第332篇:大型企业园区网搬迁与割接方案
关键词:园区网搬迁、网络割接、割接方案、风险评估、回滚方案、华为设备、项目管理
一、案例背景
某大型金融机构(5000人规模)因旧办公楼拆迁,需要将整个园区网络搬迁至新建大楼。该网络规模庞大,涉及:
- 核心层:2台高端核心交换机 + 2台防火墙
- 汇聚层:12台汇聚交换机(每层2台)
- 接入层:约300台接入交换机
- 无线网络:约800台AP
- 服务器区:约200台服务器通过光纤接入核心
搬迁面临的核心挑战: 1. 业务中断时间必须控制在4小时内(仅限周末夜间窗口) 2. 新旧大楼相距约2公里,需提前部署新大楼网络 3. 大量服务器需物理搬迁,网络层需配合完成IP地址迁移 4. 部分专线需要重新申请,存在时间窗口不确定性
二、需求分析与方案设计
2.1 搬迁阶段划分
| 阶段 | 时间窗口 | 主要工作 | 风险等级 |
|---|---|---|---|
| 准备阶段 | 搬迁前4周 | 新大楼网络部署、设备调试 | 低 |
| 预搬迁 | 搬迁前2周 | 服务器迁移至新机房、业务验证 | 中 |
| 核心割接 | 第1个周末夜间 | 核心层切换、路由迁移 | 高 |
| 汇聚割接 | 第2个周末夜间 | 逐层汇聚切换 | 中 |
| 接入割接 | 第3-4周工作日 | 逐楼层接入切换 | 低 |
| 收尾阶段 | 第5周 | 旧设备拆除、文档更新 | 低 |
2.2 新旧网络对比架构
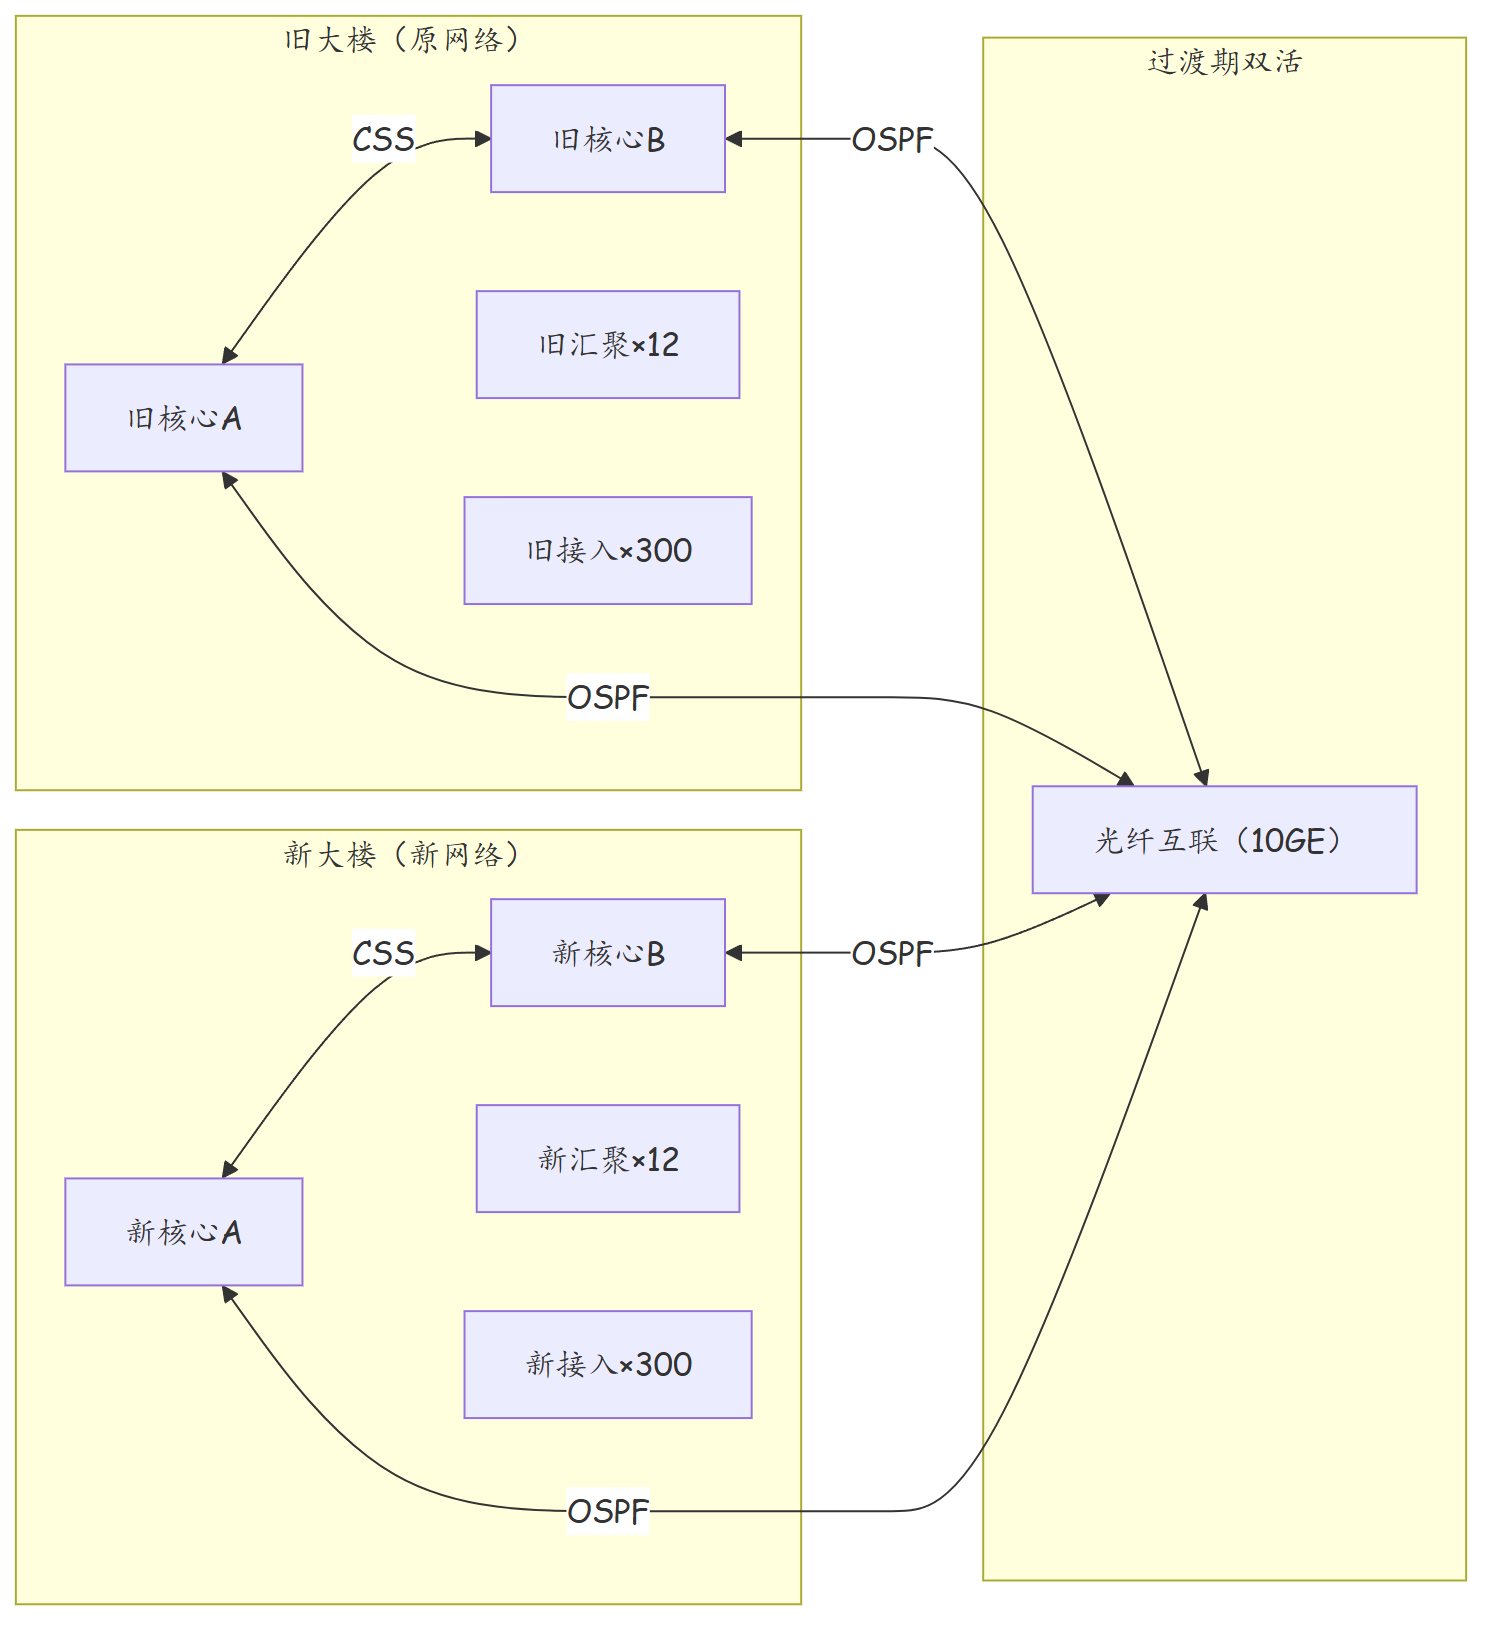
2.3 割接策略
采用分阶段并行割接策略:
- 第一阶段:新大楼网络独立部署,与旧网络通过10GE光纤互联,运行OSPF实现互通。此阶段新旧网络并行运行。
- 第二阶段:核心业务(服务器、数据中心)提前迁移至新网络。
- 第三阶段:按楼层逐批割接用户接入,每层割接时间不超过30分钟。
- 第四阶段:旧网络逐步下线。
三、技术细节与实施过程
3.1 割接前准备工作清单
| 序号 | 准备工作 | 责任人 | 完成标志 | 检查人 |
|---|---|---|---|---|
| 1 | 新大楼所有设备上架、线缆铺设完成 | 实施组 | 验收报告 | 项目经理 |
| 2 | 新网络基础配置完成并通过测试 | 网络组 | 测试报告 | 技术负责人 |
| 3 | 新旧网络OSPF互联验证 | 网络组 | Ping测试通过 | 技术负责人 |
| 4 | 服务器搬迁完成并接入新网络 | 系统组 | 业务验证通过 | 业务方 |
| 5 | 割接方案评审通过 | 项目组 | 评审纪要 | 客户方 |
| 6 | 回滚方案验证通过 | 网络组 | 回滚演练通过 | 技术负责人 |
| 7 | 割接前全网基线快照 | 网络组 | 配置备份完成 | 技术负责人 |
| 8 | 割接当晚人员到场 | 全员 | 签到表 | 项目经理 |
3.2 IP地址迁移策略
本次搬迁采用分阶段IP迁移方案:
- 阶段一(新网络建设期):新网络使用独立IP地址段(10.2.0.0/16),旧网络保持原IP段(10.1.0.0/16),通过OSPF互通。
- 阶段二(割接期):逐楼层将终端从旧网络迁移至新网络,终端IP地址通过DHCP自动获取(新网络DHCP Scope覆盖相同地址段)。
- 阶段三(收尾期):所有终端迁移完毕后,旧网络IP段回收。
关键配置:DHCP Option 82实现按接入端口分配对应子网IP地址。
3.3 割接当晚操作流程
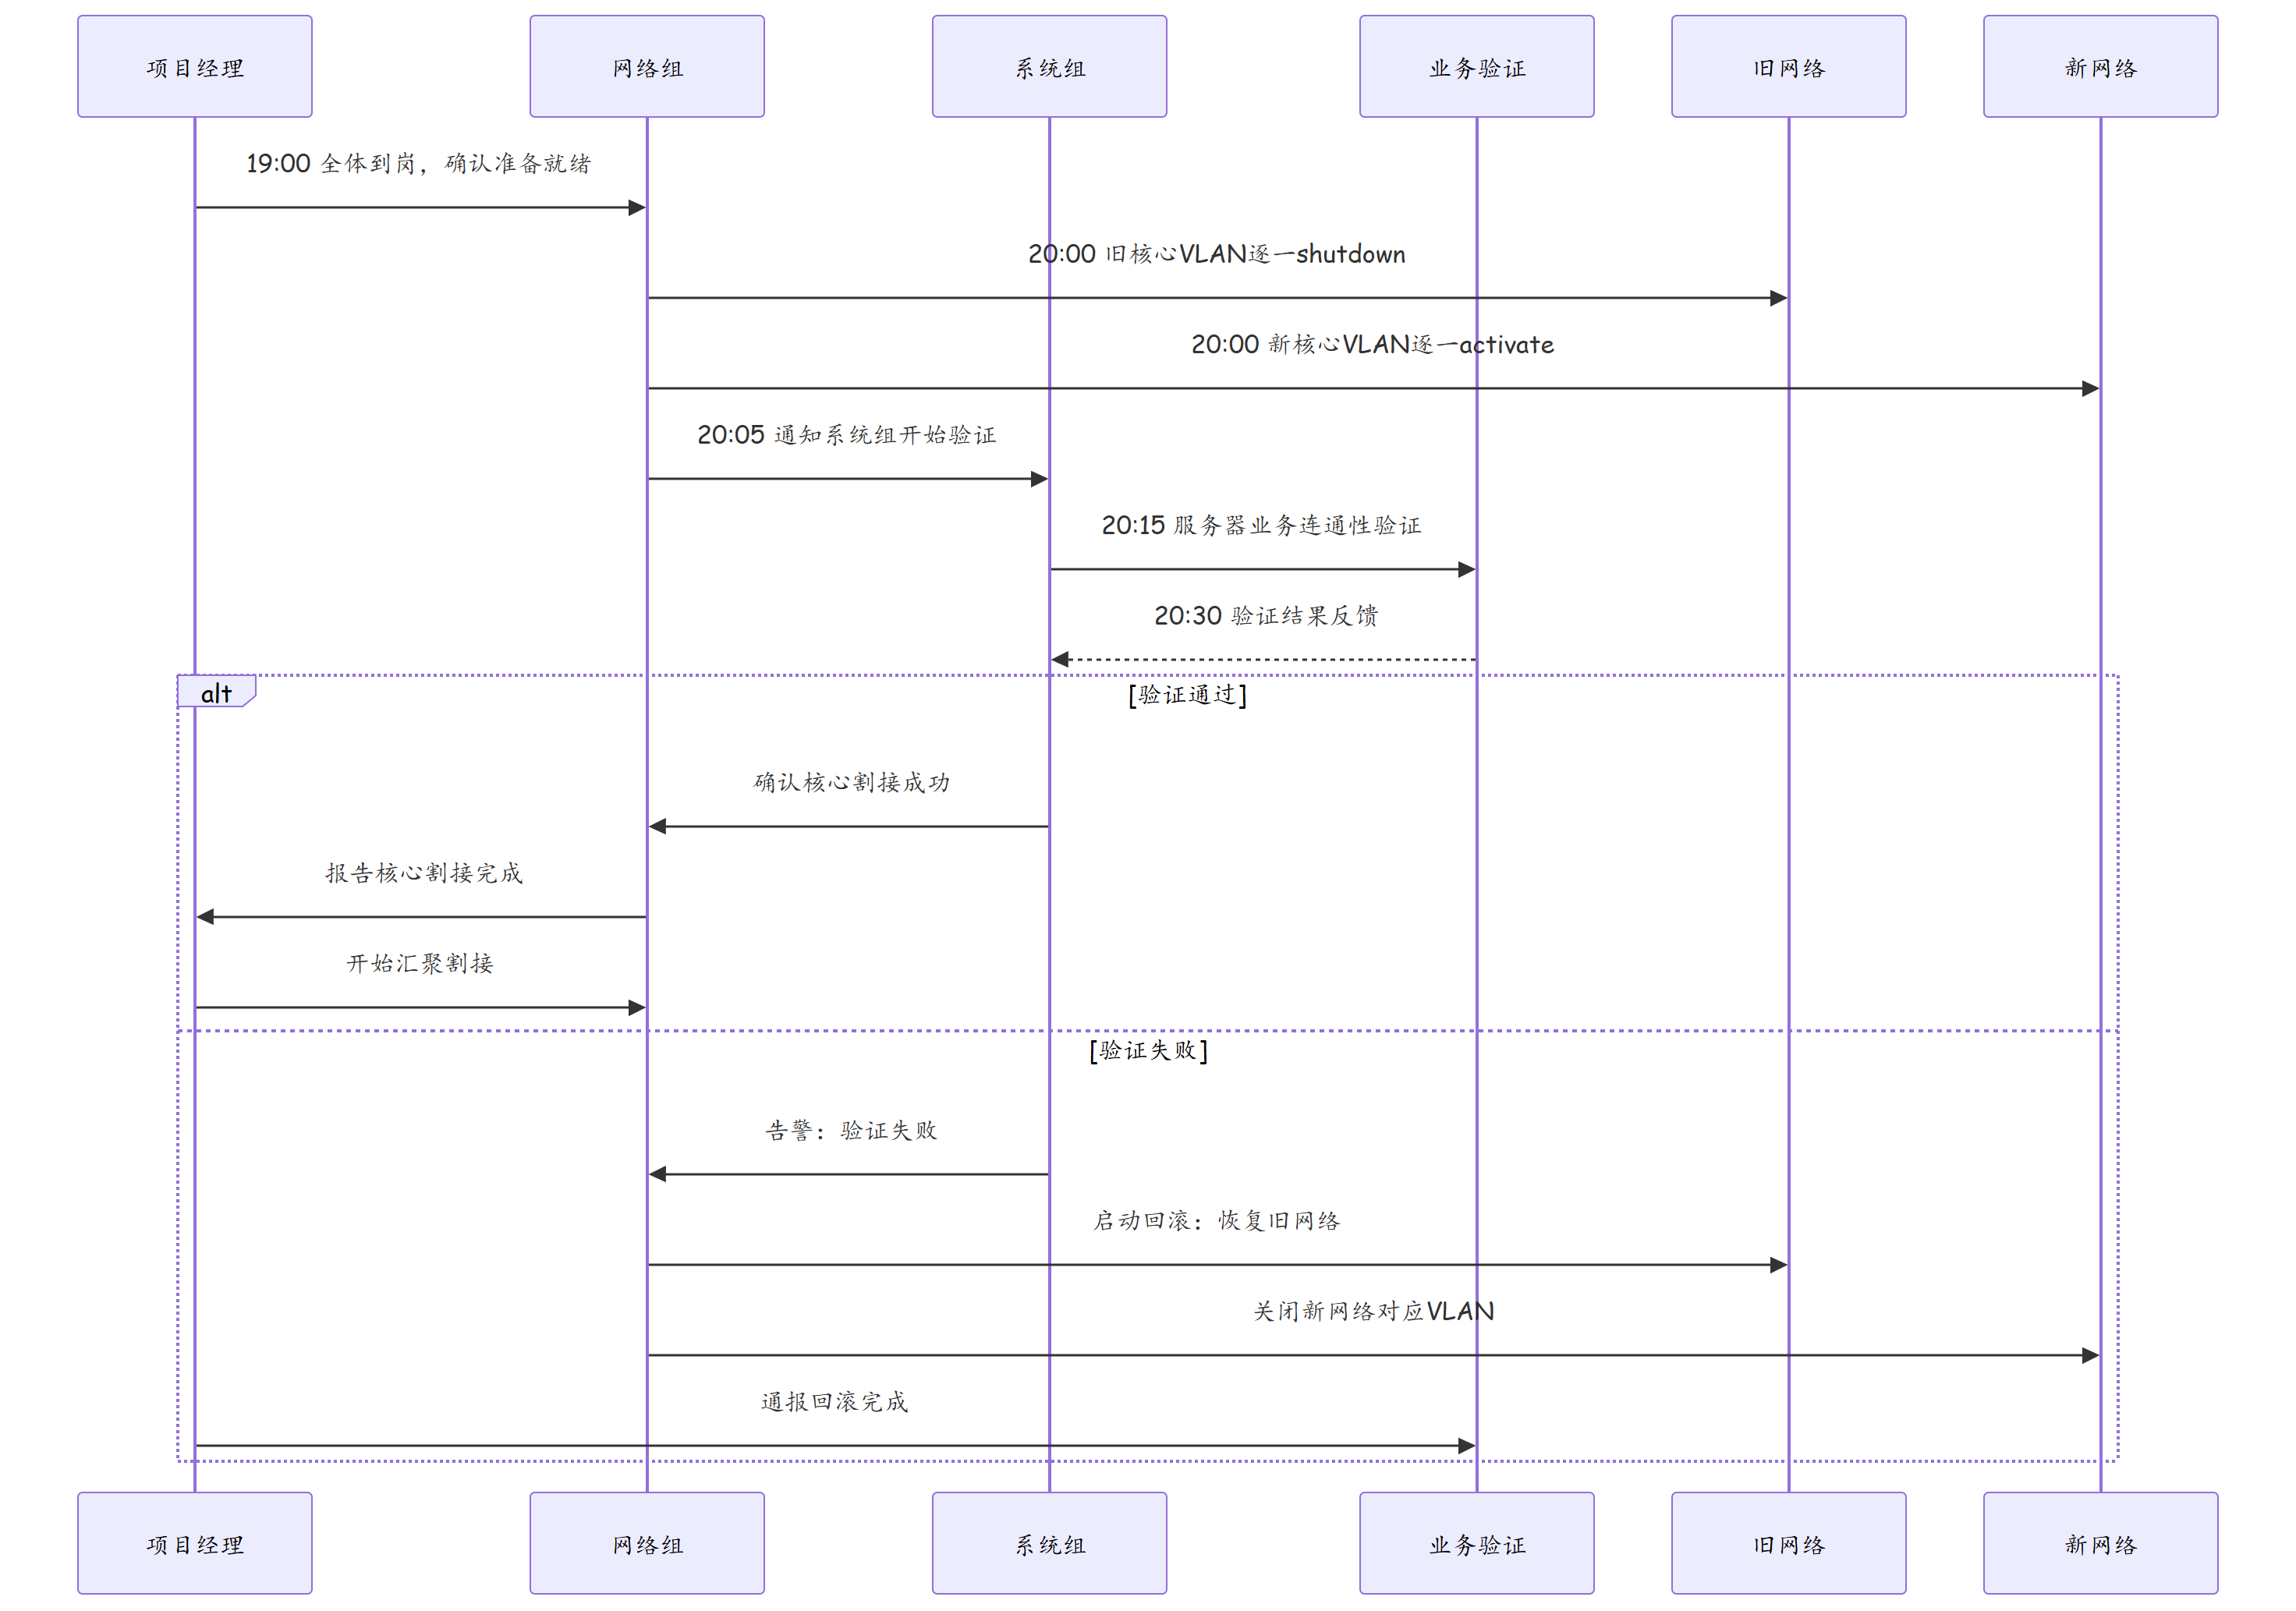
3.4 回滚方案
回滚是割接方案中最重要的安全保障。本次割接设计了三级回滚机制:
- 一级回滚(局部回滚):单楼层割接失败,仅回滚该楼层VLAN,不影响其他楼层。
- 二级回滚(核心回滚):核心割接后业务异常,整体切回旧核心,预计耗时5分钟。
- 三级回滚(全量回滚):极端情况下全部切回旧网络,预计耗时15分钟。
回滚触发条件: - 核心业务中断超过30分钟 - 超过20%的VLAN无法正常通信 - 安全策略异常导致大面积访问被阻断
3.5 割接决策树
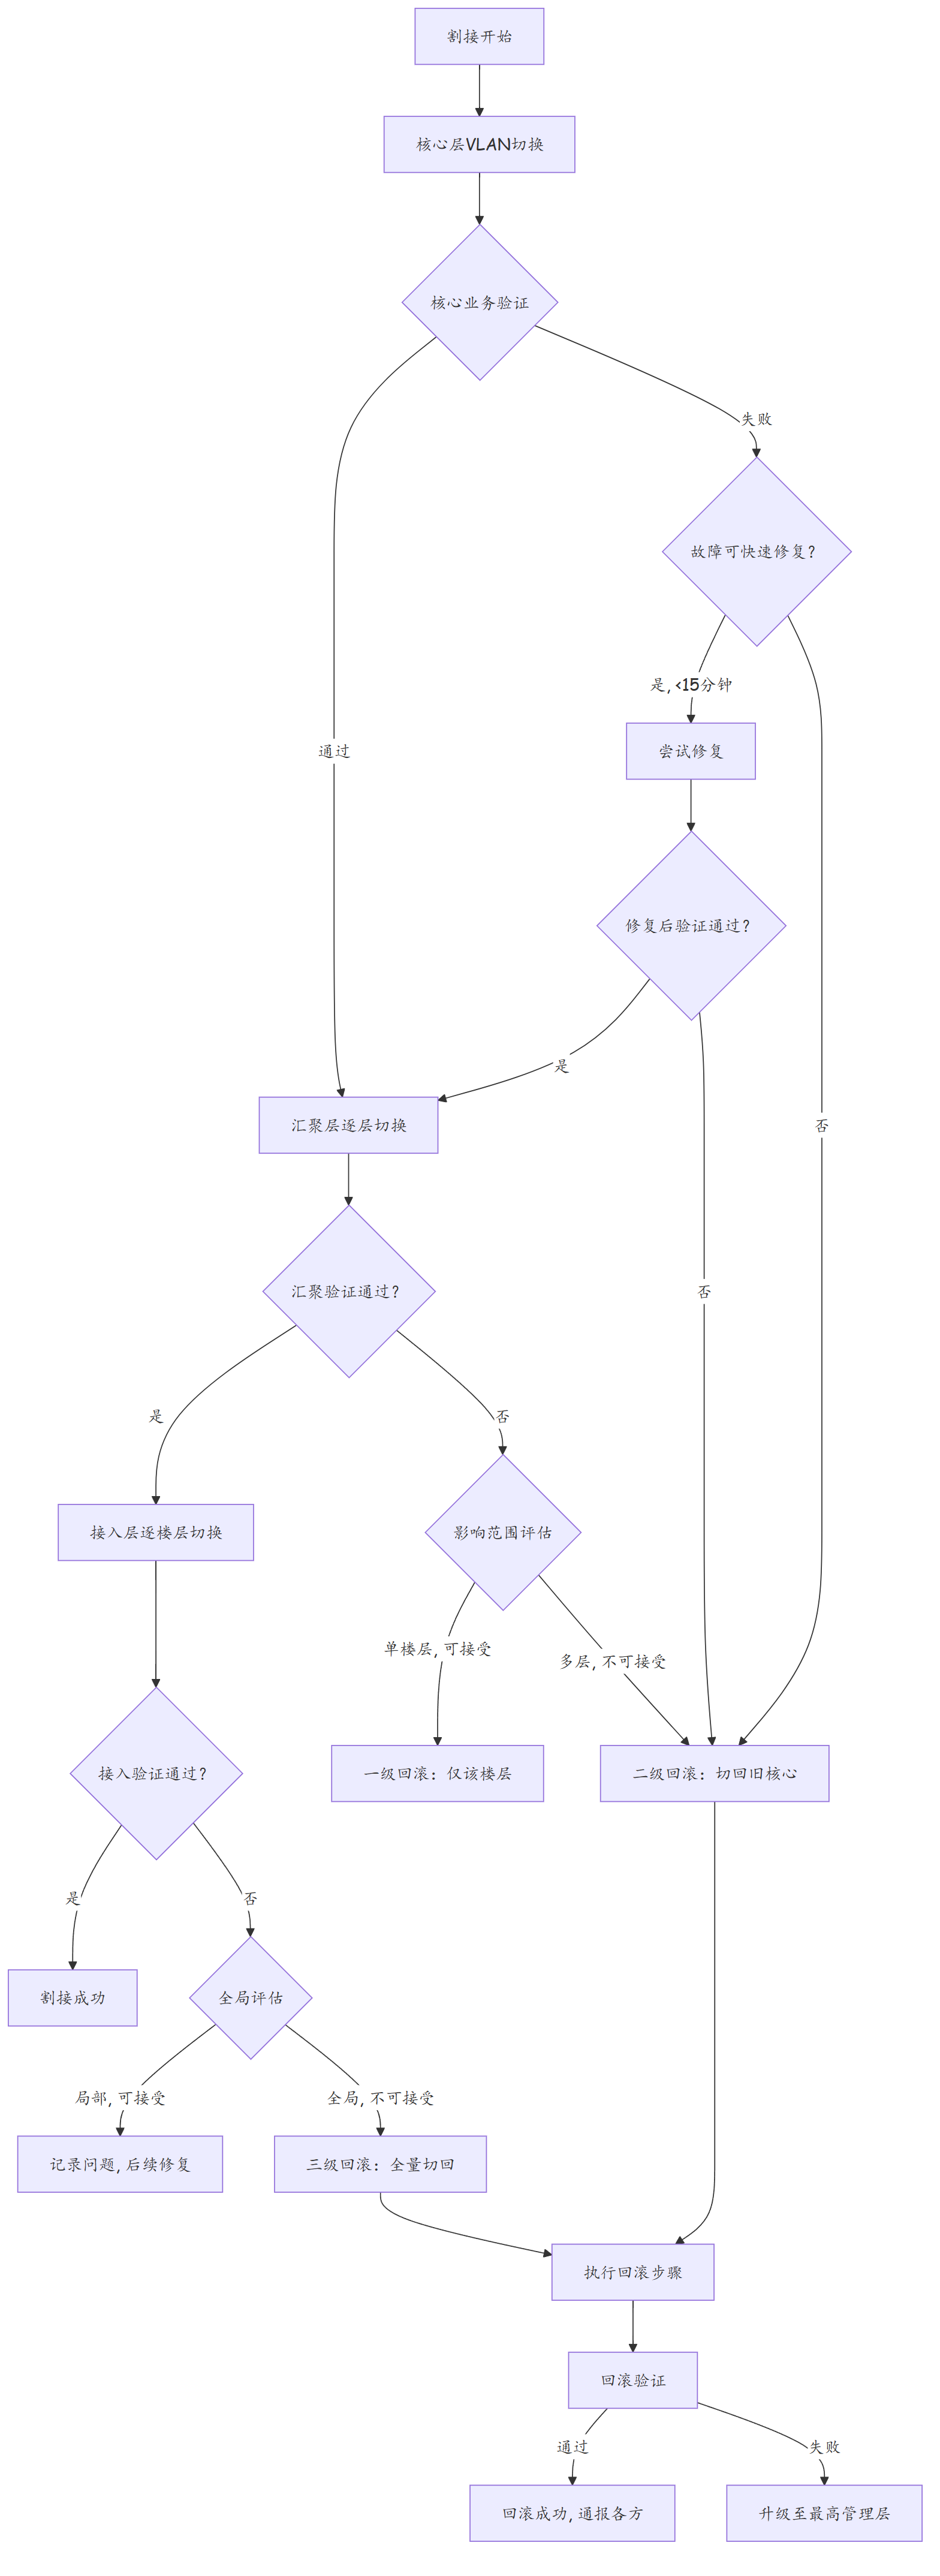
3.6 割接当晚人员分工
| 角色 | 人数 | 职责 | 站位 |
|---|---|---|---|
| 总指挥 | 1 | 割接进度控制、回滚决策 | 新大楼指挥室 |
| 核心组 | 2 | 核心设备配置切换 | 新机房 |
| 汇聚组 | 3 | 逐层汇聚交换机切换 | 各楼层弱电间 |
| 系统组 | 2 | 服务器业务验证 | 新机房 |
| 业务验证组 | 2 | 关键业务流程验证 | 办公区 |
| 通信联络 | 1 | 信息通报、记录 | 指挥室 |
| 备件保障 | 1 | 应急物资调配 | 新机房 |
四、实战配置/案例分析
4.1 新旧网络OSPF互联配置
# 旧核心配置
[Old-Core] ospf 1 router-id 10.1.1.1
[Old-Core-ospf-1] area 0.0.0.0
[Old-Core-ospf-1-area-0.0.0.0] network 10.1.0.0 0.0.255.255
[Old-Core-ospf-1-area-0.0.0.0] network 10.255.255.0 0.0.0.3

# 新核心配置
[New-Core] ospf 1 router-id 10.2.1.1
[New-Core-ospf-1] area 0.0.0.0
[New-Core-ospf-1-area-0.0.0.0] network 10.2.0.0 0.0.255.255
[New-Core-ospf-1-area-0.0.0.0] network 10.255.255.0 0.0.0.3

# 互联链路配置
[Old-Core] interface GigabitEthernet 1/0/48
[Old-Core-GigabitEthernet1/0/48] ip address 10.255.255.1 255.255.255.252
[Old-Core-GigabitEthernet1/0/48] ospf network-type p2p

[New-Core] interface GigabitEthernet 1/0/48
[New-Core-GigabitEthernet1/0/48] ip address 10.255.255.2 255.255.255.252
[New-Core-GigabitEthernet1/0/48] ospf network-type p2p
4.2 VLAN批量迁移脚本
由于VLAN数量众多(约120个),采用Python脚本生成批量迁移命令:
# vlan_migration.py - 生成VLAN迁移命令
vlans = {
    "VLAN100": "10.1.100.0/24 - 3楼办公",
    "VLAN101": "10.1.101.0/24 - 3楼访客",
    "VLAN200": "10.1.200.0/24 - 4楼办公",
    # ... 更多VLAN
}

# 生成旧核心shutdown命令
with open("old_core_shutdown.txt", "w") as f:
    for vlan_name in vlans:
        vlan_id = vlan_name.replace("VLAN", "")
        f.write(f"interface Vlanif {vlan_id}\n")
        f.write(f" shutdown\n")
        f.write(f"quit\n")

# 生成新核心activate命令
with open("new_core_activate.txt", "w") as f:
    for vlan_name in vlans:
        vlan_id = vlan_name.replace("VLAN", "")
        f.write(f"interface Vlanif {vlan_id}\n")
        f.write(f" undo shutdown\n")
        f.write(f"quit\n")
4.3 割接验证脚本
# connectivity_check.sh - 割接后自动验证脚本
#!/bin/bash

# 定义关键测试目标
TARGETS=(
    "10.2.1.1"     # 新核心A
    "10.2.1.2"     # 新核心B
    "10.2.100.254" # 3楼网关
    "10.2.200.254" # 4楼网关
    "10.2.10.1"    # 文件服务器
    "10.2.10.2"    # 数据库服务器
)

echo "========== 割接连通性验证 =========="
echo "时间: $(date)"
echo ""

PASS=0
FAIL=0

for target in "${TARGETS[@]}"; do
    if ping -c 2 -W 1 "$target" > /dev/null 2>&1; then
        echo "[PASS] $target 可达"
        PASS=$((PASS + 1))
    else
        echo "[FAIL] $target 不可达"
        FAIL=$((FAIL + 1))
    fi
done

echo ""
echo "总计: PASS=$PASS, FAIL=$FAIL"

if [ $FAIL -gt 0 ]; then
    echo "⚠ 发现不可达目标,请检查!"
    exit 1
fi

echo "✓ 所有目标均可达,割接验证通过"
exit 0
4.4 实际割接过程记录
第1个周末(核心割接)
| 时间 | 操作 | 状态 | 备注 |
|---|---|---|---|
| 19:00 | 全员到岗,检查确认 | ✓ | 12人到岗 |
| 19:30 | 最终检查割接方案 | ✓ | 确认无误 |
| 20:00 | 旧核心VLAN逐一shutdown | ✓ | 耗时15分钟 |
| 20:15 | 新核心VLAN逐一activate | ✓ | 耗时10分钟 |
| 20:25 | 核心连通性验证 | ✓ | 全通 |
| 20:30 | 服务器业务验证 | ✓ | 全部正常 |
| 20:45 | 专线业务验证 | ✓ | 电信联通正常 |
| 21:00 | 核心割接完成确认 | ✓ | 总耗时1小时 |
第2个周末(汇聚割接)
按楼层逐一对汇聚交换机进行切换,每层耗时约30分钟。唯一遇到的问题:5楼汇聚交换机光模块故障,导致该层切换耗时延长至45分钟,更换光模块后恢复正常。
4.5 割接后72小时观察
割接完成后进入72小时密集观察期,确保新网络稳定运行:
| 观察项 | 检查频率 | 检查方法 | 责任人 |
|---|---|---|---|
| CPU/内存利用率 | 每30分钟 | 网管监控告警 | 网络组 |
| 链路利用率 | 每30分钟 | 网管监控告警 | 网络组 |
| OSPF邻居状态 | 每1小时 | display ospf peer | 网络组 |
| 关键业务Ping测试 | 每1小时 | 自动化脚本 | 系统组 |
| 用户投诉收集 | 实时 | 服务热线/IM群 | 业务组 |
| 无线AP在线率 | 每2小时 | AC控制器统计 | 无线组 |
| 服务器连通性 | 每1小时 | 自动化脚本 | 系统组 |
# 72小时观察期自动化巡检脚本
#!/bin/bash
# post_cutover_check.sh

INTERVAL=1800  # 30分钟
LOGFILE="/var/log/post_cutover_check.log"

while true; do
    echo "========== $(date) ==========" >> $LOGFILE

    # 核心设备健康检查
    for device in 10.2.1.1 10.2.1.2; do
        ssh admin@$device "display device" >> $LOGFILE 2>&1
        ssh admin@$device "display ospf peer brief" >> $LOGFILE 2>&1
    done

    # 关键业务Ping测试
    for target in 10.2.10.1 10.2.10.2 10.2.100.254; do
        ping -c 3 $target >> $LOGFILE 2>&1
    done

    sleep $INTERVAL
done
4.6 割接常见问题及应对
| 问题类型 | 具体表现 | 应对措施 | 恢复时间 |
|---|---|---|---|
| 光模块故障 | 端口Down,链路中断 | 更换备件光模块 | 5分钟 |
| VLAN配置遗漏 | 特定子网不通 | 紧急补配VLAN | 3分钟 |
| 路由震荡 | OSPF邻居频繁Flap | 调整OSPF定时器或排查链路 | 10分钟 |
| DHCP异常 | 终端无法获取IP | 检查DHCP Relay和Server | 5分钟 |
| 无线AP离线 | 部分AP无法上线 | 检查AC连接和认证配置 | 10分钟 |
| 安全策略拦截 | 跨网段访问被拒绝 | 临时放宽策略,事后修正 | 2分钟 |
| 光纤跳线松动 | 间歇性链路中断 | 重新插拔或更换跳线 | 3分钟 |
五、经验总结
| 序号 | 经验类别 | 经验内容 | 适用场景 |
|---|---|---|---|
| 1 | 方案制定 | 割接方案必须包含详细的回滚计划,且回滚方案必须经过实际验证 | 所有割接项目 |
| 2 | 时间管理 | 实际割接时间通常是预估的1.5倍,预留充足的缓冲时间 | 割接窗口规划 |
| 3 | 人员组织 | 割接当晚必须有专人值守验证,网络组、系统组、业务组均需在场 | 大型割接 |
| 4 | 通信机制 | 建立割接专用通信群组,所有操作实时通报,避免信息不对称 | 团队协作 |
| 5 | 配置备份 | 割接前对旧设备做完整配置备份,包括running-config和startup-config | 配置管理 |
| 6 | 自动化 | 大规模VLAN迁移使用脚本生成命令,减少人工操作失误 | 批量操作 |
| 7 | 验证策略 | 割接后验证遵循"核心→汇聚→接入→业务"的优先级顺序 | 验证流程 |
| 8 | 风险管控 | 分阶段割接优于一次性割接,风险分散更可控 | 风险管控 |
| 9 | 备件准备 | 关键设备(光模块、网线、跳线)必须提前准备充足备件 | 物资保障 |
| 10 | 文档更新 | 割接完成后及时更新网络拓扑图、IP地址表和VLAN分配表 | 文档管理 |
思考
附录:VLAN规划原则表
| 原则 | 说明 | 示例 |
|---|---|---|
| 业务隔离 | 不同业务系统分配独立VLAN | 财务VLAN、HR VLAN独立 |
| 安全隔离 | 敏感业务与普通业务分离 | 核心数据VLAN仅授权访问 |
| 区域划分 | 按物理楼层或区域划分 | 每层一个或多个VLAN |
| 预留扩展 | 预留20%~30%的VLAN ID用于未来扩展 | 1-1000已用,预留1001-1200 |
| 编号规范 | 使用连续、有意义的VLAN ID | 100-199办公、200-299服务器 |
| 避免VLAN 1 | 不使用默认VLAN 1承载业务 | VLAN 1仅用于管理或禁用 |
| 管理VLAN独立 | 设备管理使用专用VLAN | VLAN 999,不与其他业务混合 |
| 广播域控制 | 单个VLAN终端数控制在200以内 | /24子网,避免广播风暴 |
附录:VLAN与子网对照表示例
| VLAN ID | VLAN名称 | 子网地址 | 网关地址 | 用途 | 所属区域 |
|---|---|---|---|---|---|
| 10 | MGMT | 10.255.0.0/24 | 10.255.0.1 | 设备管理 | 全网 |
| 100 | OFFICE_3F | 10.1.100.0/24 | 10.1.100.1 | 3楼办公 | 主楼 |
| 101 | OFFICE_3F_GUEST | 10.1.101.0/24 | 10.1.101.1 | 3楼访客 | 主楼 |
| 200 | OFFICE_4F | 10.1.200.0/24 | 10.1.200.1 | 4楼办公 | 主楼 |
| 201 | OFFICE_4F_GUEST | 10.1.201.0/24 | 10.1.201.1 | 4楼访客 | 主楼 |
| 300 | SERVER_APP | 10.2.10.0/24 | 10.2.10.1 | 应用服务器 | 数据中心 |
| 301 | SERVER_DB | 10.2.20.0/24 | 10.2.20.1 | 数据库服务器 | 数据中心 |
| 400 | WIRED_WLAN | 10.3.0.0/23 | 10.3.0.1 | 无线终端 | 全网 |
| 500 | IOT_DEVICES | 10.4.0.0/24 | 10.4.0.1 | IoT设备 | 全网 |
| 600 | VOICE | 10.5.0.0/24 | 10.5.0.1 | 语音电话 | 全网 |
附录:VLAN间路由配置模板
# ========== 核心交换机VLAN间路由配置模板 ==========

# 创建VLAN
[Huawei] vlan batch 10 100 200 300 400

# 配置VLANIF接口(VLAN间路由网关)
[Huawei] interface Vlanif 10
[Huawei-Vlanif10] description MGMT-Gateway
[Huawei-Vlanif10] ip address 10.255.0.1 255.255.255.0
[Huawei-Vlanif10] quit

[Huawei] interface Vlanif 100
[Huawei-Vlanif100] description OFFICE-3F-Gateway
[Huawei-Vlanif100] ip address 10.1.100.1 255.255.255.0
[Huawei-Vlanif100] quit

[Huawei] interface Vlanif 200
[Huawei-Vlanif200] description OFFICE-4F-Gateway
[Huawei-Vlanif200] ip address 10.1.200.1 255.255.255.0
[Huawei-Vlanif200] quit

# 配置ACL实现VLAN间访问控制
[Huawei] acl number 3000
[Huawei-acl-adv-3000] rule 10 permit ip source 10.1.100.0 0.0.0.255 destination 10.2.10.0 0.0.0.255  # 3楼办公→应用服务器
[Huawei-acl-adv-3000] rule 20 permit ip source 10.1.200.0 0.0.0.255 destination 10.2.10.0 0.0.0.255  # 4楼办公→应用服务器
[Huawei-acl-adv-3000] rule 30 deny ip source 10.3.0.0 0.0.0.255 destination 10.255.0.0 0.0.0.255     # 无线终端→管理网段禁止
[Huawei-acl-adv-3000] rule 100 deny ip source any destination any                                  # 默认拒绝

# 将ACL应用到VLANIF接口
[Huawei] interface Vlanif 100
[Huawei-Vlanif100] traffic-filter outbound acl 3000
[Huawei-Vlanif100] quit

# OSPF发布VLANIF网段
[Huawei] ospf 1
[Huawei-ospf-1] area 0
[Huawei-ospf-1-area-0.0.0.0] network 10.0.0.0 0.255.255.255
附录:VLAN故障排查流程图
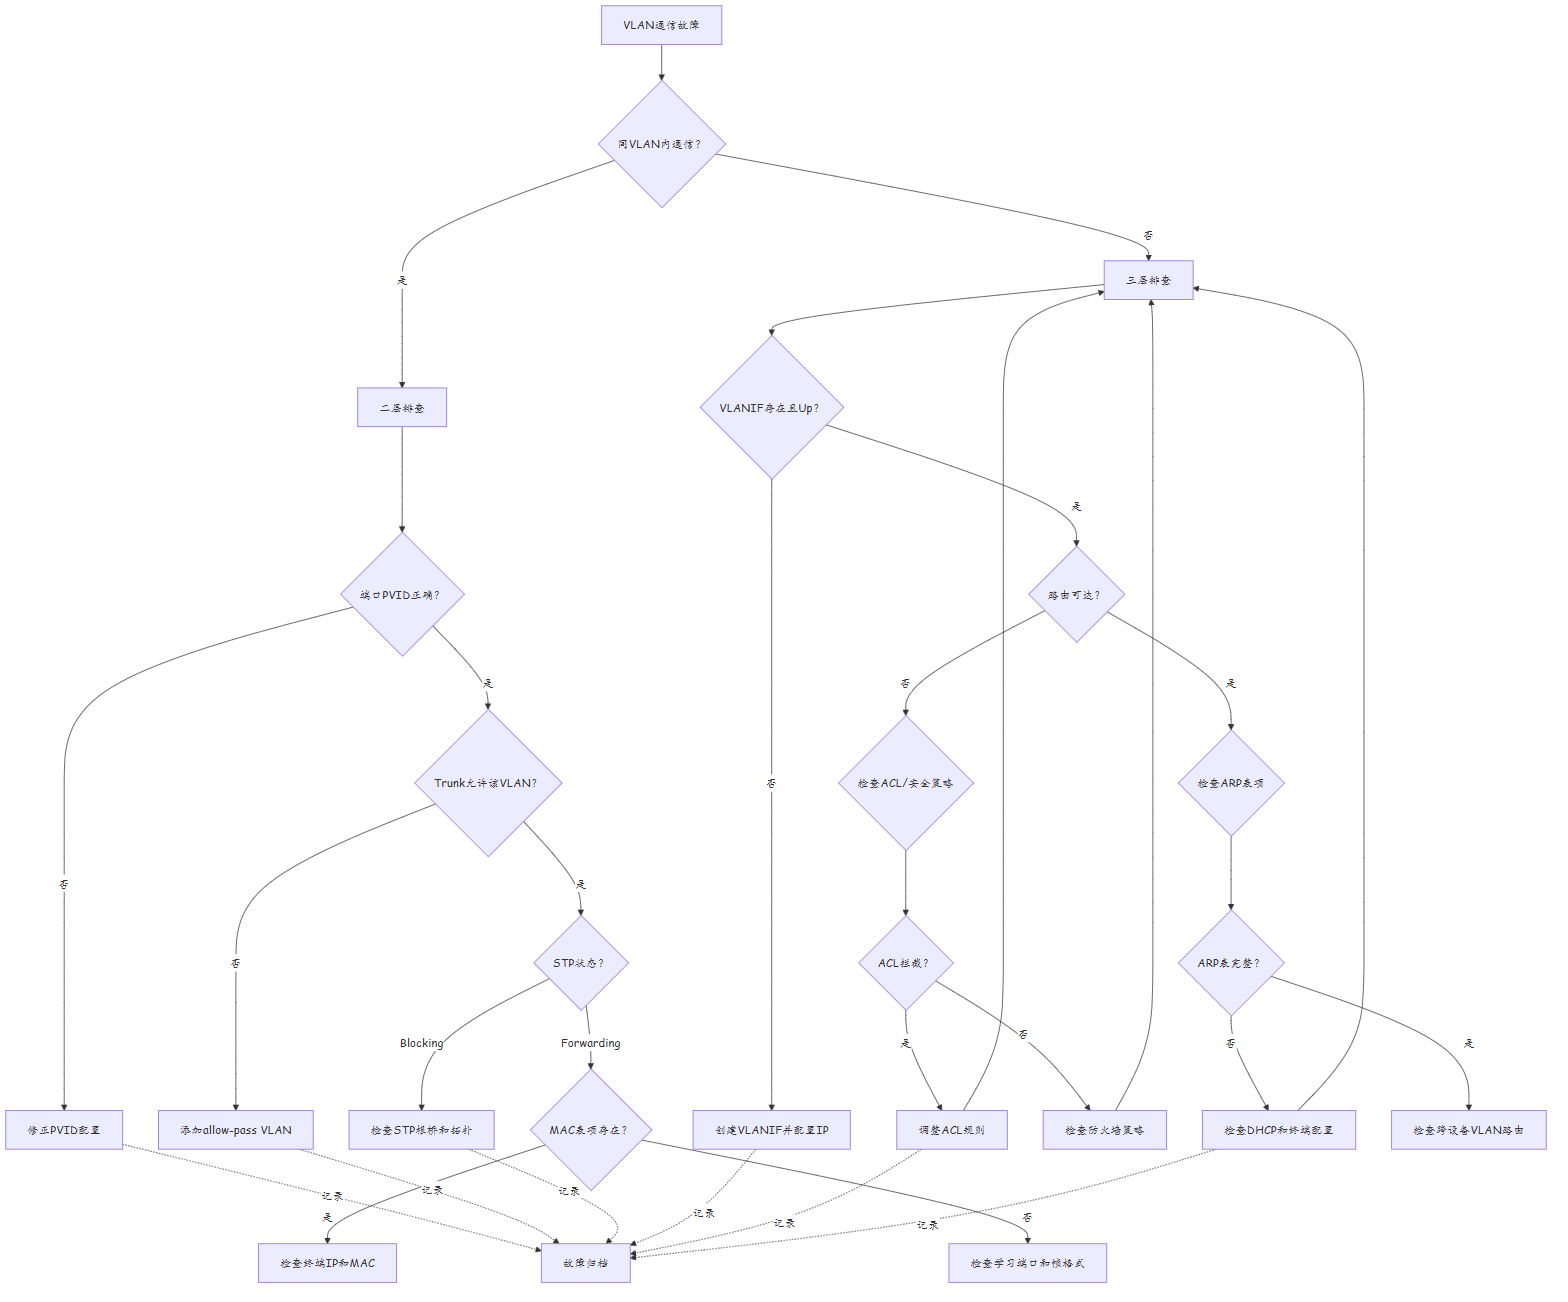
- 如果新旧大楼之间无法铺设光纤互联,你如何设计过渡期的网络互通方案?
- 割接过程中发现某关键服务器的业务依赖旧网络中的某台设备,但该设备不搬迁,如何处理?
- 对于割接时间窗口不足(如只有2小时)的情况,有哪些技术手段可以缩短割接时间?
下篇预告:第333篇:金融行业两地三中心容灾网络设计