第331篇:中小企业全场景组网方案设计实战
关键词:中小企业组网、全场景方案、园区网设计、无线覆盖、SD-WAN、网络安全、华为设备
一、案例背景
上篇回顾:在第330篇《AI Ops 智能运维平台建设与落地实践》中,我们深入探讨了如何利用AI技术实现网络智能运维。从自动化的运维理念出发,我们认识到:再先进的运维工具也需要建立在扎实的网络架构基础之上。本文将从自动化运维的视角转向真实项目的网络设计与实施,通过中小企业全场景组网方案,看一个完整的网络建设案例如何从需求分析走向交付落地。
某中型制造企业(约800人)计划对现有网络进行全面改造。该企业拥有主办公楼一栋、生产车间两栋、仓储中心一栋,分布在约50亩的厂区范围内。现有网络存在以下问题:
- 有线网络覆盖不足:生产车间工位增加后,原有信息点无法满足需求,部分区域依赖无线接入,稳定性差。
- 无线网络质量不佳:办公区Wi-Fi信号存在盲区,车间无线覆盖不均匀,移动办公体验差。
- 缺乏网络分区管理:生产网、办公网、访客网未做有效隔离,存在安全隐患。
- 分支机构互联困难:拥有3个异地仓库,与总部之间依赖运营商专线,成本高且带宽有限。
- 设备老化严重:核心交换机使用超过8年,故障率逐渐升高,缺乏备件支持。
企业IT预算有限,要求在控制成本的前提下实现网络全面升级,支撑未来5年的业务发展需求。
二、需求分析与方案设计
2.1 需求梳理
| 需求类别 | 具体需求 | 优先级 |
|---|---|---|
| 有线接入 | 主楼500个信息点,车间200个信息点,仓储100个信息点 | P0 |
| 无线覆盖 | 办公区高密度覆盖,车间大面积覆盖,仓储拣选区域覆盖 | P0 |
| 网络分区 | 生产VLAN、办公VLAN、访客VLAN、IoT设备VLAN独立隔离 | P0 |
| 网络安全 | 边界防火墙、内部ACL隔离、入侵检测 | P1 |
| 分支互联 | 3个异地仓库与总部SD-WAN互联,替代部分专线 | P1 |
| 管理运维 | 统一网管平台,设备集中管理,故障告警 | P1 |
| 高可用性 | 核心设备双机热备,链路冗余 | P1 |
2.2 总体架构设计
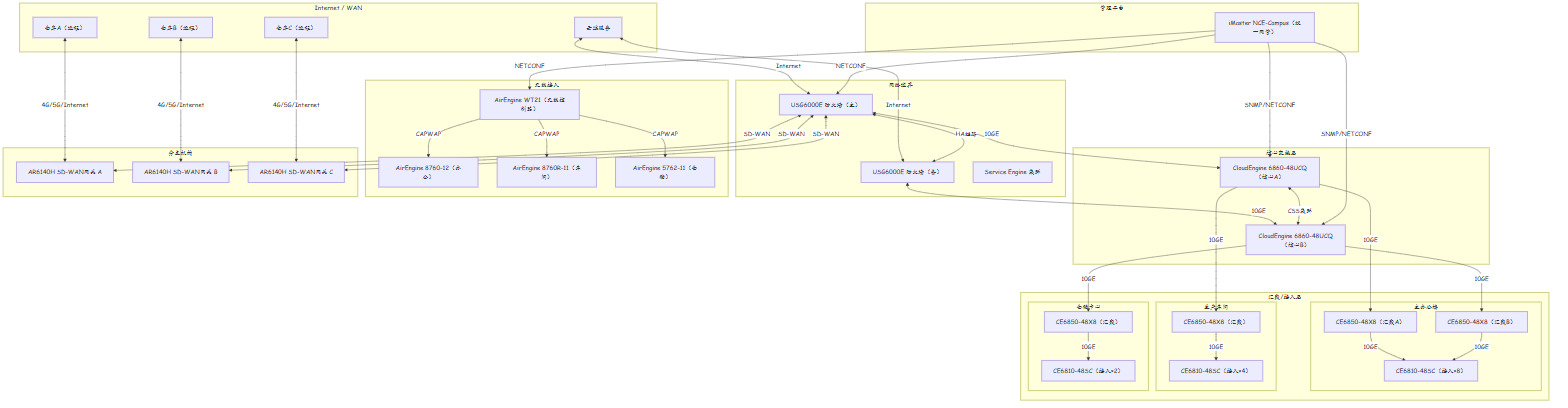
2.3 设计原则
- 高可用设计:核心层采用CSS集群(堆叠),实现设备级冗余;防火墙主备部署,实现链路级冗余。
- 层次化架构:严格遵循核心-汇聚-接入三层模型,清晰划分各层职责。
- 安全分区:通过VLAN+VRF+ACL实现网络分区隔离,防火墙管控跨区访问。
- 平滑演进:核心支持400GE扩展,汇聚支持25GE上行,预留带宽升级空间。
- 统一管控:iMaster NCE-Campus实现有线无线一体化管理,降低运维复杂度。
三、技术细节与实施过程
3.1 核心层设计要点
核心交换机采用两台CloudEngine 6860-48UCQ,通过CSS(集群系统)技术组建虚拟化集群。CSS配置需要特别注意以下几点:
- CSS优先级规划:主设备优先级设为1,备设备优先级设为0,确保主备角色稳定。
- CSS链路冗余:使用4条100GE链路组建CSS互联,提供充足带宽和冗余。
- 跨设备Eth-Trunk:所有上联/下联均使用跨设备Eth-Trunk,单设备故障时流量自动切换。
3.2 无线网络AP选型
| 区域 | AP型号 | 选型理由 | 数量 |
|---|---|---|---|
| 办公区 | AirEngine 8760-12 | 高密度场景,支持802.11ax,单AP支持500+终端 | 60台 |
| 生产车间 | AirEngine 8760R-11 | 宽频覆盖,抗干扰能力强,适合大面积开阔场景 | 40台 |
| 仓储中心 | AirEngine 5762-11 | 性价比高,满足拣选手持终端接入需求 | 20台 |
3.3 VLAN与IP地址规划
| VLAN ID | 名称 | 子网掩码 | 用途 | 备注 |
|---|---|---|---|---|
| 10 | MGMT | /24 | 设备管理 | 各楼段独立子网 |
| 100-105 | OFFICE_F1-F6 | 各/23 | 办公区 | 按楼层划分 |
| 200-205 | WORKSHOP_F1-F6 | 各/23 | 车间办公 | 按区域划分 |
| 300 | PRODUCTION | /21 | 生产控制 | 独立VRF |
| 400 | WAREHOUSE | /22 | 仓储业务 | 独立VRF |
| 500 | GUEST | /22 | 访客网络 | Portal认证 |
| 600 | IOT | /22 | IoT设备 | 限制上网 |
3.4 实施阶段划分
整个项目实施分为5个阶段,历时6周完成:
第一阶段:基础架构部署(第1-2周) - 核心层CSS集群搭建与验证 - 汇聚层设备上架、线缆铺设 - 接入层设备批量部署
第二阶段:网络分区与路由配置(第3周) - VLAN创建与端口划分 - VRF实例配置 - 静态路由与OSPF路由配置 - 跨VRF路由策略配置
第三阶段:无线网络部署(第4周) - AC控制器部署 - AP点位勘测与安装 - 无线SSID下发与射频优化 - 漫游测试与信号覆盖验证
第四阶段:安全策略与边界设备(第5周) - 防火墙部署与HA配置 - 安全策略配置(访问控制、NAT、URL过滤) - SD-WAN站点开通与策略下发
第五阶段:网管对接与验收测试(第6周) - iMaster NCE-Campus对接所有设备 - 全链路连通性测试 - 压力测试与性能验证 - 用户培训与文档交付
四、实战配置/案例分析
4.1 核心CSS集群配置
# 设备1(主,优先级1)
<Huawei> system-view
[Huawei] sysname CE-Core-01

# 配置CSS成员ID
[CE-Core-01] css
[CE-Core-01-ssm] member 1 priority 1
[CE-Core-01-ssm] member 2 priority 0
[CE-Core-01-ssm] quit

# 配置CSS互联端口(4×100GE)
[CE-Core-01] interface 100GE1/0/49
[CE-Core-01-100GE1/0/49] port link-type trunk
[CE-Core-01-100GE1/0/49] port trunk allow-pass vlan all
[CE-Core-01-100GE1/0/49] css port

[CE-Core-01] interface 100GE1/0/50
[CE-Core-01-100GE1/0/50] port link-type trunk
[CE-Core-01-100GE1/0/50] port trunk allow-pass vlan all
[CE-Core-01-100GE1/0/50] css port

# 保存并重启进入CSS模式
[CE-Core-01] save force
[CE-Core-01] reboot

# 重启后进入CSS集群模式
<Huawei> system-view
[Huawei] css
[Huawei-ssm] member 1 device 1
[Huawei-ssm] member 2 device 2
[Huawei-ssm] quit

# 验证CSS状态
<Huawei> display css status
CSS Device : 2
CSS Device Status :
  Device-id   Role    Priority  State       CPU-Mem    Board-Mem
  1           Master  1         MSS         Normal     Normal
  2           Slave   0         MSS         Normal     Normal
4.2 跨设备Eth-Trunk配置
# 在CSS集群模式下配置跨设备Eth-Trunk
# 下联至汇聚层DA1(10GE×2)

[Huawei] interface Eth-Trunk 10
[Huawei-Eth-Trunk10] description To-DA1-CoreA
[Huawei-Eth-Trunk10] mode lacp-static
[Huawei-Eth-Trunk10] trunkport 100GE1/0/1
[Huawei-Eth-Trunk10] trunkport 100GE2/0/1
[Huawei-Eth-Trunk10] quit

# 验证Eth-Trunk状态
[Huawei] display eth-trunk 10
4.3 防火墙HA配置
# USG6000E 主防火墙配置
<Huawei> system-view
[Huawei] sysname USG-Master

# 配置HA模式
[USG-Master] ha
[USG-Master-ha] mode active-standby
[USG-Master-ha] priority master 100
[USG-Master-ha] priority slave 80
[USG-Master-ha] quit

# 配置HA互联链路
[USG-Master] interface GigabitEthernet 1/0/0
[USG-Master-GigabitEthernet1/0/0] ip address 169.254.0.1 255.255.255.252
[USG-Master-GigabitEthernet1/0/0] ha interface
[USG-Master-GigabitEthernet1/0/0] quit

# 配置心跳链路
[USG-Master] interface GigabitEthernet 1/0/1
[USG-Master-GigabitEthernet1/0/1] ip address 169.254.1.1 255.255.255.252
[USG-Master-GigabitEthernet1/0/1] ha heartbeat
[USG-Master-GigabitEthernet1/0/1] quit

# 配置VIP(虚拟IP)
[USG-Master] ha
[USG-Master-ha] vip interface GigabitEthernet 1/0/10 ip address 10.0.0.254
[USG-Master-ha] quit
4.4 SD-WAN配置示例
# 总部SD-WAN配置(AR6140H)
<Huawei> system-view
[Huawei] sysname HQ-SDWAN

# 配置SD-WAN全局参数
[HQ-SDWAN] sdwan
[HQ-SDWAN-sdwan] local-system-id 0000000000000001
[HQ-SDWAN-sdwan] ikev2 proposal SDWAN-IKEV2
[HQ-SDWAN-sdWAN-sdwan-IKEV2] encryption-algorithm aes-256-cbc
[HQ-SDWAN-sdwan-IKEV2] integrity-algorithm sha256
[HQ-SDWAN-sdwan-IKEV2] dh group14
[HQ-SDWAN-sdwan-IKEV2] prf sha256
[HQ-SDWAN-sdwan-IKEV2] lifetime 86400
[HQ-SDWAN-sdwan-IKEV2] quit

# 配置隧道模板
[HQ-SDWAN-sdwan] ipsec profile SDWAN-IPSEC
[HQ-SDWAN-sdwan-ipsec] encryption-algorithm aes-256-cbc
[HQ-SDWAN-sdwan-ipsec] integrity-algorithm sha256
[HQ-SDWAN-sdwan-ipsec] encapsulation-mode tunnel
[HQ-SDWAN-sdwan-ipsec] pfs disable
[HQ-SDWAN-sdwan-ipsec] quit

# 配置远端分支(仓库A)
[HQ-SDWAN-sdwan] sdwan peer 0000000000000002
[HQ-SDWAN-sdwan-peer] name WH-A
[HQ-SDWAN-sdwan-peer] peer-ip 202.106.0.1
[HQ-SDWAN-sdwan-peer] pre-shared-key cipher Huawei@123
[HQ-SDWAN-sdwan-peer] ikev2-proposal SDWAN-IKEV2
[HQ-SDWAN-sdwan-peer] ipsec-profile SDWAN-IPSEC
[HQ-SDWAN-sdwan-peer] quit

# 配置SD-WAN策略
[HQ-SDWAN-sdwan] sdwan rule 10
[HQ-SDWAN-sdwan-rule] match destination-ip 10.10.0.0 16
[HQ-SDWAN-sdwan-rule] match application-category production
[HQ-SDWAN-sdwan-rule] apply peer 0000000000000002
[HQ-SDWAN-sdwan-rule] apply sla-path prefer-low-delay
[HQ-SDWAN-sdwan-rule] quit
4.5 案例分析:无线漫游优化
在车间区域,叉车司机驾驶AGV车辆作业时频繁出现WiFi断连。经排查发现:
- 问题现象:AGV在以5m/s速度移动时,每约30秒发生一次短暂断连(200-500ms),导致AGV控制系统重连。
- 根因分析:AP功率设置过高(20dBm),导致终端在距离AP很远时仍然连接("粘滞AP"现象),信号质量已很差但不触发漫游。
- 解决方案:
- 降低AP发射功率至14dBm,缩小单AP覆盖半径
- 启用802.11k/v/r快速漫游协议
- 配置漫游触发阈值(RSSI低于-70dBm时建议漫游)
- 调整同频AP信道间隔,避免邻频干扰
优化后,AGV漫游断连时间从300ms降至20ms以内,满足业务连续性要求。
五、经验总结
| 序号 | 经验类别 | 经验内容 | 适用场景 |
|---|---|---|---|
| 1 | 架构设计 | 中小企业也需遵循核心-汇聚-接入三层架构,不可因规模小而简化层次 | 所有规模园区网 |
| 2 | 高可用 | CSS集群相比VRRP+链路聚合,切换时间更短(<50ms),推荐核心层使用 | 核心层冗余 |
| 3 | 无线设计 | 高密度场景优先选多天线AP,开阔场景选宽频AP,按场景选型号而非统一选型 | Wi-Fi规划 |
| 4 | 安全设计 | 生产网、办公网、访客网必须物理或逻辑隔离,生产网建议独立VRF+防火墙管控 | 工业场景 |
| 5 | SD-WAN | 分支机构互联优先采用SD-WAN+4G/5G双链路,成本仅为专线的30%-50% | 分支互联 |
| 6 | 无线优化 | AP功率不是越大越好,过高功率反而导致漫游差、干扰大 | 无线调优 |
| 7 | 管理运维 | 统一网管平台是降低运维成本的关键,部署初期即应规划纳入 | 运维管理 |
| 8 | 实施方法 | 按"核心→汇聚→接入→无线→安全→管理"顺序实施,降低回滚风险 | 项目交付 |
| 9 | IP规划 | VLAN粒度不宜过粗也不宜过细,按楼层/区域划分最利于故障定位 | 地址规划 |
| 10 | 文档沉淀 | 实施过程中的每个决策都要记录原因,便于后期运维人员理解设计意图 | 项目管理 |
思考
附录:中小企业组网方案对比表
| 方案 | 适用规模 | 月均TCO | 部署周期 | 管理复杂度 | 扩展性 | 推荐场景 |
|---|---|---|---|---|---|---|
| SMB交换机方案 | <50人 | 低 | 1-3天 | 低 | 差 | 小微办公室、单点部署 |
| 云专线方案 | 50-200人 | 高 | 1-2周 | 低 | 中 | 对延迟敏感、有SLA要求 |
| SD-WAN方案 | 50-500人 | 中 | 3-7天 | 中 | 优 | 多分支机构、成本敏感 |
| 全光网方案 | 100-1000人 | 中 | 1-2周 | 低 | 优 | 新建园区、长距离覆盖 |
| 混合方案 | 200-1000人 | 中高 | 2-4周 | 中高 | 优 | 大型制造、混合业务 |
附录:网络迁移Checklist
| 阶段 | 检查项 | 状态 | 备注 |
|---|---|---|---|
| 迁移前-资产清查 | 现有设备清单完整 | □ | 含序列号、固件版本 |
| 迁移前-资产清查 | 线缆标签与拓扑一致 | □ | 逐一核对 |
| 迁移前-配置备份 | 全部设备running-config备份 | □ | 含交换机/路由器/防火墙 |
| 迁移前-配置备份 | 配置文件校验和(MD5)记录 | □ | 用于回滚比对 |
| 迁移前-业务确认 | 关键业务系统清单与负责人 | □ | 逐一对齐 |
| 迁移前-业务确认 | 业务割接窗口获得书面审批 | □ | 含应急联系人 |
| 迁移前-测试验证 | 新设备实验室预测试通过 | □ | 功能+连通性 |
| 迁移中-实施记录 | 每步操作记录时间戳 | □ | 便于追溯 |
| 迁移中-验证检查 | 逐台设备连通性验证 | □ | Ping+Tracert |
| 迁移后-观察期 | 72小时密集监控 | □ | CPU/内存/链路 |
| 迁移后-文档更新 | 网络拓扑图更新 | □ | Visio/PPT |
| 迁移后-文档更新 | IP地址表和VLAN表更新 | □ | Excel |
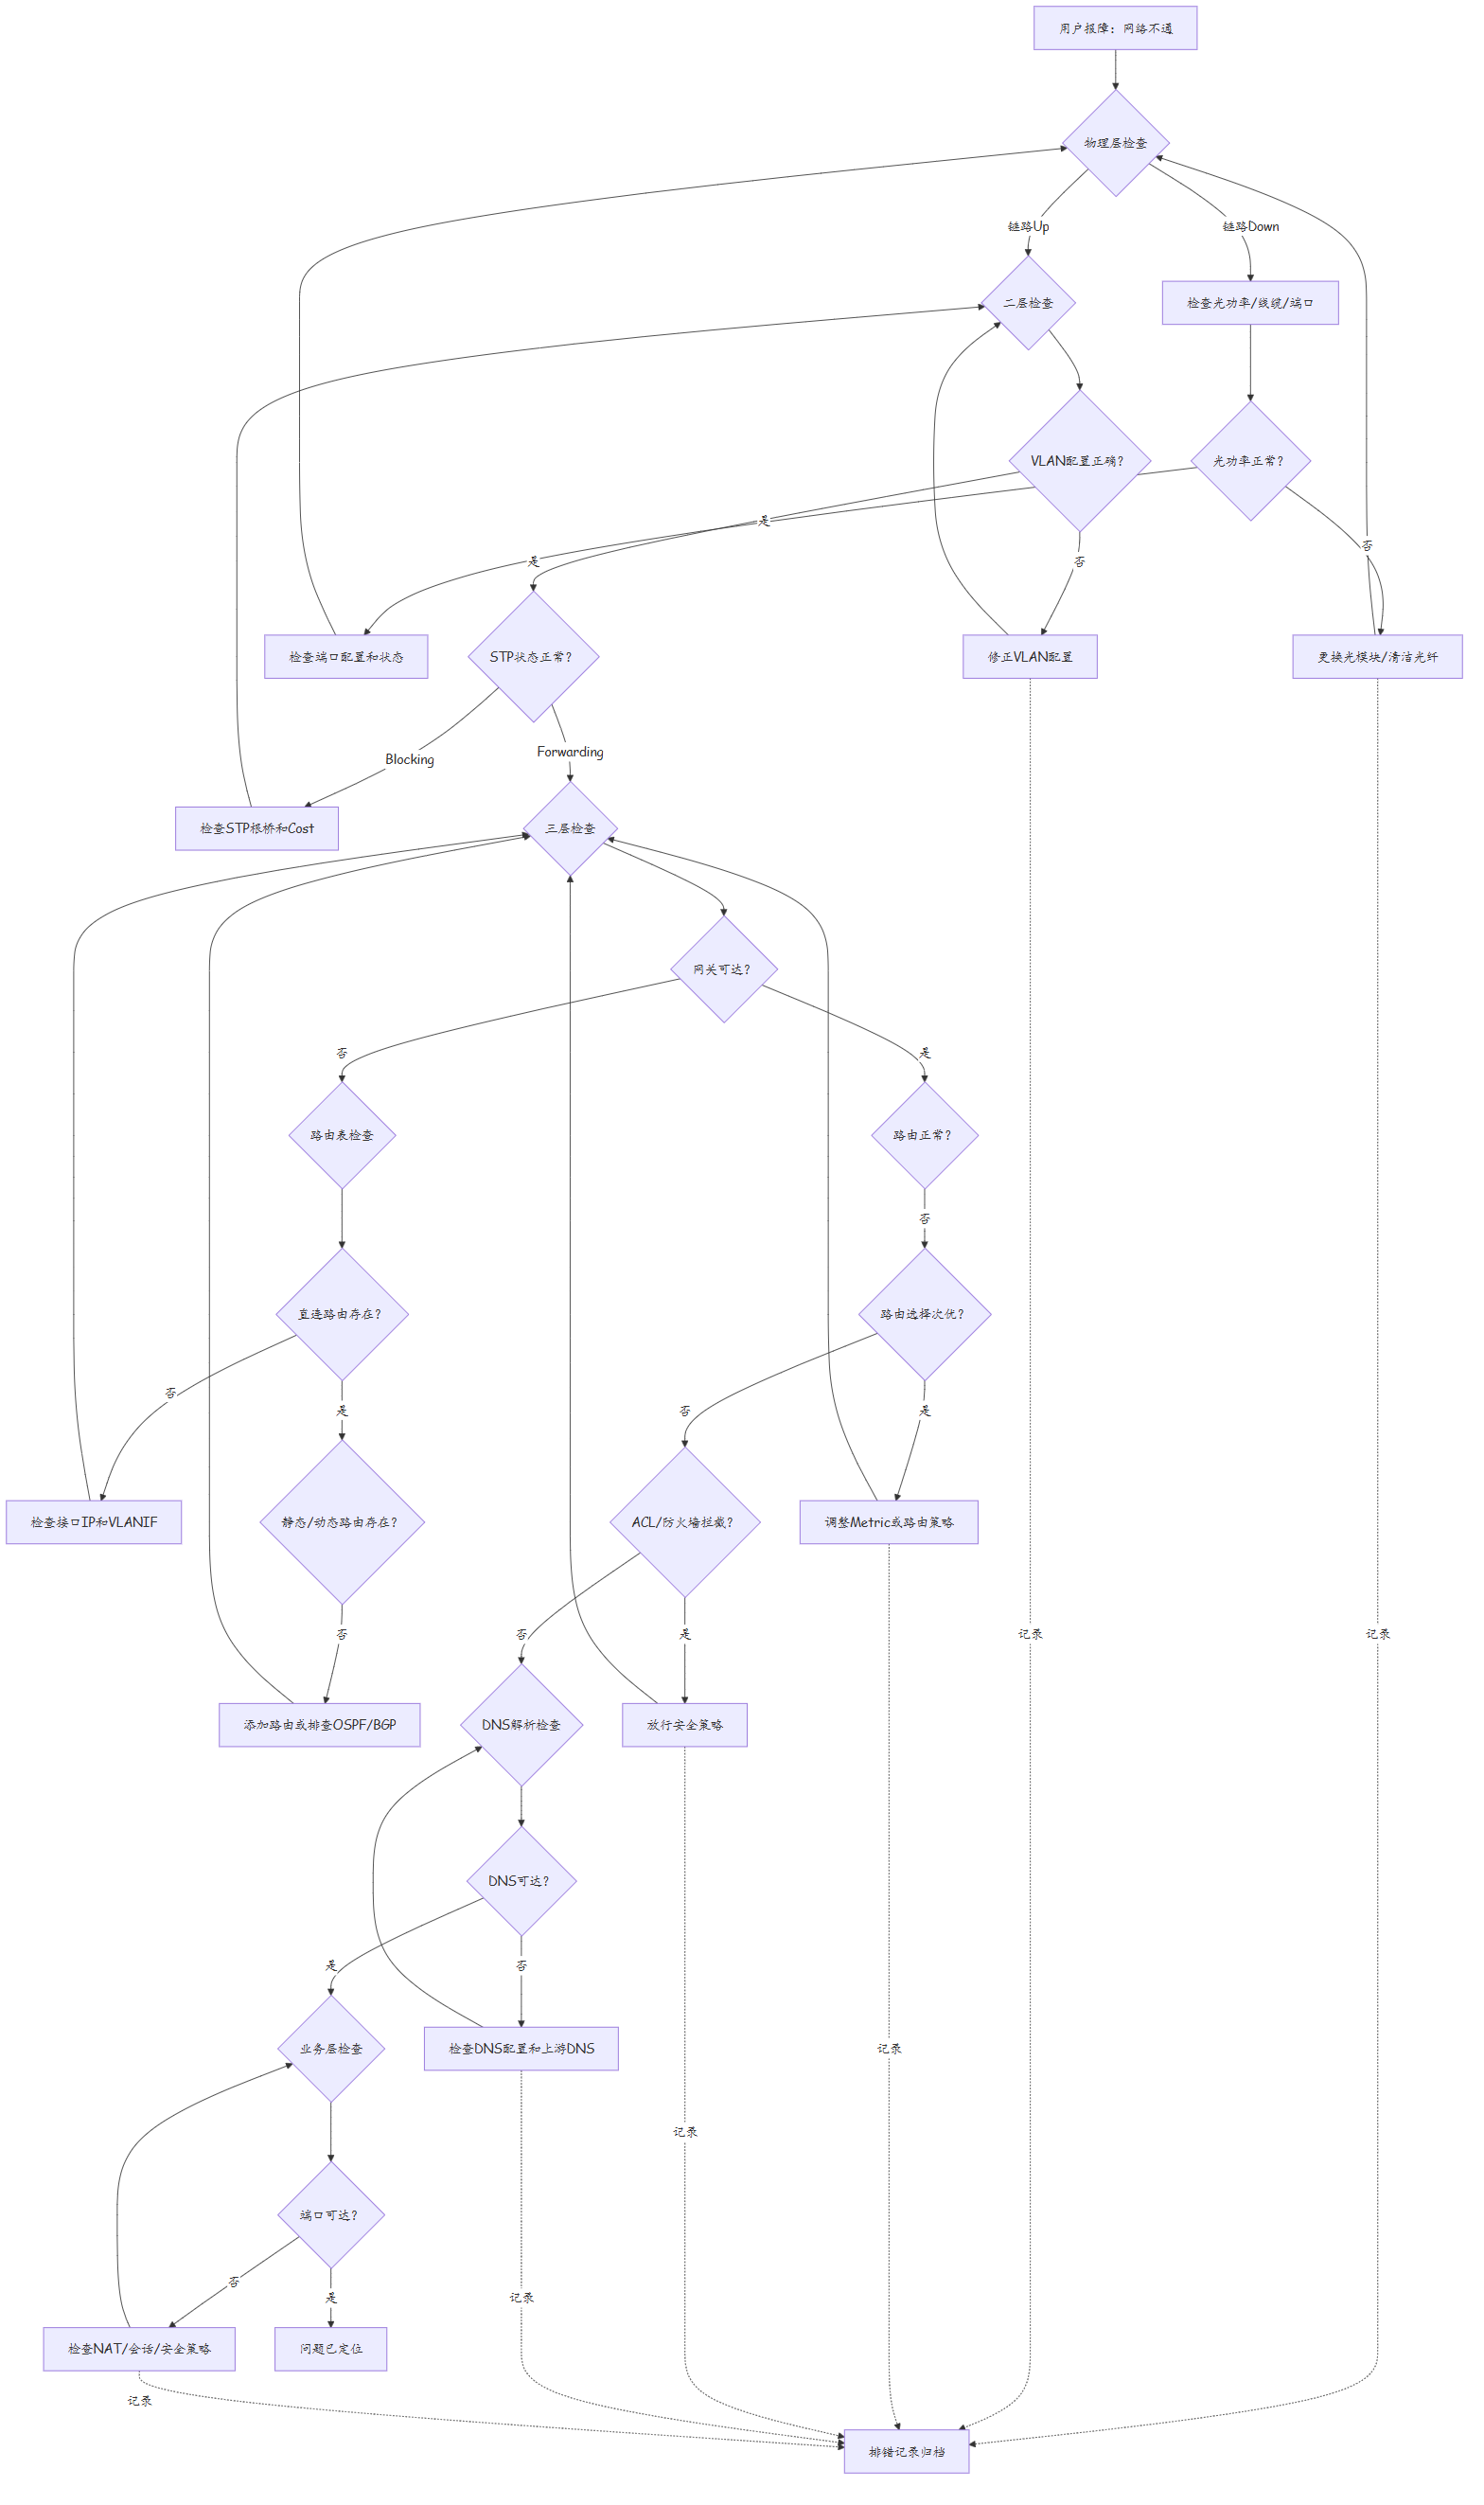
附录:组网排错流程图
- 如果该企业预算进一步压缩,需要在核心CSS集群和单设备+双上行之间做选择,你会如何权衡?
- 生产车间大量AGV和手持终端同时接入,无线认证方式应如何选择(PSK vs 802.1X vs Portal)?为什么?
- SD-WAN隧道使用4G/5G链路,但某些区域4G信号不稳定,如何设计降级方案保证业务不中断?
下篇预告:第332篇:大型企业园区网搬迁与割接方案