第363篇:从网工到架构师:网络设计思维的养成
关键词:网络架构、设计思维、高可用设计、容量规划、可扩展性、容灾方案
一、引言
从网络工程师到网络架构师,最大的差距不在技术深度,而在思维方式。工程师关注"如何配置实现功能",架构师关注"为什么这样设计"和"系统长期演进的方向"。第362篇梳理了职业成长路径,本篇深入探讨网络设计思维的核心要素,帮助读者完成从执行者到设计者的蜕变。
核心转变: - 从"配置实现"到"架构设计" - 从"单点最优"到"全局最优" - 从"解决当前问题"到"预见未来问题" - 从"技术驱动"到"业务驱动"
二、需求分析与方案设计
2.1 架构师的五大设计原则
| 原则 | 定义 | 设计考量 |
|---|---|---|
| 可靠性 | 系统在任何单点故障下仍能正常运行 | N+1、2N、ECMP、BFD |
| 可扩展性 | 在不中断业务的前提下平滑扩容 | 模块化设计、灰度升级 |
| 安全性 | 多层次纵深防御,最小权限原则 | Zone安全域、Zero Trust |
| 可运维性 | 故障可定位、配置可回滚、变更可审计 | Telemetry、自动化、灰度发布 |
| 经济性 | 在满足需求的前提下最优TCO | 技术选型平衡、生命周期管理 |
2.2 设计思维框架
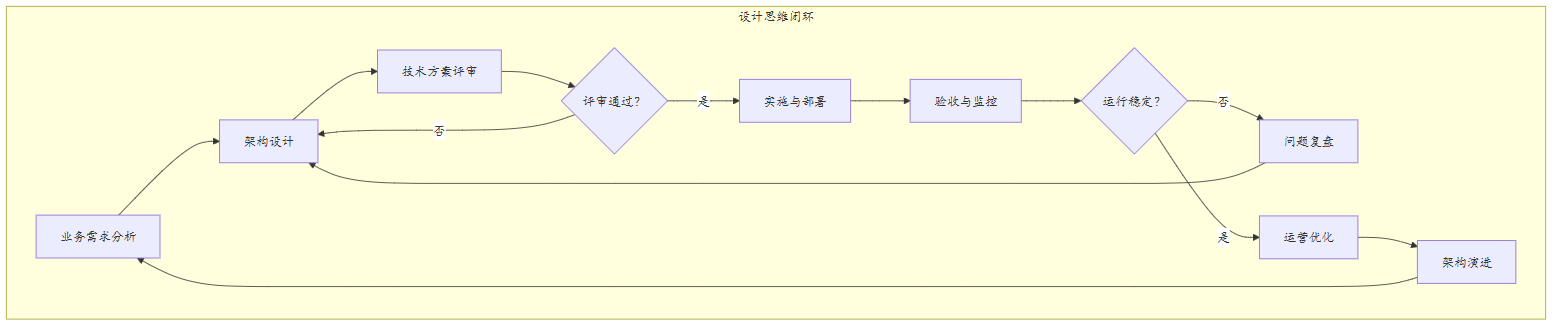
2.3 架构师思维 vs 工程师思维对比
| 维度 | 工程师思维 | 架构师思维 |
|---|---|---|
| 问题定义 | "如何配置OSPF" | "为什么选OSPF而非IS-IS?" |
| 故障处理 | 快速恢复业务 | 根因分析+系统性改进 |
| 技术选型 | 用最熟悉的设备 | 最适配业务场景的方案 |
| 方案设计 | 单设备/单链路最优 | 全局最优,考虑级联影响 |
| 变更管理 | 尽快上线 | 灰度发布+回滚预案 |
| 时间视角 | 当前3个月 | 未来3-5年演进路径 |
| 业务理解 | 实现网络功能 | 理解业务SLA和流量模型 |
| 风险评估 | 关注已知风险 | 系统性识别未知风险 |
三、技术细节与实施过程
3.1 可靠性设计:从单点到全局
单点故障分析(SPOF识别):
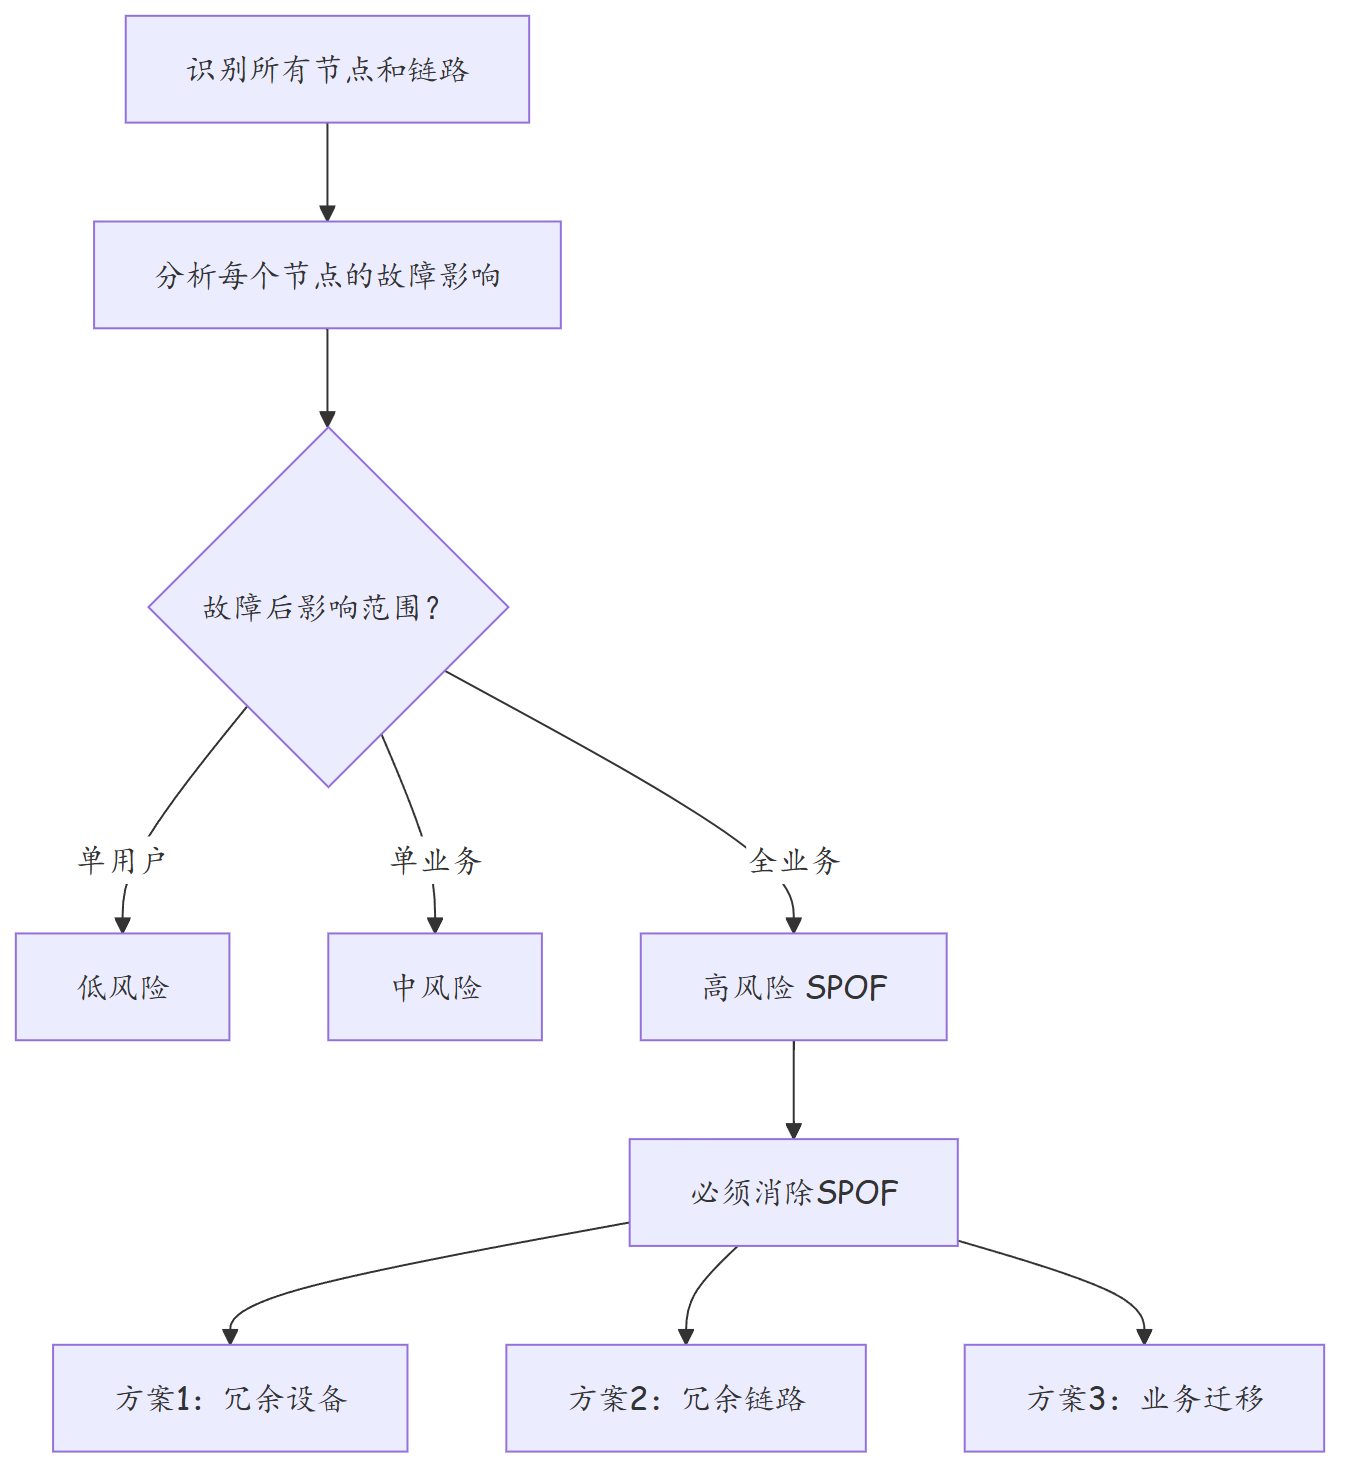
可靠性设计模式:
| 模式 | 适用场景 | 实现方式 | 冗余度 |
|---|---|---|---|
| N+1 | 接入层设备 | 一台备机热备 | 1/(N+1) |
| 2N | 核心层设备 | 完全对等双活 | 50% |
| 2N+1 | 极高可靠场景 | 双活+共享备机 | 约33% |
| ECMP | 链路冗余 | 等价多路径 | 按链路数分散 |
| Stack/CSS | 设备级冗余 | 堆叠/集群 | 设备级别 |
实际案例:某金融双活数据中心网络设计
需求:RTO<30s,RPO=0
架构:双活数据中心 + 专线互联

核心设计:
- 核心层:每站2台CE12800,CSS集群(N+0设备冗余)
- 链路层:双链路到两端核心,BFD+OSPF快速收敛
- 数据中心互联:双万兆专线,OSPF Area 0直连
- 存储网络:双SAN,异步复制
- 业务切换:VRRP + 全局负载均衡GSLB
3.2 可扩展性设计:模块化与灰度
模块化设计原则:
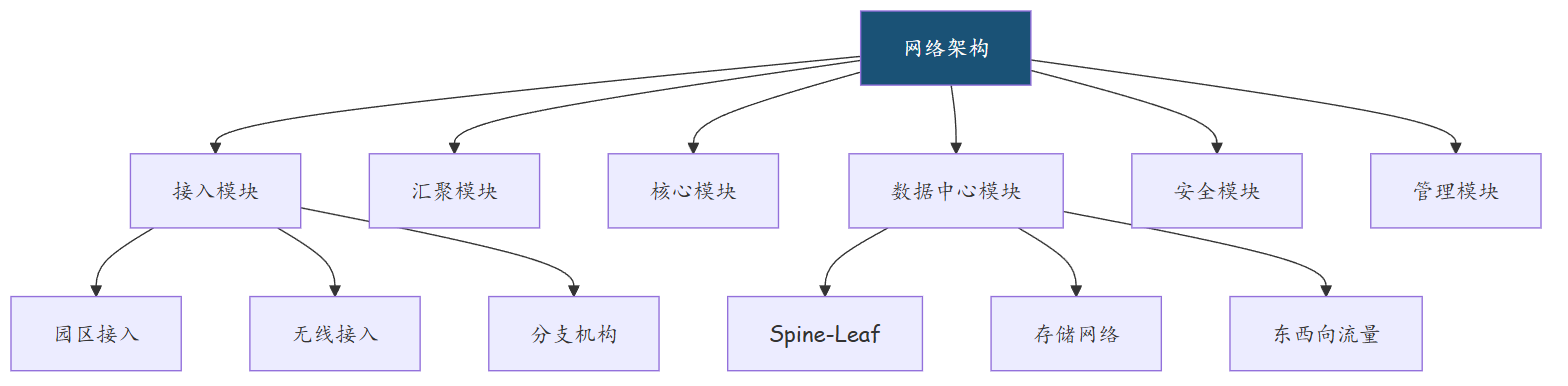
每个模块的设计约束: 1. 模块内部可以独立扩容,不影响其他模块 2. 模块间通过标准化接口互联 3. 模块故障不影响全局(故障隔离) 4. 模块可以灰度替换(老模块与新模块并存)
3.3 容量规划:从被动扩容到主动规划
容量规划的四个维度:
| 维度 | 指标 | 阈值 | 预警方式 |
|---|---|---|---|
| 带宽容量 | 链路利用率 | 60%预警/80%扩容 | Telemetry实时采集 |
| 路由容量 | 路由表规模 | 70%预警 | 定期巡检 |
| 设备容量 | CPU/内存/MAC表 | 70%预警 | SNMP/Telemetry |
| 业务容量 | 连接数/会话数 | 70%预警 | 设备统计 |
容量增长预测模型:
年度带宽需求 = 当前带宽 × (1 + 年增长率)^n

示例:
- 当前核心链路带宽:400G
- 年增长率:35%(互联网企业典型值)
- 2年后预估:400G × 1.35² = 729G
- 结论:需要在18个月内完成400G→800G扩容
3.4 安全性设计:纵深防御
安全域划分原则:
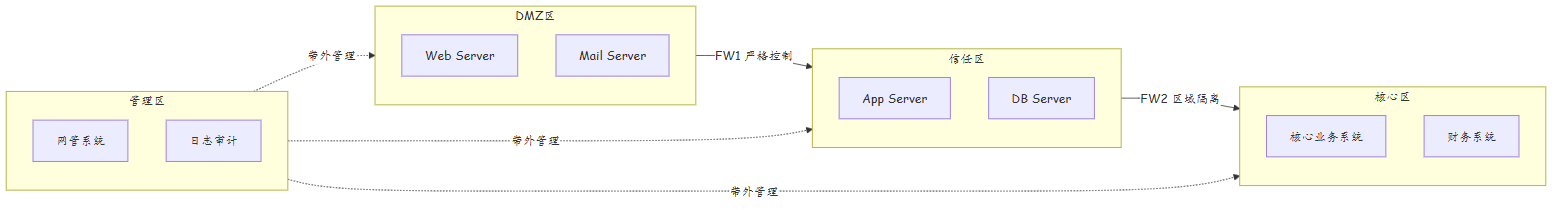
安全设计Checklist:
- [ ] 每个安全域之间有明确的访问控制策略
- [ ] 管理面与业务面分离(带外管理)
- [ ] 关键设备启用AAA认证和授权
- [ ] 路由协议启用MD5/TLS认证
- [ ] 核心链路启用BFD检测
- [ ] 网络设备日志统一收集至日志服务器
- [ ] 关键配置变更有审计追踪
- [ ] 定期安全策略审查和清理
四、实战配置/案例分析
4.1 案例:某大型互联网企业骨干网重构
项目背景:
某电商企业从2018年到2022年业务量增长10倍,原有网络出现严重瓶颈: - 核心链路利用率长期90%+ - 路由协议震荡频繁 - 跨机房访问延迟波动大 - 扩容需要停机,影响业务连续性
原有架构问题:
| 问题 | 根因 | 影响 |
|---|---|---|
| 核心过载 | 单核心架构 | 带宽瓶颈、单点故障 |
| 路由震荡 | OSPF大面积泛洪 | 收敛慢(10s+) |
| 延迟波动 | 次优路径选路 | 用户体验下降 |
| 扩容困难 | 架构不支持平滑扩容 | 停机割接 |
新架构设计:
新架构:SRv6 + 多核心 + 灰度升级

1. 核心层:
   - 从单核心→3核心(三角Mesh)
   - 每台核心CE12800,堆叠成逻辑单设备
   - 核心间双400G互联

2. 路由协议:
   - OSPF→IS-IS + SRv6
   - BFD 50ms检测
   - Flex-Algorithm实现TE路径

3. 升级方案:
   - Phase 1: 新建2台核心,并行运行(3个月)
   - Phase 2: 流量逐步迁移(2周)
   - Phase 3: 旧核心下线(1周)
   - 全程业务不中断
升级效果对比:
| 指标 | 升级前 | 升级后 | 改善 |
|---|---|---|---|
| 核心链路利用率 | 92% | 35% | ↓62% |
| 故障收敛时间 | 12s | 50ms | ↓99.6% |
| 跨机房延迟 | 8-15ms | 5-7ms | 稳定 |
| 扩容方式 | 停机割接 | 在线扩容 | 业务无感知 |
| 路由表规模 | 15万 | 12万(SRv6压缩) | ↓20% |
4.2 架构评审方法论
每次架构设计必须经过以下评审:
| 评审项 | 评审问题 | 评审人 |
|---|---|---|
| 可靠性 | 单点故障影响范围?是否有冗余? | 架构师+运维 |
| 安全性 | 访问控制是否到位?管理面是否隔离? | 安全工程师 |
| 可扩展性 | 能否在不中断业务下扩容? | 架构师 |
| 经济性 | TCO是否在预算内?生命周期是否匹配? | 项目经理 |
| 可运维性 | 故障如何定位?配置如何回滚? | 运维工程师 |
| 兼容性 | 与现有系统的兼容性如何? | 开发+运维 |
4.3 案例:技术债务管理与架构重构
背景: 某企业园区网运行8年,经历了5次扩容和3次技术升级。现网存在严重技术债务:OSPF多区域设计不合理导致路由次优、VLAN编号混乱(存在重复和空洞)、设备混用(3个厂商4个型号)、配置风格不统一。
技术债务评估:
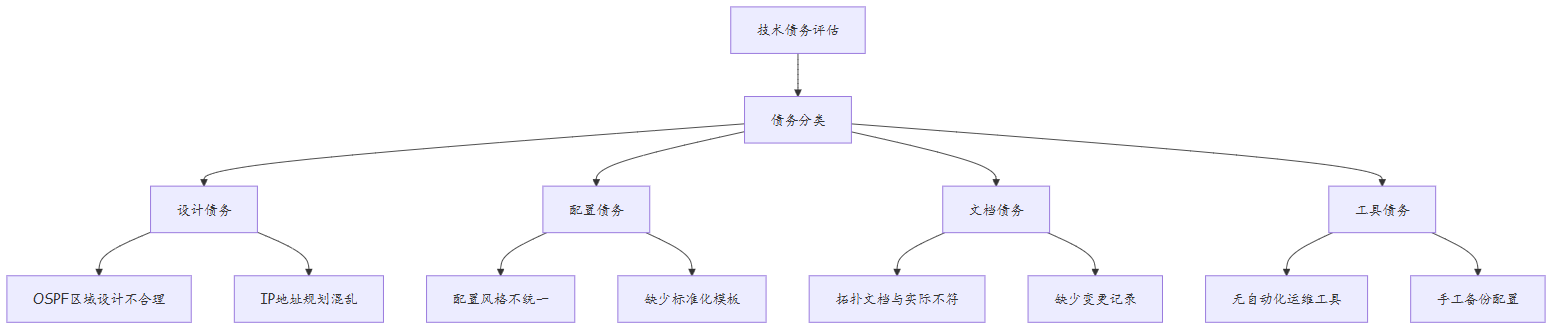
重构方案(分3阶段,12个月):
| 阶段 | 时间 | 目标 | 关键动作 |
|---|---|---|---|
| Phase 1 | 第1-4月 | 治理可见问题 | IP规划重整、配置标准化、文档更新 |
| Phase 2 | 第5-8月 | 优化架构 | OSPF区域重整、引入自动化配置管理 |
| Phase 3 | 第9-12月 | 消除技术债 | 统一设备平台、建设监控和自动化体系 |
Phase 1实施细节:
# 步骤1:现网IP地址审计
# 导出所有VLANIF配置并分析
[Huawei] display current-configuration | include vlanif
Vlanif10  →  10.10.10.1/24     (研发部)
Vlanif20  →  10.10.20.1/24     (市场部)
Vlanif100 →  10.10.10.1/24     ← IP冲突!与Vlanif10相同网段
Vlanif101 →  172.16.1.1/24     ← 地址段不连续

# 步骤2:制定新IP规划
| 部门 | VLAN | 新网段 | 网关 |
|------|------|--------|------|
| 研发部 | 10 | 10.10.10.0/24 | 10.10.10.1 |
| 市场部 | 20 | 10.10.20.0/24 | 10.10.20.1 |
| 财务部 | 30 | 10.10.30.0/24 | 10.10.30.1 |
| 管理层 | 100 | 10.10.100.0/24 | 10.10.100.1 |

# 步骤3:灰度迁移IP(以财务部为例)
# 阶段1:双网关并行
[Huawei] interface Vlanif 100
[Huawei-Vlanif100] ip address 10.10.10.254 255.255.255.0 secondary  ← 保留旧IP
[Huawei-Vlanif100] ip address 10.10.100.1 255.255.255.0 primary     ← 新IP
[Huawei-Vlanif100] quit

# 阶段2:更新终端DNS/DHCP,逐步切换
# 阶段3:确认无终端使用旧IP后,移除secondary地址
[Huawei] interface Vlanif 100
[Huawei-Vlanif100] undo ip address 10.10.10.254 255.255.255.0
[Huawei-Vlanif100] quit
重构效果:
| 指标 | 重构前 | 重构后 | 改善 |
|---|---|---|---|
| IP规划规范性 | 混乱(冲突+空洞) | 统一规划 | ✓ |
| 配置标准化率 | 30% | 95% | ↑217% |
| 变更平均时间 | 4小时 | 30分钟 | ↓87.5% |
| 故障定位时间 | 2小时 | 15分钟 | ↓92% |
| 设备平台数量 | 3厂商4型号 | 1厂商2型号 | ↓67% |
4.4 设计文档模板
架构设计文档模板(简化版):

1. 业务背景与需求
   - 业务场景描述
   - SLA要求(可用性、延迟、带宽)
   - 容量预估(当前+3年增长)

2. 现状分析
   - 现网架构拓扑
   - 现有问题清单
   - 风险点分析

3. 设计方案
   - 目标架构图
   - 设备选型与配置
   - 协议选择与设计
   - 冗余与容灾方案

4. 实施计划
   - 分阶段实施方案
   - 回滚方案
   - 验证方案

5. 风险评估
   - 技术风险
   - 业务风险
   - 缓解措施
五、经验总结
| 序号 | 经验类别 | 经验内容 | 适用场景 |
|---|---|---|---|
| 1 | 可靠性 | 消除SPOF是架构设计的第一要务 | 所有设计 |
| 2 | 可靠性 | 冗余不是越多越好,要平衡成本与收益 | 成本敏感场景 |
| 3 | 可扩展性 | 模块化设计是实现平滑扩容的前提 | 快速增长业务 |
| 4 | 可扩展性 | 预留30%容量余量,避免被动扩容 | 容量规划 |
| 5 | 安全性 | 纵深防御比单点强防护更可靠 | 安全设计 |
| 6 | 安全性 | 管理面与业务面分离,避免管理通道成为攻击面 | 安全设计 |
| 7 | 可运维性 | 设计时就考虑运维,而非事后补救 | 架构设计 |
| 8 | 可运维性 | 标准化配置模板,减少人为错误 | 运维规范 |
| 9 | 变更管理 | 任何变更必须有回滚方案 | 变更管理 |
| 10 | 演进思维 | 架构不是一次设计定终身,要有演进路线图 | 长期规划 |
思考
- 在高可用设计和成本预算之间存在矛盾时,如何量化评估"可靠性投资回报率"?
- 当业务需求快速变化时,是选择"灵活但复杂"的架构还是"简单但僵化"的架构?如何决策?
- 架构评审中不同角色的评审关注点往往冲突(如安全vs性能),如何有效协调和决策?
下篇预告:第364篇:技术案例沉淀:如何写好一篇技术案例文章