第333篇:金融行业两地三中心容灾网络设计
关键词:两地三中心、容灾网络、BGP、MPLS、VRRP、金融级高可用、华为设备
一、案例背景
某全国性商业银行(以下简称"该银行")在监管要求与业务发展双重驱动下,启动"两地三中心"容灾网络建设项目。该银行现有1个生产中心(北京)和1个灾备中心(异地),按照监管要求需要建设第三个数据中心形成两地三中心架构。
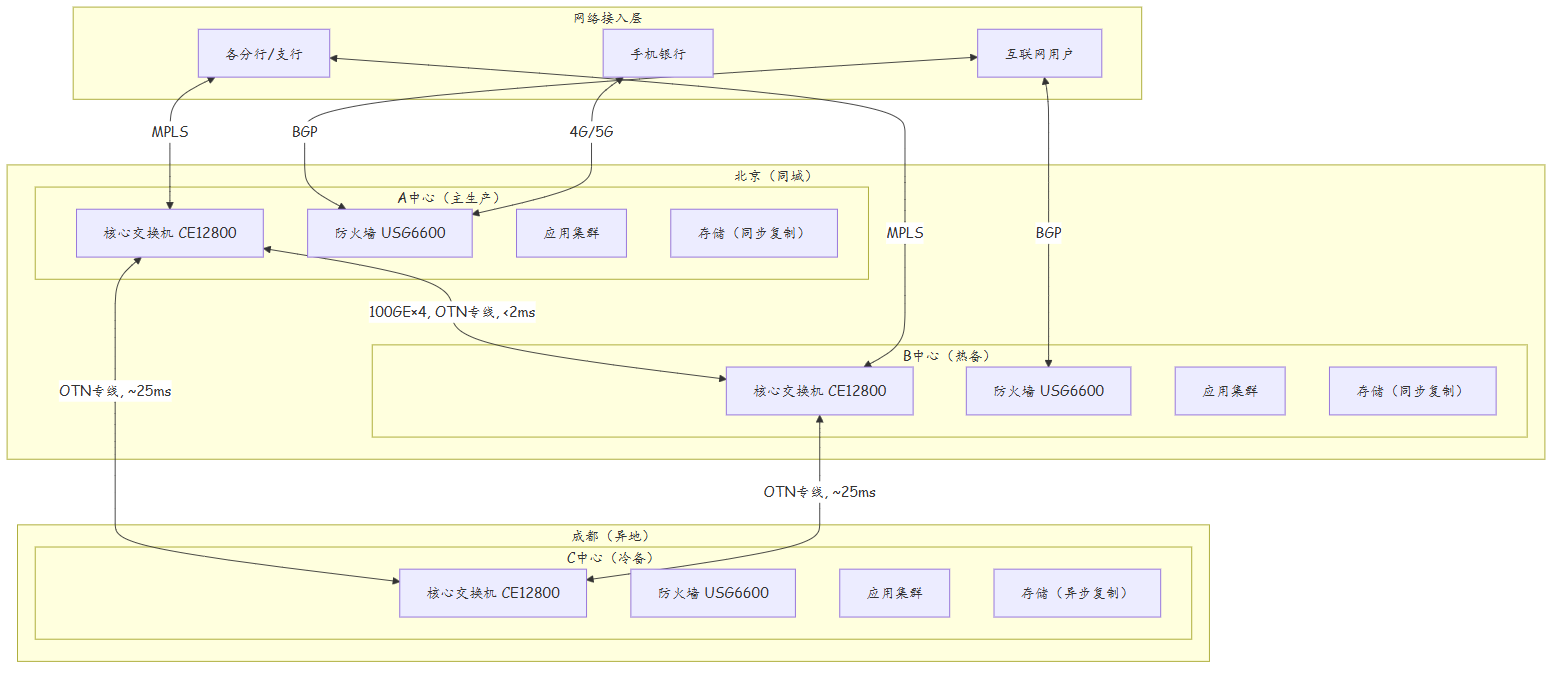
两地三中心架构定义: - 同城双活:北京A中心(主生产)+ 北京B中心(热备),同城异地部署,延迟<2ms - 异地灾备:成都C中心(冷备),异地部署,延迟>20ms
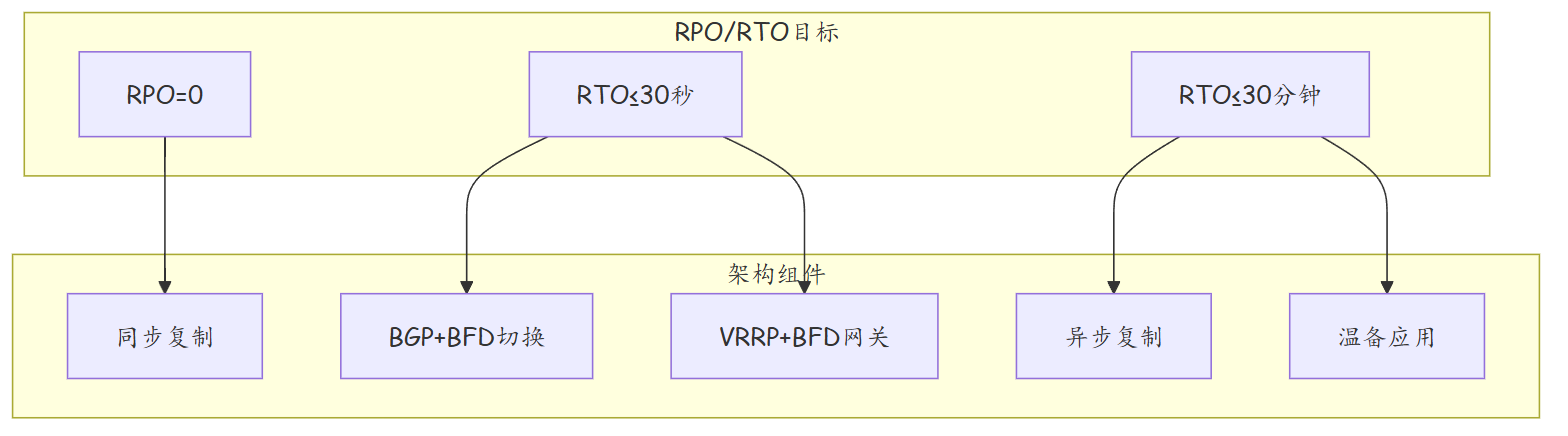
业务连续性要求: - RPO(数据恢复点目标)= 0(零数据丢失) - RTO(恢复时间目标)≤ 30秒(同城切换) - RTO ≤ 30分钟(异地切换)
二、需求分析与方案设计
2.1 容灾等级分析
| 容灾级别 | RPO | RTO | 实现方式 | 成本等级 |
|---|---|---|---|---|
| 同城双活 | 0 | ≤30秒 | 同步复制+BGP选路 | 高 |
| 异地灾备 | 0~5分钟 | ≤30分钟 | 异步复制+BGP选路 | 中高 |
| 数据备份 | 24小时 | 数小时 | 定期备份+恢复 | 低 |
2.2 网络架构设计
2.3 关键技术选型
| 技术领域 | 技术方案 | 选型理由 |
|---|---|---|
| 中心互联 | OTN 100GE专线 | 低延迟、高可靠、可计量 |
| 流量调度 | BGP ECMP + 策略路由 | 支持毫秒级切换、灵活的选路策略 |
| 接入层 | MPLS VPN | 运营商提供、安全隔离、QoS保障 |
| 网关冗余 | VRRP + BFD | 快速故障检测(<500ms) |
| 安全架构 | 双防火墙主备 + IPS | 金融级安全防护 |
| 存储网络 | FC SAN + OTN | 低延迟、高可靠存储互联 |
2.4 容灾等级与架构映射
2.5 业务连续性等级划分
| 业务等级 | 业务类型 | RPO | RTO | 容灾方式 |
|---|---|---|---|---|
| 一级(核心) | 支付清算、核心账务 | 0 | ≤30秒 | 同城双活+同步复制 |
| 二级(重要) | 网银、手机银行 | 0 | ≤5分钟 | 同城主备+同步复制 |
| 三级(一般) | 内部管理、报表 | ≤5分钟 | ≤30分钟 | 异地灾备+异步复制 |
| 四级(非核心) | 测试环境、开发环境 | ≤24小时 | ≤4小时 | 定期备份 |
三、技术细节与实施过程
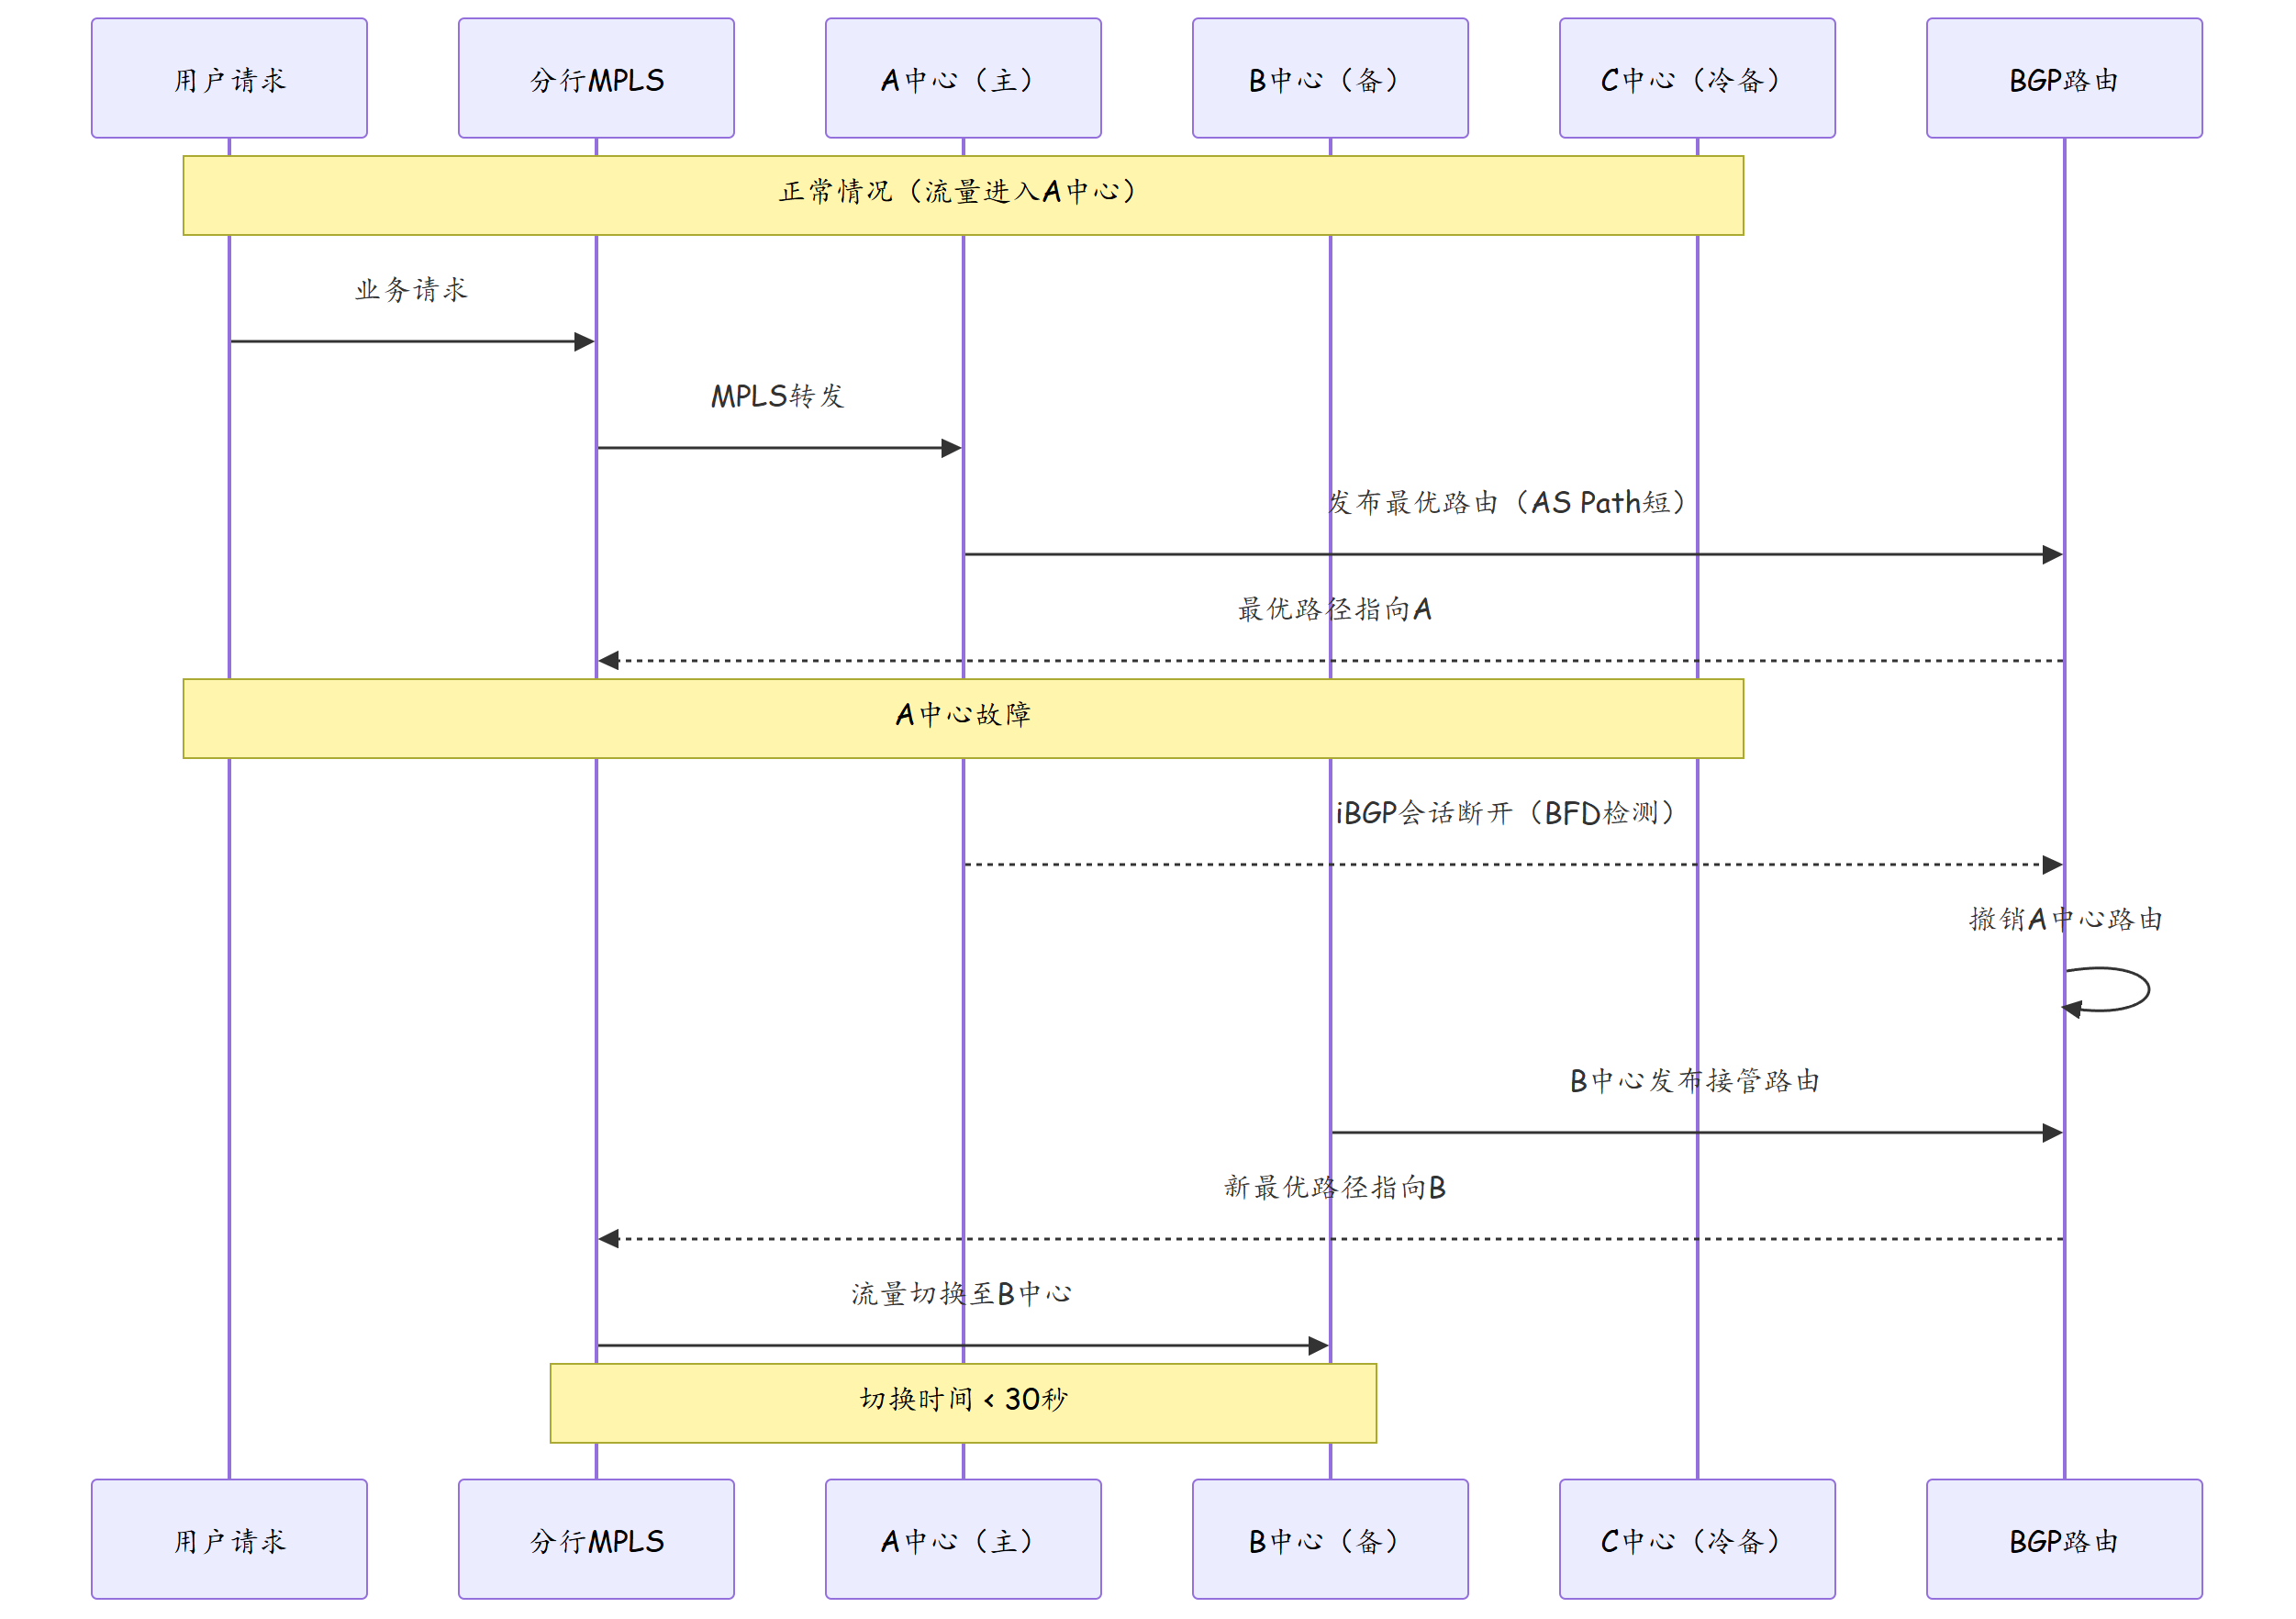
3.1 BGP流量调度设计
BGP是整个容灾网络的核心调度机制。设计要点:
- iBGP全互联:A/B/C三个中心的核心交换机之间建立iBGP全互联会话。
- AS Path Prepending:正常情况下,A中心本地业务通过BGP发布最优路由(最短AS Path),引导流量进入A中心。
- BFD加速检测:iBGP会话启用BFD,故障检测时间<500ms。
- 策略路由接管:当A中心故障时,通过BGP路由撤销和重新发布,30秒内将流量切换至B中心。
3.2 实施阶段
第一阶段:物理链路部署(第1-2月) - A-B之间部署4条100GE OTN专线(主用2条,备用2条) - A-C、B-C之间各部署2条100GE OTN专线 - 完成运营商MPLS VPN接入
第二阶段:网络基础建设(第3月) - 三中心核心设备部署与配置 - BGP全互联配置与验证 - VRRP网关冗余配置
第三阶段:容灾演练(第4月) - A中心→B中心切换演练 - B中心→A中心恢复演练 - 极端场景:A+B同时故障→C中心接管演练
第四阶段:验收与上线(第5月) - 监管验收 - 正式切换上线
四、实战配置/案例分析
4.1 BGP路由调度配置
# A中心核心配置
[CE-A-Core] bgp 65001
[CE-A-Core-bgp-65001] router-id 1.1.1.1
[CE-A-Core-bgp-65001] peer 2.2.2.2 as-number 65002
[CE-A-Core-bgp-65001] peer 2.2.2.2 connect-interface LoopBack 0
[CE-A-Core-bgp-65001] peer 2.2.2.2 bfd enable
[CE-A-Core-bgp-65001] peer 3.3.3.3 as-number 65003
[CE-A-Core-bgp-65001] peer 3.3.3.3 connect-interface LoopBack 0
[CE-A-Core-bgp-65001] peer 3.3.3.3 bfd enable

# 本地业务路由发布(最优AS Path,无附加)
[CE-A-Core-bgp-65001] ip route-static 10.10.0.0 255.255.0.0 10.1.1.1 preference 60
[CE-A-Core-bgp-65001] import-route static

# 向B/C中心发布时不添加AS Path
[CE-A-Core-bgp-65001] peer 2.2.2.2 route-policy A2B export
[CE-A-Core-bgp-65001] peer 3.3.3.3 route-policy A2C export

# B中心配置
[CE-B-Core] bgp 65002
[CE-B-Core-bgp-65002] router-id 2.2.2.2
[CE-B-Core-bgp-65002] peer 1.1.1.1 as-number 65001
[CE-B-Core-bgp-65002] peer 1.1.1.1 connect-interface LoopBack 0
[CE-B-Core-bgp-65002] peer 1.1.1.1 bfd enable
[CE-B-Core-bgp-65002] peer 3.3.3.3 as-number 65003
[CE-B-Core-bgp-65002] peer 3.3.3.3 connect-interface LoopBack 0
[CE-B-Core-bgp-65002] peer 3.3.3.3 bfd enable

# B中心发布本地路由时添加AS Path(使B中心路由优先级低于A)
[CE-B-Core-bgp-65002] ip route-static 10.20.0.0 255.255.0.0 10.2.1.1 preference 60
[CE-B-Core-bgp-65002] peer 1.1.1.1 route-policy B_LOCAL export
[CE-B-Core-bgp-65002] peer 3.3.3.3 route-policy B_LOCAL export
[CE-B-Core-bgp-65002] quit

# Route-Policy定义(在系统视图下配置)
[CE-B-Core] route-policy B_LOCAL export
[CE-B-Core-route-policy-B_LOCAL] if-match ip-address prefix-list LOCAL
[CE-B-Core-route-policy-B_LOCAL] apply as-path-set B_PREPEND additive
[CE-B-Core-route-policy-B_LOCAL] quit

# AS Path Set(B中心路由附加3个65002,优先级降低)
[CE-B-Core] as-path-set B_PREPEND
[CE-B-Core-as-path-set-B_PREPEND] apply as-path 65002 65002 65002
[CE-B-Core-as-path-set-B_PREPEND] quit
4.2 VRRP+BFD网关冗余配置
# A中心接入交换机VRRP配置
[Access-SW-A] interface Vlanif 100
[Access-SW-A-Vlanif100] ip address 10.100.1.2 255.255.255.0
[Access-SW-A-Vlanif100] vrrp vrid 100 virtual-ip 10.100.1.254
[Access-SW-A-Vlanif100] vrrp vrid 100 priority 120
[Access-SW-A-Vlanif100] vrrp vrid 100 preempt-mode timer delay 30
[Access-SW-A-Vlanif100] vrrp vrid 100 track Bfd-session 1 reduced 40

# BFD会话(检测上行核心链路)
[Access-SW-A] bfd
[Access-SW-A-bfd] quit
[Access-SW-A] interface GigabitEthernet 1/0/48
[Access-SW-A-GigabitEthernet1/0/48] bfd echo disable
[Access-SW-A-GigabitEthernet1/0/48] quit
[Access-SW-A] bfd session to-core
[Access-SW-A-bfd-session-to-core] peer-ip 10.1.1.1 interface GigabitEthernet 1/0/48
[Access-SW-A-bfd-session-to-core] min-tx-interval 100 min-rx-interval 100 multiplier 3
[Access-SW-A-bfd-session-to-core] quit
4.3 案例分析:容灾切换演练
演练场景1:A中心整站断电
| 阶段 | 时间 | 事件 | 系统行为 | 实际耗时 |
|---|---|---|---|---|
| T0 | 00:00:00 | A中心断电 | 所有设备断电 | - |
| T1 | 00:00:01 | BFD检测到A中心不可达 | BFD会话down | <1秒 |
| T2 | 00:00:01 | iBGP会话断开 | BGP路由撤销 | <2秒 |
| T3 | 00:00:05 | 分行MPLS路由收敛 | 流量切换至B中心 | <5秒 |
| T4 | 00:00:10 | VRRP切换完成 | 网关IP漂移到B中心 | <10秒 |
| T5 | 00:00:15 | 应用层健康检查通过 | 业务恢复正常 | <15秒 |
| T6 | 00:00:30 | 监管上报切换完成 | 全程记录 | 30秒 |
演练结果:同城双活切换时间15秒内完成,远低于RTO≤30秒的要求。
演练场景2:A+B双中心故障→C中心接管
| 阶段 | 时间 | 事件 | 实际耗时 |
|---|---|---|---|
| T0 | 00:00:00 | A+B同时故障 | - |
| T1 | 00:00:05 | BGP路由全部指向C | <5秒 |
| T2 | 00:05:00 | 存储异步复制追平 | 5分钟 |
| T3 | 00:10:00 | 应用启动完成 | 10分钟 |
| T4 | 00:20:00 | 业务验证通过 | 20分钟 |
演练结果:异地切换总耗时20分钟,满足RTO≤30分钟要求。
4.4 容灾演练计划模板
# 容灾演练前检查清单
echo "========== 容灾演练前检查 =========="
echo "检查时间: $(date)"
echo ""

# 1. 链路状态检查
echo "--- 中心间链路状态 ---"
display interface brief | include "OTN"

# 2. BGP会话状态检查
echo "--- BGP会话状态 ---"
display bgp peer all | include "Established"

# 3. BFD会话状态检查
echo "--- BFD会话状态 ---"
display bfd session all | include "Up"

# 4. 存储复制状态检查
echo "--- 存储复制状态 ---"
# (通过存储管理平台API检查)

# 5. 配置备份
echo "--- 配置备份 ---"
save force
echo "配置已备份"

# 6. 演练窗口确认
echo "--- 演练窗口 ---"
echo "开始时间: 2024-06-15 02:00"
echo "预计结束: 2024-06-15 04:00"
echo "回滚时限: 03:00(如未恢复正常,立即回滚)"
4.5 切换后回退方案
| 步骤 | 操作 | 验证项 | 预计耗时 |
|---|---|---|---|
| 1 | 恢复A中心供电/设备 | 设备状态Up | 5分钟 |
| 2 | 等待存储同步复制追平 | 复制延迟<1秒 | 10分钟 |
| 3 | 恢复BGP会话 | iBGP Established | 1分钟 |
| 4 | BGP路由恢复最优路径 | A中心路由优选 | 30秒 |
| 5 | VRRP恢复主用 | A中心VRRP Master | 30秒 |
| 6 | 应用层健康检查 | 业务验证通过 | 5分钟 |
| 7 | 观察期(30分钟) | 无异常告警 | 30分钟 |
4.6 容灾网络监控指标体系
# 关键监控指标清单
# 通过Telemetry实时采集(间隔5秒)

| 监控维度 | 指标项 | 正常阈值 | 告警阈值 | 采集方式 |
|---------|--------|---------|---------|---------|
| 链路延迟 | A↔B OTN延迟 | <1ms | >2ms | Telemetry |
| 链路延迟 | A↔C OTN延迟 | <25ms | >35ms | Telemetry |
| 链路带宽 | 中心间链路利用率 | <60% | >80% | Telemetry |
| 链路质量 | OTN误码率 | 0 | >1E-12 | SNMP |
| BGP状态 | iBGP会话数 | 6/6 | <6 | Telemetry |
| BFD状态 | BFD会话Up数 | 12/12 | <12 | Telemetry |
| VRRP状态 | 主备角色 | A=Master | 角色翻转 | SNMP Trap |
| 存储复制 | 同步复制延迟 | 0 | >1ms | 存储API |
| 存储复制 | 异步复制延迟 | <5秒 | >30秒 | 存储API |
| 设备健康 | CPU/内存利用率 | <60% | >80% | Telemetry |

# Telemetry订阅配置
[CE-A-Core] telemetry
[CE-A-Core-telemetry] ietf
[CE-A-Core-telemetry-ietf] data-node
[CE-A-Core-telemetry-ietf-data-node] template dc-disaster-recovery
[CE-A-Core-telemetry-ietf-data-node-template-dc-disaster-recovery] sample-interval 5000
[CE-A-Core-telemetry-ietf-data-node-template-dc-disaster-recovery] filtering-path /if:interfaces/state
[CE-A-Core-telemetry-ietf-data-node-template-dc-disaster-recovery] filtering-path /bgp:bgp/timersAndStats
[CE-A-Core-telemetry-ietf-data-node-template-dc-disaster-recovery] quit
[CE-A-Core-telemetry-ietf-data-node] quit
[CE-A-Core-telemetry-ietf] destination-group dc-monitor
[CE-A-Core-telemetry-ietf-destination-group-dc-monitor] address 10.100.100.10 ipv4
[CE-A-Core-telemetry-ietf-destination-group-dc-monitor] port 20832
[CE-A-Core-telemetry-ietf-destination-group-dc-monitor] protocol grpc
[CE-A-Core-telemetry-ietf-destination-group-dc-monitor] quit
[CE-A-Core-telemetry-ietf] subscribe dc-subscribe data-node template destination-group dc-monitor
[CE-A-Core-telemetry-ietf] quit
五、经验总结
| 序号 | 经验类别 | 经验内容 | 适用场景 |
|---|---|---|---|
| 1 | 架构设计 | 两地三中心必须物理分离,同城两中心间距≥2km,异地中心跨省 | 金融容灾 |
| 2 | 链路设计 | 中心间专线必须多路冗余(≥4条),且物理路由不同 | 高可用网络 |
| 3 | 协议选型 | BGP适合流量调度,VRRP适合网关冗余,两者配合实现端到端高可用 | 容灾网络 |
| 4 | 故障检测 | BFD是容灾网络的"神经末梢",必须部署在所有关键链路上 | 快速切换 |
| 5 | 演练机制 | 容灾方案必须定期演练(至少半年一次),否则无法验证有效性 | 运维管理 |
| 6 | 回退能力 | 切换后必须保留回退能力,确保可在验证后切回原主中心 | 切换策略 |
| 7 | 文档管理 | 容灾预案必须详细到每一步操作命令,避免应急时查找配置 | 应急预案 |
| 8 | 监管合规 | 金融行业容灾建设必须符合监管要求,提前与监管沟通方案 | 合规性 |
| 9 | 成本控制 | 冷备中心可按"最小可用"建设,降低初始投资 | 成本优化 |
| 10 | 监控告警 | 容灾网络需独立监控系统,故障告警必须在切换前触发 | 监控告警 |
思考
- 如果银行需要在三个中心实现真正的"多活"(而非主备),在BGP路由调度上需要做哪些调整?
- OTN专线成本高昂,如果预算有限,是否可以用运营商互联网专线替代?风险在哪里?
- 同城双活场景中,数据库同步复制的网络延迟必须<1ms,如果OTN专线延迟无法满足,有哪些备选方案?
下篇预告:第334篇:数据中心骨干扩容与流量调优案例