第343篇:防火墙策略混乱导致业务访问异常
关键词:防火墙策略、安全策略、ACL、策略优化、USG系列、华为防火墙
一、案例背景
某制造企业的IT部门近期频繁接到业务部门投诉:部分业务系统时而可以访问,时而被阻断。特别是ERP系统、MES系统和OA系统的访问时断时续,严重影响生产运营。
网络架构: - 边界防火墙:2台USG6600E(主备模式) - 内部防火墙:1台USG6000E(东西向流量管控) - 安全策略总数:超过3000条(边界2000+,内部1000+) - 策略使用年限:部分策略已运行超过5年
故障现象: 1. ERP系统(192.168.10.0/24)的访问时通时断 2. MES系统(192.168.20.0/24)的数据库连接偶尔被拒绝 3. OA系统(192.168.30.0/24)的邮件收发不稳定 4. 不同时间段故障现象不一致 5. 重启防火墙主备切换后故障暂时消失
二、需求分析与方案设计
2.1 防火墙策略审计方法
| 审计维度 | 审计内容 | 工具/方法 |
|---|---|---|
| 策略数量 | 总数、活跃策略数、未命中策略数 | display security-policy |
| 策略冲突 | 重叠策略、矛盾策略 | 策略分析工具 |
| 策略冗余 | 重复策略、包含关系策略 | 策略重叠分析 |
| 策略老化 | 长期未命中的策略、过期业务策略 | 命中统计 |
| 性能影响 | 策略匹配时间、CPU占用 | display firewall session table |
| 命中趋势 | 各策略近30天命中趋势变化 | 定时统计报表 |
| Session表状态 | 连接数、Session老化时间 | display firewall session table |
2.2 防火墙策略匹配原理
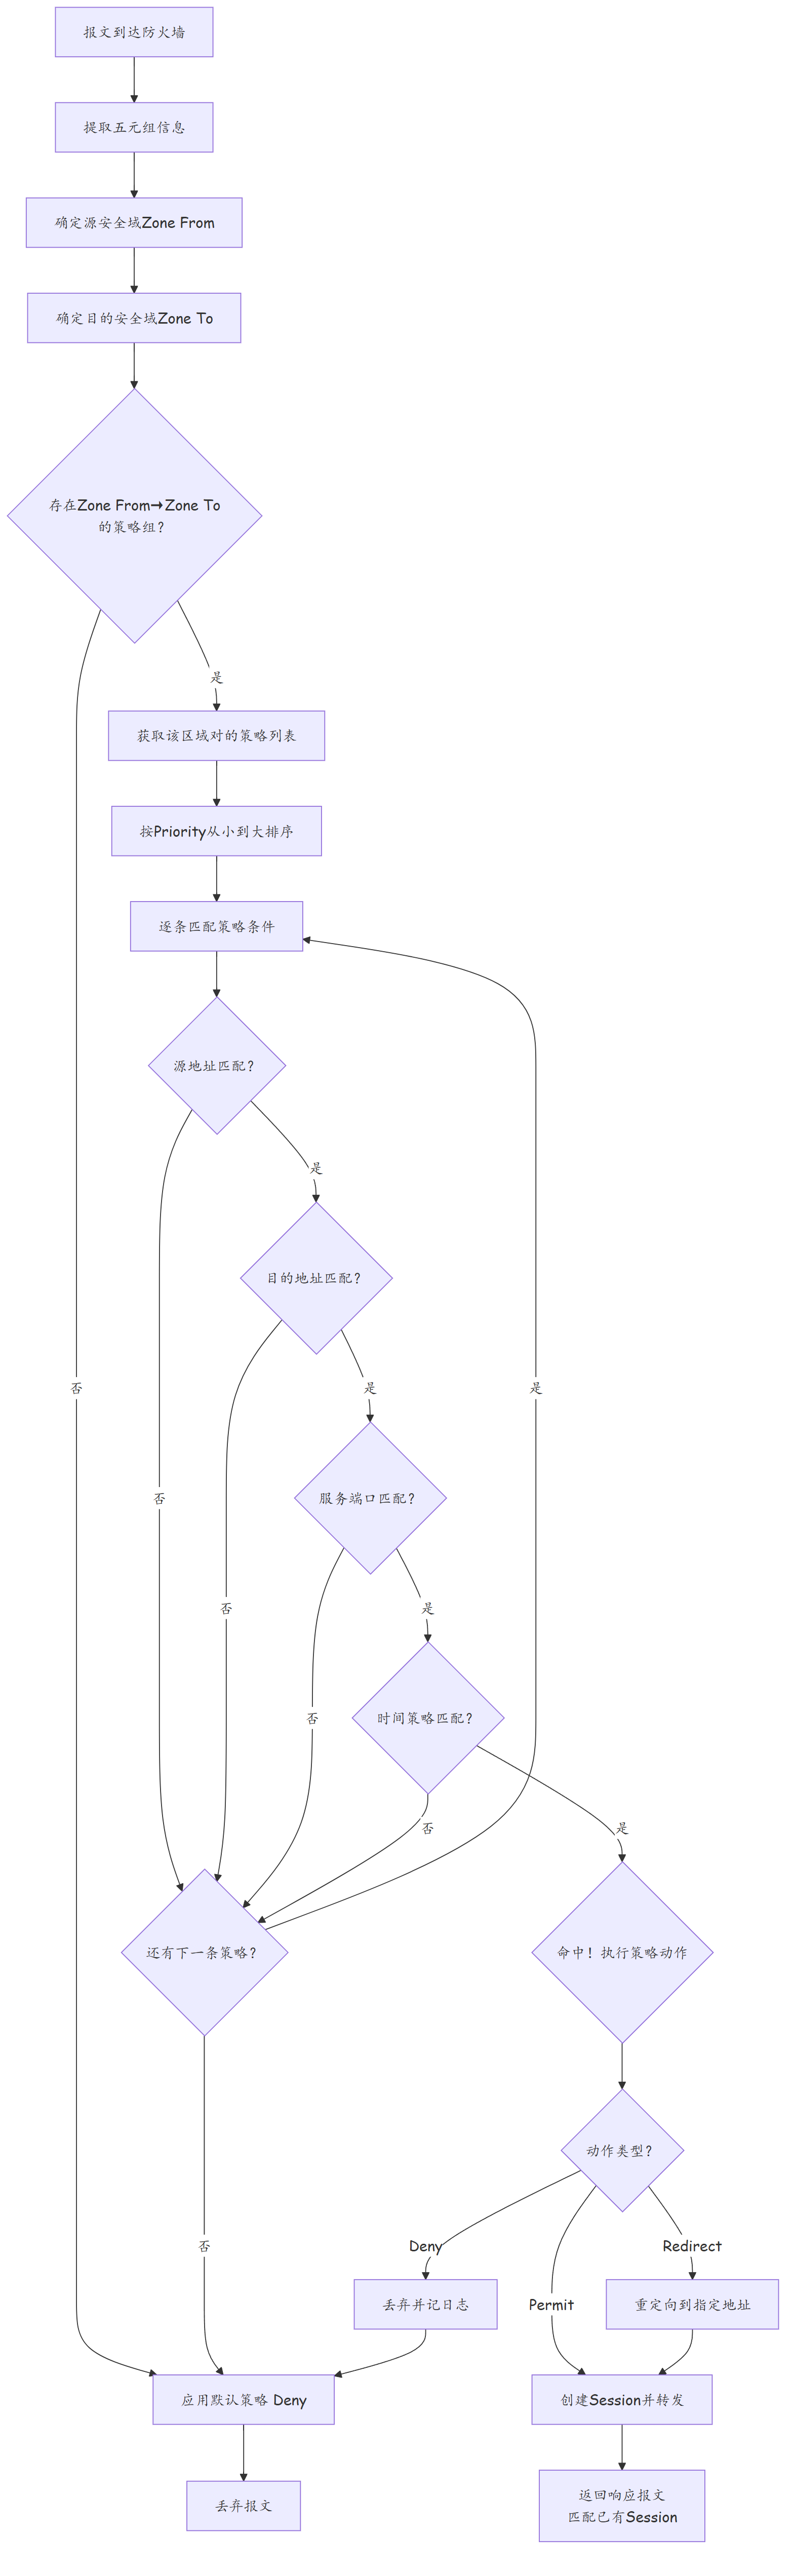
华为USG防火墙策略匹配遵循自上而下、首次匹配原则。理解这一机制对于排查策略冲突至关重要:
报文到达防火墙
    ↓
检查区域对(Zone From → Zone To)
    ↓
查找该区域对的所有安全策略
    ↓
按优先级(priority)从高到低排序(数值越小优先级越高)
    ↓
逐条匹配源地址、目的地址、服务、时间等条件
    ↓
命中第一条 → 执行对应动作(Permit/Deny/Redirect)
    ↓
无匹配 → 应用默认策略(默认Deny All)
关键点: - 优先级数值越小,策略越先匹配。默认优先级为1000,可配置范围为1-65535。 - 如果两条策略的条件有重叠,只有优先级高的策略生效,低优先级的策略永远不会被命中。 - 临时策略如果优先级设置不当,可能永久覆盖正常策略。
2.3 策略混乱的典型问题
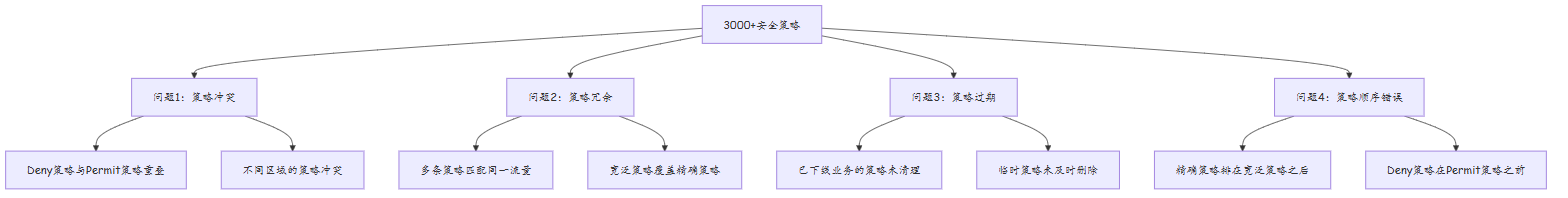
2.3 审计流程

三、技术细节与实施过程
3.1 策略状态审计
# 查看安全策略统计
<USG6600E> display security-policy statistics
Security Policy Statistics:
  Total Policies: 2,047
  Hit Policies: 856         <-- 仅856条策略被命中
  Unhit Policies: 1,191     <-- 1,191条策略从未被命中!
  Hit Rate: 41.8%

# 查看Top命中策略
<USG6600E> display security-policy statistics hit top 10
Rank  Policy Name          Hit Count     Region From     Region To      Action
1     ALLOW_ALL_INTERNET   15,234,567    Trust           Untrust        Permit
2     ALLOW_ERP            8,765,432     DMZ             Trust          Permit
3     BLOCK_P2P            5,432,109     Trust           Untrust        Deny
4     ALLOW_OA             3,456,789     Trust           DMZ            Permit
5     ALLOW_MAIL           2,345,678     DMZ            Untrust        Permit
6     TEMP_ALLOW_TEST      1,234,567     Trust           DMZ            Permit  <-- 临时策略
7     ALLOW_LEGACY_APP     567,890       Trust           Trust          Permit
8     BLOCK_ICMP           234,567       Untrust         Trust          Deny
9     ALLOW_MONITORING     123,456       Management     Trust          Permit
10    ALLOW_SSH_MGMT       98,765        Management     Trust          Permit
3.2 策略冲突分析
# 查看策略冲突
<USG6600E> display security-policy conflict
Policy Conflict Analysis:
  Conflict 1:
    Policy A: ALLOW_ERP (Permit, DMZ→Trust, 192.168.10.0/24)
    Policy B: BLOCK_LEGACY (Deny, DMZ→Trust, 192.168.0.0/16)
    Issue: Policy B的范围包含Policy A,但Policy A在Policy B之前,实际生效

  Conflict 2:
    Policy C: ALLOW_MES_DB (Permit, Trust→DMZ, TCP 1433)
    Policy D: BLOCK_DB_EXTERNAL (Deny, Trust→Untrust, TCP 1433)
    Issue: 两个策略的区域不同,不会冲突,但容易造成误解

  Conflict 3:
    Policy E: ALLOW_OA_ALL (Permit, Trust→DMZ, Any→Any)
    Policy F: ALLOW_OA_HTTP (Permit, Trust→DMZ, Any→Any, TCP 80)
    Issue: Policy F是Policy E的子集,冗余
3.3 根因分析
根因定位: 1. 策略顺序错误:ERP系统的Deny策略(临时封锁异常访问)被插入到了Permit策略之前,导致正常流量被阻断。 2. 临时策略未清理:多条临时策略(TEMP_ALLOW_TEST等)长期存在,干扰了正常策略匹配。 3. 策略过于宽泛:ALLOW_ALL_INTERNET策略匹配范围过大,掩盖了其他精确策略的效果。 4. 主备策略不一致:防火墙主备切换时,备防火墙的策略版本与主防火墙不一致。
# 检查主备策略一致性
<USG6600E-Master> display ha state
HA State:
  Mode: Active-Standby
  Local Role: Active
  Peer Role: Standby
  Configuration Synchronization: Incomplete  <-- 配置同步不完整!
  Policy Version:
    Local: V2024.03.15
    Peer: V2024.01.20   <-- 版本不一致!
3.4 Session表分析
Session表的状态直接影响防火墙的业务转发。当策略混乱时,Session表会出现异常:
# 查看Session表总数和使用率
<USG6600E> display firewall session table statistics
Current Session: 45,678    Maximum Session: 50,000
Session Usage: 91.4%       <-- Session表使用率过高!

# 查看ERP系统的Session分布
<USG6600E> display firewall session table verbose destination-address 192.168.10.0 0.0.0.255
Total Matching Sessions: 12,345
  TCP Established: 10,234
  TCP SYN-Sent: 1,567      <-- 大量半连接,可能因策略Deny导致无法完成握手
  UDP: 544

# 查看被Deny的流量统计
<USG6600E> display security-policy statistics deny
Policy: BLOCK_LEGACY
  Source: Any              Destination: 192.168.0.0/16
  Denied Packets: 5,432,109
  Denied Bytes: 3,456,789,012
  First Hit: 2024-02-15 14:23:45
  Last Hit: 2024-03-15 09:45:12
  <-- 该Deny策略在过去一个月的命中量异常高
分析:BLOCK_LEGACY策略本意是阻止旧的测试流量,但由于其地址范围(192.168.0.0/16)包含了ERP系统地址(192.168.10.0/24),且优先级更高,导致大量ERP正常流量被错误拦截。
3.5 变更历史追溯
# 查看配置变更日志
<USG6600E> display operation-log all | include security-policy
Operation Log:
  2024-01-20 14:30:00  User: admin
    Action: Add Policy    Policy: BLOCK_LEGACY    Priority: 50
    <-- 管理员为临时测试添加的Deny策略,优先级50高于默认1000

  2024-01-25 10:15:00  User: admin
    Action: Add Policy    Policy: TEMP_ALLOW_TEST  Priority: 100
    <-- 临时测试策略,未设置过期

  2024-02-01 09:00:00  User: auto-sync
    Action: Config Sync   Status: Failed
    Reason: Standby device not reachable for 2 hours
    <-- 主备同步失败,导致策略版本不一致
四、实战配置/案例分析
4.1 策略优化实施
# 步骤1:清理过期策略
<USG6600E> system-view
[USG6600E] security-policy
[USG6600E-policy] undo rule name TEMP_ALLOW_TEST
[USG6600E-policy] undo rule name TEMP_ALLOW_DEBUG
[USG6600E-policy] undo rule name LEGACY_APP_ALLOW
# ... 共清理87条过期/临时策略

# 步骤2:修复策略顺序(精确策略优先于宽泛策略)
[USG6600E-policy] rule name ALLOW_ERP_WEB priority 100
[USG6600E-policy-rule-ALLOW_ERP_WEB] source-zone DMZ
[USG6600E-policy-rule-ALLOW_ERP_WEB] destination-zone Trust
[USG6600E-policy-rule-ALLOW_ERP_WEB] source-address 192.168.10.0 0.0.0.255
[USG6600E-policy-rule-ALLOW_ERP_WEB] destination-address 192.168.0.0 0.0.255.255
[USG6600E-policy-rule-ALLOW_ERP_WEB] service ERP-SERVICE
[USG6600E-policy-rule-ALLOW_ERP_WEB] action permit
[USG6600E-policy-rule-ALLOW_ERP_WEB] quit

# 步骤3:替换宽泛策略为精确策略
[USG6600E-policy] undo rule name ALLOW_ALL_INTERNET
[USG6600E-policy] rule name ALLOW_INTERNET_WEB priority 200
[USG6600E-policy-rule-ALLOW_INTERNET_WEB] source-zone Trust
[USG6600E-policy-rule-ALLOW_INTERNET_WEB] destination-zone Untrust
[USG6600E-policy-rule-ALLOW_INTERNET_WEB] service HTTP HTTPS DNS
[USG6600E-policy-rule-ALLOW_INTERNET_WEB] action permit
[USG6600E-policy-rule-ALLOW_INTERNET_WEB] quit

# 步骤4:同步策略到备防火墙
[USG6600E] ha configuration sync
4.2 策略模板规范
# 标准化策略模板
[USG6600E] security-policy
[USG6600E-policy] rule name <区域>_<业务>_<动作> priority <优先级>
[USG6600E-policy-rule-*] source-zone <源区域>
[USG6600E-policy-rule-*] destination-zone <目的区域>
[USG6600E-policy-rule-*] source-address <源地址>
[USG6600E-policy-rule-*] destination-address <目的地址>
[USG6600E-policy-rule-*] service <服务模板>
[USG6600E-policy-rule-*] action <permit|deny>
[USG6600E-policy-rule-*] description <业务说明>
[USG6600E-policy-rule-*] quit
4.3 优化前后对比
| 指标 | 优化前 | 优化后 | 改善 |
|---|---|---|---|
| 策略总数 | 3,000+ | 1,200 | ↓60% |
| 未命中策略 | 1,191 | 45 | ↓96% |
| 策略命中率 | 41.8% | 96.3% | ↑130% |
| 策略匹配时延 | 8μs | 3μs | ↓62% |
| 业务故障次数 | 每周5+ | 每周0 | 消除 |
| 主备同步状态 | 不一致 | 完全同步 | 修复 |
4.4 持续监控配置
# 启用策略命中统计定时报告
[USG6600E] security-policy statistics enable
[USG6600E] security-policy statistics interval 86400  # 每天生成报告
[USG6600E] security-policy statistics email admin@company.com

# 配置策略变更告警
[USG6600E] info-center enable
[USG6600E] info-center source security-policy channel 1
[USG6600E] info-center loghost 10.0.0.100
4.5 策略自动审计脚本
#!/usr/bin/env python3
# fw_policy_audit.py - 防火墙策略自动审计脚本
import paramiko
import re
import csv
from datetime import datetime

def audit_firewall_policies(hostname, username, password):
    """审计防火墙安全策略"""
    ssh = paramiko.SSHClient()
    ssh.set_missing_host_key_policy(paramiko.AutoAddPolicy())
    ssh.connect(hostname, username=username, password=password)

    # 获取策略统计信息
    stdin, stdout, stderr = ssh.exec_command("display security-policy statistics")
    stats = stdout.read().decode()

    # 获取未命中的策略
    stdin, stdout, stderr = ssh.exec_command("display security-policy statistics unhit")
    unhit = stdout.read().decode()

    # 获取Top命中策略
    stdin, stdout, stderr = ssh.exec_command("display security-policy statistics hit top 50")
    top_hit = stdout.read().decode()

    ssh.close()

    # 解析统计信息
    total_match = re.search(r'Total Policies:\s*(\d+)', stats)
    hit_match = re.search(r'Hit Policies:\s*(\d+)', stats)
    unhit_match = re.search(r'Unhit Policies:\s*(\d+)', stats)

    audit_result = {
        "timestamp": datetime.now().isoformat(),
        "device": hostname,
        "total_policies": int(total_match.group(1)) if total_match else 0,
        "hit_policies": int(hit_match.group(1)) if hit_match else 0,
        "unhit_policies": int(unhit_match.group(1)) if unhit_match else 0,
        "hit_rate": 0,
        "unhit_details": unhit[:2000],  # 前2000字符
        "top_hit_details": top_hit[:2000]
    }

    if audit_result["total_policies"] > 0:
        audit_result["hit_rate"] = round(
            audit_result["hit_policies"] / audit_result["total_policies"] * 100, 2
        )

    # 审计评分
    score = 100
    if audit_result["hit_rate"] < 60:
        score -= 30
    if audit_result["hit_rate"] < 80:
        score -= 15
    if audit_result["unhit_policies"] > 200:
        score -= 20

    audit_result["score"] = max(score, 0)

    return audit_result

# 执行审计
result = audit_firewall_policies("10.0.0.1", "admin", "password123")

print(f"防火墙策略审计报告")
print(f"设备: {result['device']}")
print(f"策略总数: {result['total_policies']}")
print(f"命中策略: {result['hit_policies']}")
print(f"未命中策略: {result['unhit_policies']}")
print(f"命中率: {result['hit_rate']}%")
print(f"审计评分: {result['score']}/100")

if result['score'] < 60:
    print("⚠ 安全评分较低,建议立即进行策略优化")
elif result['score'] < 80:
    print("⚡ 安全评分一般,建议定期清理未命中策略")
else:
    print("✓ 安全评分良好")
4.6 策略管理最佳实践
| 实践项 | 具体做法 | 频率 |
|---|---|---|
| 策略命名规范 | 格式:<区域><业务><动作>_<责任人> | 创建时 |
| 策略优先级管理 | 精确策略50-200,通用策略500-1000,默认Deny 65535 | 创建时 |
| 临时策略管理 | 必须设置到期时间,到期前1周发送提醒 | 创建时 |
| 策略注释 | 每条策略必须包含业务说明、审批单号、有效期 | 创建时 |
| 定期审计 | 每季度审计一次未命中策略和策略冲突 | 每季度 |
| 变更审批 | 策略变更必须经过IT经理和安全经理双审批 | 每次变更 |
| 灰度发布 | 新策略先在备防火墙部署,验证无误后切主 | 每次变更 |
| 策略备份 | 每次变更后自动备份当前配置 | 每次变更 |
| 命中趋势分析 | 每月分析策略命中趋势,识别异常 | 每月 |
| 策略清理 | 清理超过90天未命中的策略(需业务确认) | 每半年 |
五、经验总结
| 序号 | 经验类别 | 经验内容 | 适用场景 |
|---|---|---|---|
| 1 | 策略管理 | 防火墙策略必须定期审计(建议每季度一次) | 安全运维 |
| 2 | 命名规范 | 策略命名必须遵循统一规范,包含区域、业务、动作 | 规范管理 |
| 3 | 优先级控制 | 精确策略必须排在宽泛策略之前,使用priority参数 | 策略排序 |
| 4 | 临时策略 | 临时策略必须设置过期时间或到期通知 | 临时变更 |
| 5 | 主备同步 | 主备防火墙必须启用配置自动同步 | 高可用 |
| 6 | 策略粒度 | 避免使用Any→Any的宽泛策略,必须明确源目的地址 | 安全加固 |
| 7 | 变更流程 | 策略变更必须经过审批和测试,禁止直接在生产环境修改 | 变更管理 |
| 8 | 自动化 | 使用脚本定期生成未命中策略报告 | 自动化运维 |
| 9 | 文档记录 | 每条策略必须有清晰的业务说明和责任人 | 文档管理 |
| 10 | 监控告警 | 策略命中率和变化必须纳入监控体系 | 运维监控 |
思考
附录:防火墙策略匹配流程图
附录:策略冲突排查步骤表
| 步骤 | 操作 | 命令/工具 | 预期输出 |
|---|---|---|---|
| 1 | 导出当前策略列表 | display security-policy all |
完整策略清单 |
| 2 | 查看策略命中统计 | display security-policy statistics |
每条策略的命中次数 |
| 3 | 定位冲突策略对 | display security-policy conflict |
冲突策略ID和原因 |
| 4 | 检查高命中Deny策略 | display security-policy statistics deny top 10 |
被Deny的流量详情 |
| 5 | 检查临时策略 | display security-policy \| include TEMP |
临时策略列表 |
| 6 | 核对主备策略版本 | display ha state |
主备版本一致性 |
| 7 | 逐条验证业务策略 | 使用telnet/ping+Session表 |
业务可达性确认 |
| 8 | 生成优化建议报告 | 脚本自动分析重叠/冗余策略 | 待删除/修改策略清单 |
| 9 | 灰度测试新策略 | 先在备防火墙部署验证 | 验证无异常后切主 |
| 10 | 归档旧策略配置 | 导出配置备份到文件 | 保留回滚依据 |
附录:安全域隔离最佳实践
| 安全域 | 典型设备 | 域间默认策略 | 说明 |
|---|---|---|---|
| Trust(信任区) | 办公终端、服务器 | →DMZ: Permit(精确) →Untrust: Permit(精确) |
内部可信网络 |
| Untrust(非信任区) | 互联网、外部接入 | →Trust: Deny All →DMZ: Deny All |
外部不可信网络 |
| DMZ(隔离区) | Web服务器、邮件服务器 | →Trust: Permit(精确) →Untrust: Permit(精确) |
对外服务区域 |
| Local(本地区) | 防火墙自身 | →Trust: Permit SSH/SNMP →Untrust: Deny All |
设备管理平面 |
| Guest(访客区) | 访客Wi-Fi | →Trust: Deny All →Untrust: Permit HTTP/HTTPS/DNS |
受限上网 |
| IoT(物联网区) | IoT设备 | →Trust: Deny All →DMZ: Permit(精确) |
隔离IoT流量 |
| Management(管理区) | 网管终端 | →Trust: Permit SSH/SNMP →DMZ: Permit(精确) |
设备管理专用 |
安全域隔离实施原则: 1. 最小权限原则:每个区域对的默认策略为Deny All,按需开放。 2. 单向信任原则:Untrust→Trust永远Deny,Trust→Untrust按需Permit。 3. 精确匹配原则:避免使用Any→Any,必须指定源目的地址和服务。 4. 纵深防御原则:东西向流量也需通过内部防火墙管控,不可信任。 5. 定期审计原则:每季度审计未命中策略和异常流量。
- 防火墙策略数量超过10000条时,匹配性能会显著下降吗?如何解决这个问题?
- 如果使用安全组(Security Group)替代传统ACL,在云环境中策略管理的最佳实践是什么?
- 如何实现防火墙策略的自动审计和异常检测(如AI驱动的策略分析)?
下篇预告:第344篇:IPsec VPN 频繁断连的排查过程