第344篇:IPsec VPN 频繁断连的排查过程
关键词:IPsec VPN、IKEv2、断连排查、 Dead Peer Detection、华为AR/USG系列
一、案例背景
某跨国企业的中国区总部与海外3个分支机构(德国、日本、美国)之间建立了IPsec VPN连接,用于传输办公业务数据。近期,中国区与德国之间的IPsec VPN连接频繁断连,平均每4小时断连一次,每次断连持续约2-5分钟后自动恢复。其他方向的VPN连接正常。
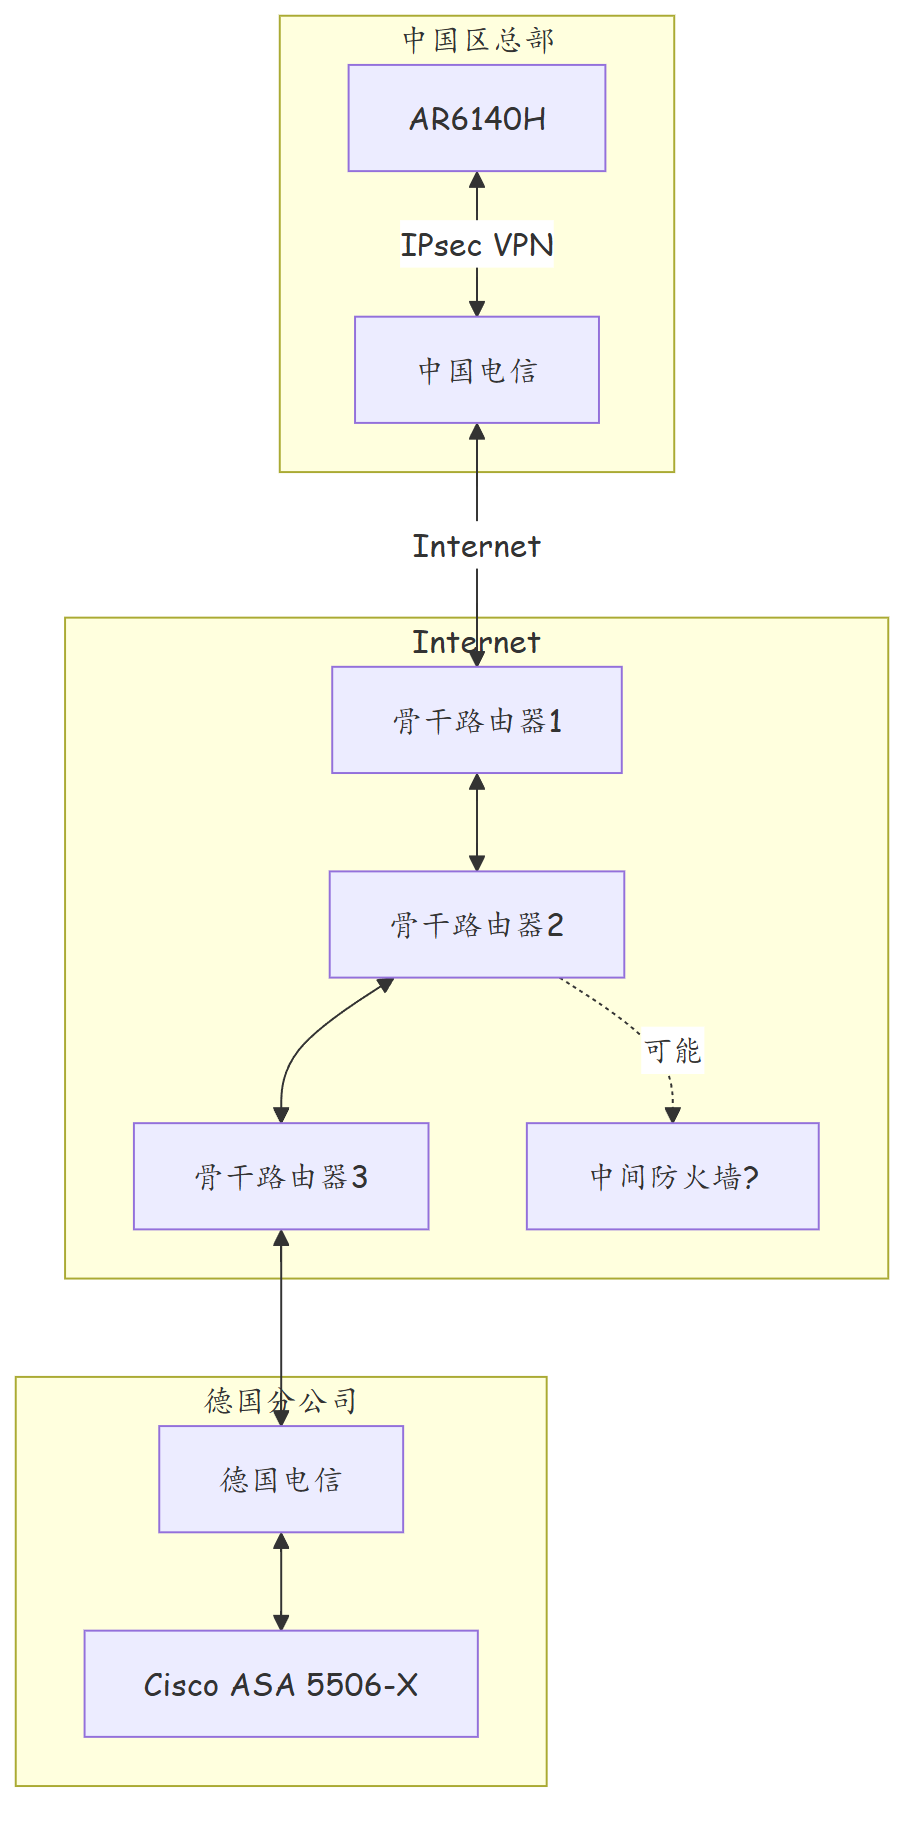
网络架构: - 中国区总部:AR6140H(IPsec Gateway) - 德国分公司:Cisco ASA 5506-X(IPsec Gateway) - 日本分公司:AR6140H(IPsec Gateway) - 美国分公司:Palo Alto PA-3260(IPsec Gateway) - 传输链路:Internet(公网) - VPN类型:Route-based IPsec VPN
故障现象: 1. 中国↔德国IPsec SA频繁断开重建 2. 断连期间业务中断2-5分钟 3. 断连后自动恢复,无手动干预 4. 其他方向(中国↔日本、中国↔美国)VPN正常 5. 断连时间不固定,但频率较高
二、需求分析与方案设计
2.1 IPsec VPN断连常见原因
| 原因 | 说明 | 排查方法 |
|---|---|---|
| DPD超时 | Dead Peer Detection超时,对端无响应 | 检查 DPD 配置和延迟 |
| SA老化 | SA_lifetime到期,重新协商 | 检查SA配置 |
| 策略不匹配 | IKE策略或IPsec策略不一致 | 对比两端配置 |
| 网络不稳定 | 公网链路质量差,丢包严重 | 抓包分析 |
| NAT穿透失败 | 中间存在NAT设备,UDP端口映射异常 | 检查NAT-T配置 |
| 时钟不同步 | 两端时钟差异过大,证书校验失败 | 检查NTP |
| 防火墙干扰 | 中间防火墙阻断UDP 500/4500端口 | 检查中间设备 |
| 跨厂商兼容 | 不同厂商IPsec实现差异 | 检查IKE协商报文 |
2.2 排查架构
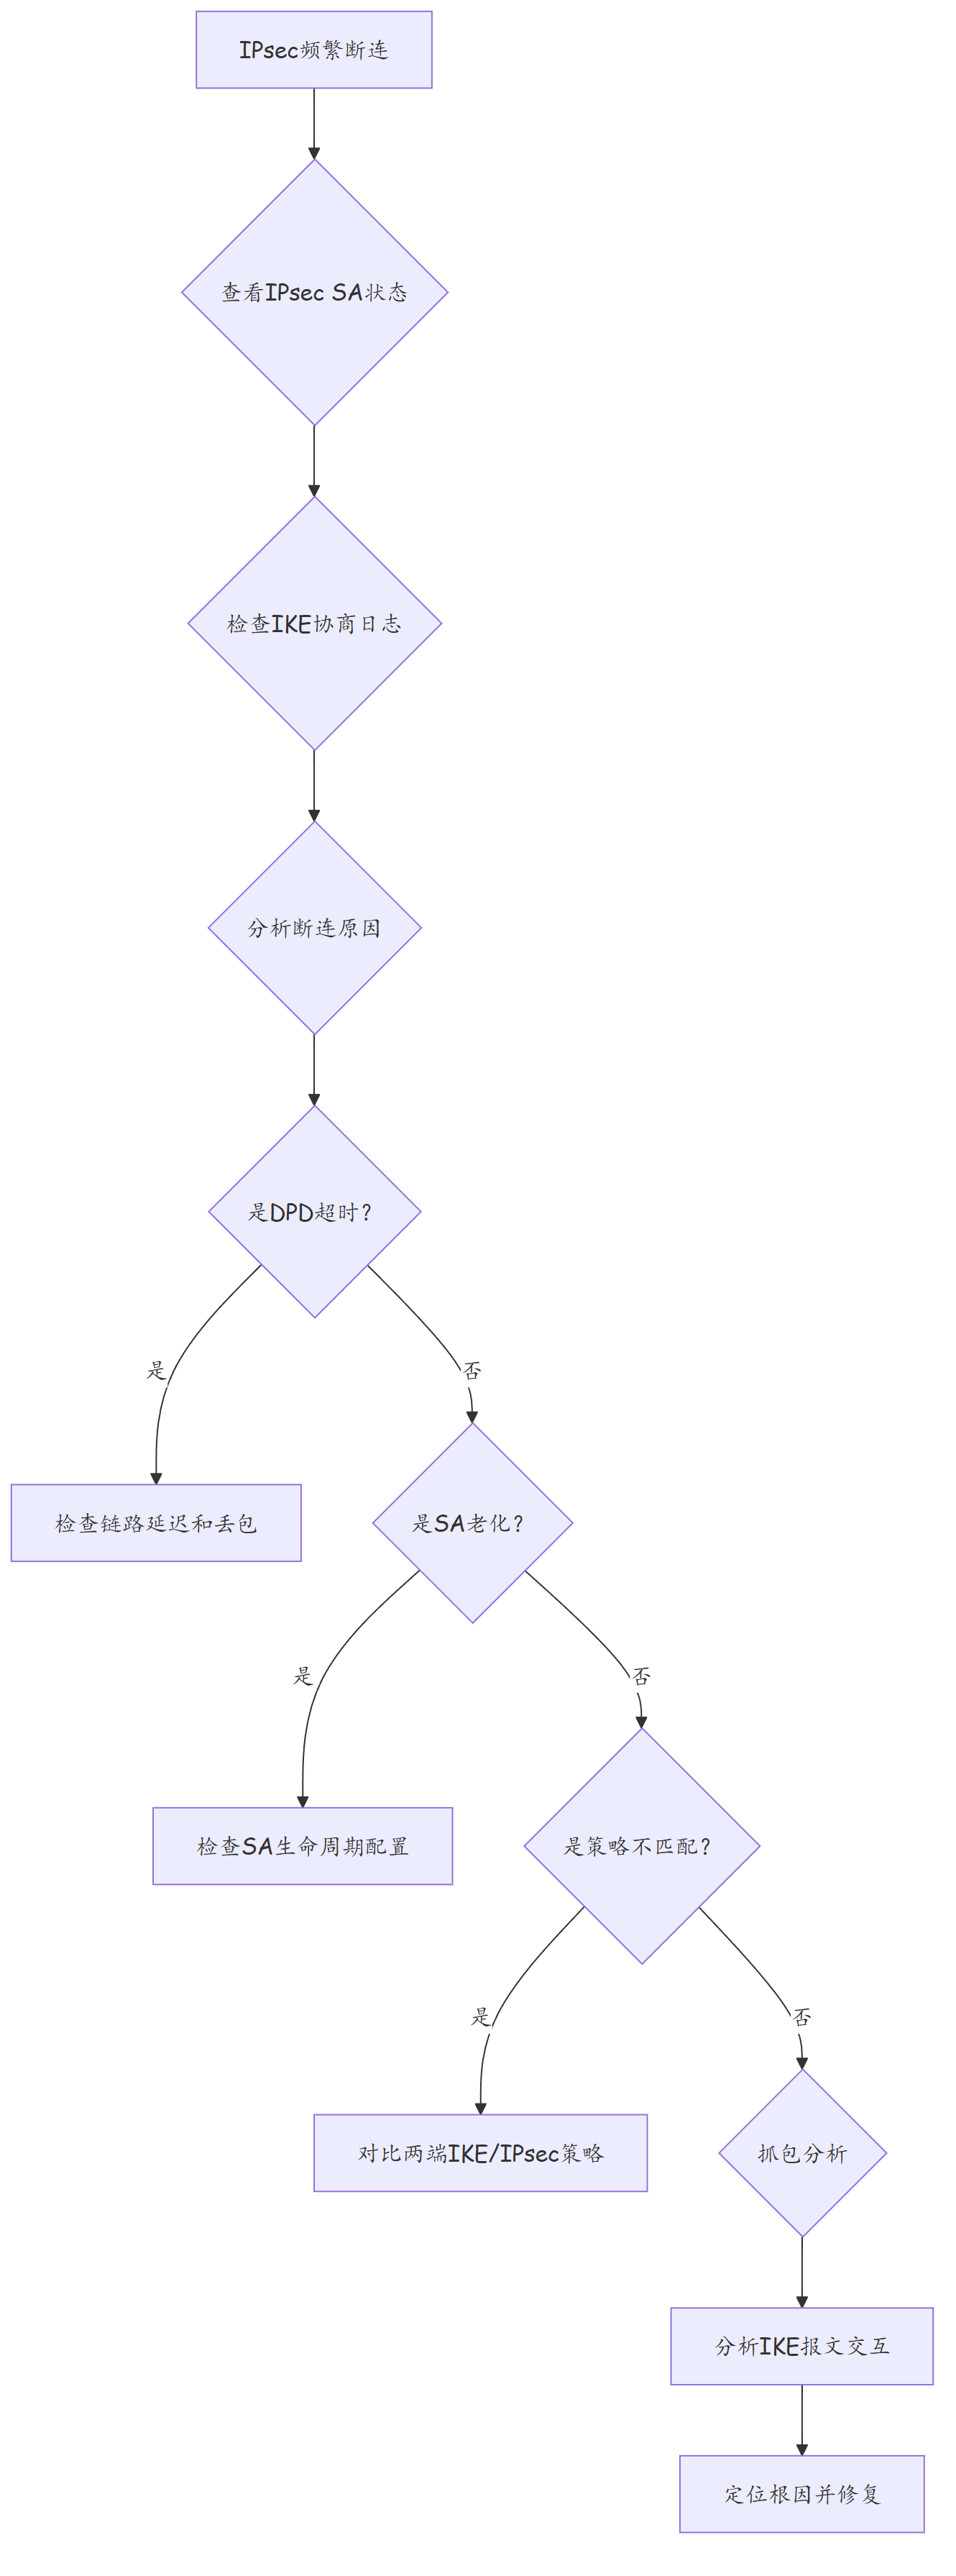
2.3 排查思路
三、技术细节与实施过程
3.1 第一阶段:IPsec SA状态检查
# 中国区AR6140H检查IPsec SA
<AR6140H> display ipsec sa
Interface: GigabitEthernet 0/0/0
  Security Area:
    Source IP: 10.1.0.0/16
    Destination IP: 10.2.0.0/16
  Peer: 203.0.113.1 (德国Cisco ASA)
  SPI: 0xAB12CD34
  Protocol: ESP
  Encryption: AES-256-CBC
  Authentication: SHA256
  Lifetime: 3600s
  Remaining: 234s          <-- SA剩余时间很短
  Bytes: 1,234,567
  Packets: 5,678
  DPD Status: Enabled, Interval: 30s, Retry: 3

# 检查IKE SA
<AR6140H> display ike peer
IKE Peer Information:
  Peer Name: GERMANY-SA
  Local Address: 203.0.113.254
  Remote Address: 203.0.113.1
  IKE Version: IKEv2
  State: Established
  Lifetime: 86400s
  Remaining: 12345s
  DPD: Enabled, 30s
  SA Negotiation Times: 156  <-- SA重新协商了156次(异常频繁)
发现: 1. IPsec SA生命周期为3600秒(1小时),但SA重新协商了156次,说明平均每0.6小时就断连一次。 2. DPD配置为30秒间隔,重试3次。
3.2 第二阶段:IKE协商日志分析
# 查看IKE协商日志
<AR6140H> display logbuffer | include IKE
*Mar 15 02:15:23 AR6140H IKE: %%01IKE/6IKE_NEGOTIATION_S(start): IKE SA negotiation started with peer 203.0.113.1.
*Mar 15 02:15:25 AR6140H IKE: %%01IKE/4IKE_NEGOTIATION_F(success): IKE SA negotiation succeeded with peer 203.0.113.1.
*Mar 15 02:17:30 AR6140H IKE: %%01IKE/3IKE_DPD_TIMEOUT(error): DPD timeout with peer 203.0.113.1, retrying.
*Mar 15 02:17:33 AR6140H IKE: %%01IKE/3IKE_DPD_TIMEOUT(error): DPD timeout with peer 203.0.113.1, retrying.
*Mar 15 02:17:36 AR6140H IKE: %%01IKE/3IKE_DPD_TIMEOUT(error): DPD timeout with peer 203.0.113.1, giving up.
*Mar 15 02:17:36 AR6140H IKE: %%01IKE/4IKE_SA_DELETE(notify): IKE SA deleted with peer 203.0.113.1, reason: DPD timeout.
*Mar 15 02:18:00 AR6140H IKE: %%01IKE/6IKE_NEGOTIATION_S(start): IKE SA negotiation started with peer 203.0.113.1.
*Mar 15 02:18:05 AR6140H IKE: %%01IKE/4IKE_NEGOTIATION_F(success): IKE SA negotiation succeeded with peer 203.0.113.1.
根因线索:DPD超时导致IKE SA被删除。DPD间隔30秒,重试3次后删除IKE SA。
3.3 第三阶段:链路质量测试
# 测试到德国ASA的链路质量
<AR6140H> ping -a 203.0.113.254 -c 100 -s 1400 203.0.113.1
PING 203.0.113.1: 1400 data bytes
--- 203.0.113.1 ping statistics ---
100 packet(s) transmitted, 87 packet(s) received, 13.00% packet loss
Round-trip Min/Avg/Max = 145/235/890 ms  <-- 最大延迟890ms,丢包率13%

# traceroute分析
<AR6140H> traceroute -a 203.0.113.254 203.0.113.1
traceroute to 203.0.113.1, 30 hops max
 1  10.0.0.1  2 ms  1 ms  2 ms
 2  202.97.0.1  15 ms  14 ms  16 ms
 3  *  *  *  <-- 丢包
 4  195.12.0.1  180 ms  175 ms  190 ms
 5  195.12.1.1  210 ms  890 ms  205 ms  <-- 延迟突增
 6  195.12.2.1  230 ms  225 ms  235 ms
 7  203.0.113.1  240 ms  235 ms  245 ms
链路问题确认: 1. 丢包率13%(远超DPD容忍范围) 2. 最大延迟890ms(超过DPD 30秒超时前积累的检测失败) 3. Traceroute显示第5跳有延迟突增
3.4 根因确认
根因:中国到德国的Internet链路质量不稳定,丢包率高、延迟大,导致DPD检测超时。DPD配置(30秒间隔,3次重试)在正常链路上合理,但在此链路上过于严格。
四、实战配置/案例分析
4.1 修复方案1:调整DPD参数
# 中国区AR6140H:增大DPD间隔和重试次数
<AR6140H> system-view
[AR6140H] ike peer GERMANY-SA
[AR6140H-ike-GERMANY-SA] dpd interval 60       # DPD间隔从30s改为60s
[AR6140H-ike-GERMANY-SA] dpd retry 5           # 重试次数从3改为5
[AR6140H-ike-GERMANY-SA] quit
德国Cisco ASA侧(需协调德国IT修改):
! Cisco ASA DPD配置
ASA# configure terminal
ASA(config)# crypto ipsec client configuration GERMANY-CHINA
ASA(config-client)# DPD interval 60
ASA(config-client)# DPD retry 5
ASA(config-client)# exit
4.2 修复方案2:优化IPsec SA生命周期
# 延长IPsec SA生命周期,减少重新协商频率
[AR6140H] ipsec policy CHINA-GERMANY 10
[AR6140H-ipsec-policy-CHINA-GERMANY-10] security-actions
[AR6140H-ipsec-policy-CHINA-GERMANY-10-actions] esp proposal CHINA-GERMANY-PROP
[AR6140H-ipsec-policy-CHINA-GERMANY-10-actions] lifetime 7200  # SA生命周期从3600s改为7200s
[AR6140H-ipsec-policy-CHINA-GERMANY-10-actions] quit
[AR6140H-ipsec-policy-CHINA-GERMANY-10] quit
4.3 修复方案3:部署BFD加速检测
# 如果条件允许,在两端部署BFD for IPsec
[AR6140H] bfd
[AR6140H-bfd] quit

[AR6140H] interface GigabitEthernet 0/0/0
[AR6140H-GigabitEthernet0/0/0] bfd echo disable
[AR6140H-GigabitEthernet0/0/0] bfd minimum-transmission-interval 500 minimum-reception-interval 500 multiplier 5
[AR6140H-GigabitEthernet0/0/0] quit

[AR6140H] ike peer GERMANY-SA
[AR6140H-ike-GERMANY-SA] dpd disable  # 使用BFD替代DPD
[AR6140H-ike-GERMANY-SA] bfd enable
[AR6140H-ike-GERMANY-SA] quit
4.4 修复效果验证
| 指标 | 修复前 | 修复后 | 改善 |
|---|---|---|---|
| 日均断连次数 | 6次 | 0次 | 消除 |
| DPD超时次数 | 18次/天 | 0次/天 | 消除 |
| SA重新协商次数 | 156次/天 | 2次/天 | ↓99% |
| 业务中断时间 | 15分钟/天 | 0分钟/天 | 消除 |
| 链路丢包率 | 13% | 13%(未变) | - |
4.5 IPsec VPN配置核对清单
跨厂商IPsec VPN互联时,两端配置必须严格对齐。以下是关键核对项:
| 配置项 | 华为AR/USG | Cisco ASA | 一致性要求 |
|---|---|---|---|
| IKE版本 | IKEv2 | IKEv2 | 必须一致 |
| 加密算法 | aes-256-cbc | aes-256-cbc | 必须一致 |
| 认证算法 | sha256 | sha256 | 必须一致 |
| DH组 | group14 | group14 | 必须一致 |
| 认证方式 | pre-shared-key | pre-shared-key | 必须一致 |
| Pre-Shared Key | 明文/密文 | 明文 | 内容必须一致 |
| DPD间隔 | 60秒 | 60秒 | 建议一致 |
| SA生命周期 | 7200秒 | 3600秒 | 取较小值生效 |
| NAT-T | 默认启用 | 默认启用 | 必须同时启用或禁用 |
| PFS | 禁用 | 禁用 | 必须一致 |
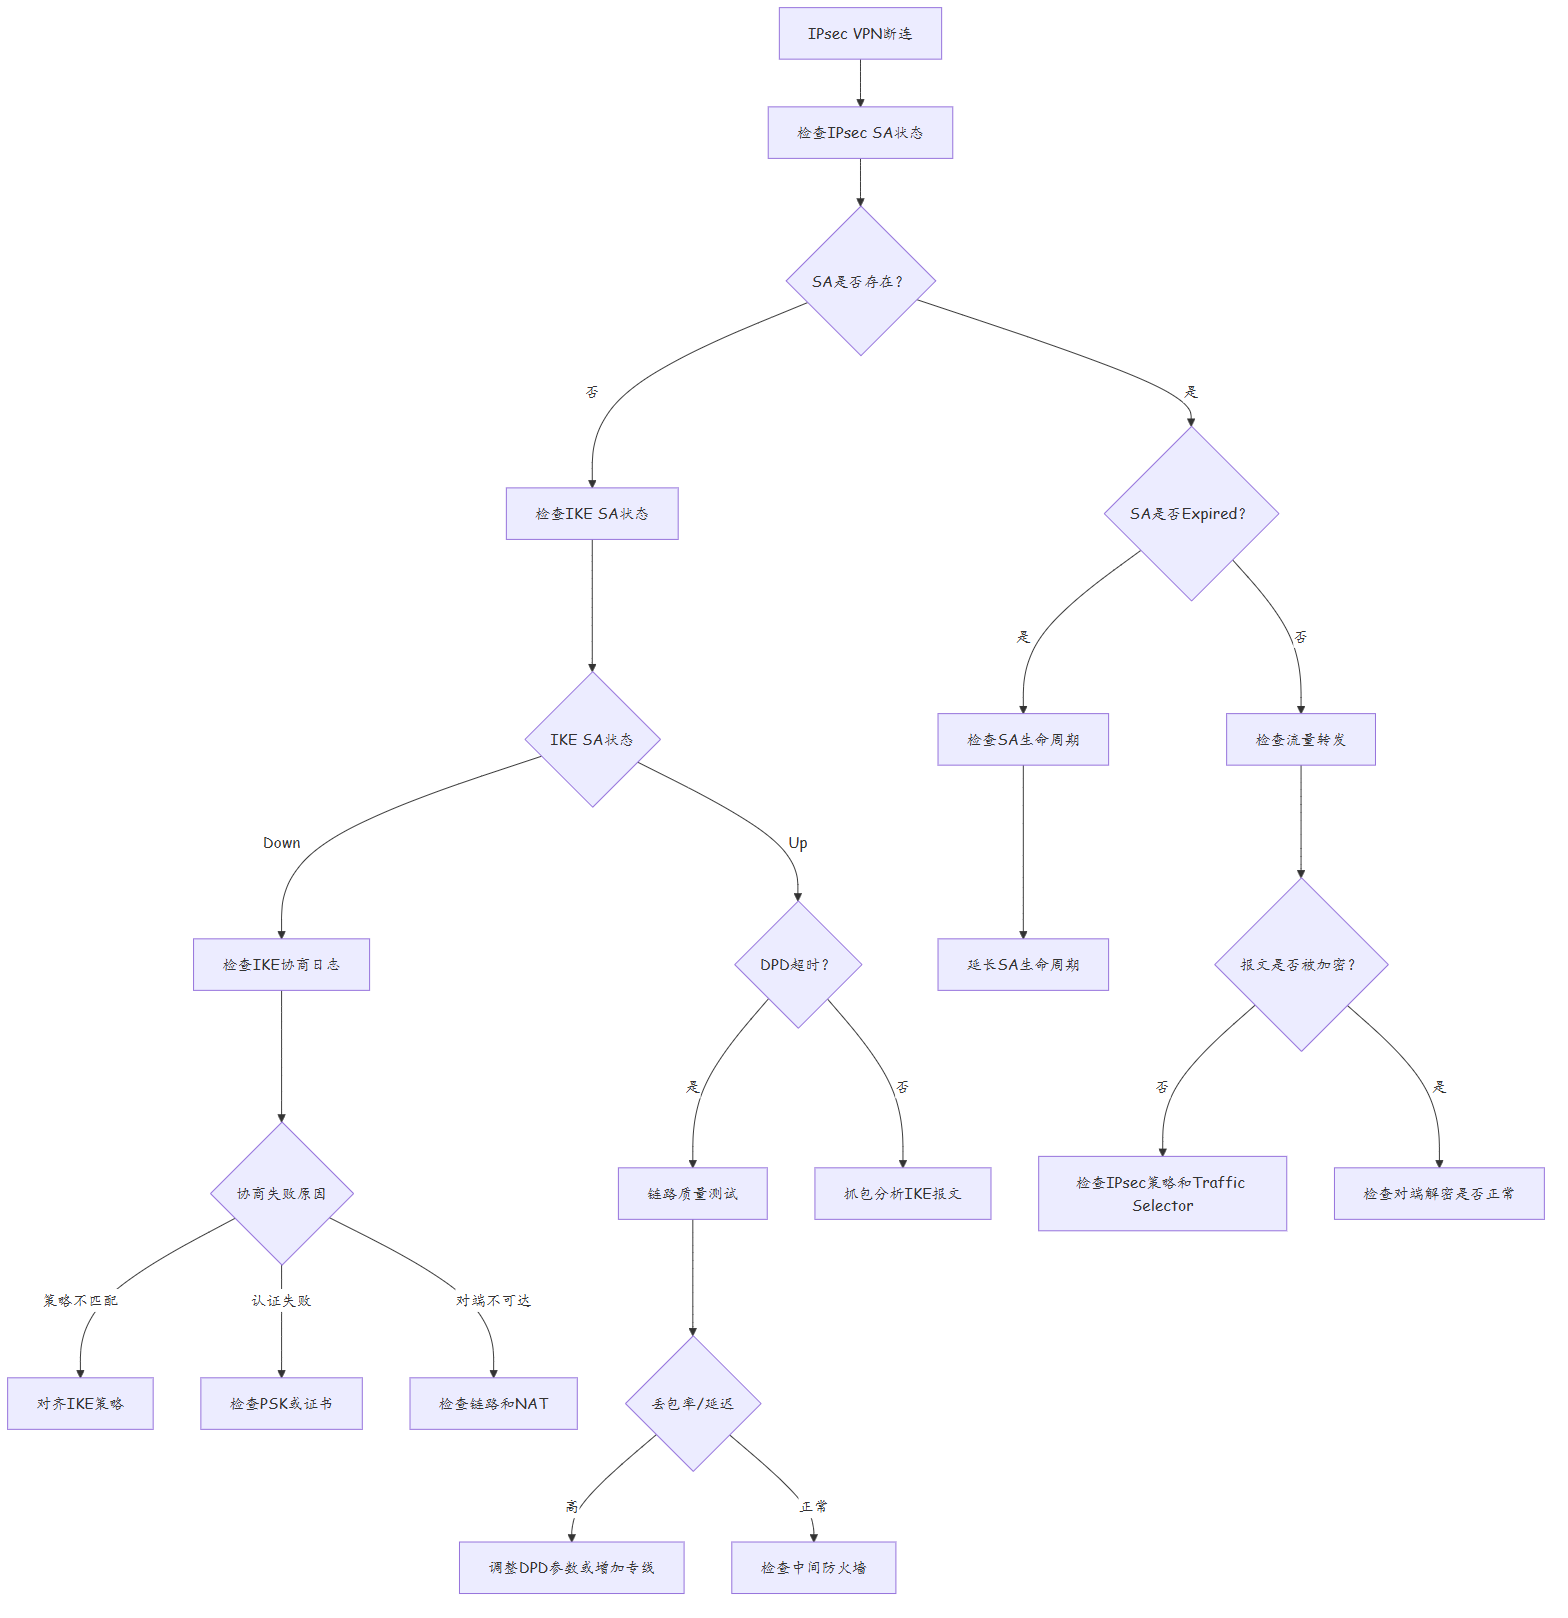
4.6 IPsec排障流程图
4.7 IPsec VPN监控配置
# 启用IPsec SA监控告警
[AR6140H] ipsec monitor enable
[AR6140H] ipsec monitor interval 60  # 每60秒检查一次
[AR6140H] ipsec monitor notify email admin@company.com

# 配置IKE协商失败告警
[AR6140H] info-center enable
[AR6140H] info-center source IKE channel 1
[AR6140H] info-center loghost 10.0.0.100

# 配置IPsec流量统计
[AR6140H] ipsec policy CHINA-GERMANY 10
[AR6140H-ipsec-policy-CHINA-GERMANY-10] statistics enable
[AR6140H-ipsec-policy-CHINA-GERMANY-10] quit

# 定期查看IPsec统计
display ipsec policy statistics
display ike peer statistics
4.8 IPsec VPN自动化巡检脚本
# ipsec_vpn_health_check.py - IPsec VPN自动化巡检
import paramiko
import re
import json
from datetime import datetime

def check_ipsec_vpn(device_ip, username, password):
    """巡检IPsec VPN健康状态"""
    ssh = paramiko.SSHClient()
    ssh.set_missing_host_key_policy(paramiko.AutoAddPolicy())
    ssh.connect(device_ip, username=username, password=password)

    checks = {
        "ipsec_sa": "display ipsec sa",
        "ike_peer": "display ike peer",
        "ike_stats": "display ike peer statistics",
        "ipsec_stats": "display ipsec policy statistics"
    }

    results = {"timestamp": datetime.now().isoformat(), "checks": {}}

    for name, cmd in checks.items():
        stdin, stdout, stderr = ssh.exec_command(cmd)
        output = stdout.read().decode()
        results["checks"][name] = output

        # 解析关键指标
        if name == "ipsec_sa":
            sa_count = len(re.findall(r"Peer:", output))
            results["sa_count"] = sa_count
        elif name == "ike_peer":
            established = len(re.findall(r"State: Established", output))
            down = len(re.findall(r"State: Down", output))
            results["ike_established"] = established
            results["ike_down"] = down

    ssh.close()

    # 告警判断
    alerts = []
    if results.get("ike_down", 0) > 0:
        alerts.append(f"CRITICAL: {results['ike_down']}个IKE对端处于Down状态")
    if results.get("sa_count", 0) == 0:
        alerts.append("WARNING: 没有活跃的IPsec SA")

    results["alerts"] = alerts
    return results

# 执行巡检
report = check_ipsec_vpn("10.0.1.1", "admin", "password")
print(json.dumps(report, indent=2, ensure_ascii=False))
4.9 NAT穿透场景排查要点
跨厂商IPsec VPN最常见的兼容性问题之一是NAT-T(NAT Traversal):
# 排查NAT-T问题的检查步骤

# Step 1: 确认两端NAT-T状态一致
<AR6140H> display ike peer GERMANY-SA
NAT-Traversal: Enabled          # 华为侧启用

# Cisco ASA侧确认
ASA# show crypto ipsec client configuration GERMANY-CHINA
NAT-Traversal: Enabled          # Cisco侧也必须启用

# Step 2: 检查UDP 4500端口连通性
<AR6140H> telnet 203.0.113.1 4500
# 如果UDP 4500不通,NAT-T会失败

# Step 3: 检查中间是否有NAT设备
# 如果两端都是公网IP且中间无NAT,NAT-T仍会协商但使用UDP 4500
# 抓包确认IKE Phase 1中是否有NAT-Detection载荷
# Wireshark过滤:isakmp

# Step 4: 确认IKE版本与NAT-T兼容
# IKEv1 + NAT-T: 华为默认支持,Cisco默认支持
# IKEv2: 原生支持NAT-T,无需额外配置
| NAT-T排查场景 | 现象 | 根因 | 修复方法 |
|---|---|---|---|
| 两端NAT-T一开一关 | IKE协商失败,无日志 | 协商不兼容 | 两端同时启用或禁用NAT-T |
| 中间防火墙阻断UDP 4500 | IKE协商失败,NAT-T检测失败 | 防火墙策略 | 放行UDP 4500端口 |
| 对称NAT | DPD频繁超时 | 端口映射不稳定 | 使用固定端口NAT或专线 |
| 端口复用NAT | SA协商成功但无流量 | 端口映射冲突 | 配置独立公网IP |
五、经验总结
| 序号 | 经验类别 | 经验内容 | 适用场景 |
|---|---|---|---|
| 1 | DPD配置 | DPD参数必须根据实际链路质量调整,不能一概而论 | IPsec VPN |
| 2 | 链路测试 | 配置IPsec VPN前必须测试两端链路质量 | VPN部署 |
| 3 | 跨厂商 | 跨厂商IPsec VPN需要重点验证IKE策略兼容性 | 跨厂商互联 |
| 4 | SA生命周期 | 长延迟链路上SA生命周期应适当延长 | 国际链路 |
| 5 | 抓包分析 | DPD超时后必须抓包分析,确认是对端无响应还是网络问题 | 故障排查 |
| 6 | NTP同步 | IPsec VPN两端必须时钟同步,否则证书校验会失败 | VPN部署 |
| 7 | 多链路备份 | 重要IPsec VPN应部署多链路(Internet+专线)备份 | 高可用 |
| 8 | 监控告警 | IPsec SA状态必须纳入监控,断连立即告警 | 运维监控 |
| 9 | 文档记录 | 跨厂商IPsec配置必须记录两端参数对照表 | 文档管理 |
| 10 | BFD应用 | BFD for IPsec替代DPD提供更精准的故障检测 | 快速检测 |
思考
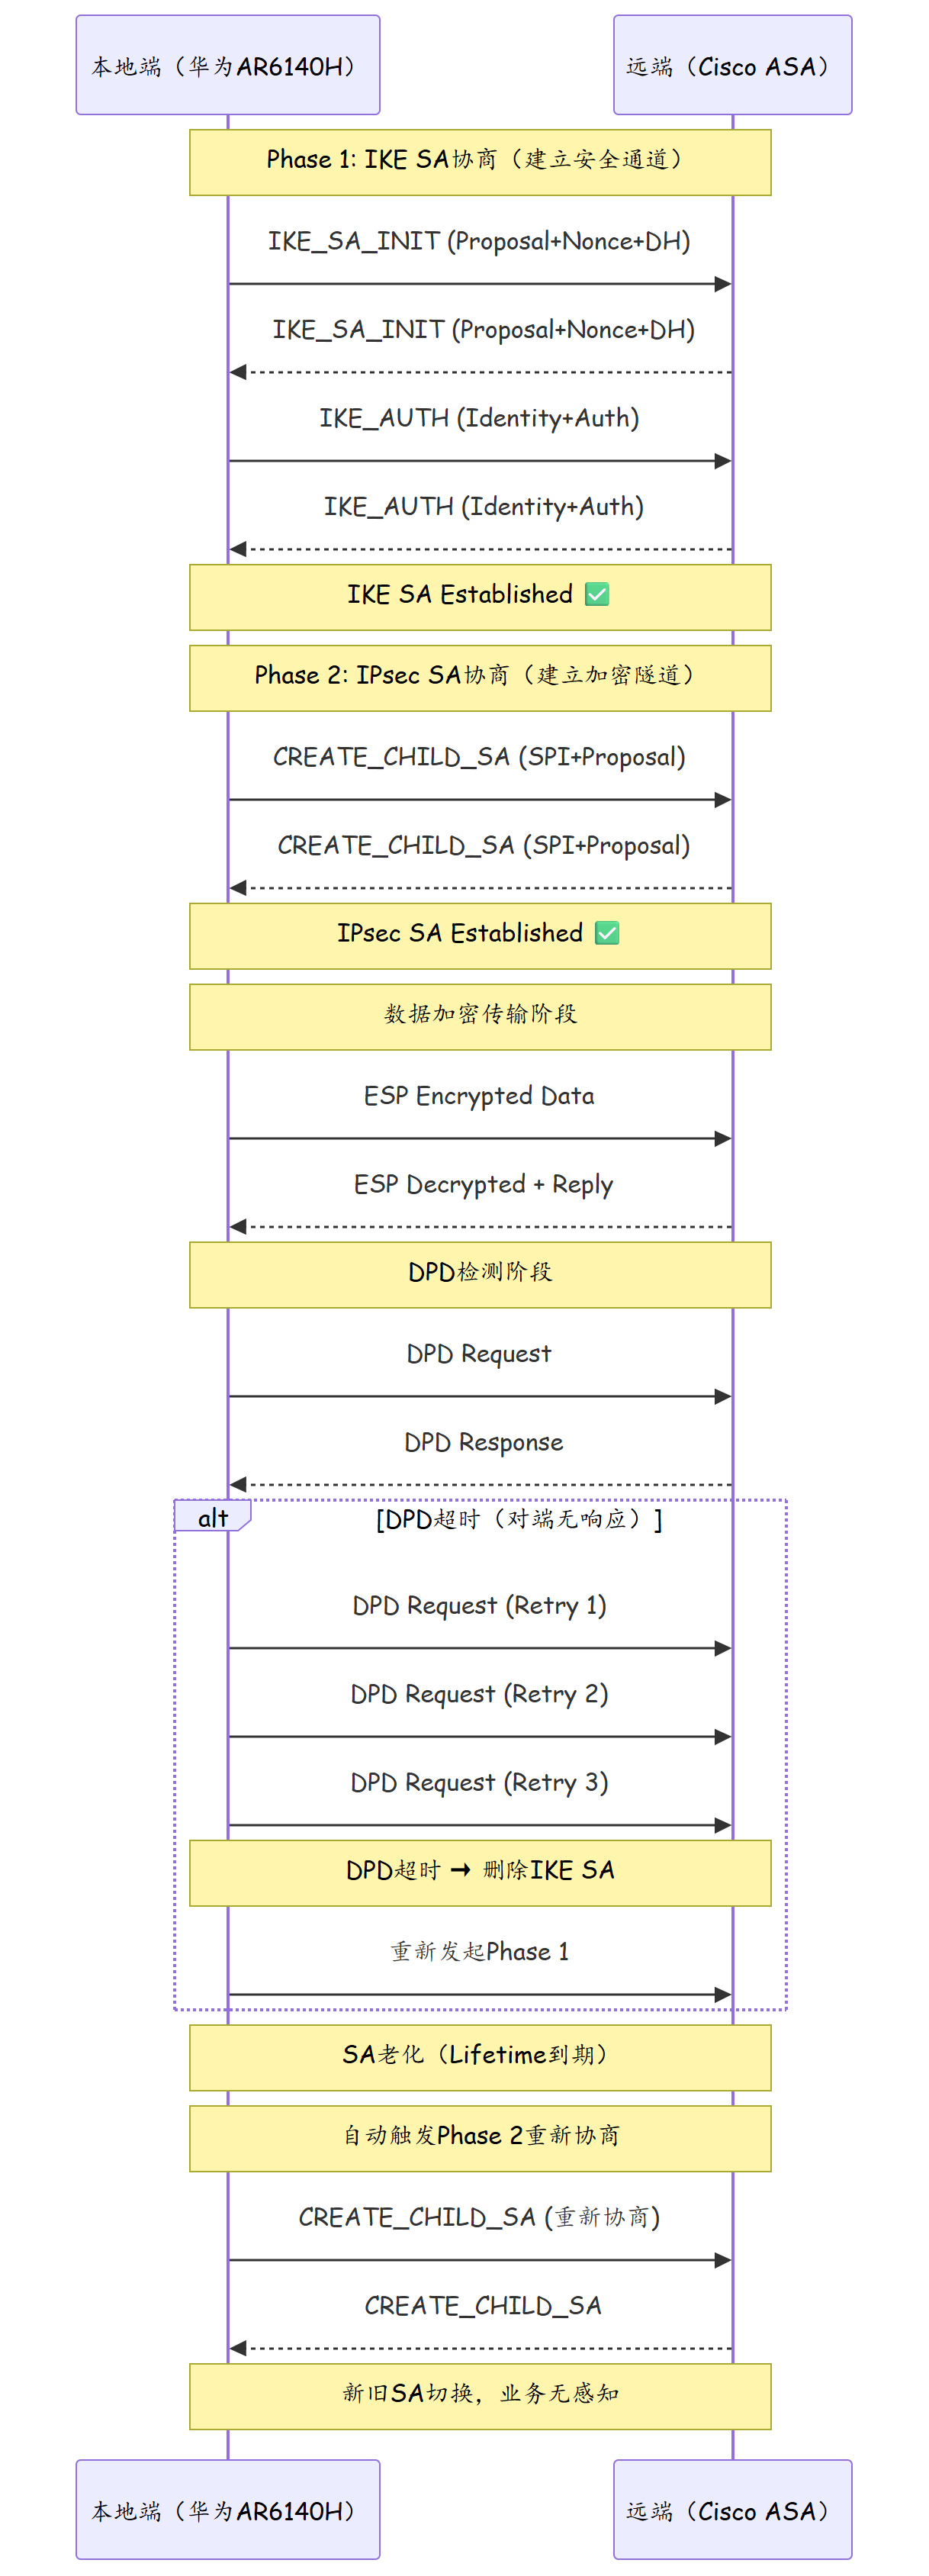
附录:IPsec协商流程图(Mermaid序列图)
附录:IKEv1/IKEv2参数对照表
| 参数 | IKEv1 Main Mode | IKEv1 Aggressive Mode | IKEv2 | 建议取值 |
|---|---|---|---|---|
| 交换次数 | 6次交互 | 3次交互 | 2次交互 | IKEv2更优 |
| 身份保护 | 加密交换 | 明文交换 | 加密交换 | 推荐IKEv2 |
| DH组 | group2/5/14 | group2/5/14 | group14/15/16/19 | group14最低 |
| 加密算法 | 3DES/AES | 3DES/AES | AES-128/256-GCM | AES-256-GCM |
| 认证算法 | MD5/SHA1 | MD5/SHA1 | SHA256/SHA384/SHA512 | SHA256 |
| PRF | MD5/SHA1 | MD5/SHA1 | SHA256/SHA384 | SHA256 |
| 认证方式 | PSK/证书 | PSK/证书 | PSK/证书/EAP | 证书最佳 |
| NAT-T | 需额外检测 | 需额外检测 | 原生支持 | IKEv2更优 |
| 碎片支持 | 不支持 | 不支持 | 支持 | IKEv2更优 |
| 多IP支持 | 需额外扩展 | 需额外扩展 | 原生支持 | IKEv2更优 |
| 安全强度 | 中 | 低 | 高 | 推荐IKEv2 |
| 跨厂商兼容 | 优 | 优 | 良好 | IKEv1兜底 |
附录:IPsec协商失败根因排查表
| 序号 | 根因分类 | 具体表现 | 排查方法 | 修复措施 |
|---|---|---|---|---|
| 1 | IKE策略不匹配 | Phase 1协商失败 | 对比两端IKE Proposal | 加密/认证/DH组必须一致 |
| 2 | IPsec策略不匹配 | Phase 2协商失败 | 对比两端IPsec Proposal | 加密/认证算法必须一致 |
| 3 | 预共享密钥不一致 | 认证失败,IKE SA删除 | 核对两端PSK字符 | PSK逐字符对比,注意大小写 |
| 4 | 本地/远端地址错误 | 对端不可达 | ping远端公网IP | 修正IKE Peer配置 |
| 5 | Traffic Selector不匹配 | Phase 2反复协商失败 | 对比两端保护流量定义 | 源目的网段必须精确匹配 |
| 6 | NAT-T不一致 | NAT环境下协商失败 | 检查两端NAT-T开关 | 两端同时启用或同时禁用 |
| 7 | 中间防火墙阻断 | UDP 500/4500不通 | telnet测试端口 | 防火墙放行UDP 500/4500 |
| 8 | 路由不可达 | 协商成功后无流量 | 检查动态路由或静态路由 | 添加指向隧口的路由 |
| 9 | 时钟不同步 | 证书认证失败 | 检查两端NTP | 配置NTP同步 |
| 10 | MTU超限 | 大报文协商失败 | 抓包查看分片 | 调整接口MTU或启用PMTUD |
- IPsec DPD和BFD for IPsec相比,各有什么优缺点?在什么场景下选择哪种方案?
- 如果跨国IPsec VPN链路质量无法改善(如某些地区公网质量差),有哪些替代方案?
- Route-based IPsec和Policy-based IPsec在频繁断连场景下,排错难度有何差异?
下篇预告:第345篇:无线网络频繁掉线的优化历程