第337篇:OSPF 与 BGP 交互引起的次优路径
关键词:OSPF、BGP、次优路径、路由引入、Metric计算、ASBR、华为NE/CE系列
一、案例背景
某大型企业集团在全国设有10个区域中心,各区域中心之间通过运营商MPLS VPN组网。企业自建数据中心位于北京,全国分支机构通过MPLS VPN接入。近期,华东区域的用户访问北京数据中心时,访问时延异常增高(平均150ms,正常值约45ms)。
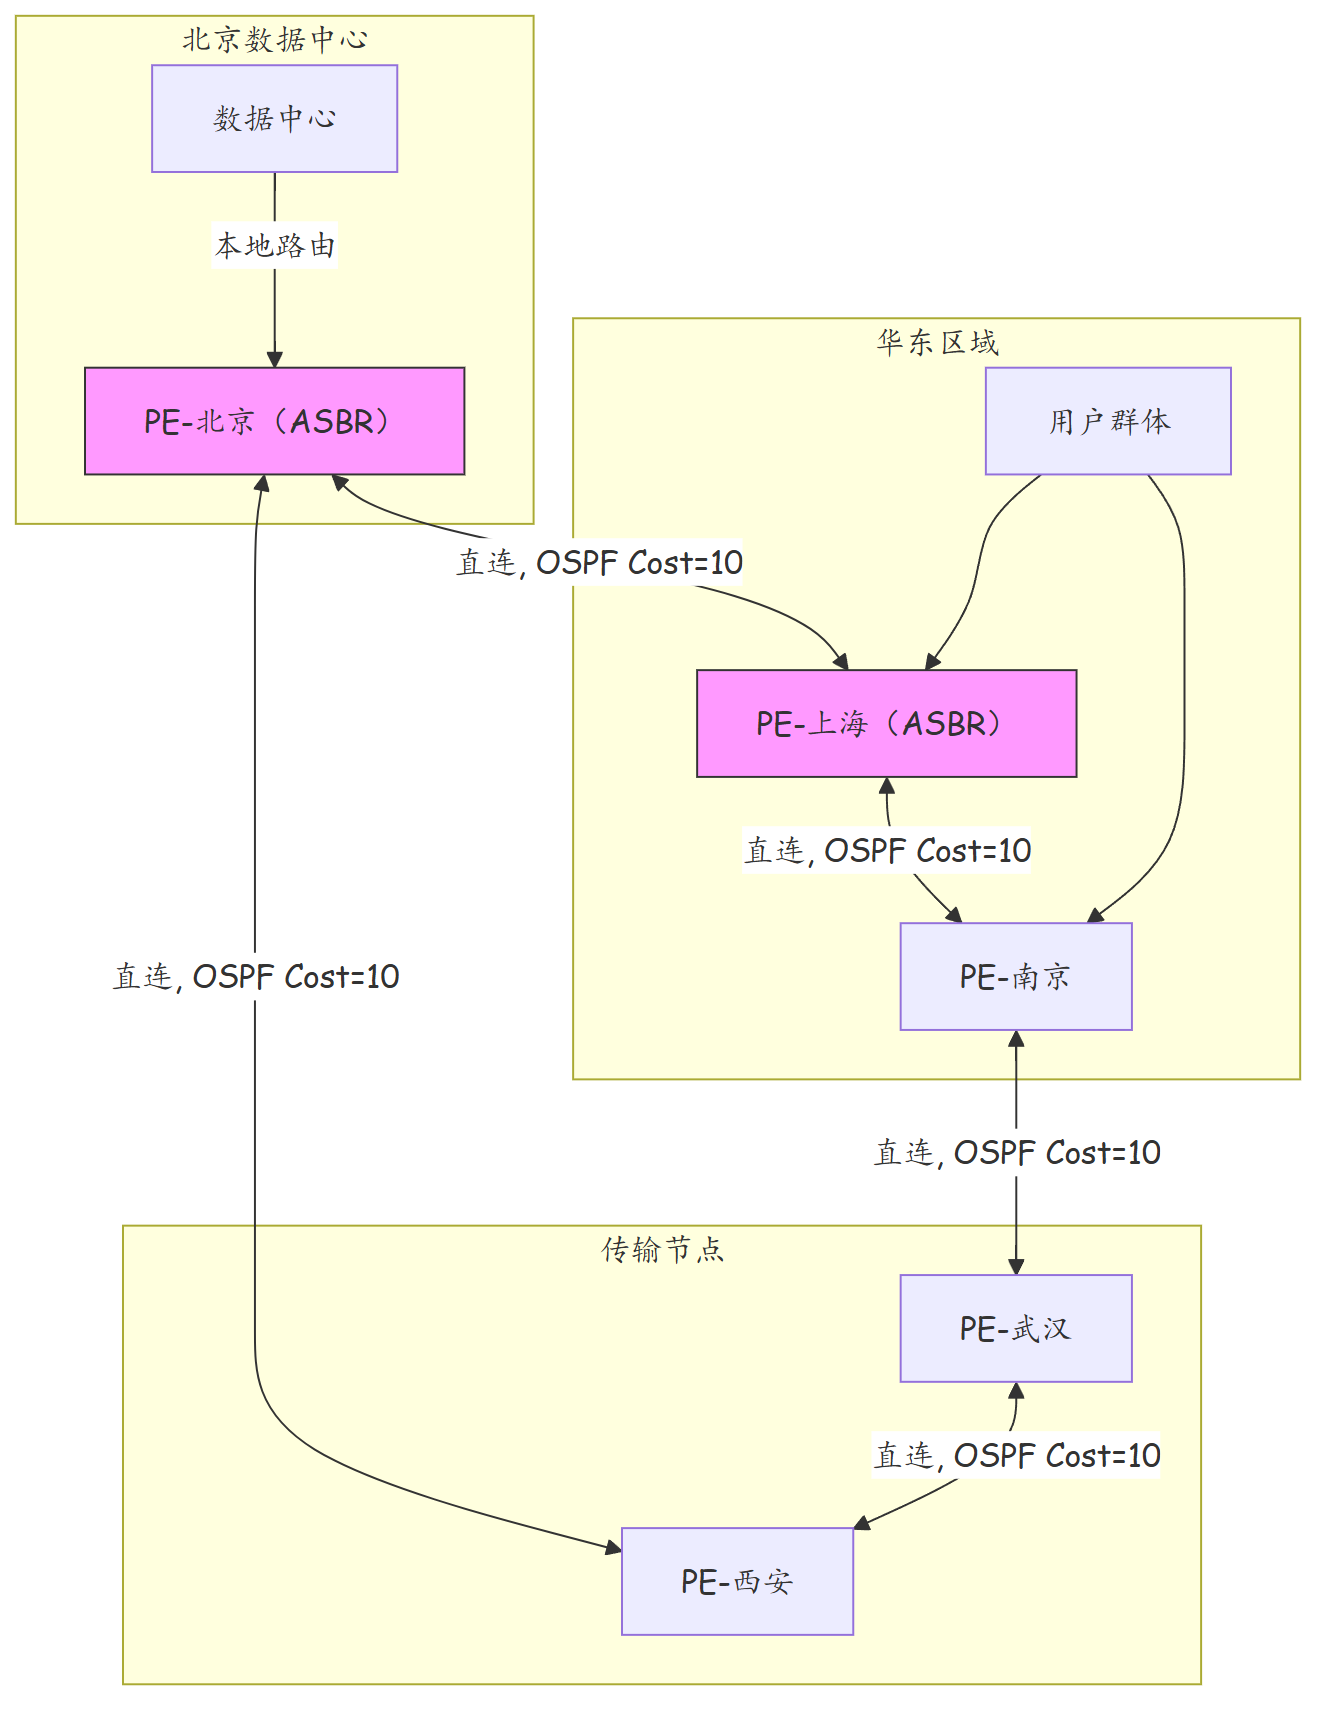
网络架构: - 北京数据中心:核心出口AS 65100,运行OSPF+BG - 华东区域:AS 65100(iBGP),通过2条链路分别连接北京和南京 - 南京节点:AS 65100(iBGP),作为华东区域到北京的中间跳 - 路由协议:域内使用OSPF Area 0,与BGP交互
故障现象: - 华东用户访问北京数据中心的流量路径为:华东→南京→北京(正常) - 部分流量出现绕路:华东→南京→武汉→西安→北京(时延增至150ms) - 路由表检查发现北京数据中心的路由存在多条,BGP优选了次优路径
二、需求分析与方案设计
2.1 次优路径问题分析
次优路径(Suboptimal Path)是指路由器选择了一条可达但非最优的转发路径。在OSPF与BGP交互的场景中,次优路径的常见原因包括:
| 原因 | 说明 | 影响 |
|---|---|---|
| Metric计算不一致 | OSPF Cost与BGP AS Path选路标准不同 | 流量绕路 |
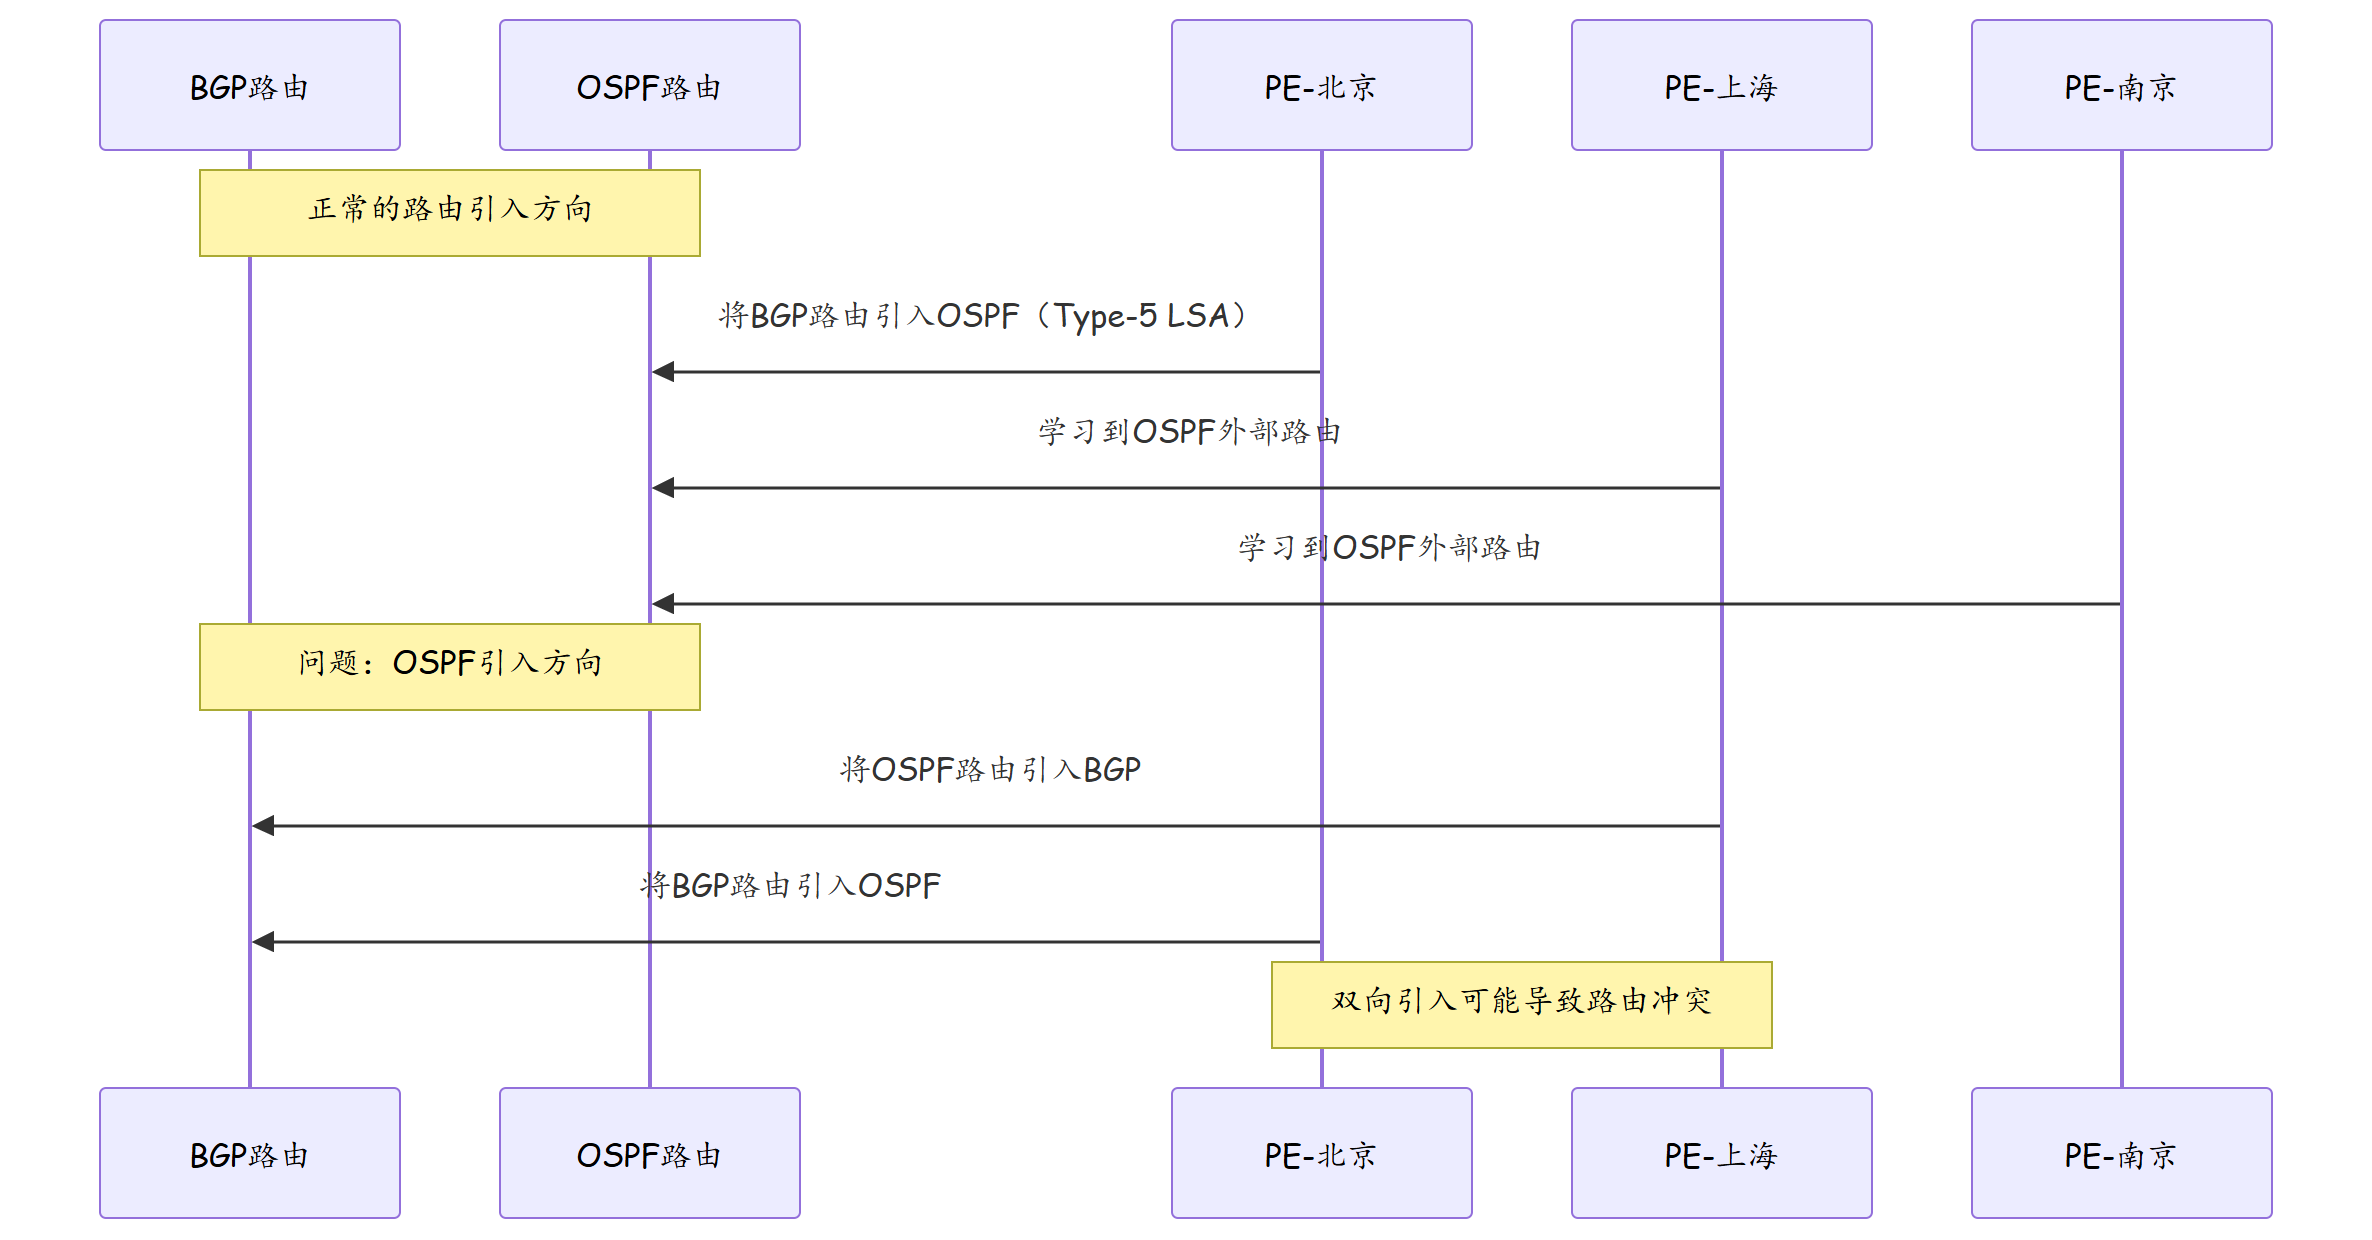
| 路由引入方向错误 | BGP→OSPF与OSPF→BGP的引入方向不匹配 | 路由环路或次优 |
| ASBR位置不当 | ASBR分布不合理导致路由泄露方向错误 | 次优路径 |
| 路由策略冲突 | Route-map/Prefix-list策略导致优选路径被过滤 | 路径不可用 |
| Type-5 LSA传播 | OSPF NSSA区域Type-7转Type-5导致次优 | 跨区域次优 |
2.2 网络拓扑与路由分析
2.3 路由引入关系
2.4 OSPF与BGP路由优先级对比
理解次优路径问题的关键,首先要掌握OSPF和BGP的路由优先级关系:
| 协议类型 | 默认优先级(Preference) | 说明 |
|---|---|---|
| Direct(直连) | 0 | 最高优先级 |
| Static(静态) | 60 | 手动配置 |
| BGP(外部) | 255 | 最低优先级(华为VRP) |
| OSPF-Internal | 10 | 区域内路由 |
| OSPF-InterArea | 15 | 区域间路由 |
| OSPF-ASExternal Type1 | 150 | Type-1外部路由 |
| OSPF-ASExternal Type2 | 150 | Type-2外部路由 |
关键观察: - OSPF外部路由(Type-5)的优先级(150)远低于OSPF内部路由(10-15) - BGP路由的优先级(255)是最低的 - 当同一目标网络同时存在OSPF和BGP路由时,设备优先选择OSPF路由 - 但如果OSPF外部路由的Cost过高,BGP路由可能被优选(取决于具体的转发表选择逻辑)
2.5 常见次优路径场景汇总
| 场景编号 | 场景描述 | 典型表现 | 处理方法 |
|---|---|---|---|
| S1 | BGP→OSPF引入,ASBR位置不当 | 流量绕远路到达ASBR | 调整ASBR位置或配置路由策略 |
| S2 | OSPF→BGP引入,双向引入环路 | 路由振荡或次优转发 | 使用Route-Tag防止回流 |
| S3 | OSPF NSSA Type-7转Type-5 | NSSA区域内次优路径 | 配置Type-7转Type-5的ASBR位置优化 |
| S4 | BGP选路规则与OSPF Cost不一致 | BGP优选路径与OSPF最短路径不同 | 使用Local Pref调整BGP选路 |
| S5 | 多ASBR引入同一BGP路由 | OSPF外部路由多路径次优 | 配置OSPF引入时的RefMetric |
三、技术细节与实施过程
3.1 路由表分析
# 华东PE-上海查看北京数据中心路由
<PE-Shanghai> display ospf routing 10.100.0.0
OSPF Process 1 with Router ID 10.0.1.1
Routing Tables
Dest        : 10.100.0.0/24
Cost        : 50                    <-- OSPF Cost=50(经南京)
Type        : AS External           <-- Type-5 LSA
Mask        : 255.255.255.0
Proto       : NSSA
Pre         : 150
RefMetric   : 100
LsaSeq      : 0x80000002
NextHop     : 10.0.2.1              <-- 下一跳指向南京
Interface   : GigabitEthernet 0/0/1

# 同时查看BGP路由
<PE-Shanghai> display bgp routing-table 10.100.0.0 255.255.255.0
Network          NextHop         MED      LocPrf    PrefVal   Path/Ogn
*> 10.100.0.0/24  10.0.3.1        0        100       0        65100?i  <-- 经南京
*> 10.100.0.0/24  10.0.4.1        0        100       0        65100?e  <-- 经武汉(次优)

# BGP优选了经武汉的路由(因为External Type 2优先于Internal)
# 导致流量走华东→南京→武汉→西安→北京
3.2 根因分析
根因定位:
- PE-北京将BGP路由引入OSPF时,使用了Type-5 LSA(External Type 1)
- 引入时RefMetric设置为100,经过南京的OSPF Cost为10+10=20,总Cost=100+20=120
- 但是PE-上海也将本地OSPF路由引入BGP,生成了一条BGP路由(Path中包含65100?e,External)
- BGP选路规则中,External路由(e)的优先级高于Internal路由(i),导致优选了次优路径
BGP选路规则回顾: 1. PrefVal最高 2. 本地路由优先 3. 手动聚合优先于自动聚合 4. 路由类型优先级:Network > Import > Peer(Internal > External) 5. Local Pref最高 6. AS Path最短 7. Origin类型(IGP > EGP > Incomplete) 8. Cost最低 9. MED最低 10. eBGP > iBGP 11. Router ID最小
3.3 解决方案设计
| 方案 | 优点 | 缺点 | 推荐度 |
|---|---|---|---|
| 调整BGP Local Pref | 简单直接,不改变网络结构 | 需手动维护 | ★★★ |
| 调整OSPF引入Metric | 从源头修正Metric | 影响范围大 | ★★☆ |
| 配置BGP路由策略 | 精细化控制 | 配置复杂 | ★★★★ |
| 使用BGP社区属性 | 可扩展性强 | 需全局支持 | ★★★★ |
最终选择:方案3+方案4结合使用。
四、实战配置/案例分析
4.1 方案实施:BGP Local Pref调整
# PE-上海:对直连北京的路由提高Local Pref
<PE-Shanghai> system-view
[PE-Shanghai] bgp 65100
[PE-Shanghai-bgp-65100] route-policy DC_ROUTES import
[PE-Shanghai-bgp-65100] quit

# 路由策略:针对北京数据中心路由设置高Local Pref
[PE-Shanghai] route-policy DC_ROUTES permit node 10
[PE-Shanghai-route-policy-DC_ROUTES] if-match ip-address prefix-list DC_PREFIX
[PE-Shanghai-route-policy-DC_ROUTES] apply local-preference 200
[PE-Shanghai-route-policy-DC_ROUTES] quit

[PE-Shanghai] route-policy DC_ROUTES permit node 20
[PE-Shanghai-route-policy-DC_ROUTES] quit

# Prefix-List:匹配北京数据中心网段
[PE-Shanghai] ip prefix-list DC_PREFIX permit 10.100.0.0 24
[PE-Shanghai] ip prefix-list DC_PREFIX permit 10.100.1.0 24
[PE-Shanghai] ip prefix-list DC_PREFIX permit 10.100.2.0 23
4.2 方案实施:BGP社区属性控制
# PE-北京:在引入OSPF的路由上添加社区属性
<PE-Beijing> system-view
[PE-Beijing] bgp 65100
[PE-Beijing-bgp-65100] route-policy IMPORT_TO_OSPF export
[PE-Beijing-bgp-65100] quit

[PE-Beijing] route-policy IMPORT_TO_OSPF permit node 10
[PE-Beijing-route-policy-IMPORT_TO_OSPF] apply community 65100:DC_DIRECT
[PE-Beijing-route-policy-IMPORT_TO_OSPF] quit

# PE-上海:根据社区属性设置不同的Local Pref
[PE-Shanghai] bgp 65100
[PE-Shanghai-bgp-65100] peer 10.0.1.0 route-policy COMMUNITY_FILTER import
[PE-Shanghai-bgp-65100] quit

[PE-Shanghai] route-policy COMMUNITY_FILTER permit node 10
[PE-Shanghai-route-policy-COMMUNITY_FILTER] if-match community-filter DC_DIRECT
[PE-Shanghai-route-policy-COMMUNITY_FILTER] apply local-preference 200
[PE-Shanghai-route-policy-COMMUNITY_FILTER] quit

[PE-Shanghai] route-policy COMMUNITY_FILTER permit node 20
[PE-Shanghai-route-policy-COMMUNITY_FILTER] quit

# 社区过滤器
[PE-Shanghai] ip community-filter basic DC_DIRECT 10
[PE-Shanghai-ip-community-filter-DC_DIRECT] permit 65100:DC_DIRECT
[PE-Shanghai-ip-community-filter-DC_DIRECT] quit
4.3 验证结果
# 修复后查看BGP路由
<PE-Shanghai> display bgp routing-table 10.100.0.0 255.255.255.0
Network          NextHop         MED      LocPrf    PrefVal   Path/Ogn
*> 10.100.0.0/24  10.0.3.1        0        200       0        65100?i  <-- 直连北京(优选)
*   10.100.0.0/24  10.0.4.1        0        100       0        65100?e  <-- 经武汉(备路)

# 实际转发路径验证
<PE-Shanghai> tracert -a 10.0.1.1 10.100.0.1
traceroute to 10.100.0.1 (10.100.0.1), 30 hops max, 60 byte packets
 1  PE-Shanghai-LoopBack (10.0.1.1)  1.023 ms  0.987 ms  1.012 ms
 2  PE-Beijing-GE (10.0.5.2)  8.456 ms  8.234 ms  8.345 ms
 3  DC-Beijing-Core (10.100.0.1)  10.123 ms  9.987 ms  10.056 ms

# 时延从150ms降至约20ms,恢复正常
4.4 OSPF Metric计算最佳实践
| 场景 | OSPF Metric设计 | BGP交互方式 |
|---|---|---|
| 直连链路段落 | Cost=10(10Gbps) | 不引入,仅本地路由 |
| 跨区域链路段落 | Cost=带宽基准/实际带宽 | 引入BGP,设置正确的RefMetric |
| 数据中心路由 | OSPF不引入数据中心路由 | 仅通过BGP传递,避免次优 |
| 跨区域汇总 | 汇总路由Cost=最低Cost子网 | 汇总后引入BGP |
4.5 Route-Tag防回流配置
在OSPF与BGP双向引入的场景中,Route-Tag是防止路由回流的关键手段:
# PE-北京:将BGP路由引入OSPF时标记Route-Tag
[PE-Beijing] ospf 1
[PE-Beijing-ospf-1] import-route bgp 65100 cost 100 tag 65100

# PE-上海:将OSPF路由引入BGP时,过滤带Tag的路由
[PE-Shanghai] route-policy OSPF_TO_BGP deny node 10
[PE-Shanghai-route-policy-OSPF_TO_BGP] if-match ospf tag 65100
[PE-Shanghai-route-policy-OSPF_TO_BGP] quit

[PE-Shanghai] route-policy OSPF_TO_BGP permit node 20
[PE-Shanghai-route-policy-OSPF_TO_BGP] quit

[PE-Shanghai] bgp 65100
[PE-Shanghai-bgp-65100] import-route ospf 1 route-policy OSPF_TO_BGP
Route-Tag工作原理: 1. PE-北京将BGP路由引入OSPF时,附加Tag=65100。 2. 该路由以Type-5 LSA的形式传播到全网。 3. PE-上海在将OSPF路由引入BGP时,检查Tag。如果Tag=65100,说明该路由原本就来自BGP,拒绝再次引入,防止环路。
4.6 排障命令速查表
| 排查步骤 | 命令 | 关注点 |
|---|---|---|
| 查看BGP路由表 | display bgp routing-table [ip] | 优选路由、Next-Hop、AS Path、Origin |
| 查看OSPF路由表 | display ospf routing [ip] | Cost、Type、Next-Hop |
| 查看IP路由表 | display ip routing-table [ip] | 协议类型、优先级、优选路由 |
| 查看策略匹配 | display route-policy [name] | 各节点的匹配情况 |
| 跟踪实际路径 | tracert -a [src-ip] [dst-ip] | 逐跳验证转发路径 |
| 查看路由引入 | display ospf import-route | BGP→OSPF的引入状态 |
| 查看BGP导入 | display bgp import-route | OSPF→BGP的导入状态 |
| 检查Route-Tag | display bgp routing-table verbose [ip] | Tag值是否正确传递 |
4.7 次优路径自动检测脚本
#!/usr/bin/env python3
# suboptimal_path_detect.py - 次优路径检测脚本
import paramiko
import re

def check_path_optimality(hostname, username, password, target_prefix):
    """检查指定前缀是否存在次优路径"""
    ssh = paramiko.SSHClient()
    ssh.set_missing_host_key_policy(paramiko.AutoAddPolicy())
    ssh.connect(hostname, username=username, password=password)

    # 获取BGP路由信息
    stdin, stdout, stderr = ssh.exec_command(
        f"display bgp routing-table {target_prefix} verbose"
    )
    bgp_output = stdout.read().decode()

    # 获取OSPF路由信息
    stdin, stdout, stderr = ssh.exec_command(
        f"display ospf routing {target_prefix}"
    )
    ospf_output = stdout.read().decode()

    # 获取IP路由表(实际转发表)
    stdin, stdout, stderr = ssh.exec_command(
        f"display ip routing-table {target_prefix}"
    )
    ip_route_output = stdout.read().decode()

    ssh.close()

    # 分析:对比BGP优选路径和OSPF最短路径的Next-Hop
    bgp_nexthop = re.search(r'NextHop:\s+([\d.]+)', bgp_output)
    ospf_nexthop = re.search(r'NextHop\s*:\s+([\d.]+)', ospf_output)

    result = {
        "device": hostname,
        "target_prefix": target_prefix,
        "bgp_nexthop": bgp_nexthop.group(1) if bgp_nexthop else "N/A",
        "ospf_nexthop": ospf_nexthop.group(1) if ospf_nexthop else "N/A",
        "potential_suboptimal": False,
        "detail": ip_route_output[:500]
    }

    # 如果BGP和OSPF的Next-Hop不一致,可能存在次优路径
    if bgp_nexthop and ospf_nexthop:
        if bgp_nexthop.group(1) != ospf_nexthop.group(1):
            result["potential_suboptimal"] = True
            result["warning"] = "BGP和OSPF Next-Hop不一致,可能存在次优路径"

    return result

# 检测关键数据中心的可达路径
prefixes = ["10.100.0.0/24", "10.100.1.0/24", "10.200.0.0/16"]
devices = [("10.0.1.1", "admin", "password"), ("10.0.2.1", "admin", "password")]

for host, user, pwd in devices:
    for prefix in prefixes:
        result = check_path_optimality(host, user, pwd, prefix)
        if result["potential_suboptimal"]:
            print(f"⚠ {result['device']}: {result['warning']}")
            print(f"  Target: {result['target_prefix']}")
            print(f"  BGP NH: {result['bgp_nexthop']}, OSPF NH: {result['ospf_nexthop']}")
五、经验总结
| 序号 | 经验类别 | 经验内容 | 适用场景 |
|---|---|---|---|
| 1 | 路由设计 | OSPF与BGP交互必须有明确的方向,避免双向引入 | 协议交互 |
| 2 | Metric设计 | OSPF Cost必须反映实际链路质量,不能随意设置 | IGP设计 |
| 3 | BGP选路 | 理解BGP13步选路规则是解决次优路径的基础 | BGP优化 |
| 4 | 策略控制 | 使用Local Pref和Community控制BGP选路优先于修改Metric | BGP策略 |
| 5 | 验证方法 | 使用tracert验证实际转发路径,而非仅依赖路由表 | 故障验证 |
| 6 | 文档记录 | 路由引入策略必须有文档记录,包括引入方向和Metric值 | 文档管理 |
| 7 | 监控告警 | 对关键业务路径的时延进行监控,发现异常时延及时告警 | 网络监控 |
| 8 | 变更评估 | 路由策略变更必须评估对现有路径的影响 | 变更管理 |
| 9 | 故障处理 | 次优路径问题优先检查BGP路由属性,再检查OSPF Metric | 故障排查 |
| 10 | 架构优化 | 大型网络应使用路由反射器和 Confederation 减少iBGP全互联 | 架构设计 |
思考
附录:OSPF↔BGP重分发完整配置模板
# ========== OSPF引入BGP路由(BGP→OSPF) ==========
# 适用于:让OSPF域内设备学习到BGP路由

# Step 1: 定义引入的路由策略
[Huawei] route-policy BGP_TO_OSPF permit node 10
[Huawei-route-policy-BGP_TO_OSPF] if-match ip-address prefix-list DC_NETWORKS
[Huawei-route-policy-BGP_TO_OSPF] apply cost 50
[Huawei-route-policy-BGP_TO_OSPF] apply tag 65100
[Huawei-route-policy-BGP_TO_OSPF] apply ospf-route-type nssa-as-e2
[Huawei-route-policy-BGP_TO_OSPF] quit

[Huawei] route-policy BGP_TO_OSPF permit node 20
[Huawei-route-policy-BGP_TO_OSPF] quit

# Step 2: 定义Prefix-List
[Huawei] ip prefix-list DC_NETWORKS index 10 permit 10.100.0.0 24
[Huawei] ip prefix-list DC_NETWORKS index 20 permit 10.100.1.0 24
[Huawei] ip prefix-list DC_NETWORKS index 30 permit 10.200.0.0 16

# Step 3: 在OSPF中引入BGP路由
[Huawei] ospf 1
[Huawei-ospf-1] import-route bgp 65100 cost 100 type 1 route-policy BGP_TO_OSPF
[Huawei-ospf-1] quit


# ========== BGP引入OSPF路由(OSPF→BGP) ==========
# 适用于:将OSPF本地路由发布到BGP域

# Step 1: 定义引入的路由策略(过滤Tag防回流)
[Huawei] route-policy OSPF_TO_BGP deny node 10
[Huawei-route-policy-OSPF_TO_BGP] if-match ospf tag 65100
[Huawei-route-policy-OSPF_TO_BGP] quit

[Huawei] route-policy OSPF_TO_BGP permit node 20
[Huawei-route-policy-OSPF_TO_BGP] if-match ip-address prefix-list LOCAL_NETWORKS
[Huawei-route-policy-OSPF_TO_BGP] apply local-preference 150
[Huawei-route-policy-OSPF_TO_BGP] apply community 65100:LOCAL
[Huawei-route-policy-OSPF_TO_BGP] quit

# Step 2: 在BGP中引入OSPF路由
[Huawei] bgp 65100
[Huawei-bgp-65100] import-route ospf 1 route-policy OSPF_TO_BGP
[Huawei-bgp-65100] quit
附录:Tag防环方案详解
Route-Tag防环是OSPF↔BGP双向重分发场景中最常用的防环机制,其核心原理是"打上标记,见到标记就拒绝"。
| 步骤 | 操作 | 配置命令示例 |
|---|---|---|
| 1 | BGP→OSPF引入时设置Tag | import-route bgp tag 65100 |
| 2 | Tag随Type-5 LSA传播到全网OSPF域 | 自动传播,无需额外配置 |
| 3 | OSPF→BGP引入时检查Tag | if-match ospf tag 65100 |
| 4 | 匹配Tag的路由被deny策略拒绝 | route-policy ... deny node 10 |
多场景Tag规划表:
| Tag值 | 含义 | 使用场景 |
|---|---|---|
| 65100 | BGP→OSPF回流标记 | 所有从BGP引入OSPF的路由 |
| 65200 | OSPF→BGP回流标记 | 所有从OSPF引入BGP的路由 |
| 65300 | 静态路由标记 | 静态路由引入时避免重复引入 |
| 65400 | 汇总路由标记 | 汇总路由引入时标识来源 |
注意事项: 1. Tag值需全局统一规划,避免不同ASBR使用相同Tag导致误判。 2. Tag值在Type-5 LSA中传播但不穿越Stub区域。 3. 对于NSSA区域,Tag值在Type-7→Type-5转换时可能丢失,需额外处理。
附录:重分发常见问题对照表(10条)
| 序号 | 问题描述 | 根因分析 | 解决方法 |
|---|---|---|---|
| 1 | 路由环路 | 双向重分发无Tag过滤 | 使用Route-Tag标记和过滤 |
| 2 | 次优路径 | OSPF Cost与BGP选路不一致 | 调整Local-Pref或MED |
| 3 | 路由震荡 | 引入策略配置错误导致路由反复震荡 | 检查引入策略条件,增加防抖 |
| 4 | 路由泄露 | BGP路由被OSPF引入后再次泄露到其他AS | 使用Prefix-List精确控制引入范围 |
| 5 | Metric丢失 | 引入时Metric值未正确传递 | 在引入策略中显式设置Cost |
| 6 | 路由聚合不完整 | 聚合后子网路由未正确抑制 | 使用summary-only+漏网策略 |
| 7 | Tag不传递 | NSSA区域Type-7→Type-5转换Tag丢失 | 在ABR上重新设置Tag |
| 8 | 引入方向错误 | 本应BGP→OSPF却配成OSPF→BGP | 核对引入方向和协议编号 |
| 9 | 默认路由异常 | 默认路由被错误引入导致黑洞 | 严格控制默认路由引入条件 |
| 10 | 性能下降 | 引入路由过多导致路由表膨胀 | 使用前缀聚合和精确过滤 |
- 如果在OSPF NSSA区域中,Type-7 LSA转换为Type-5 LSA时P-bit未设置,会对BGP路由引入产生什么影响?
- BGP的AS Path Prepending和OSPF的Metric调整都能影响路径选择,在什么场景下优先使用哪种方式?
- 如果企业网络同时运行IS-IS和BGP,IS-IS的Level-2与BGP交互时需要注意哪些问题?
下篇预告:第338篇:IS-IS 微环路产生与防微环路方案