第291篇:接入层 PTN/IPRAN 组网方案
关键词:PTN、IPRAN、接入层组网、环网保护、PW、VPLS、3GPP回传、华为PTN
一、引言
在第290篇中,我们深入剖析了IPRAN回传网络的三层架构(汇聚-核心-接入)以及eNodeB/gNodeB到核心网的端到端回传路径。那篇文章聚焦于回传网络的整体架构和核心传输技术,但从现网部署的角度看,接入层(Access Layer)才是网络规模最大、故障率最高、运维最复杂的环节。
接入层承载着基站到汇聚节点的"最后一公里"传输任务,直接面向海量的无线站点。一个典型的城市IPRAN网络可能拥有数千个接入站点,而接入层的设计质量决定了整个回传网络的可靠性和可扩展性。本文将聚焦PTN/IPRAN接入层的组网方案,深入探讨环网设计、保护倒换、业务接入和故障排查等核心议题。
二、核心概念
2.1 PTN 与 IPRAN 的关系
| 维度 | PTN(分组传送网) | IPRAN(IP化无线接入网) |
|---|---|---|
| 定位 | 传送层技术,专注可靠传输 | 端到端解决方案,含传输+控制 |
| 核心协议 | PW、VPLS、OAM | 以上 + ISIS、BGP、路由策略 |
| 业务承载 | TDM/ATM/IP混合业务 | 纯IP化移动回传业务 |
| 保护机制 | EPLS/VPLS环保护、PW冗余 | 链路聚合、路由收敛、SR-TE |
| 适用场景 | 传统2G/3G回传 | 4G/5G全IP回传 |
从技术演进的角度,PTN是IPRAN的传送层基础。早期的PTN网络以二层转发为主,通过PW和VPLS构建环状拓扑;随着4G/5G全面IP化,IPRAN在PTN的基础上增加了三层路由能力,实现了更灵活的业务调度和更高效的资源利用。
2.2 接入层拓扑结构
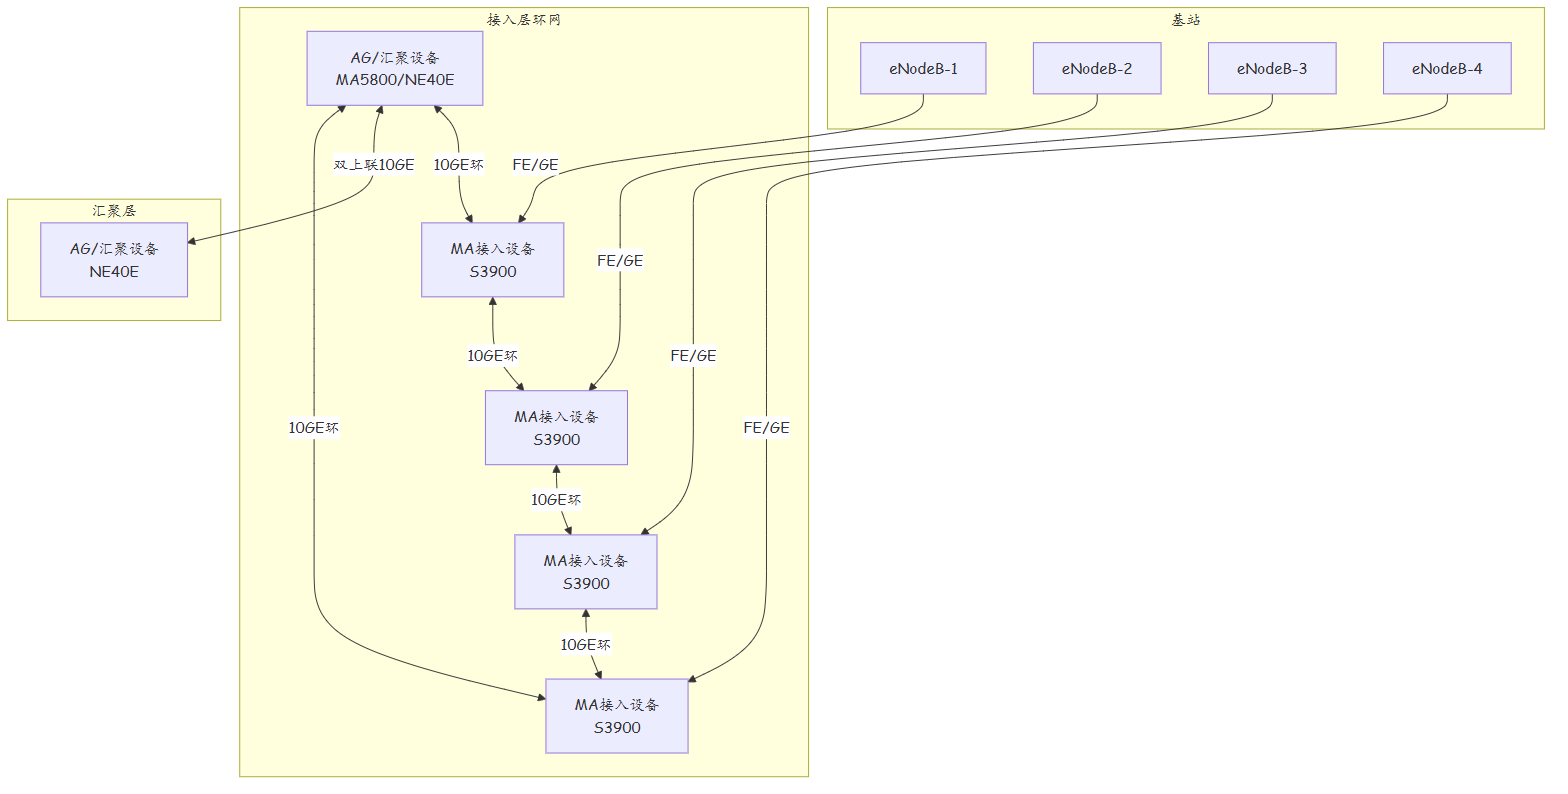
2.3 接入层关键指标
| 指标 | 典型值 | 说明 |
|---|---|---|
| 单环站点数 | 6-12个 | 受倒换时间和环容量限制 |
| 环保护倒换时间 | < 50ms | EPLS/VPLS环网保护 |
| 接入带宽 | 1Gbps-10Gbps | 随5G容量增长持续升级 |
| 汇聚带宽 | 10Gbps-100Gbps | 多环汇聚,需预留扩容空间 |
| 时钟精度 | ±1.5μs | 1588v2/GM时间同步 |
| OAM检测粒度 | 毫秒级 | BFD/CC/CV双向检测 |
三、技术细节
3.1 接入环保护机制
IPRAN接入层采用多种保护机制保障业务连续性:
EPLS/VPLS环网保护:
# MA设备环网保护配置
# MA1
interface Bridge-Aggregation1
 link-aggregation mode dynamic

interface 10GE1/0/1
 port link-aggregation group 1

interface 10GE1/0/2
 port link-aggregation group 1

# 配置VPLS环网保护
vpls 100
 separator dot1q
 topology ring
  node MA1 priority 10
  node MA2 priority 9
  node MA3 priority 8
  node MA4 priority 7
 repair-port MA1-MA2-1
 repair-port MA1-MA4-2
PW冗余保护(1:1/1+1):
# PW冗余配置示例(MA2)
interface Tunnel1
 tunnel-protocol ip ip

interface PW100
 pw-type vpls
 peer-ip 10.1.1.1
 pw-tag 100
 mpls te backup 1
 pw-status-enable

interface PW101
 pw-type vpls
 peer-ip 10.1.1.2
 pw-tag 100
 mpls te backup 2
 pw-status-enable

# 绑定PW冗余组
interface Bridge-Aggregation100
 pw-redundancy-group 100
  active pw PW100
  standby pw PW101
3.2 接入层业务隔离方案
| 隔离方式 | 实现手段 | 隔离粒度 | 适用场景 |
|---|---|---|---|
| VLAN隔离 | 802.1Q VLAN | 广播域级 | 基础业务隔离 |
| PW隔离 | 独立PW管道 | 业务流级 | 不同制式(4G/5G) |
| VRF隔离 | MPLS VPRN | 路由域级 | 网管/信令/用户面 |
| FlexE隔离 | 硬切片 | 物理级 | 超高优先级业务 |
VLAN+PW组合隔离配置:
# MA接入层业务隔离配置
# 5G用户面业务
interface GigabitEthernet1/0/10
 port link-type hybrid
 port hybrid vlan 100 tagged

vlan 100
 pw 1000 remote-ip 10.10.1.1 pw-tag 1000
  pw-protocol ipv4
  pw-encapsulation mpls

# 4G信令面业务
interface GigabitEthernet1/0/11
 port link-type hybrid
 port hybrid vlan 200 tagged

vlan 200
 pw 2000 remote-ip 10.10.1.1 pw-tag 2000
  pw-protocol ipv4
  pw-encapsulation mpls

# 网管业务
interface GigabitEthernet1/0/12
 port link-type hybrid
 port hybrid vlan 300 tagged

vlan 300
 pw 3000 remote-ip 10.10.1.1 pw-tag 3000
  pw-protocol ipv4
  pw-encapsulation mpls
3.3 接入层带宽规划
5G基站的典型带宽需求:
| 基站类型 | 载波数 | 频段 | 峰值带宽 | 规划带宽 |
|---|---|---|---|---|
| 宏站 5G(100MHz Sub-6G) | 2CC | 2.6GHz | 2.5Gbps | 10Gbps |
| 宏站 5G(600MHz Sub-6G) | 1CC | 1.8GHz | 1Gbps | 2Gbps |
| 宏站 5G-A(Massive MIMO) | 4CC | 3.5GHz | 5Gbps | 25Gbps |
| 微站(室分) | 1CC | 2.6GHz | 500Mbps | 1Gbps |
| 室分(DAS有源) | 分布式 | 多频段 | 1Gbps | 2Gbps |
环网带宽核算公式:
环网聚合带宽 = Σ(各节点接入带宽) × 收敛比
典型收敛比: - 接入汇聚比:3:1 ~ 4:1 - 汇聚核心比:2:1 ~ 3:1
# 10GE环网带宽核算示例
# 4个MA节点,每节点接入2个1Gbps基站
# 环网聚合需求:4 × 2 × 1Gbps / 3 = 2.67Gbps
# 10GE环网带宽充足,满足5年内扩容需求
四、实战配置/案例分析
4.1 华为 S3900 接入层标准配置模板
# ============================
# MA接入设备标准配置模板
# 型号: S3900-52C/E
# 角色: 接入层环网节点
# ============================

sysname MA-001-S3900
#
# 1. 基础配置
vlan batch 100 200 300 400 500
# 100=5G用户面 200=4G信令面 300=网管 400=同步 500=维护
#
# 2. Loopback接口(BGP/IS-IS Router-ID)
interface LoopBack0
 ip address 10.255.1.1 255.255.255.255
#
# 3. 环网接口
interface 10GE1/0/47
 description To_MA-002_10GE_RING
 port link-mode bridge
 port trunk permit vlan 100 200 300 400 500
#
interface 10GE1/0/48
 description To_MA-004_10GE_RING
 port link-mode bridge
 port trunk permit vlan 100 200 300 400 500
#
# 4. 基站接入接口
interface GigabitEthernet1/0/1
 description To_eNB_5G_UserPlane
 port link-type hybrid
 port hybrid vlan 100 tagged
 port hybrid vlan 300 untagged
#
interface GigabitEthernet1/0/2
 description To_eNB_4G_Signaling
 port link-type hybrid
 port hybrid vlan 200 tagged
 port hybrid vlan 300 untagged
#
# 5. IS-IS路由配置
isis 1
 is-level level-2
 network-entity 01.1025500000001.00
 cost-style wide
#
interface LoopBack0
 isis enable 1
 isis circuit-level level-2
#
# 6. 时钟同步 (1588v2)
aa 1
 source-boundary enable
#
interface 10GE1/0/47
 aa enable
#
# 7. OAM检测
bfd
#
interface Tunnel100
 bfd enable
 bfd min-tx-interval 333
 bfd min-rx-interval 333
 bfd detect-multiplier 3
4.2 故障案例:接入环保护倒换失败
故障现象:某IPRAN接入环(MA-001至MA-004的10GE环)在MA-002到MA-003链路中断后,MA-003和MA-004下挂的5G基站业务出现中断,保护倒换未生效。
排查过程:
# 1. 检查环网保护状态
display vpls topology all
# 发现MA-003的环保护状态为Down
# MA-003到MA-004的VPLS端口状态为Down

# 2. 检查MAC地址表
display mac-address interface 10GE1/0/47
# MA-001侧MAC表正常老化
# MA-003侧MAC表为空(故障前数据未迁移)

# 3. 检查环网优先级配置
display vpls topology ring 100
# 发现MA-002和MA-003的优先级配置相同(均为8)
# 导致环网保护选举出现冲突

# 4. 检查VPLS PW状态
display mpls l2vc interface all
# MA-003的备PW处于Standby状态但未被激活
根因:MA-002和MA-003的环网保护优先级配置相同,导致环保护倒换时两个节点同时尝试成为主节点,产生冲突。最终保护倒换超时,业务中断约3分钟。
解决方案: 1. 修正环网优先级配置,确保环上所有节点优先级唯一 2. 添加配置核查脚本,部署前自动校验优先级唯一性 3. 增加倒换仿真测试环节,在割接前验证保护倒换功能
# 修正后的优先级配置
# MA-001: priority 10 (主节点/AG侧)
# MA-002: priority 9
# MA-003: priority 7  (修正:原为8)
# MA-004: priority 6  (修正:原为8)
4.3 故障案例:接入层带宽拥塞导致基站掉线
故障现象:某城市场景中,晚高峰时段多个5G基站同时出现用户面丢包和RRC连接异常,基站的S1-U接口统计显示大量GTP-U报文丢失。
排查过程:
# 1. 检查环网接口流量
display interface 10GE1/0/47
# 入方向利用率: 92%
# 出方向利用率: 88%
# 丢包计数持续递增

# 2. 检查QoS队列
display queuing interface 10GE1/0/47
# 队列3(用户面): 深度拥塞,尾部丢弃严重
# 队列0(信令面): 正常

# 3. 核查环网带宽规划
# 原规划: 6个MA × 每节点2个基站 × 1Gbps / 3:1 = 4Gbps
# 实际: 6个MA × 每节点3个基站 × 2Gbps = 36Gbps总接入
# 10GE环网带宽: 10Gbps(严重不足)
根因:5G基站扩容后,单个基站的平均流量从规划时的500Mbps增长到2Gbps以上,而环网仍使用10GE带宽,晚高峰多基站同时满负荷运行导致环网拥塞。
解决措施: 1. 紧急扩容:将环网从10GE升级为25GE 2. 中期方案:拆分大环为两个小环,每个环减少接入节点数 3. 长期方案:引入FlexE硬切片,为高优先级业务预留保障带宽
五、总结
| 接入层组网要素 | 最佳实践 |
|---|---|
| 环网规模 | 6-12个节点,避免过大导致倒换延迟 |
| 带宽规划 | 预留3-5年扩容空间,收敛比3:1~4:1 |
| 保护倒换 | 优先级唯一,定期仿真验证 |
| 业务隔离 | VLAN+PW组合,5G/4G/网管严格隔离 |
| OAM检测 | BFD毫秒级检测+PW APS联动 |
| 时钟同步 | 1588v2主备双源,边界节点做Source Boundary |
| 故障预防 | 带宽利用率>70%触发扩容预警 |
思考
- 接入环网保护倒换时间要求小于50ms,但在实际网络中,哪些因素会导致倒换时间延长?如何优化?
- 5G基站流量呈现明显的潮汐效应(早晚高峰vs深夜),接入层带宽规划应如何平衡峰值与成本?
- 当接入环需要跨越多台汇聚设备时,如何设计多环聚合方案以避免单点故障?
下篇预告:第292篇:FlexE 硬切片与 QoS 保障