第290篇:IP RAN 与移动回传网络
关键词:IP RAN、移动回传、MPTN、IUB接口、S1接口、X2接口、基站回传、BFD、TE保护
一、引言
IP RAN(IP Radio Access Network)是移动网络回传的核心承载技术,负责将gNB/eNB基站的用户面和控制面流量可靠地传输到核心网。从2G到5G,回传网络经历了从TDM(时分复用)到PTN(分组传送网)再到IP RAN(全IP化)的演进。
IP RAN结合了IP路由的灵活性和MPLS-TP/TE的可靠性,为移动回传提供了高可靠、低时延、可运维的承载能力。
二、移动回传网络架构演进
2.1 回传架构演进历程
| 阶段 | 网络架构 | 承载技术 | 协议 | 特点 |
|---|---|---|---|---|
| 2G/3G早期 | BSC→RNC→核心网 | TDM/PDH | A接口/IuB | 刚性管道、电路交换 |
| 3G后期 | RNC→核心网 | ATM/SDH | Iub/Iu | ATM承载、伪线仿真 |
| 4G | eNB→EPC | PTN/IP RAN | S1/X2 | 分组承载、软交换 |
| 5G | gNB→5GC | IP RAN/SPN | N2/N3 | SRv6/FlexE、切片化 |
2.2 5G 回传网络分层
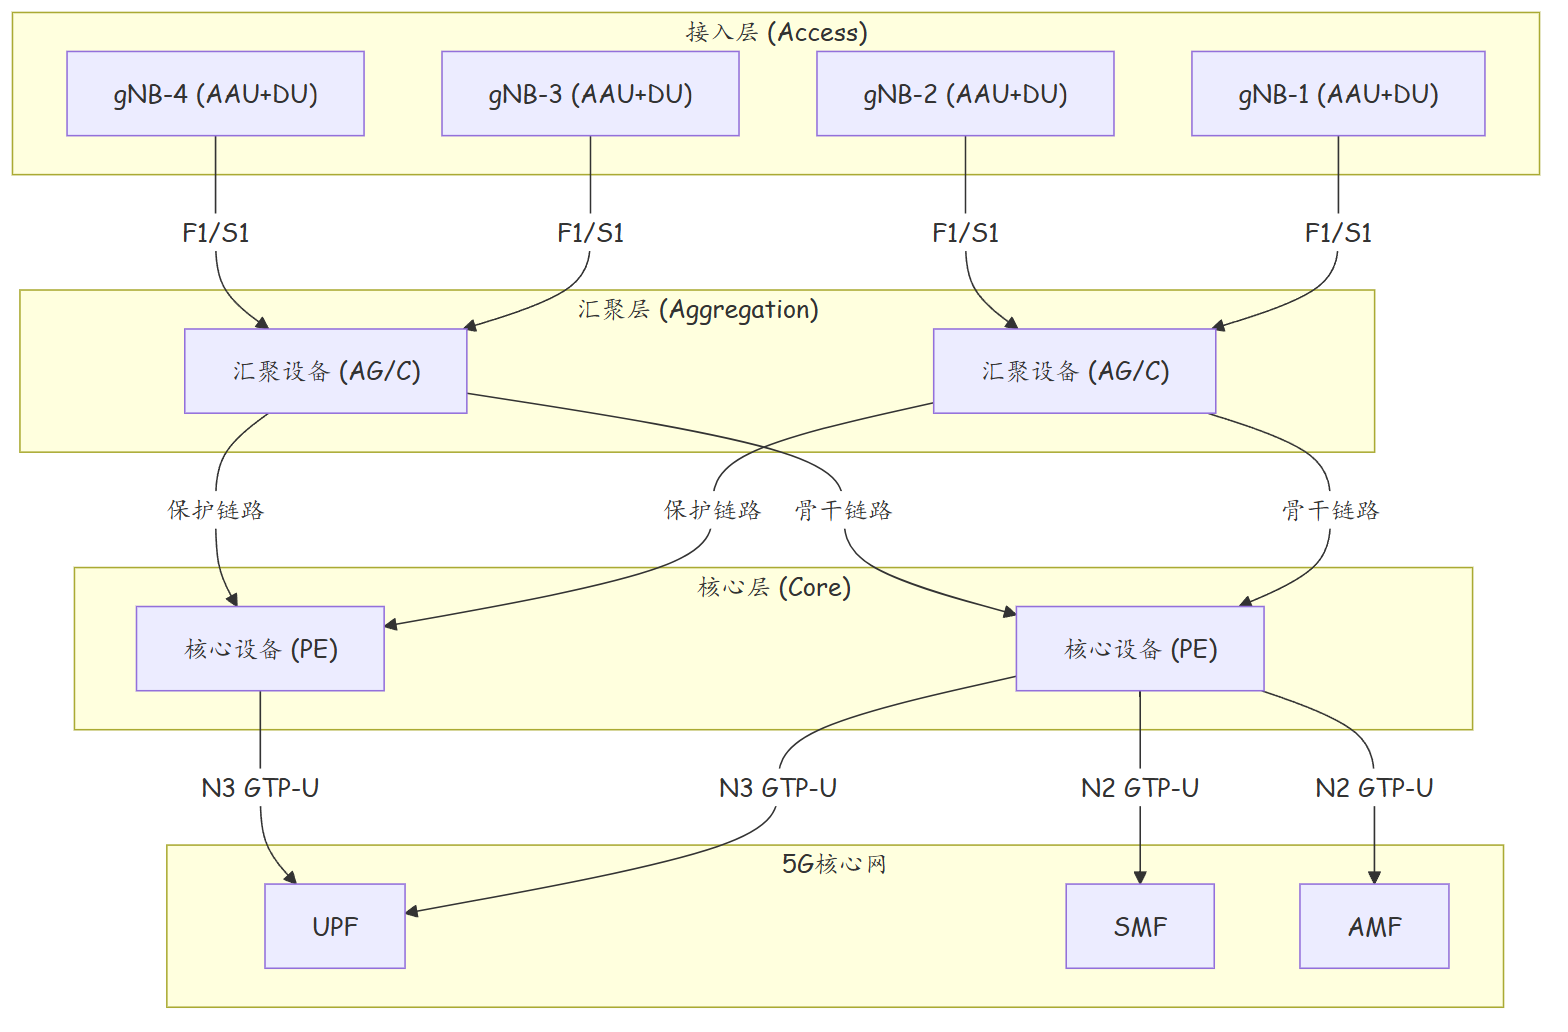
2.3 回传接口与业务类型
| 接口 | 协议 | 承载业务 | 时延要求 |
|---|---|---|---|
| S1-MME | GTP-C over IP | 控制面信令(S1AP) | < 20ms |
| S1-U | GTP-U over IP | 用户面数据 | < 5ms |
| X2 | GTP-U/GTP-C over IP | 基站间切换/同步 | < 2ms |
| F1-C | GTP-C over IP | CU-DU控制面分离 | < 1ms |
| F1-U | GTP-U over IP | CU-DU用户面分离 | < 0.5ms |
| E1 | E2AP over IP | Near-RT RIC控制面 | < 1ms |
三、IP RAN 关键技术
3.1 IP RAN 承载技术
| 技术 | 说明 | 适用场景 |
|---|---|---|
| MPLS-TP | MPLS传输Profile,强OAM | 4G回传、可靠性要求高 |
| SR-MPLS | 段路由MPLS,简化控制面 | 4G/5G过渡期 |
| SRv6 | 段路由IPv6,端到端灵活路径 | 5G回传、切片化 |
| VXLAN | 覆盖网络,多租户隔离 | 虚拟回传、NFV |
| FlexE | 物理层硬隔离 | uRLLC回传 |
3.2 IP RAN 保护机制
| 保护类型 | 说明 | 倒换时间 | 资源开销 |
|---|---|---|---|
| Link BFD | 链路级BFD检测 | < 50ms | 低 |
| 1+1 MPLS-TP PW保护 | 伪线保护 | < 50ms | 中 |
| 1+1 TE FRR | TE快速重路由 | < 50ms | 中 |
| MPLS-TP环网保护(MSP) | 环网保护 | < 50ms | 中 |
| ISIS/BGP TLSI/Fast Reroute | 路由快速收敛 | 100-500ms | 低 |
| FlexE 1+1保护 | 物理层保护 | < 50ms | 高 |
3.3 BFD for IP RAN
BFD(Bidirectional Forwarding Detection)是IP RAN的关键快速检测技术:
| BFD类型 | 检测对象 | 检测时延 | 配置方式 |
|---|---|---|---|
| Link BFD | 物理链路 | 3ms×3=9ms | 接口级配置 |
| IP BFD | IP隧道/邻居 | 10ms×3=30ms | 隧道级配置 |
| MPLS BFD | LSP/TE Tunnel | 10ms×3=30ms | LSP级配置 |
| BFD for IS-IS | IS-IS邻居 | 10ms×3=30ms | 邻居级配置 |
| BFD for BGP | BGP会话 | 10ms×3=30ms | BGP Peer级配置 |
3.4 IP RAN 网络保护架构
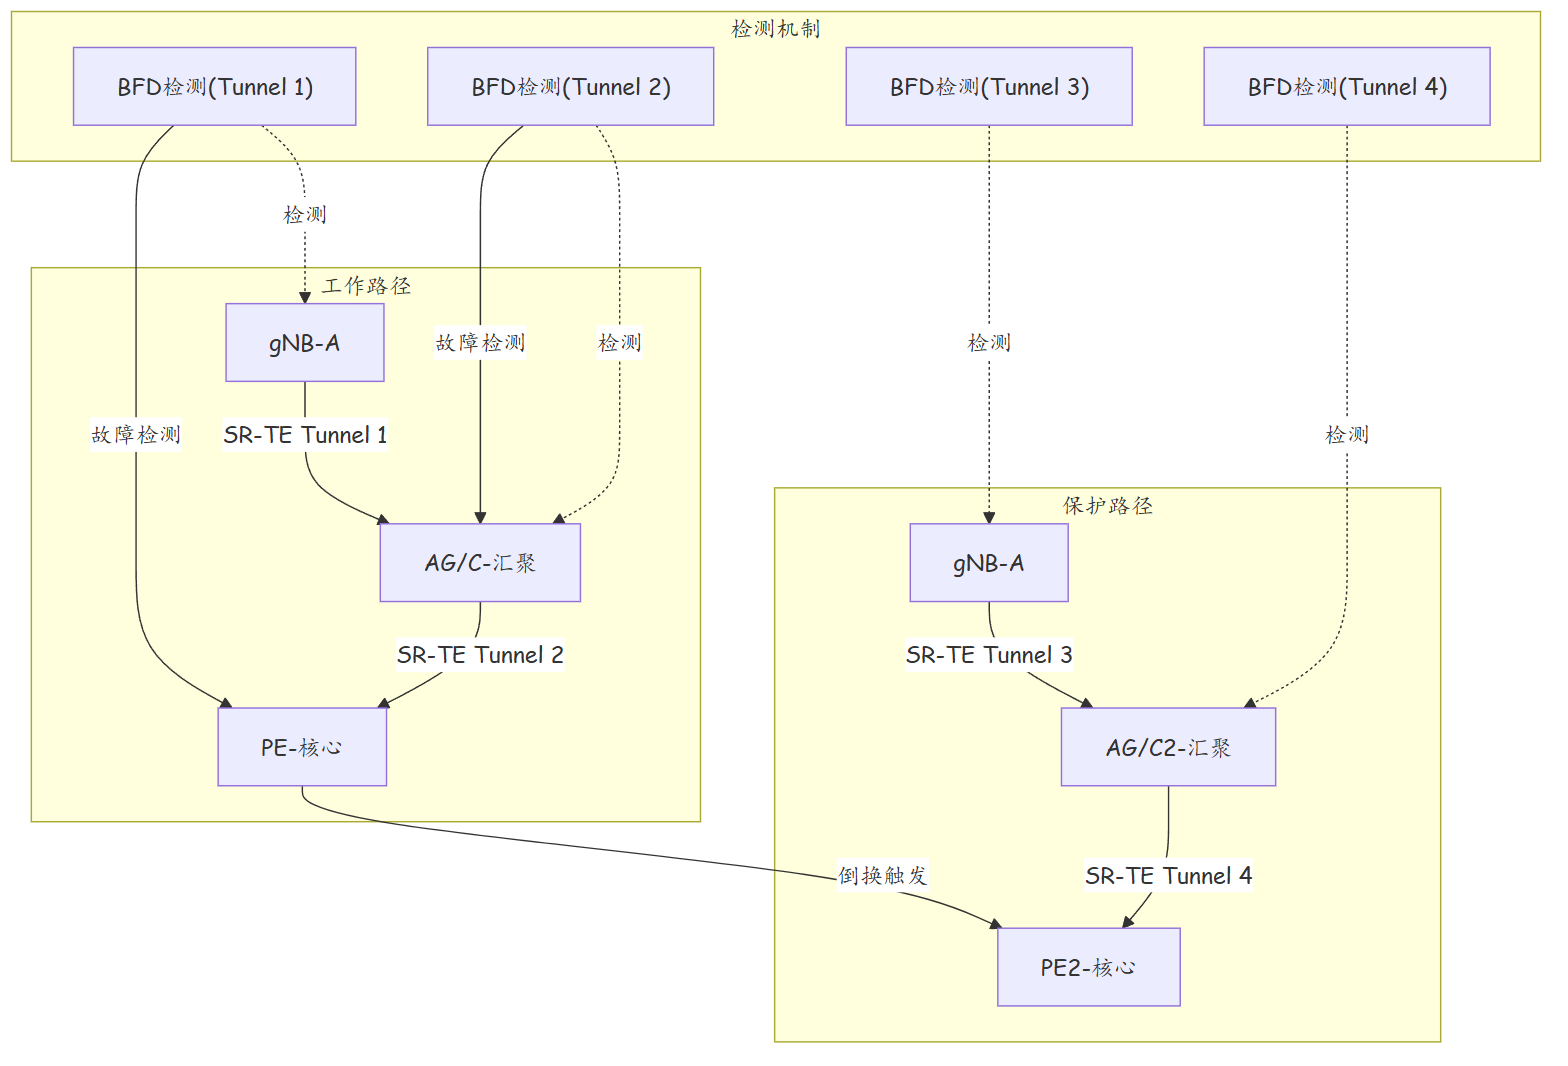
四、IP RAN 配置实战
4.1 接入层(gNB侧)配置
# ===== gNB侧 IP RAN 配置 =====
# 设备: MA5800 (接入设备, 连接基站)

# 1. 系统基本配置
sysname MA-BASE-STATION-01

# 2. Loopback接口(用于BGP/ISIS Router-ID)
interface LoopBack 1
 description Router_ID
 ip address 10.255.100.1 255.255.255.255

# 3. 基站侧上行接口
interface 10GE1/0/1
 description To_gNB_Fronthaul
 port link-mode bridge
 port default vlan 100

# 4. 上行到汇聚设备的接口
interface 10GE1/0/24
 description To_AG_C_Uplink
 port link-mode route

interface Vlanif 24
 description Uplink_IP
 ip address 10.10.100.2 255.255.255.252
 # Link BFD
 bfd enable
 bfd minimum-transmit-interval 3
 bfd minimum-receive-interval 3
 bfd multiplier 3

# 5. IS-IS 配置
isis 1
 is-level level-2
 network-entity 49.0001.0000.0000.0064.00
 short-distribution wide-level-1-2
 authentication-mode md5 cipher Huawei@123
 import route-direct
 import route-static
 interface LoopBack 1
  is-level level-2
 interface Vlanif 24
  is-level level-2
  cost 10 level-2

# 6. SRv6 配置
ipv6
 segment-routing ipv6
  locator SRV6_LOC_MA  # 范围: 2001:DB8:100::/48

# 7. GTP-U 处理
gtp-u
 interface Vlanif 24
4.2 汇聚层(AG/C)配置
# ===== 汇聚层 AG/C 配置 =====

sysname AG-C-DU-01

# 1. Loopback
interface LoopBack 1
 description Router_ID
 ip address 10.255.1.1 255.255.255.255

# 2. 下行接口(连接接入设备)
interface 100GE1/0/1
 description To_MA_Downlink
 port link-mode route

interface Vlanif 1
 description Downlink_IP
 ip address 10.10.100.1 255.255.255.252
 bfd enable
 bfd minimum-transmit-interval 3
 bfd minimum-receive-interval 3
 bfd multiplier 3

# 3. 上行接口(连接核心PE)
interface 100GE1/0/2
 description To_PE_Uplink_Primary
 port link-mode route

interface Vlanif 2
 description Uplink_Primary
 ip address 10.20.1.1 255.255.255.252
 bfd enable

# 4. 上行保护接口
interface 100GE1/0/3
 description To_PE_Uplink_Backup
 port link-mode route

interface Vlanif 3
 description Uplink_Backup
 ip address 10.20.2.1 255.255.255.252
 bfd enable

# 5. IS-IS 配置
isis 1
 is-level level-2
 network-entity 49.0001.0000.0000.0001.00
 interface LoopBack 1
  is-level level-2
 interface Vlanif 1
  is-level level-2
  cost 10 level-2
 interface Vlanif 2
  is-level level-2
  cost 10 level-2
 interface Vlanif 3
  is-level level-2
  cost 20 level-2  # 备份链路cost更高

# 6. SR-TE 隧道 (工作路径)
interface Tunnel-TE 10
 tunnel-protocol sr-te
 description To_PE_Primary
 destination 10.255.2.1
 te metric-type te
 te maximum-delay 5

# 7. SR-TE 隧道 (保护路径)
interface Tunnel-TE 11
 tunnel-protocol sr-te
 description To_PE_Backup
 destination 10.255.2.2
 te metric-type te
 te maximum-delay 10
 # 绑定BFD
 bfd enable

# 8. TE FRR (快速重路由)
mpls te frr
 tunnel-TE 10 protect-by tunnel-TE 11
4.3 核心层(PE)配置
# ===== 核心层 PE 配置 =====

sysname PE-CORE-01

# 1. Loopback
interface LoopBack 1
 description Router_ID
 ip address 10.255.2.1 255.255.255.255

# 2. 下行接口(连接汇聚)
interface 100GE1/0/1
 description To_AGC_Downlink
 port link-mode route

interface Vlanif 1
 description Downlink_IP
 ip address 10.20.1.2 255.255.255.252
 bfd enable

# 3. N3接口(连接UPF)
interface 100GE1/0/24
 description To_UPF_N3
 port link-mode route

interface Vlanif 24
 description N3_Interface
 ip address 100.64.0.1 255.255.255.252

# 4. IS-IS 配置
isis 1
 is-level level-2
 network-entity 49.0001.0000.0000.0002.00
 interface LoopBack 1
  is-level level-2
 interface Vlanif 1
  is-level level-2
 interface Vlanif 24
  is-level level-2

# 5. GTP-U 处理
gtp-u
 interface Vlanif 24

# 6. 静态路由(指向UPF)
ip route-static 100.64.0.0 255.255.255.0 100.64.0.2

# 7. QoS 策略(用户面优先)
qos car profile UP
 cir 100000  # 100Gbps
 cir-bd 1000000

traffic classifier USER_PLANE
 if-match gtp-u

traffic behavior FORWARD_USER
 car profiler UP

qos policy QOS_USER_PLANE
 classifier USER_PLANE behavior FORWARD_USER
4.4 BFD 配置详解
# ===== BFD 全面配置 =====

# 1. 全局BFD配置
bfd
 version 2

# 2. 接口级BFD(链路检测)
interface 100GE1/0/1
 bfd enable
 bfd minimum-transmit-interval 3    # 最小发送间隔: 3ms
 bfd minimum-receive-interval 3    # 最小接收间隔: 3ms
 bfd multiplier 3                  # 检测倍数: 3次超时

# 3. SR-TE隧道BFD
interface Tunnel-TE 10
 bfd enable
 bfd minimum-transmit-interval 10
 bfd minimum-receive-interval 10
 bfd multiplier 3

# 4. IS-IS BFD(邻居检测)
isis 1
 bfd all-interfaces enable

# 5. 查看BFD状态
display bfd session all
# Local Address: 10.10.100.1
# Remote Address: 10.10.100.2
# State: Up
# Transmit Interval: 3ms
# Receive Interval: 3ms
# Detection Multiplier: 3
# Detection Time: 9ms
五、IP RAN 网络规划
5.1 IP地址规划
| 网络段 | 用途 | 掩码 | 地址范围 |
|---|---|---|---|
| 10.255.0.0/16 | Loopback地址 | /32 | 10.255.0.1 ~ 10.255.255.254 |
| 10.10.0.0/16 | 接入-汇聚互联 | /30 | 10.10.0.0 ~ 10.10.255.255 |
| 10.20.0.0/16 | 汇聚-核心互联 | /30 | 10.20.0.0 ~ 10.20.255.255 |
| 100.64.0.0/10 | GTP-U隧道(内网地址) | /24 | 100.64.0.0 ~ 100.127.255.255 |
| 10.250.0.0/16 | 管理网 | /24 | 10.250.0.0 ~ 10.250.255.255 |
5.2 IS-IS 区域规划
| 参数 | 配置值 | 说明 |
|---|---|---|
| Area ID | 49.0001.0000.0000.0000.00 | 运营商私有Area |
| Level | Level-2 | 骨干网, 简化为纯Level-2 |
| Metric | 16-bit wide metric | 支持更大的metric值 |
| Router ID | LoopBack 1 IP | 稳定, 不随接口变化 |
六、实战案例
6.1 故障案例:IP RAN 链路BFD频繁Flapping
现象:某汇聚设备到核心PE的链路上BFD频繁Up/Down,导致基站业务间歇性中断。
排查过程:
# 1. 检查BFD会话状态
display bfd session all
# State: Up/Down 频繁切换
# Last Down Time: 3 seconds ago

# 2. 检查接口错误计数
display interface 100GE1/0/2
# Input CRC: 256 (持续增长)
# Output Errors: 0
# Input Errors: 256

# 3. 检查光模块
display transceiver interface 100GE1/0/2
# RX Power: -13.8dBm (偏低)
# TX Power: -2.1dBm (正常)

# 4. 对端检查
ssh peer-device
display transceiver interface 100GE1/0/1
# RX Power: -2.0dBm (正常)
# TX Power: -13.5dBm (偏低!)

# 5. 根因分析
# 对端光模块TX功率偏低
# 本端RX功率不足(-13.8dBm vs 正常-8dBm)
# 导致CRC错误, BFD报文丢失, 会话Flapping

# 6. 修复
# 更换对端光模块
# 更换后: RX Power = -7.2dBm, CRC清零, BFD稳定
根因:对端光模块发射功率偏低,导致本端接收功率不足,CRC错误增加,BFD Keepalive报文丢失,会话反复Flapping。
解决: 1. 更换故障光模块 2. 在IP RAN网络部署前执行光功率批量检测 3. 配置光功率阈值告警,低于-10dBm时触发告警
6.2 故障案例:SR-TE 隧道主备倒换未生效
现象:主用SR-TE隧道所在的物理链路中断,但流量未自动切换到备用隧道。
排查过程:
# 1. 检查主用隧道状态
display tunnel-te 10 brief
# Tunnel-TE 10: Down
# Reason: BFD Down (链路故障)

# 2. 检查备用隧道状态
display tunnel-te 11 brief
# Tunnel-TE 11: Up (备用隧道正常)

# 3. 检查FRR配置
display mpls te frr tunnel-te 10
# FRR Status: Configured
# Protect Tunnel: Tunnel-TE 11
# Trigger: BFD Down
# Last Switch: Never  ← 未发生过倒换!

# 4. 检查路由指向
display ip routing-table protocol static
# 静态路由指向 Tunnel-TE 10 的源地址
# 未绑定到TE隧道组

# 5. 根因分析
# SR-TE隧道配置了FRR保护
# 但流量引导(Static Route/Policy)未绑定到TE隧道
# 流量仍然通过IS-IS ECMP转发,而非通过TE隧道
# 因此TE隧道的FRR保护对流量无效

# 6. 修复
# 6a. 配置静态路由指向TE隧道
ip route-static 100.64.0.0 255.255.255.0 Tunnel-TE 10 preference 60
ip route-static 100.64.0.0 255.255.255.0 Tunnel-TE 11 preference 70

# 6b. 验证流量路径
display ip routing-table 100.64.0.0
# 主用路径: Tunnel-TE 10 (Down, 不生效)
# 备用路径: Tunnel-TE 11 (Up, 生效) ✓
根因:SR-TE隧道配置了FRR保护,但流量的路由引导未绑定到TE隧道,流量通过IS-IS ECMP转发,TE隧道的保护机制对实际流量不生效。
解决: 1. 将静态路由指向TE隧道,主用和备用路由分别绑定到不同的TE隧道 2. 使用路由策略确保流量按TE隧道转发 3. 定期验证TE隧道FRR倒换的有效性
七、总结
| 层级 | 设备类型 | 带宽 | 保护方式 | 关键协议 |
|---|---|---|---|---|
| 接入层 | MA/接入设备 | 10G/25G | 链路BFD | IS-IS, SRv6 |
| 汇聚层 | AG/C | 100G | TE FRR, BFD | IS-IS, SR-TE |
| 核心层 | PE | 400G/800G | 多路径冗余 | IS-IS, BGP |
| 最佳实践 | 说明 |
|---|---|
| BFD全覆盖 | 链路、隧道、协议邻居均启用BFD |
| 双路由设计 | 汇聚层双归到不同核心PE |
| 光功率监控 | 部署光功率实时监控和阈值告警 |
| TE隧道保护 | 主用/备用TE隧道+FRR快速倒换 |
| 路由引导绑定 | 流量路由正确绑定到TE隧道 |
思考
- IP RAN网络中IS-IS Level-2作为骨干路由协议,与使用OSPF或BGP相比有哪些优势和劣势?
- SR-TE隧道的FRR保护需要在物理层(BFD)和协议层(路由)同时触发倒换,如何确保两层倒换的协同和时间一致性?
- 5G回传中F1-U接口要求<0.5ms的时延,IP RAN如何在分组网络上实现如此严格的时延保障?
下篇预告:第291篇:接入层PTN/IPRAN组网方案