第251篇:数据中心网络架构演进:传统三层到 Spine-Leaf
关键词:数据中心网络、三层架构、Spine-Leaf、CLOS网络、东西向流量、无阻塞交换、华为CloudEngine
一、引言
第250篇中,我们完整跟进了一次企业网安全渗透测试,从边界突破到内网横向移动,暴露了传统企业网架构在安全防护层面的短板。而安全防护的根基,首先在于网络架构本身是否具备清晰的区域划分和可控的流量走向。
当我们将视角从安全层面向下推移到基础设施层,会发现数据中心网络正经历一场更为深刻的变革。十年前,大多数数据中心沿用的是"核心-汇聚-接入"三层树型架构,这套体系在南北向流量(用户访问服务器)占绝对主导的时代运转良好。然而,随着云计算平台的大规模部署、微服务架构的普及、分布式存储和容器编排的兴起,数据中心内部虚拟机/容器之间的东西向流量占比已从不足30%跃升至80%以上。
流量模型的剧变直接动摇了三层架构的设计根基。东西向流量在三层架构中不得不"先上行后下行",绕道汇聚甚至核心层,这不仅增加了延迟、浪费了带宽,还使核心层成为全网瓶颈。正是在这种背景下,Spine-Leaf架构以其扁平化、等臂路由、全互联的设计理念,逐步取代传统三层成为现代数据中心的事实标准。
本文将从架构演进的脉络出发,系统梳理从传统三层到Spine-Leaf的技术变革过程,并结合华为CloudEngine系列交换机给出实际配置与故障案例。
二、传统三层架构的兴起与局限
2.1 三层架构的设计初衷
经典的数据中心三层架构由Cisco在1997年正式提出,分为核心层(Core)、汇聚层(Aggregation/Distribution)和接入层(Access)。其设计哲学是"分层解耦、各司其职":
| 层级 | 核心职责 | 典型设备选型 | 关键配置项 |
|---|---|---|---|
| 核心层 | 高速骨干转发、南北向流量出口 | 高密度核心交换机或路由器 | 路由汇总、MPLS/VRP |
| 汇聚层 | 策略实施(ACL/QoS)、VLAN终结、协议汇聚 | 中端交换机 | 路由协议、安全策略、STP根桥 |
| 接入层 | 服务器/存储接入、端口聚合 | 高端接入交换机 | Trunk、端口安全、链路聚合 |
三层架构的诞生与互联网早期"浏览/检索"型业务模式高度契合。当时,服务器多为独立部署的单体应用,数据流向以"客户端→核心→汇聚→接入→服务器"的南北向为主。东西向流量(服务器间通信)占比很低,即使存在三角绕行,对整体性能的影响也微乎其微。
2.2 三层架构在云时代的结构性矛盾
当业务模式从单体架构向微服务架构迁移时,一个请求可能需要经过认证服务、用户服务、订单服务、库存服务等多个微服务节点的串联调用。这些微服务节点分布在不同的虚拟机甚至不同的容器中,彼此之间的通信完全发生在数据中心内部。
在这种流量模型下,三层架构暴露出以下结构性矛盾:
- 路径不对称:同属一台汇聚交换机下的两台接入交换机上的服务器通信,流量需要上行到汇聚层再下行,无法走最短路径。
- 核心层瓶颈:所有东西向流量均需穿越核心层,核心交换机的端口带宽成为全网容量天花板。
- 扩展不灵活:增加接入层交换机不影响东西向转发能力,因为瓶颈在核心层;要扩容就必须替换核心层设备,属于"推倒重来"式扩展。
- STP收敛慢:在传统二层扩展中,生成树协议(STP)的收敛时间长达数十秒甚至分钟级,期间业务中断。
- 故障域过大:一台核心交换机的故障会影响整个数据中心的南北向和东西向流量。
2.3 流量模型演变的量化对比
| 指标 | 传统数据中心(2010年前) | 云数据中心(2020年后) |
|---|---|---|
| 东西向流量占比 | 10%~30% | 70%~90% |
| 单台服务器虚拟机密度 | 1~4台 | 16~64台 |
| 平均流长度 | 较长(大文件传输为主) | 较短(RPC/HTTP调用为主) |
| 流量突发性 | 较低 | 高(微服务雪崩效应) |
| 跨rack通信频率 | 低 | 极高(服务发现+负载均衡) |
上述数据清晰地说明:当东西向流量成为绝对主体时,任何不能为东西向流量提供最短路径的网络架构都将在性能上遭遇瓶颈。
三、Spine-Leaf 架构的诞生与核心特性
3.1 CLOS 网络的理论根基
Spine-Leaf 并非凭空创造,其理论基础可以追溯到1953年Bell Labs的H. C. A. Clos发表的论文"A Study of Non-Blocking Switching Networks"。Clos证明了:通过三级交换结构(输入级→中间级→输出级),在满足一定端口数量条件时,可以构建出严格无阻塞(Strictly Non-Blocking)的交换网络。
Clos网络的三级结构: 1. 输入级(Ingress):负责接收来自终端设备的流量 2. 中间级(Middle/Interstage):负责输入级到输出级的交叉连接 3. 输出级(Egress):负责将流量送达目标终端
Clos定理的关键结论:当中间级交换机数量满足 r ≥ n - 1 + 1(其中n为每台输入/输出交换机的级联数,r为中间级交换机的交叉连接数)时,网络可以实现严格无阻塞。
3.2 Spine-Leaf 的映射关系
Spine-Leaf架构本质上是Clos网络在数据中心场景的简化实现,将三级结构压缩为两级:
- Spine层 = Clos中间级,负责全网全互联转发
- Leaf层 = Clos输入/输出级的合一,Leaf既是流量的入口也是出口
这种简化之所以可行,是因为在数据中心场景中: - 每台Leaf既连接服务器(输入),也连接服务器(输出) - Spine之间不互联,避免了Clos三级结构中中间级间的冗余连接 - 每台Leaf与所有Spine全互联,保证等径转发
3.3 Spine-Leaf 核心特性
全互联(Full-Mesh)拓扑:每台Leaf与所有Spine建立物理连接。这种设计消除了传统架构中的"层级瓶颈"——不存在某一层容量不足的问题,所有流量都在Leaf→Spine→Leaf的对称路径上完成转发。
等臂路由(Equal-Cost Multi-Path):任意两台Leaf之间的转发跳数恒为2跳(Leaf→Spine→Leaf),不存在"近路"和"远路"之分。这为ECMP(等价多路径路由)创造了完美条件。
无阻塞转发(Non-Blocking Forwarding):在满足Spine上行端口数≥Leaf总数的条件下,任意两台Leaf之间的可用链路带宽等于Leaf上行链路带宽之和,不存在因路径共享而导致的带宽折损。
横向扩展(Horizontal Scalability):增加Leaf只需新增一台Leaf并连接到所有Spine;增加Spine也只需新增一台Spine并连接到所有Leaf。扩展操作无需中断现有业务,也不需要重新规划路由。
小故障域(Small Failure Domain):单台Spine故障仅影响经过该Spine的流量,其他Spine上的流量不受影响。由于所有Leaf到Leaf的ECMP路径会自动避开故障Spine,业务感知到的只是可用带宽暂时降低,而非中断。
3.4 端口需求与规模估算
Spine-Leaf架构的全互联设计对端口密度有明确要求。设Spine数量为S,Leaf数量为L:
- 每条Spine→Leaf链路消耗Spine的1个下行端口和Leaf的1个上行端口
- 总链路数 = S × L
- 每台Spine需预留至少L个下行端口用于连接Leaf
- 每台Leaf需预留至少S个上行端口用于连接Spine
实际规划时还需为Spine预留上联出口(To-Core/To-Internet)端口,通常预留2~4个。
| 规模场景 | Spine数 | Leaf数 | 总链路数 | Spine端口需求 | Leaf上行端口需求 |
|---|---|---|---|---|---|
| 小型DC | 2 | 4 | 8 | 4+2=6 | 2 |
| 中型DC | 4 | 8 | 32 | 8+4=12 | 4 |
| 大型DC | 8 | 16 | 128 | 16+4=20 | 8 |
| 超大型DC | 16 | 32 | 512 | 32+4=36 | 16 |
四、实战配置与故障案例
4.1 华为CloudEngine Spine-Leaf部署方案
场景描述:某金融企业数据中心从原有的核心-汇聚-接入三层架构(2台核心CE12800 + 4台汇聚CE6870 + 16台接入CE6860)迁移至Spine-Leaf架构。新架构采用4台CloudEngine 16800作为Spine层,12台CloudEngine 6865作为Leaf层。
IP地址规划:
| 用途 | 网段 | 掩码 |
|---|---|---|
| Spine Loopback | 10.255.255.0/28 | 255.255.255.240 |
| Leaf Loopback | 10.255.254.0/24 | 255.255.255.0 |
| Spine-Leaf互联 | 10.0.0.0/16 | 255.255.255.252 |
| 业务VLAN网关 | 172.16.0.0/16 | 按业务划分 |
4.2 Spine交换机(CE16800)配置
# ============================================
# Spine-01 核心配置
# ============================================
sysname Spine-01

# Loopback 接口 - 作为 BGP Router-ID 和 Anycast 网关
interface LoopBack0
 description Spine-Loopback
 ip address 10.255.255.1 255.255.255.255

# Spine-Leaf 互联接口示例(以Leaf-01和Leaf-02为例)
interface 100GE1/0/1
 description To-Leaf-01_Uplink
 port link-mode bridge
 ip address 10.0.0.1 255.255.255.252
# 使能 BFD 单跳检测
 bfd enable
 bfd minimum-interval 1000 minimum-recv-interval 1000

interface 100GE1/0/2
 description To-Leaf-02_Uplink
 port link-mode bridge
 ip address 10.0.0.5 255.255.255.252
 bfd enable

# BGP iBGP 全互联配置(Spine与所有Leaf建立iBGP EVPN会话)
bgp 65100
 router-id 10.255.255.1
 #
 # Leaf-01 对等体
 peer 10.255.254.1 as-number 65100
 peer 10.255.254.1 connect-interface LoopBack0
 peer 10.255.254.1 eVPN-enable
 #
 peer 10.255.254.2 as-number 65100
 peer 10.255.254.2 connect-interface LoopBack0
 peer 10.255.254.2 eVPN-enable
 #
 # ... 其余 Leaf 对等体配置省略
 #
 address-family ipv4 unicast
  peer 10.255.254.1 enable
  peer 10.255.254.2 enable
 address-family vpnv4
  peer 10.255.254.1 enable
  peer 10.255.254.2 enable
 address-family evpn
  peer 10.255.254.1 enable
  peer 10.255.254.2 enable
4.3 Leaf交换机(CE6865)配置
# ============================================
# Leaf-01 核心配置
# ============================================
sysname Leaf-01

# Loopback 接口
interface LoopBack0
 description Leaf-Loopback
 ip address 10.255.254.1 255.255.255.255

# 上联 Spine 接口
interface 100GE1/0/49
 description To-Spine-01
 port link-mode bridge
 ip address 10.0.0.2 255.255.255.252
 bfd enable

interface 100GE1/0/50
 description To-Spine-02
 port link-mode bridge
 ip address 10.0.0.6 255.255.255.252
 bfd enable

interface 100GE1/0/51
 description To-Spine-03
 port link-mode bridge
 ip address 10.0.0.10 255.255.255.252
 bfd enable

interface 100GE1/0/52
 description To-Spine-04
 port link-mode bridge
 ip address 10.0.0.14 255.255.255.252
 bfd enable

# 下联服务器接口(以接入业务VLAN 100为例)
interface 10GE1/0/1
 description To-Server-Rack01-Switch
 port link-type trunk
 port trunk allow-pass vlan 100 200 300
# 使能 M-LAG(跨设备链路聚合)
 lag 1
  port 10GE1/0/1 to 10GE1/0/2

# BGP 配置 - 与所有 Spine 建立 iBGP EVPN 会话
bgp 65100
 router-id 10.255.254.1
 #
 peer 10.255.255.1 as-number 65100
 peer 10.255.255.1 connect-interface LoopBack0
 peer 10.255.255.1 eVPN-enable
 peer 10.255.255.2 as-number 65100
 peer 10.255.255.2 connect-interface LoopBack0
 peer 10.255.255.2 eVPN-enable
 peer 10.255.255.3 as-number 65100
 peer 10.255.255.3 connect-interface LoopBack0
 peer 10.255.255.3 eVPN-enable
 peer 10.255.255.4 as-number 65100
 peer 10.255.255.4 connect-interface LoopBack0
 peer 10.255.255.4 eVPN-enable
 #
 address-family ipv4 unicast
  peer 10.255.255.1 enable
  peer 10.255.255.2 enable
  peer 10.255.255.3 enable
  peer 10.255.255.4 enable
 address-family vpnv4
  peer 10.255.255.1 enable
  peer 10.255.255.2 enable
  peer 10.255.255.3 enable
  peer 10.255.255.4 enable
 address-family evpn
  peer 10.255.255.1 enable
  peer 10.255.255.2 enable
  peer 10.255.255.3 enable
  peer 10.255.255.4 enable

# VXLAN VTEP 配置
vxlan vtep 10.255.254.1
 ip vpn-instance VRF-VXLAN-100
  vxlan vni 10001
4.4 故障案例:迁移后部分Leaf无法学习到EVPN路由
故障现象:从三层架构迁移至Spine-Leaf后,Leaf-07和Leaf-08下挂的业务虚拟机无法跨Leaf通信。排查发现,Leaf-07和Leaf-08的EVPN路由表为空,未能从Spine学习到任何Type2(MAC/IP)路由。
排查过程:
# 在 Leaf-07 上检查 BGP EVPN 会话状态
Leaf-07> display bgp evpn peer

  Peer               AS  MsgRcvd  MsgSent  Up/Down  State
  10.255.255.1     65100   1245    1198    3d02h  Established
  10.255.255.2     65100      0       0    Never  Idle
  10.255.255.3     65100      0       0    Never  Idle
  10.255.255.4     65100      0       0    Never  Active
根因定位:Leaf-07和Leaf-08仅与Spine-01建立了BGP EVPN会话,与其余三台Spine的会话均处于Idle/Active状态。进一步检查发现,这两台Leaf的上联接口(To-Spine-02/03/04)的互联IP地址网段配置错误——运维人员在配置时误将Spine-02互联地址配成了10.0.0.6/30(与Leaf-01重复使用),导致IP地址冲突,链路虽up但三层不通。
解决步骤:
1. 修正Leaf-07和Leaf-08的上联接口IP地址为正确网段
2. 清除BGP会话并重新建立:reset bgp evpn all
3. 验证所有Spine→Leaf的EVPN会话均处于Established状态
4. 检查EVPN路由表确认Type2/Type3路由已正常学习
经验教训:在Spine-Leaf架构中,每台Leaf的S×L条互联链路必须使用唯一的/30网段。当规模较大时(如8×16=128条链路),建议使用IPAM工具或自动化脚本管理互联地址分配,避免人工配置时发生地址冲突。
4.5 VXLAN 原理深度解析
VXLAN(Virtual eXtensible LAN)是Spine-Leaf架构中实现二层扩展的关键Overlay技术:
VXLAN封装格式:
VXLAN报文通过在外层添加以太网、IPv4和UDP头部,将原始二层帧封装为可在IP网络传输的报文。封装结构从外到内依次为:
| 字段 | 长度 | 说明 |
|---|---|---|
| 外层目的MAC | 6字节 | 下一跳或目的VTEP的MAC |
| 外层源MAC | 6字节 | 源VTEP的MAC |
| 外层目的IP | 4字节 | 目的VTEP IP地址 |
| 外层源IP | 4字节 | 源VTEP IP地址 |
| UDP目的端口 | 2字节 | 固定4789 |
| VNI | 3字节(24位) | 虚拟网络标识, 支持16M个VXLAN |
| 内层帧 | 可变 | 原始以太网帧(含VLAN标签) |
4.6 BGP EVPN 控制平面
BGP EVPN作为VXLAN的控制平面,解决了传统VXLAN依赖ARP泛洪的 scalability 问题:
| EVPN路由类型 | NLRI格式 | 用途 |
|---|---|---|
| Type1: ES路由 | Ethernet Segment Identifier | 通告ES(以太网段)到VTEP的映射 |
| Type2: MAC/IP路由 | MAC Address + IP Address | 通告MAC/IP绑定信息, 替代ARP泛洪 |
| Type3: Inclusive Multicast | VTEP IP Address | 通告VTEP存在, 构建组播转发路径 |
| Type4: Ethernet Segment | Ethernet Segment | 主动/备份VTEP选举 |
| Type5: IP Prefix | IP Prefix + Route Target | 跨VXLAN三层路由 |
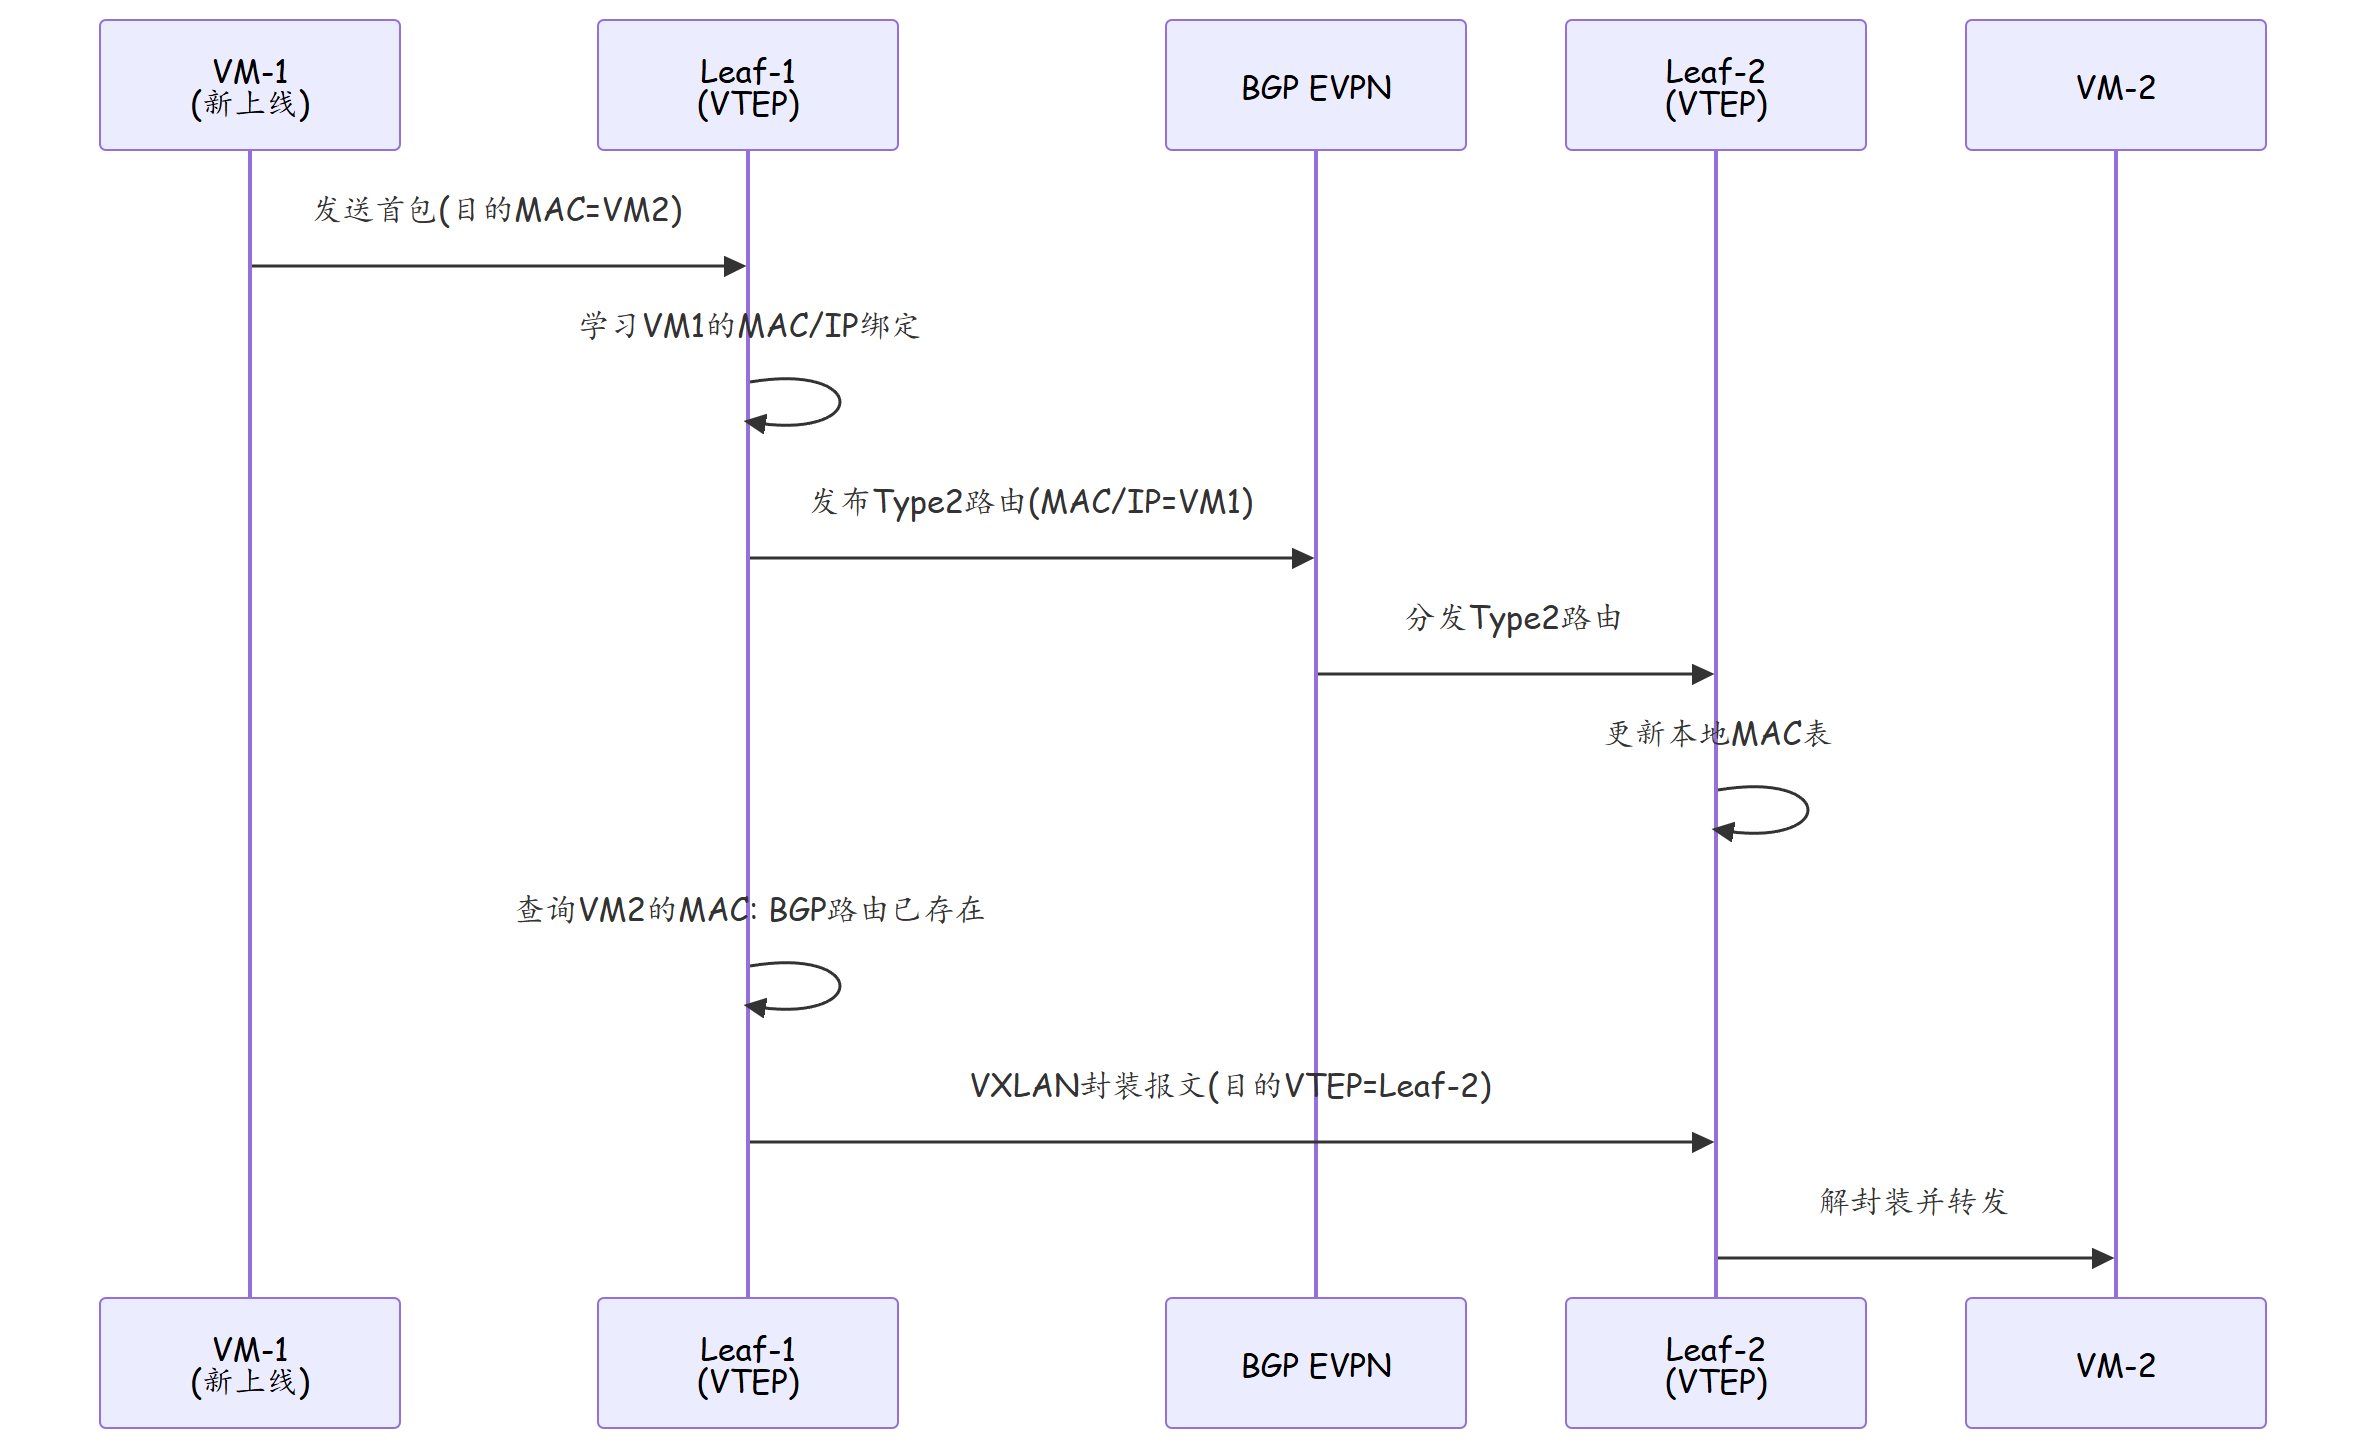
4.7 VTEP 配置详解
# Leaf-01 VTEP 完整配置
#
# 1. 配置VTEP源IP(使用LoopBack)
interface LoopBack0
 ip address 10.255.254.1 255.255.255.255

# 2. 创建VXLAN VNI并与VLAN绑定
vxlan vni 10001
 segment-id 10001
 learning disable          # 禁用ARP学习, 使用EVPN
 vlan 1001

# 3. 配置BGP EVPN
bgp 65100
 router-id 10.255.254.1
 peer 10.255.255.1 as-number 65100
 peer 10.255.255.1 connect-interface LoopBack0
 peer 10.255.255.1 eVPN-enable
 #
 address-family l2vpn evpn
  evpn vxlan vni 10001
   source-ip 10.255.254.1
   route-distinguisher 10.255.254.1:10001
   route-policy EVPN-IMPORT import
   route-policy EVPN-EXPORT export
  peer 10.255.255.1 enable

# 4. 配置VXLAN Tunnel接口
interface Vxlan1
 source-ip 10.255.254.1
 vxlan vni 10001
五、总结
| 对比维度 | 传统三层架构 | Spine-Leaf架构 | 演进意义 |
|---|---|---|---|
| 东西向流量路径 | 三角绕行(3~4跳) | 等臂直连(2跳) | 降低延迟50%以上 |
| 核心层角色 | 所有流量必经之路 | 仅Leaf→Spine→Leaf | 消除单点瓶颈 |
| 扩展方式 | 垂直扩展(更换大容量设备) | 横向扩展(增加Spine/Leaf) | 扩展更平滑 |
| 故障域大小 | 核心层故障影响全局 | 单Spine故障仅减少ECMP路径 | 提升可用性 |
| 路由协议 | OSPF/IS-IS复杂配置 | 静态路由或iBGP EVPN | 运维简化 |
| 典型投资 | 前期低,后期高 | 前期高,长期优 | 规模越大越经济 |
| 关键技术 | 说明 |
|---|---|
| VXLAN | Overlay隧道, 24位VNI支持16M虚拟网络 |
| BGP EVPN | 控制平面, 替代ARP泛洪, 支持Type1-5路由 |
| VTEP | 隧道终结点, 负责VXLAN封装/解封装 |
| ECMP | 等价多路径, 在Spine间负载分担 |
| M-LAG | 跨设备链路聚合, Leaf层冗余 |
思考
- Spine-Leaf架构要求每台Leaf与所有Spine全互联,这在端口数量上提出了严格要求。如果一台Leaf的上行端口数少于Spine总数,有哪些可行的应对方案?各方案的优缺点是什么?
- 在Spine-Leaf架构中,Spine之间不互联,这与传统核心层设备通常需要互联冗余的设计截然不同。为什么Spine-Leaf可以放弃Spine间的互联?
- 传统三层架构在哪些特定场景下仍然比Spine-Leaf更具优势?是否需要"一刀切"地全部迁移?
- VXLAN使用UDP 4789端口承载Overlay流量,为什么选择UDP而不是TCP或直接使用IP协议?
- BGP EVPN Type2路由如何替代传统VXLAN中的ARP泛洪机制?这种替代带来了哪些scalability优势?
下篇预告:第252篇:Spine-Leaf 架构原理:为什么取代三层架构