第238篇:日志服务器 Syslog 与安全事件关联
关键词:Syslog服务器、日志集中管理、日志关联分析、SIEM、安全事件关联、时间同步、ELK
一、引言
第237篇介绍了防火墙日志的分类和配置方法。然而,日志的价值不在于收集,而在于分析和关联。单个防火墙的日志只能看到局部情况,只有将所有网络设备的日志集中到一个平台,才能进行跨设备、跨维度的安全事件关联分析。
Syslog作为最通用的日志收集协议,是所有网络设备日志输出的标准接口。构建一个集中的Syslog日志服务器,并结合SIEM(Security Information and Event Management)平台进行事件关联,是现代网络安全运营的基础设施。
二、核心概念
2.1 Syslog协议架构
| 组件 |
说明 |
RFC标准 |
| 日志产生器 |
生成日志消息的设备(防火墙、交换机等) |
RFC 5426 |
| 日志传输 |
网络传输机制(UDP/TCP/TLS) |
RFC 5425/6587 |
| 日志接收器 |
接收日志消息的服务器 |
RFC 5426 |
| 日志存储 |
持久化存储日志数据 |
- |
| 日志分析 |
处理和关联分析日志 |
- |
2.2 Syslog传输模式对比
| 模式 |
端口 |
可靠性 |
性能 |
推荐场景 |
| UDP |
514 |
低(不可靠传输) |
高 |
内部网络、非关键日志 |
| TCP |
6514 |
高(可靠传输) |
中 |
关键日志、审计日志 |
| TLS |
6514 |
高(加密+可靠) |
中低 |
跨网段、合规要求加密传输 |
2.3 SIEM关联分析维度
| 关联维度 |
说明 |
示例 |
| 时间关联 |
同一时间段内的多设备日志关联 |
5分钟内同一IP在防火墙和交换机均告警 |
| IP关联 |
同一IP在不同设备上的行为关联 |
同一内网IP先扫描后渗透 |
| 用户关联 |
同一用户在不同系统的操作关联 |
用户先登录失败10次后成功 |
| 地理关联 |
跨地理位置的异常行为关联 |
同一账号在北京和纽约同时登录 |
| 因果关联 |
按攻击链顺序关联事件 |
扫描→利用→提权→横向移动 |
三、技术细节
3.1 集中日志系统架构
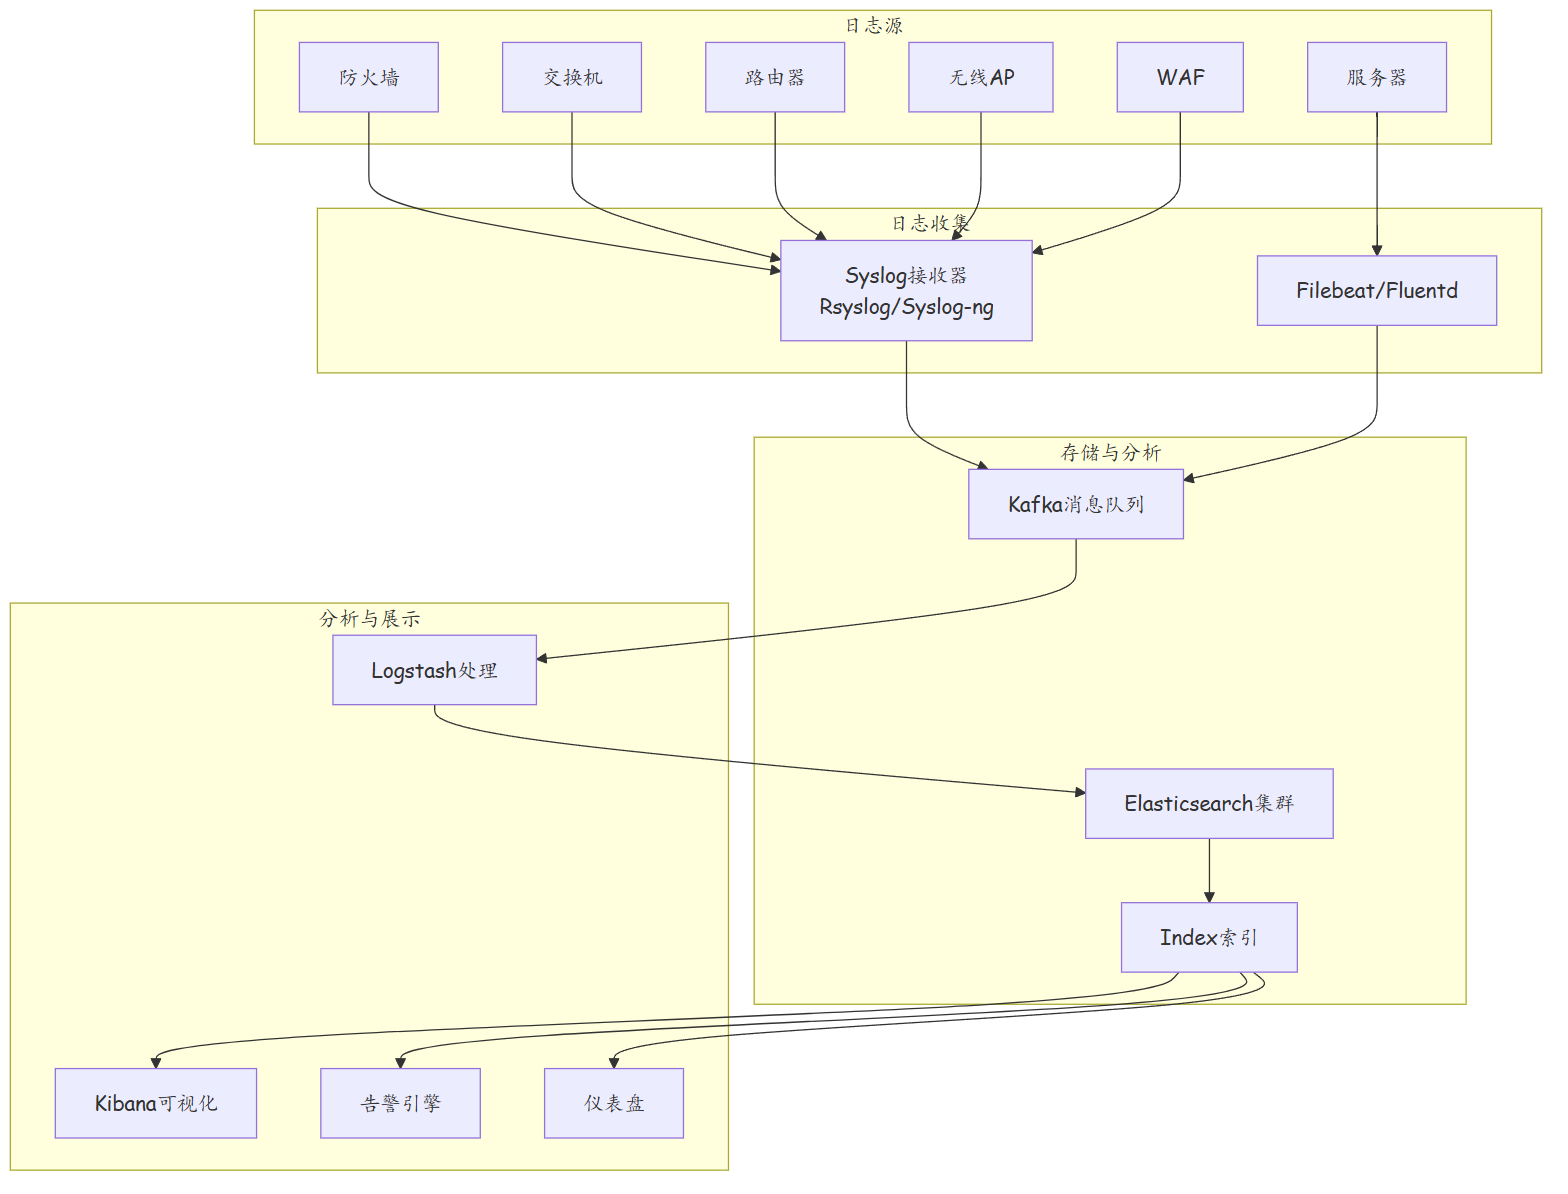
3.2 安全事件关联分析规则
| 规则类型 |
说明 |
示例 |
| 阈值规则 |
某事件在时间段内超过阈值 |
同一IP 5分钟内SSH登录失败>10次 |
| 序列规则 |
多个事件按特定顺序发生 |
端口扫描→漏洞利用→反向连接 |
| 聚合规则 |
多个独立事件聚合为安全事件 |
多个设备报告同一恶意IP |
| 异常检测 |
行为偏离基线 |
某用户凌晨3点访问数据库 |
| 威胁情报 |
与已知威胁指标匹配 |
源IP出现在恶意IP数据库中 |
3.3 日志关联的杀伤链映射
| 杀伤链阶段 |
日志来源 |
关联指标 |
| 侦察 |
防火墙扫描日志、IDS告警 |
扫描频率、端口范围、目标数量 |
| 武器化 |
邮件网关、WAF日志 |
附件特征、URL特征、载荷特征 |
| 投递 |
邮件日志、WAF日志 |
发件人、附件类型、点击事件 |
| 利用 |
终端EDR、WAF日志 |
漏洞利用特征、异常进程 |
| 安装 |
终端EDR、服务器日志 |
持久化机制、注册表修改 |
| 命令控制 |
防火墙日志、DNS日志 |
非常规端口通信、域名解析异常 |
| 目标行动 |
数据库审计、文件审计 |
异常查询、大量下载、数据导出 |
四、实战配置/案例分析
4.1 华为设备Syslog配置与ELK集成
# =============================
# 网络设备Syslog配置
# =============================

# 1. 华为USG防火墙Syslog配置
syslog server 1
 ip-address 10.0.100.50 514
 transport tcp
 filter level 6
 enable
quit

# 配置Syslog格式(兼容ELK解析)
# 使用RFC 5424格式
syslog rfc5424 enable
# 配置消息格式包含设备信息
info-center source default
 channel 1
 logbuffer level informational
 loghost level informational
 info-direct enable
 quit

# 2. 华为交换机Syslog配置
syslog server 1
 ip-address 10.0.100.50 514
 transport tcp
 filter level 6
 enable
quit

# 3. 配置NTP时间同步(日志关联的关键前提)
ntp enable
ntp unicast-server 10.0.1.10
# 确保所有设备时间同步,误差不超过1秒
4.2 Rsyslog服务器配置(日志接收端)
# /etc/rsyslog.conf 关键配置

# 模块加载
module(load="imtcp")    # TCP接收
module(load="imudp")    # UDP接收
input(type="imtcp" port="514")
input(type="imudp" port="514")

# 模板配置(按设备IP分文件)
template(name="DynamicFile" type="string"
    string="/var/log/network/%HOSTNAME%/%PROGRAMNAME:::date(%Y-%m-%d%).log"
)

# 按设备分类存储
if $syslogfacility-text == 'local0' then {
    action(type="omfile" file="/var/log/firewall/%HOSTNAME%.log"
           template="DynamicFile")
}

if $syslogfacility-text == 'local1' then {
    action(type="omfile" file="/var/log/switch/%HOSTNAME%.log"
           template="DynamicFile")
}

# 转发到Elasticsearch
action(type="omfwd"
    target="elk-server"
    port="9200"
    protocol="tcp"
    template="ESFormat"
)

# Elasticsearch JSON格式模板
template(name="ESFormat" type="list") {
    constant(value="{")
    constant(name="timestamp" value="@timestamp":" format="jsonf")
    property(name="timegenerated" format="jsonf")
    constant(value=",\"host\":\"")
    property(name="hostname" format="jsonf")
    constant(value=",\"severity\":\"")
    property(name="syslogseverity-text" format="jsonf")
    constant(value=",\"facility\":\"")
    property(name="syslogfacility-text" format="jsonf")
    constant(value=",\"message\":\"")
    property(name="msg" format="jsonf")
    constant(value="}")
}
4.3 Kibana安全事件关联规则配置
{
  "rule_id": "brute-force-detection",
  "rule_name": "SSH暴力破解检测",
  "rule_type": "threshold",
  "description": "同一IP在5分钟内SSH登录失败超过10次",
  "query": {
    "bool": {
      "must": [
        {
          "match": {
            "event_type": "authentication_failure"
          }
        },
        {
          "match": {
            "service": "ssh"
          }
        }
      ]
    }
  },
  "time_window": "5m",
  "threshold": 10,
  "group_by": "source_ip",
  "severity": "high",
  "actions": [
    {
      "type": "alert",
      "channel": "security-team",
      "message": "检测到SSH暴力破解攻击,源IP: {{source_ip}},失败次数: {{count}}"
    },
    {
      "type": "firewall_block",
      "action": "deny",
      "target": "{{source_ip}}"
    }
  ]
}
4.4 故障排查案例:关联分析发现APT攻击
故障现象:某企业安全运营中心通过日志关联分析发现可疑活动。
分析步骤:
- 发现异常日志模式
在SIEM平台上,以下事件在1小时内被关联:
- 防火墙日志:外部IP 203.0.113.50 扫描内部网段(端口扫描)
- 邮件网关日志:来自可疑域名的钓鱼邮件,附件含恶意宏文档
- 终端EDR日志:用户打开文档,执行恶意宏
- DNS日志:终端解析可疑域名 evil-c2.example.com
- 防火墙日志:终端与203.0.113.50:443建立TLS连接
-
数据库审计日志:异常SQL查询,大量数据导出
-
攻击链还原

-
应急响应
# 在防火墙上立即阻断攻击IP
security-policy
 rule name Emergency-Block-C2
  source-zone any
  destination-zone any
  source-address 203.0.113.50
  action deny
  log enable
 quit
quit

# 阻断C2域名
dns view default
 domain-name evil-c2.example.com
  ip-address 127.0.0.1
 quit
quit

# 隔离受感染终端
# 在交换机上关闭终端端口
interface GigabitEthernet0/0/15
 shutdown
quit
- 事后加固
- 更新防火墙IPS特征库
- 加强邮件网关过滤规则
- 对全网终端进行EDR扫描
- 审计数据库访问权限
- 完善SIEM关联规则
五、SOC安全运营中心架构与SIEM部署
4.1 SOC 架构全景图
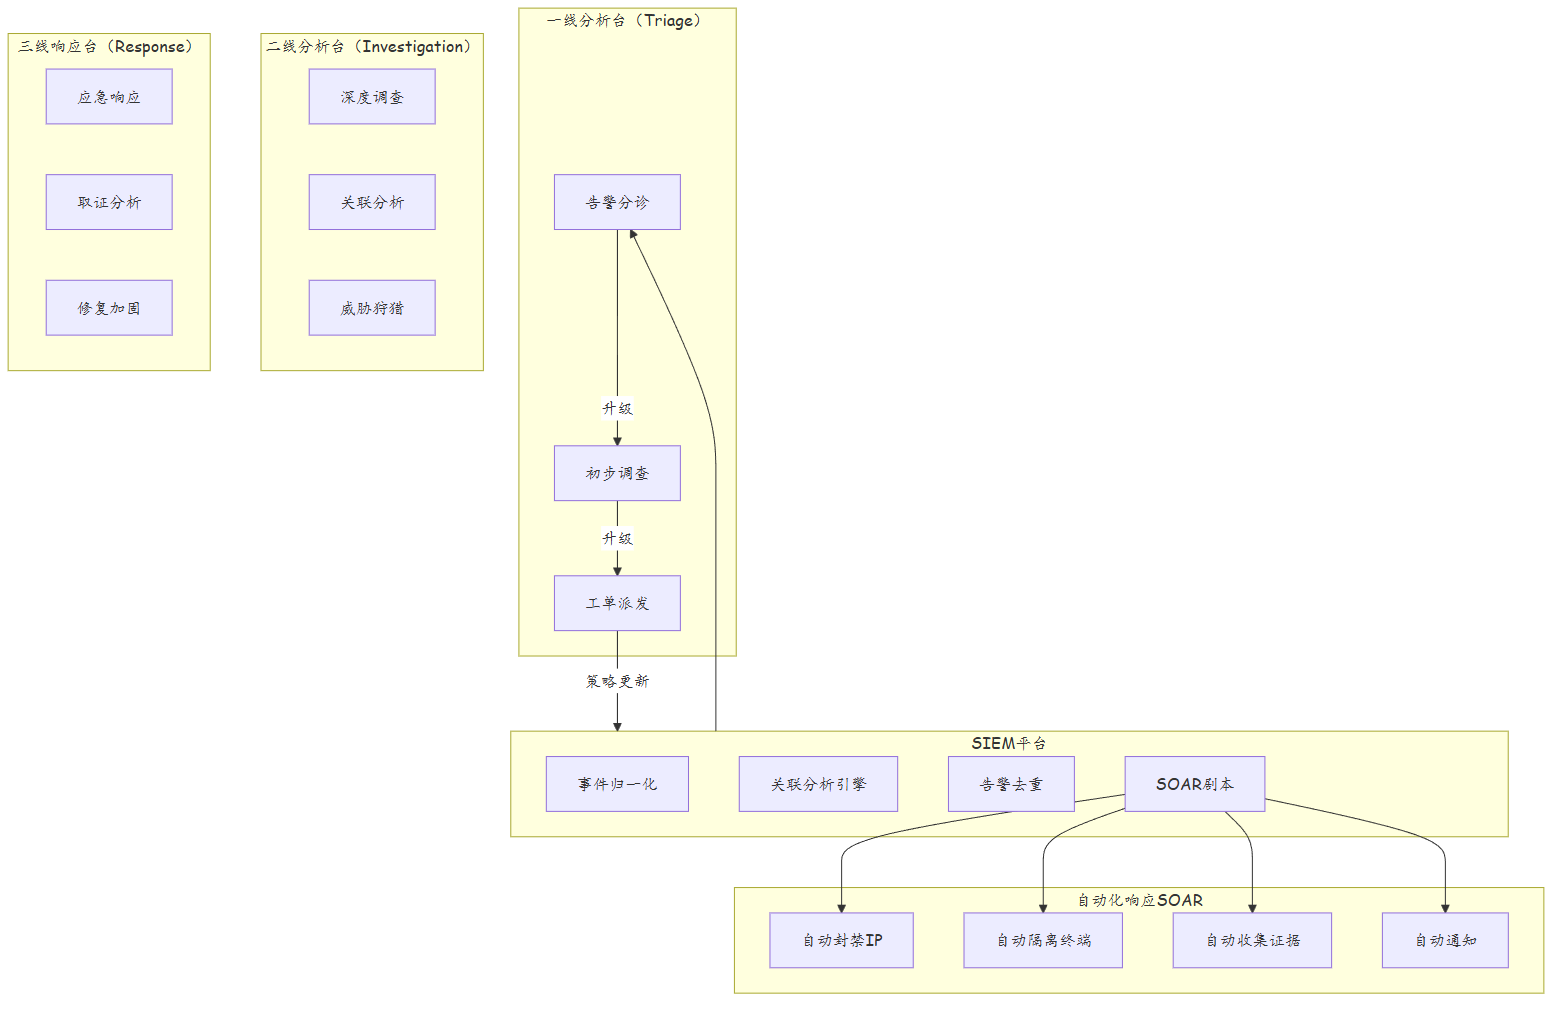
4.2 SIEM 部署方案设计
| 方案维度 |
小型部署(<50设备) |
中型部署(50-500设备) |
大型部署(>500设备) |
| 日志源数量 |
<50 |
50-500 |
>500 |
| 日日志量 |
<10GB |
10-100GB |
>100GB |
| ES集群节点 |
3节点 |
5-7节点 |
9+节点 |
| Kafka集群 |
可选 |
3节点 |
5节点 |
| Logstash |
1-2实例 |
3-5实例 |
5+实例(负载均衡) |
| 存储保留 |
30天 |
90天 |
180天+ |
| 分析人员 |
1-2人 |
3-5人 |
5+人(三班倒) |
4.3 告警关联规则库
| 规则名称 |
规则类型 |
触发条件 |
严重程度 |
处置建议 |
| SSH暴力破解 |
阈值规则 |
5分钟内同一IP SSH失败>10次 |
高 |
自动封禁IP |
| 端口扫描 |
聚合规则 |
同一IP 10分钟内扫描>20个端口 |
高 |
封禁IP+告警 |
| 数据外泄 |
序列规则 |
大文件下载→外发邮件→USB拷贝 |
紧急 |
隔离终端+取证 |
| 横向移动 |
因果规则 |
终端A感染→扫描内网→RDP连接终端B |
紧急 |
隔离A和B |
| C2通信 |
威胁情报 |
设备IP与已知C2域名通信 |
紧急 |
阻断+隔离 |
| 异常登录 |
异常检测 |
非工作时间登录敏感系统 |
中 |
告警+人工确认 |
| 权限提升 |
序列规则 |
普通用户→管理员权限→关键配置修改 |
高 |
告警+审计 |
| DNS隧道 |
异常检测 |
DNS查询频率异常高+超长域名 |
高 |
阻断DNS+调查 |
4.4 SOAR(安全编排自动化响应)剧本
| 剧本名称 |
触发条件 |
自动化步骤 |
人工介入 |
| 暴力破解响应 |
SSH暴力破解告警 |
1.提取源IP 2.防火墙封禁 3.通知管理员 |
确认是否误报 |
| 恶意软件响应 |
EDR检测到恶意文件 |
1.隔离终端 2.收集文件哈希 3.全网搜索相同哈希 |
分析恶意代码 |
| DLP违规响应 |
DLP检测到敏感数据外发 |
1.阻断传输 2.记录违规内容 3.通知安全团队 |
审核是否误报 |
| 账户异常响应 |
异常登录告警 |
1.冻结账号 2.发送重置通知 3.记录登录IP |
联系用户确认 |
| DDoS响应 |
流量突增告警 |
1.启用清洗策略 2.调整限流阈值 3.通知ISP |
评估攻击规模 |
4.5 日志管理最佳实践
| 实践项 |
要求 |
说明 |
| 日志分级 |
按紧急/告警/警告/信息/调试分级 |
避免低级别日志淹没关键告警 |
| 时间同步 |
所有设备NTP同步,误差<1秒 |
日志关联的前提条件 |
| 日志保护 |
日志服务器独立部署、ACL保护 |
防止攻击者篡改日志 |
| 日志归档 |
超过保留期的日志归档到冷存储 |
满足合规审计要求 |
| 日志格式 |
统一使用RFC 5424标准格式 |
便于自动化解析 |
| 容量规划 |
按日增量120%预留存储空间 |
避免日志丢失 |
| 日志脱敏 |
敏感字段(密码、个人信息)脱敏 |
保护隐私数据安全 |
六、日志高级分析与威胁狩猎
5.1 日志关联分析杀伤链映射
| 杀伤链阶段 |
日志特征 |
关联数据源 |
告警规则示例 |
| 侦察(Reconnaissance) |
大量端口扫描 |
NetStream+防火墙 |
单IP扫描>20端口 |
| 武器化(Weaponization) |
恶意邮件附件 |
邮件网关+AV |
附件哈希匹配恶意库 |
| 投递(Delivery) |
钓鱼邮件点击 |
邮件日志+URL过滤 |
点击恶意URL链接 |
| 利用(Exploitation) |
漏洞利用特征 |
IPS+WAF |
命中高危攻击签名 |
| 安装(Installation) |
后门进程创建 |
EDR+主机日志 |
异常进程执行 |
| 命令控制(C2) |
异常外联通信 |
防火墙DNS+流量分析 |
连接已知C2域名 |
| 目标行动(Actions) |
数据外发、凭证窃取 |
DLP+AD审计 |
大文件外传+异常登录 |
5.2 Kibana 安全仪表盘设计
| 仪表盘面板 |
展示内容 |
数据源 |
刷新频率 |
| 实时告警地图 |
攻击源地理分布 |
防火墙日志+GeoIP |
实时 |
| TOP攻击源 |
攻击次数最多的源IP |
防火墙/IPS日志 |
5分钟 |
| 业务可用性 |
服务状态、响应时间 |
NetStream+应用日志 |
1分钟 |
| 登录异常 |
失败登录趋势图 |
AD审计+防火墙 |
5分钟 |
| 数据流向 |
东西向流量热力图 |
NetStream+微隔离 |
10分钟 |
| 威胁趋势 |
每日威胁类型分布 |
SIEM聚合 |
每日 |
| 合规指标 |
策略覆盖率、审计完成率 |
策略管理器 |
每周 |
| MTTR/MTTD |
平均检测/响应时间 |
SOAR工单 |
每周 |
5.3 ELK 日志处理管道优化
| 优化维度 |
方法 |
效果 |
| Logstash 过滤 |
使用codecs/json_parser减少grok |
降低CPU 40% |
| Elasticsearch 分片 |
按天/周滚动索引 |
提高搜索性能 |
| ILM 生命周期管理 |
Hot→Warm→Cold 分层存储 |
降低存储成本 |
| Filebeat 多行合并 |
合并堆栈日志为单条 |
减少ES写入量 |
| 日志采样 |
低级别日志随机采样10% |
减少50%存储 |
| 索引模板优化 |
合理设置refresh_interval |
平衡搜索和写入 |
# Elasticsearch ILM策略配置(通过Kibana API)
PUT _ilm/policy/security_logs
{
  "policy": {
    "phases": {
      "hot": {
        "actions": {
          "rollover": {"max_size": "50gb", "max_age": "7d"},
          "set_priority": {"priority": 100}
        }
      },
      "warm": {
        "min_age": "30d",
        "actions": {
          "shrink": {"number_of_shards": 1},
          "forcemerge": {"max_num_segments": 1},
          "set_priority": {"priority": 50}
        }
      },
      "cold": {
        "min_age": "90d",
        "actions": {
          "freeze": {},
          "set_priority": {"priority": 0}
        }
      },
      "delete": {
        "min_age": "180d",
        "actions": {
          "delete": {}
        }
      }
    }
  }
}
5.4 日志安全合规要求
| 合规标准 |
日志保留期 |
日志内容要求 |
审计频率 |
| 等保2.0三级 |
≥180天 |
身份认证、访问控制、安全事件 |
季度 |
| GDPR |
最小化保留 |
个人信息脱敏、访问日志 |
年度 |
| PCI DSS |
≥1年 |
持卡人数据访问、审计日志 |
半年 |
| HIPAA |
≥6年 |
医疗数据访问、变更日志 |
年度 |
| SOX |
≥7年 |
财务系统变更、访问日志 |
年度 |
5.5 告警疲劳(Alert Fatigue)应对
| 问题 |
原因 |
解决方案 |
| 告警过多 |
规则过于敏感 |
调整阈值、合并规则 |
| 误报率高 |
规则不够精确 |
细化匹配条件、增加上下文 |
| 重复告警 |
同一事件触发多条规则 |
告警去重、抑制窗口 |
| 告警优先级不准 |
未区分紧急程度 |
分级分类、自动化处置 |
| 告警响应慢 |
人工处理瓶颈 |
SOAR自动化剧本 |
# SOAR自动响应剧本示例(YAML格式)
playbook: ssh_brute_force_response
 trigger:
   alert_type: SSH暴力破解
   severity: high
 steps:
   - name: 提取攻击源IP
     action: parse_source_ip
   - name: 查询威胁情报
     action: threat_intelligence_lookup
     input: source_ip
   - name: 防火墙封禁IP
     action: firewall_block_ip
     condition: threat_score > 70
   - name: 通知安全管理员
     action: send_notification
     channel: email
     template: ssh_brute_force_alert
   - name: 创建工单
     action: create_ticket
     priority: high
七、总结
| 知识点 |
要点 |
| Syslog协议 |
通用日志收集标准,支持UDP/TCP/TLS |
| 集中日志 |
将所有设备日志汇聚到统一平台 |
| ELK架构 |
Elasticsearch存储、Logstash处理、Kibana展示 |
| 事件关联 |
时间/IP/用户/地理/因果多维度关联 |
| 杀伤链映射 |
日志事件映射到攻击杀伤链各阶段 |
| 关联规则 |
阈值、序列、聚合、异常检测、威胁情报 |
| 时间同步 |
NTP同步是日志关联的前提 |
| 应急响应 |
自动告警→自动阻断→人工处置→事后加固 |
| SOC架构 |
一线分诊→二线调查→三线响应的三级体系 |
| SIEM部署 |
按规模选择日志源、ES节点、保留周期 |
| SOAR剧本 |
自动化编排:封禁IP、隔离终端、收集证据 |
| 日志管理 |
分级、同步、保护、归档、格式、脱敏 |
思考
- 为什么NTP时间同步对日志关联分析至关重要?时间偏差1分钟会对关联分析造成什么影响?
- SIEM平台如何处理每天数百万条日志?如何在性能和完整性之间取得平衡?
- 如何设计和验证安全事件关联规则的准确率?误报率和漏报率如何优化?
下篇预告:第239篇:等保 2.0 三级网络架构要求