第246篇:安全策略变更管理流程
关键词:变更管理、安全策略、防火墙策略、变更审批、回滚方案、配置审计、配置基线
一、引言
在网络安全运维中,80% 以上的安全事件与配置变更相关。一次未经充分评估的防火墙策略变更可能导致业务中断;一条错误的 ACL 规则可能打开不该开放的安全缺口;一次匆忙的策略调整可能违反合规要求。
安全策略变更管理(Security Policy Change Management)是将变更申请、风险评估、审批流程、实施操作、验证确认和回滚预案纳入标准化流程的管理框架。它不是阻碍效率的官僚流程,而是保障网络安全和业务连续性的必要机制。
二、变更管理流程框架
2.1 变更管理生命周期
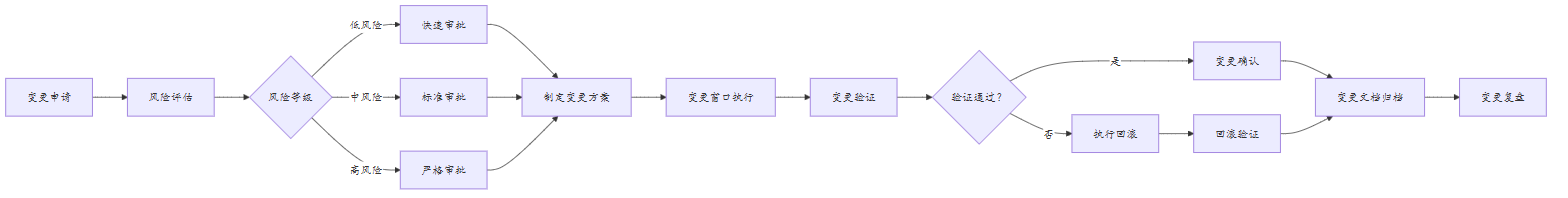
2.2 变更风险评估矩阵
| 影响维度 | 低风险(1分) | 中风险(2分) | 高风险(3分) |
|---|---|---|---|
| 业务影响 | 不影响生产业务 | 影响非核心业务(<15分钟) | 影响核心业务或影响范围大 |
| 安全影响 | 策略收紧或等效替换 | 新增访问路径但受控 | 开放高危端口或跨安全域访问 |
| 变更复杂度 | 单设备单策略变更 | 多设备联动变更 | 跨系统大规模变更 |
| 回滚难度 | 一键回退,秒级恢复 | 需要手动操作,分钟级恢复 | 复杂回滚,需协调多方 |
风险等级 = 业务影响 + 安全影响 + 变更复杂度 + 回滚难度
| 总分 | 风险等级 | 审批要求 |
|---|---|---|
| 4-6 分 | 低风险 | 安全管理员审批 |
| 7-9 分 | 中风险 | 安全管理员 + 业务负责人审批 |
| 10-12 分 | 高风险 | 安全管理员 + 业务负责人 + CISO 审批 |
2.3 变更分类
| 变更类型 | 说明 | 典型场景 | 处理时限 |
|---|---|---|---|
| 标准变更 | 预先批准的常规变更 | 防火墙策略到期续期、证书更换 | 即审即批 |
| 正常变更 | 需要评估的常规变更 | 新增业务系统防火墙策略、ACL 调整 | 1-3 个工作日 |
| 紧急变更 | 需要在变更窗口外执行的变更 | 安全漏洞紧急修补、攻击应急封堵 | 2 小时内完成审批和执行 |
| 重大变更 | 影响面大的变更 | 防火墙更换、网络架构调整 | 专项变更会议评审 |
三、变更管理流程实施细则
3.1 变更申请模板
| 安全策略变更申请单 | |
|---|---|
| 变更编号 | CHG-2024-0723-001 |
| 申请人 | 张三(网络部) |
| 申请时间 | 2024-07-23 09:30 |
| 计划变更时间 | 2024-07-25 22:00-24:00 |
| 变更类型 | 正常变更 |
变更描述:新增研发部门(VLAN 401)访问测试环境服务器(10.10.300.50-60)的 SSH 和 HTTPS 访问策略
涉及设备: - 华为 USG6000E-F80 防火墙(10.10.255.2) - 华为 CE6865 核心交换机(10.10.255.1)
| 配置对比 | 内容 |
|---|---|
| 变更前配置 | (无相关策略) |
| 变更后配置 | 防火墙策略:rule name Allow-RD-to-Test-Serversource-zone trustdestination-zone dmzsource-ip 10.10.401.0 0.0.0.255destination-ip 10.10.300.50 0.0.0.15action permitservice ssh https |
| 评估项 | 内容 |
|---|---|
| 风险评估 | - 业务影响:中(影响研发测试业务) - 安全影响:中(新增跨域访问但限定 IP 和服务) - 变更复杂度:低(单防火墙策略变更) - 回滚难度:低(删除新增策略即可) 风险等级:中风险(7分) |
| 回滚方案 | 删除新增策略 rule Allow-RD-to-Test-Server |
| 验证方案 | 1. 从研发网段 ping 测试服务器 IP 2. SSH 登录测试服务器 3. 检查防火墙策略命中计数 |
审批流: | 审批人 | 角色 | 状态 | 审批时间 | |---|---|---|---| | 李四 | 安全管理员 | ✅ 已审批 | 2024-07-23 14:00 | | 王五 | 业务负责人 | ✅ 已审批 | 2024-07-24 09:15 |
3.2 变更前检查清单
| 序号 | 检查项 | 状态 | 备注 |
|---|---|---|---|
| 1 | 变更申请单已填写完整并获批 | ☐ | |
| 2 | 变更前设备配置已备份 | ☐ | save config-backup-before-change.cfg |
| 3 | 变更影响范围已确认 | ☐ | |
| 4 | 回滚方案已测试可行 | ☐ | |
| 5 | 变更窗口已与业务方确认 | ☐ | 非业务高峰期 |
| 6 | 相关人员已通知 | ☐ | 运维团队、业务联系人 |
| 7 | 变更验证方法已准备 | ☐ | |
| 8 | 应急联系人已确认 | ☐ | 变更期间可用 |
3.3 变更执行与验证
# === 变更前备份 ===
# 备份防火墙配置
[HUAWEI] save force
[HUAWEI] copy vrpcfg.zip flash:config-backup-20240725.cfg

# 备份 ACL 配置
[Core-SW-01] save force

# === 记录变更前状态 ===
# 记录当前策略计数
display security-policy all
# 记录当前活跃会话数
display firewall session table summary

# === 执行变更 ===
# 新增防火墙策略
[Firewall-01] security-policy
[Firewall-01-policy-security] rule name Allow-RD-to-Test-Server sequence 150
[Firewall-01-policy-security-r-Allow-RD-to-Test-Server] source-zone trust
[Firewall-01-policy-security-r-Allow-RD-to-Test-Server] destination-zone dmz
[Firewall-01-policy-security-r-Allow-RD-to-Test-Server] source-ip 10.10.401.0 0.0.0.255
[Firewall-01-policy-security-r-Allow-RD-to-Test-Server] destination-ip 10.10.300.50 0.0.0.15
[Firewall-01-policy-security-r-Allow-RD-to-Test-Server] action permit
[Firewall-01-policy-security-r-Allow-RD-to-Test-Server] service ssh https
[Firewall-01-policy-security-r-Allow-RD-to-Test-Server] log action enable
[Firewall-01-policy-security-r-Allow-RD-to-Test-Server] quit

# === 变更验证 ===
# 验证策略已生效
display security-policy rule name Allow-RD-to-Test-Server
# 确认策略序号、区域、IP、动作均正确

# 验证连通性(从研发网段测试)
# 在研发终端上执行:
# ping 10.10.300.50
# ssh user@10.10.300.50

# 验证策略命中计数
display security-policy rule name Allow-RD-to-Test-Server statistics
# 确认 hit count 有增长

# 验证无异常旁路效果
display security-policy statistics
# 确认其他策略命中计数未异常变化
3.4 变更回滚操作
# === 回滚操作(如验证不通过)===
# 删除变更策略
[Firewall-01] security-policy
[Firewall-01-policy-security] undo rule name Allow-RD-to-Test-Server
[Firewall-01-policy-security] quit

# 或恢复备份配置
# [Firewall-01] reset saved-configuration
# [Firewall-01] restore force flash:config-backup-20240725.cfg
# [Firewall-01] restart

# 回滚验证
display security-policy all
# 确认已恢复到变更前状态

ping 10.10.300.50 source 10.10.401.10
# 确认访问已恢复为拒绝
四、变更审计与持续改进
4.1 变更审计追踪
# 华为设备操作审计日志
# 查看配置变更历史
[HUAWEI] display logbuffer content | include configuration
[HUAWEI] display logbuffer content | include security-policy

# 查看 AAA 操作日志
[HUAWEI] display aaaroute-record

# 华为 USG 防火墙策略变更日志
[HUAWEI] display security-policy changelog

# 配置版本对比(需 U2000/NCE 等网管平台)
# 定期快照对比,识别未经流程的变更
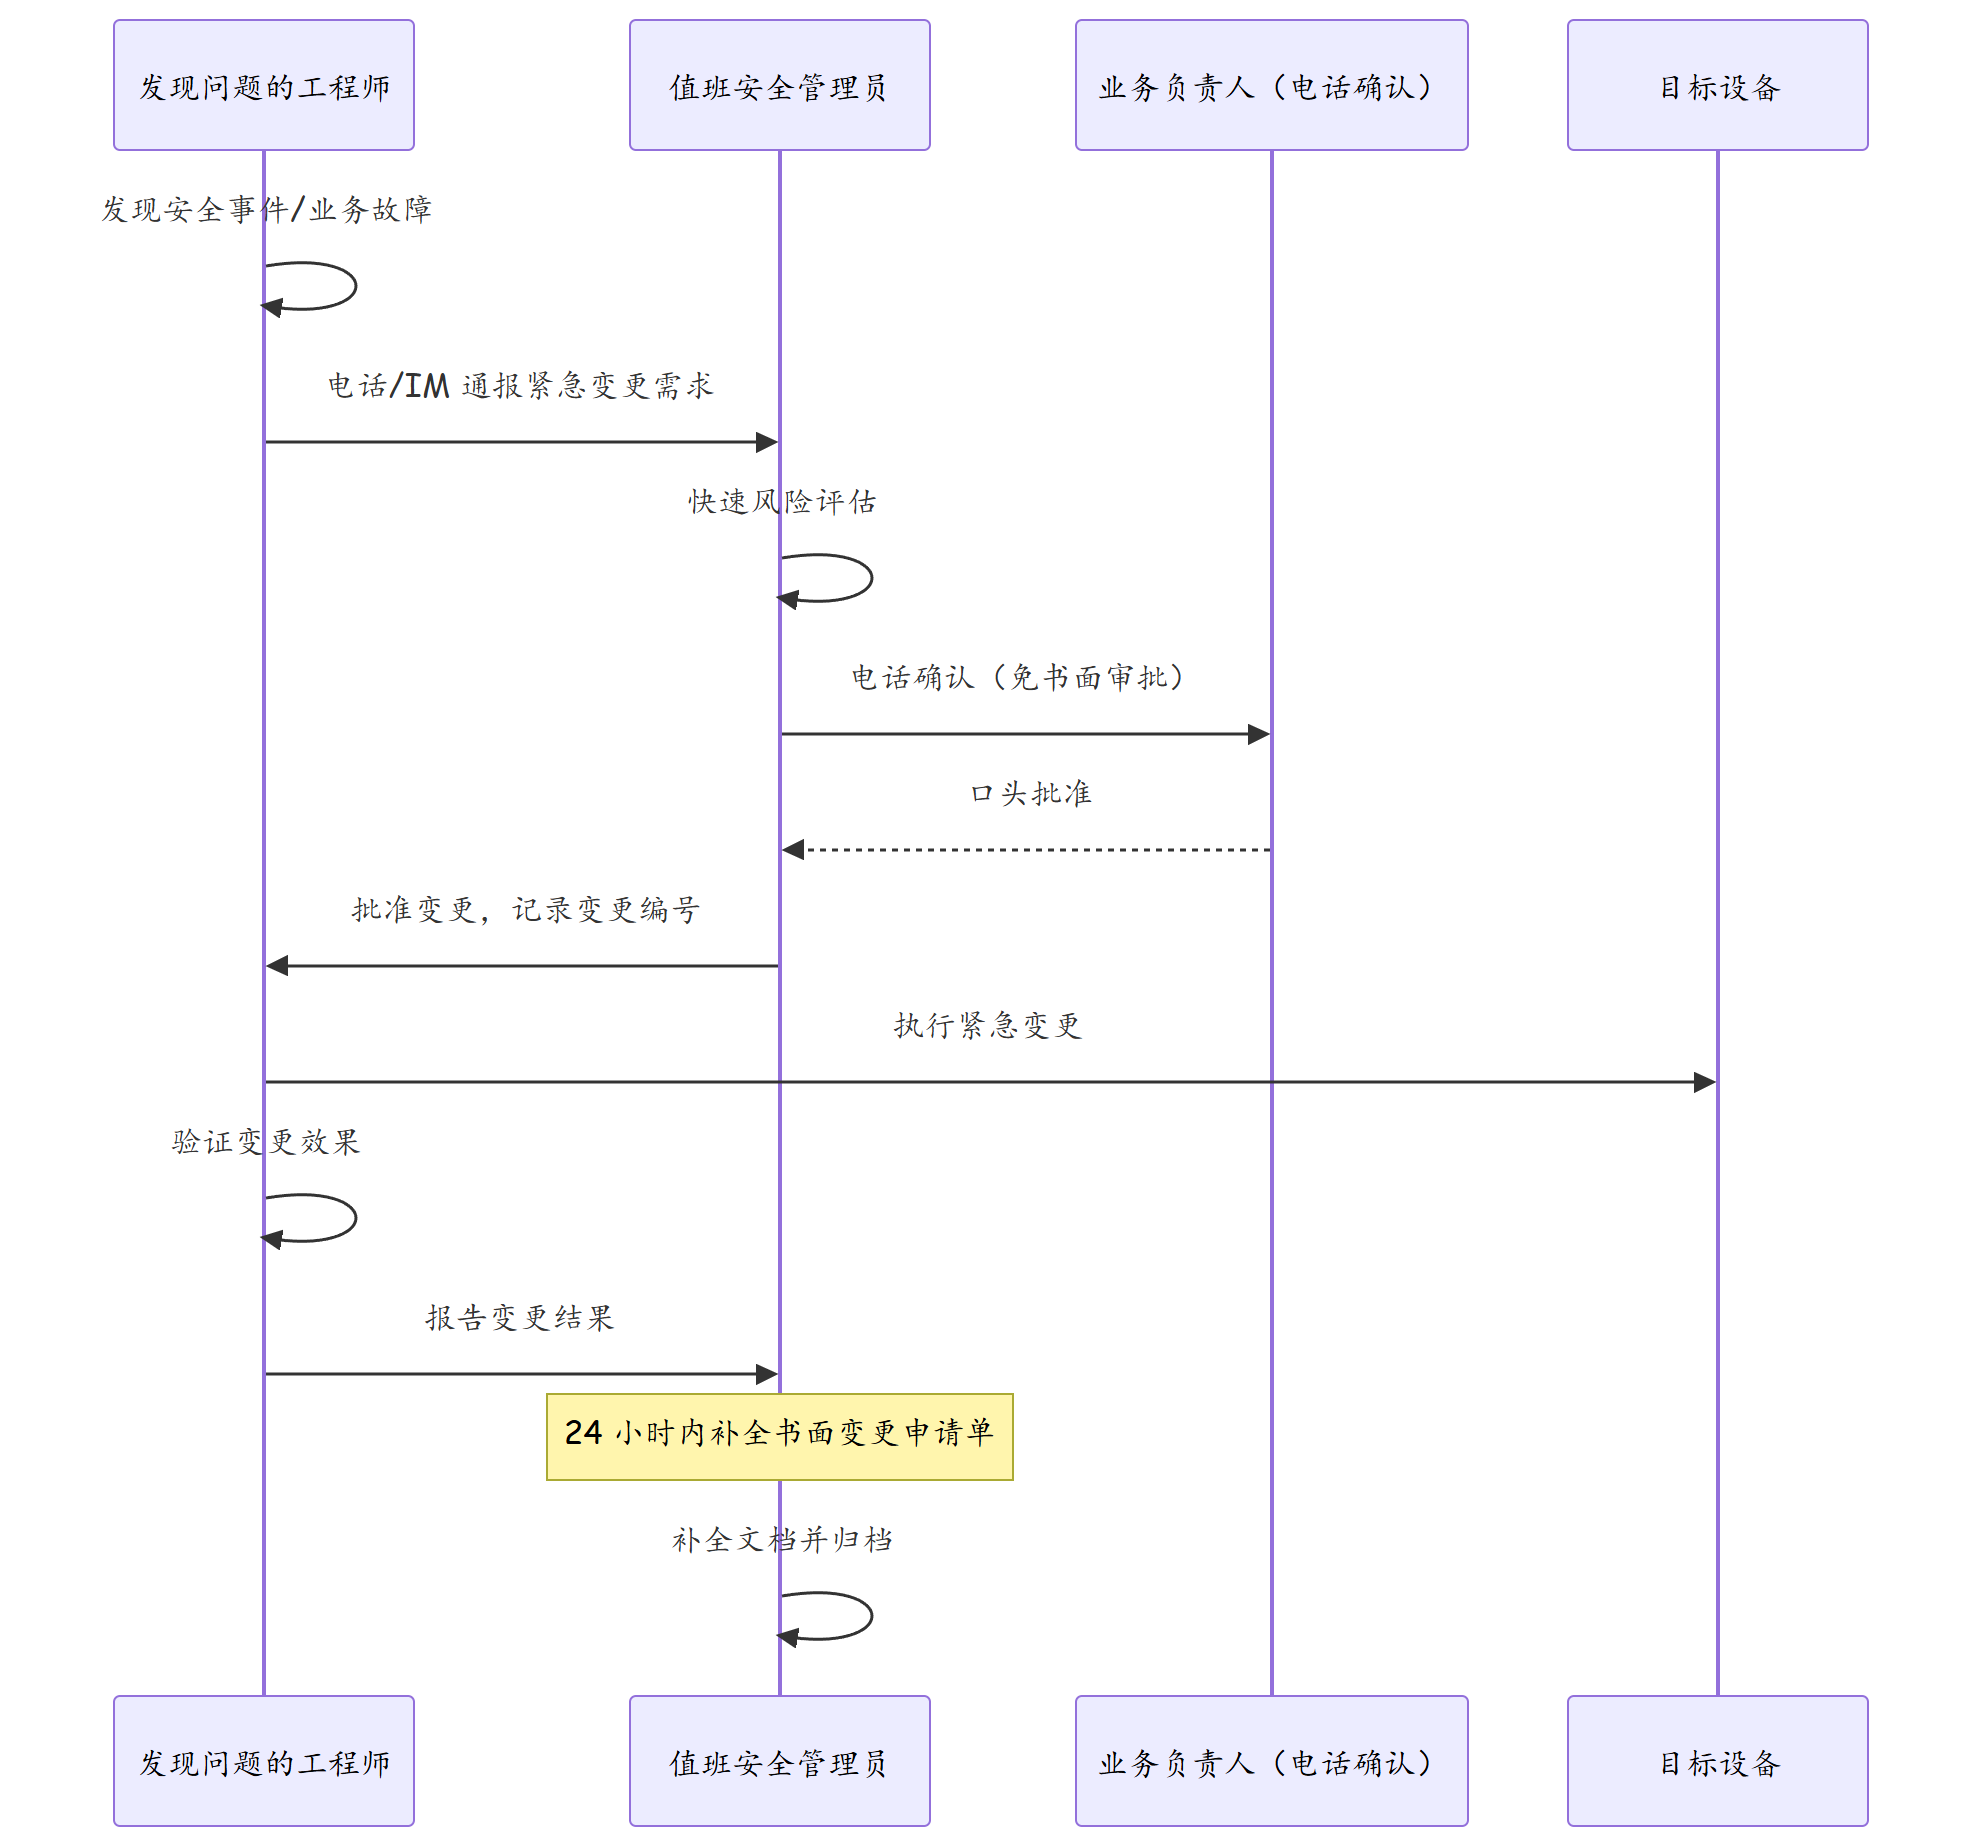
4.2 紧急变更流程
4.3 变更复盘指标
| 指标 | 计算方式 | 目标值 |
|---|---|---|
| 变更成功率 | 成功变更数 / 总变更数 | > 98% |
| 变更回滚率 | 回滚变更数 / 总变更数 | < 2% |
| 紧急变更占比 | 紧急变更数 / 总变更数 | < 10% |
| 变更导致的事件数 | 变更后 24h 内发生的事件数 | = 0 |
| 平均变更时长 | 从开始执行到验证完成的平均时间 | < 30 分钟 |
| 文档完整率 | 有完整文档的变更数 / 总变更数 | = 100% |
五、常见故障与案例
5.1 故障案例:策略变更导致业务中断
故障现象:某周五下午变更防火墙策略后,财务系统 Web 访问不可用,影响全公司财务业务。
复盘分析:
| 时间点 | 事件 |
|---|---|
| 17:30 | 执行防火墙策略变更(调整财务区策略序号) |
| 17:32 | 变更完成,验证 SSH 连通性正常 |
| 17:45 | 财务部门报告 Web 系统无法访问 |
| 17:50 | 检查防火墙策略命中统计 |
| 17:52 | 发现策略序号调整导致 deny 规则优先于 permit 规则 |
| 17:55 | 执行回滚操作 |
| 18:00 | 业务恢复正常 |
根因分析: 1. 变更人员在调整策略序号时,将一条默认的 deny 规则(原序号 999)提前到 permit 规则(序号 200)之前 2. 变更验证仅测试了 SSH 连通性,未测试 Web 业务(HTTPS 443 端口) 3. 变更在周五下午执行,距离下班时间近,发现故障后受影响用户多
经验教训: 1. 验证必须覆盖变更影响的所有业务端口,不能仅测试单一协议 2. 策略序号调整属于高风险操作,应使用中风险审批流程 3. 变更时间应避开业务高峰,周五下午应作为高风险时段
5.2 故障案例:未经审批的策略变更
故障现象:安全审计时发现防火墙上存在一条开放所有端口(any service)的策略,且无法找到变更审批记录。
# 审计发现
display security-policy all
# 发现 rule 序号 50 的策略:
# rule name temp-allow-all
#  source-zone trust
#  destination-zone dmz
#  action permit
#  service any
#  hit count: 15234(已被大量流量匹配)

# 查看变更日志
display logbuffer content | include temp-allow-all
# 日志显示该策略由 admin 账号在 3 个月前添加
# 无对应的变更申请记录

# 处置
security-policy
 undo rule name temp-allow-all
# 追溯该策略的添加原因(某次应急排查后忘记删除)
# 将 admin 账号操作纳入变更审计监控
经验教训:
1. 临时策略必须设置到期时间或记录删除计划
2. service any 类策略应在审批流程中标记为超高风险
3. 定期(每月)执行策略审计,清理过期和冗余策略
六、总结
| 维度 | 要点 |
|---|---|
| 变更管理价值 | 减少人为失误、保障合规、提供审计追踪、降低回滚风险 |
| 风险评估 | 从业务影响、安全影响、变更复杂度、回滚难度四个维度综合评估 |
| 变更分类 | 标准/正常/紧急/重大四类变更,不同审批流程 |
| 变更前必做 | 配置备份、影响范围确认、回滚方案验证、相关人员通知 |
| 变更后必做 | 业务验证、策略命中统计、文档归档、复盘总结 |
| 紧急变更 | 先执行后补文档,但必须经过电话审批和事后审计 |
| 持续改进 | 通过变更成功率、回滚率、事件数等指标持续优化流程 |
核心结论:安全策略变更管理不是阻碍效率的流程,而是保障安全的必要机制。一个完善的变更管理流程能将因配置变更导致的安全事件减少 90% 以上。关键在于平衡:流程不能过于繁琐以至于团队绕过流程,也不能过于松散失去管控意义。
思考
-
在紧急变更场景下(如正在遭受攻击),如何平衡"先执行后补审批"与"变更管控"之间的矛盾?
-
如何设计变更自动化验证方案,减少人工验证的疏漏?
-
变更管理流程在小型企业(5 人以下运维团队)和大型企业中的实施差异是什么?
下篇预告:第247篇:网络设备密码恢复与安全加固——从"忘记密码"到"安全加固"