第245篇:无线入侵检测(WIDS/WIPS)
关键词:WIDS、WIPS、无线入侵检测、无线入侵防御、Rogue AP、Evil Twin、Deauth 攻击、无线安全
一、引言
即使部署了 WPA3 加密和 802.1X 认证,无线网络仍面临来自无线介质本身的独特威胁。攻击者可以在不连接有线网络的情况下,在 WiFi 信号覆盖范围内发起各类无线层攻击:部署 Rogue AP(非法接入点)、伪造 Evil Twin(恶意克隆 SSID)、发送 Deauthentication 帧断连用户、利用管理帧漏洞劫持会话。
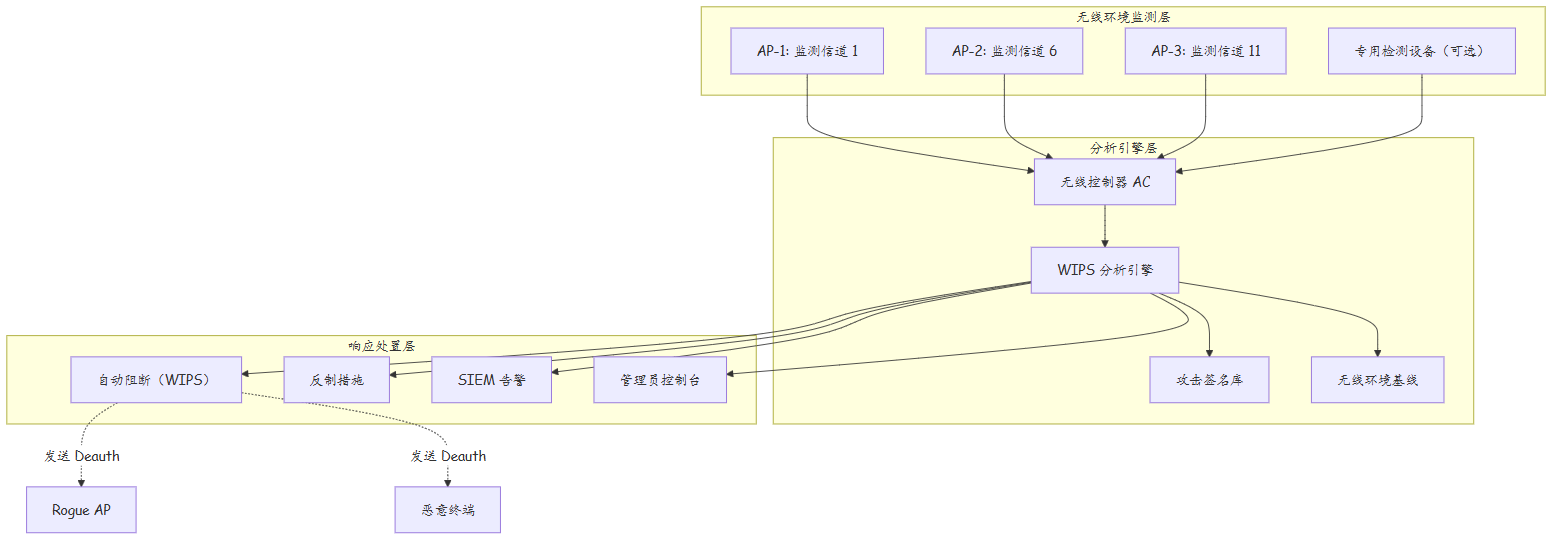
无线入侵检测系统(WIDS, Wireless Intrusion Detection System)和无线入侵防御系统(WIPS, Wireless Intrusion Prevention System)是专为无线环境设计的安全解决方案。WIDS 负责发现和告警无线威胁,WIPS 在此基础上增加自动阻断能力。
二、无线攻击类型与 WIDS 检测原理
2.1 常见无线攻击分类
| 攻击类型 | 攻击方式 | 危害 | WIDS 检测手段 |
|---|---|---|---|
| Rogue AP | 未经授权的设备接入企业网络 | 数据窃听、中间人攻击 | 扫描未知 BSSID,关联有线端口检测 |
| Evil Twin | 克隆合法 SSID 吸引用户连接 | 凭据窃取、恶意软件分发 | SSID/BSSID 一致性校验,信号指纹比对 |
| Deauth 攻击 | 发送伪造 Deauth 帧迫使终端断连 | 拒绝服务、劫持重连 | 管理帧完整性校验(PMF/802.11w) |
| 中间人攻击 | 利用开放网络或弱加密拦截流量 | 数据窃取、会话劫持 | 流量异常分析,加密状态检测 |
| 暴力破解 | 捕获握手包离线破解 WPA 密码 | 网络被攻破 | 大量认证失败告警 |
| 探测扫描 | 主动扫描网络结构和终端信息 | 为后续攻击收集情报 | 异常 Probe Request 检测 |
| Client 攻击 | 恶意终端(软 AP)发起攻击 | 内网渗透、横向移动 | 未授权终端检测,行为分析 |
2.2 WIDS/WIPS 检测架构
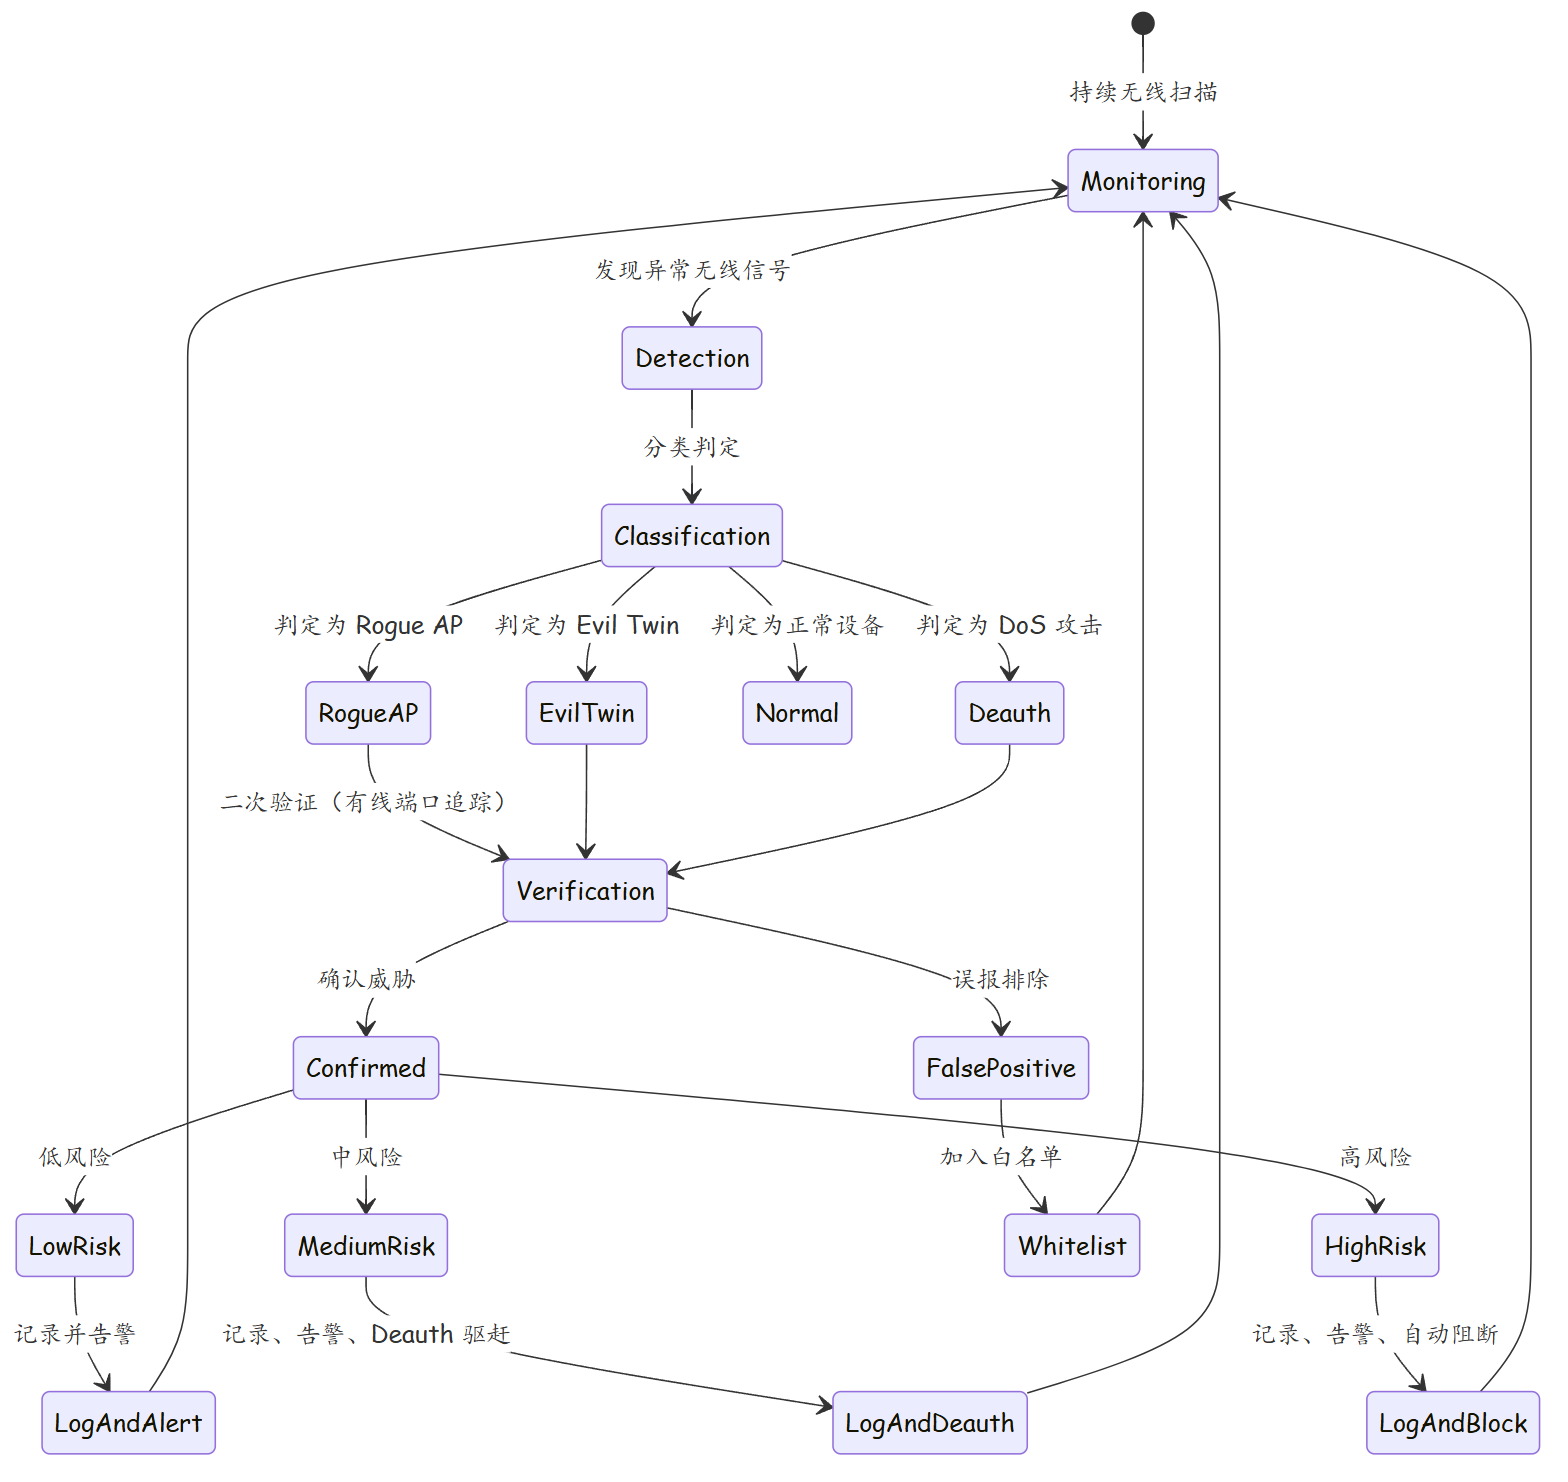
2.3 WIPS 自动响应机制
三、华为 WIDS/WIPS 配置方案
3.1 基础 WIDS 功能启用
# 华为 AC6805 无线控制器 WIDS 配置
<HUAWEI> system-view
[HUAWEI] sysname WLAN-AC

# 启用 WIDS 功能
[WLAN-AC] wlan
[WLAN-AC-wlan-view] wids enable

# 配置 WIDS 扫描参数
[WLAN-AC-wlan-view] wids scan-period 30       # 扫描周期 30 秒
[WLAN-AC-wlan-view] wids scan-channel-time 500  # 每个信道驻留 500ms

# 配置 WIDS 检测策略
[WLAN-AC-wlan-view] wids policy name default
[WLAN-AC-wlan-wids-policy-default] rogue-detect enable          # 启用 Rogue AP 检测
[WLAN-AC-wlan-wids-policy-default] client-detect enable         # 启用未授权终端检测
[WLAN-AC-wlan-wids-policy-default] dos-detect enable            # 启用 DoS 攻击检测
[WLAN-AC-wlan-wids-policy-default] mds-detect enable            # 启用管理帧 DoS 检测
[WLAN-AC-wlan-wids-policy-default] protocol-vio-detect enable   # 启用协议违规检测
[WLAN-AC-wlan-wids-policy-default] probe-detect enable          # 启用探测扫描检测
[WLAN-AC-wlan-wids-policy-default] quit

# 配置告警策略
[WLAN-AC-wlan-view] wids alarm-policy name default
[WLAN-AC-wlan-wids-alarm-policy-default] alarm-level critical
[WLAN-AC-wlan-wids-alarm-policy-default] alarm-action notify-admin
[WLAN-AC-wlan-wids-alarm-policy-default] alarm-action log
[WLAN-AC-wlan-wids-alarm-policy-default] quit
3.2 Rogue AP 检测与处置
# 配置 Rogue AP 检测策略
[WLAN-AC-wlan-view] wids rogue-policy name rogue-policy-default

# 定义 Rogue AP 类型和处置方式
# Type 1: 严重 Rogue(连接到企业有线网络的非法 AP)
[WLAN-AC-wlan-wids-rogue-policy-rogue-policy-default] rogue-type severe
[WLAN-AC-wlan-wids-rogue-policy-rogue-policy-default] action detect
[WLAN-AC-wlan-wids-rogue-policy-rogue-policy-default] action alarm
[WLAN-AC-wlan-wids-rogue-policy-rogue-policy-default] action countermeasure

# Type 2: 一般 Rogue(未连接企业网络的非法 AP)
[WLAN-AC-wlan-wids-rogue-policy-rogue-policy-default] rogue-type moderate
[WLAN-AC-wlan-wids-rogue-policy-rogue-policy-default] action detect
[WLAN-AC-wlan-wids-rogue-policy-rogue-policy-default] action alarm

# Type 3: 友好 Rogue(隔壁公司的 AP,无直接威胁)
[WLAN-AC-wlan-wids-rogue-policy-rogue-policy-default] rogue-type friendly
[WLAN-AC-wlan-wids-rogue-policy-rogue-policy-default] action detect
[WLAN-AC-wlan-wids-rogue-policy-rogue-policy-default] action log

[WLAN-AC-wlan-wids-rogue-policy-rogue-policy-default] quit

# 配置 WIPS 反制措施
[WLAN-AC-wlan-view] wids countermeasure-policy name counter-default
[WLAN-AC-wlan-wids-cm-policy-counter-default] dos-attack countermeasure enable
[WLAN-AC-wlan-wids-cm-policy-counter-default] rogue-ap countermeasure enable
[WLAN-AC-wlan-wids-cm-policy-counter-default] client-attack countermeasure enable
[WLAN-AC-wlan-wids-cm-policy-counter-default] quit

# 将策略应用到 AP 组
[WLAN-AC-wlan-view] ap-group name default
[WLAN-AC-wlan-ap-group-default] wids policy default
[WLAN-AC-wlan-ap-group-default] wids alarm-policy default
[WLAN-AC-wlan-ap-group-default] wids rogue-policy rogue-policy-default
[WLAN-AC-wlan-ap-group-default] wids countermeasure-policy counter-default
[WLAN-AC-wlan-ap-group-default] quit
3.3 未授权终端管理
# 配置未授权终端黑名单/白名单
[WLAN-AC-wlan-view] wids blacklist
[WLAN-AC-wlan-wids-blacklist] mac-address a4:bb:00:11:22:33 reason "可疑设备"
[WLAN-AC-wlan-wids-blacklist] mac-address a4:bb:00:44:55:66 reason "已确认恶意设备"
[WLAN-AC-wlan-wids-blacklist] quit

[WLAN-AC-wlan-view] wids whitelist
[WLAN-AC-wlan-wids-whitelist] mac-address a4:cc:00:11:22:33 description "IT-测试设备"
[WLAN-AC-wlan-wids-whitelist] bssid 00:11:22:33:44:55 description "授权访客AP"
[WLAN-AC-wlan-wids-whitelist] quit

# 配置客户端攻击检测阈值
[WLAN-AC-wlan-view] wids policy name default
[WLAN-AC-wlan-wids-policy-default] mds-detect deauth-threshold 10 period 60
[WLAN-AC-wlan-wids-policy-default] mds-detect disassoc-threshold 10 period 60
[WLAN-AC-wlan-wids-policy-default] mds-detect probe-threshold 50 period 60
[WLAN-AC-wlan-wids-policy-default] quit
3.4 WIDS 日志对接 SIEM
# 配置 WIDS 日志输出到 Syslog
[WLAN-AC] info-center loghost 10.10.100.20
[WLAN-AC] info-center loghost trap level warning

# 配置 WIDS 事件日志级别
[WLAN-AC] wlan
[WLAN-AC-wlan-view] wids log-level warning
[WLAN-AC-wlan-view] wids log-rogue enable
[WLAN-AC-wlan-view] wids log-client-attack enable
[WLAN-AC-wlan-view] wids log-dos-attack enable

# 查看 WIDS 告警信息
display wids rogue ap all
display wids client blacklist
display wids alarm-record
四、无线入侵防御实战案例
4.1 案例一:Rogue AP 检测与处置
背景:某企业办公区发现部分员工反馈 WiFi 速度变慢,连接不稳定。
WIDS 告警信息:
# display wids rogue ap all
Total 1 rogue AP detected:

  Index: 1
  BSSID: 8c:8f:94:12:34:56
  SSID:  Corporate-WiFi-Clone
  Channel: 6
  Signal Strength: -52 dBm
  Rogue Type: Severe(已连接企业有线网络)
  Detected By: AP-GF-01 (信道扫描)
  First Detected: 2024-07-15 09:23:45
  Connected Port: GigabitEthernet 0/0/12 (Access-SW-03)
  Associated Clients: 15
  Status: Countermeasure Active(正在反制)
处置过程:
# 步骤1:确认 Rogue AP 的有线连接端口
display wids rogue ap bssid 8c:8f:94:12:34:56
# 结果显示连接在 Access-SW-03 的 GE0/0/12 端口

# 步骤2:在接入交换机上关闭该端口
# 登录 Access-SW-03
[Access-SW-03] interface GigabitEthernet 0/0/12
[Access-SW-03-GigabitEthernet0/0/12] shutdown

# 步骤3:确认 Rogue AP 已被清除
display wids rogue ap all
# Rogue AP 列表为空

# 步骤4:排查员工违规接入行为(人事跟进)
根因分析:一名员工私自携带家用 WiFi 路由器接入办公网,WIDS 通过以下机制检测到该 Rogue AP: 1. AP 扫描发现未知 BSSID 广播的 SSID 与企业合法 SSID 高度相似 2. WIPS 通过有线端口追踪,确认该 AP 连接到企业交换机的 GE0/0/12 端口 3. 分类为 Severe 级别(已连接企业有线网络,威胁最高),自动触发告警和反制
4.2 案例二:Deauth 攻击检测与防御
背景:会议室区域 WiFi 频繁出现大面积断连,用户投诉密集。
# 查看 DoS 攻击日志
display wids alarm-record | include Deauth

# 告警记录
2024-07-20 14:35:12 Warning Deauth Attack Detected
 Source MAC: a4:b1:c2:d3:e4:f5
 Target BSSID: 00:1a:2b:3c:4d:5e
 Deauth Count: 85 packets in 30 seconds
 Detected By: AP-3F-05
 Action: Countermeasure Enabled (Deauth Response)
 Status: Blocked

# 查看攻击源终端
display wids client mac a4:b1:c2:d3:e4:f5
# 终端位于 3 楼会议室区域
# 行为分析:该终端在 5 分钟内发送了 200+ Deauth 帧
处置与加固:
# 1. 将攻击终端加入黑名单
wids blacklist
 mac-address a4:b1:c2:d3:e4:f5 reason "Deauth攻击源"

# 2. 启用 PMF(802.11w)防止管理帧伪造
security-profile name sec-profile-enterprise
 pmf required

# 3. 降低 DoS 检测阈值(更敏感的检测)
wids policy name default
 mds-detect deauth-threshold 5 period 30
加固措施:启用 PMF(Protected Management Frames)后,所有管理帧(含 Deauth/Disassoc)均需通过完整性校验,攻击者伪造的管理帧将被终端自动丢弃。这是防御 Deauth 攻击的根本性手段。
五、终端安全管理与 EDR 部署联动
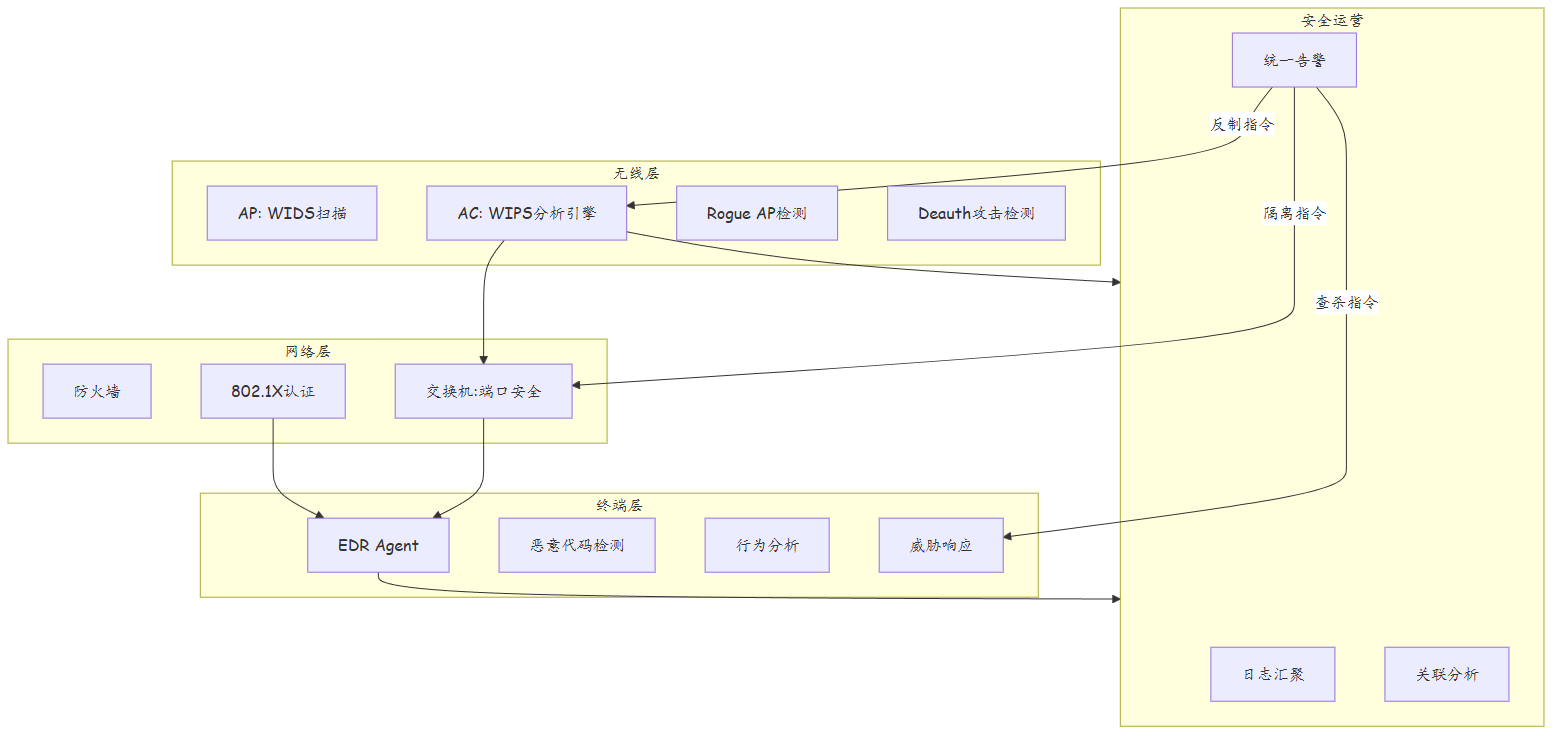
5.1 WIDS + EDR 联动架构
5.2 EDR 架构与终端策略
| EDR组件 | 功能 | 与WIDS联动 |
|---|---|---|
| 文件监控 | 实时扫描文件变更 | 检测无线钓鱼恶意文件 |
| 进程监控 | 监控进程创建/注入 | 检测无线蠕虫传播 |
| 网络监控 | 监控终端网络连接 | 验证WIDS发现的C2通信 |
| 注册表监控 | 监控系统注册表变更 | 检测持久化后门 |
| 行为分析 | 基于AI的行为基线检测 | 关联无线异常+终端异常 |
| 威胁狩猎 | 主动搜索潜在威胁 | 根据WIDS告警定向搜索 |
5.3 终端策略配置矩阵
| 策略类型 | 配置项 | 推荐值 | 说明 |
|---|---|---|---|
| 设备控制 | USB存储 | 禁止写入 | 防止无线钓鱼+USB传播 |
| 设备控制 | 蓝牙 | 受限 | 防止蓝牙侧信道攻击 |
| 应用白名单 | 允许列表 | 仅业务必需应用 | 防止无线传播的恶意软件 |
| 防火墙 | 入站规则 | 默认拒绝 | 限制无线蠕虫横向传播 |
| 网络分段 | VLAN隔离 | 按角色分VLAN | 限制无线攻击影响范围 |
| 补丁管理 | 自动更新 | 启用 | 修复已知漏洞 |
| 磁盘加密 | BitLocker/FileVault | 启用 | 防止设备丢失后数据泄露 |
5.4 WIDS威胁与终端威胁检测规则映射
| WIDS威胁 | EDR检测规则 | 关联条件 | 响应动作 |
|---|---|---|---|
| Rogue AP连接 | 终端连接未知BSSID | WIDS发现Rogue+EDR检测到新网络 | 断网+告警 |
| Evil Twin | 证书不匹配/弱加密 | WIDS发现克隆SSID+EDR检测到异常TLS | 阻断+告警 |
| Deauth攻击 | 终端频繁断线重连 | WIDS检测到Deauth+EDR检测到网络中断 | 反制+告警 |
| 无线蠕虫 | 进程扫描内网 | WIDS检测到异常无线流量+EDR扫描行为 | 隔离+查杀 |
| C2通信 | 非常规端口/域名通信 | WIDS发现异常无线+EDR发现C2特征 | 阻断+取证 |
5.5 EDR部署最佳实践
| 实践项 | 说明 | 注意事项 |
|---|---|---|
| 分批次部署 | 先IT部门试点,再全量推广 | 避免大规模部署影响业务 |
| 性能优化 | 调整扫描频率和深度 | 避免EDR影响终端性能 |
| 误报处理 | 建立误报反馈和白名单机制 | 定期审查告警准确率 |
| 离线保护 | 支持离线模式下的基本防护 | 终端断网时仍有防护能力 |
| 日志上报 | 集中上报到SIEM/SOC | 确保日志传输可靠性 |
| 更新管理 | 自动更新特征库和引擎 | 平衡更新频率和带宽消耗 |
# 交换机端口与WIDS联动配置
# 当WIDS发现某端口连接了Rogue AP时
interface GigabitEthernet0/0/12
 # 自动关闭端口
 shutdown
 # 记录日志
 description Rogue_AP_Detected_Shutdown_20240715
quit

# EDR联动:在终端上执行隔离
# 通过EDR控制台下发指令:
# 1. 断网隔离(禁用网卡)
# 2. 扫描恶意文件
# 3. 收集内存样本
# 4. 生成取证报告
六、总结
| 维度 | 要点 |
|---|---|
| WIDS vs WIPS | WIDS 只做检测告警,WIPS 增加自动阻断和反制 |
| Rogue AP 分类 | Severe(连接内网)> Moderate(独立存在)> Friendly(外部 AP) |
| 检测机制 | 无线扫描 + 有线端口追踪 + 行为分析 + 签名匹配 |
| 反制手段 | Deauth 驱赶、关联阻断、端口关闭、告警通知 |
| 检测阈值 | 根据实际环境调整,避免误报(如合法无线测试仪) |
| PMF 防御 | 802.11w 管理帧保护是防御 Deauth 攻击的根本手段 |
| 白名单管理 | 定期维护授权设备和访客 AP 的白名单 |
| EDR联动 | WIDS发现无线威胁→联动EDR终端检测→SIEM统一告警 |
| 终端策略 | USB控制、应用白名单、防火墙、网络分段 |
| 部署实践 | 分批次部署、性能优化、误报处理、离线保护 |
核心结论:WIDS/WIPS 是无线网络安全防护的最后一道防线。加密和认证保护了合法通信的机密性,而 WIDS/WIPS 保护了无线介质本身的安全性。部署 WIPS 时应合理配置检测阈值和反制策略,既要有效拦截真实威胁,又要避免因误报导致正常用户受到影响。
思考
-
WIDS 如何区分一个 Rogue AP 是恶意的还是隔壁公司的友好 AP?判定依据有哪些?
-
WIPS 的反制措施(发送 Deauth 帧驱赶 Rogue AP)本身也是一种管理帧操作,会不会产生新的安全问题?
-
在部署 WIDS 后,如何处理误报?哪些场景容易触发误报?
下篇预告:第246篇:安全策略变更管理流程——从变更到安全的闭环管理