第244篇:无线网络安全:WPA2/WPA3/802.1X
关键词:WPA2、WPA3、802.1X、EAP、无线认证、PMF、OWE、AKM、无线网络安全
一、引言
无线网络的开放性使其天然面临比有线网络更严峻的安全挑战。攻击者不需要物理接触网络线缆,即可在信号覆盖范围内截获、注入甚至劫持无线通信。从早期的 WEP 到 WPA、WPA2,再到当前的 WPA3,无线网络加密认证技术经历了持续演进。
企业无线网络的安全不仅依赖加密协议本身,还需要结合 802.1X 端口级认证、RADIUS 集中认证、无线入侵检测等多层防护机制。本文将系统梳理 WPA2/WPA3 与 802.1X 的技术原理,并给出华为无线设备的安全配置方案。
二、WPA2/WPA3 加密认证技术
2.1 加密协议演进对比
| 特性 | WEP | WPA (TKIP) | WPA2 (AES-CCMP) | WPA3 |
|---|---|---|---|---|
| 加密算法 | RC4 | TKIP | AES-CCMP | AES-CCMP / GCMP |
| 密钥长度 | 64/128 bit | 128 bit | 128 bit | 128/256 bit |
| 认证方式 | 共享密钥 | PSK / 802.1X | PSK / 802.1X | SAE / 802.1X |
| 前向安全性 | 无 | 无 | 无 | 有(SAE) |
| 防字典攻击 | 弱 | 弱 | 弱(PSK) | 强(SAE) |
| 管理帧保护 | 无 | 可选 | 可选(PMF) | 强制(PMF) |
| 开放网络加密 | 无 | 无 | 无 | OWE |
| 安全评级 | 已废弃 | 已废弃 | 推荐使用 | 推荐优先 |
2.2 WPA2 四次握手过程
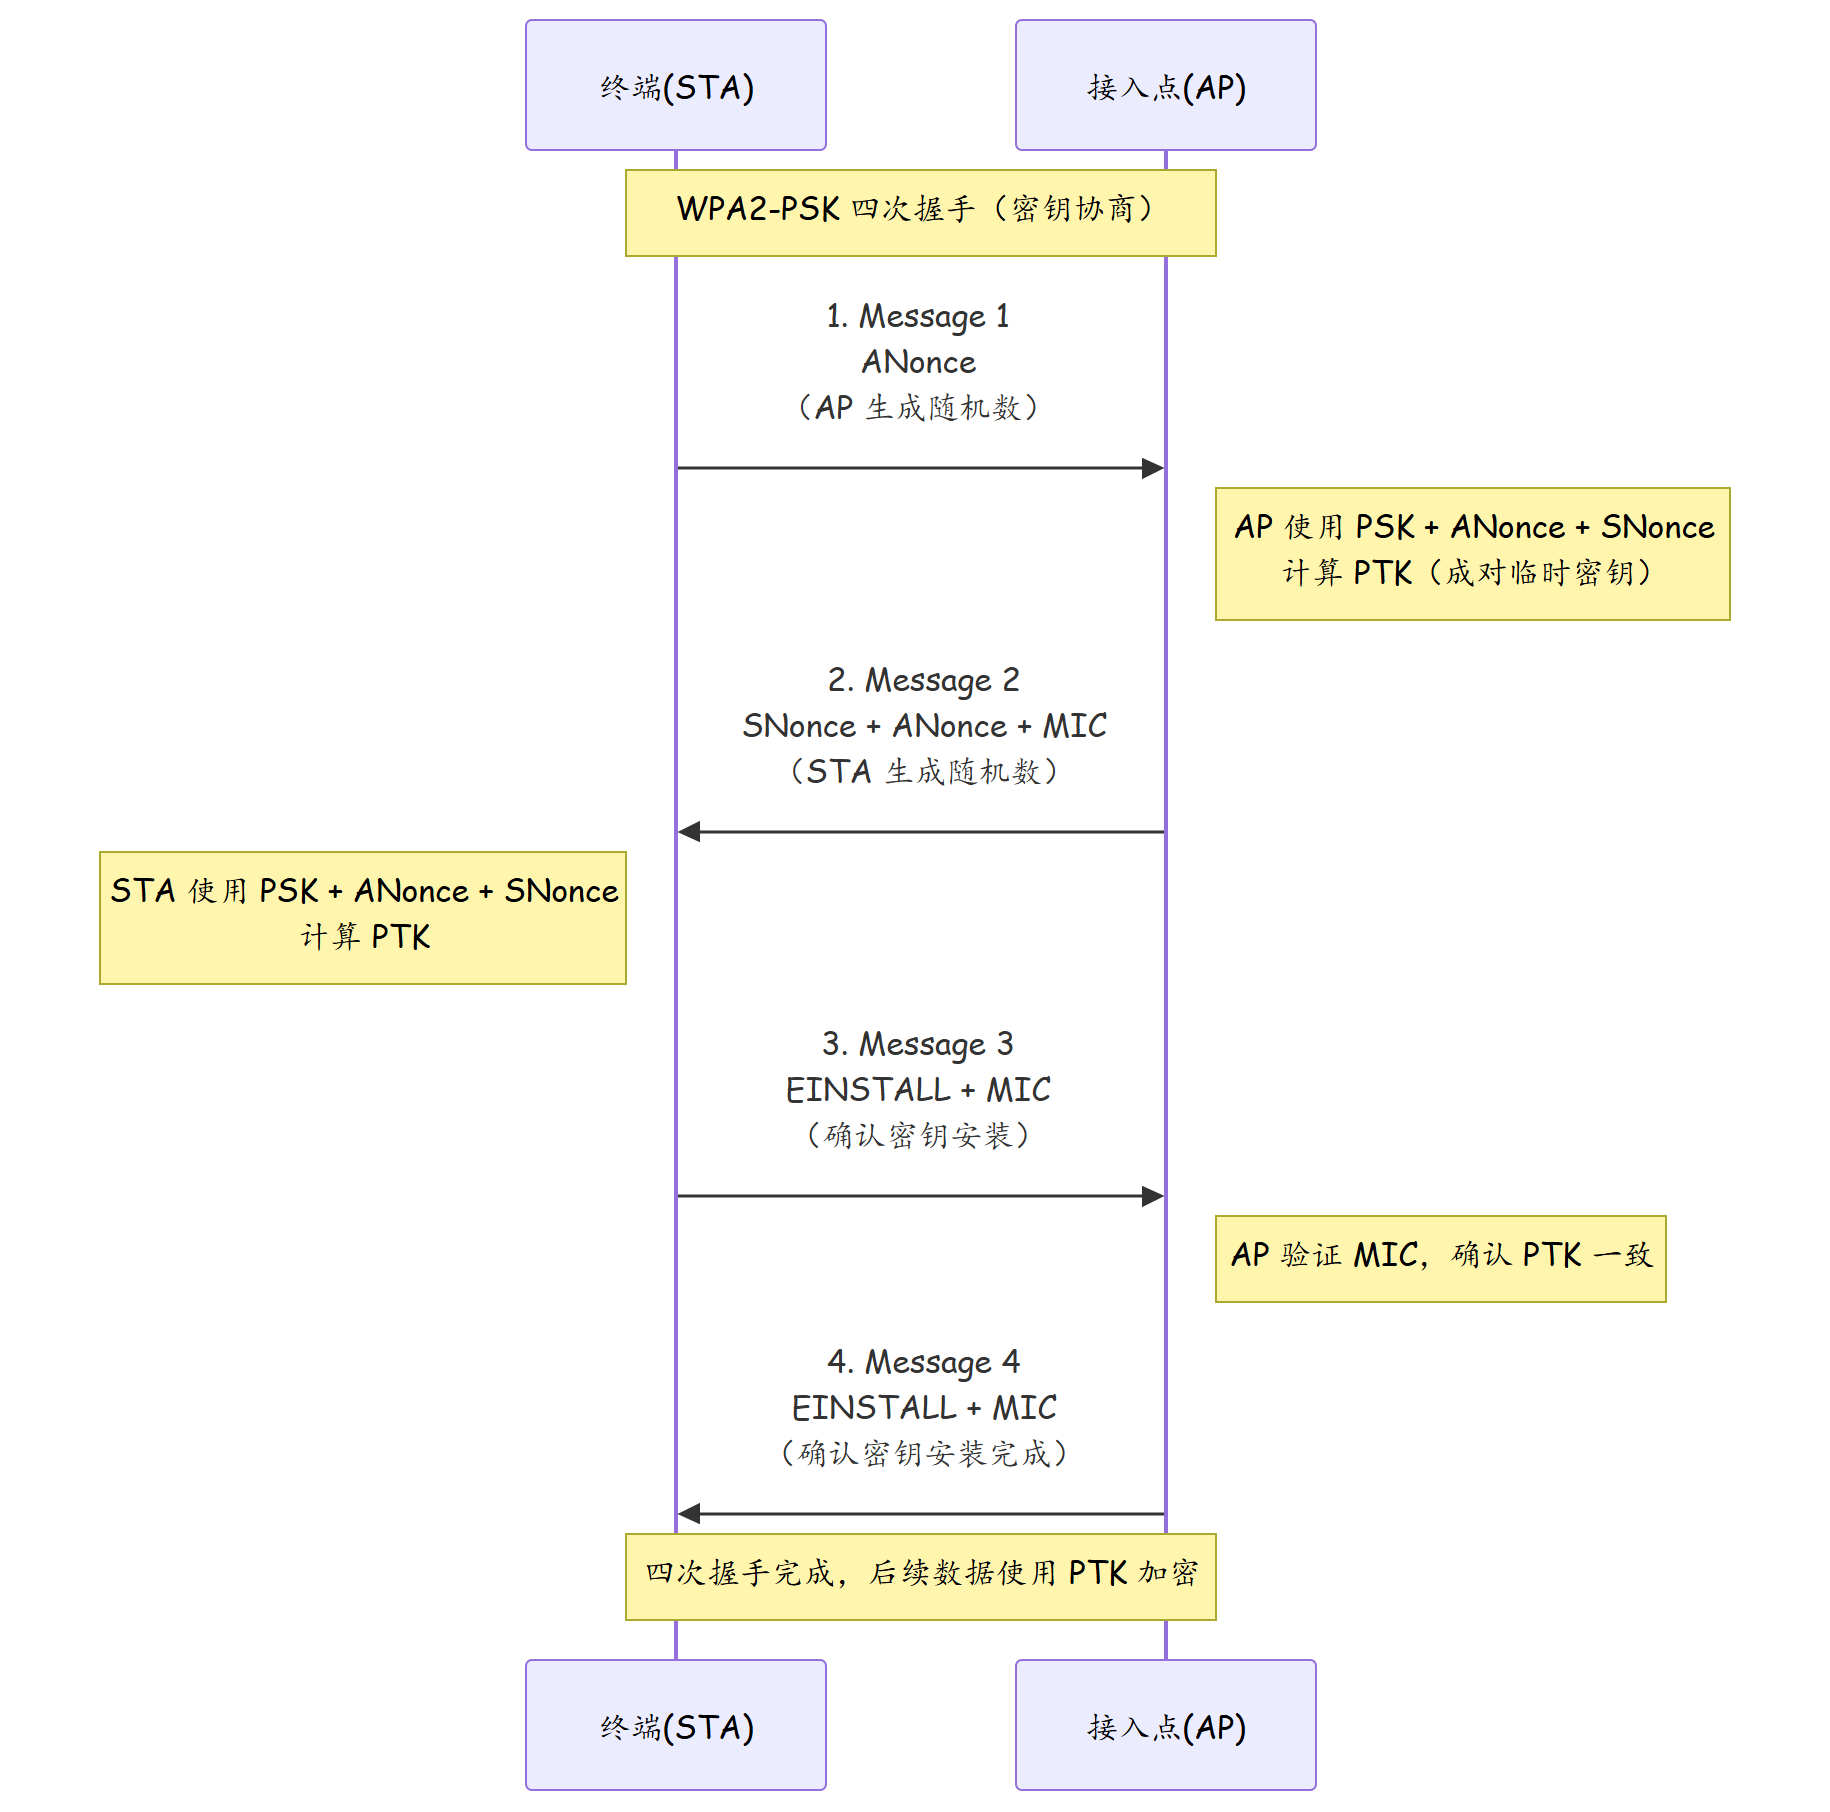
2.3 WPA2-PSK 的安全弱点
| 攻击类型 | 原理 | 影响 |
|---|---|---|
| 字典攻击 | 捕获四次握手报文,离线暴力破解 PSK | PSK 弱密码被破解 |
| KRACK 攻击 | 重放握手 Message 3,迫使密钥重装 | 可解密部分流量 |
| PMKID 攻击 | 利用 Association Request 中的 PMKID 字段 | 无需等待四次握手,直接离线破解 |
| Deauthentication 攻击 | 发送伪造 Deauth 帧迫使终端重连 | 获取新的四次握手报文 |
2.4 WPA3 安全增强
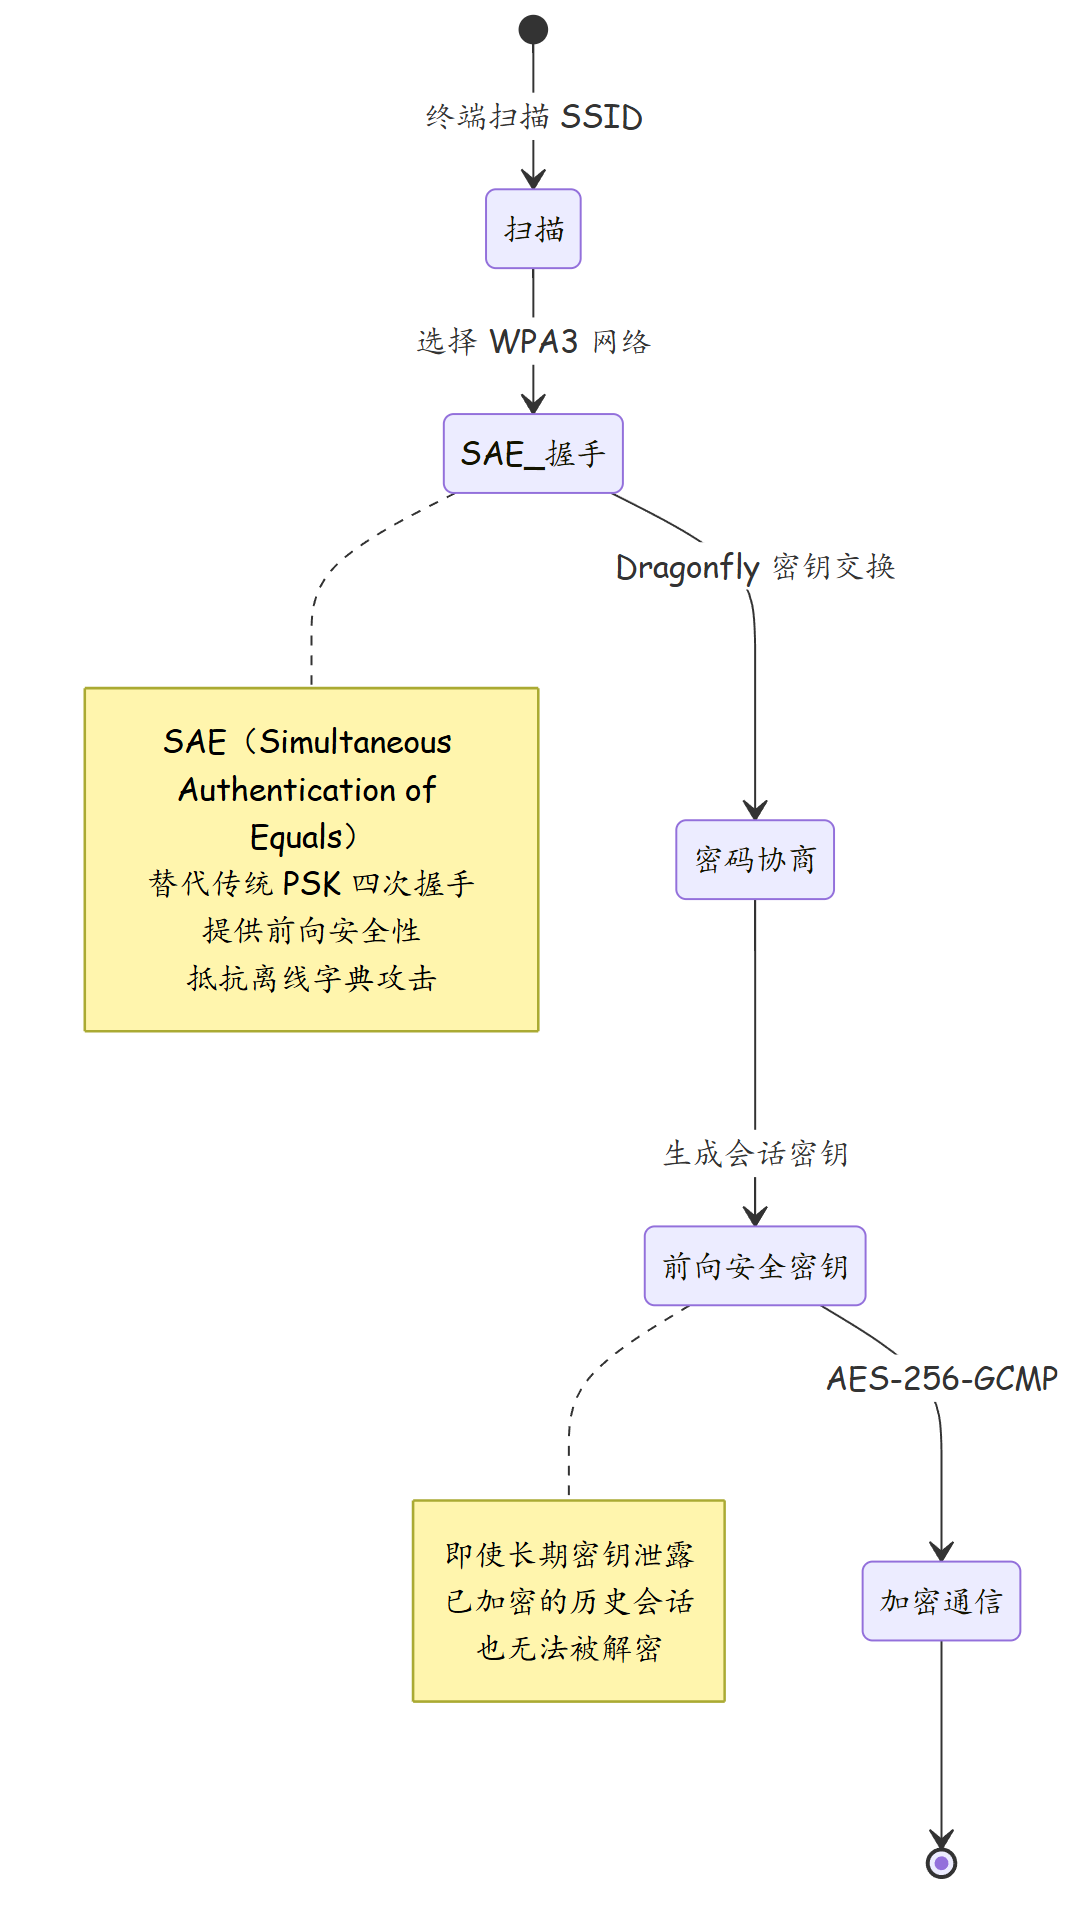
2.5 WPA3 新特性详解
| 特性 | 说明 | 安全价值 |
|---|---|---|
| SAE(同时等同认证) | 替代 PSK 的 Dragonfly 密钥交换协议 | 抵抗离线字典攻击 |
| 前向安全性 | 每次会话生成独立密钥 | 长期密钥泄露不影响历史会话 |
| 强制 PMF | 管理帧保护强制启用 | 防止 Deauth/Disassoc 攻击 |
| OWE(机会性无线加密) | 开放网络(无密码)下提供加密 | 公共 WiFi 防止中间人窃听 |
| Enterprise 192-bit | WPA3-Enterprise 支持 192 位加密 | 满足政府/金融高安全需求 |
| Easy Connect(DPP) | 设备配网简化,无需输入密码 | 物联网设备安全接入 |
三、802.1X 认证机制
3.1 802.1X 认证架构
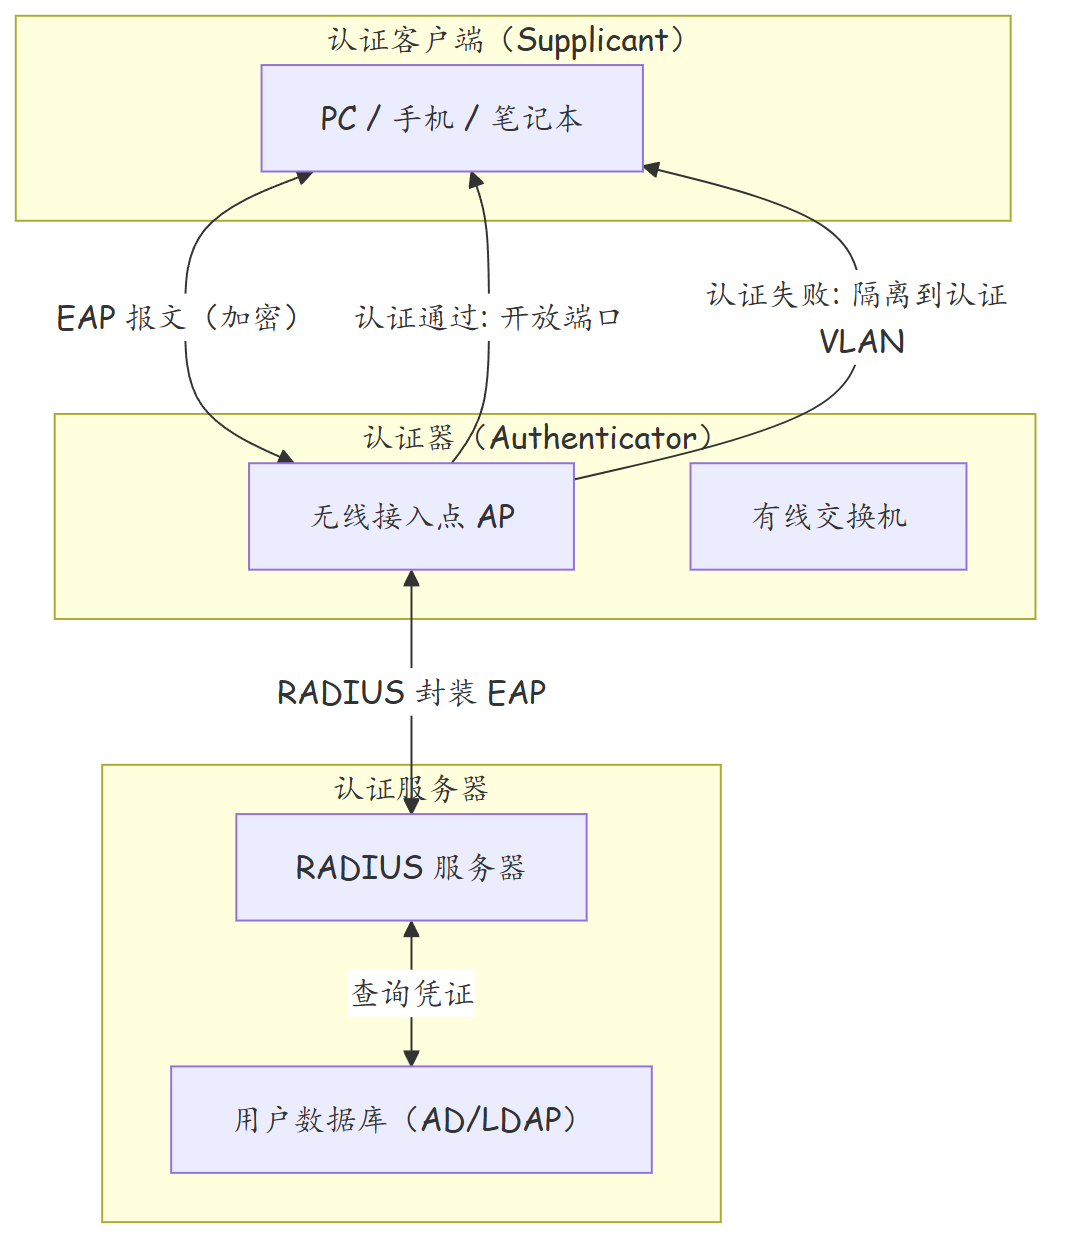
3.2 EAP 认证方法对比
| EAP 方法 | 全称 | 认证因素 | 安全级别 | 适用场景 |
|---|---|---|---|---|
| EAP-MD5 | MD5-Challenge | 仅密码 | 低(已废弃) | 不建议使用 |
| EAP-FAST | Flexible Auth via Secure Tunnling | 密码 + PAC | 中 | 过渡方案 |
| PEAPv0/EAP-MSCHAPv2 | Protected EAP | 密码 | 中 | 企业常用 |
| PEAPv1/EAP-GTC | Protected EAP + Generic Token Card | 密码/令牌 | 中 | 双因素过渡 |
| EAP-TLS | Transport Layer Security | 双向证书 | 高 | 高安全要求 |
| EAP-TTLS | Tunneled TLS | 证书 + 密码 | 中高 | 灵活认证 |
| EAP-TEAP | Tunneled EAP | 证书 + 多因素 | 高 | 新一代推荐 |
3.3 PEAP/EAP-MSCHAPv2 认证流程
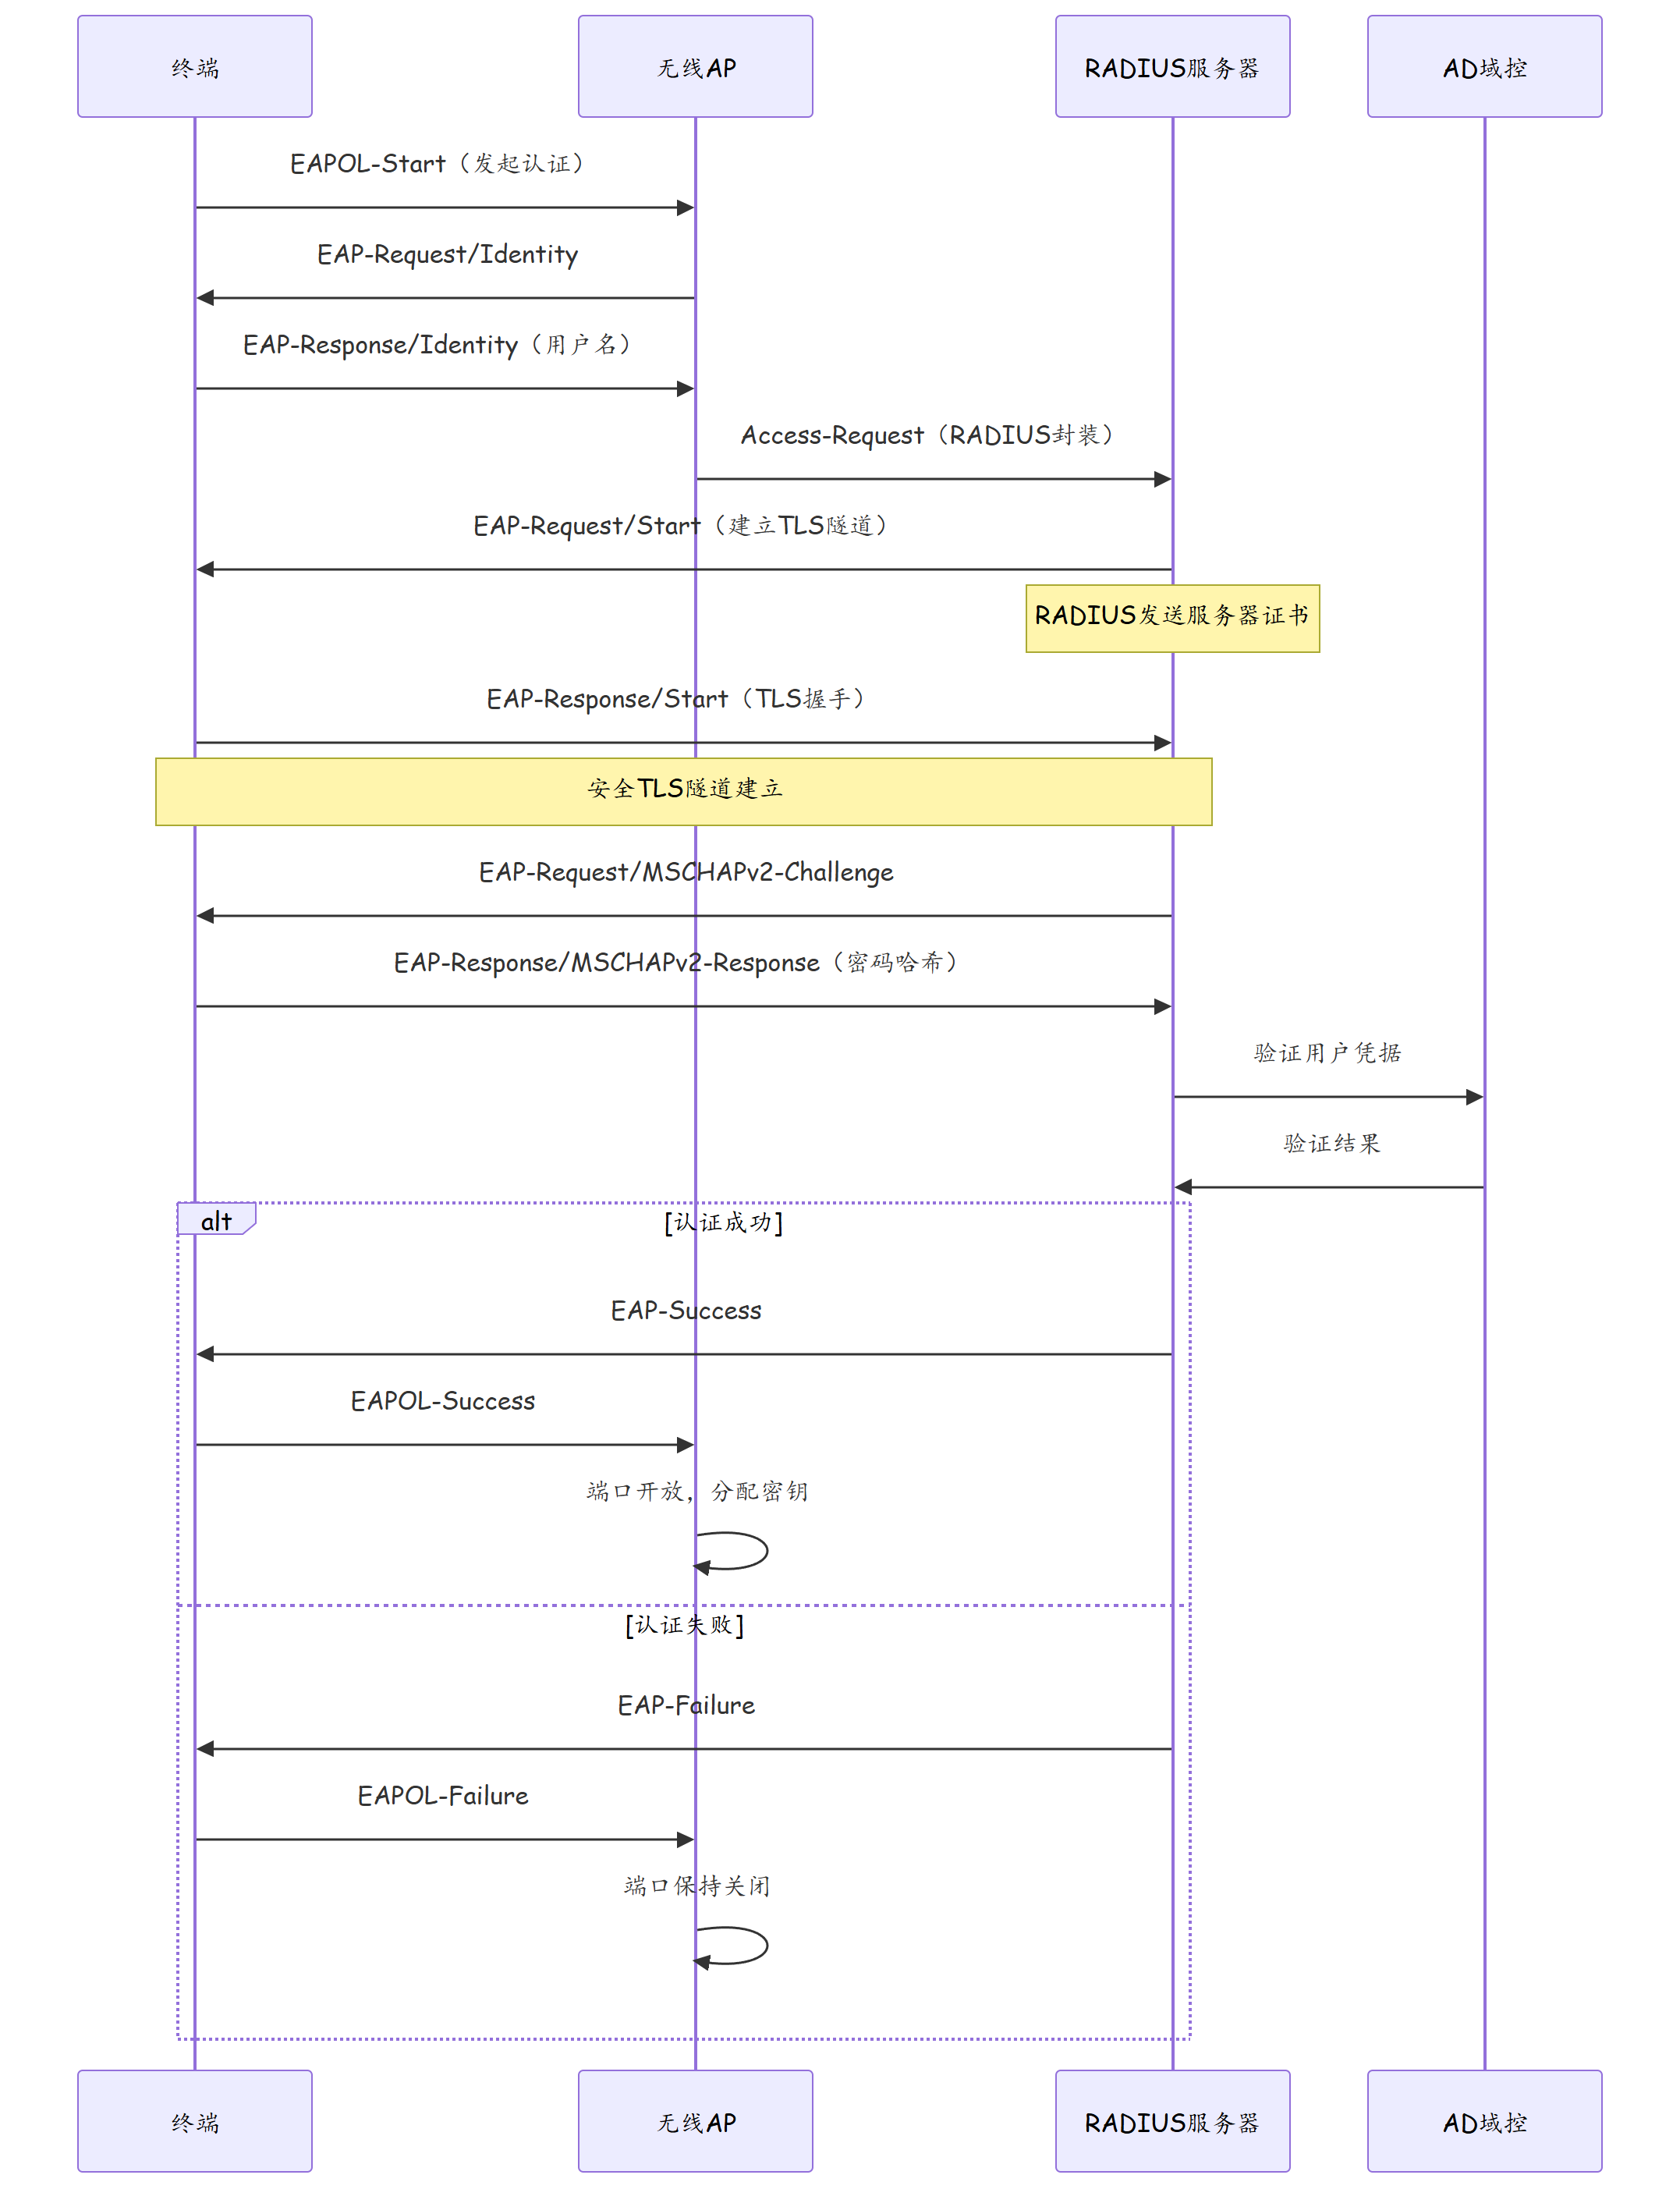
四、华为无线安全配置
4.1 WPA2-Enterprise 配置
# 华为 AC6805 无线控制器配置
<HUAWEI> system-view
[HUAWEI] sysname WLAN-AC

# 配置 RADIUS 服务器
[H WLAN-AC] radius-server group RADIUS-AUTH
[H WLAN-AC-radius-group-RADIUS-AUTH] radius-server authentication 10.10.100.30 1812 primary
[H WLAN-AC-radius-group-RADIUS-AUTH] radius-server accounting 10.10.100.30 1813 primary
[H WLAN-AC-radius-group-RADIUS-AUTH] radius-server key cipher Huawei@123
[H WLAN-AC-radius-group-RADIUS-AUTH] quit

# 配置认证域
[H WLAN-AC] domain default_enabled
[H WLAN-AC-l2domain-default_enabled] authentication authentication-scheme radius_scheme
[H WLAN-AC-l2domain-default_enabled] authentication login-by password
[H WLAN-AC-l2domain-default_enabled] quit

[H WLAN-AC] authentication-scheme radius_scheme
[H WLAN-AC-authentication-scheme-radius_scheme] authentication-mode radius
[H WLAN-AC-authentication-scheme-radius_scheme] radius-server group RADIUS-AUTH
[H WLAN-AC-authentication-scheme-radius_scheme] quit

# 配置 WLAN 安全模板(WPA2-Enterprise)
[H WLAN-AC] security-profile name sec-profile-enterprise
[H WLAN-AC-wlan-sec-profile-sec-profile-enterprise] security wpa2-wpa3 eap cipher
[H WLAN-AC-wlan-sec-profile-sec-profile-enterprise] pmf required
[H WLAN-AC-wlan-sec-profile-sec-profile-enterprise] auth-profile auth-profile-eap
[H WLAN-AC-wlan-sec-profile-sec-profile-enterprise] quit

# 配置 WPA3-Enterprise(EAP-TLS)安全模板
[H WLAN-AC] security-profile name sec-profile-wpa3-enterprise
[H WLAN-AC-wlan-sec-profile-sec-profile-wpa3-enterprise] security wpa2-wpa3 eap cipher
[H WLAN-AC-wlan-sec-profile-sec-profile-wpa3-enterprise] pmf required
[H WLAN-AC-wlan-sec-profile-sec-profile-wpa3-enterprise] auth-profile auth-profile-eap
[H WLAN-AC-wlan-sec-profile-sec-profile-wpa3-enterprise] quit

# 配置认证模板
[H WLAN-AC] auth-profile name auth-profile-eap
[H WLAN-AC-wlan-auth-profile-auth-profile-eap] auth-mode radius-server call
[H WLAN-AC-wlan-auth-profile-auth-profile-eap] domain default_enabled
[H WLAN-AC-wlan-auth-profile-auth-profile-eap] quit

# 配置 VAP 模板
[H WLAN-AC] vap-profile name vap-enterprise
[H WLAN-AC-wlan-vap-profile-vap-enterprise] forward-mode direct-forward
[H WLAN-AC-wlan-vap-profile-vap-enterprise] security-profile sec-profile-enterprise
[H WLAN-AC-wlan-vap-profile-vap-enterprise] auth-profile auth-profile-eap
[H WLAN-AC-wlan-vap-profile-vap-enterprise] service-vlan vlan-id 100
[H WLAN-AC-wlan-vap-profile-vap-enterprise] quit

# 配置 SSID
[H WLAN-AC] ssid-profile name ssid-corporate
[H WLAN-AC-wlan-ssid-profile-ssid-corporate] ssid Corporate-WiFi
[H WLAN-AC-wlan-ssid-profile-ssid-corporate] quit

# 应用配置到 AP
[H WLAN-AC] ap-group name default
[H WLAN-AC-wlan-ap-group-default] vap-profile vap-enterprise wlan 1 radio all
[H WLAN-AC-wlan-ap-group-default] ssid-profile ssid-corporate wlan 1
[H WLAN-AC-wlan-ap-group-default] quit
4.2 WPA3 配置(需新版 VRP)
# 启用 WPA3 SAE 模式(PSK 场景)
[H WLAN-AC] security-profile name sec-profile-wpa3
[H WLAN-AC-wlan-sec-profile-sec-profile-wpa3] security wpa3 psk aes cipher
[H WLAN-AC-wlan-sec-profile-sec-profile-wpa3] security wpa3 psk pass-phrase cipher StrongPassword123! age 30
[H WLAN-AC-wlan-sec-profile-sec-profile-wpa3] pmf required
[H WLAN-AC-wlan-sec-profile-sec-profile-wpa3] wpa3-sae enable
[H WLAN-AC-wlan-sec-profile-sec-profile-wpa3] quit

# 开放网络 OWE 配置(访客网络加密)
[H WLAN-AC] security-profile name sec-profile-owe
[H WLAN-AC-wlan-sec-profile-sec-profile-owe] security open-system
[H WLAN-AC-wlan-sec-profile-sec-profile-owe] owe enable
[H WLAN-AC-wlan-sec-profile-sec-profile-owe] quit
4.3 访客网络隔离配置
# 访客网络使用独立 SSID 和安全模板
[H WLAN-AC] ssid-profile name ssid-guest
[H WLAN-AC-wlan-ssid-profile-ssid-guest] ssid Guest-WiFi
[H WLAN-AC-wlan-ssid-profile-ssid-guest] quit

[H WLAN-AC] security-profile name sec-profile-guest
[H WLAN-AC-wlan-sec-profile-sec-profile-guest] security wpa2 psk aes cipher
[H WLAN-AC-wlan-sec-profile-sec-profile-guest] security wpa2 psk pass-phrase cipher Guest2024 age 7
[H WLAN-AC-wlan-sec-profile-sec-profile-guest] max-station 500
[H WLAN-AC-wlan-sec-profile-sec-profile-guest] pmf optional
[H WLAN-AC-wlan-sec-profile-sec-profile-guest] quit

# 访客认证模板(Portal 认证)
[H WLAN-AC] auth-profile name auth-profile-portal
[H WLAN-AC-wlan-auth-profile-auth-profile-portal] auth-mode http-auth call
[H WLAN-AC-wlan-auth-profile-auth-profile-portal] http-auth default-page url http://10.10.100.40/guest-login
[H WLAN-AC-wlan-auth-profile-auth-profile-portal] ipsource pool guest-pool
[H WLAN-AC-wlan-auth-profile-auth-profile-portal] quit

[H WLAN-AC] vap-profile name vap-guest
[H WLAN-AC-wlan-vap-profile-vap-guest] forward-mode tunnel-forward
[H WLAN-AC-wlan-vap-profile-vap-guest] security-profile sec-profile-guest
[H WLAN-AC-wlan-vap-profile-vap-guest] auth-profile auth-profile-portal
[H WLAN-AC-wlan-vap-profile-vap-guest] service-vlan vlan-id 200
[H WLAN-AC-wlan-vap-profile-vap-guest] quit
五、无线网络故障排查案例
5.1 故障案例:WPA2 终端频繁断连
故障现象:部分 Android 12 以上设备在连接 WPA2 企业网络后,每 5-10 分钟断连一次,重新连接恢复正常。
排查过程:
# AC 上查看终端认证日志
display station mac 12:34:56:78:9a:bc
# 发现日志显示 PMF 协商失败

# 查看当前安全配置
display security-profile name sec-profile-enterprise
# 发现 pmf 配置为 required,但部分终端不支持 PMF

# 根因:WPA2 默认不强制 PMF,但配置中设置了 pmf required
# 旧版终端不支持 PMF,导致关联失败后断连

# 修复:将 PMF 改为 optional
security-profile name sec-profile-enterprise
 pmf optional
根因:PMF(Protected Management Frames,802.11w)增强了管理帧的安全性,但旧版终端不支持。设置为 required 后不支持 PMF 的终端无法关联。WPA3 强制 PMF,因此 WPA3 环境需确保终端支持。
5.2 故障案例:802.1X 认证超时
故障现象:新部署的 802.1X 认证环境,终端连接 WiFi 后长时间显示"正在获取 IP 地址",最终认证失败。
# 检查 RADIUS 通信
display radius statistics
# 发现 RADIUS 请求超时

# 检查 AC 到 RADIUS 的连通性
ping 10.10.100.30
# ICMP 正常,但 RADIUS UDP 1812 端口不通

# 检查防火墙策略
display firewall session table protocol udp destination-port 1812
# 发现防火墙阻断了 UDP 1812 端口

# 修复:在防火墙上放行 RADIUS 端口
rule name Allow-RADIUS
 source-zone trust
 destination-zone dmz
 action permit
 service udp-1812 udp-1813
根因:防火墙安全策略未放行 RADIUS 端口(UDP 1812/1813)。ICMP ping 成功不代表 RADIUS 通信正常,需单独验证 UDP 端口连通性。
六、无线网络高级安全扩展
6.1 WPA3-SAE 握手安全机制
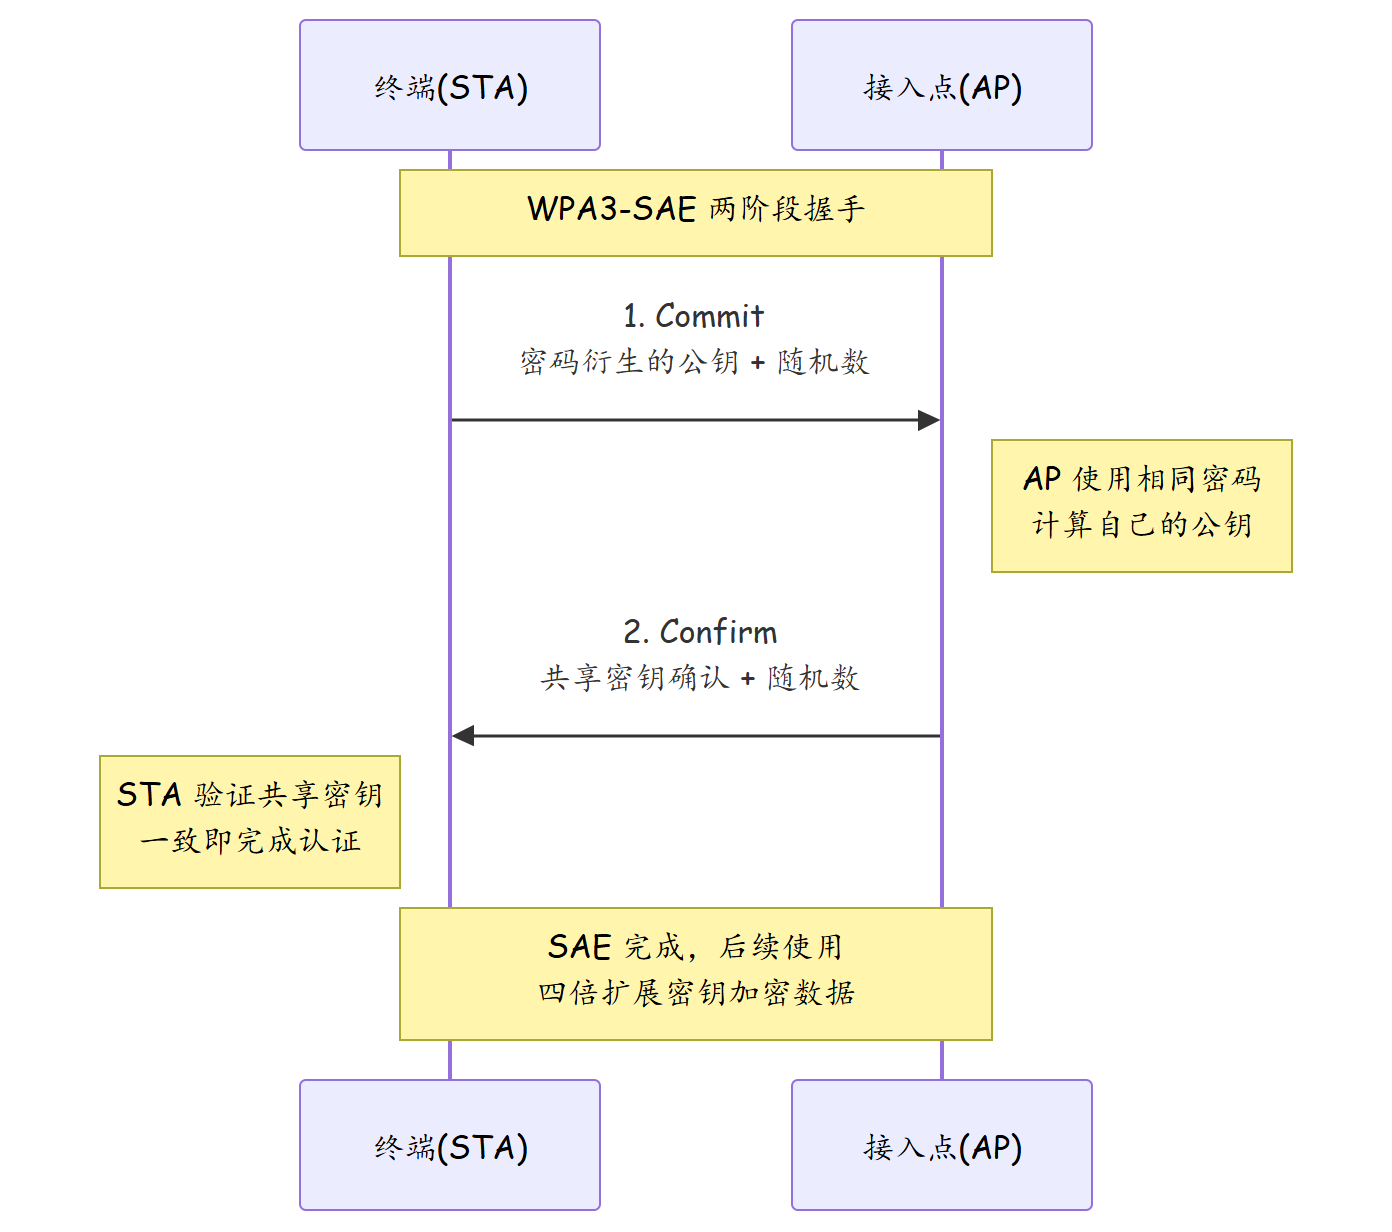
WPA3 的 SAE(Simultaneous Authentication of Equals)协议彻底改变了密钥协商方式:
| 对比项 | WPA2-PSK (四次握手) | WPA3-SAE |
|---|---|---|
| 密钥派生 | PSK 直接参与 PTK 计算 | Dragonfly 密钥交换协议 |
| 离线字典攻击 | 攻击者捕获握手后可离线破解 | 每次交互使用不同随机数,无法离线攻击 |
| 前向安全性 | 无(PSK泄露可解密历史流量) | 有(每次会话独立密钥) |
| 握手消息数 | 4 条 | 2 条(Happy Path) |
| 防重放 | 仅靠 ANonce/SNonce | Commit 和 Confirm 消息绑定 |
6.2 无线入侵检测 WIDS 告警分类
| 告警类型 | 攻击特征 | 处置建议 | 严重级别 |
|---|---|---|---|
| rogue AP 检测 | 发现未授权的 AP 广播 SSID | 自动阻断+物理定位 | 紧急 |
| 邪恶双胞胎 | 伪造企业 SSID 的恶意 AP | 告警+自动反制 | 紧急 |
| 去认证攻击 | 大量 Deauthentication 帧 | 启用 PMF+告警 | 高 |
| KRACK 攻击尝试 | 重放四次握手 Message 3 | 补丁+告警 | 高 |
| 暴力破解探测 | 大量关联请求来自同一 MAC | 限速+告警 | 中 |
| 暴力扫描 | 连续 probe request 请求所有信道 | 告警 | 低 |
| 暴力注入 | 异常管理帧注入 | PMF 防护+告警 | 高 |
6.3 无线安全加固检查清单
| 序号 | 检查项 | WPA2 标准 | WPA3 标准 | 优先级 |
|---|---|---|---|---|
| 1 | 加密协议 | AES-CCMP | AES-CCMP/GCMP | 必配 |
| 2 | 认证方式 | 802.1X(PEAP) | SAE/802.1X | 必配 |
| 3 | PMF 管理帧保护 | Optional | Required | 必配 |
| 4 | 隐藏 SSID | 不建议 | 不建议 | - |
| 5 | 信道功率 | 最小够用原则 | 最小够用原则 | 推荐 |
| 6 | 频段分离 | 2.4G/5G 独立 SSID | 建议启用 6GHz(Wi-Fi 6E) | 推荐 |
| 7 | 带宽限制 | 每用户限速 | 每用户限速 | 推荐 |
| 8 | 客户端隔离 | 启用 AP 隔离 | 启用 AP 隔离 | 必配 |
| 9 | 最大连接数 | 限制每 AP 连接数 | 限制每 AP 连接数 | 推荐 |
| 10 | WIDS 入侵检测 | 启用 | 启用 | 必配 |
6.4 企业无线网络分层隔离方案
| 网络分区 | SSID | 认证方式 | VLAN | 安全策略 |
|---|---|---|---|---|
| 员工网络 | corp-wifi | WPA3-Enterprise(EAP-TLS) | VLAN 10 | 内网全访问+互联网 |
| 办公备用 | corp-wifi-5g | WPA2-Enterprise(PEAP) | VLAN 11 | 内网受限+互联网 |
| 访客网络 | guest-wifi | Portal 认证 | VLAN 100 | 仅互联网+限速50Mbps |
| IoT 设备 | iot-wifi | WPA2-PSK(强密码) | VLAN 200 | 隔离+仅必要服务 |
| 管理网络 | mgmt-wifi | WPA3-Enterprise(EAP-TLS) | VLAN 300 | 仅管理平面 |
# 华为 AC 多 SSID 隔离配置示例
wlan
 ap-group name default
  vap policy name vap-corp profile sec-corp wlan 1
  vap policy name vap-guest profile sec-guest wlan 2
  vap policy name vap-iot profile sec-iot wlan 3
  vap policy name vap-mgmt profile sec-mgmt wlan 4
 quit
quit

# 不同 SSID 映射不同 VLAN
ssid-profile name ssid-corp
 ssid corp-wifi
vlan-profile name vlan-corp
 access-vlan vlan-id 10
vlan-profile name vlan-guest
 access-vlan vlan-id 100
vlan-profile name vlan-iot
 access-vlan vlan-id 200
七、总结
| 维度 | 要点 |
|---|---|
| WPA2 vs WPA3 | WPA3 提供前向安全和抗字典攻击,优先部署 WPA3 |
| PSK vs 802.1X | PSK 适合小规模/访客网络,802.1X 适合企业级认证 |
| EAP 方法选择 | PEAP 兼容性好,EAP-TLS 安全性最高 |
| PMF 配置 | WPA3 强制 PMF,WPA2 根据终端兼容性选择 optional/required |
| 访客网络 | 独立 SSID、独立 VLAN、Portal 认证、流量限制 |
| 密钥管理 | 定期更换 PSK、证书有效期管理、吊销机制 |
核心结论:无线网络的安全防护是一个多层次体系。加密协议(WPA2/WPA3)提供链路层安全,802.1X 认证提供身份验证,PMF 保护管理帧,网络隔离限制攻击面。企业应优先部署 WPA3-Enterprise(EAP-TLS),对于兼容性受限的场景,WPA2-Enterprise(PEAP)仍是可以接受的方案。
思考
-
WPA3-SAE 相比 WPA2-PSK 在抵抗离线字典攻击方面做了什么改进?原理是什么?
-
企业在从 WPA2 迁移到 WPA3 时,需要注意哪些终端兼容性问题?如何平稳过渡?
-
EAP-TLS 被认为是最安全的 EAP 认证方法,为什么很多企业仍然选择 PEAP?
下篇预告:第245篇:无线入侵检测(WIDS/WIPS)——无线环境的主动防御