第239篇:等保 2.0 三级网络架构要求
关键词:等保2.0、网络安全等级保护、三级要求、网络架构、安全域、边界防护、审计、容灾
一、引言
网络安全等级保护2.0(简称"等保2.0")是中国网络安全领域最核心的法规标准体系。2019年12月1日,《网络安全等级保护基本要求》(GB/T 22239-2019)正式实施,覆盖了传统IT系统、云计算、移动互联、物联网和工业控制等新型信息系统。
等保三级是大多数企业和政府机构信息系统需要达到的安全级别。等保三级对网络架构有明确要求,包括安全区域划分、边界防护、通信传输、设备配置、安全审计、容灾备份等多个维度。本文将从网络工程师的视角,解读等保三级对网络架构的具体要求。
二、核心概念
2.1 等保2.0体系结构
| 层级 | 说明 | 标准号 |
|---|---|---|
| 基本要求 | 各安全级别的通用要求 | GB/T 22239-2019 |
| 云计算扩展 | 云计算环境的额外要求 | GB/T 22239-2019 云安全部分 |
| 移动互联扩展 | 移动互联环境的额外要求 | GB/T 22239-2019 移动部分 |
| 物联网扩展 | 物联网环境的额外要求 | GB/T 22239-2019 物联网部分 |
| 工业控制扩展 | 工业控制环境的额外要求 | GB/T 22239-2019 工控部分 |
2.2 等保护级划分
| 级别 | 名称 | 适用对象 | 测评要求 |
|---|---|---|---|
| 一级 | 用户自主保护级 | 非关键系统 | 自行评估 |
| 二级 | 指导保护级 | 一般重要系统 | 两年一次测评 |
| 三级 | 监督保护级 | 重要系统 | 每年一次测评 |
| 四级 | 强制保护级 | 很关键系统 | 每年一次测评 |
| 五级 | 专控保护级 | 极关键系统 | 特殊要求 |
2.3 等保三级安全控制点(网络与通信安全)
| 控制项 | 要求编号 | 核心要求 |
|---|---|---|
| 安全区域边界 | b14 | 划分安全区域,部署边界防护设备 |
| 边界防护 | b15 | 部署防火墙,实施访问控制 |
| 入侵防范 | b16 | 部署IDS/IPS,防范入侵攻击 |
| 恶意代码防范 | b17 | 部署防病毒系统 |
| 通信传输 | b18 | 通信加密、完整性保护 |
| 可信验证 | b19 | 关键网络设备可信验证 |
三、技术细节
3.1 等保三级网络架构模型
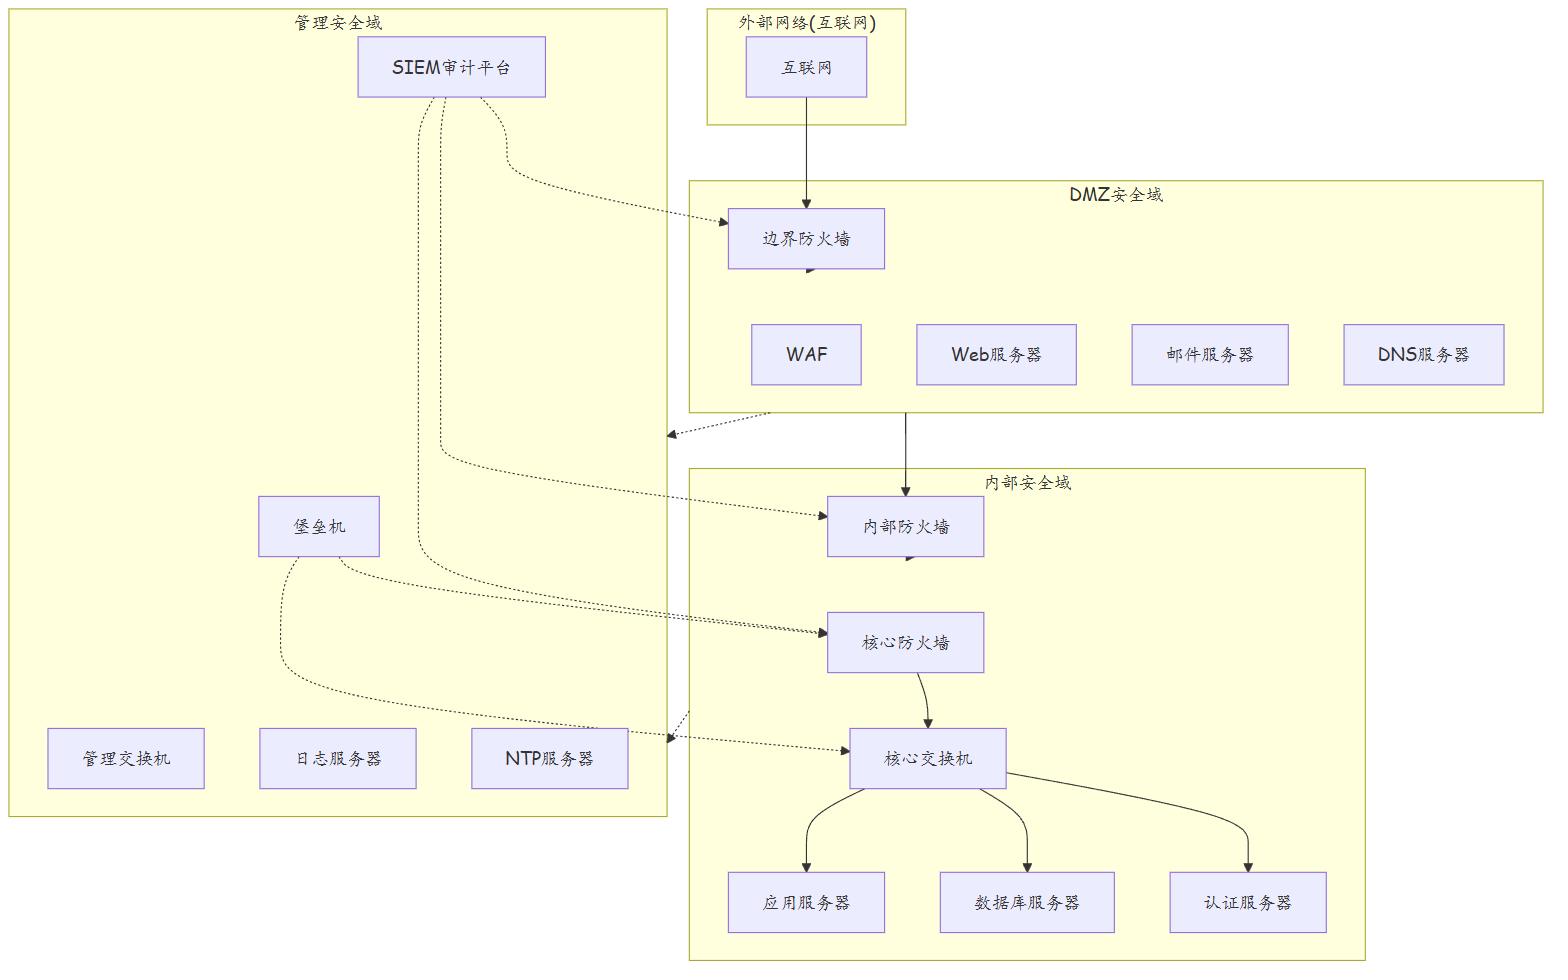
3.2 等保三级网络架构安全要求
| 安全域 | 安全要求 | 对应控制项 |
|---|---|---|
| 互联网边界 | 下一代防火墙、IPS、WAF、反病毒、URL过滤 | b14, b15, b16, b17 |
| DMZ区 | 仅开放必要服务、最小化访问权限、独立VLAN | b14, b15 |
| 内部网络 | 微隔离、VLAN划分、应用层访问控制 | b14, b15 |
| 管理网络 | 独立管理VLAN、堡垒机、双因子认证 | b14, b21 |
| 安全审计 | 集中日志、审计日志6个月留存、完整性保护 | b24, b25 |
| 通信加密 | 管理通道加密、敏感数据传输加密 | b18 |
3.3 等保三级关键指标
| 指标 | 要求 | 说明 |
|---|---|---|
| 安全区域数量 | 至少3个(互联网/DMZ/内部/管理) | 安全域必须明确划分 |
| 防火墙部署 | 互联网边界至少1台,核心至少1台 | 推荐双机热备 |
| 日志留存 | 不少于6个月 | 网络安全法强制要求 |
| 备份恢复 | 数据每日备份,RTO<24小时 | 关键数据实时备份 |
| 漏洞扫描 | 每季度至少一次 | 高危漏洞24小时内修复 |
| 渗透测试 | 每年至少一次 | 由具备资质的机构执行 |
| 安全测评 | 每年一次 | 由具备等保测评资质的机构执行 |
四、实战配置/案例分析
4.1 等保三级网络架构配置
# =============================
# 边界防火墙配置(互联网→DMZ)
# =============================

# 1. 安全区域定义
zone name DMZ
 description "DMZ区域"
 set priority 40
quit

zone name Trust
 description "内部网络"
 set priority 80
quit

zone name Untrust
 description "互联网"
 set priority 10
quit

zone name Management
 description "管理区域"
 set priority 100
quit

# 2. 安全策略(最小化原则)
security-policy
 # 互联网→DMZ:仅允许必要的Web/邮件服务
 rule name Internet_to_DMZ
  source-zone Untrust
  destination-zone DMZ
  service http https smtp
  destination-address DMZ-Server-Group
  action permit
  log enable
  # 启用IPS检测
  detect-policy ips-default
  # 启用URL过滤
  urlfilter-policy default
 quit

 # DMZ→内部:仅允许DMZ服务器访问内部数据库
 rule name DMZ_to_Internal
  source-zone DMZ
  destination-zone Trust
  source-address Web-Server-Group
  destination-address DB-Server-Group
  service mysql oracle
  action permit
  log enable
 quit

 # 内部→互联网:允许办公上网
 rule name Internal_to_Internet
  source-zone Trust
  destination-zone Untrust
  action permit
  service http https dns
  log enable
  ssl-policy decrypt-all
 quit

 # 互联网→内部:默认拒绝
 rule name Internet_to_Internal_Deny
  source-zone Untrust
  destination-zone Trust
  action deny
  log enable
 quit

 # 管理区域:仅允许堡垒机管理设备
 rule name Management_Access
  source-zone Management
  destination-zone Trust
  source-address Bastion-Host
  service ssh https telnet
  action permit
  log enable
 quit

 # 默认拒绝规则
 rule name Default_Deny
  source-zone any
  destination-zone any
  action deny
  log enable
 quit
quit

# =============================
# 内部网络VLAN划分
# =============================

# 3. 交换机VLAN配置
vlan batch 10 20 30 40 100

# VLAN 10: 办公网络
vlan 10
 name OFFICE
 description "办公网络VLAN"
quit

# VLAN 20: 服务器网络
vlan 20
 name SERVER
 description "服务器VLAN"
quit

# VLAN 30: 数据库网络
vlan 30
 name DATABASE
 description "数据库VLAN"
quit

# VLAN 40: 管理网络
vlan 40
 name MANAGEMENT
 description "管理网络VLAN"
quit

# VLAN 100: DMZ网络
vlan 100
 name DMZ
 description "DMZ网络VLAN"
quit

# 4. VLAN间访问控制(ACL)
acl number 3000
 # 办公可访问服务器和互联网
 rule 10 permit ip source 10.0.10.0 0.0.0.255 destination 10.0.20.0 0.0.0.255
 rule 20 permit ip source 10.0.10.0 0.0.0.255 destination 10.0.100.0 0.0.0.255
 # 办公不可直接访问数据库
 rule 30 deny ip source 10.0.10.0 0.0.0.255 destination 10.0.30.0 0.0.0.255
 # 服务器可访问数据库
 rule 40 permit ip source 10.0.20.0 0.0.0.255 destination 10.0.30.0 0.0.0.255
 # 管理网络可管理所有设备
 rule 50 permit ip source 10.0.40.0 0.0.0.255 destination any
 # 默认拒绝
 rule 100 deny ip
quit

# 5. 安全审计配置
# 启用设备操作审计
aaa
 authentication-scheme default
  authentication-mode scheme local
 quit
 authorization-scheme default
  authorization if-authenticated
 quit
 accounting-scheme default
  accounting start-stop state-new
 quit
quit

# 配置AAA策略记录所有管理员操作
aaa
 local-user admin
  password cipher Admin@123
  privilege level 15
  service-type ssh terminal http
  # 启用操作审计
  accounting enable
 quit
quit

# 6. 日志留存配置(满足6个月要求)
logbuffer size 4096
syslog server 1
 ip-address 10.0.40.10 514
 transport tcp
 filter level 4
 enable
quit
4.2 故障排查案例:等保测评发现架构不合规
故障现象:等保三级测评发现以下不符合项: 1. DMZ区与内部网络未隔离,Web服务器可直接访问数据库 2. 管理网络未独立,管理员通过办公网络管理设备 3. 日志留存仅30天,不满足6个月要求 4. 默认安全策略为"全部允许"
整改方案:
- 网络架构整改
# 方案1:DMZ与内部分离
# 在防火墙上添加DMZ→内部的精细控制
security-policy
 rule name DMZ_to_DB_Only
  source-zone DMZ
  destination-zone Trust
  # 仅允许Web服务器访问数据库特定端口
  source-address Web-Server-IP
  destination-address DB-Server-IP
  service tcp-3306
  action permit
  log enable
 quit
quit

# 方案2:独立管理网络
# 创建管理VLAN和接口
vlan 40
 name MANAGEMENT
quit

interface Vlanif40
 ip address 10.0.40.1 255.255.255.0
 description "管理网络"
quit

# 仅允许堡垒机访问管理接口
zone name Management
 add interface Vlanif40
quit

security-policy
 rule name Mgmt_Access_Only_Bastion
  source-zone Management
  destination-zone any
  source-address Bastion-Host-IP
  service ssh https
  action permit
  log enable
 quit
 rule name Mgmt_Deny_Others
  source-zone Management
  destination-zone any
  action deny
  log enable
 quit
quit
- 日志整改
# 方案3:配置日志留存6个月以上
# 防火墙端:配置远程Syslog
syslog server 1
 ip-address 10.0.40.10 514
 transport tcp
 filter level 4
 enable
quit

# 日志服务器端:配置日志轮转和压缩
# /etc/logrotate.d/syslog
/var/log/network/*.log {
    daily
    rotate 180        # 保留180天
    compress
    delaycompress
    missingok
    notifempty
}
- 默认安全策略整改
# 方案4:默认策略改为拒绝
# 确保所有安全策略末尾有默认拒绝规则
security-policy
 rule name Default_Deny_All
  source-zone any
  destination-zone any
  action deny
  log enable
 quit
quit
五、总结
| 知识点 | 要点 |
|---|---|
| 等保三级 | 适用于重要信息系统,每年测评一次 |
| 安全域划分 | 至少互联网/DMZ/内部/管理四个安全域 |
| 边界防护 | 下一代防火墙+IPS+WAF+防病毒 |
| 访问控制 | 最小化原则,默认拒绝 |
| 日志留存 | 不少于6个月,满足网络安全法要求 |
| 管理隔离 | 独立管理网络,堡垒机统一运维 |
| 通信加密 | 管理通道加密,敏感数据传输加密 |
| 容灾备份 | 定期备份,RTO和RPO满足业务要求 |
思考
- 等保三级要求至少划分三个安全域,在什么样的网络规模下可以合并DMZ和内部安全域?这样做有什么风险?
- 等保三级要求日志留存6个月,如果日志量极大(每天TB级),如何在合规和成本之间做平衡?
- 等保2.0对云计算环境有哪些额外要求?公有云环境如何满足等保三级要求?
下篇预告:第240篇:安全域划分与边界防护策略