第237篇:防火墙日志与审计方案
关键词:防火墙日志、安全审计、Syslog、日志分类、合规审计、日志留存、SIEM
一、引言
防火墙是企业网络安全的第一道防线,其日志记录了所有经过防火墙的网络流量、安全策略命中情况、攻击事件和管理操作。这些日志不仅是安全事件响应的关键证据,也是合规审计(等保、GDPR、SOX)的法定要求。
然而,防火墙日志量极大(日均可达数百万条),如果没有合理的日志管理和审计方案,日志将成为"数据沼泽"——堆积如山却无价值。如何设计高效的防火墙日志收集、存储、分析和审计方案,是每个网络安全团队必须面对的挑战。
二、核心概念
2.1 防火墙日志分类
| 日志类型 | 说明 | 频率 | 重要性 |
|---|---|---|---|
| 流量日志 | 每条会话的流量统计(字节数、包数、持续时间) | 高(每条会话) | 高 |
| 策略命中日志 | 安全策略匹配记录 | 高(每条会话) | 高 |
| 攻击日志 | IPS/AV/URL过滤等安全检测命中 | 中 | 极高 |
| 系统日志 | 防火墙系统事件、状态变更 | 低 | 中 |
| 管理日志 | 管理员登录、配置变更 | 低 | 极高 |
| 审计日志 | 合规审计要求的操作记录 | 低 | 极高 |
| 告警日志 | 严重安全事件的告警 | 低 | 极高 |
2.2 日志级别定义
| 级别 | 名称 | 说明 | 示例 |
|---|---|---|---|
| 0 | Emergency | 系统不可用 | 防火墙崩溃 |
| 1 | Alert | 需要立即处理 | 多播攻击检测 |
| 2 | Critical | 关键故障 | 主备切换 |
| 3 | Error | 错误事件 | 策略配置错误 |
| 4 | Warning | 警告 | 会话表使用率>80% |
| 5 | Notification | 异常但正常的事件 | 新用户登录 |
| 6 | Informational | 常规信息 | 会话建立/终止 |
| 7 | Debugging | 调试信息 | 报文处理细节 |
2.3 日志格式标准
| 标准 | 说明 | 适用场景 |
|---|---|---|
| Syslog (RFC 5424) | 通用日志协议,UDP/TCP | 日志服务器收集 |
| CEF | Common Event Format (IBM) | SIEM系统集成 |
| LEEF | Log Event Extended Format (ArcSight) | 安全日志标准化 |
| JSON | 结构化日志格式 | 现代日志平台 |
| CSV | 逗号分隔值 | 报表和分析 |
三、技术细节
3.1 防火墙日志处理流程
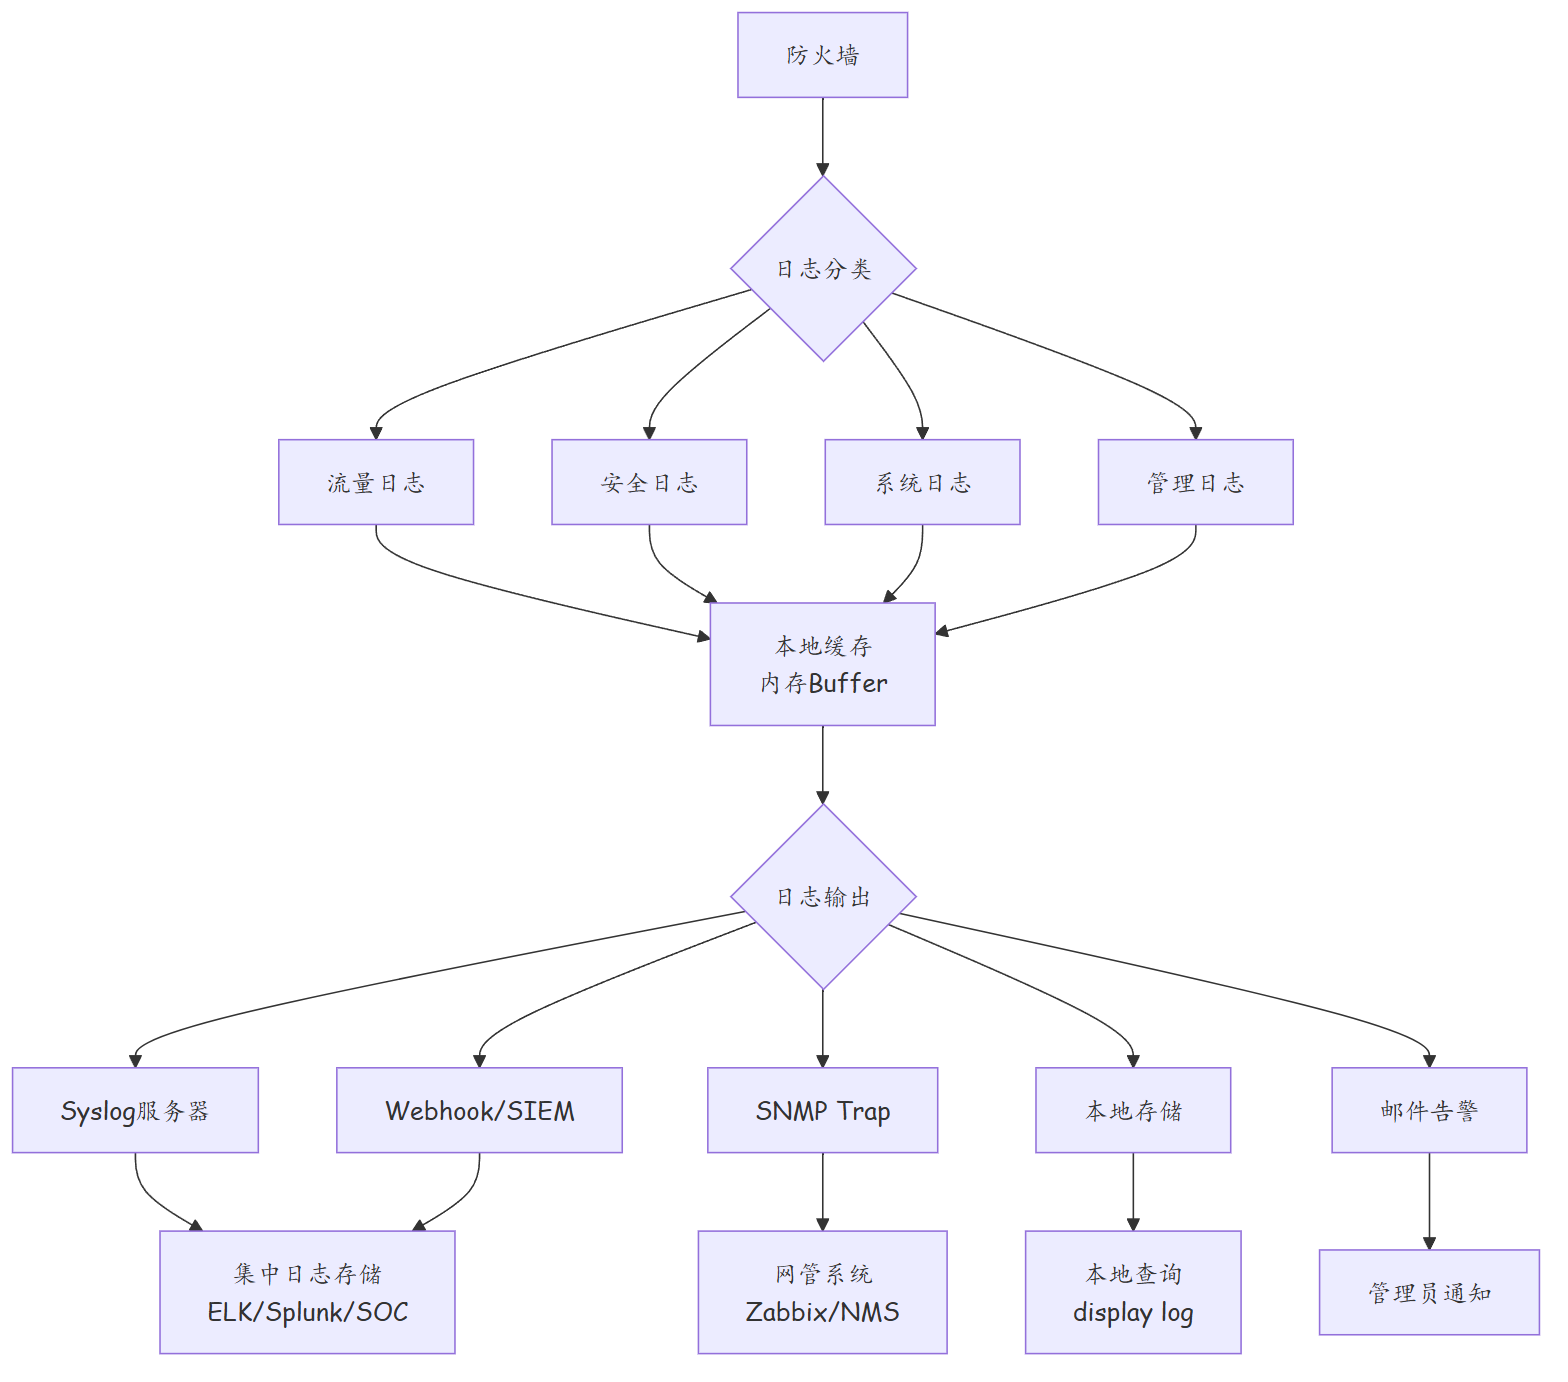
3.2 日志字段标准(CEF格式示例)
| 字段 | 说明 | 示例 |
|---|---|---|
| Device Vendor | 设备厂商 | Huawei |
| Device Product | 设备型号 | USG6000E |
| Device Event Class | 事件类型 | Firewall Traffic Log |
| Name | 事件名称 | Per-Session Log |
| Severity | 严重级别 | 6 |
| SrcAddr | 源IP | 192.168.1.100 |
| DstAddr | 目的IP | 203.0.113.50 |
| SrcPort | 源端口 | 54321 |
| DstPort | 目的端口 | 443 |
| Action | 动作 | Allowed / Denied |
| Rule | 命中策略 | Trust_to_Untrust_01 |
| SessionID | 会话ID | 123456 |
| StartTime | 开始时间 | 2024-01-15T10:30:00+08:00 |
| EndTime | 结束时间 | 2024-01-15T10:35:00+08:00 |
| BytesSent | 发送字节 | 1048576 |
| BytesReceived | 接收字节 | 5242880 |
3.3 日志留存合规要求
| 法规/标准 | 最低留存期限 | 要求 |
|---|---|---|
| 等保2.0三级 | 6个月 | 安全审计日志 |
| GDPR | 按数据处理目的确定 | 最少必要原则 |
| SOX | 7年 | 财务相关审计日志 |
| PCI-DSS | 1年(其中3个月在线可查) | 访问和事件日志 |
| NIST 800-92 | 按风险评估确定 | 日志管理框架 |
| 《网络安全法》 | 6个月 | 网络日志留存 |
四、实战配置/案例分析
4.1 华为USG防火墙日志配置
# =============================
# 日志服务器配置
# =============================

# 1. 配置Syslog服务器
logbuffer enable
# 配置本地日志缓冲区大小
logbuffer size 1024

# 2. 配置远程Syslog服务器
syslog server 1
 ip-address 10.0.1.100 514
 # 使用TCP确保日志不丢失
 transport tcp
 # 日志级别
 filter level 6
 # 启用Syslog
 enable
quit

# 配置备用Syslog服务器
syslog server 2
 ip-address 10.0.1.101 514
 transport tcp
 filter level 4
 enable
quit

# =============================
# 日志策略配置
# =============================

# 3. 配置日志策略
log-policy
 rule name traffic-log
  # 流量日志:记录所有会话
  filter action log
  type session
  # 记录会话建立和终止
  session log-type start-and-end
 quit

 rule name security-log
  # 安全日志:记录攻击事件
  filter action log
  type security
  # 记录IPS/AV/URL过滤事件
  security log-type ips av urlfilter
 quit

 rule name management-log
  # 管理日志:记录管理员操作
  filter action log
  type management
  # 记录登录/登出、配置变更
  management log-type login logout config
 quit
quit

# 4. 在安全策略中启用日志
security-policy
 rule name Trust_to_Untrust_01
  source-zone trust
  destination-zone untrust
  action permit
  service https
  # 启用策略命中日志
  log enable
  # 启用会话日志
  session log enable
  # 日志频率(防止日志风暴)
  log-interval 60
 quit

 rule name Trust_to_Untrust_Deny
  source-zone trust
  destination-zone untrust
  action deny
  # 拒绝的流量必须记录日志
  log enable
 quit
quit

# =============================
# 日志审计配置
# =============================

# 5. 配置告警邮件(严重事件)
smtp-server
 server 10.0.1.200 25
 source-ip 10.0.1.1
 username admin
 password cipher Admin123
quit

# 6. 配置告警策略
alarm-policy
 rule name critical-alert
  # IPS检测到的高危攻击
  alarm-level critical
  # 发送邮件告警
  email enable
  email-recipient security-team@company.com
 quit
quit

# =============================
# 日志查询与导出
# =============================

# 7. 查看日志统计
display logbuffer statistics
display firewall session table statistics
display log-policy statistics

# 8. 导出日志
# 通过FTP/SCP将日志导出到外部存储
# ftp put flash:/logfile.zip logfile-server
4.2 故障排查案例:防火墙日志量激增导致存储耗尽
故障现象:Syslog服务器磁盘空间耗尽,防火墙日志服务停止,安全监控团队无法获取实时日志。
排查步骤:
- 检查日志量
# 在防火墙上查看日志发送统计
display log-policy statistics
# 显示每秒发送约5000条日志,远超正常水平的50条/秒

# 查看会话表统计
display firewall session table statistics
# 会话数异常高,大量短时会话
- 分析日志激增原因
# 查看Top 10日志来源IP
display firewall session table top source-ip
# 发现某IP(192.168.1.200)每秒创建数千个会话
该IP运行扫描器,每秒发起大量短连接,每个连接均生成会话日志。
- 解决方案
# 方案1:调整日志频率(抽样记录)
security-policy
 rule name Trust_to_Untrust_01
  # 从每条会话记录改为每60秒汇总记录
  log-interval 300
  # 或启用聚合日志
  session log-aggregation enable
 quit
quit

# 方案2:限制扫描器流量
security-policy
 rule name Block-Scanner
  source-zone trust
  destination-zone untrust
  source-address 192.168.1.200
  action deny
  log enable
 quit
quit

# 方案3:启用日志采样(仅记录部分会话)
log-policy
 rule name traffic-log
  # 每10个会话记录1个
  filter action log
  sampling-rate 10
 quit
quit

# 方案4:Syslog服务器端优化
# - 启用日志轮转和压缩
# - 按日期/类型分文件存储
# - 配置日志保留策略(如30天自动清理)
4.3 故障排查案例:等保审计发现日志不符合要求
故障现象:等保三级测评发现防火墙日志留存不足6个月,管理日志未记录配置变更详情,不符合《网络安全法》和等保2.0要求。
排查步骤:
- 检查当前日志配置
# 查看日志策略
display log-policy
# 发现:
# - 仅配置了本地日志缓冲区(容量有限)
# - 未配置远程Syslog服务器
# - 管理日志仅记录登录/登出,未记录配置变更
- 整改方案
# 步骤1:配置远程Syslog服务器(高可靠)
syslog server 1
 ip-address 10.0.1.100 514
 transport tcp
 filter level 4
 enable
quit

# 步骤2:完善管理日志
log-policy
 rule name management-log
  filter action log
  type management
  # 记录所有管理员操作
  management log-type login logout config command
 quit
quit

# 步骤3:确保所有安全策略启用日志
# 在每条安全策略中添加:log enable

# 步骤4:配置日志留存策略
# 在Syslog服务器上:
# - 配置日志留存720天(2年,超过6个月要求)
# - 启用日志完整性校验(防止篡改)
# - 实施日志访问控制(仅授权人员可访问)
五、总结
| 知识点 | 要点 |
|---|---|
| 日志分类 | 流量、安全、系统、管理、审计五大类 |
| 日志级别 | 0-7共8级,Emergency到Debugging |
| 日志格式 | Syslog/CEF/LEEF/JSON/CSV |
| 日志输出 | Syslog服务器、本地存储、邮件告警、SIEM |
| 合规要求 | 等保三级6个月、网络安全法6个月 |
| 日志风暴 | 限制日志频率、启用聚合和采样 |
| 管理日志 | 记录登录、配置变更、命令执行 |
| 日志完整性 | 防篡改、加密传输、访问控制 |
思考
- 防火墙日志抽样(sampling)在什么场景下是合理的?抽样记录会对安全审计造成什么影响?
- 如何使用防火墙日志检测"低慢小"攻击(长期低频的渗透行为)?
- 在多云/混合云环境中,防火墙日志如何与云原生日志(如VPC Flow Logs)统一管理?
下篇预告:第238篇:日志服务器 Syslog 与安全事件关联