第227篇:下一代防火墙(NGFW)与 UTM 区别
关键词:NGFW、UTM、下一代防火墙、统一威胁管理、应用识别、IPS、AV、SSL检测、安全能力
一、引言
随着网络安全威胁的复杂化,传统防火墙(Stateful Firewall)基于 IP 和端口的访问控制已无法应对应用层攻击。UTM(Unified Threat Management,统一威胁管理)和 NGFW(Next-Generation Firewall,下一代防火墙)应运而生。两者都集成了多种安全能力,但设计理念、功能侧重点和适用场景有显著区别。
理解 NGFW 与 UTM 的差异,是正确选型和部署网络安全设备的前提。
二、核心概念
2.1 UTM 与 NGFW 的功能对比
| 功能 | UTM | NGFW | 说明 |
|---|---|---|---|
| 状态检测防火墙 | ✓ | ✓ | 基础 L3/L4 访问控制 |
| 应用识别(DPI) | 有限 | 深度 | NGFW 核心能力 |
| IPS(入侵防御) | ✓ | ✓ | NGFW 更紧密集成 |
| 防病毒(AV) | ✓ | ✓ | 均支持文件检测 |
| URL 过滤 | ✓ | ✓ | 均支持 |
| 反垃圾邮件 | ✓ | 部分 | UTM 更侧重 |
| VPN | ✓ | ✓ | 均支持 |
| SSL 检测 | 部分 | 深度 | NGFW 重点 |
| 沙箱联动 | 否 | 是 | NGFW 高级特性 |
| 威胁情报集成 | 有限 | 深度 | NGFW 更丰富 |
2.2 产品定位差异
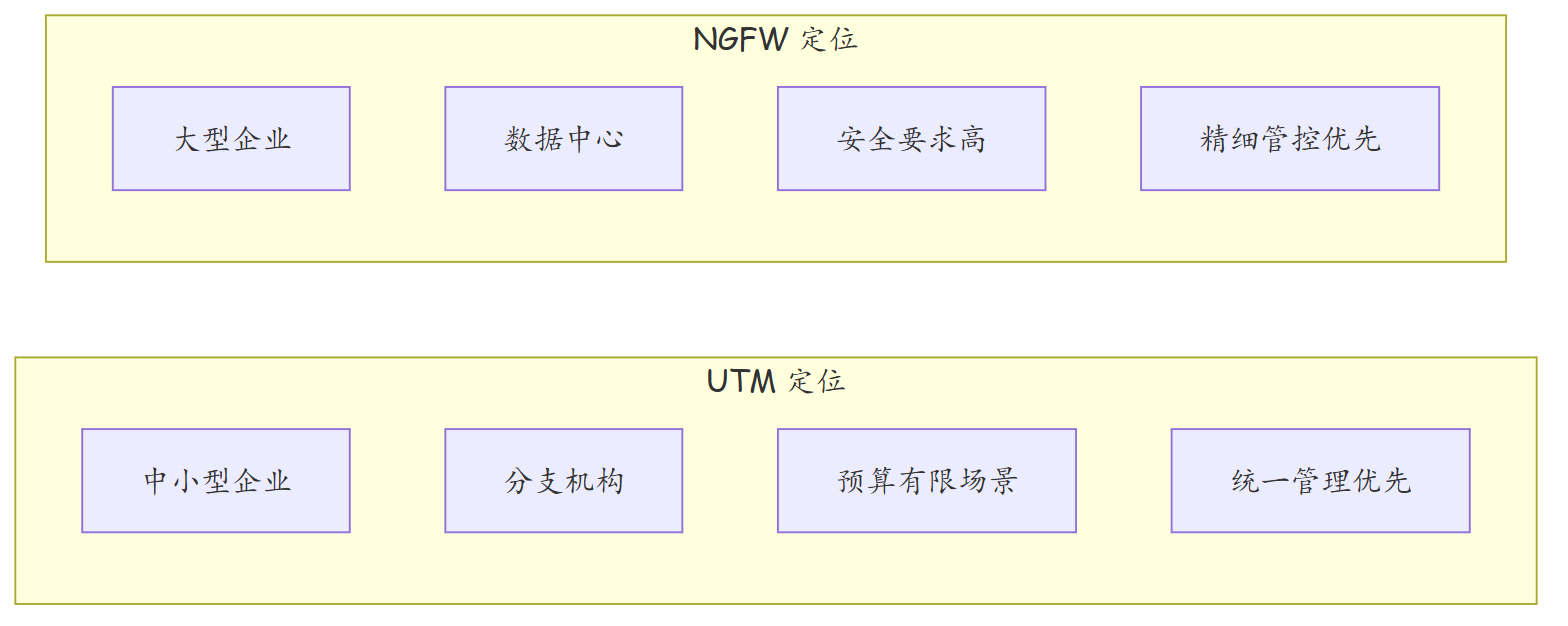
2.3 架构对比
| 维度 | UTM | NGFW |
|---|---|---|
| 设计理念 | 多合一(All-in-One),功能集成 | 以防火墙为核心,深度增强 |
| 应用识别 | 基本应用分类 | 深度应用识别(L7) |
| 威胁检测 | 特征匹配为主 | 特征+行为+情报 |
| 可视化 | 基础报表 | 丰富的应用/用户/流量分析 |
| 策略管理 | 简单的规则列表 | 用户/应用/服务多维策略 |
| 性能架构 | 通用硬件+软件 | ASIC/NP 硬件加速 |
| 扩展能力 | 有限 | 支持沙箱、SIEM联动 |
三、技术细节
3.1 NGFW 核心增强能力
应用识别
NGFW 的应用识别基于深度包检测(DPI),可识别超过 2000 种应用,并支持基于应用的策略控制。
威胁智能
NGFW 集成了多层威胁检测引擎:
| 引擎 | 功能 | 检测方式 |
|---|---|---|
| IPS | 入侵防御 | 特征库+异常检测 |
| AV | 防病毒 | 文件特征+启发式 |
| URL 过滤 | 恶意 URL 拦截 | 云端情报+本地库 |
| 僵尸网络防护 | C&C 通信检测 | 行为分析 |
| SSL 检测 | 加密流量检测 | 证书检查+流量分析 |
| 沙箱联动 | 未知威胁检测 | 文件动态分析 |
用户识别
NGFW 将用户维度引入安全策略:
| 识别方式 | 说明 |
|---|---|
| 802.1X / Portal 认证 | 认证后获取用户身份 |
| NTLM / HTTP 代理识别 | 透明捕获身份信息 |
| IP-MAC 绑定 | 静态映射 |
| 目录服务同步 | 从 AD/LDAP 同步用户组 |
3.2 UTM 的典型适用场景
| 场景 | UTM 优势 | 原因 |
|---|---|---|
| 分支机构(<50人) | 一体化部署 | 无需独立部署多种安全设备 |
| 中小企业 | 成本低 | 单一设备覆盖多种安全需求 |
| SOHO | 操作简单 | 统一的 Web 管理界面 |
| 远程办公 | 内置 VPN | 防火墙+VPN 一体 |
3.3 NGFW 的典型适用场景
| 场景 | NGFW 优势 | 原因 |
|---|---|---|
| 企业总部 | 深度管控 | 应用级策略+用户级管控 |
| 数据中心 | 东西向安全 | 微隔离+应用识别 |
| 安全运营中心 | 可视化分析 | 丰富的报表和关联分析 |
| 合规要求高的行业 | 审计合规 | 完整的审计日志 |
四、实战配置/案例分析
4.1 华为 USG6000E 系列 NGFW 配置
# 1. 基础安全域配置
firewall zone name Trust
 add interface GigabitEthernet 1/0/1
quit

firewall zone name Untrust
 add interface GigabitEthernet 1/0/0
quit

firewall zone name DMZ
 add interface GigabitEthernet 1/0/2
quit

# 2. 启用NGFW核心功能
# 启用应用识别
application-identify enable

# 启用IPS
ips enable
ips engine enable

# 启用防病毒
av enable
av engine enable

# 3. 更新特征库
updateips-signature url tftp://10.1.1.100/ips-signature.dat
updateav-signature url tftp://10.1.1.100/av-signature.dat
updateapplication-signature url tftp://10.1.1.100/app-signature.dat

# 4. 配置用户识别(AD集成)
authentication-server
 scheme ad_server
  server-type ad
  primary-ipv4 10.1.1.50
  admin-user cnadmin
  admin-password cipher Ad@2024
  base-dn dc=company,dc=com
 quit
quit

# 5. 配置用户组
local-user group IT_Department
 member user1 user2 user3
quit

# 6. 配置NGFW安全策略
security-policy
 # 基于用户+应用的精细策略
 rule name Allow_IT_Web
  source-zone trust
  destination-zone untrust
  source-user-group IT_Department
  action permit
  service http https
  application web-browsing
  # 启用IPS和AV检测
  detect-malware enable
  detect-ips enable
  log-action enable
  statistics enable
 quit

 rule name Block_Game
  source-zone trust
  destination-zone untrust
  action deny
  application game-online
  log-action enable
 quit

 rule name Allow_DMZ_Http
  source-zone trust
  destination-zone dmz
  action permit
  service http
  log-action enable
 quit

 # 默认拒绝
 rule name Default_Deny
  source-zone any
  destination-zone any
  action deny
  log-action enable
 quit
quit

# 7. 配置IPS策略
ips policy ips_strict
 rule 5
  action alarm
  ips-name all-signature
  direction bidirectional
 quit
quit

# 8. 配置AV策略
av policy av_default
 scan-protocol all
 action block
 quit
quit
4.2 故障排查案例:NGFW 启用 IPS 后网站访问超时
故障现象:在生产环境启用 NGFW 的 IPS 功能后,部分员工反映访问某些网站(如在线文档编辑、大型文件上传)时出现超时。
排查步骤:
- 查看 IPS 告警日志
display ips log recent
发现大量 IPS 告警,涉及应用层协议异常检测。
- 分析告警内容
display ips log recent | include "application-layer"
发现 IPS 引擎将大文件上传的长连接判定为"异常应用层行为"并阻断了连接。
- 根因分析
- IPS 策略使用了严格模式(ips_strict),对应用层协议异常检测过于敏感
- 在线文档编辑涉及大量 WebSocket 长连接和大文件分片上传
-
IPS 引擎默认超时时间较短,无法适配大文件传输场景
-
解决方案
# 方案1: 调整IPS策略为平衡模式
ips policy ips_balanced
 rule 5
  action alarm
  ips-name all-signature
  # 排除误报签名
  ips-name-exclude application-layer-protocol-violation
  direction bidirectional
 quit
quit

# 方案2: 对特定应用关闭IPS深度检测
security-policy
 rule name Allow_DocEdit
  source-zone trust
  destination-zone untrust
  source-user-group IT_Department
  action permit
  application document-collaboration
  # 关闭IPS深度检测,仅做特征检测
  detect-ips disable
  log-action enable
 quit
quit

# 方案3: 调整IPS超时参数
ips engine
 long-session-timeout 300
 large-packet-threshold 1048576
quit

# 方案4: 使用IPS监控模式观察(不阻断)
ips policy ips_monitor
 rule 5
  action monitor   # 仅告警不阻断
  ips-name all-signature
  direction bidirectional
 quit
quit
五、总结
| 知识点 | 要点 |
|---|---|
| UTM | 多合一安全设备,适合中小企业 |
| NGFW | 深度应用识别+威胁检测,适合大型企业 |
| 核心区别 | NGFW 以应用识别和深度检测为核心增强 |
| 应用识别 | NGFW 支持 2000+ 应用精确识别 |
| 用户维度 | NGFW 支持用户级策略 |
| 威胁智能 | NGFW 集成 IPS、AV、沙箱、情报 |
| 选型建议 | 中小分支用 UTM,总部数据中心用 NGFW |
思考
- UTM 和 NGFW 在功能上有重叠,中小企业是否也需要升级到 NGFW?什么场景下升级是必要的?
- NGFW 的深度检测(IPS+AV)会显著增加延迟,如何在不牺牲安全性的前提下保障性能?
- UTM 通常集成反垃圾邮件功能,而 NGFW 不强调此功能,邮件安全应该如何部署?
下篇预告:第228篇:安全沙箱与未知威胁检测