第228篇:安全沙箱与未知威胁检测
关键词:沙箱、未知威胁、0day攻击、动态分析、静态分析、行为检测、恶意代码分析、威胁情报
一、引言
传统安全设备依赖特征库检测已知威胁,面对变种恶意代码和 0day 攻击时束手无策。安全沙箱(Security Sandbox)通过在隔离环境中动态执行可疑文件,观察其行为特征,从而识别未知威胁。它是纵深防御体系中对抗高级持续性威胁(APT)的关键技术。
沙箱将"已知特征匹配"升级为"未知行为分析",填补了传统安全设备在未知威胁检测上的空白。
二、核心概念
2.1 沙箱分析技术
| 技术类型 | 原理 | 优点 | 缺点 |
|---|---|---|---|
| 静态分析 | 不执行文件,分析二进制特征 | 快速、安全 | 无法检测加壳/混淆文件 |
| 动态分析 | 在隔离环境中执行文件 | 发现实际行为 | 耗时长、可能漏掉定时触发 |
| 混合分析 | 静态+动态结合 | 精度高 | 系统复杂 |
| 内存分析 | 分析运行时的内存行为 | 发现内存马 | 技术门槛高 |
| 网络行为分析 | 观察文件执行时的网络通信 | 发现C&C通信 | 需要模拟真实网络 |
2.2 沙箱检测维度
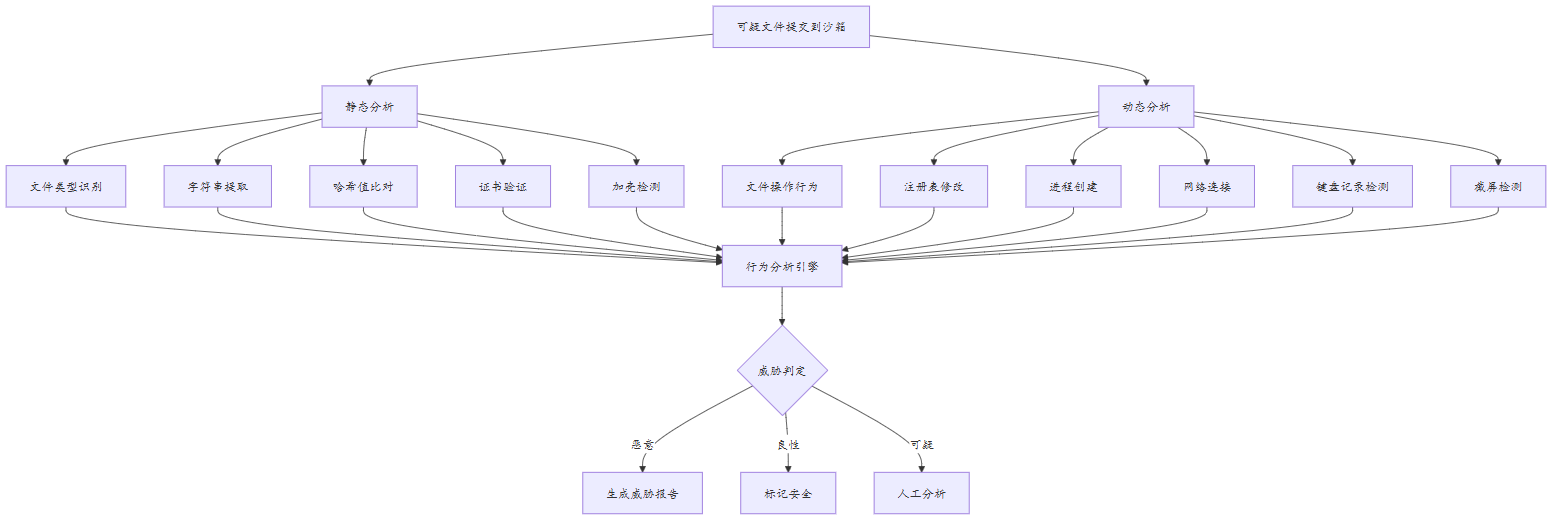
2.3 沙箱与 NGFW 联动架构
| 组件 | 功能 | 联动方式 |
|---|---|---|
| NGFW | 流量检测,发现可疑文件 | 自动提取可疑文件提交沙箱 |
| 沙箱 | 深度分析可疑文件 | 分析结果反馈给 NGFW |
| NGFW | 根据沙箱结果更新策略 | 实时更新阻断规则 |
| 威胁情报平台 | 汇聚威胁情报 | 沙箱结果上传共享 |
2.4 检测指标
| 指标 | 说明 | 判定标准 |
|---|---|---|
| 恶意评分 | 0-100 综合评分 | >80 恶意,60-80 可疑 |
| 危险行为数 | 检测到的危险行为数量 | >5 高威胁 |
| C&C 通信 | 是否与已知恶意IP通信 | 发现即判定恶意 |
| 持久化机制 | 是否安装后门/计划任务 | 发现即判定恶意 |
| 防分析行为 | 是否检测虚拟机/沙箱 | 发现即高度可疑 |
三、技术细节
3.1 恶意行为检测分类
| 行为类别 | 具体行为 | 威胁等级 |
|---|---|---|
| 系统修改 | 修改注册表启动项、修改系统文件 | 高 |
| 进程注入 | 注入其他进程、DLL劫持 | 高 |
| 网络通信 | 连接未知域名、大量出站连接 | 高 |
| 数据窃取 | 读取剪贴板、屏幕截图、记录键盘 | 高 |
| 持久化 | 创建计划任务、服务、启动项 | 高 |
| 反分析 | 检测虚拟机、延迟执行、条件触发 | 中 |
| 横向移动 | 扫描内网、尝试 SMB/RDP 连接 | 高 |
| 提权 | 利用漏洞提权、篡改 ACL | 高 |
3.2 沙箱绕过技术与对抗
| 绕过技术 | 原理 | 沙箱应对 |
|---|---|---|
| 虚拟机检测 | 检测 VMware/VirtualBox 特征 | 隐藏虚拟化痕迹 |
| 时间炸弹 | 延迟数天执行恶意行为 | 时间压缩技术 |
| 条件触发 | 仅在特定条件下执行 | 多场景模拟 |
| 加壳混淆 | 加密/压缩文件内容 | 自动脱壳+静态分析 |
| 文件分片 | 恶意代码分多次传输 | 流量重组+关联分析 |
| 合法工具滥用 | 使用 PowerShell 等合法工具 | 行为语义分析 |
3.3 沙箱部署模式
| 部署模式 | 说明 | 适用场景 |
|---|---|---|
| 本地沙箱 | 部署在客户本地 | 数据敏感、不能出网 |
| 云端沙箱 | 沙箱服务在云端 | 中小企业、灵活扩展 |
| 混合模式 | 本地+云端组合 | 兼顾安全与效率 |
| 沙箱集群 | 多台沙箱并行分析 | 高吞吐、大规模分析 |
四、实战配置/案例分析
4.1 华为 HiSec Guard 沙箱与 USG 联动配置
# 1. 配置沙箱服务器地址(在USG防火墙上)
sandbox
 server-group sandbox_group
  server 1
   address 10.1.1.150
   auth-mode password
   password cipher Sandbox@2024
   port 8443
  quit
 quit
quit

# 2. 启用文件提取
file-extraction
 # 启用文件提取功能
 enable
 # 配置需要提取的文件类型
 extract-file-type doc docx xls xlsx ppt pptx pdf exe zip rar
 # 配置文件提取触发条件
 extract-condition sandbox-profile default
quit

# 3. 配置沙箱分析策略
sandbox profile default
 # 启用沙箱分析
 enable
 server-group sandbox_group
 # 需要提交沙箱分析的文件类型
 analyze-file-type doc docx xls xlsx ppt pptx pdf exe zip rar js html
 # 分析策略
 analyze-policy full
 # 超时时间(秒)
 timeout 300
 # 联动NGFW更新策略
 action update-security-policy
quit

# 4. 在安全策略中应用沙箱分析
security-policy
 rule name Sandbox_Analysis
  source-zone trust
  destination-zone untrust
  action permit
  service http https ftp imap
  # 启用文件提取和沙箱分析
  file-extraction enable
  sandbox-profile default
  log-action enable
 quit

 rule name Block_Malicious
  source-zone any
  destination-zone any
  # 自动阻断沙箱判定的恶意文件
  sandbox-result malicious
  action deny
  log-action enable
 quit
quit

# 5. 配置威胁情报联动
threat-intelligence
 enable
 source hi_sec_guard
  server 10.1.1.150
  sync-interval 300
 quit
quit
4.2 沙箱分析 API 调用示例
# 沙箱文件提交API调用示例(Python)
import requests
import hashlib
import json

def submit_file_to_sandbox(file_path, sandbox_url, auth_token):
    """提交文件到沙箱分析"""
    # 计算文件哈希
    with open(file_path, 'rb') as f:
        file_data = f.read()
        file_hash = hashlib.sha256(file_data).hexdigest()

    # 提交文件
    files = {'file': open(file_path, 'rb')}
    headers = {'Authorization': f'Bearer {auth_token}'}
    data = {
        'hash': file_hash,
        'analysis_type': 'full',
        'timeout': 300
    }

    response = requests.post(
        f'{sandbox_url}/api/v1/analysis/file',
        headers=headers,
        files=files,
        data=data
    )

    task_id = response.json()['task_id']
    return task_id

def get_analysis_result(sandbox_url, task_id, auth_token):
    """获取沙箱分析结果"""
    headers = {'Authorization': f'Bearer {auth_token}'}
    response = requests.get(
        f'{sandbox_url}/api/v1/analysis/{task_id}',
        headers=headers
    )
    return response.json()

# 使用示例
task_id = submit_file_to_sandbox(
    'suspicious.docx',
    'https://10.1.1.150',
    'your_auth_token'
)
result = get_analysis_result(
    'https://10.1.1.150',
    task_id,
    'your_auth_token'
)

# 根据结果更新防火墙策略
if result['verdict'] == 'malicious':
    # 将恶意文件哈希加入黑名单
    add_to_firewall_blocklist(result['hash'])
4.3 故障排查案例:沙箱分析结果延迟导致恶意文件扩散
故障现象:某员工收到一封带有恶意附件的钓鱼邮件,附件通过了防火墙的 AV 检测(病毒库未覆盖),但沙箱分析需要 5 分钟才返回结果,期间已有 3 名员工打开了该附件。
排查步骤:
- 查看沙箱分析日志
# 在USG上查看文件提取日志
display file-extraction log recent | include "suspicious"
发现文件已被提取并提交到沙箱,但分析结果尚未返回。
-
查看沙箱队列状态 登录沙箱管理界面,发现当前队列积压 50 个待分析文件,平均等待时间 4 分钟。
-
根因分析
- 沙箱分析队列拥堵,无法及时处理紧急文件
- 没有针对高优先级文件(如邮件附件)的快速通道
-
沙箱分析结果返回前,文件未被临时隔离
-
解决方案
# 方案1: 配置高优先级沙箱分析
sandbox profile priority_analysis
 enable
 server-group sandbox_group
 analyze-file-type doc docx xls xlsx ppt pptx pdf
 analyze-policy quick  # 快速分析模式
 timeout 120
 priority high         # 高优先级
 # 分析期间临时隔离
 action quarantine-pending
quit

# 方案2: 邮件附件优先提交沙箱
security-policy
 rule name Email_Attach_Sandbox
  source-zone trust
  destination-zone any
  action permit
  service imap smtp
  file-extraction enable
  sandbox-profile priority_analysis
  # 分析期间将文件隔离,不立即放行
  quarantine enable
 quit
quit

# 方案3: 增加沙箱集群节点
# 在HiSec Guard中添加沙箱分析节点
sandbox
 server-group sandbox_group
  server 2
   address 10.1.1.151
   auth-mode password
   password cipher Sandbox@2024
   port 8443
  quit
 quit
quit

# 方案4: 配置即时拦截(基于静态特征先拦截高危文件)
file-extraction
 # 对已知高危文件类型立即阻断
 block-file-type exe scr bat ps1 vbs js
 # 对Office宏文档增强检测
 extract-file-type docm xlsm xlsm
quit
五、恶意代码分析与网络威胁情报
4.1 恶意代码分类体系
| 分类 | 子类 | 传播方式 | 主要目标 | 检测难度 |
|---|---|---|---|---|
| 病毒 | 文件型、引导型、宏病毒 | 文件共享、U盘 | 系统文件、引导扇区 | 中 |
| 蠕虫 | 网络蠕虫、邮件蠕虫、IM蠕虫 | 网络传播、自我复制 | 网络带宽、系统资源 | 中 |
| 木马 | 远控木马、银行木马、下载器 | 钓鱼邮件、恶意网站 | 远程控制、窃取数据 | 高 |
| 勒索软件 | 加密型、锁屏型、双重勒索 | 漏洞利用、钓鱼 | 加密文件、勒索赎金 | 高 |
| 间谍软件 | 键盘记录、截屏、信息收集 | 捆绑安装、钓鱼 | 用户隐私、凭证 | 高 |
| 广告软件 | 弹窗广告、浏览器劫持 | 软件捆绑、恶意扩展 | 用户注意力 | 低 |
| Rootkit | 内核级、引导级、固件级 | 漏洞利用、物理接触 | 系统完全控制 | 极高 |
| 无文件恶意软件 | PowerShell、WMI、宏 | 钓鱼邮件、漏洞利用 | 内存执行、规避检测 | 极高 |
4.2 恶意代码分析流程
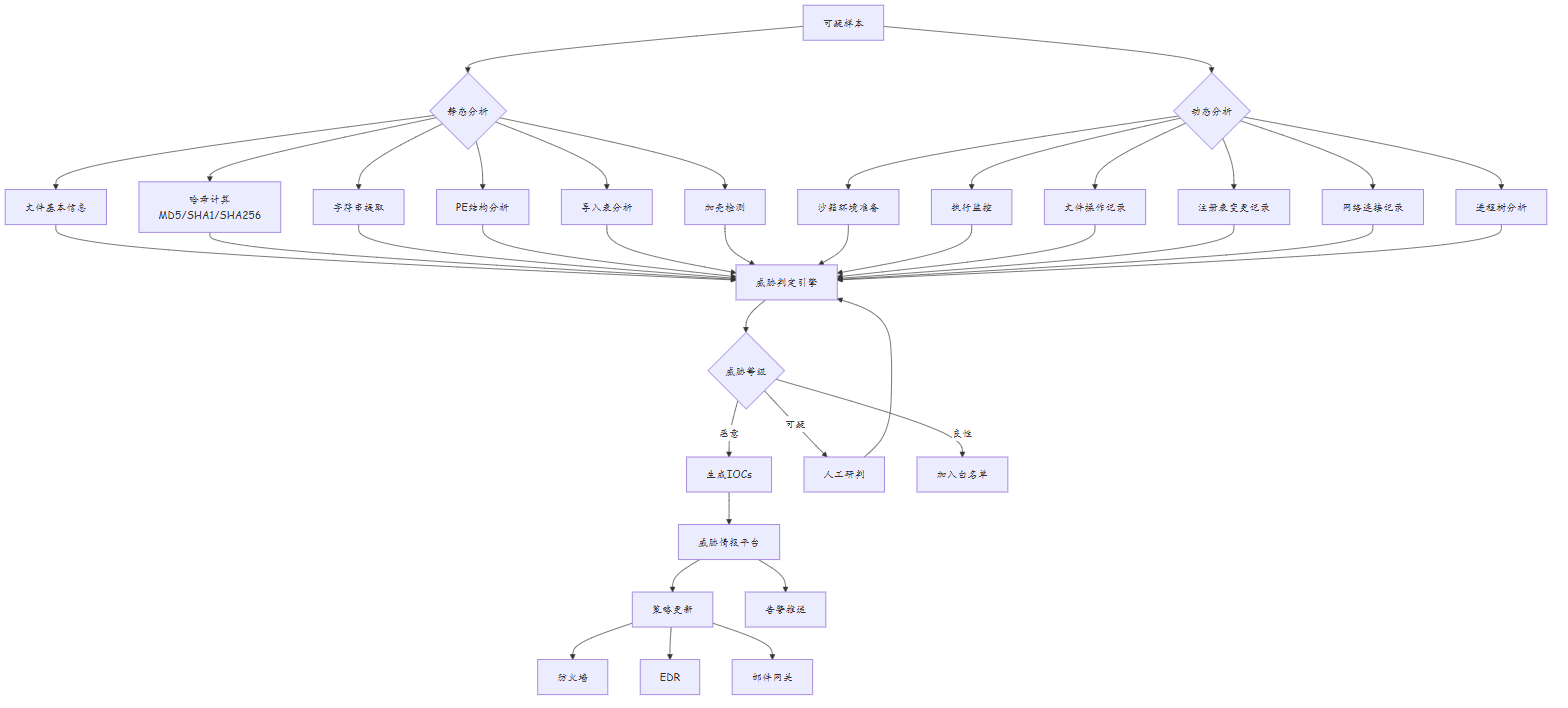
4.3 威胁情报来源与分类
| 情报来源 | 类型 | 更新频率 | 质量 | 获取方式 |
|---|---|---|---|---|
| 商业情报 | 付费订阅 | 实时 | 高 | API订阅 |
| 开源情报(OSINT) | 免费 | 日/周 | 中 | 公开网站 |
| 社区情报 | 行业共享 | 实时 | 高 | ISAC/MISP |
| 内部情报 | 自有分析 | 按需 | 最高 | 沙箱分析 |
| 政府情报 | 官方发布 | 不定期 | 高 | 官方渠道 |
| 情报类型 | 示例 | 应用场景 |
|---|---|---|
| IOC(失陷指标) | IP、域名、URL、文件哈希 | 防火墙/EDR/邮件网关拦截 |
| TTP(战术技术过程) | MITRE ATT&CK映射 | 威胁狩猎、检测规则 |
| 攻击者画像 | APT组织名称、动机、能力 | 风险评估、威胁建模 |
| 漏洞情报 | CVE编号、CVSS评分、利用代码 | 补丁管理、脆弱性评估 |
| 恶意软件情报 | 家族名称、变种、传播链 | 沙箱特征库、AV引擎 |
4.4 威胁情报消费与联动
| 消费环节 | 工具/系统 | 情报类型 | 联动动作 |
|---|---|---|---|
| 网络边界 | 防火墙/WAF | IP、域名、URL | 自动封禁 |
| 邮件网关 | 邮件安全设备 | 发件人、附件哈希、URL | 邮件拦截 |
| 终端防护 | EDR/AV | 文件哈希、进程特征 | 自动查杀 |
| DNS解析 | DNS安全设备 | 恶意域名 | DNS下沉/拦截 |
| SIEM | 安全分析平台 | IOC+TTP | 关联告警 |
| 沙箱 | 威胁分析平台 | 新样本 | 深度分析 |
# 威胁情报API调用示例
import requests
import json

def fetch_threat_intelligence(api_url, api_key):
    """从威胁情报平台获取最新IOC"""
    headers = {
        'Authorization': f'Bearer {api_key}',
        'Content-Type': 'application/json'
    }
    response = requests.get(api_url, headers=headers)
    return response.json()

def update_firewall_iocs(iocs):
    """批量更新防火墙威胁情报"""
    # 提取IP黑名单
    ip_blacklist = [ioc['value'] for ioc in iocs if ioc['type'] == 'ip']
    # 提取域名黑名单
    domain_blacklist = [ioc['value'] for ioc in iocs if ioc['type'] == 'domain']
    # 提取URL黑名单
    url_blacklist = [ioc['value'] for ioc in iocs if ioc['type'] == 'url']
    # 提取文件哈希黑名单
    hash_blacklist = [ioc['value'] for ioc in iocs if ioc['type'] == 'hash']

    return {
        'ip_blacklist': ip_blacklist,
        'domain_blacklist': domain_blacklist,
        'url_blacklist': url_blacklist,
        'hash_blacklist': hash_blacklist
    }

# MITRE ATT&CK 技术映射
mitre_mapping = {
    'T1566': {'name': '钓鱼', 'phase': '投递'},
    'T1204': {'name': '用户诱导', 'phase': '利用'},
    'T1059': {'name': '命令和脚本解释器', 'phase': '执行'},
    'T1047': {'name': '计划任务', 'phase': '持久化'},
    'T1021': {'name': '远程服务', 'phase': '横向移动'},
    'T1005': {'name': '从本地系统收集数据', 'phase': '收集'},
    'T1041': {'name': '/exfiltration over C2', 'phase': '外传'},
}
4.5 威胁情报运营流程
| 阶段 | 活动 | 产出 | 周期 |
|---|---|---|---|
| 情报收集 | 从多源获取原始情报 | 原始情报数据 | 实时 |
| 情报处理 | 清洗、去重、标准化 | 标准化IOC | 实时 |
| 情报分析 | 关联分析、优先级排序 | 情报评估报告 | 日/周 |
| 情报分发 | 推送到消费系统 | 更新策略/规则 | 实时 |
| 情报验证 | 测试情报准确率 | 误报/漏报统计 | 周/月 |
| 情报退役 | 清理过期情报 | 情报生命周期记录 | 月/季 |
六、总结
| 知识点 | 要点 |
|---|---|
| 沙箱作用 | 检测未知威胁和 0day 攻击 |
| 分析方式 | 静态分析+动态分析结合 |
| 行为检测 | 文件操作、注册表修改、网络通信等 |
| 联动 NGFW | 自动提交可疑文件、反馈分析结果 |
| 绕过对抗 | 虚拟机检测、时间炸弹、加壳混淆 |
| 部署模式 | 本地、云端、混合、集群 |
| 延迟问题 | 高优先级队列、快速分析、集群扩展 |
| 恶意代码分类 | 病毒、蠕虫、木马、勒索、间谍、Rootkit、无文件 |
| 分析流程 | 静态分析→动态分析→威胁判定→生成IOCs |
| 威胁情报 | IOC、TTP、攻击者画像、漏洞情报、恶意软件情报 |
| 情报消费 | 防火墙封禁、EDR查杀、DNS拦截、SIEM关联 |
思考
- 沙箱分析存在一定误报率,误报会对业务造成什么影响?如何降低误报?
- 沙箱无法检测不通过文件形式传播的攻击(如 SQL 注入、XSS),这些威胁应该如何检测?
- 恶意软件通过检测沙箱环境来改变行为(如休眠),沙箱如何应对这种"反沙箱"技术?
下篇预告:第229篇:终端检测与响应(EDR)在网络侧联动