第226篇:终端安全准入控制
关键词:终端准入、NAC、终端安全检查、补丁检查、杀毒软件检查、合规检查、隔离修复
一、引言
终端安全准入控制(Network Access Control, NAC)在用户认证通过后,进一步检查终端自身的安全状态(如是否安装杀毒软件、操作系统补丁是否完整、是否存在恶意软件),只有满足安全策略的终端才被允许接入网络。这是纵深防御体系中终端侧的关键环节。
NAC 解决了"认证通过的人,其设备是否安全"的问题,是连接身份认证与网络安全的重要桥梁。
二、核心概念
2.1 NAC 检查项
| 检查项 | 检测内容 | 安全意义 |
|---|---|---|
| 操作系统补丁 | 操作系统安全补丁安装情况 | 防止利用已知漏洞入侵 |
| 防病毒软件 | 是否安装并运行杀毒软件 | 防止病毒传播 |
| 防病毒库版本 | 病毒库是否为最新版本 | 确保能检测最新威胁 |
| 防火墙状态 | 系统防火墙是否开启 | 防止横向渗透 |
| 恶意软件扫描 | 是否感染已知恶意软件 | 阻断已知威胁 |
| 磁盘加密 | 是否启用全盘加密 | 防止设备丢失导致数据泄露 |
| 合规软件 | 是否安装公司要求的软件 | 确保终端合规 |
| 注册表合规 | 安全相关注册表项配置 | 防止策略被篡改 |
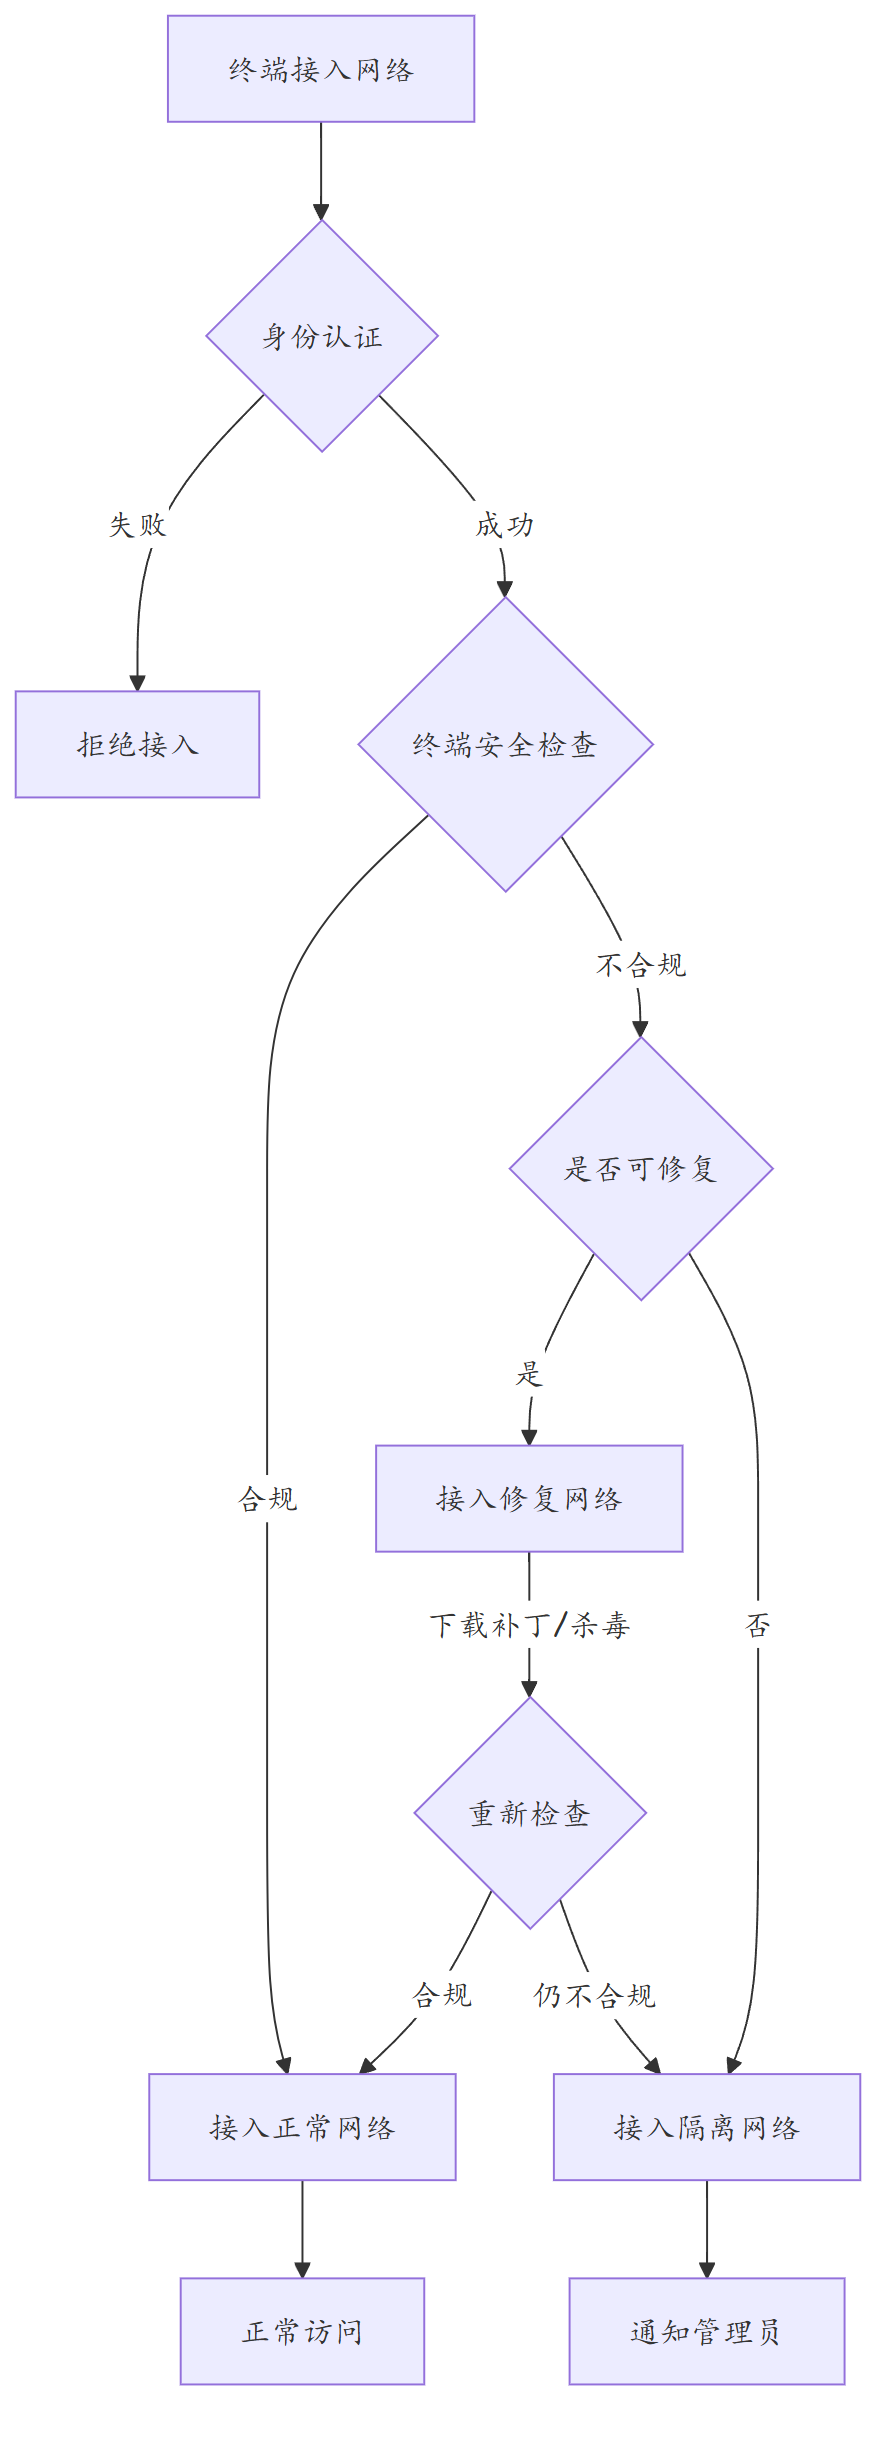
2.2 NAC 处置策略
2.3 NAC 架构组件
| 组件 | 功能 | 华为对应产品 |
|---|---|---|
| NAC 服务器 | 存储检查策略、执行合规判断 | CSF (Client Security Framework) |
| Agent 客户端 | 安装在终端上,执行本地检查 | CS Agent |
| 策略服务器 | 存储终端安全策略 | CS Policy Server |
| 隔离交换机 | 根据检查结果切换 VLAN | 支持 NAC 的交换机 |
| 补丁/杀毒服务器 | 为不合规终端提供修复资源 | WSUS、杀毒服务器 |
三、技术细节
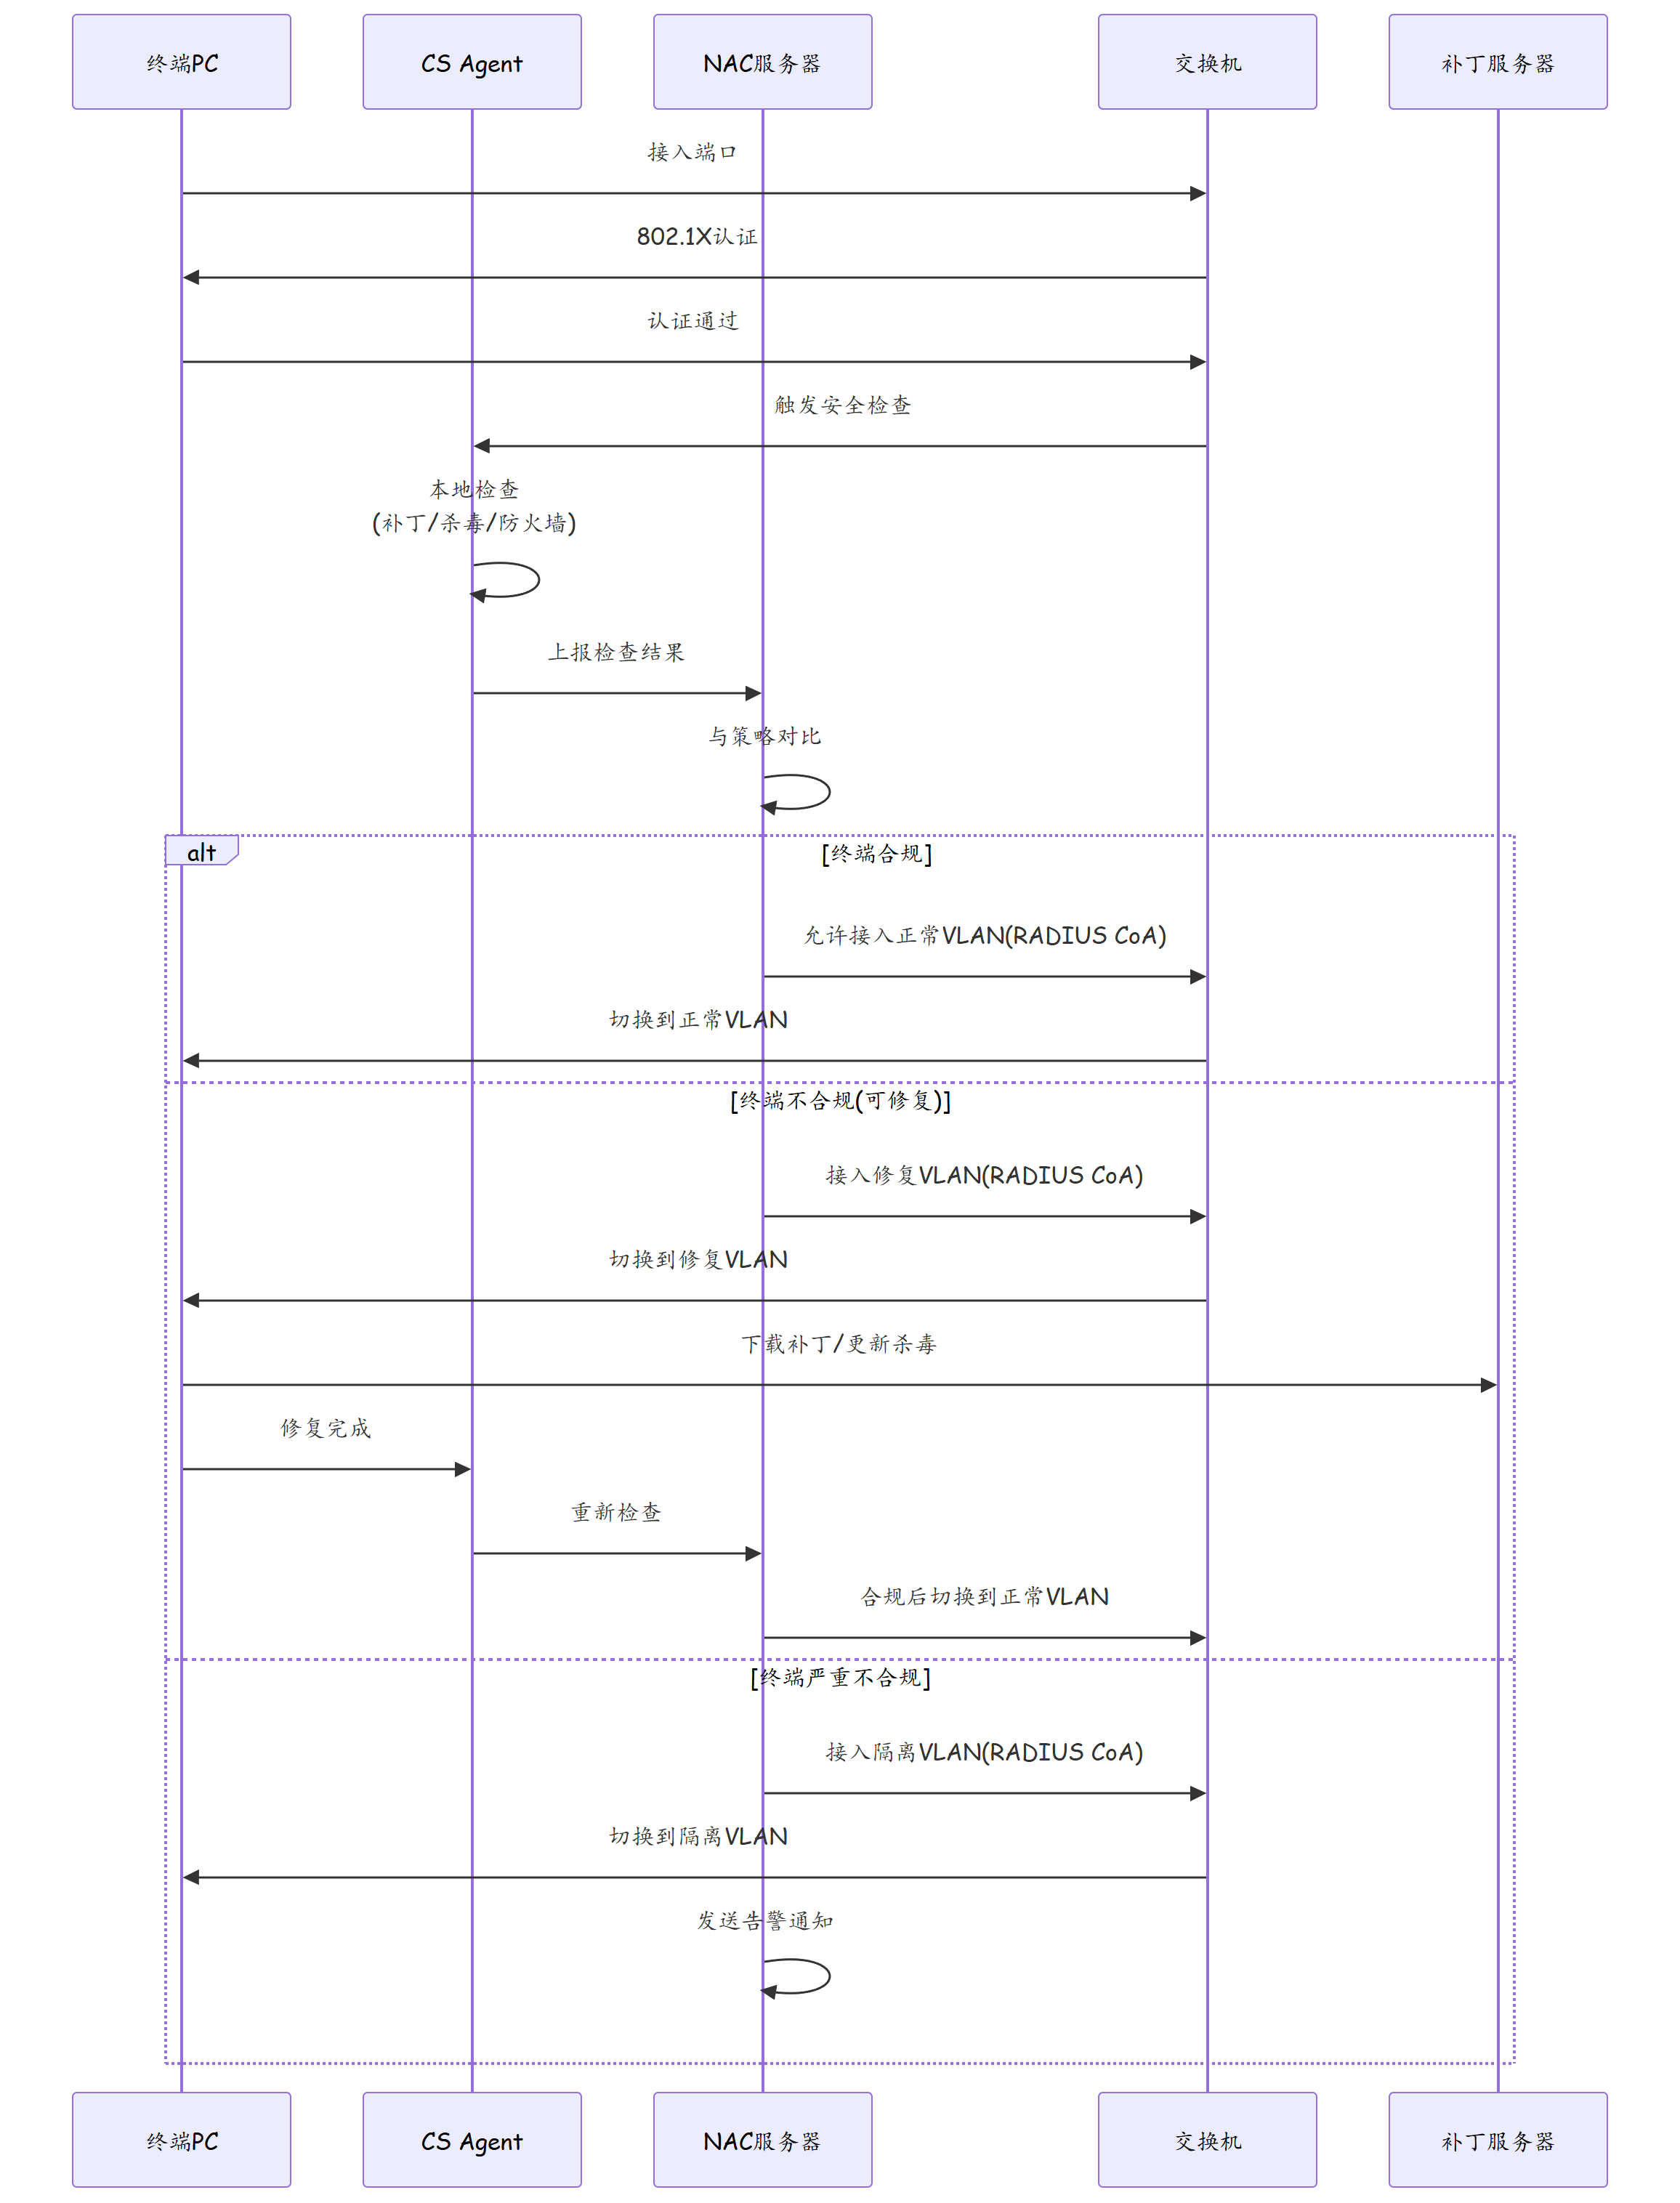
3.1 NAC 检查流程
3.2 检查策略模板
| 模板名称 | 检查项 | 适用对象 |
|---|---|---|
| 标准办公终端 | 补丁≤30天、杀毒开启、防火墙开启 | 普通办公 PC |
| 高安全终端 | 补丁≤7天、杀毒开启、全盘加密、防火墙开启 | 财务、研发 PC |
| 服务器终端 | 补丁≤14天、杀毒开启、审计日志开启 | 内部服务器 |
| 访客终端 | 基础杀毒扫描 | 临时访客设备 |
3.3 Agent 与 Agentless 对比
| 对比项 | Agent 模式 | Agentless 模式 |
|---|---|---|
| 检查深度 | 深度(可检查注册表、进程) | 有限(ARP/ICMP/端口扫描) |
| 部署成本 | 高(每台终端安装) | 低(无需安装) |
| 终端兼容性 | 需支持特定 OS | 兼容所有终端 |
| 检查精度 | 高 | 低 |
| 维护复杂度 | 高(版本管理) | 低 |
| 适用场景 | 内部可控终端 | 混合终端、IoT 设备 |
四、实战配置/案例分析
4.1 华为 NAC(CSF)配置
# 1. 配置AAA域(支持NAC)
aaa
 domain nac_domain
  authentication-scheme default
  accounting-scheme default
  radius-server scheme nac_radius
 quit
quit

radius scheme nac_radius
 primary authentication 10.1.1.200
 primary accounting 10.1.1.200
 user-name-format without-domain
 resend-count 2
 key authentication cipher NAC@2024
 key accounting cipher NAC@2024
quit

# 2. 配置VLAN
vlan 10
 name Normal_Network

vlan 200
 name Repair_Network
 description 终端修复网络

vlan 999
 name Isolate_Network
 description 终端隔离网络

# 3. 配置NAC相关接口
interface GigabitEthernet0/0/1
 port link-type access
 port default vlan 10
 port-authen dot1x enable
 port-authen pae authenticate

 # 配置NAC检查触发
 port-authen mac-auth-bypass enable
 # NAC合规检查后切换VLAN由RADIUS下发
quit

# 4. 配置NAC VLAN切换ACL
# 修复网络ACL:仅允许访问补丁/杀毒服务器和DHCP/DNS
acl number 3010
 rule 5 permit udp destination-port eq 67
 rule 10 permit udp destination-port eq 68
 rule 15 permit udp destination-port eq 53
 rule 20 permit tcp destination 10.1.1.50 0 destination-port eq 80
 rule 25 permit tcp destination 10.1.1.50 0 destination-port eq 443
 rule 30 permit icmp
 rule 35 deny ip
quit

# 隔离网络ACL:仅允许访问NAC服务器
acl number 3020
 rule 5 permit tcp destination 10.1.1.200 0 destination-port eq 443
 rule 10 permit icmp
 rule 15 deny ip
quit

interface Vlanif200
 traffic-filter outbound acl 3010
quit

interface Vlanif999
 traffic-filter outbound acl 3020
quit

# 5. 配置RADIUS属性(终端合规后下发VLAN切换)
# RADIUS服务器返回的Attribute:
# 64 (Filter-Id) - 下发ACL名称
# 65 (Framed-IP-Netmask)
# 隧道VLAN属性 - 切换终端到正常VLAN
4.2 CSF 服务端策略配置
# CSF 服务端策略配置(通过CSF管理界面配置)

# 1. 创建终端安全检查策略
策略名称:标准办公终端检查
检查项配置:
  - 操作系统补丁检查
    规则:操作系统补丁发布日期不超过30天
    处置:不合规则隔离至修复网络

  - 防病毒软件检查
    规则:必须安装华为iMaster SECGuard或其他指定杀毒软件
    规则:杀毒软件必须处于运行状态
    规则:病毒库版本不超过7天
    处置:不合规则隔离至修复网络

  - 系统防火墙检查
    规则:Windows防火墙必须开启
    处置:不合规则隔离至修复网络

  - 恶意软件扫描
    规则:执行快速病毒扫描
    处置:发现恶意软件则隔离至隔离网络

# 2. 创建终端组
组名称:研发部门终端
成员:OU=研发部,DC=company,DC=com 下的所有终端
应用策略:高安全终端检查

组名称:办公部门终端
成员:OU=办公部,DC=company,DC=com 下的所有终端
应用策略:标准办公终端检查

# 3. 创建自动修复策略
修复服务器地址:10.1.1.50
自动更新补丁:是
自动更新病毒库:是
修复后自动重新检查:是
4.3 故障排查案例:终端反复在修复VLAN和隔离VLAN之间切换
故障现象:某员工终端接入网络后,网络时通时断。排查发现该终端在修复 VLAN(200)和隔离 VLAN(999)之间反复切换。
排查步骤:
- 查看 NAC 检查日志
# 在交换机上查看该MAC的认证状态
display port-authen dot1x mac-auth mac 00e0-fc12-3456
发现该终端的 VLAN 在 200 和 999 之间切换。
- 查看 CSF 服务端日志 在 CSF 服务端查看该终端的检查记录:
- 第一次检查:杀毒软件病毒库过期(35天)→ 修复 VLAN
- 自动更新病毒库失败 → 重新检查
- 第二次检查:发现恶意软件 → 隔离 VLAN
- 隔离后手动清除恶意软件 → 重新检查
- 第三次检查:杀毒软件进程被杀软自保机制阻断 → 误判为未运行 → 修复 VLAN
-
循环往复
-
根因分析 CSF Agent 与终端上安装的第三方杀毒软件(非公司指定杀毒软件)存在冲突,导致杀毒软件状态检测出现误判。
-
解决方案
# 方案1: 统一杀毒软件
# 卸载第三方杀毒软件,安装公司指定的iMaster SECGuard
# 在CSF策略中更新杀毒软件白名单

# 方案2: 调整NAC策略,允许第三方杀毒软件
# 在CSF服务端添加第三方杀毒软件到白名单:
# 杀毒软件白名单:
#   - 华为 iMaster SECGuard
#   - 深信服终端安全管理系统
#   - Symantec Endpoint Protection
#   - 卡巴斯基企业版

# 方案3: 临时将该终端加入NAC白名单
# (仅适用于特殊业务需求的终端,需审批记录)
# 在CSF服务端:
# 终端白名单添加:MAC=00e0-fc12-3456,跳过安全检查
五、总结
| 知识点 | 要点 |
|---|---|
| NAC 目标 | 确保接入终端满足安全基线 |
| 检查项 | 补丁、杀毒、防火墙、恶意软件、加密 |
| 处置策略 | 合规放行、不合规修复、严重不合规隔离 |
| Agent vs Agentless | Agent 深度检查,Agentless 广泛兼容 |
| VLAN 切换 | 通过 RADIUS CoA 动态切换终端 VLAN |
| CSF | 华为终端安全准入解决方案 |
| 软件冲突 | 注意 Agent 与第三方杀毒软件的兼容性 |
思考
- NAC 要求所有终端安装 Agent,但 IoT 设备无法安装 Agent,如何解决 IoT 设备的准入控制?
- 终端安全检查会不会成为网络接入的瓶颈?如何优化检查效率?
- 员工私自关闭杀毒软件以运行某些业务软件,NAC 应该如何处理这种"合理不合规"场景?
下篇预告:第227篇:下一代防火墙(NGFW)与 UTM 区别