第225篇:访客认证与 Portal 认证流程
关键词:Portal认证、访客网络、Web认证、短信认证、微信认证、免费认证、SAML、OAuth
一、引言
在企业网络中,除了正式员工通过 802.1X 认证接入外,还有大量访客(客户、合作伙伴、临时人员)需要临时接入网络。Portal 认证通过 Web 页面完成身份验证,无需在终端安装专用客户端,是访客接入最常用的认证方式。
Portal 认证与第224篇中的 802.1X 认证互补:802.1X 用于内部员工,Portal 用于访客。
二、核心概念
2.1 Portal 认证方式
| 认证方式 | 流程 | 安全等级 | 适用场景 |
|---|---|---|---|
| 免费认证 | 同意服务条款后直接放行 | 最低 | 公共场所免费 WiFi |
| 账号密码认证 | 输入账号和密码 | 中 | 企业内部访客 |
| 短信验证码认证 | 输入手机号+验证码 | 中高 | 商场、酒店 |
| 微信认证 | 微信授权登录 | 中 | 面向中国用户的场景 |
| 社交媒体认证 | 第三方 OAuth 登录 | 中 | 面向国际用户的场景 |
| 优惠券认证 | 输入优惠券码 | 低 | 商业促销场景 |
2.2 Portal 认证架构
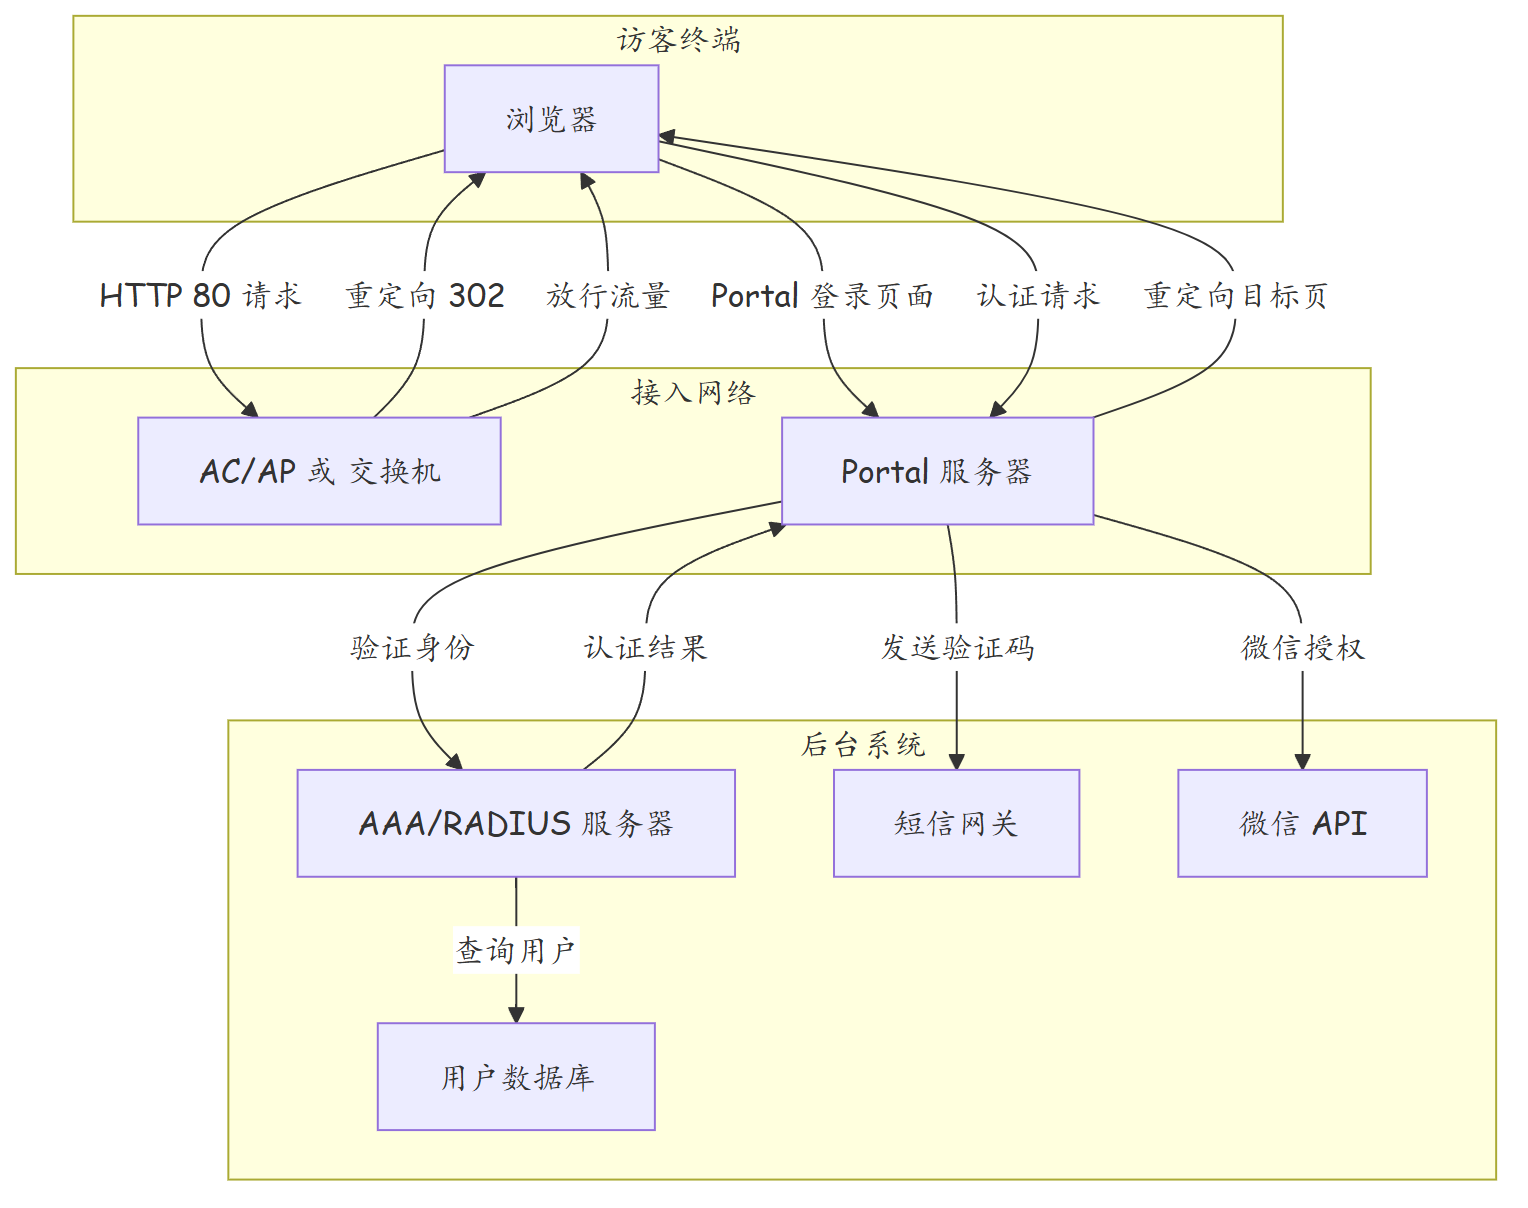
2.3 认证流程类型
| 类型 | 说明 | 流程特点 |
|---|---|---|
| HTTP Redirect | 通过 HTTP 302 重定向到 Portal 页面 | 最简单,兼容性好 |
| DNS Redirect | 通过 DNS 返回 Portal 服务器地址 | 适用于 HTTPS 拦截场景 |
| DHCP Option | 通过 DHCP Option 告知 Portal 地址 | 需要终端支持 |
| Captive Portal | 检测到未认证自动弹出 Portal | WiFi 认证标准要求 |
三、技术细节
3.1 HTTP Redirect 认证流程
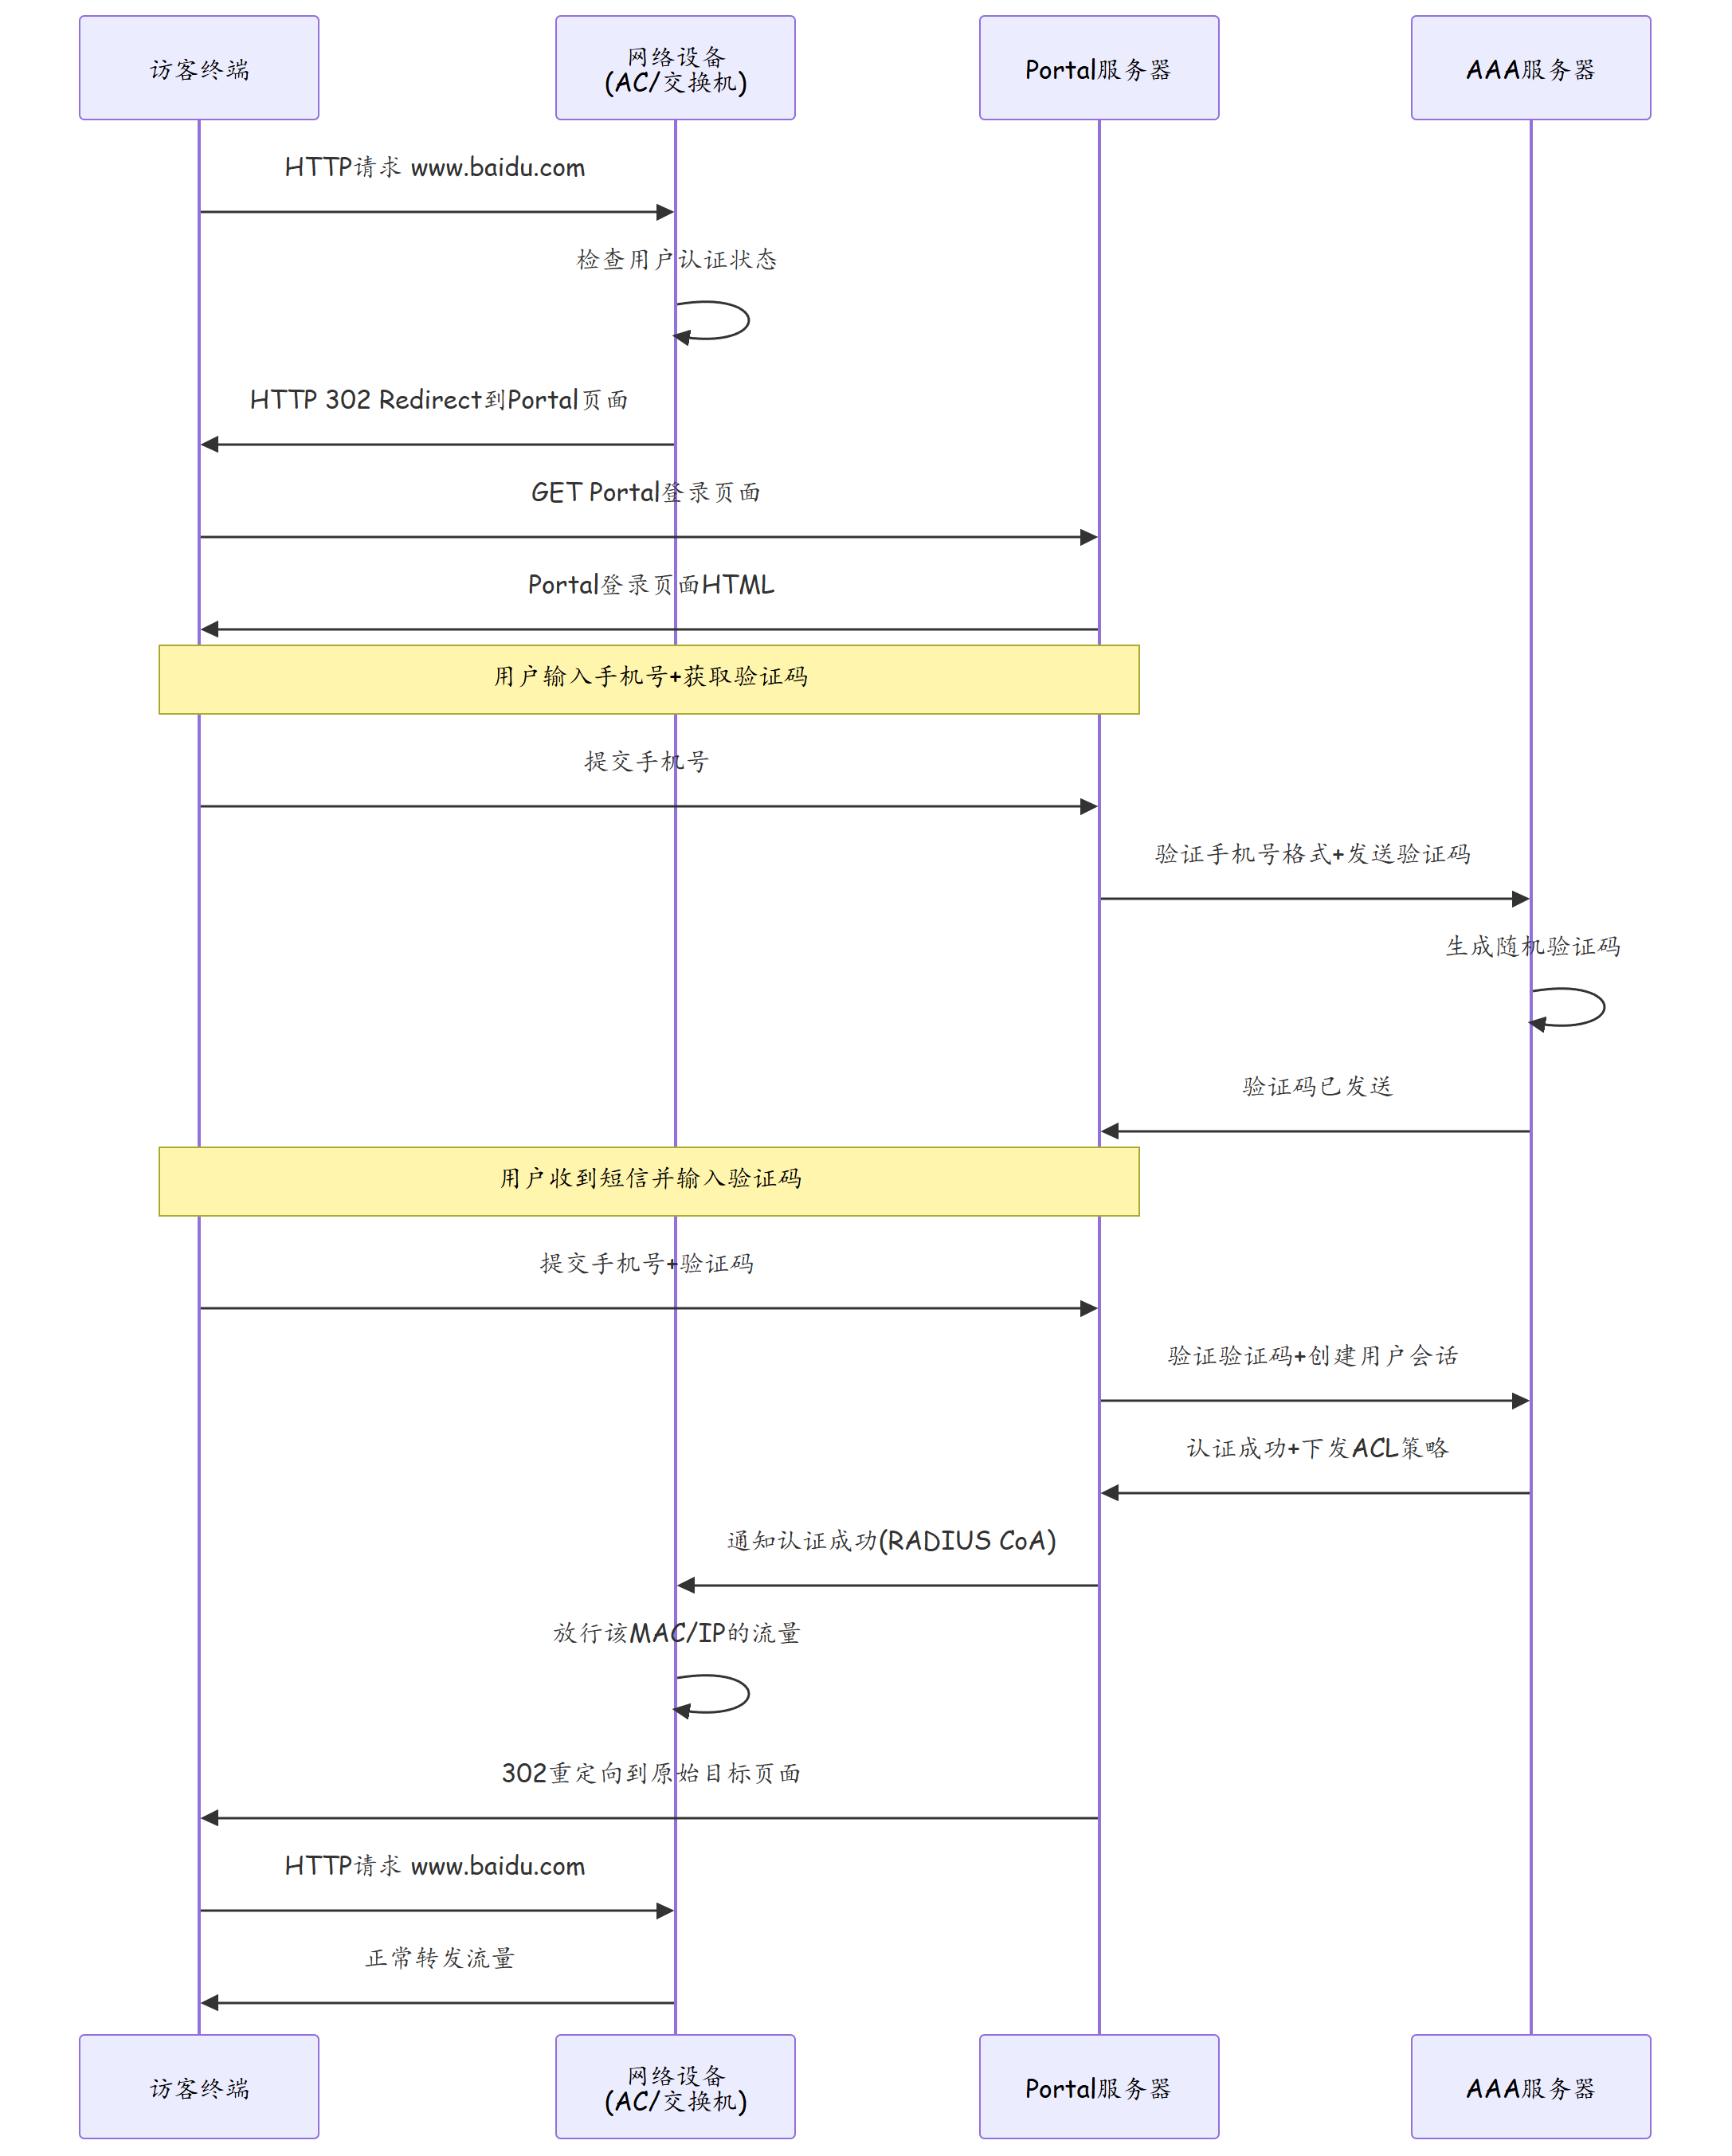
3.2 访客网络隔离策略
| 隔离维度 | 策略 | 实现方式 |
|---|---|---|
| 访客间隔离 | 访客不能互访 | PVLAN / IP Source Guard |
| 访客→内网 | 禁止访问内网资源 | ACL 阻断 |
| 访客→互联网 | 允许访问互联网 | NAT + 路由 |
| 带宽限制 | 限制访客带宽 | QoS 限速 |
| 审计 | 记录访客上网行为 | NetStream / Syslog |
3.3 Portal 与 802.1X 选型
| 对比项 | Portal 认证 | 802.1X 认证 |
|---|---|---|
| 终端要求 | 仅需浏览器 | 需要 802.1X 客户端 |
| 部署难度 | 低 | 中(需证书、RADIUS) |
| 安全等级 | 中(密码可能被截获) | 高(EAP 加密隧道) |
| 访客友好度 | 高 | 低(需配置客户端) |
| 管理终端识别 | 有限 | 可识别终端类型 |
| 适合对象 | 访客、临时用户 | 正式员工、长期用户 |
四、实战配置/案例分析
4.1 华为 AC + Portal 认证配置
# 1. 配置RADIUS服务器模板
radius scheme visitor_radius
 primary authentication 10.1.1.200
 primary accounting 10.1.1.200
 user-name-format without-domain
 resend-count 2
 retry-delay 3
 key authentication cipher V1s1t0r@2024
 key accounting cipher V1s1t0r@2024
quit

# 2. 配置AAA域
aaa
 domain visitor
  authentication-scheme default
  accounting-scheme default
  radius-server scheme visitor_radius
 quit

 authentication-scheme visitor_auth
  authentication-mode radius
 quit

 accounting-scheme visitor_acct
  accounting-mode start-stop
 quit
quit

# 3. 配置Portal服务器模板
portal
 # 启用Portal服务
 enable
 # 配置Portal服务器地址
 server-ipscript ip 10.1.1.200 http-port 80 https-port 443

 # 配置Portal方案
 portal profile visitor_portal
  server-ipscript ip 10.1.1.200 http-port 80
  # 认证方式:免认证(免费认证)/账号密码/短信
  auth-scheme free
  # 重认证时间(秒)
  reauth-time 28800
  # Portal页面提示
  force-callback-url http://10.1.1.200/callback
  # 连接超时
  idle-timeout 3600
 quit

 # 配置Portal组
 portal group visitor_group
  portal profile visitor_portal
 quit
# 4. 在接口上应用Portal认证
# 为访客创建独立VLAN
vlan 100
 name Guest_Network
quit

interface Vlanif100
 ip address 10.100.1.1 24
 # 在三层接口上启用Portal认证
 portal enable visitor_group
 # 配置访客认证域
 portal pre-auth-enable
quit

# 5. 在接入交换机上配置(被AP管理的终端)
# 将访客VLAN的流量标记
interface GigabitEthernet0/0/1
 port link-type trunk
 port trunk allow-pass vlan 10 100
quit

# 6. 配置访客网络ACL隔离
acl number 3001
 # 禁止访客访问内网
 rule 5 deny ip destination 10.0.0.0 0.0.255.255
 # 禁止访客互访
 rule 10 deny ip source 10.100.1.0 0.0.0.255 destination 10.100.1.0 0.0.0.255
 # 允许访问DNS和互联网
 rule 15 permit udp destination-port eq 53
 rule 20 permit tcp destination-port eq 80
 rule 25 permit tcp destination-port eq 443
 rule 30 permit icmp
 rule 35 deny ip
quit

interface Vlanif100
 traffic-filter outbound acl 3001
quit

# 7. 配置DHCP服务
dhcp
 enable
quit

dhcp server ip-pool visitor_pool
 gateway-list 10.100.1.1
 network 10.100.1.0 mask 24
 dns-list 114.114.114.114 8.8.8.8
 quota 100
lease day 1
quit

interface Vlanif100
 dhcp select global
quit
4.2 故障排查案例:Portal 重定向失败
故障现象:访客连接公司 WiFi 后,打开任意网页均无法访问,Portal 登录页面也没有弹出。
排查步骤:
- 检查终端获取的 IP 信息
# 在AC上查看DHCP地址池使用情况
display dhcp server statistics
确认访客终端已获取 IP 地址 10.100.1.50。
- 检查 Portal 预认证状态
display portal user-state
display portal statistics
发现 Portal 服务状态为 Disabled。
- 检查 Portal 配置
display portal profile visitor_portal
发现 force-callback-url 配置中使用了 HTTPS,但 Portal 服务器未正确配置 SSL 证书。
- 根因分析
- Portal 服务器 IP 地址变更(从 10.1.1.199 迁移到 10.1.1.200)后,交换机配置未及时更新
- HTTPS 证书过期,浏览器拦截了 Portal 页面
-
终端防火墙拦截了 80 端口重定向
-
解决方案
# 修正Portal服务器地址
portal
 portal profile visitor_portal
  server-ipscript ip 10.1.1.200 http-port 80
  # 先使用HTTP测试,确认证书后再切回HTTPS
  force-callback-url http://10.1.1.200/callback
 quit
quit

# 在接口上确认Portal已启用
interface Vlanif100
 portal enable visitor_group
quit

# 验证配置
display portal configuration interface Vlanif100

# 在终端上测试
# ping 10.1.1.200  (确认Portal服务器可达)
# 浏览器访问 http://10.1.1.200  (确认Portal页面可访问)
- 排查终端侧问题
- 确认终端防火墙允许 80/443 端口出站
- 确认终端 DNS 解析正常
- 如 Portal 使用 HTTPS,确认证书有效且终端信任该 CA
五、Portal 认证进阶:远程接入与安全策略
5.1 Portal 与 VPN 远程接入架构对比
| 对比维度 | Portal 认证 | IPsec VPN | SSL VPN | ZTNA |
|---|---|---|---|---|
| 接入对象 | 访客/临时用户 | 正式员工(全网访问) | 正式员工(应用级) | 正式员工(零信任) |
| 终端要求 | 浏览器 | VPN客户端 | 浏览器/轻量客户端 | 浏览器/Agent |
| 网络暴露面 | 仅互联网 | 内网IP段暴露 | 应用URL暴露 | 不暴露内网 |
| 隔离粒度 | VLAN/ACL隔离 | 隧道级隔离 | 应用级隔离 | 会话级隔离 |
| 带宽占用 | 正常 | 额外封装开销 | TLS封装开销 | TLS封装开销 |
| 部署复杂度 | 低 | 中 | 中 | 高 |
| 安全等级 | 中 | 高 | 高 | 最高 |
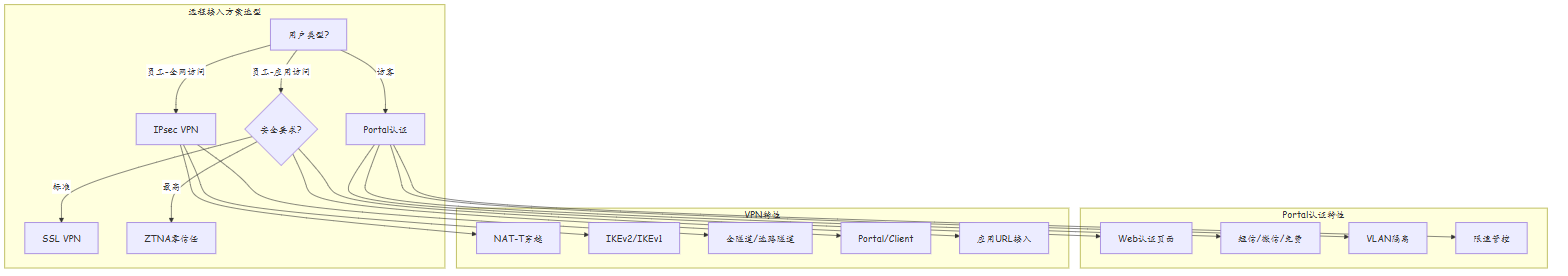
5.2 Portal 认证安全策略模板
| 策略项 | 推荐配置 | 说明 |
|---|---|---|
| 认证有效期 | 4-8小时 | 过期自动断线 |
| 空闲超时 | 30分钟 | 无流量自动断开 |
| 单日最大时长 | 24小时 | 防止长期占用 |
| 并发连接数 | 1 | 防止账号共享 |
| 密码复杂度 | 8位+数字+字母 | 账号密码认证时 |
| 最大重试次数 | 3次/5分钟 | 防暴力破解 |
| VLAN隔离 | 强制启用 | 禁止访问内网 |
| 带宽限制 | 10-50Mbps | 防止带宽耗尽 |
| 上网审计 | 强制启用 | 记录URL/时长/流量 |
5.3 访客认证合规要求
| 合规项 | 要求 | 实现方式 |
|---|---|---|
| 实名登记 | 访客需登记真实身份 | 短信验证+身份证扫描 |
| 日志留存 | 访问日志保留180天以上 | SIEM集中存储 |
| 数据隔离 | 访客数据不进入内网 | 独立VLAN+ACL |
| 带宽保障 | 访客流量不影响业务 | QoS限速 |
| 行为审计 | 可追溯访客上网行为 | URL日志+NetStream |
| 隐私保护 | 不存储访客密码明文 | 验证码方式认证 |
5.4 Portal 认证性能优化
| 优化项 | 方法 | 效果 |
|---|---|---|
| 并发认证 | 多台RADIUS服务器负载均衡 | 认证能力提升 |
| 页面缓存 | CDN加速Portal页面 | 减少加载时间 |
| 会话保持 | Cookie持久化+服务端Session | 减少重复认证 |
| 预认证页面 | 未认证时显示欢迎页面 | 改善用户体验 |
| 异步通知 | 认证结果异步通知设备 | 减少认证延迟 |
# Portal性能优化配置
# 配置多RADIUS服务器负载均衡
radius scheme visitor_radius
 primary authentication 10.1.1.200
 secondary authentication 10.1.1.201
 backup authentication 10.1.1.202
 # 负载均衡模式
 load-balance enable
 # 会话超时优化
 timeout 3
 retry-count 2
 retry-delay 2
quit

# Portal会话优化
portal profile visitor_portal
 # 会话保持时间
 reauth-time 28800
 # 空闲超时
 idle-timeout 1800
 # 强制回拨URL(会话超时后重新认证)
 force-callback-url http://10.1.1.200/callback
 # 预认证(未认证时显示欢迎页面)
 pre-auth-page-url http://10.1.1.200/welcome
quit
5.5 Portal + VPN 混合接入方案
| 场景 | 方案 | 说明 |
|---|---|---|
| 访客+远程办公 | Portal认证+SSL VPN | 访客走Portal,员工走SSL VPN |
| 短期外包人员 | Portal认证+受限VPN | Portal认证后,授予有限VPN权限 |
| 展会临时接入 | Portal免费认证+WIFI隔离 | 快速部署、自动过期 |
| 远程会议 | Portal认证+视频会议白名单 | 认证后仅开放视频会议站点 |
六、Portal认证高级配置与扩展
6.1 多种Portal认证方式配置对比
| 认证方式 | 配置复杂度 | 安全等级 | 用户隐私 | 适用行业 |
|---|---|---|---|---|
| 免费认证 | 极低 | 最低 | 无需个人信息 | 商场/餐厅 |
| 短信认证 | 低 | 中 | 手机号 | 酒店/机场 |
| 微信认证 | 中 | 中 | 微信授权 | 中国场景 |
| 邮箱认证 | 低 | 中 | 邮箱地址 | 国际场景 |
| 账号密码 | 中 | 中高 | 用户名+密码 | 企业内部 |
| 证书认证 | 高 | 最高 | 无需个人信息 | 高安全行业 |
| 扫码认证 | 低 | 中 | APP授权 | 展会/活动 |
6.2 Portal认证安全加固检查表
| 检查项 | 标准要求 | 验证方法 |
|---|---|---|
| Portal页面HTTPS | 强制HTTPS,使用有效证书 | 浏览器访问检查 |
| 认证信息加密传输 | HTTPS/TLS 1.2+ | 抓包验证无明文 |
| 暴力破解防护 | 5次失败锁定5分钟 | 测试连续失败 |
| 会话超时机制 | 空闲30分钟超时 | 检查session配置 |
| 并发限制 | 同一账号仅1个会话 | 测试多终端登录 |
| XSS防护 | Portal页面启用CSP头 | 检查HTTP响应头 |
| CSRF防护 | 表单包含Anti-CSRF Token | 检查页面源码 |
| SQL注入防护 | 参数化查询 | 安全扫描 |
| 日志审计 | 记录认证成功/失败 | 检查日志服务器 |
# Portal安全加固配置
portal profile visitor_portal
 # 强制HTTPS
 https enable
 # 会话超时
 idle-timeout 1800
 # 最大会话时长
 max-online-time 28800
 # 同一用户最大并发数
 max-user 1
 # 暴力破解防护
 failed-max-count 5
 failed-lock-time 300
 # 启用CSRF保护
 csrf-protection enable
quit
6.3 Portal + 微信认证集成架构
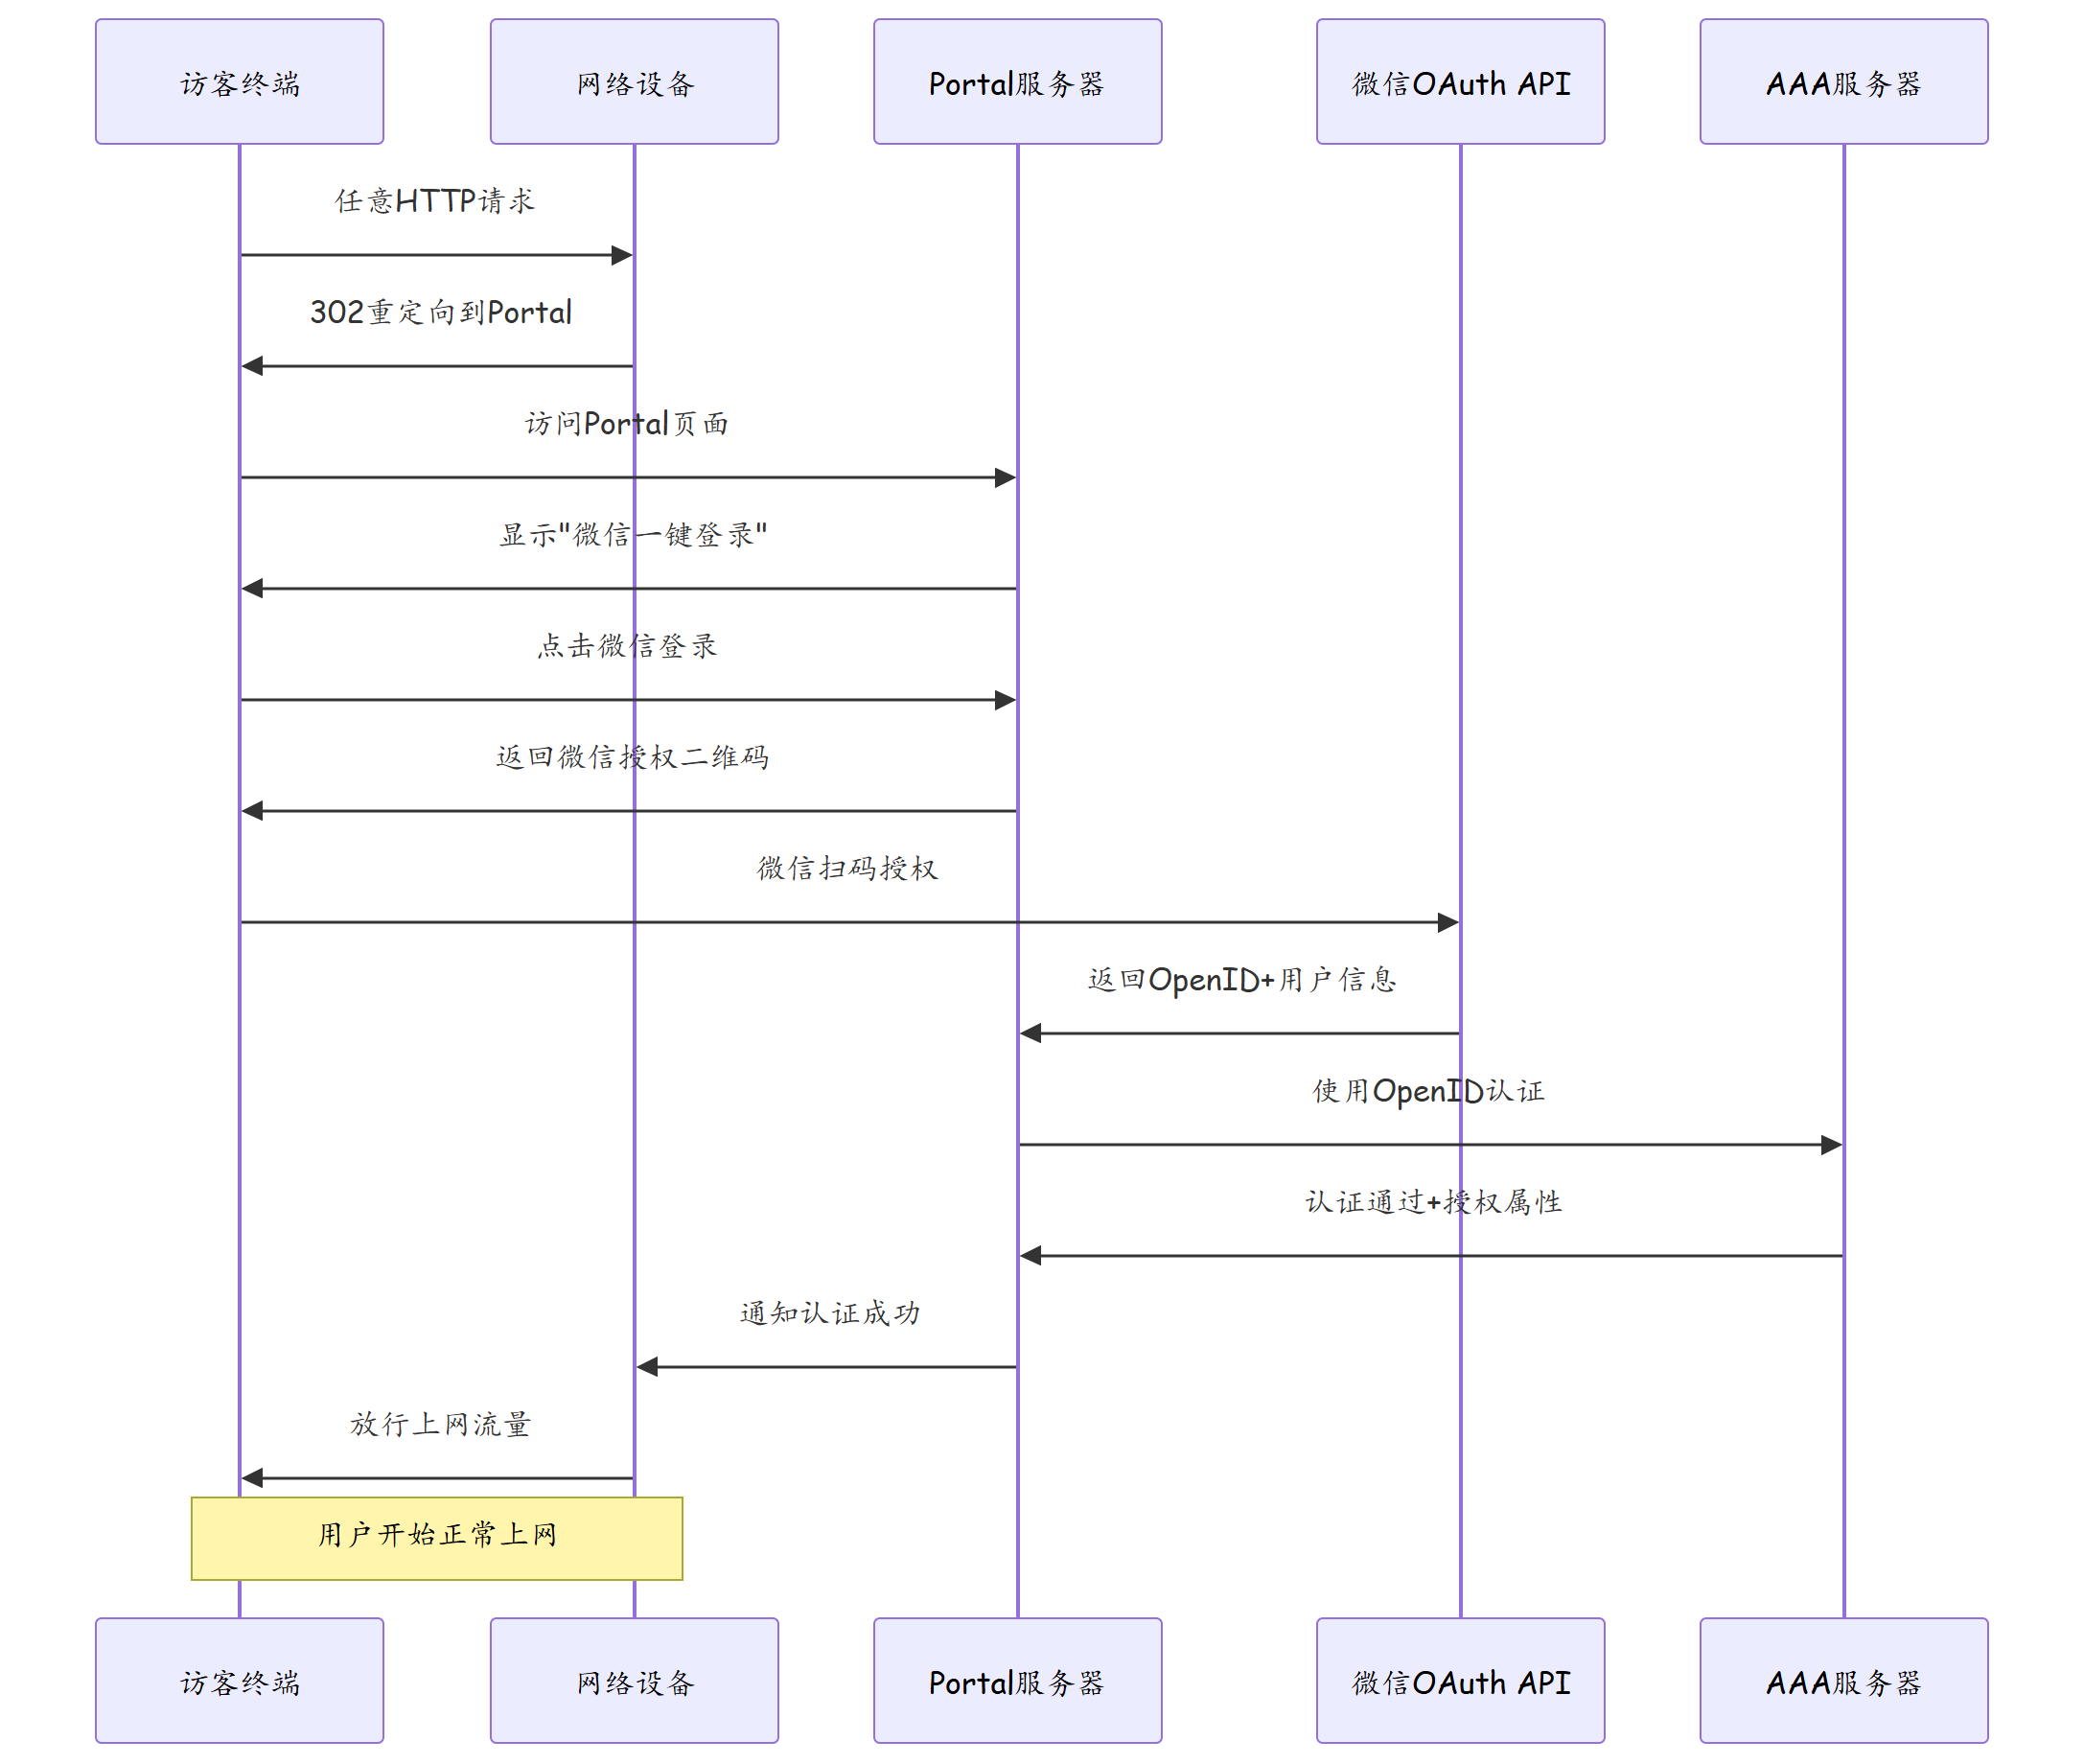
6.4 访客流量审计合规方案
| 审计维度 | 审计内容 | 合规要求 | 存储周期 |
|---|---|---|---|
| 身份审计 | 访客姓名、手机号、被访人 | 等保三级/网络安全法 | 180天+ |
| 行为审计 | 访问URL、访问时间、流量 | 等保三级 | 180天+ |
| 内容审计 | 上传/下载文件(可选) | 特定行业要求 | 180天+ |
| 异常审计 | 违规访问、攻击行为 | 等保三级 | 180天+ |
| 设备审计 | MAC地址、终端类型 | 等保三级 | 90天+ |
# 访客流量审计日志配置
# 1. 启用NetStream(流量统计)
interface Vlanif100
 nqa enable
 netstream outbound
quit

# 2. 启用URL日志
urlfilter-policy
 policy name URL_Guest
  log enable
  # 记录所有URL访问
  category all action log
 quit
quit

# 3. 日志发送至Syslog服务器
info-center loghost 10.1.1.200
info-center loghost protocol tcp
info-center loghost filter level informational
6.5 无感认证(Certificate-Based Portal)方案
| 特性 | 传统Portal | 无感认证 |
|---|---|---|
| 认证方式 | 手动输入/扫码 | 终端证书自动认证 |
| 用户体验 | 需打开Portal页面 | 完全无感知 |
| 适用对象 | 临时访客 | 注册访客/合作伙伴 |
| 部署成本 | 低 | 中(需证书管理) |
| 安全性 | 中 | 高(证书认证) |
| 支持平台 | 所有浏览器 | 需证书管理Agent |
七、总结
| 知识点 | 要点 |
|---|---|
| Portal 认证 | 通过 Web 页面完成身份验证 |
| 认证方式 | 免费、账号密码、短信、微信、社交媒体 |
| 重定向方式 | HTTP 302、DNS Redirect、DHCP Option |
| 访客隔离 | 禁止互访、禁止访问内网、限速 |
| 与 802.1X 互补 | 802.1X 管员工,Portal 管访客 |
| Portal 服务器 | 提供登录页面、调用后端认证服务 |
| 故障排查 | 检查 IP 获取、重定向、证书、连通性 |
| 远程接入对比 | Portal/VPN/SSL VPN/ZTNA 各有适用场景 |
| 安全策略 | 有效期、空闲超时、并发限制、VLAN隔离 |
| 合规要求 | 实名登记、日志留存、数据隔离、行为审计 |
思考
- Portal 认证中 HTTP 重定向在 HTTPS 流量面前是否失效?如何解决?
- 访客 WiFi 与员工 WiFi 如何有效隔离?仅靠 ACL 是否足够?
- 短信验证码认证存在短信劫持风险,如何增强安全性?
下篇预告:第226篇:终端安全准入控制