第224篇:802.1X 认证的 EAP 协议栈
关键词:802.1X、EAP、EAPOL、EAP-RADIUS、认证者、认证服务器、Supplicant、认证框架
一、引言
802.1X 是 IEEE 制定的基于端口的网络访问控制标准,通过 EAP(Extensible Authentication Protocol,可扩展认证协议)实现灵活的认证方式。企业园区网中,802.1X 是端口安全的核心机制,只有经过身份验证的终端才能接入网络。
理解 802.1X 的 EAP 协议栈,是掌握网络准入认证的基础。
二、核心概念
2.1 802.1X 三方模型
| 角色 | 说明 | 设备示例 |
|---|---|---|
| Supplicant(受控方) | 需要接入网络的终端 | PC、手机、笔记本电脑 |
| Authenticator(认证者) | 控制端口访问的网络设备 | 交换机、无线AP |
| Authentication Server(认证服务器) | 执行认证决策的服务器 | RADIUS 服务器、FreeRADIUS |
2.2 协议栈层次
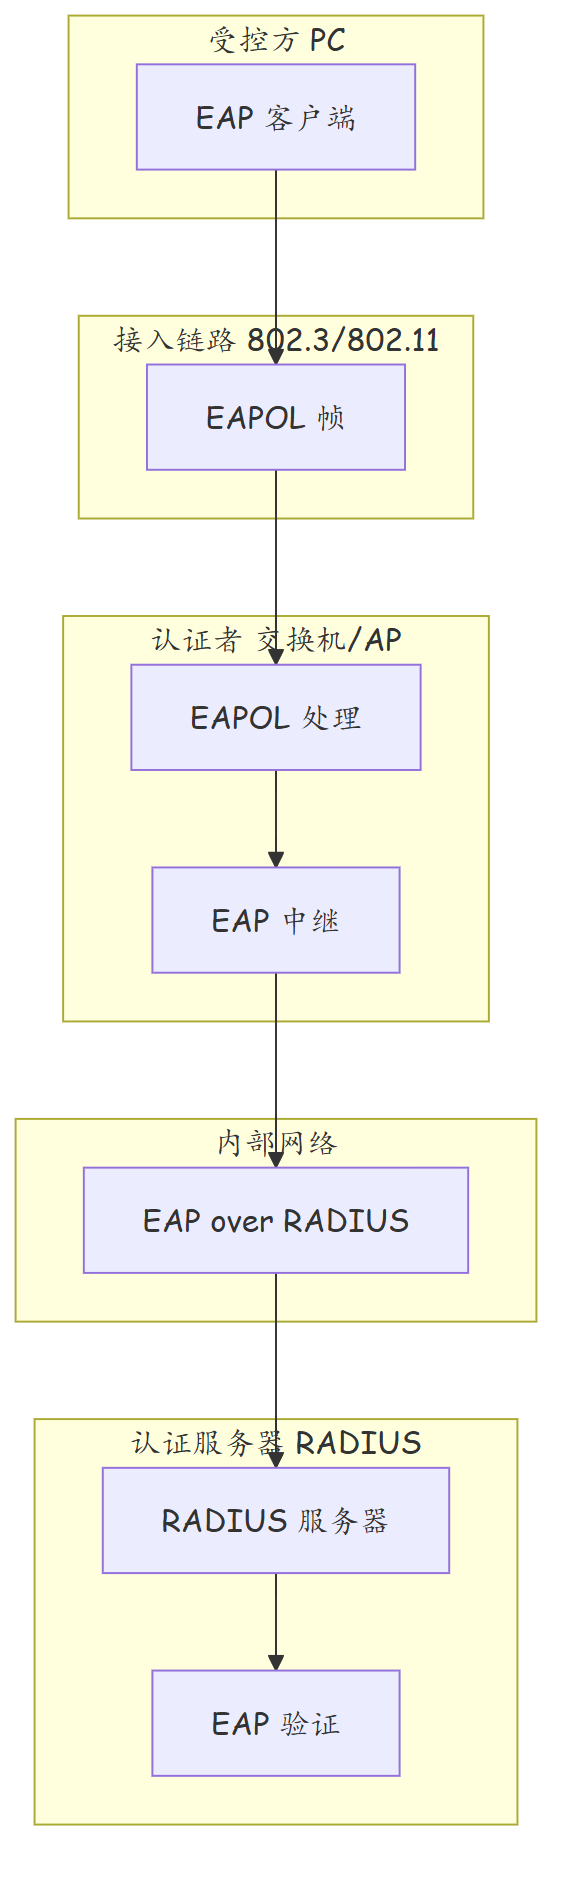
2.3 EAP 方法对比
| EAP 方法 | 认证方式 | 安全性 | 复杂度 | 适用场景 |
|---|---|---|---|---|
| EAP-MD5 | 用户名+密码挑战响应 | 低(无加密、易重放) | 低 | 已不推荐使用 |
| EAP-PEAP | TLS 隧道 + 内层认证 | 高 | 中 | 企业通用 |
| EAP-TLS | 双向证书认证 | 最高 | 高 | 高安全场景 |
| EAP-TTLS | TLS 隧道 + 灵活内层认证 | 高 | 中 | 替代PEAP |
| EAP-FAST | 安全凭证隧道 | 高 | 中 | Cisco 环境 |
| EAP-FAST v2 | 改进版安全隧道 | 高 | 中 | 支持匿名隧道 |
2.4 EAPOL 报文类型
| 报文类型 | 代码 | 方向 | 用途 |
|---|---|---|---|
| EAPOL-Start | 1 | Supplicant → Authenticator | 主动发起认证 |
| EAPOL-Logoff | 2 | Supplicant → Authenticator | 主动登出 |
| EAPOL-Request/Response | 3 | 双向 | 传输 EAP 载荷 |
| EAPOL-Key | 4 | 双向 | 传输加密密钥 |
| EAPOL-Notification | 5 | 双向 | 通知消息 |
三、技术细节
3.1 PEAP 认证流程
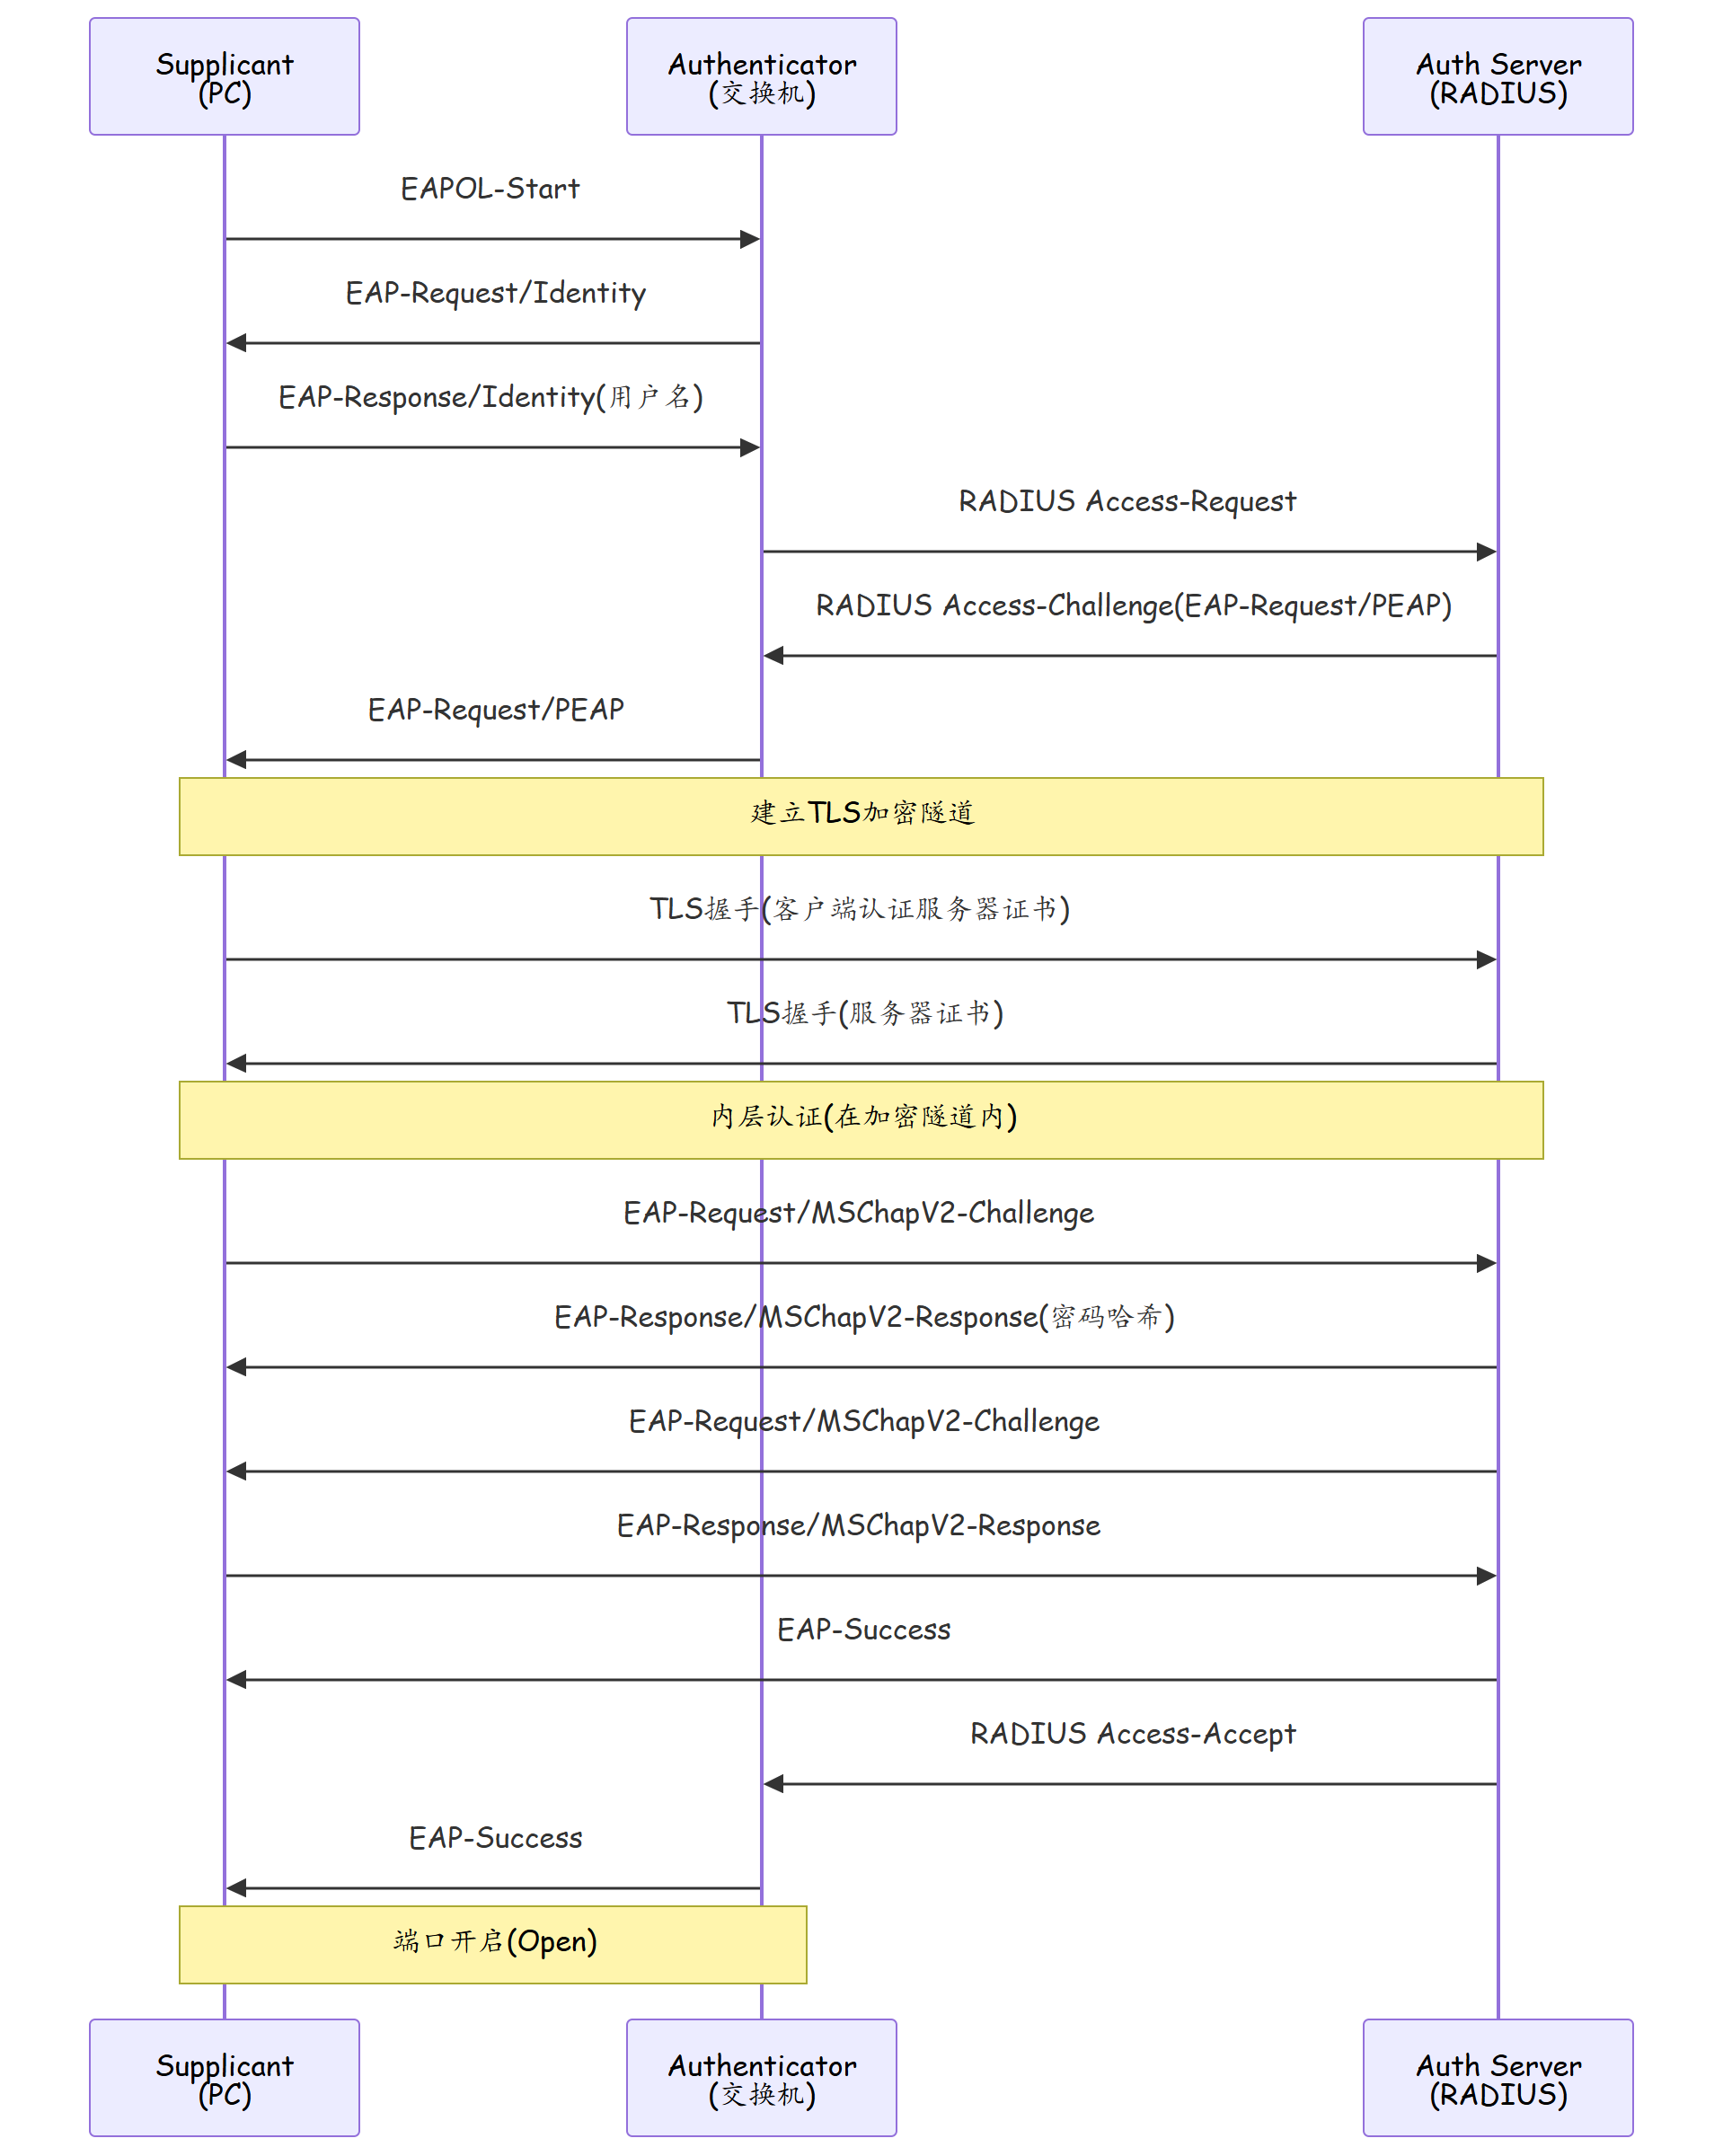
3.2 EAP-TLS 与 PEAP 的对比
| 对比项 | EAP-TLS | PEAP |
|---|---|---|
| 客户端证书 | 需要 | 不需要 |
| 服务器证书 | 需要 | 需要 |
| 双向认证 | 是 | 单向(服务器验证客户端) |
| 部署复杂度 | 高(需PKI体系) | 中(仅需服务器证书) |
| 密码泄露风险 | 低(证书认证) | 中(依赖密码强度) |
| 防中间人攻击 | 强 | 强(TLS隧道保护) |
3.3 认证状态机
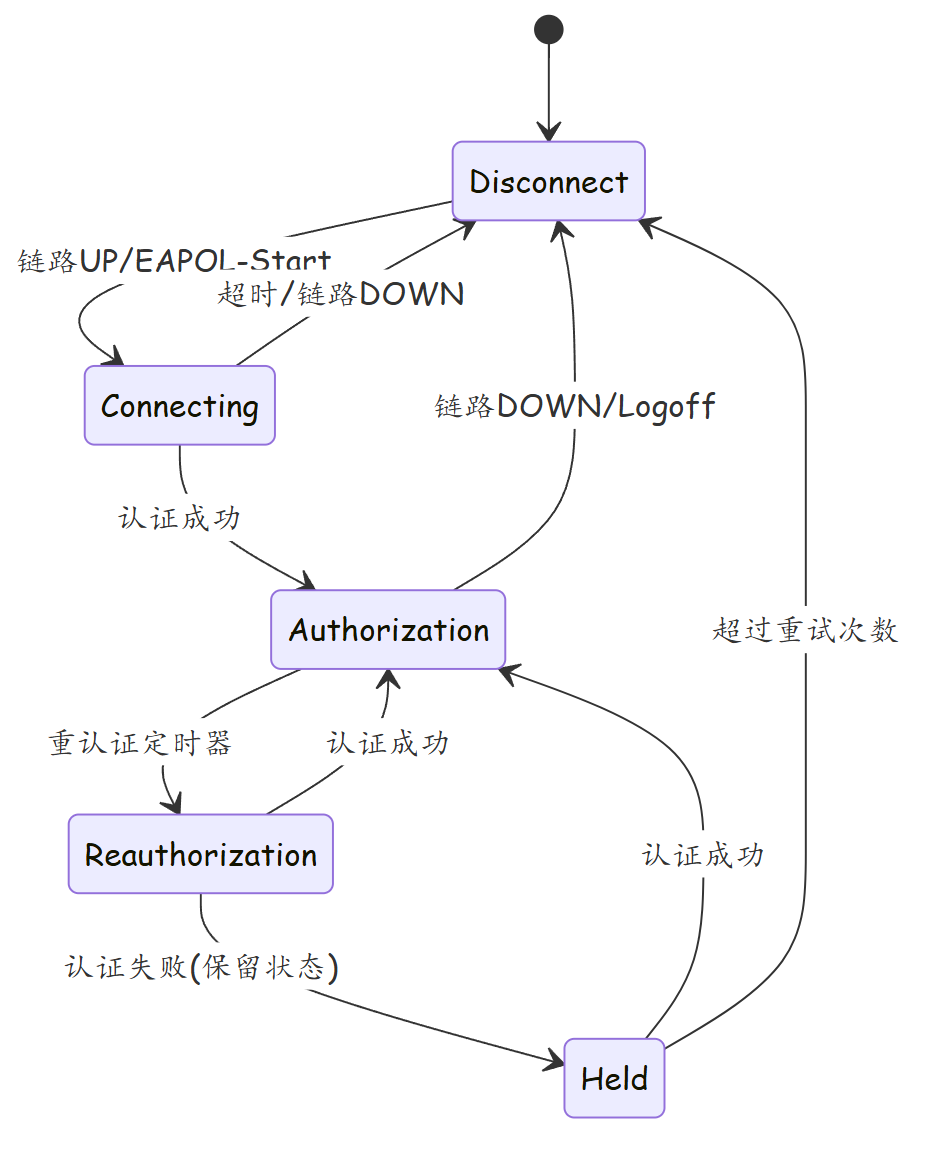
四、实战配置/案例分析
4.1 华为交换机 802.1X 配置
# 1. 全局启用802.1X
aaa
 authentication-scheme auth_8021x
  authentication-mode radius
 quit

 accounting-scheme acct_8021x
  accounting-mode start-stop
 quit

 domain default
  authentication-scheme auth_8021x
  accounting-scheme acct_8021x
  radius-server group huawei_radius
 quit

 radius-server group huawei_radius
  radius-server authentication 10.1.1.100 1812 key cipher R@dius@2024
  radius-server accounting 10.1.1.100 1813 key cipher R@dius@2024
 quit

# 2. 配置EAP认证模板
radius scheme huawei_radius
 user-name-format without-domain
 primary authentication 10.1.1.100
 backup authentication 10.1.1.101
 resend-count 2
 retry-delay 3
quit

# 3. 接口配置802.1X
interface GigabitEthernet0/0/1
 link-aggregation mode dynamic
quit

interface GigabitEthernet0/0/2
 port link-type access
 port default vlan 10
 # 启用端口级802.1X
 port-link-aggregation enable
 port-authen dot1x enable
 port-authen domain default
 port-authen eap reauthentication enable
 port-authen max-user 1
 port-authen pae authenticate
 # 配置未认证VLAN(可选)
 port-authen vlan-id 200
 # 配置认证超时
 port-authen timer server-timeout 30
 port-authen timer supplicant-timeout 30
quit

# 4. 配置MAC认证旁路(当802.1X客户端不可用时)
interface GigabitEthernet0/0/3
 port link-type access
 port default vlan 10
 port-authen dot1x enable
 # 启用MAC认证作为备选
 port-authen mac-auth-bypass enable
quit

# 5. 配置认证服务器模板
dot1x
 re-auth-period 3600
 port-control auto
 retransmission enable
quit

# 6. 批量端口配置
interface range GigabitEthernet0/0/4 to GigabitEthernet0/0/24
 port link-type access
 port default vlan 10
 port-authen dot1x enable
 port-authen domain default
 port-authen pae authenticate
 port-authen max-user 1
quit
4.2 故障排查案例:终端反复认证失败
故障现象:新入职员工将笔记本电脑接入办公区交换机端口后,无法访问网络,观察发现终端反复进行 802.1X 认证但均告失败。
排查步骤:
- 查看端口认证状态
display port-authen dot1x interface GigabitEthernet0/0/5
输出显示端口状态为 Held,认证连续失败 3 次。
- 查看认证日志
display authentication-fail-record
发现错误信息:RADIUS 服务器返回 Access-Reject,原因为密码过期。
- 排查 RADIUS 服务器端
# 在交换机上测试RADIUS连通性
test-aaa radius username testuser service-type login password simple Test@123 primary-authentication 10.1.1.100
返回 Access-Reject,确认 RADIUS 侧拒绝了该用户。
- 根因分析
- 新员工账号在 AD 域中的密码尚未被设置(初始状态为"首次登录必须修改密码")
- PEAP 认证过程中,MSChapV2 阶段因密码策略要求修改密码而失败
-
终端上的 802.1X 客户端未正确处理密码过期提示
-
解决方案
# 方案1: 在AD域控制器上先设置初始密码
# (需与IT运维协作)

# 方案2: 配置认证失败后的临时VLAN(隔离VLAN)
vlan 999
 name Auth_Fail_Isolate
quit

interface GigabitEthernet0/0/5
 port-authen dot1x enable
 # 认证失败后划入隔离VLAN,终端可访问密码修改页面
 port-authen vlan-mode auth-fail
 port-authen vlan-id 999
quit

# 方案3: 检查终端802.1X客户端配置
# Windows: 检查有线网络策略中的PEAP设置
# - 确保勾选"不验证服务器身份"(仅当使用自签名证书时)
# - 或使用企业受信任的CA证书

# 方案4: 检查证书链
# 确保终端信任RADIUS服务器上的PEAP证书链
display certificate current slot 1  # 在RADIUS服务器上查看
五、802.1X安全增强与最佳实践
5.1 EAP方法安全性对比矩阵
| 安全维度 | EAP-MD5 | EAP-PEAPv0/EAP-GTC | EAP-PEAPv1/EAP-MSCHAPv2 | EAP-TTLS | EAP-TLS | EAP-FAST |
|---|---|---|---|---|---|---|
| 密码传输安全 | ❌ 明文 | ✅ TLS隧道 | ✅ TLS隧道 | ✅ TLS隧道 | ✅ 证书 | ✅ 安全隧道 |
| 防中间人攻击 | ❌ 无保护 | ✅ 服务器证书 | ✅ 服务器证书 | ✅ 服务器证书 | ✅ 双向证书 | ✅ PAC |
| 防字典攻击 | ❌ 易受攻击 | ✅ 隧道保护 | ✅ 隧道保护 | ✅ 隧道保护 | ✅ 免疫 | ✅ 隧道保护 |
| 防重放攻击 | ❌ 无保护 | ✅ 会话密钥 | ✅ 会话密钥 | ✅ 会话密钥 | ✅ 会话密钥 | ✅ 会话密钥 |
| 前向安全性 | ❌ | ✅ | ✅ | ✅ | ✅ | ✅ |
| 客户端证书 | 不需要 | 不需要 | 不需要 | 不需要 | 必须 | 不需要 |
| 部署复杂度 | 极低 | 低 | 低 | 中 | 高 | 中 |
| 推荐等级 | ❌ 禁止 | ⚠️ 不推荐 | ✅ 推荐 | ✅ 推荐 | ✅ 最佳 | ⚠️ 特定场景 |
5.2 802.1X认证安全加固清单
| 加固项 | 默认状态 | 加固措施 | 优先级 |
|---|---|---|---|
| EAP方法选择 | PEAP | 强制EAP-TLS或PEAP-MSCHAPv2,禁用MD5 | P0 |
| RADIUS共享密钥 | 弱密码 | 使用32位随机字符串,定期轮换 | P0 |
| 证书管理 | 自签名 | 使用企业CA签发证书,启用CRL/OCSP校验 | P0 |
| 空闲超时 | 永不过期 | 设置session-timeout=3600s,reauth-period=1800s | P1 |
| MAC认证旁路 | 默认关闭 | 仅在IoT设备使用,限制VLAN和带宽 | P1 |
| 端口最大用户数 | 不限制 | max-user=1,防止一个账号多终端共享 | P1 |
| RADIUS Accounting | 未启用 | 启用start-stop计费,审计用户在线时长 | P2 |
| 802.1X通知 | 默认 | 启用port-control=force-authorized的例外管理 | P2 |
# 安全加固配置示例
dot1x
 # 强制重认证(防止会话劫持)
 re-auth-period 1800
 # 超时断开空闲会话
 session-timeout 3600
 # 端口控制模式
 port-control auto
 # 重传机制
 retransmission enable
 retransmission-delay 30
 max-retransmission 3
quit

# RADIUS安全加固
radius scheme huawei_radius
 # 使用强共享密钥(至少32字节)
 key authentication cipher R@d1us$tr0ngK3y!2024!Secure
 key accounting cipher R@d1us$tr0ngK3y!2024!Secure
 # 启用消息认证
 message-authenticator enable
 # 配置主备服务器
 primary authentication 10.1.1.100
 backup authentication 10.1.1.101
 # 超时和重试
 timeout 5
 retry-count 2
quit
5.3 多因子认证(MFA)与802.1X集成
传统802.1X仅依赖密码(EAP-PEAP)或证书(EAP-TLS),可结合MFA进一步提升安全性:
| 集成方式 | 实现方案 | 安全性 | 用户体验 |
|---|---|---|---|
| 证书+密码 | EAP-TLS + RADIUS后端二次验证 | 最高 | 首次需配置证书 |
| 一次性密码 | PEAP + RADIUS对接OTP服务器 | 高 | 每次需输入动态码 |
| 生物识别 | PEAP + RADIUS对接生物识别后端 | 高 | 指纹/面部识别 |
| 推送认证 | PEAP + RADIUS对接移动端推送 | 高 | APP点击确认 |
| 硬件令牌 | EAP-TLS + 硬件智能卡 | 最高 | 需携带智能卡 |
5.4 802.1X认证失败分析矩阵
| 失败类型 | 错误代码 | 常见原因 | 解决方向 |
|---|---|---|---|
| RADIUS超时 | Timeout | 网络不通、服务器宕机、防火墙阻断1812/1813 | 检查网络连通性和ACL |
| 认证拒绝 | Access-Reject | 密码错误、账号过期、策略不匹配 | 检查AD域账号状态 |
| EAP失败 | EAP-Failure | EAP方法不匹配、证书不可信 | 核对终端EAP配置 |
| 证书错误 | Certificate Error | 证书过期、CN不匹配、链不完整 | 检查证书有效性和信任链 |
| 端口已满 | Max Users Reached | 端口max-user限制 | 检查端口用户数 |
| 重认证失败 | Reauth Failed | 密码已修改但会话未更新 | 强制重新认证 |
# 诊断命令速查
# 查看端口802.1X状态
display port-authen dot1x interface GigabitEthernet0/0/1
# 查看RADIUS服务器连通性
test-aaa radius username testuser service-type login password simple Test@123 primary-authentication 10.1.1.100
# 查看认证失败记录
display authentication-fail-record
# 查看RADIUS会话统计
display radius statistics
# 查看802.1X全局状态
display dot1x summary
5.5 802.1X在特殊场景的应对方案
| 场景 | 挑战 | 解决方案 |
|---|---|---|
| IoT设备(打印机、摄像头) | 不支持802.1X客户端 | MAC认证旁路+IP Source Guard |
| BYOD设备 | 无法管控终端认证配置 | EAP-TTLS(灵活内层认证) |
| 访客临时接入 | 需要快速认证、短期有效 | Portal认证替代802.1X |
| 移动终端漫游 | 频繁断连重认证 | 降低重认证间隔、启用快速漫游 |
| 虚拟化环境 | VM迁移后MAC变化 | 基于虚拟交换机集成802.1X |
| 高密度接入(会议室) | 大量终端同时认证 | 批量认证、RADIUS负载均衡 |
# IoT设备MAC认证旁路配置
interface GigabitEthernet0/0/10
 port link-type access
 port default vlan 50
 port-authen dot1x enable
 # 启用MAC认证旁路(802.1X不可用时)
 port-authen mac-auth-bypass enable
 # MAC认证VLAN(隔离IoT设备)
 port-authen mac-auth-vlan 50
quit

# 高密度场景优化
dot1x
 # 降低重认证间隔(会议室场景)
 re-auth-period 7200
 # 启用批量认证
 batch-auth enable
 # 增大RADIUS并发连接数
 radius max-concurrent 200
quit
六、802.1X高级安全扩展
6.1 EAP方法选型决策矩阵
| 评估维度 | EAP-PEAP | EAP-TTLS | EAP-TLS | 评分权重 |
|---|---|---|---|---|
| 安全性 | 高 | 高 | 最高 | 30% |
| 部署难度 | 低 | 中 | 高 | 20% |
| 终端兼容性 | 最高 | 高 | 中 | 25% |
| 运维成本 | 低 | 中 | 高 | 15% |
| 合规性 | 满足 | 满足 | 最优 | 10% |
| 综合评分 | 85 | 78 | 92 | - |
6.2 802.1X与NAC(网络准入控制)联动
| 联动维度 | 说明 | 实现方式 |
|---|---|---|
| 终端合规检查 | 认证时检查终端安全状态 | RADIUS对接NAC服务器 |
| 动态VLAN分配 | 根据终端类型分配VLAN | RADIUS返回VLAN属性 |
| 动态ACL下发 | 根据用户角色下发ACL | RADIUS返回ACL名称 |
| 隔离区管理 | 不合规终端隔离到修复区 | 重定向到修复门户 |
| 持续合规监控 | 认证后持续监控终端状态 | NAC Agent上报状态 |
# 802.1X动态VLAN分配配置
# RADIUS服务器返回Tunnel属性指定VLAN
radius scheme huawei_radius
 primary authentication 10.1.1.100
 # 启用Tunnel属性解析(动态VLAN)
 tunnel-type all
quit

# 交换机配置动态VLAN
interface GigabitEthernet0/0/1
 port link-type access
 # 初始VLAN(未认证)
 port default vlan 999
 # 启用802.1X动态VLAN
 port-authen dot1x enable
 port-authen dot1x dynamic-vlan enable
quit

# 隔离VLAN配置(不合规终端)
vlan 999
 description NAC-Quarantine
quit

# 隔离VLAN的ACL:仅允许访问修复服务器
acl number 3000
 rule 10 permit tcp destination 10.9.99.10 0 destination-port eq 80
 rule 20 permit udp destination-any destination-port eq 53
 rule 30 deny ip
quit

interface Vlanif999
 traffic-filter outbound acl 3000
quit
6.3 RADIUS CoA(Change of Authority)实时控制
| CoA 类型 | 用途 | RADIUS属性 | 触发场景 |
|---|---|---|---|
| Disconnect-Request | 强制断开用户会话 | ACCT-Session-Id | 账号被封禁、策略变更 |
| CoA-Request | 修改在线用户属性 | Filter-Id/Filter-Rule | 动态ACL变更、VLAN切换 |
# CoA断开用户示例
# 在RADIUS服务器上执行(强制断开某个用户)
# 使用FreeRADIUS radcoa工具
radcoa -x disconnect 10.1.1.100:3799 \
  -t 'CoA-Shared-Secret' \
  'User-Name = "testuser"' \
  'ACCT-Session-Id = "ABC123"'

# CoA修改属性示例(动态切换VLAN)
radcoa -x coa 10.1.1.100:3799 \
  -t 'CoA-Shared-Secret' \
  'User-Name = "testuser"' \
  'Tunnel-Type = 13' \
  'Tunnel-Medium-Type = 6' \
  'Tunnel-Private-Group-ID = 20'
6.4 802.1X证书管理全生命周期
| 阶段 | 操作 | 自动化工具 |
|---|---|---|
| 证书申请 | 终端发起CSR(Certificate Signing Request) | SCEP/EST协议 |
| 证书签发 | CA审核并签发证书 | 企业CA/AD CS |
| 证书安装 | 终端自动安装证书 | SCEP/EST/MDM |
| 证书验证 | 终端验证证书有效性 | OCSP/CRL检查 |
| 证书轮换 | 到期前自动续期 | EST协议+MDM |
| 证书吊销 | 离职/丢失立即吊销 | CRL更新+OCSP |
# 企业CA证书吊销配置
# 在RADIUS服务器上配置CRL检查
radius scheme huawei_radius
 # 启用证书吊销检查(CRL)
 certificate crl-check enable
 # 启用OCSP实时检查
 certificate ocsp-check enable
 ocsp-server http://ocsp.company.com
quit
七、总结
| 知识点 | 要点 |
|---|---|
| 802.1X 三方模型 | Supplicant、Authenticator、Auth Server |
| EAPOL | 在二层传输 EAP 报文的封装协议 |
| PEAP | TLS 隧道保护内层认证,企业最常用 |
| EAP-TLS | 双向证书认证,安全性最高 |
| 状态机 | Disconnect→Connecting→Authorization |
| 重认证 | 周期性验证,防止会话劫持 |
| 认证失败处理 | 隔离 VLAN、MAC 认证旁路 |
| 安全加固 | 禁用EAP-MD5、强RADIUS密钥、证书管理 |
| 多因子认证 | 证书+密码、OTP、推送认证 |
| 特殊场景 | IoT用MAC旁路、BYOD用TTLS、高密度优化 |
思考
- EAP-TLS 被认为是安全的 EAP 方法,但为什么大多数企业没有采用?
- PEAP 中如果攻击者窃取了 TLS 隧道的会话密钥,是否还能获取用户密码?
- 802.1X 认证中,交换机端口的"未认证 VLAN"和"认证失败 VLAN"有什么区别?
下篇预告:第225篇:访客认证与 Portal 认证流程