第223篇:内网安全:微隔离与零信任入门
关键词:微隔离、零信任、东西向流量、身份认证、最小权限、持续验证、软件定义边界
一、引言
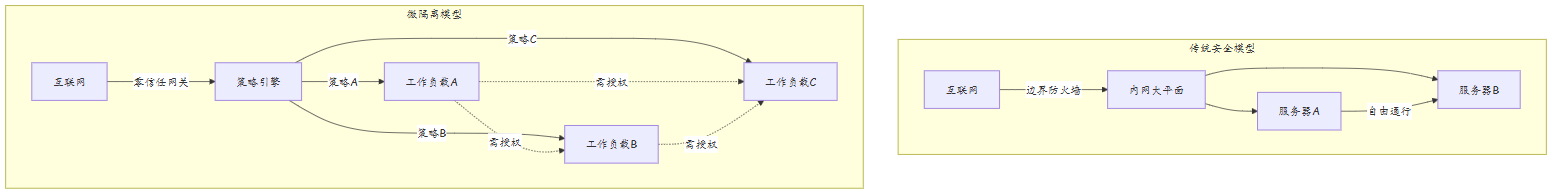
传统网络安全采用"边界防御"模型,在网络边界部署防火墙进行防护,一旦攻击者突破边界进入内网,便可自由横向移动。微隔离(Micro-Segmentation)和零信任(Zero Trust)理念从根本上改变了这一模式:不再信任内网的任何流量,对每一段通信进行独立验证和授权。
微隔离关注网络层面的精细隔离,零信任关注身份层面的持续验证,两者结合构建了内网安全的新型架构。
二、核心概念
2.1 零信任核心原则
| 原则 |
传统模型 |
零信任模型 |
| 网络边界 |
有明确边界,内网可信 |
无边界概念,所有流量不可信 |
| 访问控制 |
首次认证后长期信任 |
每次访问重新验证 |
| 权限粒度 |
粗粒度(网络区域级别) |
细粒度(工作负载级别) |
| 横向移动 |
内网自由通行 |
按需授权,默认拒绝 |
| 假设前提 |
攻击者在外部 |
攻击者可能已在内部 |
2.2 微隔离架构
2.3 零信任架构组件
| 组件 |
功能 |
华为对应产品 |
| 策略引擎 |
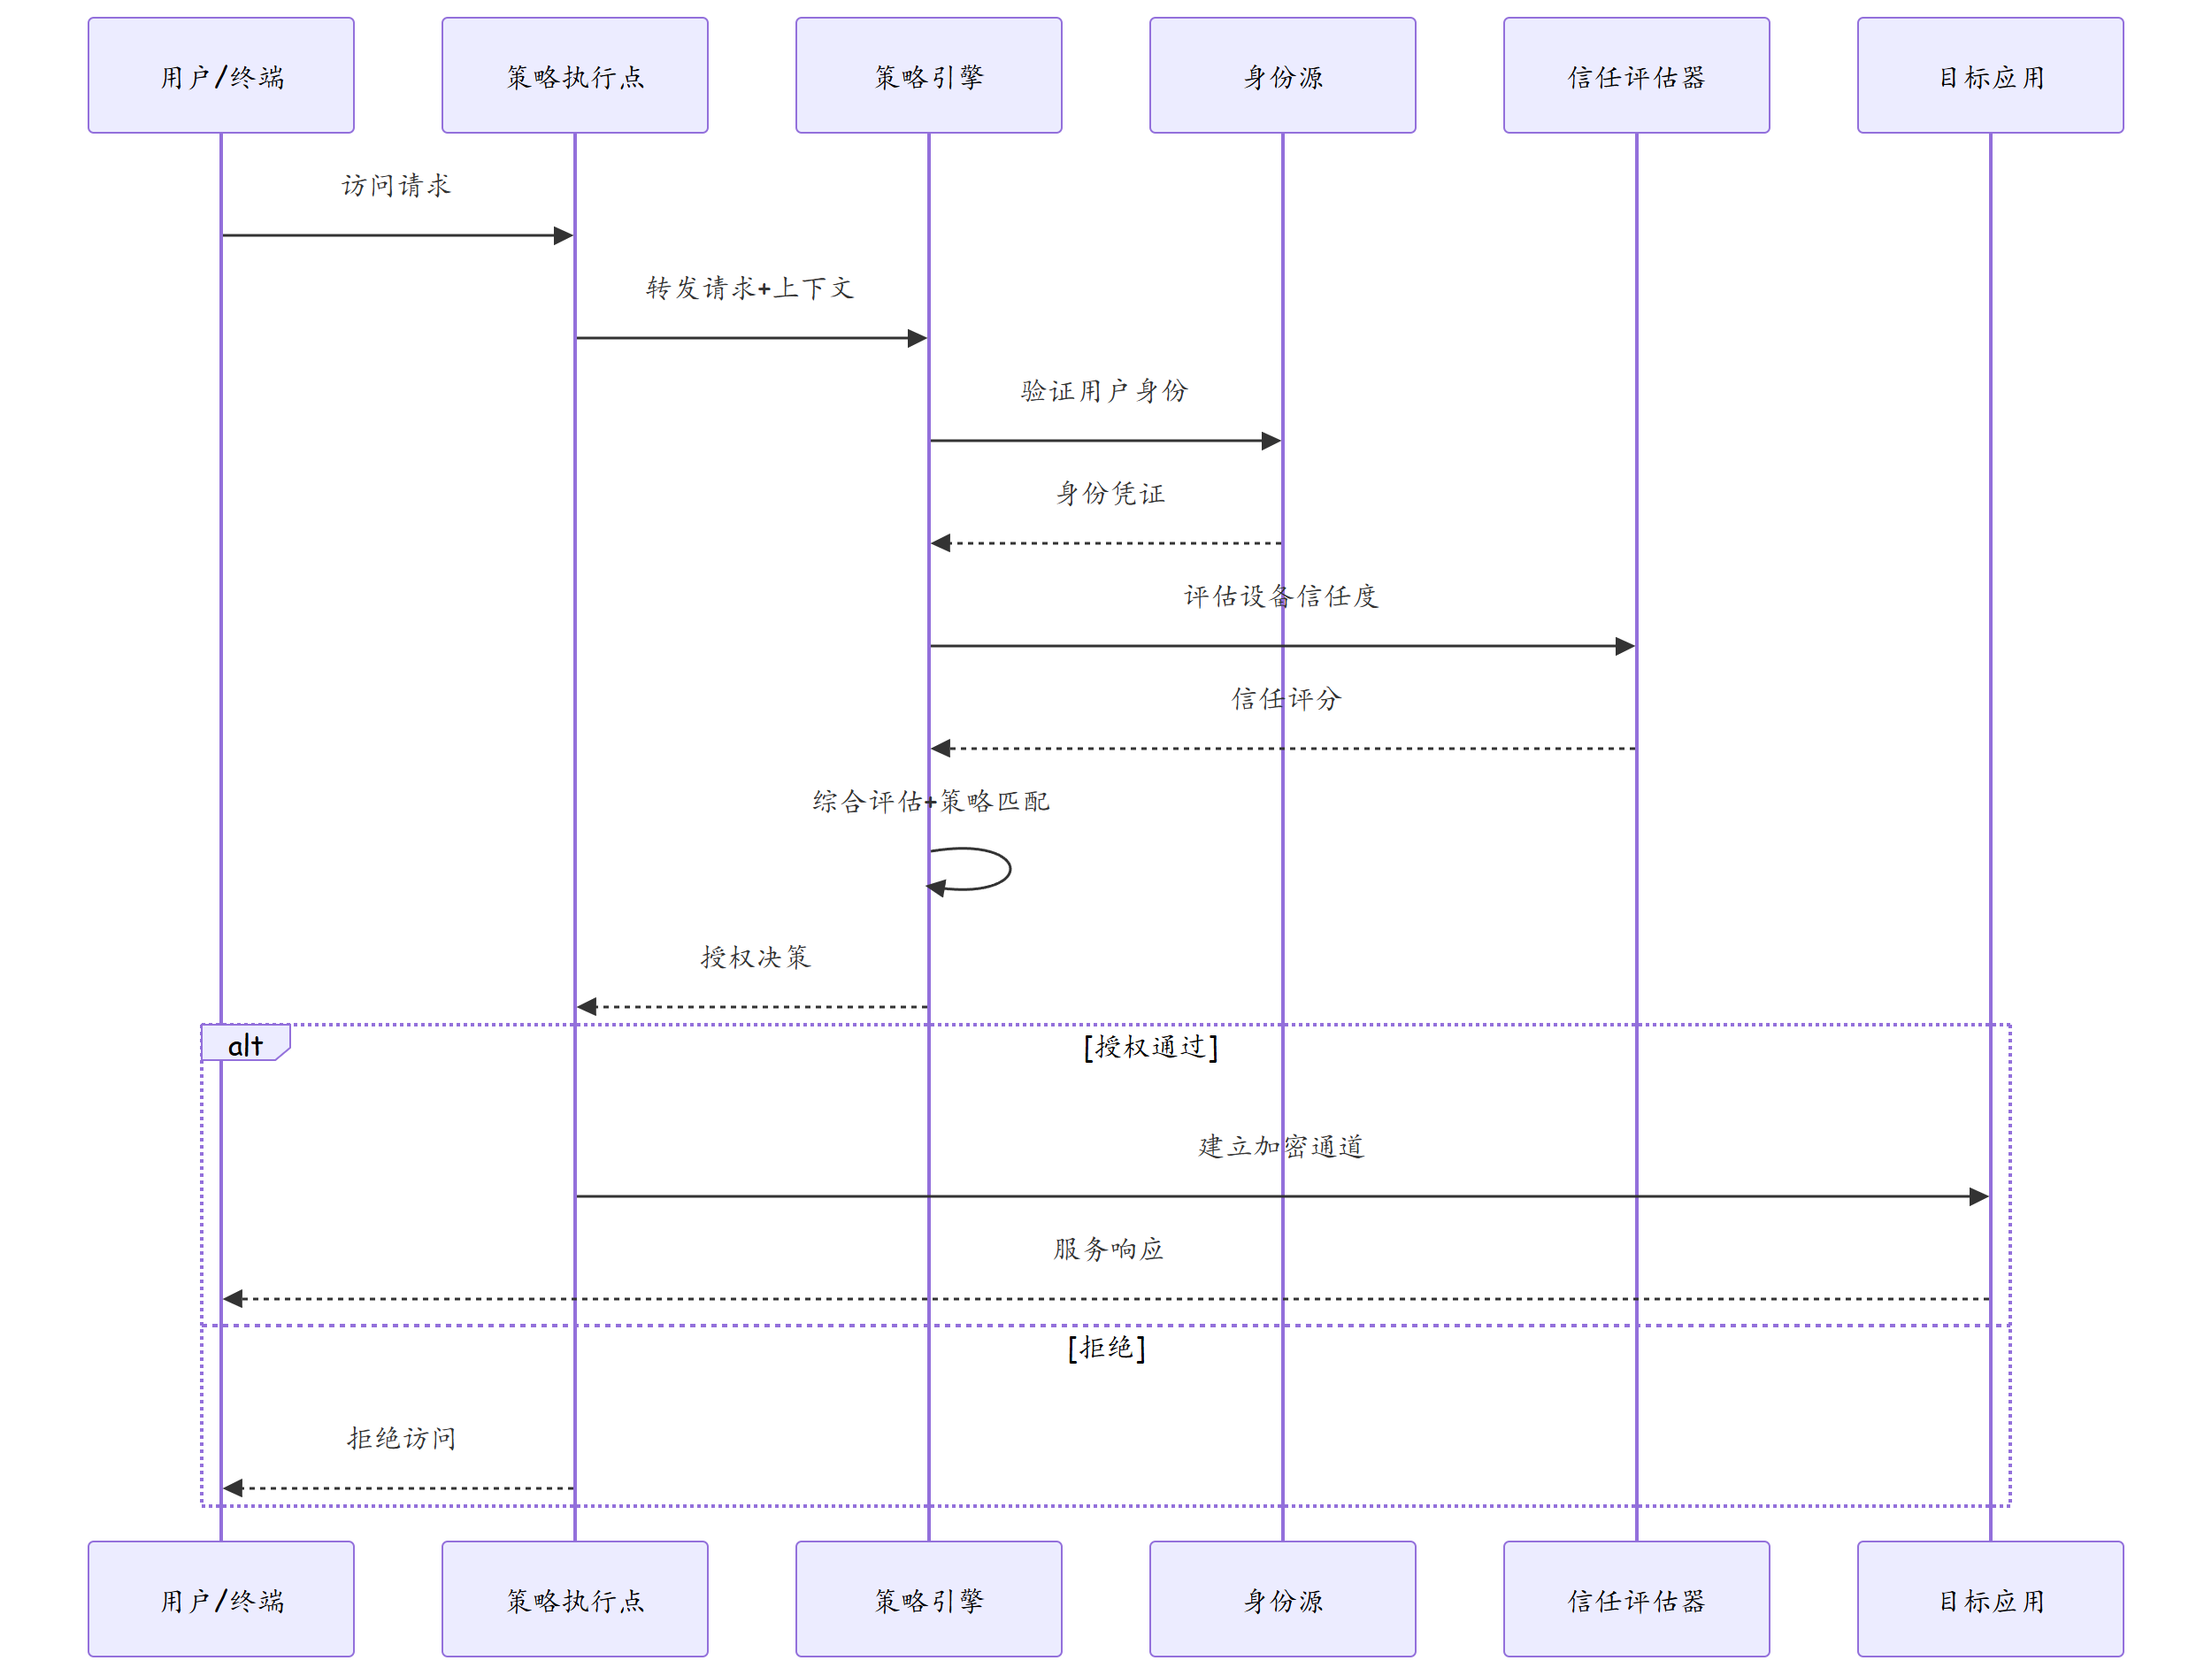
决策中心,评估访问请求并做出授权决策 |
HiSec Planner |
| 策略执行点(PEP) |
执行策略引擎的决策,控制流量放行或阻断 |
智能交换机、SECFirewall |
| 身份源 |
存储和管理用户/设备身份凭证 |
HiSec Controller |
| 安全分析器 |
持续监控和分析安全态势 |
SecoManager |
| 信任评估器 |
评估设备和用户的信任级别 |
CSF、CSS |
2.4 微隔离的三个实现层次
| 层次 |
实现方式 |
粒度 |
优势 |
局限 |
| 网络层 |
ACL/防火墙策略 |
IP 五元组 |
成熟、性能好 |
IP 变化时策略失效 |
| 操作系统层 |
主机防火墙 Agent |
进程/用户/网络 |
不依赖网络架构 |
Agent 管理成本 |
| 应用层 |
策略控制器+标签 |
应用/服务/标签 |
动态适应,IP 无关 |
需要编排平台 |
2.5 微隔离的部署模式
分布式防火墙模式(推荐用于虚拟化环境):在每台 Hypervisor 或容器运行时内置分布式防火墙,由集中策略控制器统一管理策略。优点是策略跟随工作负载迁移,不依赖物理网络架构。
网关式微隔离(适用于物理服务器和遗留系统):流量经过专用安全网关设备做隔离检查。优点是无需在每个节点安装 Agent,缺点是网关可能成为性能瓶颈。
2.6 ZTNA(零信任网络访问)
ZTNA 是零信任理念在远程访问场景的落地实现,已逐步替代传统 VPN:
| 特性 |
传统 VPN |
ZTNA |
| 访问模型 |
用户进入内网后可访问全部资源 |
用户只能访问被授权的应用 |
| 网络暴露 |
暴露整个内网 IP 地址段 |
不暴露内网,只暴露 ZTNA 网关 |
| 认证粒度 |
一次认证,全程有效 |
持续认证,每次访问都验证 |
| 终端检查 |
无或简单 |
严格的终端健康检查 |
| 横向移动 |
VPN 隧道内易被利用 |
天然隔离,无法横向移动 |
| 部署复杂度 |
简单 |
较复杂,需要身份和策略组件 |
三、技术细节
3.1 微隔离实现方式
| 方式 |
优点 |
缺点 |
适用场景 |
| 基于 VACL |
配置简单 |
粒度有限 |
VLAN 内隔离 |
| 基于安全组(云计算) |
灵活、自动化 |
依赖云平台 |
虚拟化环境 |
| 基于 SDN |
集中管控、动态调整 |
需要 SDN 控制器 |
大型园区网 |
| 基于主机防火墙 |
最细粒度 |
管理分散 |
关键服务器 |
| 基于智能交换机 |
线速、低延迟 |
需要专用设备 |
数据中心东西向 |
3.2 零信任访问流程
3.3 微隔离策略模型
| 策略元素 |
说明 |
示例 |
| 主体(Source) |
发起访问的一方 |
Web 服务器安全组 |
| 客体(Destination) |
被访问的一方 |
数据库服务器安全组 |
| 动作(Action) |
允许、拒绝、监控 |
permit / deny / monitor |
| 协议端口 |
允许的协议和端口 |
TCP 3306 |
| 条件(Conditions) |
附加条件 |
工作时间、地理位置 |
| 日志审计 |
是否记录日志 |
log enable |
四、实战配置/案例分析
4.1 华为园区微隔离配置
# 1. 配置安全域(逻辑隔离)
firewall zone name Web_Server_Zone
 description Web服务器区域
 add interface Vlanif100
quit

firewall zone name DB_Server_Zone
 description 数据库服务器区域
 add interface Vlanif200
quit

firewall zone name App_Server_Zone
 description 应用服务器区域
 add interface Vlanif300
quit

# 2. 配置ACL实现微隔离
# 仅允许Web服务器访问应用服务器的特定端口
acl number 3001
 rule 5 permit tcp source 10.1.100.0 0.0.0.255 destination 10.1.300.0 0.0.0.255 destination-port eq 8080
 rule 10 deny ip source 10.1.100.0 0.0.0.255 destination 10.1.300.0 0.0.0.255
 rule 15 permit ip source any destination any
quit

# 仅允许应用服务器访问数据库的特定端口
acl number 3002
 rule 5 permit tcp source 10.1.300.0 0.0.0.255 destination 10.1.200.0 0.0.0.255 destination-port eq 3306
 rule 10 deny ip source 10.1.300.0 0.0.0.255 destination 10.1.200.0 0.0.0.255
 rule 15 permit ip source any destination any
quit

# Web服务器不能直接访问数据库
acl number 3003
 rule 5 deny ip source 10.1.100.0 0.0.0.255 destination 10.1.200.0 0.0.0.255
 rule 10 permit ip source any destination any
quit

# 3. 应用ACL到接口
interface Vlanif100
 traffic-filter inbound acl 3003
quit

interface Vlanif300
 traffic-filter inbound acl 3002
quit

interface Vlanif200
 traffic-filter inbound acl 3001
quit

# 4. 基于HiSec Planner的智能微隔离(推荐)
# 在HiSec Planner中配置安全策略模板
# - 定义安全域和域间安全策略
# - 定义应用层微隔离策略
# - 一键下发到策略执行点(交换机/防火墙)
4.2 故障排查案例:微隔离策略配置后业务中断
故障现象:在生产环境实施微隔离策略后,Web 应用服务器无法访问后端数据库,导致整个业务系统瘫痪。
排查步骤:
- 检查 ACL 计数
display acl 3002
发现 deny 规则命中计数持续增长,permit 规则计数为 0。
- 分析根因
# 查看实际流量特征
display traffic-filter statistics interface Vlanif300
发现应用服务器访问数据库时使用了动态端口范围(3306-3310),而非固定的 3306 端口。MySQL 集群模式下,数据库主从切换会导致连接端口变化。
- 解决方案
# 修正ACL,允许端口范围
acl number 3002
 rule 5 permit tcp source 10.1.300.0 0.0.0.255 destination 10.1.200.0 0.0.0.255 destination-port range 3306 3310
 rule 10 deny ip source 10.1.300.0 0.0.0.255 destination 10.1.200.0 0.0.0.255
 rule 15 permit ip source any destination any
quit

# 更好的实践:先在监控模式下测试策略
acl number 3002
 rule 5 permit tcp source 10.1.300.0 0.0.0.255 destination 10.1.200.0 0.0.0.255 destination-port range 3306 3310 log
 rule 10 deny ip source 10.1.300.0 0.0.0.255 destination 10.1.200.0 0.0.0.255 log
quit

# 在HiSec Planner中使用"模拟模式"
# 先观察策略效果而不实际阻断流量
# 确认无影响后再切换为"执行模式"
- 最佳实践
- 微隔离策略变更前,先在监控模式(仅记录不阻断)下运行至少一周
- 使用 HiSec Planner 的依赖关系分析功能,自动识别工作负载间的通信关系
- 变更窗口选择业务低峰期,并准备快速回退方案
4.3 零信任落地四阶段
| 阶段 |
周期 |
重点工作 |
| 第一阶段:梳理与评估 |
1-2个月 |
应用资产梳理、访问关系梳理、风险分级、策略制定 |
| 第二阶段:身份先行 |
2-3个月 |
统一身份认证平台、多因子认证部署、权限梳理与最小化 |
| 第三阶段:微隔离部署 |
3-6个月 |
数据中心微隔离优先、办公网微隔离、策略持续优化 |
| 第四阶段:持续运营 |
长期 |
UEBA 行为基线、自适应策略调整、安全运营流程 |
4.4 数据中心三层微隔离策略
# 场景:Web层 → App层 → DB层 微隔离
# 策略:Web只能访问App(80/443),App只能访问DB(3306),DB禁止访问外部

# Web服务器层:只允许外部访问80/443
acl name micro-seg-web 3000
 rule 10 permit tcp source any destination 10.0.1.0 0.0.0.255 destination-port eq 80
 rule 20 permit tcp source any destination 10.0.1.0 0.0.0.255 destination-port eq 443
 rule 100 deny ip

# App服务器层:只允许Web层访问业务端口,只允许访问DB层3306
acl name micro-seg-app 3001
 rule 10 permit tcp source 10.0.1.0 0.0.0.255 destination 10.0.2.0 0.0.0.255
 rule 20 permit tcp source 10.0.2.0 0.0.0.255 destination 10.0.3.0 0.0.0.255 destination-port eq 3306
 rule 100 deny ip

# DB服务器层:只允许App层访问
acl name micro-seg-db 3002
 rule 10 permit tcp source 10.0.2.0 0.0.0.255 destination 10.0.3.0 0.0.0.255
 rule 100 deny ip

# 应用策略到各层接口
interface GigabitEthernet0/0/1.10
 traffic-filter inbound acl name micro-seg-web
interface GigabitEthernet0/0/1.20
 traffic-filter inbound acl name micro-seg-app
interface GigabitEthernet0/0/1.30
 traffic-filter inbound acl name micro-seg-db
4.5 常见困难与对策
| 困难 |
说明 |
对策 |
| 策略梳理工作量大 |
需要逐个工作负载梳理访问关系 |
先做"默认拒绝"观察日志,再用流量分析工具自动发现依赖 |
| 业务连续性影响 |
策略变更可能阻断正常业务 |
先监控后阻断,变更窗口+回滚方案 |
| 兼容性问题 |
旧系统不支持微隔离 Agent |
旧系统先用包容性策略,逐步淘汰 |
| 性能开销 |
微隔离增加转发延迟 |
使用硬件卸载的智能交换机或NIC集成方案 |
五、微隔离与零信任监控运营
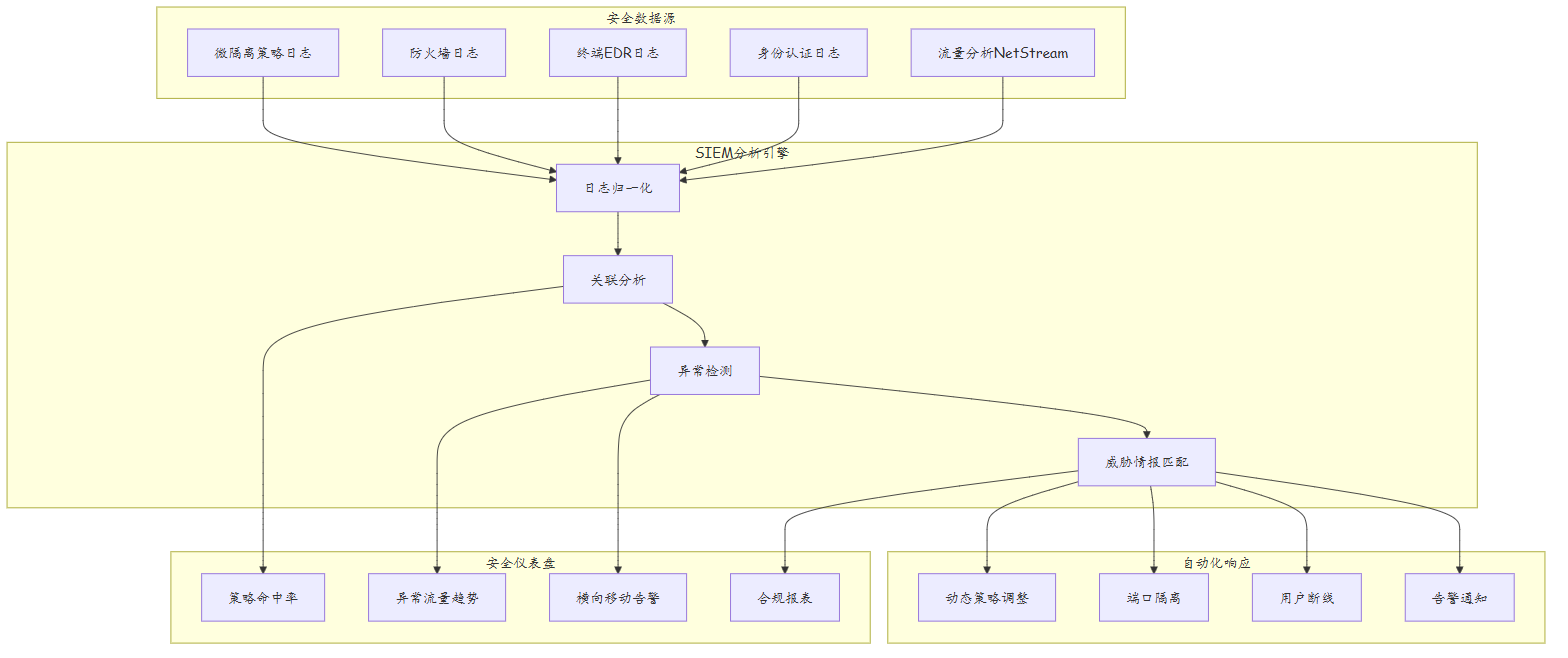
4.1 SOC安全运营中心与微隔离联动
4.2 微隔离告警关联规则
| 关联规则 |
触发条件 |
关联数据源 |
响应动作 |
| 横向移动检测 |
工作负载A→B→C连续访问 |
微隔离日志+EDR |
自动隔离C,告警 |
| 异常数据库访问 |
非应用服务器访问DB |
微隔离日志+应用清单 |
阻断+告警 |
| 暴力扫描检测 |
单IP 5分钟内扫描>20端口 |
NetStream+微隔离 |
源IP隔离 |
| 数据外泄检测 |
大量数据从DB流向外部 |
DLP+微隔离+NetStream |
阻断+告警 |
| 凭证窃取检测 |
域控制器异常访问 |
微隔离日志+AD审计 |
隔离终端+密码重置 |
| 持久化检测 |
新增计划任务/服务 |
EDR+微隔离策略变更 |
告警+人工分析 |
4.3 SIEM部署方案
| 方案 |
架构 |
日志容量 |
适用规模 |
成本 |
| ELK开源 |
Elasticsearch+Logstash+Kibana |
中(单集群<100GB/天) |
中小型企业 |
低 |
| 华为HiSec Insight |
商业SIEM平台 |
大(分布式集群) |
大型企业 |
高 |
| Splunk Enterprise |
商业SIEM |
大(企业级扩展) |
大型企业 |
高 |
| QRadar |
IBM商业SIEM |
大(企业级扩展) |
大型企业 |
高 |
| Wazuh |
开源XDR+SIEM |
中 |
中小型 |
低 |
4.4 微隔离策略生命周期管理
| 阶段 |
活动 |
工具 |
产出 |
| 资产发现 |
自动发现工作负载和通信关系 |
HiSec Planner/流量分析 |
资产清单+依赖关系 |
| 策略设计 |
基于最小权限设计策略 |
策略编辑器 |
策略模板 |
| 监控测试 |
监控模式下验证策略 |
策略模拟器 |
策略验证报告 |
| 灰度发布 |
分批次执行策略 |
分批下发 |
灰度验证结果 |
| 全量执行 |
切换为阻断模式 |
策略管理器 |
生产策略 |
| 持续优化 |
分析日志、调整策略 |
SIEM+策略审计 |
优化报告 |
4.5 零信任架构组件对接关系
| 组件 |
对接协议/接口 |
对接组件 |
数据流向 |
| PEP |
REST API |
PE |
策略请求→策略决策 |
| PE |
LDAP/SCIM |
IAM |
用户查询→身份验证 |
| PE |
gRPC/REST |
TE |
设备状态→信任评分 |
| PE |
Syslog/API |
SIEM |
审计日志→安全分析 |
| IAM |
SAML/OIDC |
IdP |
认证请求→Token签发 |
| TE |
Agent/CLI |
终端 |
健康检查→信任状态 |
六、微隔离与零信任实施路线图
5.1 分阶段实施路线
| 阶段 |
时间线 |
目标 |
产出 |
| 第一阶段:评估规划 |
第1-2月 |
资产梳理、流量基线、风险评估 |
资产清单+流量依赖图 |
| 第二阶段:基础隔离 |
第3-4月 |
VACL/VLAN级隔离、DMZ加固 |
基础隔离策略 |
| 第三阶段:微隔离试点 |
第5-6月 |
核心区域微隔离、策略验证 |
试点区域策略 |
| 第四阶段:全面推广 |
第7-10月 |
全区域微隔离、策略优化 |
全量策略+监控 |
| 第五阶段:零信任演进 |
第11-12月 |
身份集成、持续验证 |
零信任架构 |
5.2 微隔离技术选型对比
| 技术方案 |
粒度 |
性能开销 |
管理复杂度 |
适用环境 |
| VACL(VLAN ACL) |
VLAN级 |
极低 |
低 |
传统二层网络 |
| 安全组(Security Group) |
虚拟机级 |
低 |
中 |
云环境(Huawei Cloud) |
| 主机防火墙 |
进程级 |
中 |
高 |
Linux/Windows主机 |
| SDN策略 |
标签级 |
低 |
中 |
SDN网络环境 |
| 智能交换机 |
端口/IP级 |
低 |
低 |
华为智能交换机 |
| 容器网络策略 |
Pod级 |
极低 |
中 |
Kubernetes环境 |
# VACL微隔离配置示例(华为交换机)
# 创建ACL用于VLAN内隔离
acl number 3000 name Server-Isolation
 # 允许Web服务器访问数据库
 rule 10 permit tcp source 10.1.1.10 0 destination 10.1.1.20 0 destination-port eq 3306
 # 允许应用服务器访问数据库
 rule 20 permit tcp source 10.1.1.30 0 destination 10.1.1.20 0 destination-port eq 3306
 # 允许Web服务器与应用服务器通信
 rule 30 permit tcp source 10.1.1.10 0 destination 10.1.1.30 0
 # 禁止其他服务器间互访
 rule 40 deny ip source 10.1.1.0 0 source 10.1.1.0 0
 # 允许访问DMZ和Internet
 rule 50 permit ip
quit

# 将ACL应用到VLAN
vlan 10
 description Server-VLAN
 # 应用VACL
 acl 3000 apply inbound
quit
5.3 零信任成熟度评估模型
| 成熟度级别 |
描述 |
关键能力 |
| 级别0:初始级 |
无零信任概念 |
仅边界防火墙 |
| 级别1:意识级 |
了解零信任理念 |
开始资产梳理 |
| 级别2:基础级 |
基础身份认证 |
MFA+802.1X |
| 级别3:增强级 |
网络微隔离 |
VACL/安全组隔离 |
| 级别4:集成级 |
身份+网络联动 |
策略引擎+PEP联动 |
| 级别5:优化级 |
持续验证+自动化 |
自适应策略+SOAR |
5.4 微隔离策略审计清单
| 审计项 |
检查内容 |
检查方法 |
| 策略覆盖度 |
所有工作负载是否都有策略 |
策略覆盖率报告 |
| 策略冗余 |
是否存在重叠或矛盾的规则 |
策略去重分析 |
| 策略过期 |
是否存在长期未匹配的策略 |
策略命中统计 |
| 过度宽松 |
是否存在allow-all规则 |
策略复杂度分析 |
| 违规策略 |
是否存在违反最小权限的策略 |
基线比对 |
| 变更记录 |
策略变更是否有审批记录 |
变更审计日志 |
七、总结
| 知识点 |
要点 |
| 零信任原则 |
永不信任、始终验证、最小权限 |
| 微隔离 |
对工作负载间流量进行精细隔离 |
| 策略引擎 |
零信任的决策大脑 |
| 策略执行点 |
在流量路径上执行访问控制 |
| 实现方式 |
VACL、安全组、SDN、主机防火墙 |
| 变更风险 |
先在监控模式验证,再执行阻断 |
| 华为方案 |
HiSec Planner + 智能交换机 + SECFirewall |
| SOC联动 |
SIEM汇聚微隔离日志,关联分析驱动自动响应 |
| 告警规则 |
横向移动、异常数据库访问、暴力扫描、数据外泄 |
| 生命周期 |
资产发现→策略设计→监控测试→灰度发布→全量执行→持续优化 |
思考
- 零信任模型要求"每次访问重新验证",这会对性能和用户体验带来什么影响?如何平衡安全与效率?
- 微隔离策略配置过于严格会导致业务中断,如何在安全性和可用性之间找到平衡?
- 在混合云环境(本地数据中心 + 公有云)中,如何实现统一的微隔离策略管理?
下篇预告:第224篇:802.1X 认证的 EAP 协议栈