第105篇:Super VLAN 与 VLAN Aggregation
关键词:Super VLAN、VLAN Aggregation、子 VLAN、主 VLAN、地址节约、三层互通、华为 CE
一、引言
在前一篇文章中,我们学习了 VLAN 规划的基本原则:每个 VLAN 对应一个 IP 子网,业务与管理分离。这种规划方式简单清晰,但在某些场景下会面临一个问题:IPv4 地址浪费。当每个 VLAN 使用一个 /24 子网时,即使某个部门只有 10 台设备,也要占用 256 个 IP 地址(可用 254 个),地址利用率仅约 4%。
Super VLAN(又称 VLAN Aggregation)技术应运而生。它允许多个小 VLAN 共享同一个三层网关子网,在保持二层隔离的同时实现三层互通,大幅节约 IP 地址。
二、核心概念
2.1 Super VLAN 架构
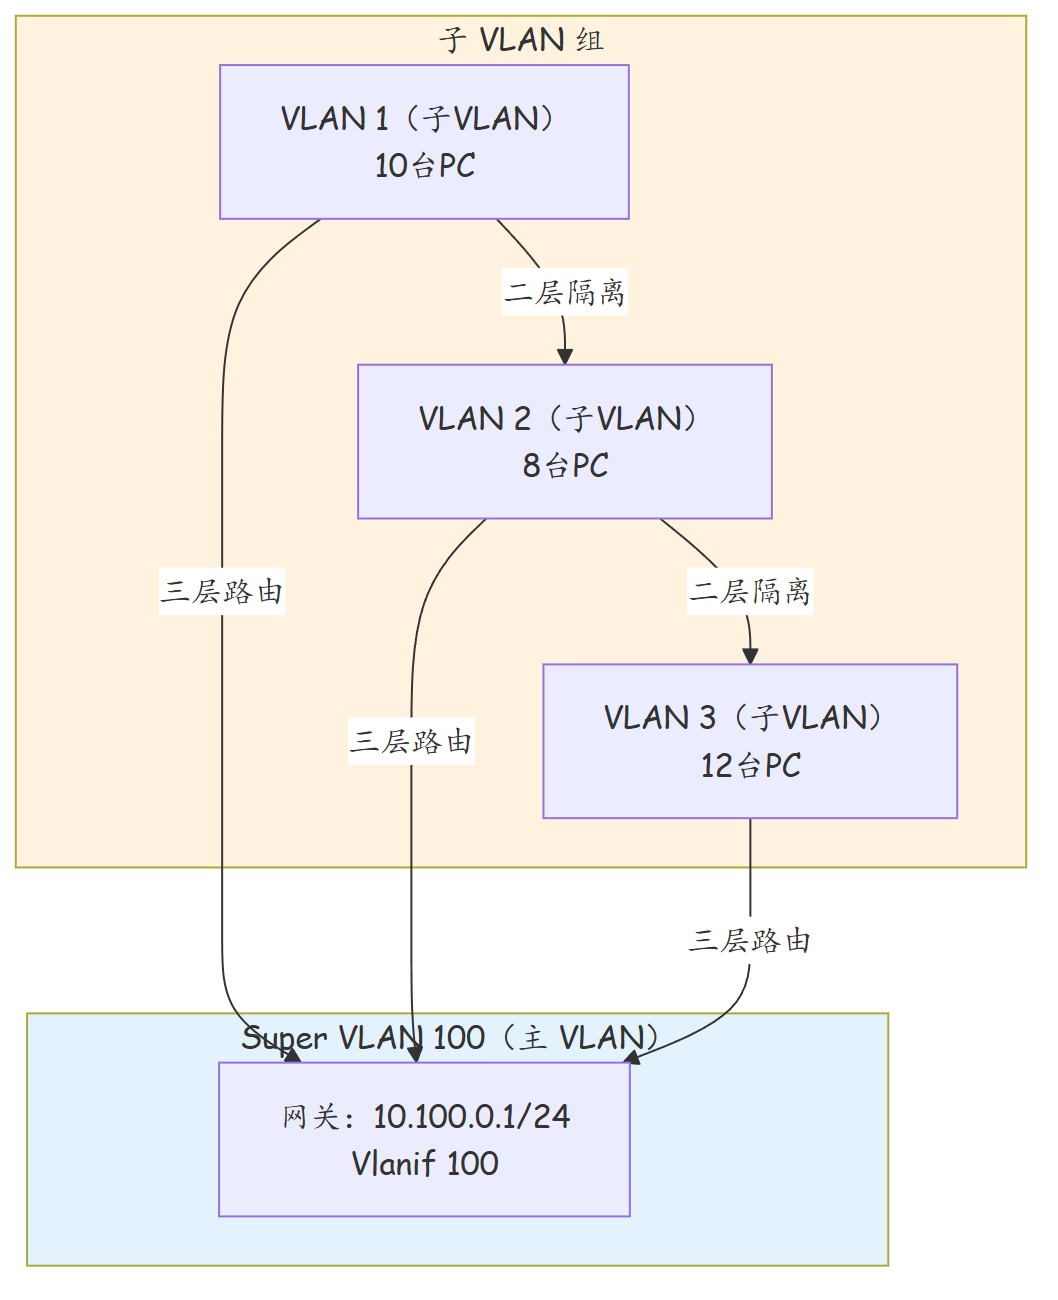
核心概念:
| 概念 | 说明 |
|---|---|
| Super VLAN(主 VLAN) | 配置三层接口(Vlanif),拥有网关 IP 地址,不配置二层端口 |
| Sub VLAN(子 VLAN) | 配置二层端口,不配置三层接口,相互之间二层隔离 |
| 子 VLAN 关联 | 子 VLAN 关联到 Super VLAN,共享其网关子网 |
2.2 Super VLAN 与常规 VLAN 对比
| 特性 | 常规 VLAN | Super VLAN |
|---|---|---|
| 二层互通 | 同 VLAN 内互通 | 子 VLAN 间二层隔离 |
| 三层互通 | 需三层路由 | 通过 Super VLAN 网关路由 |
| IP 地址利用 | 每 VLAN 一个子网 | 多子 VLAN 共享一个子网 |
| 广播域 | 每 VLAN 一个广播域 | 每子 VLAN 独立广播域 |
| 适用场景 | 通用场景 | 终端多、每 VLAN 终端少的场景 |
2.3 工作原理
当子 VLAN 内的主机需要访问其他子 VLAN 的主机时:
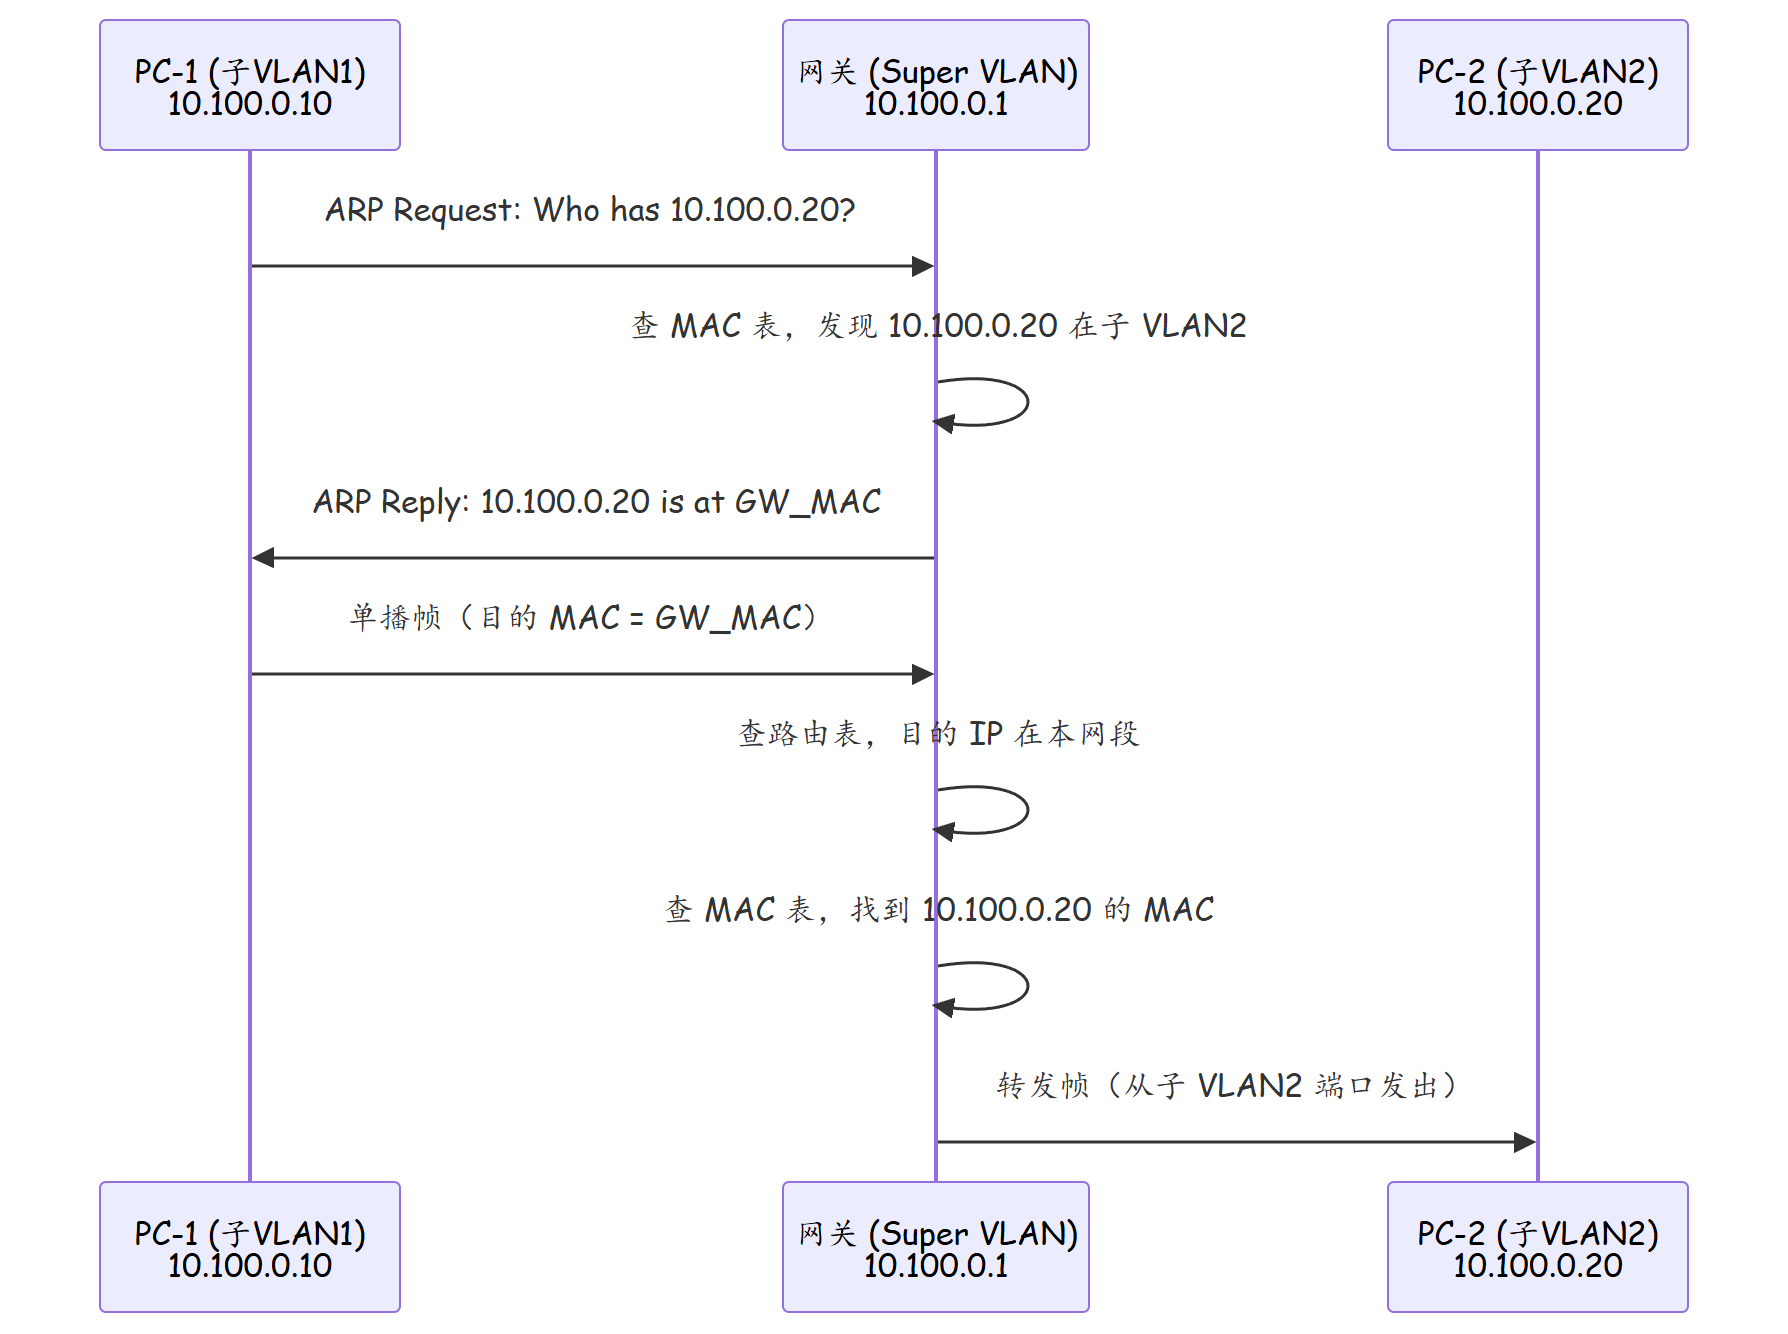
关键点: - 子 VLAN 之间二层不通(广播帧不跨子 VLAN) - 所有跨子 VLAN 通信必须经过三层网关 - 网关负责代理 ARP(Proxy ARP),为不同子 VLAN 的主机应答 ARP 请求
三、技术细节
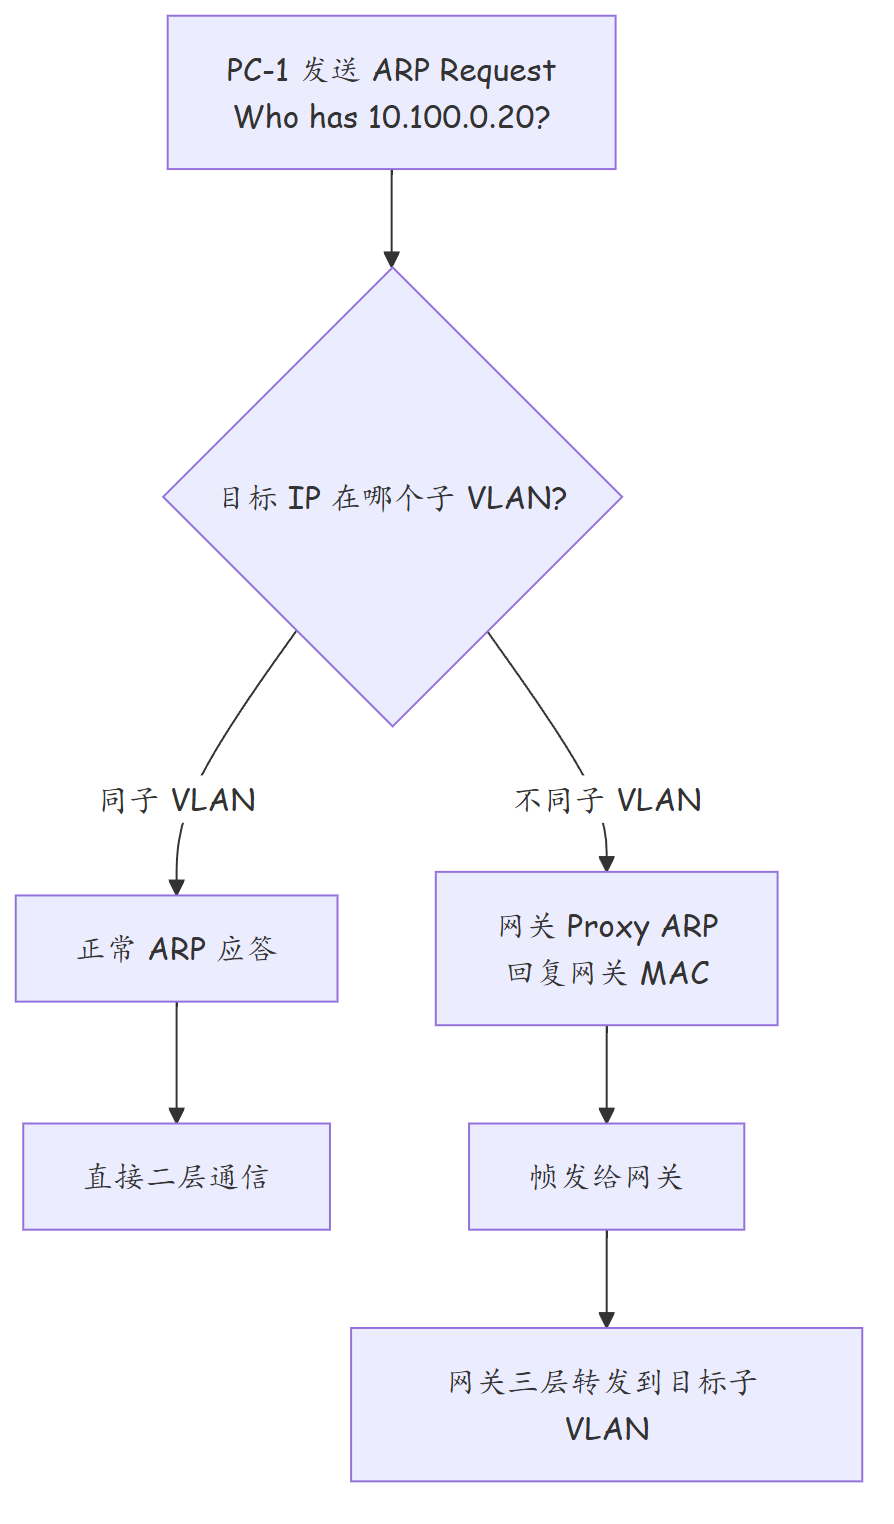
3.1 代理 ARP(Proxy ARP)机制
Super VLAN 的核心依赖是分层网关(Layered Gateway)技术:
- 子 VLAN 内的 ARP 请求在子 VLAN 内部泛洪(正常二层行为)
- 对于同一子 VLAN 内的主机,直接应答 ARP(正常行为)
- 对于不同子 VLAN 的主机,网关以自己的 MAC 地址回复(Proxy ARP)
- 源主机将数据帧发给网关 MAC,网关查路由后转发到目标子 VLAN
3.2 Super VLAN 的局限性
| 限制项 | 说明 |
|---|---|
| 不支持跨 Super VLAN 通信 | 不同 Super VLAN 之间需配置三层路由 |
| 不支持二层协议 | Spanning-tree、IGMP Snooping 等二层协议在子 VLAN 内独立运作 |
| 组播支持有限 | 组播流量需要额外配置 IGMP Snooping |
| 设备支持 | 需要设备支持 VLAN Aggregation 特性 |
3.3 地址节约效果量化
| 场景 | 常规 VLAN 方案 | Super VLAN 方案 | 节约地址数 |
|---|---|---|---|
| 10 个子 VLAN,每子 VLAN 10 台 PC | 10 × 256 = 2560 | 1 × 256 = 256 | 2304 |
| 20 个子 VLAN,每子 VLAN 15 台 PC | 20 × 256 = 5120 | 1 × 256 = 256 | 4864 |
| 50 个子 VLAN,每子 VLAN 8 台 PC | 50 × 256 = 12800 | 1 × 256 = 256 | 12544 |
四、实战配置/案例分析
4.1 华为交换机 Super VLAN 配置
# ========== 创建子 VLAN 和 Super VLAN ==========
[HUAWEI] vlan batch 2 3 4          # 子 VLAN
[HUAWEI] vlan 100                  # Super VLAN(主 VLAN)
[HUAWEI-vlan100] vlan-type super_vlan
[HUAWEI-vlan100] quit

# ========== 关联子 VLAN 到 Super VLAN ==========
[HUAWEI-vlan100] vlan-type super_vlan
[HUAWEI-vlan100] subnet-vlan 2
[HUAWEI-vlan100] subnet-vlan 3
[HUAWEI-vlan100] subnet-vlan 4
[HUAWEI-vlan100] quit

# ========== 配置子 VLAN 的接入端口 ==========
# 子 VLAN 2:研发部
[HUAWEI] interface range GigabitEthernet 0/0/1 to 5
[HUAWEI-HUAWEI-if-range] port link-type access
[HUAWEI-HUAWEI-if-range] port default vlan 2
[HUAWEI-HUAWEI-if-range] quit

# 子 VLAN 3:测试部
[HUAWEI] interface range GigabitEthernet 0/0/6 to 10
[HUAWEI-HUAWEI-if-range] port link-type access
[HUAWEI-HUAWEI-if-range] port default vlan 3
[HUAWEI-HUAWEI-if-range] quit

# 子 VLAN 4:运维部
[HUAWEI] interface range GigabitEthernet 0/0/11 to 15
[HUAWEI-HUAWEI-if-range] port link-type access
[HUAWEI-HUAWEI-if-range] port default vlan 4
[HUAWEI-HUAWEI-if-range] quit

# ========== 配置 Super VLAN 的三层接口(网关)==========
[HUAWEI] interface Vlanif 100
[HUAWEI-Vlanif100] ip address 10.100.0.1 255.255.255.0
[HUAWEI-Vlanif100] description SUPER-VLAN-GATEWAY
[HUAWEI-Vlanif100] quit

# ========== 验证配置 ==========
[HUAWEI] display vlan 100
# 确认 VLAN 100 类型为 super_vlan,关联了子 VLAN 2/3/4

[HUAWEI] display ip interface brief
# 确认 Vlanif 100 的 IP 地址已配置
4.2 连通性验证
# 在 PC 上配置 IP 地址
# PC-1(子 VLAN 2):10.100.0.10/24,网关 10.100.0.1
# PC-2(子 VLAN 3):10.100.0.20/24,网关 10.100.0.1

# 验证同子 VLAN 二层通信
# PC-1 ping PC-3(同在子 VLAN 2):应通(二层直连)

# 验证跨子 VLAN 三层通信
# PC-1 ping PC-2(子 VLAN 2 → 子 VLAN 3):应通(经网关三层路由)

# 查看 MAC 地址表
[HUAWEI] display mac-address vlan 2
# 子 VLAN 2 的 MAC 表项

[HUAWEI] display mac-address vlan 3
# 子 VLAN 3 的 MAC 表项(不应包含 VLAN 2 的 MAC)
4.3 故障案例:跨子 VLAN 通信失败
场景描述:配置好 Super VLAN 后,子 VLAN 2 的 PC 无法 ping 通子 VLAN 3 的 PC。同子 VLAN 内部通信正常。
排查过程:
- 检查子 VLAN 通信:
# PC-1(VLAN 2)ping PC-3(VLAN 2):正常
# PC-1(VLAN 2)ping PC-2(VLAN 3):超时
- 检查子 VLAN 关联:
[HUAWEI] display vlan 100
# 确认子 VLAN 2 和 3 都已关联到 Super VLAN 100
- 检查 ARP 表:
[HUAWEI] display arp all
# 发现网关没有学习到 PC-2 的 ARP 表项
-
根因分析:子 VLAN 3 的接入端口未正确配置为 access 模式,或者 PC-2 的网关配置错误,导致 PC-2 无法发送 ARP 请求到达网关。
-
处理措施:
# 确认端口配置
[HUAWEI] display current-configuration interface GigabitEthernet 0/0/6
# 发现端口配置为 hybrid 模式,且未允许 VLAN 3 通过

# 修正配置
[HUAWEI] interface GigabitEthernet 0/0/6
[HUAWEI-GigabitEthernet0/0/6] port link-type access
[HUAWEI-GigabitEthernet0/0/6] port default vlan 3
- 验证:修正后 PC-1 可以 ping 通 PC-2。
五、总结
| 项目 | 说明 |
|---|---|
| Super VLAN 本质 | 多子 VLAN 共享一个三层网关子网 |
| 核心价值 | 节约 IPv4 地址,减少路由表项 |
| 二层行为 | 子 VLAN 间二层隔离,广播域独立 |
| 三层行为 | 跨子 VLAN 通信经网关 Proxy ARP + 三层转发 |
| 适用场景 | 接入终端多、每 VLAN 终端少的场景(如酒店、宿舍、呼叫中心) |
| 配置要点 | 主 VLAN 不配二层端口、子 VLAN 不配三层接口、正确关联 |
| 华为实现 | vlan-type super_vlan + subnet-vlan |
思考
-
Super VLAN 中子 VLAN 之间二层隔离,这是否意味着子 VLAN 之间的通信效率低于常规 VLAN?如果需要子 VLAN 之间的高性能通信,应该怎么处理?
-
Super VLAN 的网关是否需要开启 Proxy ARP?如果关闭 Proxy ARP,跨子 VLAN 通信会受到什么影响?
-
如果有 100 个子 VLAN,每个子 VLAN 平均 5 台设备,使用 Super VLAN 方案是否合适?如果每个子 VLAN 有 100 台设备呢?
下篇预告:第106篇:MUX VLAN:隔离同 VLAN 内用户