第148篇:组播 VLAN 与跨 VLAN 组播复制
关键词:组播VLAN、Auxiliary VLAN、MVR、Inter-VLAN组播、IGMP Proxy、组播复制、华为
一、引言
在园区网中,VLAN 是最基本的隔离手段。不同 VLAN 之间的通信需要通过三层路由。然而,组播流量跨 VLAN 传输时面临特殊挑战:组播 MAC 地址在 VLAN 间无法直接转发,组播组成员关系也无法跨 VLAN 传递。
如果每个 VLAN 都需要独立的组播源和组播分发,将造成极大的带宽浪费和管理复杂度。组播 VLAN(Auxiliary VLAN)和 MVR(Multicast VLAN Registration)等技术应运而生,它们在保持 VLAN 隔离的同时,实现组播流的高效跨 VLAN 复制。
二、核心概念
2.1 传统跨 VLAN 组播的问题
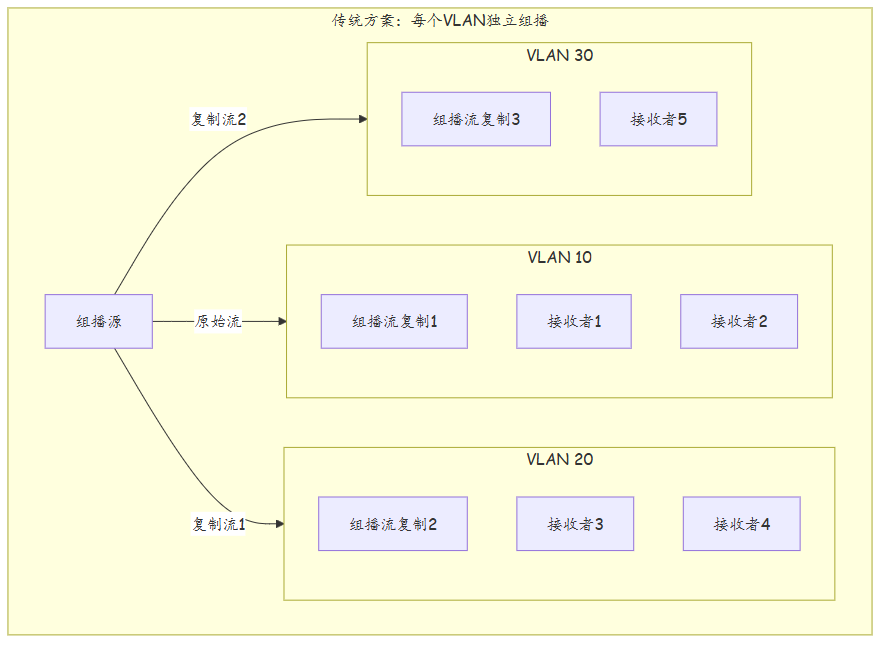
传统方案下,组播源需要为每个 VLAN 独立发送一份组播流,或依赖三层组播路由在每个 VLAN 的网关上做复制。两种方式的共同问题是: 1. 源端带宽压力大:每增加一个 VLAN,源端多发送一份流量 2. 三层组播路由表项多:每个 VLAN 对应独立的组播路由表项 3. 管理复杂度高:每个 VLAN 需要独立配置组播
2.2 组播 VLAN(Auxiliary VLAN)架构
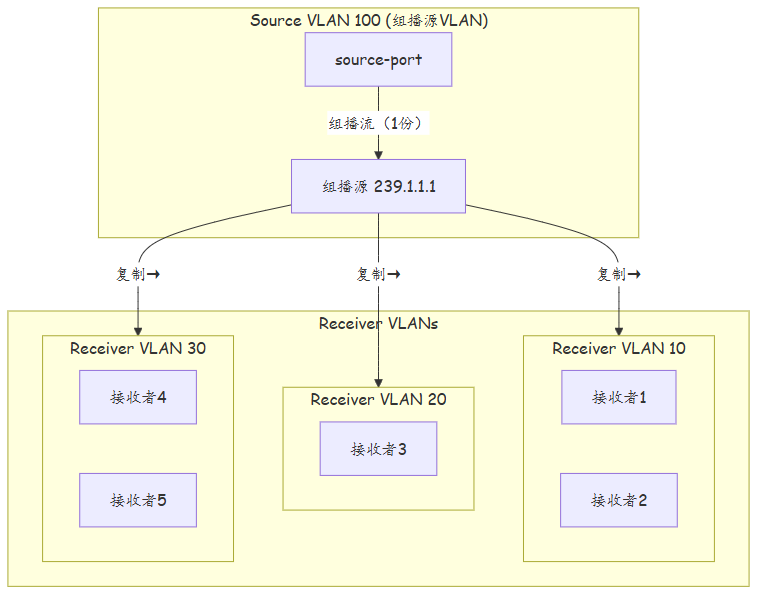
组播 VLAN 方案将所有组播源集中到一个专用的组播 VLAN(Auxiliary VLAN),其他 VLAN(Secondary VLAN)通过注册机制加入组播流,实现一次发送、多 VLAN 接收。
| 概念 | 说明 |
|---|---|
| Auxiliary VLAN(主 VLAN) | 组播源所在 VLAN,承载所有组播流量 |
| Secondary VLAN(从 VLAN) | 组播接收者所在 VLAN,按需注册组播组 |
| 单向端口 | Secondary VLAN 到 Auxiliary VLAN 的端口,只接收不发送 |
| 注册端口 | 接收者端口,通过 IGMP 报告加入组播组 |
2.3 MVR(Multicast VLAN Registration)
MVR 是华为实现的组播 VLAN 方案,它工作在二层交换机上,通过以下机制实现跨 VLAN 组播复制:
- Source VLAN:组播源所在 VLAN,等价于 Auxiliary VLAN
- Receiver VLAN:组播接收者所在 VLAN,等价于 Secondary VLAN
- MVR 组:Source VLAN 与 Receiver VLAN 之间的组播映射关系
2.4 IGMP Proxy 跨 VLAN 代理
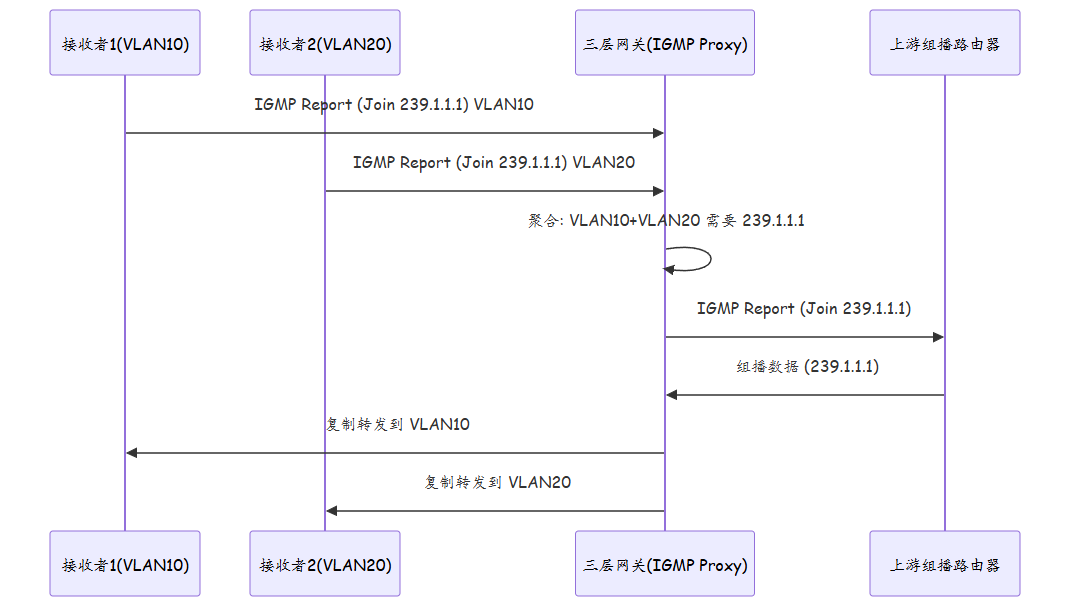
当需要在三层网关上实现跨 VLAN 组播时,IGMP Proxy 可以在不同 VLAN 间代理 IGMP 报告,将下游多个 VLAN 的组成员关系聚合后向上游路由器报告。
三、技术细节
3.1 组播 VLAN(Auxiliary VLAN)配置
# ========== 组播VLAN配置 ==========
[HUAWEI] sysname MVLAN-SW

# 创建组播 VLAN(Auxiliary VLAN)
[MVLAN-SW] vlan 100
[MVLAN-SW-vlan100] aux-vlan

# 创建 Secondary VLAN 并加入辅助 VLAN
[MVLAN-SW] vlan 10
[MVLAN-SW-vlan10] secondary-vlan aux-vlan 100

[MVLAN-SW] vlan 20
[MVLAN-SW-vlan20] secondary-vlan aux-vlan 100

# 配置组播源端口(Auxiliary VLAN)
[MVLAN-SW] interface 10GE1/0/1
[MVLAN-SW-10GE1/0/1] port link-mode bridge
[MVLAN-SW-10GE1/0/1] port default vlan 100

# 配置单向端口(Secondary VLAN → Auxiliary VLAN)
[MVLAN-SW] interface 10GE1/0/2
[MVLAN-SW-10GE1/0/2] port link-mode bridge
[MVLAN-SW-10GE1/0/2] port trunk allow-pass vlan 10 20 100
[MVLAN-SW-10GE1/0/2] port aux-uni
3.2 MVR 详细配置
# ========== MVR 配置 ==========
[HUAWEI] sysname MVR-SW

# 全局使能 MVR
[MVR-SW] mvr enable

# 配置 Source VLAN
[MVR-SW] vlan 100
[MVR-SW-vlan100] mvr source-vlan

# 配置 Receiver VLAN 并注册组播组
[MVR-SW] vlan 10
[MVR-SW-vlan10] mvr receiver-vlan
[MVR-SW-vlan10] mvr group 239.1.1.1 source-vlan 100
[MVR-SW-vlan10] mvr group 239.1.1.2 source-vlan 100

[MVR-SW] vlan 20
[MVR-SW-vlan20] mvr receiver-vlan
[MVR-SW-vlan20] mvr group 239.1.1.1 source-vlan 100

[MVR-SW] vlan 30
[MVR-SW-vlan30] mvr receiver-vlan
[MVR-SW-vlan30] mvr group 239.1.1.3 source-vlan 100

# 配置 Source 端口
[MVR-SW] interface 10GE1/0/1
[MVR-SW-10GE1/0/1] port default vlan 100
[MVR-SW-10GE1/0/1] mvr source-port

# 配置 IGMP Snooping(Receiver VLAN 内感知组成员)
[MVR-SW] igmp-snooping enable
[MVR-SW] vlan 10
[MVR-SW-vlan10] igmp-snooping enable
[MVR-SW-vlan10] igmp-snooping version 2
[MVR-SW-vlan10] igmp-snooping mvr enable
3.3 IGMP Proxy 配置
# ========== IGMP Proxy 配置 ==========
[HUAWEI] sysname GW-PROXY

# 全局使能组播路由
[GW-PROXY] multicast routing-enable

# 下游 VLAN 接口(接收 IGMP 报告)
[GW-PROXY] interface Vlanif 10
[GW-PROXY-Vlanif10] ip address 10.1.10.1 255.255.255.0
[GW-PROXY-Vlanif10] igmp enable
[GW-PROXY-Vlanif10] igmp version 2

[GW-PROXY] interface Vlanif 20
[GW-PROXY-Vlanif20] ip address 10.1.20.1 255.255.255.0
[GW-PROXY-Vlanif20] igmp enable
[GW-PROXY-Vlanif20] igmp version 2

# 上游接口(发送聚合后的 IGMP 报告)
[GW-PROXY] interface Vlanif 100
[GW-PROXY-Vlanif100] ip address 10.1.100.1 255.255.255.0
[GW-PROXY-Vlanif100] igmp-proxy enable
[GW-PROXY-Vlanif100] igmp-proxy version 2
[GW-PROXY-Vlanif100] igmp-proxy upstream-interface Vlanif 100

# 配置下游接口
[GW-PROXY-Vlanif10] igmp-proxy downstream-interface Vlanif 10
[GW-PROXY-Vlanif20] igmp-proxy downstream-interface Vlanif 20
3.4 三种跨 VLAN 组播方案对比
| 特性 | 组播 VLAN | MVR | IGMP Proxy + 三层组播路由 |
|---|---|---|---|
| 工作层级 | 二层 | 二层 | 三层 |
| 跨设备 | 不支持(同交换机) | 不支持(同交换机) | 支持(跨设备) |
| 带宽效率 | 高(一次发送) | 高(一次发送) | 中(三层复制) |
| 配置复杂度 | 低 | 中 | 高 |
| VLAN 间隔离 | 单向(接收者→源不通) | 单向 | 双向可控 |
| 适用场景 | 同交换机多 VLAN | 同交换机多 VLAN | 跨设备/跨子网 |
四、实战配置/案例分析
4.1 MVR 完整部署配置
# ========== 核心交换机(MVR) ==========
[HUAWEI] sysname CORE-MVR

# 全局配置
[CORE-MVR] multicast routing-enable
[CORE-MVR] mvr enable
[CORE-MVR] igmp-snooping enable

# --- VLAN 规划 ---
# VLAN 100: Source VLAN(组播源)
# VLAN 10: Receiver VLAN(办公区)
# VLAN 20: Receiver VLAN(会议室)
# VLAN 30: Receiver VLAN(大厅电视)

[CORE-MVR] vlan batch 10 20 30 100

# --- Source VLAN ---
[CORE-MVR] vlan 100
[CORE-MVR-vlan100] mvr source-vlan
[CORE-MVR-vlan100] igmp-snooping enable

# --- Receiver VLAN 10(办公区)---
[CORE-MVR] vlan 10
[CORE-MVR-vlan10] mvr receiver-vlan
[CORE-MVR-vlan10] mvr group 239.1.1.1 source-vlan 100    # 新闻频道
[CORE-MVR-vlan10] mvr group 239.1.1.2 source-vlan 100    # 体育频道
[CORE-MVR-vlan10] igmp-snooping enable
[CORE-MVR-vlan10] igmp-snooping mvr enable

# --- Receiver VLAN 20(会议室)---
[CORE-MVR] vlan 20
[CORE-MVR-vlan20] mvr receiver-vlan
[CORE-MVR-vlan20] mvr group 239.1.1.3 source-vlan 100    # 视频会议
[CORE-MVR-vlan20] igmp-snooping enable
[CORE-MVR-vlan20] igmp-snooping mvr enable

# --- Receiver VLAN 30(大厅电视)---
[CORE-MVR] vlan 30
[CORE-MVR-vlan30] mvr receiver-vlan
[CORE-MVR-vlan30] mvr group 239.1.1.1 source-vlan 100    # 新闻频道
[CORE-MVR-vlan30] mvr group 239.1.1.2 source-vlan 100    # 体育频道
[CORE-MVR-vlan30] mvr group 239.1.1.4 source-vlan 100    # 娱乐频道
[CORE-MVR-vlan30] igmp-snooping enable
[CORE-MVR-vlan30] igmp-snooping mvr enable

# --- Source 端口 ---
[CORE-MVR] interface 10GE1/0/1
[CORE-MVR-10GE1/0/1] description TO-MULTICAST-SERVER
[CORE-MVR-10GE1/0/1] port link-mode bridge
[CORE-MVR-10GE1/0/1] port default vlan 100
[CORE-MVR-10GE1/0/1] mvr source-port

# --- 下行接入端口 ---
[CORE-MVR] interface 10GE1/0/10
[CORE-MVR-10GE1/0/10] description TO-ACC-OFFICE
[CORE-MVR-10GE1/0/10] port link-mode bridge
[CORE-MVR-10GE1/0/10] port trunk allow-pass vlan 10 100

[CORE-MVR] interface 10GE1/0/11
[CORE-MVR-10GE1/0/11] description TO-ACC-MEETING
[CORE-MVR-10GE1/0/11] port link-mode bridge
[CORE-MVR-10GE1/0/11] port trunk allow-pass vlan 20 100

[CORE-MVR] interface 10GE1/0/12
[CORE-MVR-10GE1/0/12] description TO-ACC-HALL
[CORE-MVR-10GE1/0/12] port link-mode bridge
[CORE-MVR-10GE1/0/12] port trunk allow-pass vlan 30 100
4.2 验证命令
# 查看 MVR 组信息
[CORE-MVR] display mvr group
# Source VLAN: 100
# Group Address  Receiver VLANs
# 239.1.1.1      10, 30
# 239.1.1.2      10, 30
# 239.1.1.3      20
# 239.1.1.4      30

# 查看 Source 端口
[CORE-MVR] display mvr source-port
# Interface    VLAN
# 10GE1/0/1    100

# 查看 MVR 端口状态
[CORE-MVR] display mvr port
# Interface    VLAN    Type
# 10GE1/0/10   10      Receiver
# 10GE1/0/11   20      Receiver
# 10GE1/0/12   30      Receiver

# 查看 Source VLAN 的 IGMP Snooping 组
[CORE-MVR] display igmp-snooping vlan 100 group
# VLAN: 100
# Group Address  Type      Port List            Expires
# 239.1.1.1      MVR       10GE1/0/1(Source)    N/A
# 239.1.1.2      MVR       10GE1/0/1(Source)    N/A
4.3 故障案例:MVR 组播不转发到 Receiver VLAN
场景:配置了 MVR,组播源在 VLAN 100 中正常发送,但 VLAN 10 中的接收者收不到组播流。
排查过程:
# 1. 检查 Source VLAN 组播流是否正常
[CORE-MVR] display igmp-snooping vlan 100 group
# VLAN: 100
# Group Address  Type      Port List            Expires
# 239.1.1.1      (*,G)     10GE1/0/1            00:03:45
# ← Source VLAN 中有组播组

# 2. 检查 MVR 配置
[CORE-MVR] display mvr group
# Source VLAN: 100
# Group Address  Receiver VLANs
# 239.1.1.1      (空)     ← 没有 Receiver VLAN 注册!

# 3. 检查 VLAN 10 MVR 配置
[CORE-MVR] display current-configuration | include mvr
# vlan 10
#   mvr receiver-vlan
#   (无 mvr group 配置!)  ← 忘记配置 mvr group!
根因:VLAN 10 配置了 mvr receiver-vlan,但没有配置 mvr group 指定需要接收哪些组播组。MVR 需要显式配置每个 Receiver VLAN 注册的组播组。
解决方案:
# 补充 MVR group 配置
[CORE-MVR] vlan 10
[CORE-MVR-vlan10] mvr group 239.1.1.1 source-vlan 100
[CORE-MVR-vlan10] mvr group 239.1.1.2 source-vlan 100

# 如果 VLAN 10 需要接收所有 Source VLAN 的组播组
[CORE-MVR-vlan10] mvr group 239.0.0.0 255.0.0.0 source-vlan 100

# 验证
[CORE-MVR] display mvr group
# Source VLAN: 100
# Group Address  Receiver VLANs
# 239.1.1.1      10    ← 已注册
# 239.1.1.2      10    ← 已注册
4.4 故障案例:Secondary VLAN 反向流量泄露
场景:部署了组播 VLAN(Auxiliary VLAN)方案。组播源在 VLAN 100 中。VLAN 10 中的接收者收到了组播流。但发现 VLAN 10 中某台终端发送的单播数据出现在了 VLAN 100 中。
排查过程:
# 1. 检查端口配置
[CORE-MVR] display port 10GE1/0/10
# Interface: 10GE1/0/10
# Port Link Mode: Bridge
# Trunk VLAN: 10, 100
# Aux-Uni: No    ← 未配置为单向端口!

# 2. 抓包确认
# 在 VLAN 100 中抓包
[CORE-MVR] packet-capture buffer leak-capture vlan 100
# 发现来自 VLAN 10 的 MAC 地址的数据帧
根因:下行 Trunk 端口同时放行了 VLAN 10 和 VLAN 100,且没有配置 port aux-uni(单向端口)。Secondary VLAN 的数据可以通过 Trunk 上行到 Auxiliary VLAN,造成 VLAN 隔离失效。
解决方案:
# 方案一:配置单向端口
[CORE-MVR] interface 10GE1/0/10
[CORE-MVR-10GE1/0/10] port aux-uni
# 单向端口只允许 Auxiliary VLAN 的流量向下,禁止 Secondary VLAN 向上

# 方案二:Trunk 端口只放行 Secondary VLAN,不携带 Auxiliary VLAN
[CORE-MVR] interface 10GE1/0/10
[CORE-MVR-10GE1/0/10] port trunk allow-pass vlan 10
# MVR 不需要在 Secondary VLAN 的 Trunk 上携带 Source VLAN
# MVR 在交换机内部完成跨 VLAN 复制
五、总结
| 项目 | 说明 |
|---|---|
| 组播 VLAN | 二层方案,Auxiliary VLAN + Secondary VLAN |
| MVR | 华为实现,Source VLAN + Receiver VLAN,需注册组 |
| IGMP Proxy | 三层方案,跨 VLAN 聚合 IGMP 报告 |
| 二层 vs 三层 | 二层方案效率高但限于同交换机,三层方案跨设备 |
| 单向隔离 | Auxiliary/Source VLAN 需防止反向流量泄露 |
| MVR 配置要点 | 必须配置 mvr group 指定 Receiver VLAN 的组播组 |
思考
-
MVR 方案中,Receiver VLAN 必须显式配置
mvr group来注册需要接收的组播组。如果网络中有 100 个组播频道和 20 个 Receiver VLAN,每个 VLAN 需要不同的频道组合,这种配置管理是否可行?有没有自动注册机制? -
组播 VLAN 方案中,Secondary VLAN 只能接收组播,不能发送数据到 Auxiliary VLAN。但如果 Secondary VLAN 中的接收者需要发送 IGMP Report 来管理组播组成员关系,IGMP Report 报文如何穿越单向隔离到达上游路由器?
-
MVR 是二层方案,只能在同一台交换机上生效。如果组播源在一台交换机上,接收者在另一台交换机上,MVR 还能发挥作用吗?这种情况下应该采用什么方案?
下篇预告:第149篇:视频会议组播部署案例