第106篇:MUX VLAN:隔离同 VLAN 内用户
关键词:MUX VLAN、Principal VLAN、Group VLAN、Separate VLAN、用户隔离、同VLAN隔离、华为交换机
一、引言
在某些场景下,我们需要让同一 VLAN 内的部分用户之间互相隔离,同时又能让它们与某个"中心"用户(如服务器)通信。例如,银行柜员之间不能互相访问,但都需要访问后台服务器;医院的不同诊室之间需要隔离,但都能访问中央影像系统。
传统的做法是为每个用户分配独立 VLAN,但这会大量消耗 VLAN ID 和 IP 子网资源。MUX VLAN(Multiplex VLAN)提供了一种优雅的解决方案:在同一个 VLAN 内实现精细的互通控制。
二、核心概念
2.1 MUX VLAN 角色体系
MUX VLAN 包含三种类型的 VLAN:
| VLAN 类型 | 英文 | 说明 | 互通性 |
|---|---|---|---|
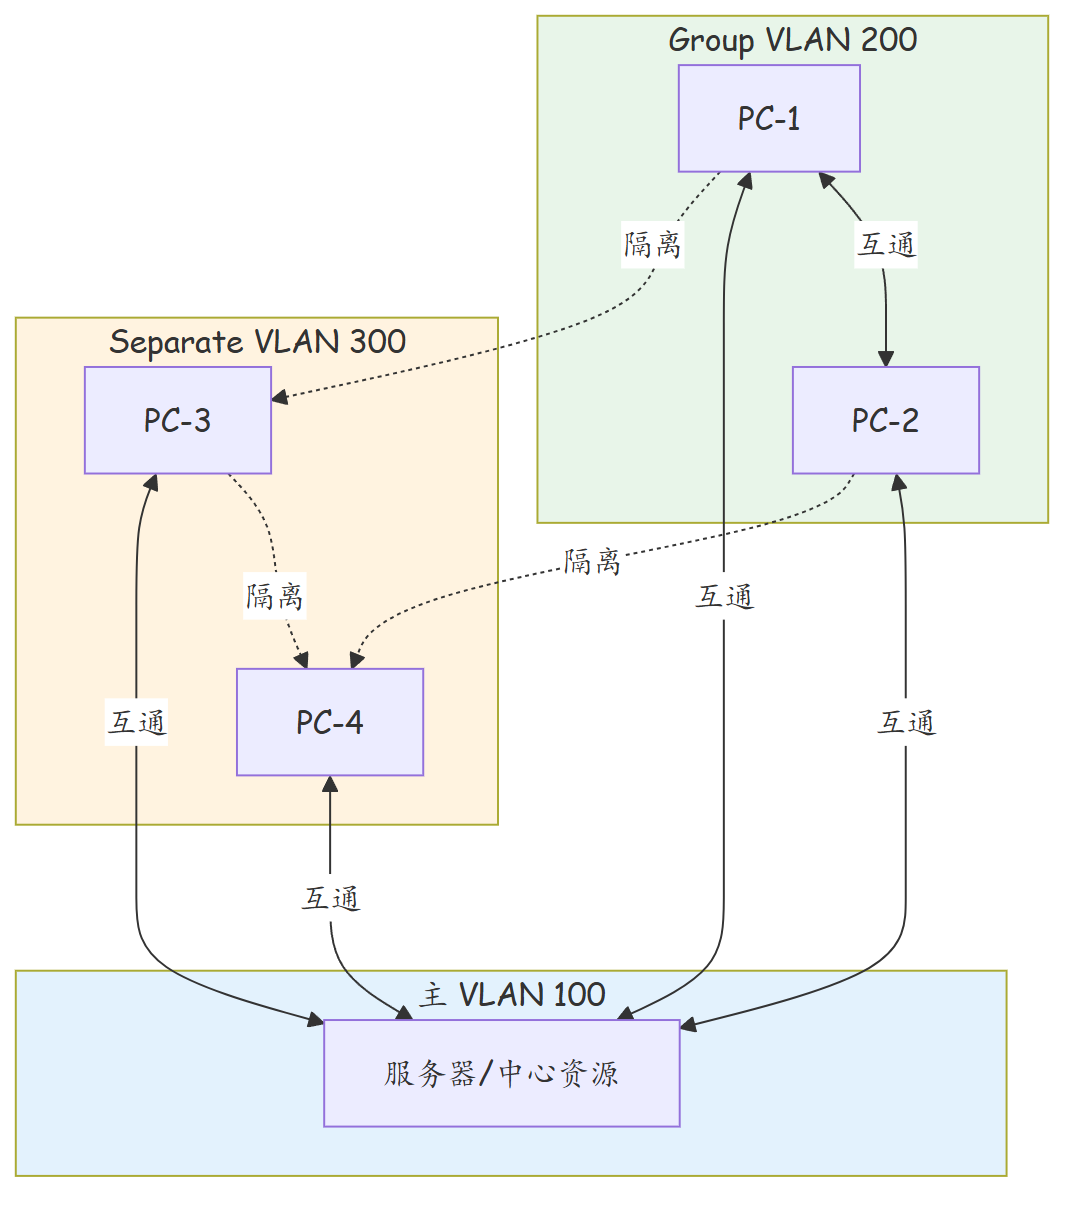
| 主 VLAN | Principal VLAN | 中心 VLAN,所有 Group 和 Separate VLAN 都与它互通 | 与 Group/Separate 互通 |
| 从 VLAN-组 | Group VLAN | 组内用户互相互通,与主 VLAN 互通,与 Separate VLAN 隔离 | 组内互通 + 与主 VLAN 互通 |
| 从 VLAN-分离 | Separate VLAN | 组内用户互相隔离,只能与主 VLAN 互通 | 仅与主 VLAN 互通 |
2.2 MUX VLAN 互通关系图
2.3 典型应用场景
| 场景 | Principal | Group | Separate |
|---|---|---|---|
| 银行柜台 | 后台服务器 | 同一柜组的终端 | 独立柜员终端 |
| 呼叫中心 | 业务服务器 | 同班组的坐席 | 独立坐席 |
| 医院 | 影像中心 | 同科室的医生 | 独立诊室 |
| 酒店 | 业务系统 | 同楼层管理 | 客房用户 |
三、技术细节
3.1 MUX VLAN 的工作机制
MUX VLAN 在二层实现隔离,其工作原理:
- 端口划分:每个端口被指定为某个 Principal VLAN 的成员,同时被关联到特定的 Group VLAN 或 Separate VLAN
- 转发控制:交换机根据端口的 MUX VLAN 属性决定报文转发范围
- 隔离规则:
- Principal VLAN 端口可以与任何 Group 和 Separate VLAN 端口通信
- Group VLAN 端口只能与同一 Group VLAN 和 Principal VLAN 端口通信
- Separate VLAN 端口只能与 Principal VLAN 端口通信
3.2 MUX VLAN 与其他隔离技术对比
| 技术 | 隔离粒度 | VLAN 消耗 | IP 子网消耗 | 复杂度 |
|---|---|---|---|---|
| 独立 VLAN | 用户级 | 高(每用户一个) | 高 | 高 |
| Super VLAN | 子 VLAN 级 | 中 | 低 | 中 |
| MUX VLAN | VLAN 内端口级 | 低 | 低 | 中 |
| Private VLAN | VLAN 内端口级 | 低 | 低 | 中 |
| Port Isolation | 端口级 | 极低 | 极低 | 低 |
注:MUX VLAN 是华为对 Cisco Private VLAN 的等价实现。
3.3 MUX VLAN 与 Port Isolation 的对比
| 特性 | MUX VLAN | Port Isolation |
|---|---|---|
| 隔离维度 | VLAN 内基于 Group/Separate | 端口组内端口间 |
| 中心端口 | Principal VLAN 端口 | 未隔离端口 |
| 组内互通 | Group VLAN 内互通 | 不支持组内互通 |
| 三层互通 | 通过 Principal VLAN 网关 | 通过上行端口 |
| 适用场景 | 需要组内互通 + 与中心互通 | 简单端口隔离 |
四、实战配置/案例分析
4.1 华为交换机 MUX VLAN 基础配置
# ========== 场景:呼叫中心 ==========
# 需求:
# - 坐席分为两组(A组/B组),组内互通
# - 所有坐席可以访问业务服务器
# - 不同组之间、独立坐席之间互不互通

# 1. 创建 VLAN
[HUAWEI] vlan batch 100 200 201 300

# 2. 配置 MUX VLAN
[HUAWEI] vlan 100
[HUAWEI-vlan100] mux-vlan principal           # 设置为主 VLAN
[HUAWEI-vlan100] quit

[HUAWEI] vlan 200
[HUAWEI-vlan200] mux-vlan group               # 设置为 Group VLAN(A组)
[HUAWEI-vlan200] quit

[HUAWEI] vlan 201
[HUAWEI-vlan201] mux-vlan group               # 设置为 Group VLAN(B组)
[HUAWEI-vlan201] quit

[HUAWEI] vlan 300
[HUAWEI-vlan300] mux-vlan separate            # 设置为 Separate VLAN(独立坐席)
[HUAWEI-vlan300] quit

# 3. 关联从 VLAN 到主 VLAN
[HUAWEI] vlan 100
[HUAWEI-vlan100] mux-vlan group 200 201       # 关联 Group VLAN
[HUAWEI-vlan100] mux-vlan separate 300        # 关联 Separate VLAN
[HUAWEI-vlan100] quit

# 4. 配置端口
# 服务器端口(Principal VLAN)
[HUAWEI] interface GigabitEthernet 0/0/24
[HUAWEI-GigabitEthernet0/0/24] port link-type access
[HUAWEI-GigabitEthernet0/0/24] port default vlan 100
[HUAWEI-GigabitEthernet0/0/24] port mux-vlan principal
[HUAWEI-GigabitEthernet0/0/24] description TO-SERVER

# A组坐席(Group VLAN 200)
[HUAWEI] interface range GigabitEthernet 0/0/1 to 5
[HUAWEI-HUAWEI-if-range] port link-type access
[HUAWEI-HUAWEI-if-range] port default vlan 100
[HUAWEI-HUAWEI-if-range] port mux-vlan group 200
[HUAWEI-HUAWEI-if-range] description CALL-CENTER-A

# B组坐席(Group VLAN 201)
[HUAWEI] interface range GigabitEthernet 0/0/6 to 10
[HUAWEI-HUAWEI-if-range] port link-type access
[HUAWEI-HUAWEI-if-range] port default vlan 100
[HUAWEI-HUAWEI-if-range] port mux-vlan group 201
[HUAWEI-HUAWEI-if-range] description CALL-CENTER-B

# 独立坐席(Separate VLAN 300)
[HUAWEI] interface range GigabitEthernet 0/0/11 to 15
[HUAWEI-HUAWEI-if-range] port link-type access
[HUAWEI-HUAWEI-if-range] port default vlan 100
[HUAWEI-HUAWEI-if-range] port mux-vlan separate 300
[HUAWEI-HUAWEI-if-range] description CALL-CENTER-INDIVIDUAL

# 5. 配置网关
[HUAWEI] interface Vlanif 100
[HUAWEI-Vlanif100] ip address 10.100.0.1 255.255.255.0
[HUAWEI-Vlanif100] quit
4.2 银行柜台场景配置
# ========== 场景:银行支行 ==========
# 需求:
# - 每个柜员终端互相隔离(防内部信息泄露)
# - 所有柜员都能访问核心业务服务器
# - 大堂经理终端可以访问所有系统

# VLAN 规划:
# - Principal VLAN 100:服务器 + 大堂经理
# - Separate VLAN 200:柜员终端(彼此隔离)

[HUAWEI] vlan batch 100 200

# 配置主 VLAN
[HUAWEI] vlan 100
[HUAWEI-vlan100] mux-vlan principal
[HUAWEI-vlan100] mux-vlan separate 200
[HUAWEI-vlan100] quit

# 配置 Separate VLAN
[HUAWEI] vlan 200
[HUAWEI-vlan200] mux-vlan separate
[HUAWEI-vlan200] quit

# 服务器和经理端口
[HUAWEI] interface GigabitEthernet 0/0/24
[HUAWEI-GigabitEthernet0/0/24] port link-type access
[HUAWEI-GigabitEthernet0/0/24] port default vlan 100
[HUAWEI-GigabitEthernet0/0/24] port mux-vlan principal

# 柜员端口(10 个柜台)
[HUAWEI] interface range GigabitEthernet 0/0/1 to 10
[HUAWEI-HUAWEI-if-range] port link-type access
[HUAWEI-HUAWEI-if-range] port default vlan 100
[HUAWEI-HUAWEI-if-range] port mux-vlan separate 200
4.3 验证 MUX VLAN 配置
# 查看 MUX VLAN 配置
[HUAWEI] display mux-vlan vlan 100

# 查看端口 MUX VLAN 属性
[HUAWEI] display current-configuration interface GigabitEthernet 0/0/1

# 连通性测试
# PC-1(A组, Group 200)ping PC-2(A组, Group 200):通(同组互通)
# PC-1(A组, Group 200)ping PC-6(B组, Group 201):不通(不同组隔离)
# PC-1(A组, Group 200)ping PC-11(独立, Separate 300):不通(与 Separate 隔离)
# PC-1(A组, Group 200)ping SERVER(Principal 100):通(与主 VLAN 互通)
# PC-11(独立, Separate 300)ping SERVER(Principal 100):通(与主 VLAN 互通)
# PC-11(独立, Separate 300)ping PC-12(独立, Separate 300):不通(Separate 内部隔离)
五、总结
| 项目 | 说明 |
|---|---|
| MUX VLAN 本质 | 在二层实现同 VLAN 内的精细化隔离 |
| Principal VLAN | 中心 VLAN,可与所有从 VLAN 互通 |
| Group VLAN | 组内互通,与 Principal 互通,与 Separate 隔离 |
| Separate VLAN | 组内隔离,仅与 Principal 互通 |
| 与 Port Isolation 差异 | MUX VLAN 支持组内互通,Port Isolation 不支持 |
| 与 Private VLAN 关系 | MUX VLAN 是华为对 Private VLAN 的实现 |
| 典型场景 | 呼叫中心、银行柜台、医院、酒店 |
| 配置要点 | 先配 VLAN 类型,再关联从 VLAN,最后配置端口角色 |
思考
-
MUX VLAN 中,Separate VLAN 内的用户之间完全隔离。如果需要让某个 Separate 用户临时与另一个 Separate 用户通信,有哪些方法可以实现?
-
MUX VLAN 的隔离是在二层实现的。如果在 MUX VLAN 的上游路由器上配置了 ACL,这些 ACL 是否会受到 MUX VLAN 隔离规则的影响?
-
对比 MUX VLAN 和 Port Isolation,在什么场景下应该优先选择 Port Isolation 而不是 MUX VLAN?
下篇预告:第107篇:QinQ 双层标签:运营商 VLAN 扩展