第104篇:VLAN 规划原则:业务与管理分离
关键词:VLAN 规划、业务隔离、管理 VLAN、VLAN 编号、园区网设计、IP 子网规划
一、引言
VLAN(Virtual Local Area Network)是园区网设计的基石。一个合理的 VLAN 规划不仅影响网络的日常管理效率,还直接关系到业务的安全性和可扩展性。很多网络问题的根因,追溯上去往往是 VLAN 规划不合理造成的。本文将系统阐述 VLAN 规划的核心原则,特别是业务 VLAN 与管理 VLAN 分离的设计理念。
二、核心概念
2.1 VLAN 的基本分类
| VLAN 类型 | 用途 | 示例 VLAN ID |
|---|---|---|
| 业务 VLAN | 承载具体业务流量 | VLAN 10(办公)、VLAN 20(研发) |
| 管理 VLAN | 网络设备管理访问 | VLAN 1000(SSH/SNMP/Web) |
| 存储 VLAN | 存储网络流量 | VLAN 2000(iSCSI/NFS) |
| 语音 VLAN | VoIP 电话流量 | VLAN 300(802.1p 优先级 5/6) |
| 无线 VLAN | WLAN 用户接入 | VLAN 400(员工无线)、VLAN 401(访客无线) |
| 互联 VLAN | 设备间互联(PTP 链路) | VLAN 3000-3999 |
2.2 为什么需要管理与业务分离
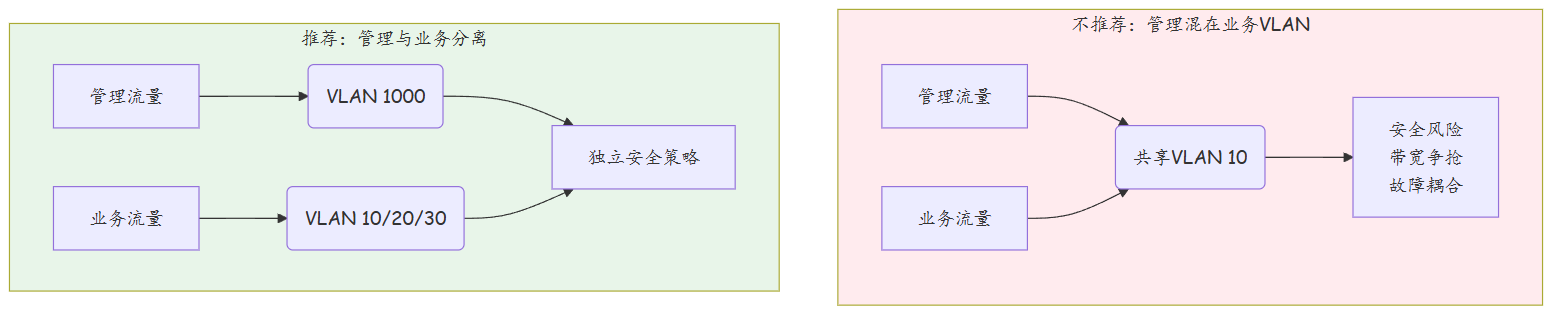
管理与业务 VLAN 混合的三大风险:
- 安全风险:业务用户可能访问到设备管理 IP,存在被攻击的风险
- 故障耦合:业务流量异常(如广播风暴)可能影响管理通道,导致设备无法管理
- 排障困难:管理流量与业务流量混杂,难以通过流量分析定位管理面问题
2.3 VLAN ID 编号规划原则
华为推荐的 VLAN ID 编号范围:
| 范围 | 用途 | 说明 |
|---|---|---|
| 1 | Default VLAN | 不建议使用,存在安全风险 |
| 2-999 | 业务 VLAN | 按业务模块分配,预留扩展空间 |
| 1000-1999 | 管理/系统 VLAN | 设备管理、系统服务等 |
| 2000-2999 | 存储/专用 VLAN | 存储网络、专用业务 |
| 3000-3999 | 互联 VLAN | 设备间 PTP 互联 |
| 4000-4999 | 预留/扩展 | 为未来扩展预留 |
三、技术细节
3.1 VLAN 规划方法论
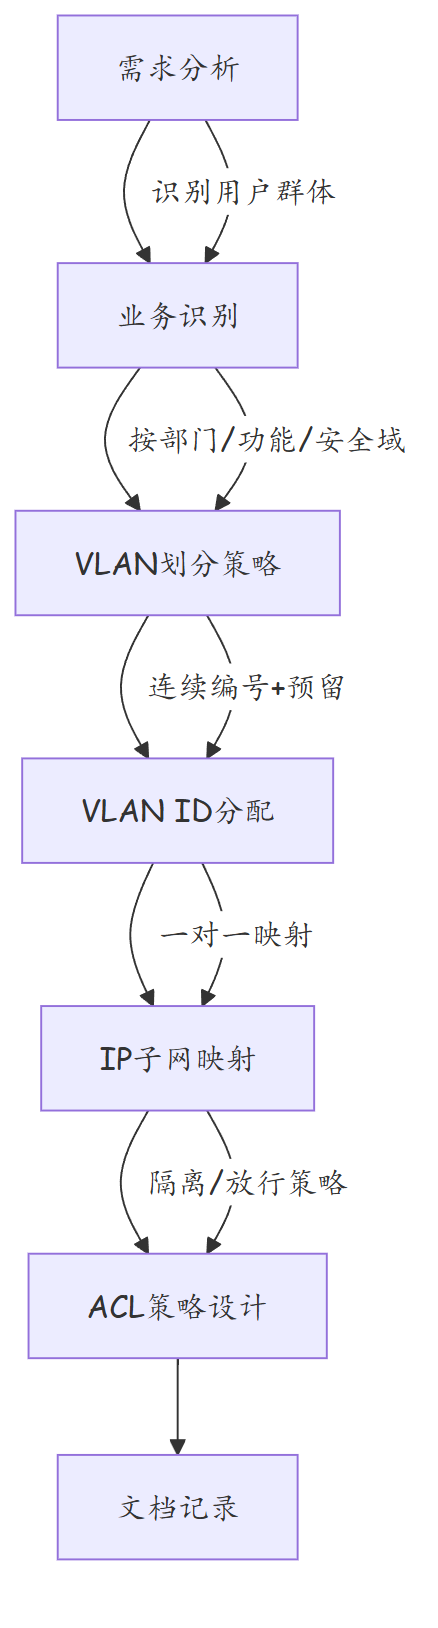
3.2 VLAN 与 IP 子网的一一映射
最佳实践:每个 VLAN 对应一个唯一的 IP 子网,不要跨 VLAN 共享子网。
| VLAN ID | VLAN 名称 | IP 子网 | 用途 | 网关设备 |
|---|---|---|---|---|
| 10 | OFFICE-F1 | 10.10.10.0/24 | 一楼办公 | SW-AGR-01 |
| 20 | OFFICE-F2 | 10.10.20.0/24 | 二楼办公 | SW-AGR-01 |
| 30 | R&D | 10.10.30.0/24 | 研发部 | SW-AGR-02 |
| 100 | MANAGEMENT | 10.100.0.0/24 | 设备管理 | SW-CORE-01 |
| 200 | SERVER | 10.200.0.0/24 | 服务器区 | SW-CORE-01 |
| 400 | WLAN-STAFF | 10.40.0.0/24 | 员工无线 | AC-01 |
| 401 | WLAN-GUEST | 10.41.0.0/24 | 访客无线 | AC-01 |
3.3 默认 VLAN 的安全风险
VLAN 1 是交换机的默认 VLAN,所有端口默认属于 VLAN 1。存在以下风险:
- CDP/LLDP/VTP 等协议默认在 VLAN 1 上传播
- 如果未正确配置,VLAN 1 可能成为攻击者的切入点
- 推荐做法:将所有端口从 VLAN 1 移出,VLAN 1 不分配 IP 地址,不承载任何业务
3.4 VLAN 数量与性能的关系
| VLAN 数量 | CPU 影响 | 建议 |
|---|---|---|
| < 100 | 可忽略 | 无特殊限制 |
| 100-500 | 轻度影响 | 合理规划,避免碎片化 |
| 500-2000 | 中等影响 | 考虑 VLAN Aggregation 或 Super VLAN |
| > 2000 | 显著影响 | 需要评估设备性能,考虑三层架构优化 |
四、实战配置/案例分析
4.1 华为交换机 VLAN 规划配置
# ========== 创建业务 VLAN ==========
[HUAWEI] vlan batch 10 20 30 40 50

# 为 VLAN 配置描述(便于维护)
[HUAWEI] vlan 10
[HUAWEI-vlan10] description OFFICE-FLOOR1
[HUAWEI-vlan10] quit

[HUAWEI] vlan 20
[HUAWEI-vlan20] description OFFICE-FLOOR2
[HUAWEI-vlan20] quit

[HUAWEI] vlan 30
[HUAWEI-vlan30] description RESEARCH-DEPT
[HUAWEI-vlan30] quit

# ========== 创建管理 VLAN ==========
[HUAWEI] vlan 1000
[HUAWEI-vlan1000] description MANAGEMENT-VLAN
[HUAWEI-vlan1000] quit

# ========== 配置业务端口 ==========
# 接入层:将接入端口划分到对应 VLAN
[HUAWEI] interface GigabitEthernet 0/0/1
[HUAWEI-GigabitEthernet0/0/1] port link-type access
[HUAWEI-GigabitEthernet0/0/1] port default vlan 10
[HUAWEI-GigabitEthernet0/0/1] description TO-PC-F1-001

[HUAWEI] interface GigabitEthernet 0/0/2
[HUAWEI-GigabitEthernet0/0/2] port link-type access
[HUAWEI-GigabitEthernet0/0/2] port default vlan 20
[HUAWEI-GigabitEthernet0/0/2] description TO-PC-F2-001

# ========== 配置 Trunk 端口 ==========
# 汇聚层互联:允许业务 VLAN 通过
[HUAWEI] interface GigabitEthernet 0/0/24
[HUAWEI-GigabitEthernet0/0/24] port link-type trunk
[HUAWEI-GigabitEthernet0/0/24] port trunk allow-passed vlan 10 20 30 1000

# ========== 配置管理 VLAN 接口 ==========
# 在核心交换机上配置管理 VLAN 的网关
[HUAWEI-Core] interface Vlanif 1000
[HUAWEI-Core-Vlanif1000] ip address 10.100.0.1 255.255.255.0
[HUAWEI-Core-Vlanif1000] description MGMT-GATEWAY
[HUAWEI-Core-Vlanif1000] quit

# ========== 配置管理口访问控制 ==========
# 仅允许特定网段 SSH 访问管理 VLAN
[HUAWEI-Core] acl number 3000
[HUAWEI-Core-acl-adv-3000] rule 5 permit tcp source 10.100.0.0 0.0.0.255 destination-any destination-port eq 22
[HUAWEI-Core-acl-adv-3000] rule 10 deny ip source-any destination-any
[HUAWEI-Core-acl-adv-3000] quit

[HUAWEI-Core] aaa
[HUAWEI-Core-aaa] acl 3000 lisp inbound
[HUAWEI-Core-aaa] quit
4.2 案例:某企业园区网 VLAN 规划方案
背景:某企业有 500 人,分布在 3 层楼,部门包括:办公(200 人)、研发(150 人)、测试(100 人)、运维(50 人)。另有服务器区、无线覆盖、视频监控等需求。
VLAN 规划表:
| VLAN ID | 名称 | 子网 | 端口数 | 分布楼层 |
|---|---|---|---|---|
| 10 | OFFICE-F1 | 10.10.10.0/23 | 80 | 1 楼 |
| 20 | OFFICE-F2 | 10.10.12.0/23 | 80 | 2 楼 |
| 30 | OFFICE-F3 | 10.10.14.0/24 | 40 | 3 楼 |
| 40 | RD-F2 | 10.10.40.0/23 | 80 | 2 楼 |
| 50 | RD-F3 | 10.10.50.0/23 | 80 | 3 楼 |
| 60 | TEST-F3 | 10.10.60.0/24 | 60 | 3 楼 |
| 70 | OPS | 10.10.70.0/25 | 30 | 机房 |
| 100 | SERVER-WEB | 10.100.1.0/24 | 20 | 机房 |
| 110 | SERVER-DB | 10.100.2.0/24 | 10 | 机房 |
| 400 | WLAN-STAFF | 10.40.0.0/23 | - | 全部楼层 |
| 401 | WLAN-GUEST | 10.41.0.0/24 | - | 全部楼层 |
| 500 | CCTV | 10.50.0.0/24 | 32 | 全部楼层 |
| 1000 | MGMT | 10.100.0.0/24 | - | 管理平面 |
4.3 故障案例:VLAN 1 安全隐患
场景描述:某公司将所有交换机管理 IP 配置在 VLAN 1 上,所有接入端口默认属于 VLAN 1。某天安全扫描发现,任何接入网络的终端都可以直接 ping 通所有交换机的管理 IP。
问题分析: - VLAN 1 是默认 VLAN,未做任何隔离 - 攻击者只需接入任意端口,即可与管理 VLAN 同处于一个广播域 - 通过 ARP 扫描即可发现所有设备管理 IP
整改方案:
# 1. 创建独立管理 VLAN
[HUAWEI] vlan 1000
[HUAWEI-vlan1000] description MANAGEMENT

# 2. 将设备互联端口划入管理 VLAN
[HUAWEI] interface GigabitEthernet 0/0/24
[HUAWEI-GigabitEthernet0/0/24] port link-type access
[HUAWEI-GigabitEthernet0/0/24] port default vlan 1000

# 3. 配置管理 VLAN 接口 IP
[HUAWEI] interface Vlanif 1000
[HUAWEI-Vlanif1000] ip address 10.100.0.1 255.255.255.0

# 4. 确保业务端口不在 VLAN 1
[HUAWEI] interface range GigabitEthernet 0/0/1 to 23
[HUAWEI-HUAWEI-if-range] port link-type access
[HUAWEI-HUAWEI-if-range] port default vlan 10  # 划入业务 VLAN
五、总结
| 项目 | 说明 |
|---|---|
| 核心原则 | 业务与管理分离、安全域隔离、预留扩展空间 |
| VLAN 编号 | 连续编号、按功能分段、避免碎片化 |
| VLAN 1 处理 | 不使用 VLAN 1 承载任何业务或管理流量 |
| 管理 VLAN | 独立 VLAN、独立子网、严格 ACL 控制 |
| IP 映射 | 一个 VLAN 对应一个 IP 子网,一一映射 |
| 文档管理 | VLAN 规划表是网络运维的基础文档 |
思考
-
为什么不建议在 VLAN 1 上配置管理 IP?除了安全风险,还有没有其他方面的考量?
-
如果一个公司有 50 个部门,是否需要为每个部门创建独立的 VLAN?VLAN 数量过多会带来哪些问题?
-
在 VLAN 规划中,互联 VLAN(设备间 PTP 链路)是应该与业务 VLAN 分开编号,还是可以在业务 VLAN 范围内分配?各自的优缺点是什么?
下篇预告:第105篇:Super VLAN 与 VLAN Aggregation