第259篇:Anycast Gateway 与主机路由
关键词:Anycast Gateway、VRRP替代、EVPN Type5、主机路由、ICMP重定向、华为CloudEngine
一、引言
第258篇对比了分布式网关和集中式网关的优劣,指出分布式网关虽然消除了三角流量,但带来了配置复杂和策略分散的问题。而一个更深层次的问题是:在分布式网关架构中,同一子网(如同一VNI下的所有VM)的网关IP应该部署在哪里?
传统二层网络中,同一子网的网关通常部署在一对做VRRP(虚拟路由冗余协议)的主备路由器上。活跃网关处理所有网关流量,备用网关仅在主网关故障时接管。这种主备模式在分布式数据中心中存在两个问题:
- 流量集中:即使网关分散在多个Leaf上,VRRP的Active-Standby机制导致所有网关流量仍然集中到一台设备
- 迁移中断:虚拟机迁移到新的Leaf后,其网关仍在原来的Leaf上,产生跨Leaf的网关流量(Sub-optimal Path)
Anycast Gateway(任播网关)通过"所有网关同时Active"的机制,从根本上解决了这两个问题。本文将深入讲解Anycast Gateway的工作原理、与EVPN的配合方式,以及主机路由(Host Route)在其中的关键作用。
二、Anycast Gateway 基本原理
2.1 什么是 Anycast
Anycast(任播)是一种网络地址分配方式:同一个IP地址被分配给多个网络接口,数据包根据路由协议的"最优路径"选择发送到其中一个接口。与Multicast(多播)不同,Anycast的报文只到达一个目的地;与Unicast(单播)不同,Anycast的地址由多个节点共享。
在数据中心场景中,Anycast Gateway将同一子网的网关IP配置在所有Leaf的VXLAN终结接口上,每台Leaf都认为自己是该子网的网关,同时处理来自本地VM的网关流量。
2.2 Anycast Gateway vs. VRRP
| 维度 | VRRP(主备网关) | Anycast Gateway(分布式网关) |
|---|---|---|
| 网关状态 | 一台Active,其余Standby | 所有网关同时Active |
| 流量分布 | 集中到Active网关 | 分布到各Leaf |
| 故障切换 | VRRP Timer超时(秒级) | 路由自动收敛(亚秒级) |
| VM迁移 | 迁移后网关仍在原Leaf | 迁移后自动绑定到新Leaf |
| 配置复杂度 | 需配置VRRP Group/优先级 | 各Leaf配置相同网关IP |
| 路由协议依赖 | 无(二层机制) | 需要BGP EVPN |
2.3 Anycast Gateway 的数据流向
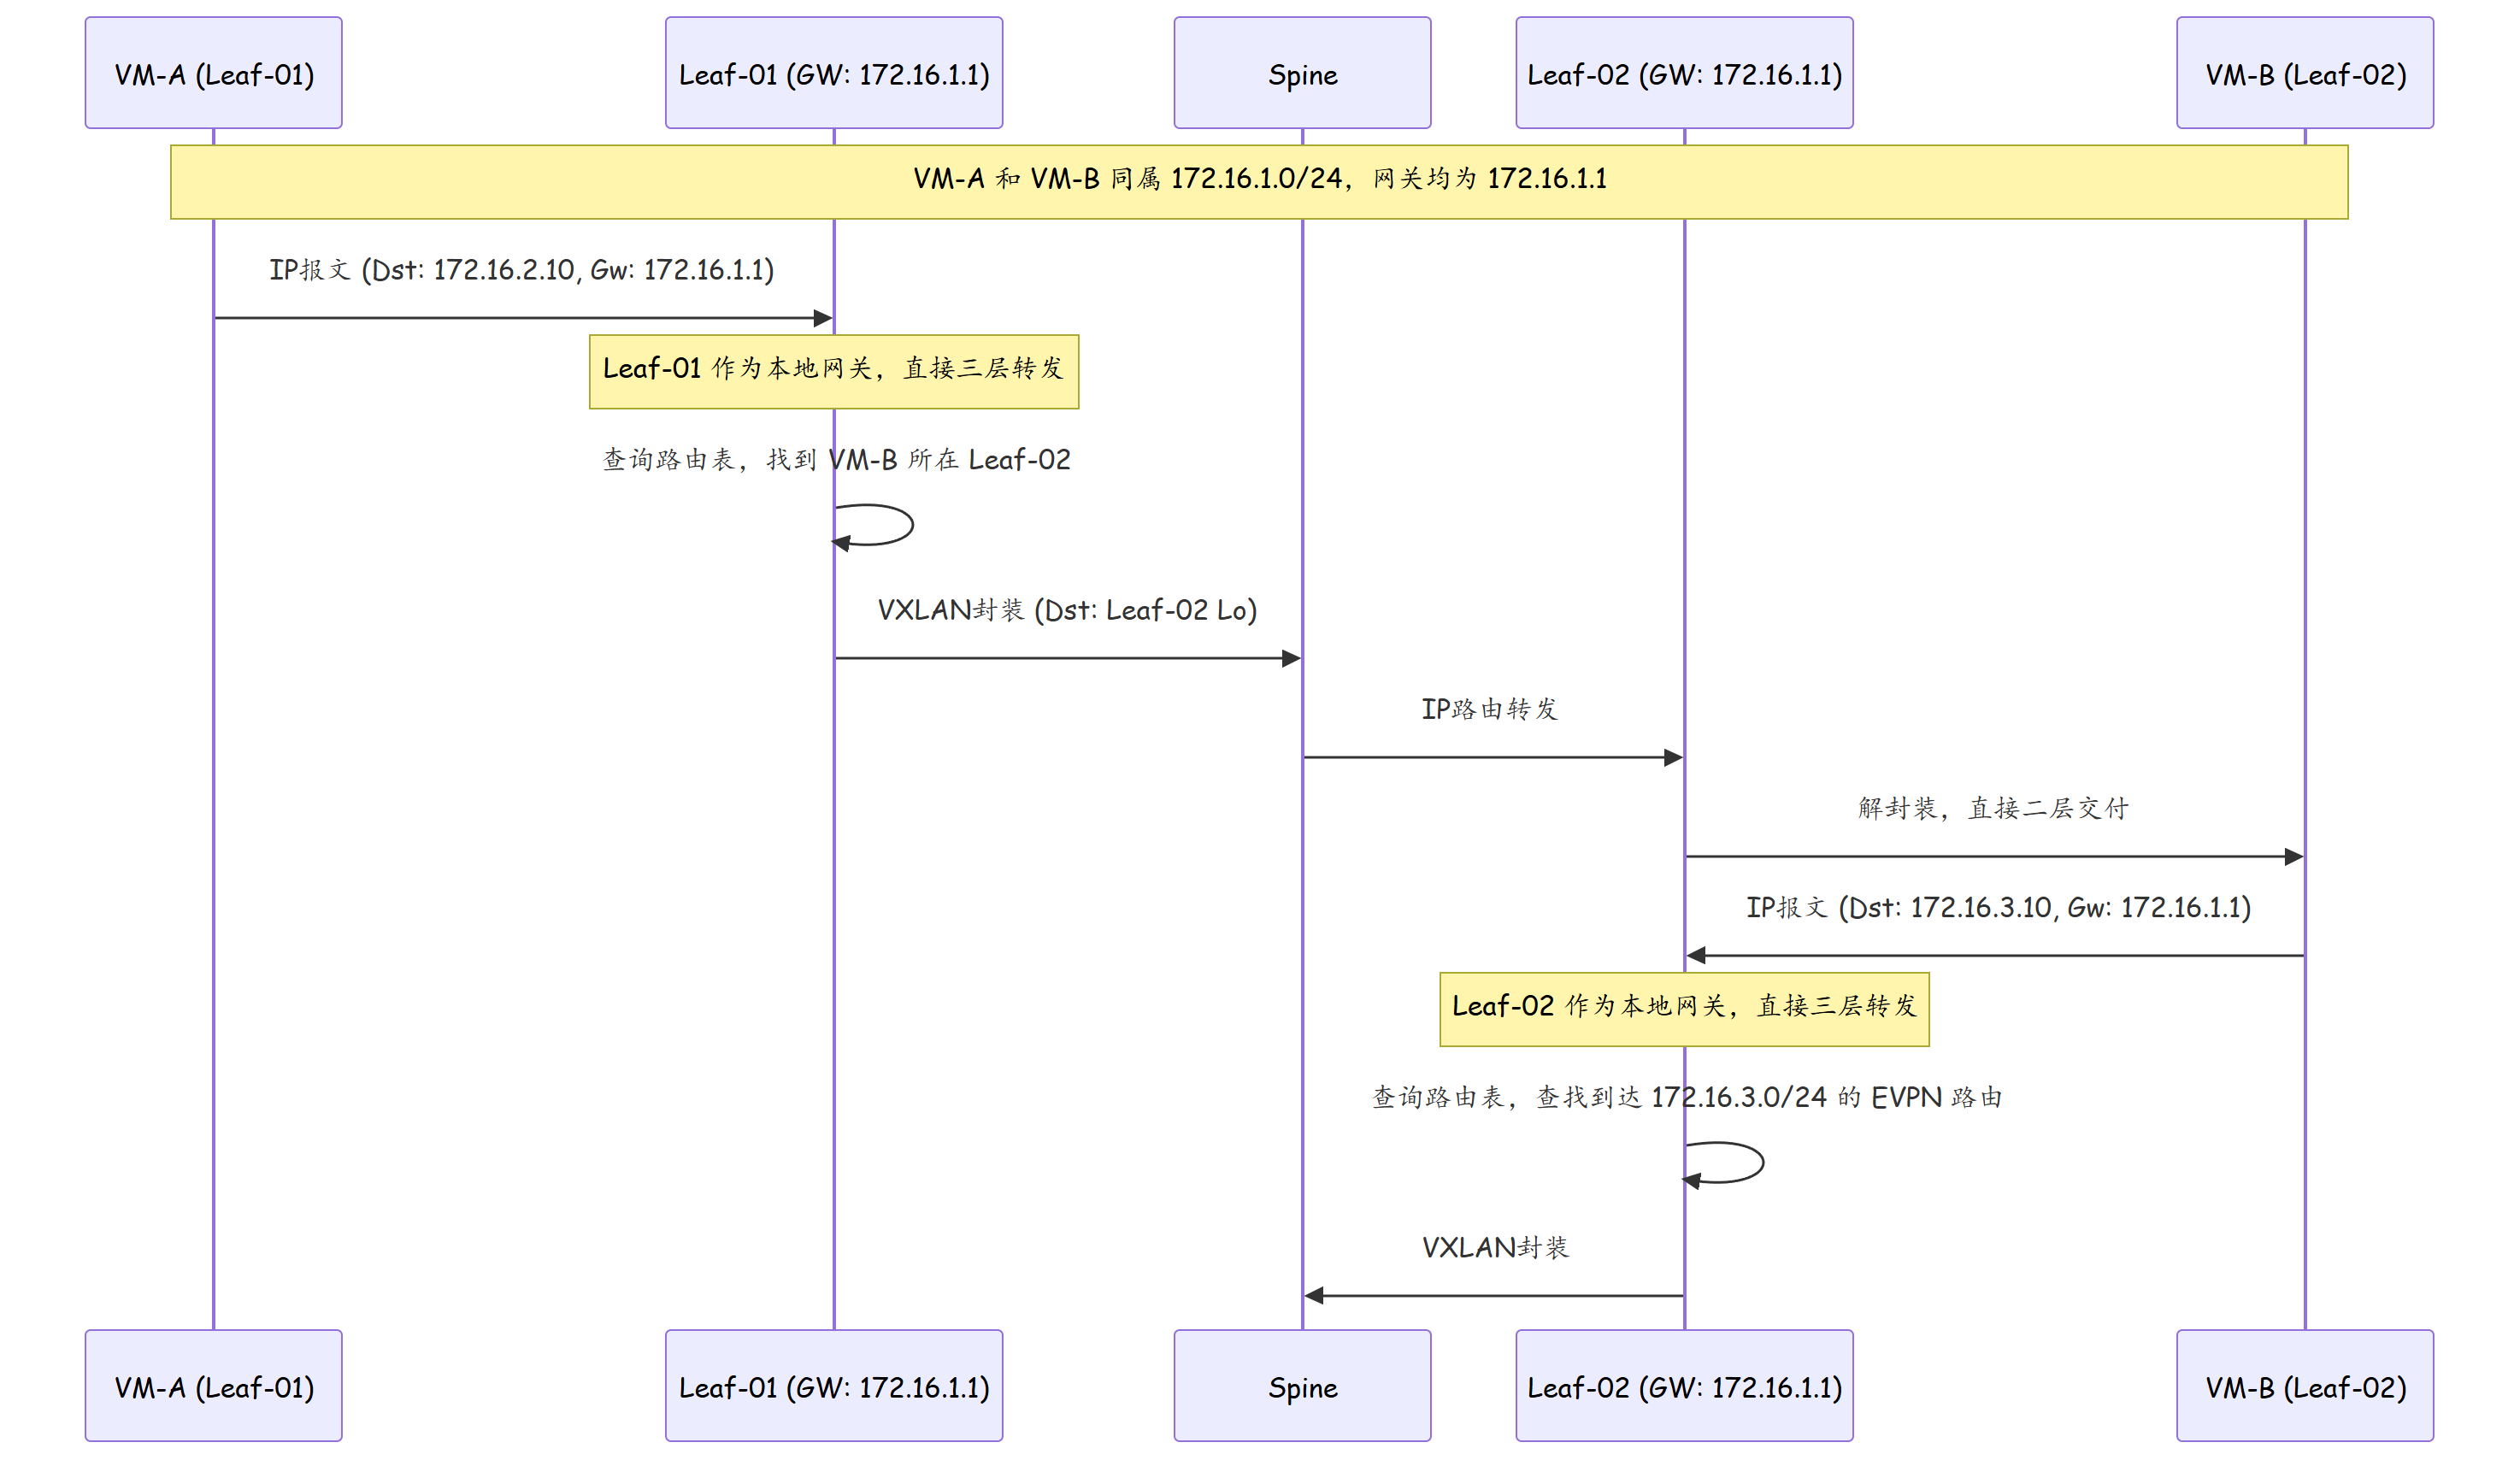
关键观察:VM-A的网关流量由Leaf-01本地处理,VM-B的网关流量由Leaf-02本地处理。两台Leaf的网关接口配置了相同的IP地址(172.16.1.1),但各自独立工作,互不干扰。
三、Anycast Gateway 的实现机制
3.1 核心机制一:相同网关IP配置
所有Leaf的VXLAN三层接口(Nve接口)配置相同的网关IP地址。在华为设备上:
# Leaf-01
interface Nve1.10001
 vxlan vni 10001
 ipvpn-instance VRF-TenantA-1
 ip address 172.16.1.1 255.255.255.0

# Leaf-02(网关 IP 完全相同)
interface Nve1.10001
 vxlan vni 10001
 ipvpn-instance VRF-TenantA-1
 ip address 172.16.1.1 255.255.255.0
这种配置在传统网络中会导致IP地址冲突,但在Anycast Gateway场景中,由于各Leaf之间通过Underlay网络隔离(不直接二层互联),不会产生物理层的IP冲突。
3.2 核心机制二:主机路由(Host Route)
Anycast Gateway正常工作的关键前提是:网关设备必须知道每台VM的具体位置(哪台Leaf、哪个VTEP)。这通过主机路由(Host Route,/32路由)实现。
BGP EVPN的Type2路由天然携带VM的MAC地址和IP地址信息。当Type2路由被解析为主机路由(/32前缀)后,每台Leaf都拥有了所有VM的精确位置信息:
Leaf-01 的路由表(VRF-TenantA-1):
  172.16.1.10/32  →  VTEP: 10.255.254.1 (Self), 本地交付
  172.16.1.20/32  →  VTEP: 10.255.254.2 (Leaf-02), VXLAN转发
  172.16.1.30/32  →  VTEP: 10.255.254.3 (Leaf-03), VXLAN转发
  ...
主机路由的作用:当VM-A(Leaf-01)访问VM-C(Leaf-03,不同子网)时,Leaf-01的网关(172.16.1.1)收到VM-A的报文后,查找路由表。如果没有主机路由,Leaf-01将匹配172.16.2.0/24的聚合路由,可能将报文发送到错误的Leaf。有了主机路由(172.16.2.30/32),Leaf-01精确知道VM-C在Leaf-03上,直接将报文封装VXLAN发送到Leaf-03。
3.3 核心机制三:ICMP 重定向抑制
在传统IP网络中,当路由器收到一个报文,发现源主机可以直接到达目的主机(源和目的在同一二层网络),路由器会发送ICMP重定向报文,通知源主机以后直接发送,无需经过路由器。
在Anycast Gateway场景中,ICMP重定向必须被禁用。原因:如果Leaf-01向VM-A发送ICMP重定向,告知VM-A直接通过二层转发到VM-C(即使VM-C在远端Leaf),VM-A将无法正确封装VXLAN。
# 在所有 Leaf 的 VRF 中关闭 ICMP 重定向
ip vpn-instance VRF-TenantA-1
 no icmp redirect
3.4 核心机制四:ARP 代理与抑制
Anycast Gateway的另一个关键机制是ARP处理:
ARP代理(ARP Proxy):当VM-A发送ARP请求查询VM-C的MAC地址(VM-C在不同子网)时,VM-A的ARP请求实际是查询网关的MAC地址。Leaf-01作为Anycast网关,直接回复自己的Nve接口MAC地址。VM-A将报文发给Leaf-01,由Leaf-01完成三层转发。
ARP抑制(ARP Suppression):如第257篇所述,EVPN通过Type2路由通告IP↔MAC映射。当VM-A发送ARP请求时,Leaf-01可以直接从Type2路由表中查找到映射关系,本地回复ARP请求,无需泛洪。
四、EVPN Type5 路由与 Anycast Gateway
4.1 Type5 路由的作用
EVPN Type5路由(IPv4/IPv6 Prefix Route)用于在VTEP之间分发三层路由信息。与Type2路由不同,Type5路由携带的是IP前缀(而非单个IP地址),用于跨VNI的子网间路由。
Type5 路由格式(简化):
| 字段 | 长度 | 说明 |
|---|---|---|
| Route Type | 1 Byte | 固定为 0x05,标识为Type5路由 |
| IP Address Length | 1 Byte | IP前缀长度(如24) |
| IP Prefix | 可变 | 前缀地址(如172.16.2.0/24) |
| Route Distinguisher | 8 Bytes | RD,用于全局唯一标识 |
| Extended Community | 可变 | 携带RT/RD等路由策略信息 |
4.2 Type5 与 Type2 的对比
| 维度 | Type2(MAC/IP) | Type5(IP Prefix) |
|---|---|---|
| 路由粒度 | /32主机路由 | 任意前缀长度(/24、/16等) |
| 路由数量 | 每台VM一条 | 每个子网一条 |
| 规模 | 大(VM数量级) | 小(子网数量级) |
| 携带信息 | MAC+IP+VTEP | IP Prefix+VTEP |
| 转发依据 | 精确匹配/32 | 最长前缀匹配 |
4.3 何时使用Type5 vs. Type2
使用Type2主机路由的场景: - VM数量可控(每台Leaf可承载数十万条/32路由) - 需要精确的VM位置信息 - 避免聚合路由导致的次优路径
使用Type5前缀路由的场景: - VM规模极大(数百万台),/32路由不可承载 - 聚合路由足够精确(如每个子网只在一台Leaf上) - 减少BGP路由表规模
# 在 Leaf 上使能 EVPN Type5 路由
bgp 65100
 #
 address-family evpn
  # 使能 IPv4 Prefix 路由(Type5)
  evpn ipv4-prefix-route
  #
  # 使能 Type2 到 Type5 的转换(可选)
  # 当 Type2 路由学习到的 IP 地址可以聚合成前缀路由时
五、华为 CloudEngine Anycast Gateway 完整配置
5.1 整体配置方案
# ============================================
# Leaf-01 和 Leaf-02 的 Anycast Gateway 配置
# ============================================

# --- Leaf-01 ---
sysname Leaf-01

interface LoopBack0
 ip address 10.255.254.1 255.255.255.255

# VRF 配置
ip vpn-instance VRF-TenantA-1
 vpn-instance-mode general
 ipv4-family
  no icmp redirect    # 关闭 ICMP 重定向

ip vpn-instance VRF-TenantA-2
 vpn-instance-mode general
 ipv4-family
  no icmp redirect

# VXLAN VTEP
vxlan vtep 10.255.254.1
 ip vpn-instance VRF-TenantA-1
  vxlan vni 10001
 ip vpn-instance VRF-TenantA-2
  vxlan vni 10002

# Anycast Gateway 接口(所有 Leaf 配置相同 IP)
interface Nve1.10001
 vxlan vni 10001
 ipvpn-instance VRF-TenantA-1
 ip address 172.16.1.1 255.255.255.0
 arp broadcast suppress  # ARP 抑制

interface Nve1.10002
 vxlan vni 10002
 ipvpn-instance VRF-TenantA-2
 ip address 172.16.2.1 255.255.255.0
 arp broadcast suppress

# BGP EVPN
bgp 65100
 router-id 10.255.254.1
 #
 peer 10.255.255.1 as-number 65100
 peer 10.255.255.1 connect-interface LoopBack0
 peer 10.255.255.1 eVPN-enable
 peer 10.255.255.2 as-number 65100
 peer 10.255.255.2 connect-interface LoopBack0
 peer 10.255.255.2 eVPN-enable
 #
 address-family evpn
  peer 10.255.255.1 enable
  peer 10.255.255.2 enable
 #
 # 使能 EVPN IP Prefix 路由
  evpn ipv4-prefix-route
5.2 验证配置
# 检查 Anycast Gateway 接口状态
Leaf-01> display interface Nve1.10001
  IP address: 172.16.1.1/24
  VNI: 10001
  Status: Up

# 检查 Type2 路由(主机路由)
Leaf-01> display bgp evpn routing-table type2
  # 应看到所有 VM 的 MAC/IP 映射

# 检查 Type5 路由(前缀路由)
Leaf-01> display bgp evpn routing-table type5
  # 应看到跨 VNI 的子网路由

# 检查 VRF 路由表(确认主机路由已安装)
Leaf-01> display ip routing-table vpn-instance VRF-TenantA-1
  # 应看到 /32 主机路由和聚合路由
六、故障案例:Anycast Gateway 下的路由环路
6.1 故障现象
某企业数据中心部署Anycast Gateway后,部分VM之间的通信出现大量ICMP超时和TCP重传。抓包分析发现,部分报文在网络中循环转发,TTL逐跳递减直至为0。
6.2 排查过程
第一步:追踪报文路径
# 使用 traceroute 追踪路径
VM-A> traceroute 172.16.2.30
  1  172.16.1.1  (Leaf-01)
  2  172.16.1.1  (Leaf-03)  ← 同一 IP 出现在不同 Leaf
  3  172.16.1.1  (Leaf-01)  ← 又回到 Leaf-01
  4  * * * (TTL expired)
报文在Leaf-01和Leaf-03之间循环。
第二步:检查路由表
# Leaf-01 路由表
Leaf-01> display ip routing-table vpn-instance VRF-TenantA-2 172.16.2.30
  Destination: 172.16.2.30/32
  NextHop: 10.255.254.3 (Leaf-03)

# Leaf-03 路由表
Leaf-03> display ip routing-table vpn-instance VRF-TenantA-2 172.16.2.30
  Destination: 172.16.2.30/32
  NextHop: 10.255.254.1 (Leaf-01)  ← 指向 Leaf-01!
Leaf-03上VM-C(172.16.2.30)的主机路由指向Leaf-01,而非本地。这意味着Leaf-03没有正确学习到VM-C的Type2路由,或Type2路由的优先级低于从Leaf-01学到的Type5聚合路由。
第三步:深入分析
检查发现,VM-C所在的下联端口在Leaf-03上被错误地划分到了VLAN 201而非VLAN 200。VLAN 200绑定VNI 10002,而VLAN 201没有绑定VNI。因此,VM-C的流量没有被Leaf-03识别为VXLAN流量,Leaf-03也没有为VM-C生成Type2路由。
但Leaf-01通过Type5路由学习到了172.16.2.0/24的前缀路由(由Leaf-02发布),认为VM-C可以通过Leaf-01到达。这就形成了环路。
6.3 解决方案
# 修正 Leaf-03 上 VM-C 的 VLAN 划分
interface 10GE1/0/15
 description To-Server-VM-C
 port link-type access
 port access vlan 200  # 修正为 VLAN 200(VNI 10002)

# 验证 VM-C 的 Type2 路由已生成
Leaf-03> display bgp evpn routing-table type2 vpn-instance VRF-TenantA-2
  # 应看到 VM-C 的 MAC/IP 映射,NextHop 为 Self

# 检查主机路由优先级
# 确保 /32 主机路由(Type2 生成)的优先级高于 /24 聚合路由(Type5)
# 华为设备默认 /32 优先级更高,通常无需额外配置
七、总结
| 机制 | 作用 | 缺失后果 |
|---|---|---|
| 相同网关IP | 所有Leaf同时作为Active网关 | 退化为VRRP主备 |
| 主机路由(/32) | 精确转发到目标VM所在Leaf | 次优路径或环路 |
| ICMP重定向抑制 | 防止VM绕过网关直接通信 | 跨Leaf二层通信失败 |
| ARP代理+抑制 | 本地回复ARP请求,减少泛洪 | ARP泛洪风暴 |
| EVPN Type2/Type5 | 分发VM位置和子网路由 | 路由不可达 |
思考
- Anycast Gateway要求所有Leaf配置相同的网关IP,这是否意味着VM的ARP表中网关MAC地址在不同Leaf上可能不一致?VM如何感知这种差异?
- 如果VM数量极大(如百万级),每台Leaf维护所有VM的/32主机路由是否可行?如果不使用主机路由而仅使用前缀路由,Anycast Gateway还能正常工作吗?
- Anycast Gateway消除了VRRP,但引入了对BGP EVPN路由的强依赖。如果BGP EVPN会话中断,Anycast Gateway是否完全不可用?
下篇预告:第260篇:BGP EVPN 的 RT/RD 规划