第256篇:DC EVPN 实现 VXLAN 控制面
关键词:BGP EVPN、VXLAN控制面、EVPN路由类型、MAC自学习替代、VTEP发现、华为CloudEngine
一、引言
第255篇中,我们深入剖析了VXLAN的报文封装格式、VTEP工作机制以及四大典型应用场景。但在实际生产环境中,一个绕不开的问题是:VXLAN隧道的端点(VTEP)如何彼此发现?一台VM的MAC地址如何被其他VTEP学习到?
在静态VXLAN方案中,这些工作全部依赖人工配置:逐台VTEP上配置远端VTEP的IP地址列表、手动维护MAC↔VTEP映射。当VTEP数量从个位数增长到数十甚至数百时,静态配置不仅工作量大,而且极易出错,维护成本呈指数级增长。
BGP EVPN(Ethernet VPN)作为VXLAN的控制面协议,从根本上解决了这一问题。EVPN利用BGP协议的路由分发能力,自动在VTEP之间交换MAC地址、IP地址、VTEP地址等关键信息,使VXLAN从"手动运维"走向"自动编排"。
本文将系统介绍BGP EVPN在数据中心中的应用,包括EVPN的架构设计、与传统MAC自学习的对比、以及华为CloudEngine的完整配置流程。
二、BGP EVPN 架构设计
2.1 为什么选择 BGP 作为 EVPN 的控制面
BGP之所以被选为EVPN的控制面协议,主要基于以下考虑:
可扩展性(Scalability):BGP是互联网的核心路由协议,设计上支持数百万条路由的存储和分发。将MAC/IP地址信息作为BGP路由进行分发,天然具备大规模扩展能力。
已有基础设施(Existing Infrastructure):Spine-Leaf架构中,BGP已被广泛用于Leaf与Spine之间的路由交换(如iBGP用于ECMP)。在此基础上叠加EVPN能力,无需额外部署新的协议栈。
灵活的地址族扩展(Address Family):BGP通过Address Family机制支持多种路由类型。EVPN定义了独立的地址族(AFI=25, SAFI=7),与IPv4/IPv6路由完全隔离,互不干扰。
策略控制(Policy Control):BGP的Route-Map、Prefix-List、AS-Path Filter等策略机制,可以精确控制EVPN路由的传播范围、过滤条件和属性修改。
2.2 EVPN 控制面与数据面的分工
BGP EVPN只负责控制面的信息分发,不参与数据面的报文转发。这种控制面与数据面的分离(Control and Data Plane Separation, CDPN)是现代数据中心网络架构的核心设计理念之一。
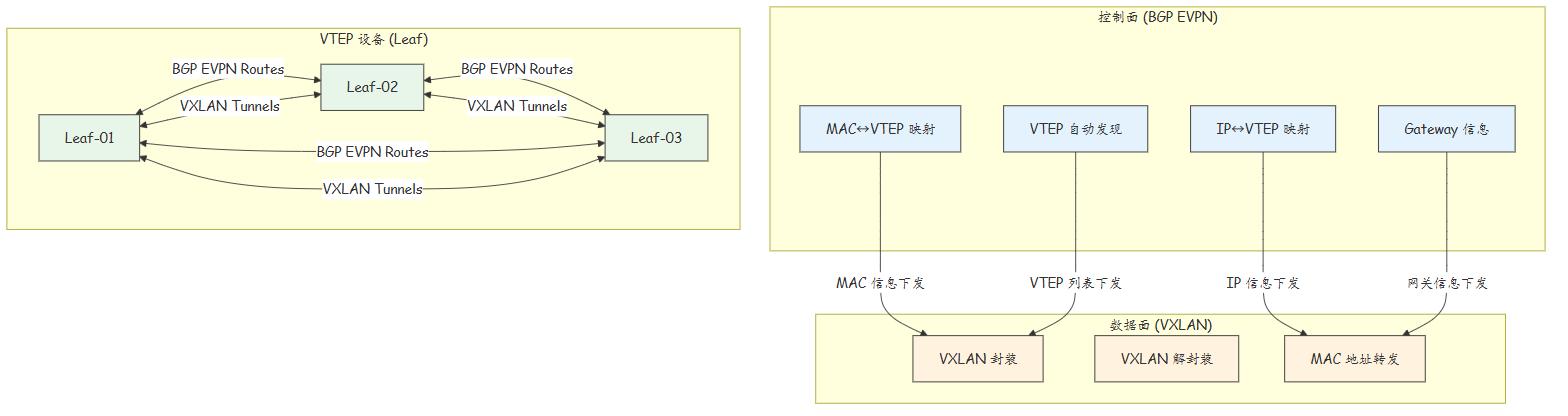
2.3 EVPN 与 VXLAN 的关系
EVPN和VXLAN是两个正交的概念: - VXLAN是数据面的封装协议,解决"如何在IP网络上承载二层帧"的问题 - EVPN是控制面的路由协议,解决"如何自动分发二层网络的连接信息"的问题
EVPN可以与多种数据面隧道协议配合使用(VXLAN、Geneve、NR等),也可以在不使用任何隧道的纯三层场景中使用(如EVPN IP Prefix路由用于Anycast Gateway)。
三、EVPN vs. 传统 MAC 自学习
3.1 传统 MAC 自学习的局限性
在传统二层网络(或静态VXLAN)中,MAC地址的学习依赖"未知单播泛洪"机制:
- 源VM发送单播报文到目的VM
- 目的VTEP未学习过目的VM的MAC,将报文泛洪到所有远端VTEP
- 目的VM的VTEP收到泛洪报文后,学习到源VM的MAC地址
- 后续报文直接单播转发
这种机制的问题: - 首次通信延迟大:第一次通信必须经过泛洪,增加了首报文的延迟 - 泛洪开销:每次未知单播都产生O(N)的泛洪报文(N=VTEP数量) - 依赖泛洪机制:在静态VXLAN中,泛洪需要组播或头端复制,配置复杂
3.2 BGP EVPN 的主动分发机制
BGP EVPN通过Type2路由(MAC/IP Advertisement Route)实现MAC地址的主动分发:
- Leaf-01从下联端口学习到VM-A的MAC地址
- Leaf-01立即生成一条BGP EVPN Type2路由,通过BGP通告给所有其他Leaf
- 所有Leaf安装该路由到本地转发表
- 当任意Leaf需要转发到VM-A时,直接从本地转发表查询到VM-A的VTEP地址,无需泛洪
| 维度 | 传统MAC自学习 | BGP EVPN |
|---|---|---|
| MAC学习方式 | 被动(收到报文后学习) | 主动(学习后立即通告) |
| 首次通信延迟 | 高(需泛洪) | 低(路由已存在) |
| 泛洪开销 | O(N)每流 | 无(单播路由分发) |
| 扩展性 | 差(VTEP越多泛洪越严重) | 优(BGP路由分发效率高) |
| 网关优化 | 不支持ARP抑制 | 支持ARP/GARP抑制 |
| 配置复杂度 | 低(零配置) | 中(需BGP+EVPN) |
四、华为 CloudEngine BGP EVPN 配置
4.1 整体架构
假设一个4Spine×4Leaf的数据中心,所有Leaf作为VTEP,通过BGP EVPN实现VXLAN控制面。
IP地址规划:
| 用途 | 地址段 |
|---|---|
| Spine Loopback | 10.255.255.0/28 |
| Leaf Loopback | 10.255.254.0/24 |
| Spine-Leaf互联 | 10.0.0.0/22(每个/30) |
| 业务VLAN网关 | 172.16.x.0/24 |
4.2 Spine 配置(路由反射器模式)
在大规模部署中,Spine通常作为BGP路由反射器(Route Reflector),避免Leaf之间的iBGP全互联。
# ============================================
# Spine-01 配置(BGP Route Reflector)
# ============================================
sysname Spine-01

interface LoopBack0
 ip address 10.255.255.1 255.255.255.255

# Spine-Leaf 互联接口
interface 100GE1/0/1
 description To-Leaf-01
 ip address 10.0.0.1 255.255.255.252

interface 100GE1/0/2
 description To-Leaf-02
 ip address 10.0.0.5 255.255.255.252

interface 100GE1/0/3
 description To-Leaf-03
 ip address 10.0.0.9 255.255.255.252

interface 100GE1/0/4
 description To-Leaf-04
 ip address 10.0.0.13 255.255.255.252

# BGP 路由反射器配置
bgp 65100
 router-id 10.255.255.1
 #
 # 配置 RR 集群 ID
 rr-confid 10.255.255.1
 #
 # Leaf-01 对等体
 peer 10.255.254.1 as-number 65100
 peer 10.255.254.1 connect-interface LoopBack0
 peer 10.255.254.1 route-reflector-client
 peer 10.255.254.1 eVPN-enable
 #
 # Leaf-02 对等体
 peer 10.255.254.2 as-number 65100
 peer 10.255.254.2 connect-interface LoopBack0
 peer 10.255.254.2 route-reflector-client
 peer 10.255.254.2 eVPN-enable
 #
 # Leaf-03 对等体
 peer 10.255.254.3 as-number 65100
 peer 10.255.254.3 connect-interface LoopBack0
 peer 10.255.254.3 route-reflector-client
 peer 10.255.254.3 eVPN-enable
 #
 # Leaf-04 对等体
 peer 10.255.254.4 as-number 65100
 peer 10.255.254.4 connect-interface LoopBack0
 peer 10.255.254.4 route-reflector-client
 peer 10.255.254.4 eVPN-enable
 #
 # IPv4 Unicast 地址族
 address-family ipv4 unicast
  peer 10.255.254.1 enable
  peer 10.255.254.2 enable
  peer 10.255.254.3 enable
  peer 10.255.254.4 enable
 #
 # EVPN 地址族
 address-family evpn
  peer 10.255.254.1 enable
  peer 10.255.254.2 enable
  peer 10.255.254.3 enable
  peer 10.255.254.4 enable
4.3 Leaf 配置(VTEP + EVPN)
# ============================================
# Leaf-01 配置(VTEP + BGP EVPN)
# ============================================
sysname Leaf-01

# Loopback - VTEP 地址
interface LoopBack0
 ip address 10.255.254.1 255.255.255.255

# 上联 Spine 接口
interface 100GE1/0/49
 description To-Spine-01
 ip address 10.0.0.2 255.255.255.252

interface 100GE1/0/50
 description To-Spine-02
 ip address 10.0.0.6 255.255.255.252

interface 100GE1/0/51
 description To-Spine-03
 ip address 10.0.0.10 255.255.255.252

interface 100GE1/0/52
 description To-Spine-04
 ip address 10.0.0.14 255.255.255.252

# 下联服务器接口
interface 10GE1/0/1
 description To-Server-01
 port link-type access
 port access vlan 100

# 业务 VLAN
vlan 100
 description TenantA-Business

# VXLAN VTEP 配置
vxlan vtep 10.255.254.1

# VRF 绑定 VNI
ip vpn-instance VRF-TenantA-100
 vpn-instance-mode general
 ipv4-family
#
vxlan vtep 10.255.254.1
 ip vpn-instance VRF-TenantA-100
  vxlan vni 10001
   # BGP EVPN 模式下不配置静态 destination-ip
   # VTEP 列表通过 BGP EVPN Type3 路由自动学习

# BGP EVPN 配置(与 Spine RR 建立 iBGP 会话)
bgp 65100
 router-id 10.255.254.1
 #
 peer 10.255.255.1 as-number 65100
 peer 10.255.255.1 connect-interface LoopBack0
 peer 10.255.255.1 eVPN-enable
 peer 10.255.255.2 as-number 65100
 peer 10.255.255.2 connect-interface LoopBack0
 peer 10.255.255.2 eVPN-enable
 peer 10.255.255.3 as-number 65100
 peer 10.255.255.3 connect-interface LoopBack0
 peer 10.255.255.3 eVPN-enable
 peer 10.255.255.4 as-number 65100
 peer 10.255.255.4 connect-interface LoopBack0
 peer 10.255.255.4 eVPN-enable
 #
 address-family ipv4 unicast
  peer 10.255.255.1 enable
  peer 10.255.255.2 enable
  peer 10.255.255.3 enable
  peer 10.255.255.4 enable
  # 发布直连路由和 Loopback
  import-route direct
  import-route static
 #
 address-family evpn
  peer 10.255.255.1 enable
  peer 10.255.255.2 enable
  peer 10.255.255.3 enable
  peer 10.255.255.4 enable

# BFD 检测加速故障收敛
bfd
 #
interface 100GE1/0/49
 bfd enable
 bfd minimum-interval 1000 minimum-recv-interval 1000
4.4 验证命令
# 检查 BGP EVPN 对等体会话
Leaf-01> display bgp evpn peer

# 检查 EVPN 路由表
Leaf-01> display bgp evpn routing-table

# 检查 EVPN Type2 路由(MAC/IP 通告)
Leaf-01> display bgp evpn routing-table type2

# 检查 EVPN Type3 路由(Inclusive Multicast)
Leaf-01> display bgp evpn routing-table type3

# 检查 VXLAN 隧道状态
Leaf-01> display vxlan session

# 检查 VTEP 学习情况
Leaf-01> display vxlan vni all
五、故障案例:EVPN 路由未同步导致 VM 跨 Leaf 不通
5.1 故障现象
某金融企业数据中心完成BGP EVPN VXLAN部署后,Leaf-01和Leaf-02之间的VM可以正常通信,但Leaf-03上的VM无法与Leaf-01/02上的VM通信。
5.2 排查过程
# 在 Leaf-03 上检查 BGP EVPN 会话
Leaf-03> display bgp evpn peer
  Peer               AS  MsgRcvd  MsgSent  State
  10.255.255.1     65100   523     498    Established
  10.255.255.2     65100    0       0    Idle
  10.255.255.3     65100    0       0    Active
  10.255.255.4     65100    0       0    Idle
Leaf-03仅与Spine-01建立了EVPN会话,与其他三台Spine的会话均异常。
# 检查 Leaf-03 到 Spine-02 的三层连通性
Leaf-03> ping -a 10.255.254.3 10.255.255.2
  Request timeout
Leaf-03无法通过IP到达Spine-02的Loopback。进一步检查发现,Leaf-03到Spine-02的互联接口(100GE1/0/50)物理状态为Down。
5.3 根因分析
Leaf-03到Spine-02的物理链路故障导致: 1. 该方向BGP TCP会话无法建立(端口179不可达) 2. Leaf-03仅通过Spine-01一条路径学习到EVPN路由 3. 虽然Spine-01作为RR可以反射所有路由,但Leaf-03到Leaf-04的数据路径需要经过Spine-02/03/04
关键发现:虽然Leaf-03可以通过Spine-01学习到EVPN控制面路由,但Leaf-04到Leaf-03的VXLAN数据报文需要通过ECMP在4条Spine路径上分担。由于Leaf-03到Spine-02的链路Down,Leaf-04发往Leaf-03的报文如果ECMP选择到Spine-02这条路径,将在Spine-02处被丢弃(Spine-02的直连路由指向Down的接口)。
5.4 解决方案
# 物理层:更换故障光纤/光模块,恢复链路
# 临时方案:在 Leaf-03 上配置到 Leaf-04 的静态路由绕过故障 Spine
ip route-static 10.255.254.4 32 10.0.0.1  # 通过 Spine-01
ip route-static 10.255.254.4 32 10.0.0.10  # 通过 Spine-03

# 长期方案:部署 BFD for BGP,加速故障检测和收敛
bgp 65100
 peer 10.255.255.2 bfd enable
 peer 10.255.255.3 bfd enable
 peer 10.255.255.4 bfd enable
六、总结
| 对比维度 | 静态 VXLAN | BGP EVPN VXLAN |
|---|---|---|
| VTEP发现 | 手动配置远端IP | BGP Type3路由自动发现 |
| MAC学习 | 泛洪+被动学习 | BGP Type2路由主动通告 |
| 扩展性 | 差(O(N²)配置量) | 优(BGP路由反射) |
| 首次通信延迟 | 高(需泛洪) | 低(路由预分发) |
| 故障收敛 | 慢(依赖MAC老化) | 快(BGP撤销+MAC老化) |
| 运维复杂度 | 中(配置繁琐) | 高(BGP+EVPN协议栈) |
| 推荐场景 | 小规模(<4 VTEP) | 任意规模 |
思考
- BGP EVPN通过Spine作为路由反射器避免Leaf间iBGP全互联。如果Spine数量只有1台,是否存在单点故障风险?如何设计高可用RR架构?
- EVPN Type2路由通告的是MAC地址信息,但每台VM同时也有IP地址。为什么EVPN不直接使用IP地址作为转发依据,而是仍然依赖MAC地址?
- BGP EVPN使用BGP协议分发二层信息,这是否意味着EVPN路由会与普通的IPv4/IPv6 BGP路由产生冲突?
下篇预告:第257篇:EVPN Type2/Type3 路由详解