第254篇:数据中心 VLAN 规划与 Overlay 趋势
关键词:VLAN、VXLAN、Overlay网络、VLAN耗尽、MAC地址表、VNI、租户隔离、华为CloudEngine
一、引言
VLAN(Virtual Local Area Network)是数据中心二层隔离的基础技术。自IEEE 802.1Q标准在1998年发布以来,VLAN凭借其简单、高效、广泛兼容的特性,成为几乎所有数据中心网络的默认隔离手段。
然而,随着云计算和虚拟化技术的爆发,VLAN的设计局限性日益凸显。IEEE 802.1Q规定VLAN ID为12比特,全网仅支持4094个可用VLAN(0和4095为保留值)。在传统的物理服务器时代,4094个VLAN绰绰有余——一台服务器通常只属于1~2个VLAN。但在虚拟化环境中,一台物理服务器上可以运行数十台虚拟机,每台虚拟机可能需要独立的VLAN以实现网络隔离。当虚拟机数量突破数万甚至数十万级别时,VLAN ID的数量瓶颈成为不可回避的问题。
本文将首先梳理数据中心VLAN规划的最佳实践,然后深入分析VLAN的局限性,最后引出Overlay网络作为解决方案的必然趋势。
二、传统 VLAN 规划实践
2.1 VLAN 编号规划原则
在传统的物理数据中心中,VLAN规划遵循以下原则:
原则一:按业务功能划分
| 业务类型 | VLAN范围 | 说明 |
|---|---|---|
| 管理VLAN | 10~49 | 带外管理、SNMP、Netconf等 |
| 服务器业务VLAN | 100~499 | 按应用系统或部门划分 |
| 存储VLAN | 500~599 | SAN/iSCSI存储网络 |
| 集群通信VLAN | 600~699 | 数据库集群、虚拟化集群心跳 |
| 测试/开发VLAN | 700~999 | 非生产环境 |
| 预留VLAN | 1000~4094 | 扩容预留 |
原则二:按物理位置划分
对于按机架(Rack)组织的数据中心,VLAN编号可体现机架位置信息:
VLAN编号 = 区域编号 × 1000 + 机架编号 × 10 + 功能编号
示例:VLAN 3051 = 区域3 + 机架05 + 业务VLAN1
原则三:避免VLAN 1
VLAN 1是默认VLAN,在多数交换机上携带BPDU(STP协议报文)和CDP/LLDP等二层协议报文。出于安全考虑,不应将VLAN 1用于承载业务流量。
2.2 VLAN 跨Leaf扩展方案
在Spine-Leaf架构中,如果同一VLAN的虚拟机分布在不同的Leaf下,VLAN需要跨越Leaf进行扩展。主要有三种方案:
方案一:M-LAG(跨设备链路聚合)
两台Leaf组成M-LAG对,共享同一VLAN和网关。下挂服务器通过Eth-Trunk同时连接两台Leaf。M-LAG的VLAN扩展范围限制在两台Leaf之间。
方案二:VXLAN Overlay
通过VXLAN隧道将不同Leaf上的同一VLAN虚拟机逻辑连接在一起。这是Overlay网络的核心能力,将在本文后半部分详细讨论。
方案三:VLAN透传(VLAN Transparent)
所有Leaf和Spine配置为VLAN透传模式(Trunk),VLAN标签从源Leaf直接透传到目的Leaf。方案简单但导致Spine层也需要维护大量的VLAN信息,且MAC地址表规模膨胀。
2.3 VLAN 规划示例
# ============================================
# Leaf-01 VLAN 规划配置
# ============================================
sysname Leaf-01

# 管理 VLAN
vlan 10
 description Management
#
# 业务 VLAN - 按租户/应用划分
vlan 100
 description Tenant-A-Web
vlan 101
 description Tenant-A-App
vlan 102
 description Tenant-A-DB
vlan 200
 description Tenant-B-Web
vlan 201
 description Tenant-B-App
vlan 202
 description Tenant-B-DB
#
# 存储 VLAN
vlan 500
 description SAN-iSCSI-Primary
vlan 501
 description SAN-iSCSI-Secondary
#
# 集群通信 VLAN
vlan 600
 description Cluster-Heartbeat
#
# 配置 SVI 接口作为 VLAN 网关
interface Vlanif10
 description Management-Gateway
 ip address 10.10.10.254 255.255.255.0

interface Vlanif100
 description Tenant-A-Web-GW
 ip address 172.16.100.254 255.255.255.0

interface Vlanif101
 description Tenant-A-App-GW
 ip address 172.16.101.254 255.255.255.0

# 配置下联服务器的 Trunk 接口
interface 10GE1/0/1
 description To-Server-Rack01
 port link-type trunk
 port trunk allow-pass vlan 100 101 102 600
三、VLAN 的固有局限性
3.1 VLAN ID 数量瓶颈
这是VLAN最著名的局限。IEEE 802.1Q标准中VLAN ID字段为12比特:
| Priority(3bit) | CFI(1bit) | VLAN ID(12bit) |
12比特 = 2^12 = 4096,减去VLAN 0和VLAN 4095两个保留值,实际可用VLAN为4094个。
在以下场景中,4094个VLAN远远不够: - 大型公有云运营商需要为数十万租户提供二层隔离 - 超融合架构(HCI)中,每台虚拟网络都需要独立VLAN - 微服务架构中,每个服务可能需要独立的二层广播域
3.2 MAC 地址表规模限制
交换机通过MAC地址表进行二层转发。每增加一个VLAN,交换机需要为每个端口维护该VLAN的MAC地址表项。假设一台CE6865交换机: - 支持端口数:48(下行)+ 6(上行)= 54个端口 - 每个VLAN每个端口平均500个MAC地址 - 1000个VLAN的MAC表项数 = 1000 × 54 × 500 = 27,000,000
这远超大多数交换机的MAC地址表容量(通常为200,000~500,000项)。因此,在传统VLAN架构中,VLAN通常被限制在单个Leaf或M-LAG对内部,不能跨Leaf扩展。
3.3 二层广播域过大
VLAN本质上是二层广播域的划分。在一个大型VLAN中,广播报文(ARP请求、NDP、DHCP Discover等)会泛洪到该VLAN内的所有端口。当VLAN内的主机数量达到数千级别时,广播风暴成为严重问题。
3.4 STP 收敛慢
在跨交换机的VLAN扩展中,STP(生成树协议)用于防止二层环路。STP的收敛时间通常为30~50秒(RSTP可缩短至秒级)。在此期间,所有经过该链路的流量中断。对于对延迟敏感的金融交易和实时计算场景,数十秒的中断是不可接受的。
3.5 跨数据中心VLAN扩展困难
在多个地理分散的数据中心之间扩展VLAN,传统方案(如VLAN Q-in-Q隧道或MPLS二层VPN)存在以下问题: - Q-in-Q:外层VLAN同样面临4094的限制 - MPLS L2VPN:配置复杂,故障排查困难,不支持动态扩展 - 缺乏控制面:VLAN的创建和删除需要人工逐台设备配置,无法自动化
四、Overlay 网络:VLAN 的演进方向
4.1 Overlay 网络的基本概念
Overlay(覆盖)网络是在物理网络(Underlay)之上构建的逻辑网络。Overlay网络通过隧道技术将二层或三层报文封装在新的包头中,在Underlay网络上传输。Underlay网络只负责IP路由转发,无需感知Overlay网络的存在。
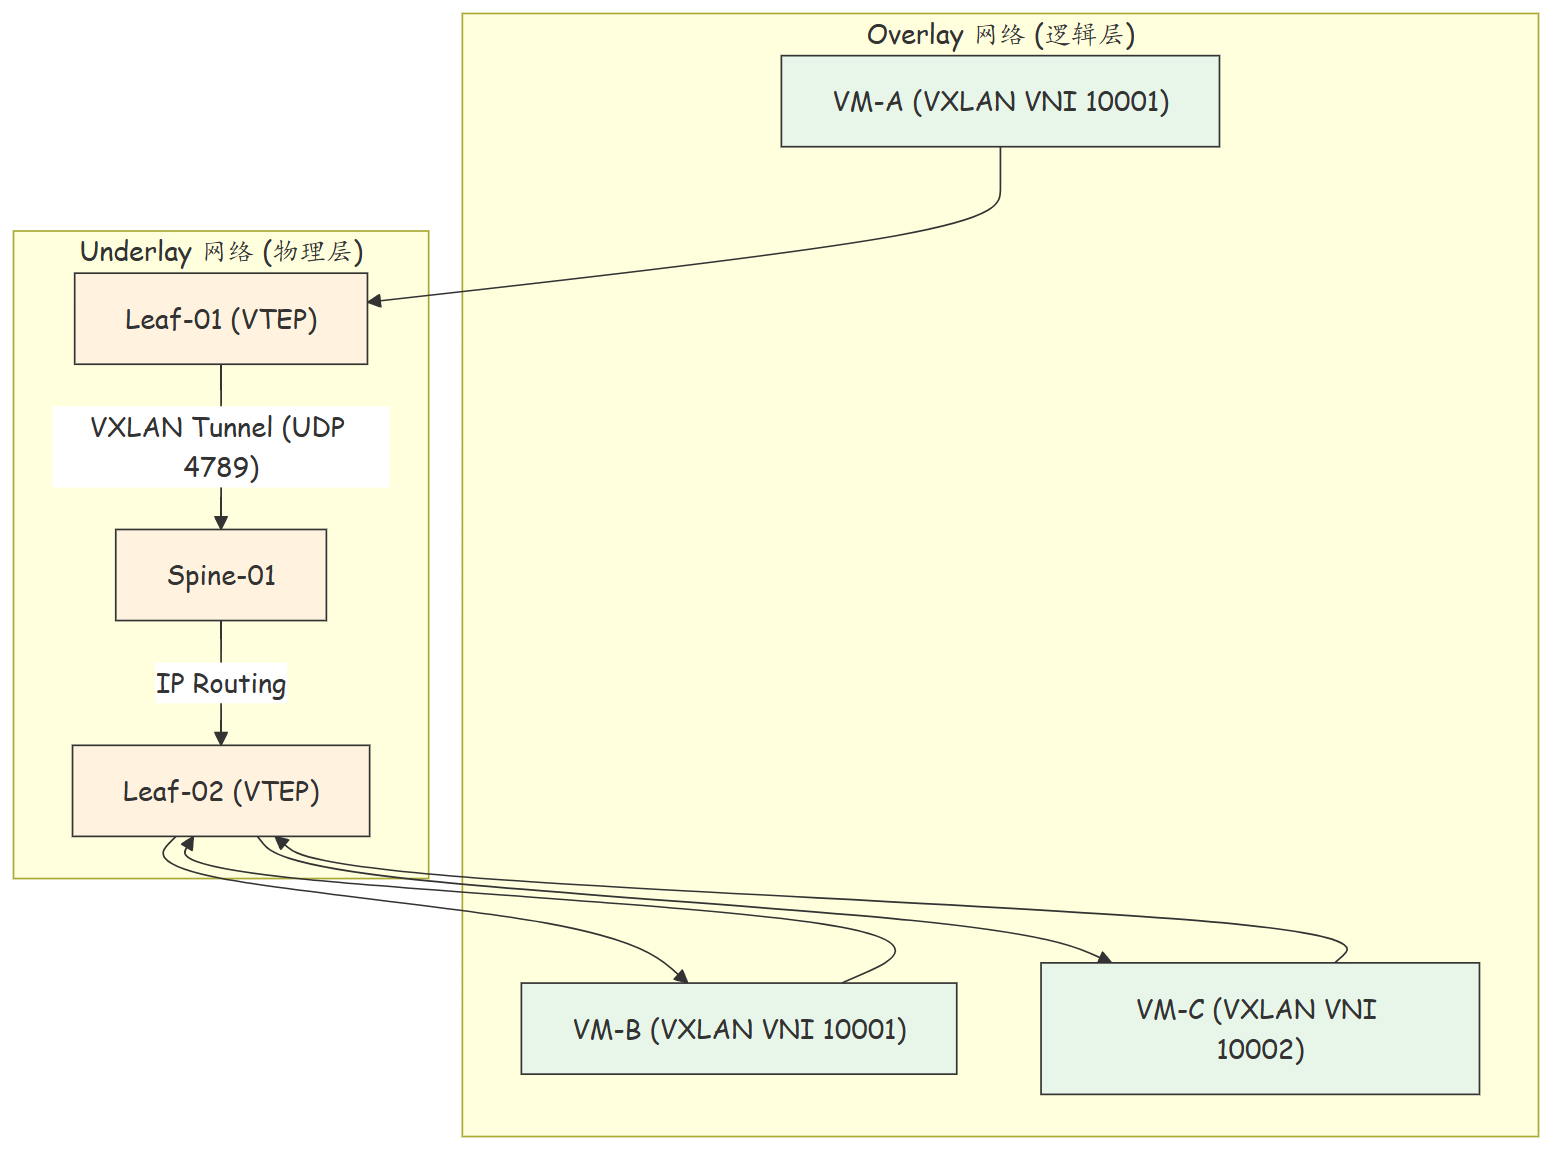
Overlay网络的核心优势: - 解耦逻辑与物理:Overlay网络中的租户隔离完全独立于物理网络的拓扑和地址规划 - 突破VLAN限制:Overlay使用24比特的VNI(VXLAN Network Identifier),支持1600万个逻辑网络 - 灵活扩展:新增租户只需在Overlay层创建新的VNI,无需修改Underlay配置 - 跨数据中心:Overlay隧道可以跨越任意地理距离,不受物理网络限制
4.2 Overlay 网络的关键组件
| 组件 | 职责 | 对应设备 |
|---|---|---|
| VTEP(VXLAN Tunnel Endpoint) | Overlay报文到Underlay报文的封装和解封装 | Leaf交换机(CE6865) |
| VNI(VXLAN Network Identifier) | 逻辑网络标识符,24比特,支持16777216个 | 由控制器分配 |
| Underlay网络 | 提供VTEP之间的IP可达性 | Spine+Leaf IP路由 |
| 控制面 | 自动分发VTEP映射关系(MAC↔VTEP↔VNI) | BGP EVPN控制器 |
4.3 Overlay 与 Underlay 的关系
| 维度 | Underlay | Overlay |
|---|---|---|
| 关注点 | 物理连通性、IP路由 | 逻辑隔离、二层扩展 |
| 路由协议 | OSPF/IS-IS/BGP | BGP EVPN |
| 地址空间 | 物理IP地址 | VNI + 虚拟MAC/IP |
| 扩展性 | 受限于物理端口 | 受限于VNI数量(16M+) |
| 运维视角 | 网络工程师 | 云管理员/租户 |
4.4 Overlay 封装开销分析
VXLAN封装在原始以太网帧外增加了以下头部:
| 头部 | 大小 |
|---|---|
| 外层UDP头部 | 8字节 |
| 外层IP头部 | 20字节(IPv4)/ 40字节(IPv6) |
| 外层以太网头部 | 14字节 |
| VXLAN头部 | 8字节 |
| 总计(IPv4) | 50字节 |
对于MTU 1500的Underlay网络,Overlay的可用MTU降至1450字节。因此,Underlay的MTU通常配置为1600或更高,以确保Overlay报文不发生分片。
# 在 Spine 和 Leaf 的互联接口上配置 MTU
interface 100GE1/0/1
 description To-Spine-01
 mtu 1600
五、从 VLAN 到 Overlay 的迁移策略
5.1 渐进式迁移路线
| 阶段 | 方案 | 适用场景 |
|---|---|---|
| 阶段一 | 纯VLAN + M-LAG | 小规模、低密度虚拟化 |
| 阶段二 | VLAN + VXLAN共存 | 新旧业务并行过渡 |
| 阶段三 | 全面VXLAN(静态VTEP) | 中等规模,无控制器环境 |
| 阶段四 | BGP EVPN VXLAN | 大规模、多租户、跨数据中心 |
5.2 VLAN与VXLAN的映射关系
在迁移过程中,通常需要将现有VLAN映射到VXLAN VNI:
| 映射方式 | 说明 |
|---|---|
| 一对一映射 | VLAN ID直接映射到VNI(VLAN 100 → VNI 100),最简单但浪费VNI空间 |
| 一对多映射 | 一个VLAN对应多个VNI,用于将一个大VLAN拆分为多个逻辑网络 |
| 多对一映射 | 多个VLAN合并到一个VNI,用于简化Overlay网络结构 |
# ============================================
# VLAN 到 VXLAN VNI 的映射配置
# ============================================
# 创建 VXLAN VTEP
vxlan vtep 10.255.254.1

# VLAN 到 VNI 的绑定
ip vpn-instance VRF-VXLAN-100
 vpn-instance-mode general
 ipv4-family
 #
 vxlan vni 10001
  source-ip 10.255.254.1
  destination-ip 10.255.254.2
  destination-ip 10.255.254.3
  destination-ip 10.255.254.4

# VLAN 接口绑定到 VNI
interface Vlanif100
 ip vpn-instance VRF-VXLAN-100
5.3 故障案例:Overlay 报文分片导致应用超时
故障背景:某企业将部分业务从传统VLAN迁移到VXLAN Overlay后,大文件传输场景(如虚拟机备份、数据库快照)出现超时。
排查过程:
# 在 Underlay 接口上抓包发现 ICMP Fragmentation Needed
Leaf-01> display interface 100GE1/0/49 statistics
  Input:
    Runts: 0    Giants: 0    Overrun: 0
    CRC Errors: 0    Frame Errors: 0

# 检查 Underlay MTU
Leaf-01> display interface 100GE1/0/49
  MTU: 1500 Bytes
Underlay MTU为1500,加上VXLAN封装50字节后,Overlay有效MTU仅为1450。而虚拟机的默认MTU为1500,当虚拟机发送MTU 1500的报文时,经过VTEP封装后总长度达到1550字节,超过Underlay的MTU,导致报文被丢弃。
解决方案:
# 方案1:增大 Underlay MTU
interface Range 100GE1/0/49 to 100GE1/0/52
 mtu 1600

# 方案2:减小虚拟机 MTU(在虚拟化平台侧配置)
# 虚拟机网卡 MTU 设置为 1450

# 方案3:启用 PMTUD(Path MTU Discovery)
# 确保中间设备不阻断 ICMP Fragmentation Needed 报文
firewall zone trust
 set icmp pass fragmentation-needed
六、总结
| 对比维度 | 传统VLAN | VXLAN Overlay |
|---|---|---|
| 逻辑网络数量 | 4094(12比特VLAN ID) | 16M+(24比特VNI) |
| 扩展范围 | 受限(MAC表/STP约束) | 不受物理拓扑限制 |
| 封装开销 | 4字节(802.1Q Tag) | 50字节(IPv4) |
| 控制面 | 无(手动配置) | BGP EVPN(自动) |
| 跨DC能力 | 弱(Q-in-Q/MPLS L2VPN) | 强(隧道跨越任意距离) |
| 运维复杂度 | 低(简单直观) | 高(双层网络) |
思考
- VXLAN提供了1600万个逻辑网络标识,远超VLAN的4094个。但实际生产中,是否真的需要如此多的逻辑网络?VNI数量庞大是否会带来管理上的挑战?
- Overlay网络增加了50字节的封装开销,这对实时性要求极高的应用场景(如高频交易、AI训练)有什么影响?是否有更轻量的Overlay方案?
- VLAN和VXLAN并非互斥,而是可以共存。在什么场景下应该继续使用VLAN而非迁移到VXLAN?
下篇预告:第255篇:VXLAN 在数据中心的应用场景