第242篇:蜜罐与诱捕技术在现网的应用
关键词:蜜罐、诱捕技术、主动防御、欺骗防御、Threat Emulation、Canary Token、入侵检测
一、引言
传统网络安全防御依赖防火墙、IDS/IPS、防病毒等被动防护设备,它们部署在攻击路径上,等待攻击到来后进行拦截。然而,被动防御存在固有缺陷:规则库永远滞后于新攻击、海量正常流量中难以发现精准攻击、内部威胁难以察觉。
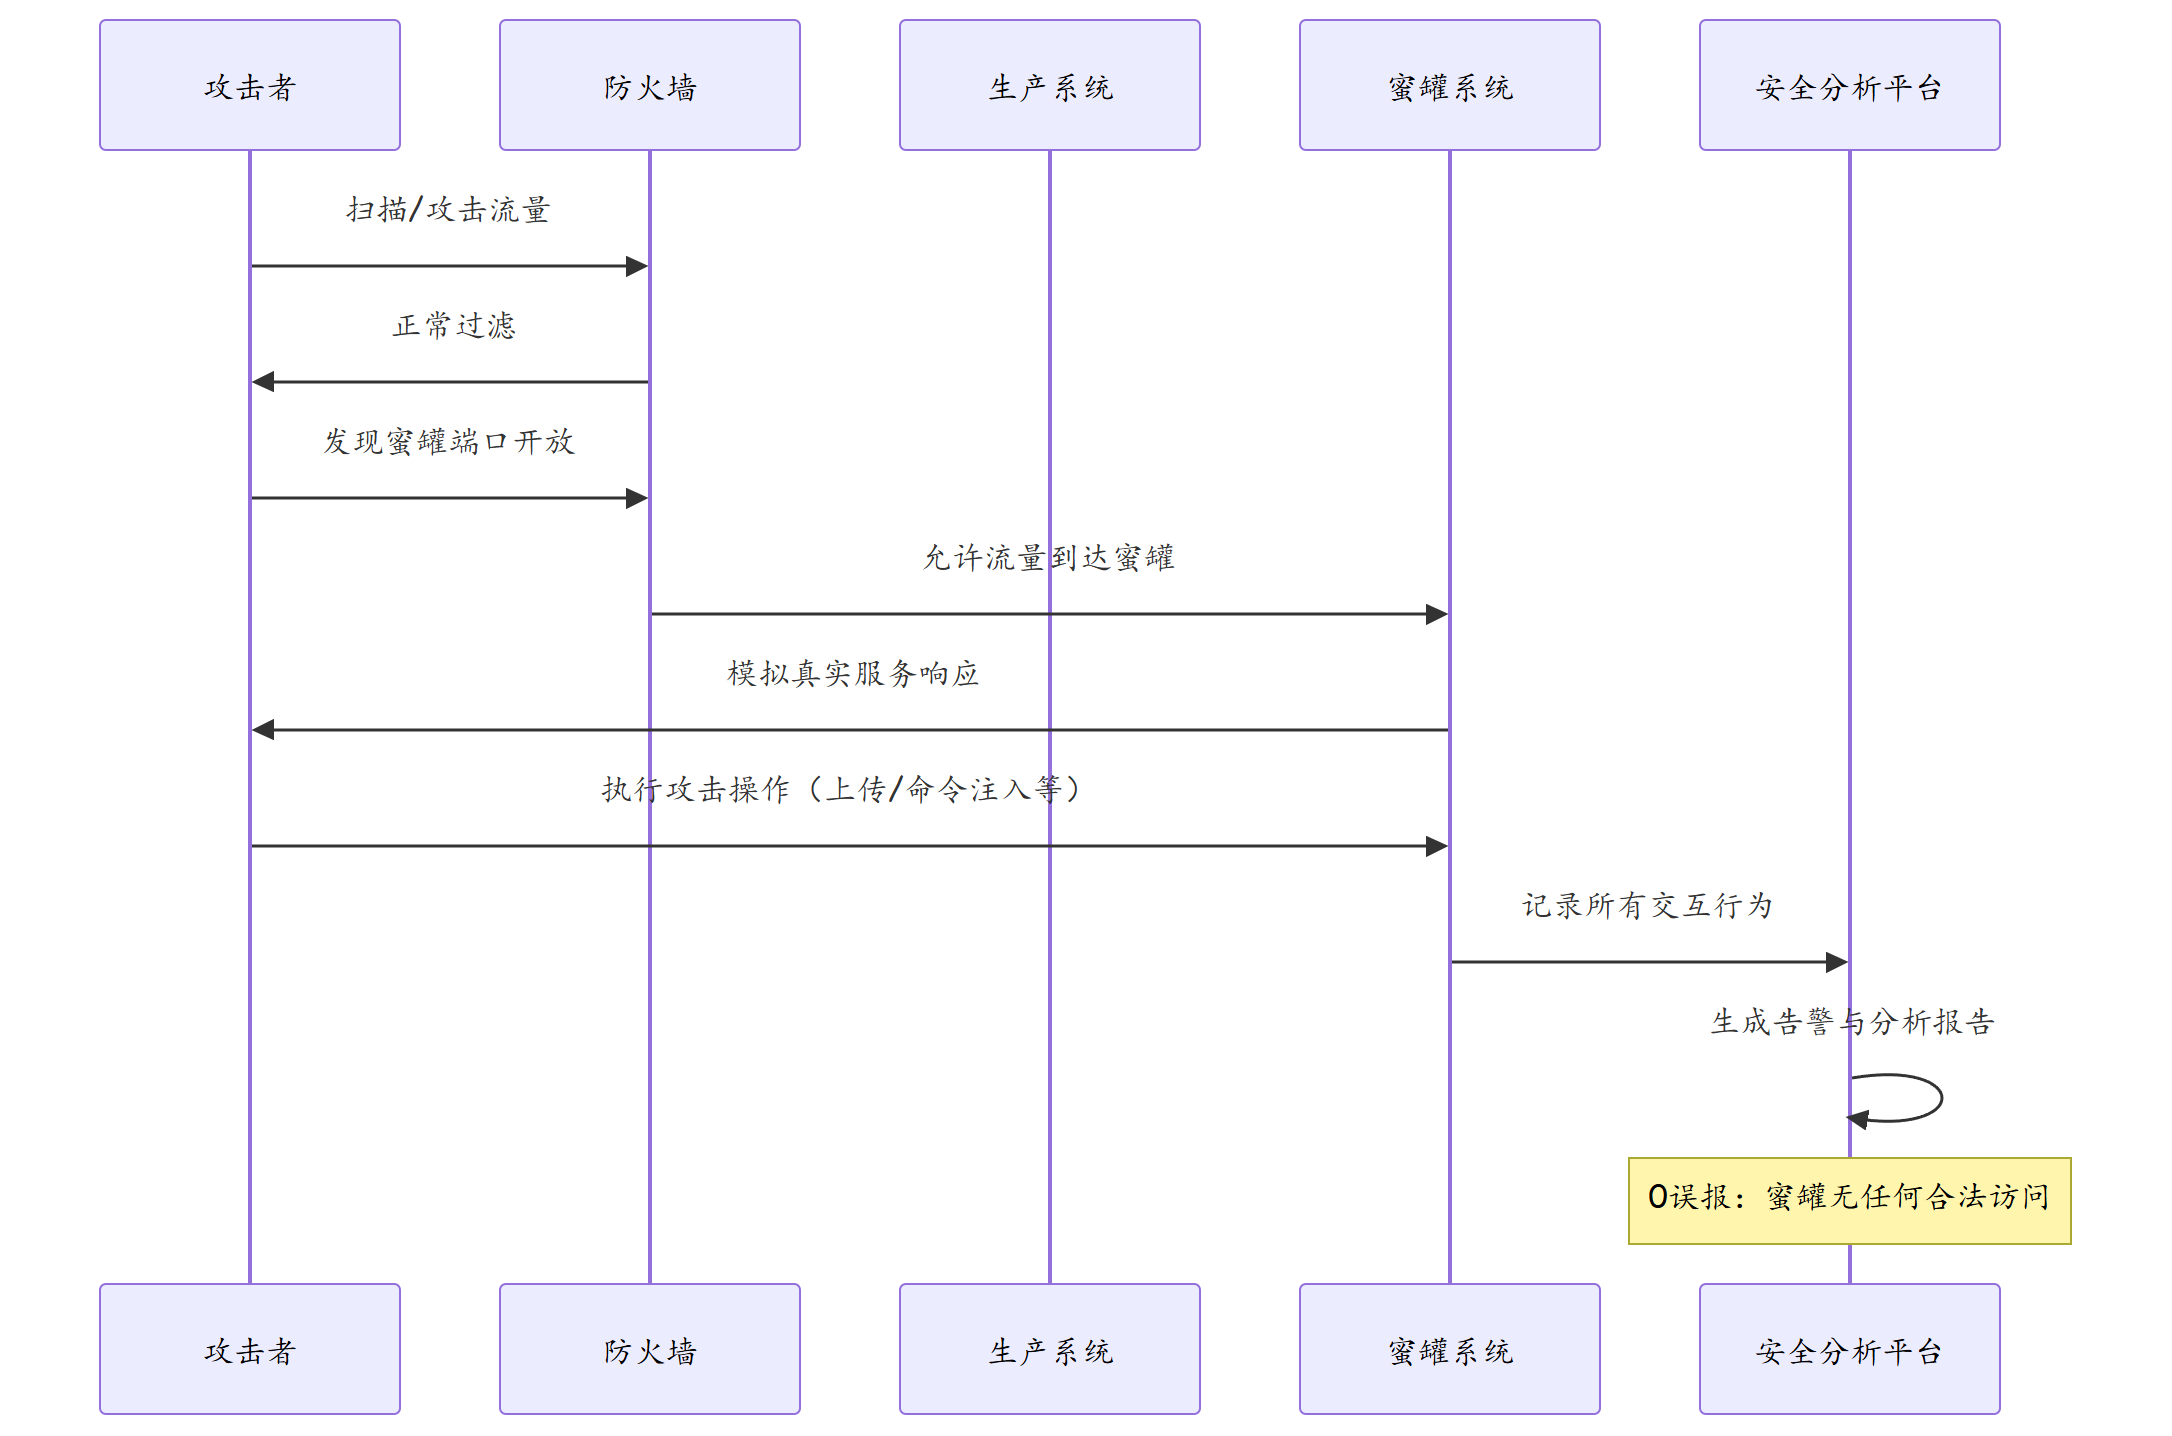
蜜罐(Honeypot)与诱捕技术作为主动防御的核心手段,通过在网络中部署"诱饵系统",吸引攻击者与之交互。由于蜜罐本身不承载任何生产业务,所有针对蜜罐的访问均可视为恶意行为。这种"零误报"的特性使蜜罐成为内网威胁发现的高效工具。
二、蜜罐核心概念与分类
2.1 蜜罐的工作原理
2.2 蜜罐分类
| 分类维度 | 类型 | 特点 | 部署场景 |
|---|---|---|---|
| 交互级别 | 低交互蜜罐 | 模拟服务响应,不运行真实系统 | 大规模部署,资源消耗低 |
| 交互级别 | 高交互蜜罐 | 运行完整操作系统,真实服务 | 深度攻击行为分析 |
| 部署规模 | 单机蜜罐 | 独立部署,针对性模拟 | 特定系统攻击模拟 |
| 部署规模 | 蜜网(Honeynet) | 多个蜜罐组成网络拓扑 | 全景攻击态势感知 |
| 实现方式 | 物理蜜罐 | 真实硬件设备 | 高保真攻击分析 |
| 实现方式 | 虚拟蜜罐 | 虚拟机或容器化部署 | 灵活快速部署 |
| 部署位置 | 外部蜜罐 | 部署在 DMZ 或 Internet 侧 | 捕获外部攻击 |
| 部署位置 | 内部蜜罐 | 部署在内网关键区域 | 发现内部威胁和横向移动 |
2.3 现代诱捕技术演进
| 技术 | 说明 | 优势 |
|---|---|---|
| 传统蜜罐 | 独立服务器模拟特定服务 | 攻击行为全记录 |
| 蜜罐端口 | 在防火墙上开放诱捕端口 | 零成本,无需额外设备 |
| Honeytoken | 隐蔽放置的诱饵文件/凭证 | 触发即告警,无维护成本 |
| Canary Token | 可嵌入文档/邮件的追踪标记 | 检测数据外泄和钓鱼点击 |
| DNS 蜜罐 | 监控异常 DNS 查询 | 发现 C2 通信 |
| 弹性主机 | 生产服务器上的诱饵进程 | 检测已渗透服务器的操作 |
三、现网蜜罐部署方案
3.1 基于防火墙的蜜罐端口方案
华为 USG 防火墙支持蜜罐端口功能,无需额外设备即可部署诱捕。
# 华为 USG6000E 蜜罐端口配置
<HUAWEI> system-view
[HUAWEI] sysname Firewall-01

# 启用蜜罐功能
[Firewall-01] security-policy
[Firewall-01-policy-security] rule name Honeypot-Port
[Firewall-01-policy-security-r-Honeypot-Port] source-zone untrust
[Firewall-01-policy-security-r-Honeypot-Port] destination-zone local
[Firewall-01-policy-security-r-Honeypot-Port] action deny
[Firewall-01-policy-security-r-Honeypot-Port] service custom
[Firewall-01-policy-security-r-Honeypot-Port] quit

# 创建蜜罐端口服务集
[Firewall-01] service-set name honeypot-services
[Firewall-01-service-set-honeypot-services] service tcp destination-port 21
[Firewall-01-service-set-honeypot-services] service tcp destination-port 23
[Firewall-01-service-set-honeypot-services] service tcp destination-port 3389
[Firewall-01-service-set-honeypot-services] service tcp destination-port 5900
[Firewall-01-service-set-honeypot-services] service tcp destination-port 8080
[Firewall-01-service-set-honeypot-services] quit

# 配置蜜罐端口告警策略
[Firewall-01] detect-policy
[Firewall-01-detect-policy] detect rule name Honeypot-Alert
[Firewall-01-detect-policy-r-Honeypot-Alert] action log-attack
[Firewall-01-detect-policy-r-Honeypot-Alert] action deny
[Firewall-01-detect-policy-r-Honeypot-Alert] service honeypot-services
[Firewall-01-detect-policy-r-Honeypot-Alert] quit
[Firewall-01-detect-policy] quit

# 配置蜜罐端口告警阈值
[Firewall-01] detect-policy
[Firewall-01-detect-policy] detect threshold rate 1 period 60
[Firewall-01-detect-policy] quit
3.2 内网蜜罐部署(Kali Linux 模拟方案)
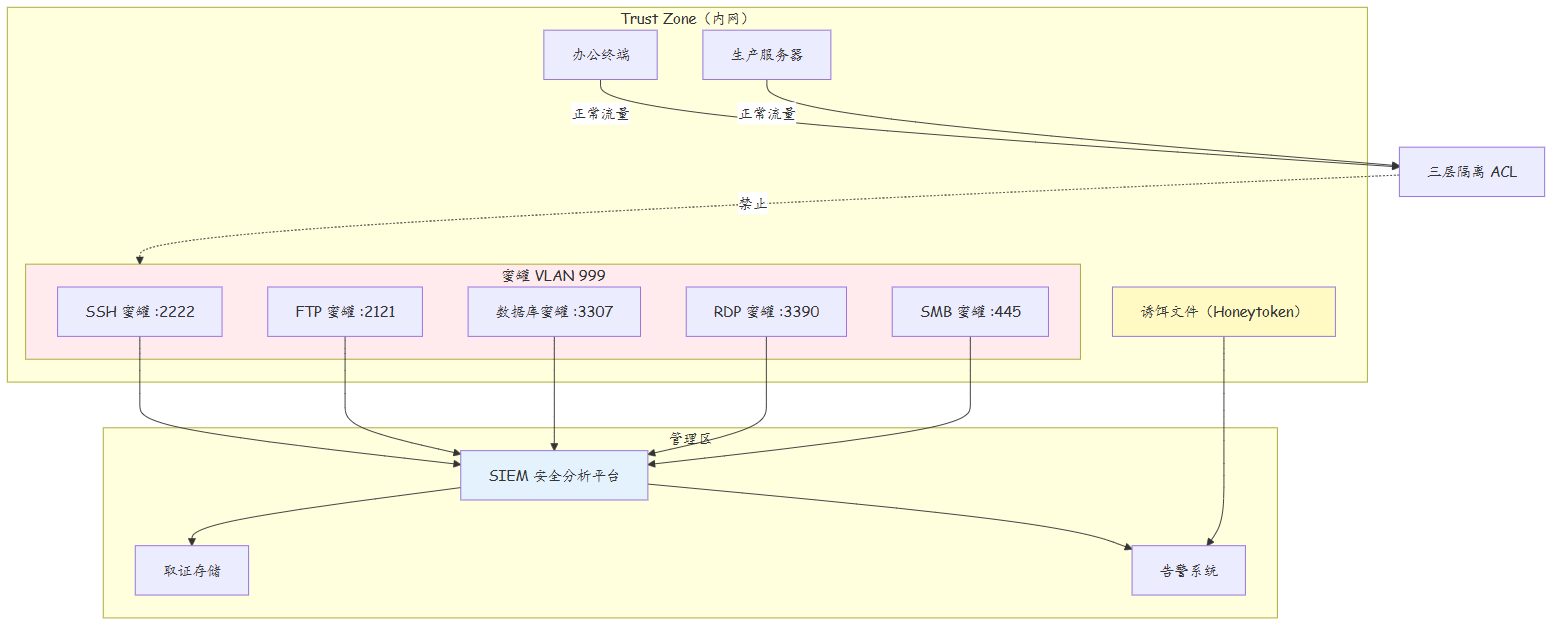
# 在隔离 VLAN 中部署 Cowrie SSH/Telnet 蜜罐
# 系统:Ubuntu 22.04 虚拟机

# 安装 Cowrie 蜜罐
sudo apt update && sudo apt install -y python3-pip git virtualenv
git clone https://github.com/cowrie/cowrie.git
cd cowrie
virtualenv -p python3 .venv
source .venv/bin/activate
pip install -r requirements.txt

# 配置 SSH 蜜罐端口
# honeypot/dummy.startup
telnet = 1
ssh = 1
telnet_port = 2222
ssh_port = 2222

# 配置日志输出(对接 SIEM)
# hive.cfg
[output_mysql]
enabled = 1
host = 10.10.100.20
port = 3306
database = cowrie
username = cowrie
password = SecurePass123!

# 配置文件上传目录
# hive.cfg
[auth]
umask = 0022
auth_methods = password,publickey,keyboard-interactive
[filesystem]
real_path = /opt/cowrie/data/path/release/

# 启动蜜罐
bin/cowrie start
3.3 内网诱捕网络架构
3.4 Honeytoken 诱饵文件部署
# 在文件服务器上放置诱饵文件(Honeytoken)

# 创建看似敏感但实际为诱饵的文件
echo "内部薪资数据 - 请勿外传" > /shared/hr/confidential_salary_2024.xlsx
echo "客户联系方式 - 保密" > /shared/sales/customer_list.xlsx
echo "数据库密码 - root/admin123" > /shared/it/db_passwords.txt

# 使用 Canary Tokens 生成追踪链接
# 访问 https://canarytokens.org 生成 token
# 将 token URL 嵌入诱饵文件

# 或使用自建的 Honeytoken 系统
# 监控文件访问日志
# 任何对诱饵文件的访问均触发告警

# Linux 审计框架监控
auditctl -w /shared/hr/confidential_salary_2024.xlsx -p rwa -k honeypot_file_access
auditctl -w /shared/sales/customer_list.xlsx -p rwa -k honeypot_file_access
四、蜜罐告警分析与响应
4.1 告警类型与响应
| 告警级别 | 触发条件 | 响应动作 | 响应时间 |
|---|---|---|---|
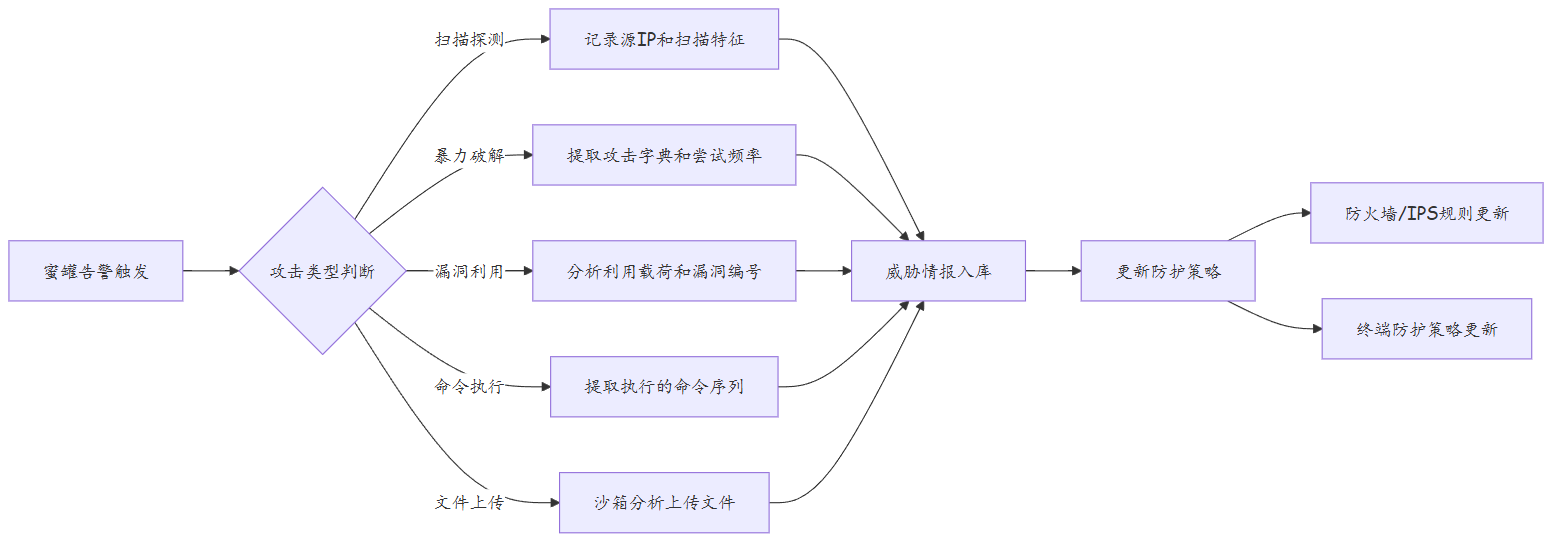
| 紧急 | 蜜罐中执行系统命令/上传文件 | 立即隔离源 IP,启动应急响应 | 5 分钟 |
| 高 | 蜜罐端口扫描或暴力破解 | 自动封禁源 IP,通知安全团队 | 15 分钟 |
| 中 | 蜜罐服务连接但无进一步操作 | 记录日志,纳入威胁情报 | 24 小时 |
| 低 | 蜜罐端口扫描(已知扫描器) | 记录日志,定期分析趋势 | 周分析 |
4.2 攻击行为分析流程
4.3 实战案例:通过蜜罐发现内网横向移动
案例背景:某金融企业部署内网蜜罐后,3 天内捕获到多次来自不同子网的连接尝试。
事件还原:
# Cowrie 蜜罐日志(SSH 连接)
# /var/log/cowrie/cowrie.log

2024-06-15 02:14:23 INFO [SSH-Server] New connection from 10.10.400.15
2024-06-15 02:14:25 INFO [SSH-Server] Authentication: user=root password=admin123 FAILED
2024-06-15 02:14:27 INFO [SSH-Server] Authentication: user=admin password=123456 FAILED
2024-06-15 02:14:29 INFO [SSH-Server] Authentication: user=oracle password=oracle FAILED
2024-06-15 02:14:31 INFO [SSH-Server] Authentication: user=postgres password=postgres FAILED
2024-06-15 02:15:01 INFO [SSH-Server] Connection closed from 10.10.400.15

# 数据库蜜罐日志(MySQL 连接)
2024-06-16 03:22:15 INFO [MySQL-Server] New connection from 10.10.401.88
2024-06-16 03:22:16 INFO [MySQL-Server] Query: SELECT * FROM users
2024-06-16 03:22:17 INFO [MySQL-Server] Query: SHOW DATABASES
2024-06-16 03:22:18 INFO [MySQL-Server] Query: SELECT user,password FROM mysql.user
2024-06-16 03:22:20 INFO [MySQL-Server] Connection closed from 10.10.401.88
分析结果: 1. IP 10.10.400.15 属于办公区,存在暴力破解 SSH 行为,疑似终端被植入木马 2. IP 10.10.401.88 属于研发区,对数据库蜜罐执行了数据库枚举命令,疑似利用 SQL 注入或已获取数据库凭据进行横向移动
处置措施: 1. 立即隔离 10.10.400.15 终端,进行恶意软件扫描 2. 检查 10.10.401.88 服务器的 Web 应用是否存在 SQL 注入漏洞 3. 强制重置所有数据库密码 4. 在防火墙添加对蜜罐 VLAN 的访问告警规则
成效:通过蜜罐提前发现了 2 台已被攻陷的设备,避免了数据泄露事故。
五、蜜罐技术扩展指南
5.1 主流蜜罐工具对比
| 工具 | 交互级别 | 模拟服务 | 部署难度 | 资源消耗 |
|---|---|---|---|---|
| DIONAEA | 高交互 | HTTP/SMB/MQTT/SCADA等 | 低(Docker) | 中 |
| CONPot | 中交互 | PLC/SCADA工业协议 | 低 | 低 |
| Glastopf | 低交互 | Web应用 | 低 | 极低 |
| Cowrie | 高交互 | SSH/Telnet | 中 | 中 |
| Honeyd | 低交互 | 任意TCP/UDP服务 | 高 | 低 |
| MHR(Microsoft Honeypot) | 高交互 | Windows系统 | 中 | 中 |
| T-Pot | 多蜜罐集合 | 综合多种蜜罐 | 中(Docker) | 高 |
| 华为USG蜜罐端口 | 低交互 | SSH/Telnet/HTTP/SMB | 极低 | 极低 |
5.2 蜜罐告警分析框架
| 告警级别 | 行为特征 | 响应时间 | 处置动作 |
|---|---|---|---|
| 紧急 | 蜜罐端口暴力破解成功 | 立即(<5min) | 自动封禁+告警+溯源 |
| 高 | 蜜罐端口多次扫描探测 | 15min内 | 自动封禁+告警 |
| 中 | 蜜罐端口连接尝试 | 1h内 | 记录+分析来源 |
| 低 | Canary Token触发(文档打开) | 24h内 | 记录+溯源分析 |
# 蜜罐告警自动响应配置(SOAR剧本)
# 当蜜罐端口检测到攻击时自动封禁
ips-policy
 policy name Honeypot_Response
  # 蜜罐端口访问自动触发IPS告警
  signature-id 90001 action reset
  # 联动防火墙封禁源IP
  action notify-firewall block-source-ip
  # 发送告警通知
  action send-syslog priority critical
 quit
quit
5.3 Canary Token 部署方案
| Token 类型 | 部署位置 | 触发条件 | 应用场景 |
|---|---|---|---|
| Windows DNS Token | 共享文件夹中的快捷方式 | 用户打开文件触发DNS查询 | 检测内部数据外泄 |
| Web Bug Token | 文档/邮件中的隐藏图片 | 图片加载触发HTTP请求 | 检测钓鱼邮件点击 |
| AWS CloudTrail Token | S3存储桶中的文件 | 文件访问触发CloudTrail事件 | 云环境数据保护 |
| SQLite Token | 数据库文件中 | 数据库查询触发DNS请求 | 数据库访问监控 |
| SSH Key Token | 伪造的SSH私钥文件 | 私钥使用触发告警 | 凭证泄露检测 |
5.4 蜜罐部署安全注意事项
| 注意事项 | 说明 | 风险 |
|---|---|---|
| 蜜罐隔离 | 蜜罐不得与生产系统共享存储或数据库 | 防止真实数据泄露 |
| 蜜罐伪装 | 蜜罐OS指纹、服务版本应与真实系统一致 | 防止被识别为蜜罐 |
| 蜜罐监控 | 蜜罐本身的安全加固和监控 | 防止蜜罐被用作跳板 |
| 蜜罐更新 | 定期更新蜜罐仿真内容和告警规则 | 防止攻击者适应 |
| 蜜罐容量 | 蜜罐存储容量规划(攻击日志、样本捕获) | 防止日志丢失 |
| 蜜罐网络 | 蜜罐网络与生产网络物理或逻辑隔离 | 防止横向移动 |
# 蜜罐网络隔离配置
# VLAN隔离蜜罐区域
vlan 300
 description Honeypot-Network
quit

# 蜜罐VLAN的ACL策略:允许入站攻击,限制出站
acl number 3000
 # 允许外网访问蜜罐(攻击流量进入)
 rule 10 permit ip destination 10.3.0.0 0.0.0.255
 # 蜜罐出站仅允许访问SIEM和DNS
 rule 20 permit udp destination 10.1.1.100 0 destination-port eq 514
 rule 30 permit udp destination-any destination-port eq 53
 # 蜜罐不能访问生产网络
 rule 40 deny ip destination 10.0.0.0 0.255.255.255
 rule 50 deny ip destination 172.16.0.0 0.15.255.255
quit

interface Vlanif300
 traffic-filter inbound acl 3000
 traffic-filter outbound acl 3000
quit
5.5 蜜罐价值度量指标
| 指标 | 计算方法 | 参考值 |
|---|---|---|
| 日均告警数 | 24小时内蜜罐产生的告警总数 | 50-500条 |
| 独特攻击源IP | 去重后的攻击源IP数 | 100-1000个 |
| 攻击类型分布 | 各攻击类型占比 | 扫描>暴力破解>利用 |
| 告警准确率 | 蜜罐告警中确认恶意行为的比例 | 接近100% |
| 平均检测时间(MTTD) | 从攻击开始到蜜罐告警的时间 | <5min |
| ROI | (避免损失-蜜罐成本)/蜜罐成本 | >10倍 |
六、总结
| 维度 | 要点 |
|---|---|
| 蜜罐核心优势 | 零误报(蜜罐无合法访问)、攻击行为全记录、低部署成本 |
| 部署位置 | 内网关键区域、DMZ、生产网络旁路 |
| 交互级别选择 | 低交互适合广覆盖,高交互适合深度分析 |
| 告警价值 | 发现扫描探测、暴力破解、横向移动、数据窃取 |
| 与 SIEM 联动 | 蜜罐告警接入 SIEM,与其他日志关联分析 |
| 合规价值 | 满足等保"入侵检测"和"安全监测"要求 |
| 注意事项 | 蜜罐不得暴露真实数据、与生产网络严格隔离、定期更新仿真内容 |
核心结论:蜜罐不是替代防火墙或 IPS 的万能方案,而是被动防御体系的有效补充。通过在内网关键区域部署蜜罐,可以提前发现渗透攻击和内部威胁,将防御从"被动拦截"升级为"主动发现"。
思考
-
蜜罐部署在内网和部署在 DMZ 的主要差异是什么?各自的优劣势如何?
-
如果蜜罐被攻击者发现并识别为蜜罐(而非真实系统),对防御效果有什么影响?
-
Honeytoken 与传统蜜罐相比有什么独特优势?在哪些场景下更适合使用?
下篇预告:第243篇:企业内网威胁狩猎基础——从被动告警到主动出击