第241篇:等保三级 VLAN 隔离的合规实现
关键词:等保三级、VLAN 隔离、网络分区、ACL 控制、三层隔离、安全域、合规网络设计
一、引言
等保三级(信息安全等级保护第三级)明确要求"应对网络进行分区,不同安全区域之间应采取隔离措施"。在第240篇安全域划分中,我们已经明确了DMZ、Trust、管理区、用户接入区等安全域的概念。本文将深入探讨如何基于 VLAN 技术落地等保三级要求的网络隔离方案。
单纯的 VLAN 划分并不能满足等保三级的隔离要求。VLAN 仅提供了二层广播域的隔离,若缺乏三层路由控制和安全策略,VLAN 之间的隔离形同虚设。因此,合规的 VLAN 隔离必须结合 ACL、路由策略、防火墙等多层防护手段,构建纵深防御体系。
二、等保三级网络分区隔离要求
2.1 合规要求解读
| 等保条款 | 具体要求 | VLAN 隔离实现方式 |
|---|---|---|
| 安全区域边界-访问控制 | 不同安全区域间应采取访问控制措施 | VLAN + ACL / 防火墙策略 |
| 安全区域边界-入侵防范 | 应能检测到来自内部/外部的入侵 | VLAN 分段缩小攻击面 |
| 安全计算环境-安全审计 | 网络设备的配置和日志可审计 | 管理 VLAN 独立审计 |
| 安全通信网络-通信保密性 | 网络通信应采用加密方式 | VLAN 隔离敏感流量 |
| 安全管理制度-网络架构管理 | 网络拓扑变更需审批 | VLAN 变更流程管理 |
2.2 典型等保三级 VLAN 规划
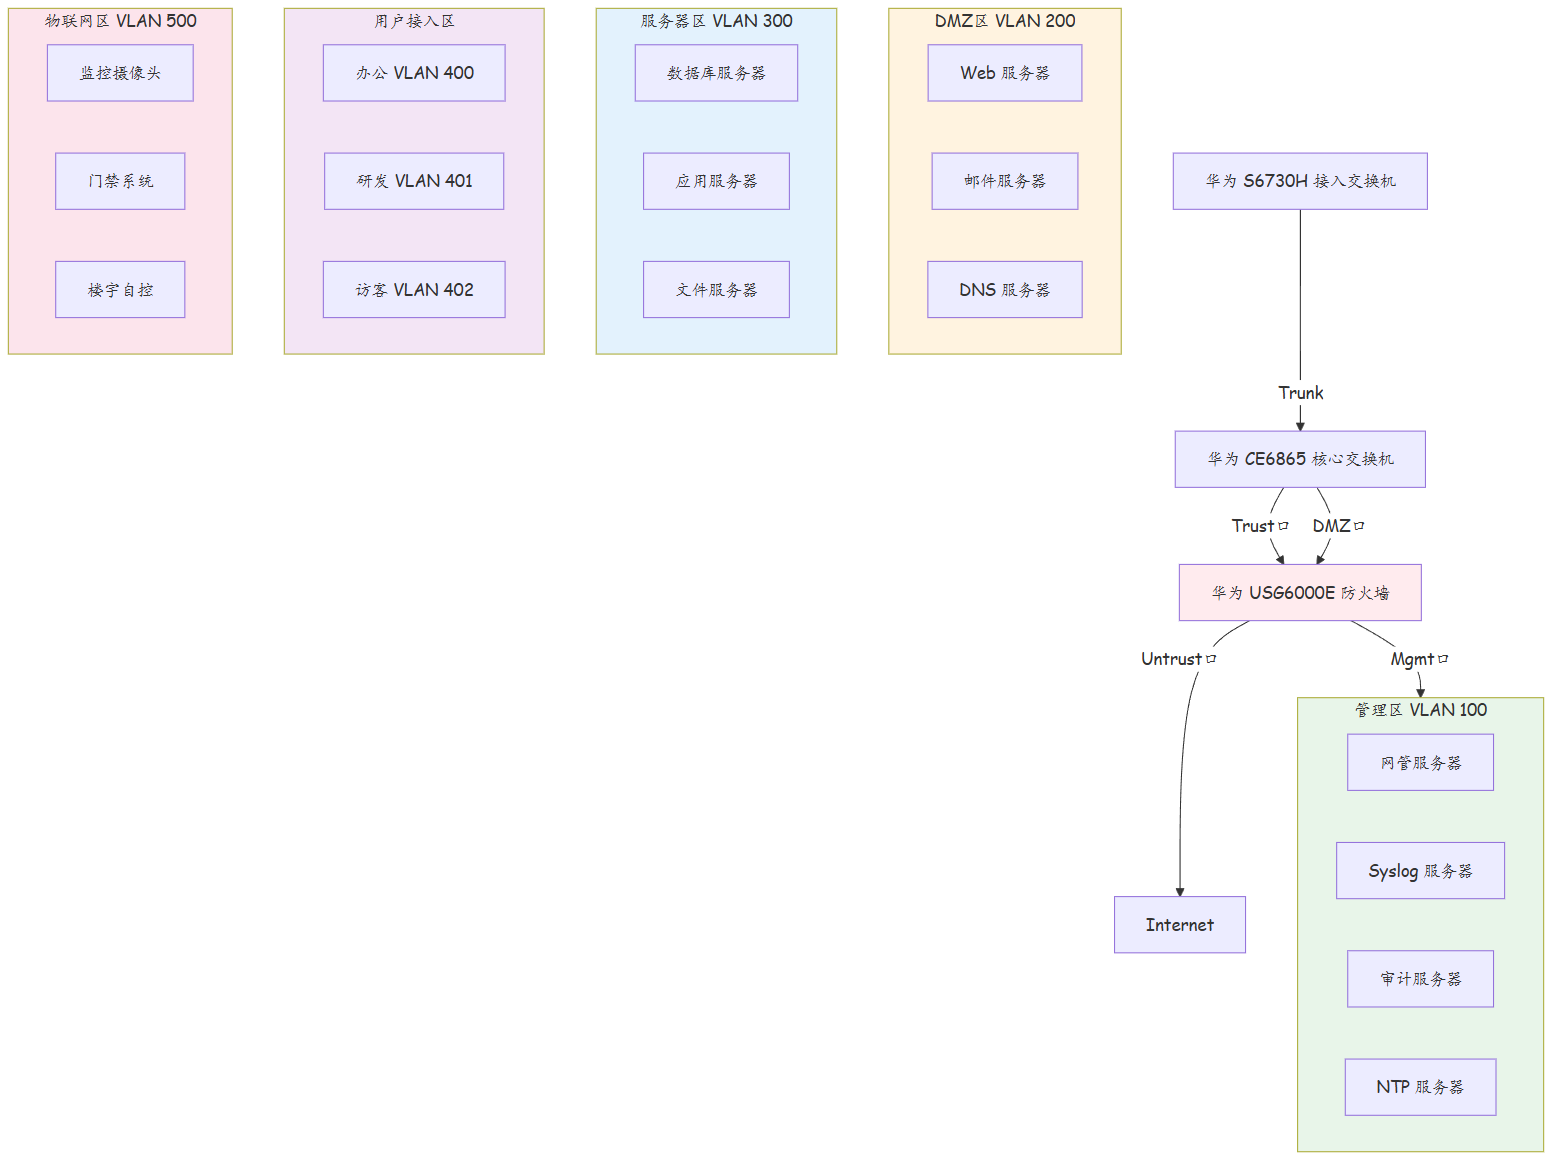
2.3 VLAN 规划表
| VLAN ID | 名称 | CIDR | 用途 | 安全级别 |
|---|---|---|---|---|
| 100 | Mgmt-Net | 10.10.100.0/24 | 网络设备管理 | 高 |
| 200 | DMZ-Net | 10.10.200.0/24 | 对外服务区 | 中 |
| 300 | Server-Net | 10.10.300.0/24 | 内部服务器区 | 高 |
| 400 | Office-Net | 10.10.400.0/24 | 办公用户区 | 中 |
| 401 | RD-Net | 10.10.401.0/24 | 研发用户区 | 高 |
| 402 | Guest-Net | 10.10.402.0/24 | 访客区 | 低 |
| 500 | IoT-Net | 10.10.500.0/24 | 物联网设备 | 低 |
三、华为设备 VLAN 隔离配置
3.1 接入交换机 VLAN 配置
# 华为 S6730H 接入交换机配置
<HUAWEI> system-view
[HUAWEI] sysname Access-SW-01

# 创建 VLAN
[Access-SW-01] vlan batch 100 200 300 400 401 402 500

# 配置接入端口(办公区)
[Access-SW-01] interface range GigabitEthernet 0/0/1 to 0/0/24
[Access-SW-01-if-range] port link-type access
[Access-SW-01-if-range] port default vlan 400
# 启用端口安全特性
[Access-SW-01-if-range] port-security enable
[Access-SW-01-if-range] port-security max-mac-num 2
[Access-SW-01-if-range] port-security protect-action restrict
[Access-SW-01-if-range] quit

# 配置 Trunk 端口(上联核心)
[Access-SW-01] interface GigabitEthernet 0/0/48
[Access-SW-01-GigabitEthernet0/0/48] port link-type trunk
[Access-SW-01-GigabitEthernet0/0/48] port trunk allow-pass vlan 100 200 300 400 401 402 500
# 限制 Trunk 端口只允许指定的 VLAN 通过,防止 VLAN 跳跃
[Access-SW-01-GigabitEthernet0/0/48] port trunk pvid vlan 9999
[Access-SW-01-GigabitEthernet0/0/48] quit

# 配置 native VLAN 安全:将所有非数据端口的 native VLAN 设为不可用 VLAN
[Access-SW-01] vlan 9999
[Access-SW-01-vlan9999] description UNUSED-NATIVE
[Access-SW-01-vlan9999] quit
3.2 核心交换机三层隔离与 ACL 配置
# 华为 CE6865 核心交换机配置
<HUAWEI> system-view
[HUAWEI] sysname Core-SW-01

# 配置 VLANIF 接口(SVI)
[Core-SW-01] interface Vlanif 100
[Core-SW-01-Vlanif100] ip address 10.10.100.1 255.255.255.0
[Core-SW-01-Vlanif100] description Mgmt-Net-Gateway
[Core-SW-01-Vlanif100] quit

[Core-SW-01] interface Vlanif 400
[Core-SW-01-Vlanif400] ip address 10.10.400.1 255.255.255.0
[Core-SW-01-Vlanif400] description Office-Net-Gateway
[Core-SW-01-Vlanif400] quit

[Core-SW-01] interface Vlanif 402
[Core-SW-01-Vlanif402] ip address 10.10.402.1 255.255.255.0
[Core-SW-01-Vlanif402] description Guest-Net-Gateway
[Core-SW-01-Vlanif402] quit

# 配置 VLAN 间 ACL 隔离策略
# 原则:默认拒绝所有跨 VLAN 通信,显式允许必要流量

# ACL 5001: 访客网络限制(只能访问 Internet,禁止访问内网)
[Core-SW-01] acl number 5001
[Core-SW-01-acl-l3-adv-5001] rule 5 deny ip destination 10.0.0.0 0.255.255.255
[Core-SW-01-acl-l3-adv-5001] rule 10 permit tcp destination 0.0.0.0 0.0.0.0 destination-port eq 80
[Core-SW-01-acl-l3-adv-5001] rule 15 permit tcp destination 0.0.0.0 0.0.0.0 destination-port eq 443
[Core-SW-01-acl-l3-adv-5001] rule 20 permit udp destination 0.0.0.0 0.0.0.0 destination-port eq 53
[Core-SW-01-acl-l3-adv-5001] rule 100 deny ip
[Core-SW-01-acl-l3-adv-5001] quit

# 应用 ACL 到访客 VLAN 的出方向
[Core-SW-01] interface Vlanif 402
[Core-SW-01-Vlanif402] traffic-filter outbound acl 5001
[Core-SW-01-Vlanif402] quit

# ACL 5002: 办公区访问服务器区策略
[Core-SW-01] acl number 5002
[Core-SW-01-acl-l3-adv-5002] rule 5 permit tcp source 10.10.400.0 0.0.0.255 destination 10.10.300.0 0.0.0.255 destination-port eq 443
[Core-SW-01-acl-l3-adv-5002] rule 10 permit tcp source 10.10.400.0 0.0.0.255 destination 10.10.300.0 0.0.0.255 destination-port eq 80
[Core-SW-01-acl-l3-adv-5002] rule 15 permit tcp source 10.10.400.0 0.0.0.255 destination 10.10.300.0 0.0.0.255 destination-port eq 22
[Core-SW-01-acl-l3-adv-5002] rule 100 deny ip
[Core-SW-01-acl-l3-adv-5002] quit

[Core-SW-01] interface Vlanif 400
[Core-SW-01-Vlanif400] traffic-filter outbound acl 5002
[Core-SW-01-Vlanif400] quit

# ACL 5003: 管理区保护(仅允许管理服务器访问网络设备)
[Core-SW-01] acl number 5003
[Core-SW-01-acl-l3-adv-5003] rule 5 permit tcp source 10.10.100.0 0.0.0.255 destination 10.10.0.0 0.0.255.255 destination-port eq 22
[Core-SW-01-acl-l3-adv-5003] rule 10 permit udp source 10.10.100.10 0.0.0.0 destination 10.10.0.0 0.0.255.255 destination-port eq 162
[Core-SW-01-acl-l3-adv-5003] rule 15 permit tcp source 10.10.100.10 0.0.0.0 destination 10.10.0.0 0.0.255.255 destination-port eq 514
[Core-SW-01-acl-l3-adv-5003] rule 100 deny ip
[Core-SW-01-acl-l3-adv-5003] quit

# 配置 DHCP Snooping(防止非法 DHCP 服务器)
[Core-SW-01] dhcp snooping enable
[Core-SW-01] interface range 10GE 1/0/1 to 10GE 1/0/4
[Core-SW-01-if-range] dhcp snooping trusted
[Core-SW-01-if-range] quit
3.3 防火墙安全策略配置
# 华为 USG6000E 防火墙配置
<HUAWEI> system-view
[HUAWEI] sysname Firewall-01

# 配置安全区域和接口
[Firewall-01] firewall zone trust
[Firewall-01-zone-trust] add interface GigabitEthernet 1/0/1
[Firewall-01-zone-trust] quit

[Firewall-01] firewall zone dmz
[Firewall-01-zone-dmz] add interface GigabitEthernet 1/0/2
[Firewall-01-zone-dmz] quit

[Firewall-01] firewall zone untrust
[Firewall-01-zone-untrust] add interface GigabitEthernet 1/0/3
[Firewall-01-zone-untrust] quit

[Firewall-01] firewall zone local
[Firewall-01-zone-local] quit

# 配置接口 IP
[Firewall-01] interface GigabitEthernet 1/0/1
[Firewall-01-GigabitEthernet1/0/1] ip address 10.10.255.2 255.255.255.252
[Firewall-01-GigabitEthernet1/0/1] quit

[Firewall-01] interface GigabitEthernet 1/0/2
[Firewall-01-GigabitEthernet1/0/2] ip address 10.10.200.254 255.255.255.0
[Firewall-01-GigabitEthernet1/0/2] quit

[Firewall-01] interface GigabitEthernet 1/0/3
[Firewall-01-GigabitEthernet1/0/3] ip address 203.0.113.1 255.255.255.252
[Firewall-01-GigabitEthernet1/0/3] quit

# 安全策略:默认拒绝,显式允许
# DMZ 区仅允许 Internet 访问 Web 和邮件服务
[Firewall-01] security-policy
[Firewall-01-policy-security] rule name Allow-Internet-to-DMZ-Web
[Firewall-01-policy-security-r-Allow-Internet-to-DMZ-Web] source-zone untrust
[Firewall-01-policy-security-r-Allow-Internet-to-DMZ-Web] destination-zone dmz
[Firewall-01-policy-security-r-Allow-Internet-to-DMZ-Web] action permit
[Firewall-01-policy-security-r-Allow-Internet-to-DMZ-Web] service http https
[Firewall-01-policy-security-r-Allow-Internet-to-DMZ-Web] quit

[Firewall-01-policy-security] rule name Allow-Trust-to-DMZ-App
[Firewall-01-policy-security-r-Allow-Trust-to-DMZ-App] source-zone trust
[Firewall-01-policy-security-r-Allow-Trust-to-DMZ-App] destination-zone dmz
[Firewall-01-policy-security-r-Allow-Trust-to-DMZ-App] action permit
[Firewall-01-policy-security-r-Allow-Trust-to-DMZ-App] service http https ssh
[Firewall-01-policy-security-r-Allow-Trust-to-DMZ-App] quit

# 启用安全策略日志记录
[Firewall-01-policy-security] log-setting security-zone interzone enable
[Firewall-01-policy-security] quit
四、常见故障与排查
4.1 故障案例:跨 VLAN 通信不通
故障现象:办公区(VLAN 400)用户无法访问服务器区(VLAN 300)的 Web 服务,但 ping 通服务器 IP。
排查过程:
# 步骤1:检查 VLANIF 接口状态
display vlanif brief
# 确认 VLANIF 400 和 300 状态均为 UP

# 步骤2:检查 ACL 规则命中计数
display acl 5002
# 发现 deny 规则的 hit count 持续增加

# 步骤3:分析 ACL 规则顺序
display acl 5002 configuration
# 发现问题:rule 100 deny ip 放在 rule 5 permit tcp 之前
# ACL 按顺序匹配,deny 规则先命中

# 步骤4:修正 ACL 规则顺序
acl number 5002
 rule 5 permit tcp source 10.10.400.0 0.0.0.255 destination 10.10.300.0 0.0.0.255 destination-port eq 443
 rule 10 permit tcp source 10.10.400.0 0.0.0.255 destination 10.10.300.0 0.0.0.255 destination-port eq 80
 rule 100 deny ip
根因:ACL 规则匹配顺序错误。ACL 按规则序号从小到大匹配,deny all 规则(rule 100)本应放在最后,但由于之前维护人员将规则编号调整为 rule 5 deny,导致所有流量在 rule 5 即被拒绝。
经验教训:修改 ACL 规则时,务必检查规则序号和匹配顺序。建议使用 display acl [number] 查看规则的匹配统计,确认实际生效的规则顺序。
4.2 故障案例:DHCP Snooping 导致正常用户无法获取 IP
故障现象:接入交换机升级固件后,部分终端无法通过 DHCP 获取 IP 地址,但 DHCP 服务器运行正常。
排查过程:
# 检查 DHCP Snooping 绑定表
display dhcp snooping binding
# 发现绑定表为空,说明 DHCP 报文被丢弃

# 检查端口信任状态
display dhcp snooping interface GigabitEthernet 0/0/48
# 发现上联 Trunk 端口未被标记为 trusted

# 根因:固件升级后配置丢失,Trunk 端口的 trusted 属性未恢复
dhcp snooping enable
interface GigabitEthernet 0/0/48
 dhcp snooping trusted
根因:DHCP Snooping 默认将所有端口视为 untrusted,DHCP Server 响应报文从 untrusted 端口进入时被丢弃。升级后端口配置丢失。
4.3 故障案例:VLAN 间广播风暴
故障现象:某台终端接入后,整个 VLAN 400 的广播流量激增,导致办公区网络卡顿。
# 检查广播风暴
display interface GigabitEthernet 0/0/15 | include Broadcast
# 发现端口 0/0/15 的广播包速率达到 5000 pps

# 启用广播风暴抑制
interface GigabitEthernet 0/0/15
 storm-control broadcast max-bps 1000000 min-bps 500000
quit

# 检查 ARP 报文
display arp statistics interface GigabitEthernet 0/0/15
# 发现大量 ARP 请求,确认终端中毒

# 隔离中毒终端
shutdown
五、总结
| 维度 | 要点 |
|---|---|
| VLAN 隔离层次 | 二层 VLAN → 三层 SVI → ACL 控制 → 防火墙策略,逐级增强 |
| 等保三级要求 | 网络分区、区域间访问控制、安全审计、通信保密性 |
| ACL 设计原则 | 默认拒绝、显式允许、最小权限、按业务需求开放 |
| 接入安全 | DHCP Snooping、端口安全、广播风暴抑制、802.1X |
| 管理安全 | 独立管理 VLAN、限制管理协议、审计日志 |
| 监控审计 | 跨域流量日志、安全策略命中统计、异常告警 |
核心结论:VLAN 本身不是安全设备,它只提供广播域隔离。等保三级合规的 VLAN 隔离必须与 ACL、防火墙、DHCP Snooping 等安全技术配合使用,形成多层纵深防御体系。
思考
-
如果企业需要将访客网络与办公网络物理隔离(而非仅 VLAN 逻辑隔离),在 VLAN 方案基础上还需要做哪些改造?
-
ACL 规则顺序错误是导致跨 VLAN 通信故障的常见原因。如何在日常运维中避免此类问题?
-
DHCP Snooping 如何防范 Rogue DHCP 服务器攻击?它的 trusted/untrusted 端口机制是怎样的?
下篇预告:第242篇:蜜罐与诱捕技术在现网的应用——主动防御的新思路