第230篇:数据防泄漏(DLP)的网络侧实现
关键词:DLP、数据防泄漏、内容检测、敏感数据识别、分类分级、网络DLP、邮件DLP、数据外发审计
一、引言
数据防泄漏(Data Loss Prevention, DLP)的核心目标是防止敏感数据未经授权的流出组织边界。网络侧 DLP 在数据离开网络的出口位置进行实时检测和拦截,是保护数据安全的最后一道防线。
网络侧 DLP 与第220篇中的黑白名单策略有天然的联动关系——黑白名单控制"谁能访问",DLP 控制"能带走什么",两者共同构建了完整的数据安全管控体系。
二、核心概念
2.1 DLP 部署位置
| 部署位置 | 说明 | 检测内容 |
|---|---|---|
| 网络边界(Network DLP) | 防火墙/专用DLP设备 | 出站流量中的敏感数据 |
| 邮件网关(Email DLP) | 邮件出入口 | 邮件正文和附件 |
| 终端(Endpoint DLP) | 终端Agent | 复制、打印、截屏 |
| 存储(Storage DLP) | 文件服务器/数据库 | 静态敏感数据 |
2.2 敏感数据类型与识别方式
| 数据类型 | 识别方式 | 示例 |
|---|---|---|
| 个人信息(PII) | 正则表达式 | 身份证号、手机号、银行卡号 |
| 商业机密 | 指纹匹配 | 产品规格书、源代码 |
| 知识产权 | 文档指纹 | 专利文档、设计图纸 |
| 财务数据 | 正则+上下文 | 财务报表、银行账户 |
| 医疗数据 | 正则+上下文 | 病历、诊断报告 |
| 通信数据 | 正则+上下文 | 内部通讯录、组织架构 |
| 自定义数据 | 用户定义规则 | 客户名单、报价单 |
2.3 DLP 与黑白名单联动
| 场景 | 黑白名单策略 | DLP 策略 | 综合处置 |
|---|---|---|---|
| 白名单用户外发 | 允许访问外网 | 仍检测敏感数据 | 白名单用户也受DLP约束 |
| 黑名单网站 | 阻断访问 | 不检测(已阻断) | 黑名单优先阻断 |
| 正常用户+正常网站 | 允许 | 检测并告警/阻断 | DLP 拦截敏感数据外发 |
| VIP 用户 | 允许 | 仅告警不阻断 | 例外处理 |
三、技术细节
3.1 网络 DLP 检测引擎
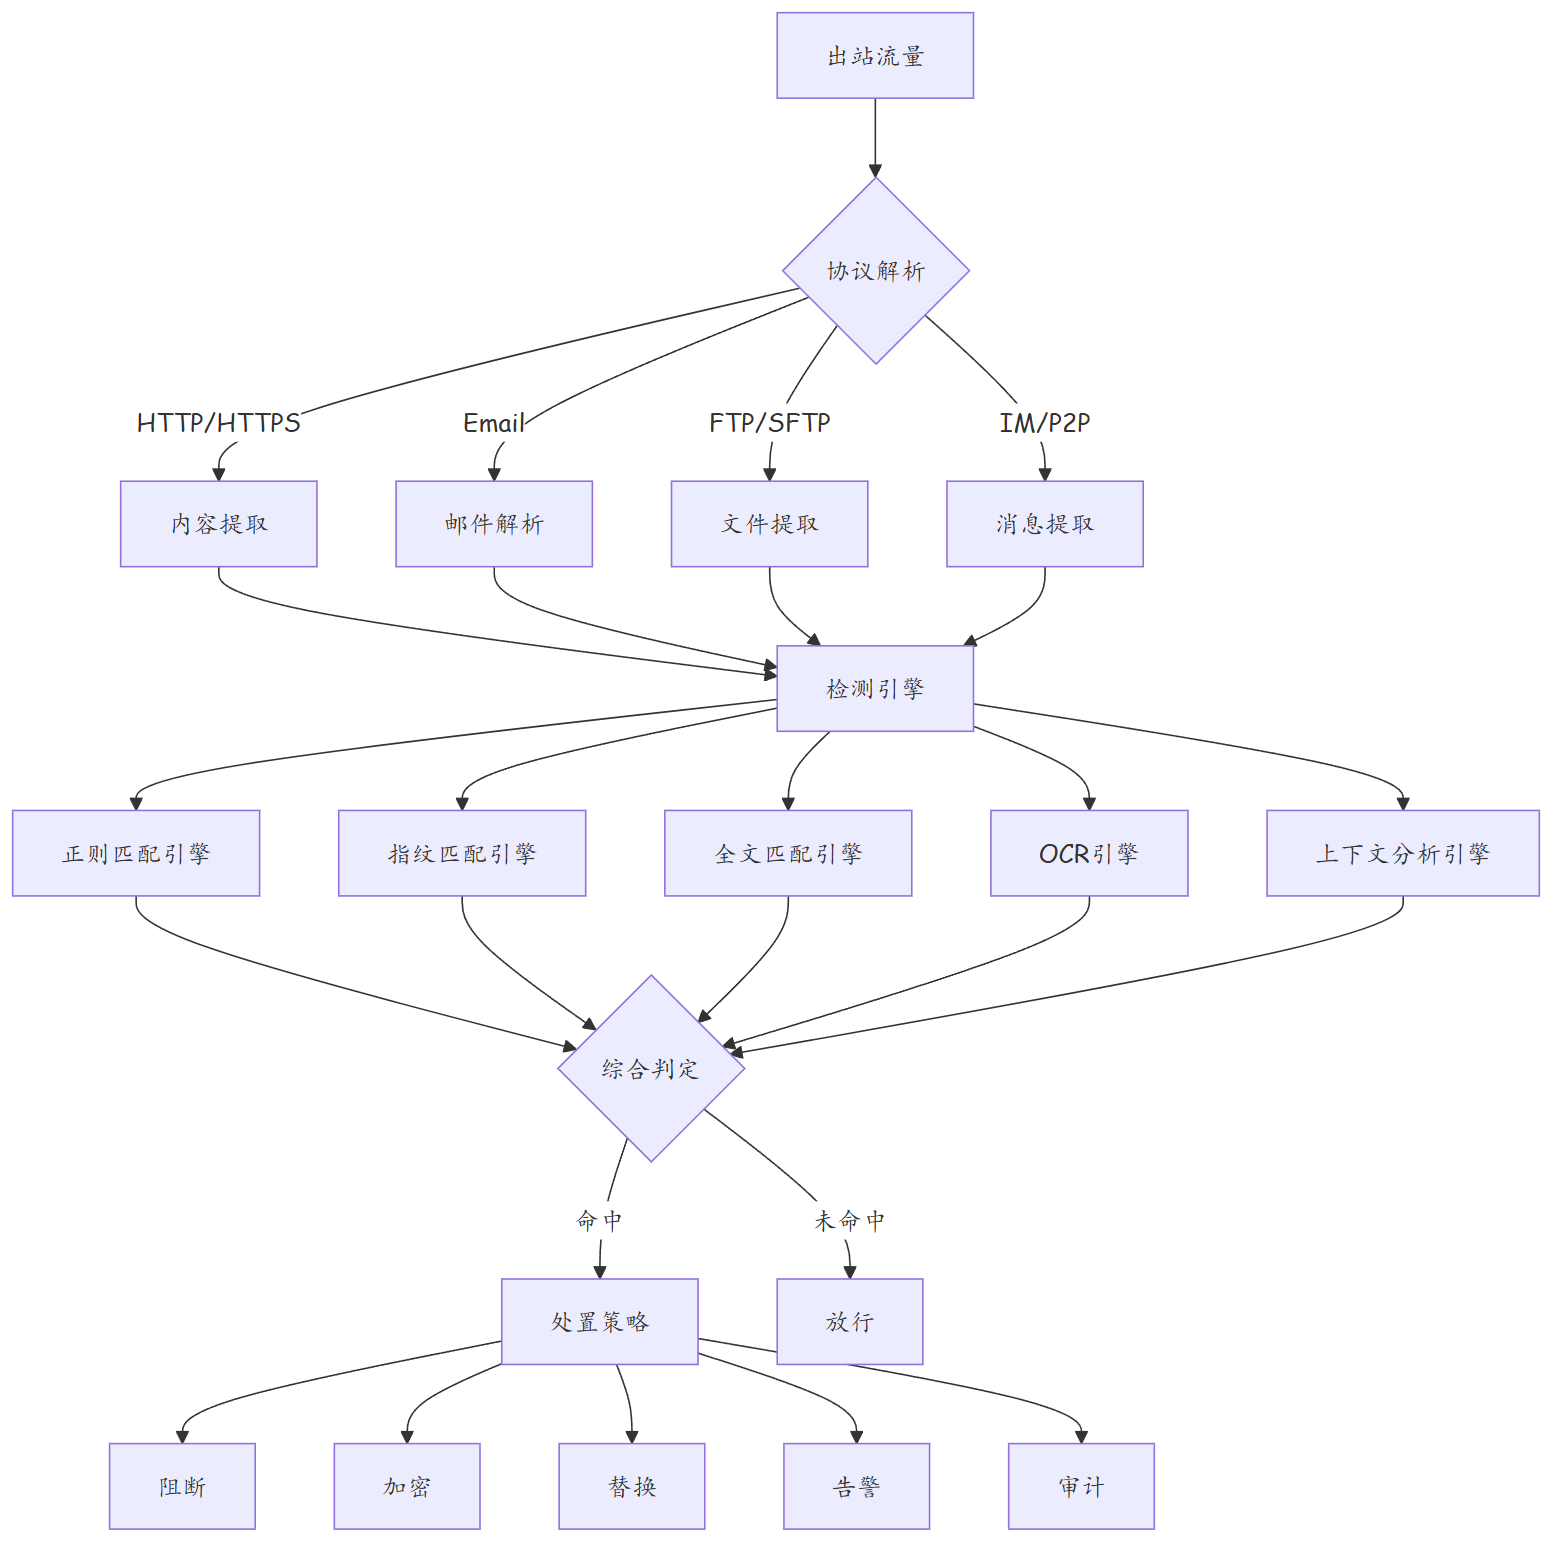
3.2 DLP 处置动作
| 处置动作 | 说明 | 适用场景 |
|---|---|---|
| 阻断(Block) | 直接拦截流量 | 高敏感数据外发 |
| 加密(Encrypt) | 对敏感数据加密后放行 | 需要外发但需保密 |
| 替换(Replace) | 将敏感数据替换为占位符 | 脱敏后外发 |
| 告警(Alert) | 记录日志并通知管理员 | 中敏感数据、可疑行为 |
| 审计(Audit) | 仅记录日志 | 低风险数据、合规审计 |
| 审批(Approve) | 触发人工审批流程 | 敏感但需外发的场景 |
| 隔离(Quarantine) | 将可疑数据暂存隔离区 | 不确定是否需要阻断 |
3.3 数据分类分级
| 级别 | 说明 | 处置策略 |
|---|---|---|
| 绝密(Level 1) | 核心商业机密、源代码 | 严格阻断+审计+告警 |
| 机密(Level 2) | 重要业务数据、财务数据 | 阻断+审批流程 |
| 内部(Level 3) | 内部工作文档 | 告警+审计 |
| 公开(Level 4) | 对外公开信息 | 不检测 |
四、实战配置/案例分析
4.1 华为 USG 网络 DLP 配置
# 1. 启用内容检测
url-filtration enable
content-filter enable

# 2. 配置敏感数据匹配模式
# 身份证号正则
content-filter pattern id_card
 pattern-rule 1
  regex "\\b[1-9]\\d{5}(18|19|20)\\d{2}(0[1-9]|1[0-2])(0[1-9]|[12]\\d|3[01])\\d{3}[\\dXx]\\b"
  hit-count 1
 quit
 description 中国居民身份证号
quit

# 手机号正则
content-filter pattern phone_number
 pattern-rule 1
  regex "\\b1[3-9]\\d{9}\\b"
  hit-count 1
 quit
 description 中国手机号码
quit

# 银行卡号正则
content-filter pattern bank_card
 pattern-rule 1
  regex "\\b[4-6]\\d{12,18}\\b"
  hit-count 1
 quit
 description 银行卡号
quit

# 3. 配置DLP检测策略
content-filter profile dlp_strict
 # 启用敏感数据检测
 sensitive-data-detect enable

 # 添加检测模式
 sensitive-data-pattern id_card severity critical
 sensitive-data-pattern phone_number severity high
 sensitive-data-pattern bank_card severity critical

 # 配置处置动作
 action block severity critical
 action alert severity high
 action audit severity medium

 # 启用邮件检测
 email-detect enable
 email-attachment-scan enable

 # 启用文件检测
 file-type-scan doc docx xls xlsx pdf ppt pptx
 quit
quit

# 4. 配置安全策略应用DLP
security-policy
 rule name DLP_Protection
  source-zone trust
  destination-zone untrust
  action permit
  service http https ftp email
  # 应用DLP检测策略
  content-filter-profile dlp_strict
  log-action enable
  statistics enable
 quit

 rule name DLP_VIP_Exception
  source-zone trust
  destination-zone untrust
  source-user-group VIP_Managers
  action permit
  service http https
  # VIP用户仅告警不阻断
  content-filter-profile dlp_vip_alert_only
  log-action enable
 quit
quit

# 5. 配置DLP日志审计
info-center source content-filter
 log-level informational
 log-channel logbuffer
 log-channel loghost
quit

# 6. 配置DLP报告
content-filter report
 enable
 interval daily
 recipient security@company.com
 format html
quit
4.2 DLP 邮件检测配置
# 1. 配置邮件DLP检测
mail-dlp
 enable

 # 配置邮件DLP策略
 profile email_dlp_strict
  # 检测邮件正文
  body-detect enable
  sensitive-data-pattern id_card
  sensitive-data-pattern phone_number
  sensitive-data-pattern bank_card

  # 检测邮件附件
  attachment-detect enable
  scan-type deep
  max-attachment-size 25M

  # 检测邮件主题
  subject-keyword detect
   keyword "机密" "绝密" "内部" "机密文件"
  quit

  # 处置动作
  action block severity critical
  action quarantine severity high
  action alert severity medium
 quit
quit

# 2. 配置邮件网关联动
security-policy
 rule name Email_DLP
  source-zone trust
  destination-zone untrust
  action permit
  service smtp imap
  mail-dlp-profile email_dlp_strict
  log-action enable
 quit
quit
4.3 故障排查案例:DLP 大量误报导致业务邮件无法外发
故障现象:启用 DLP 后,市场部大量对外宣传邮件被阻断,原因是被检测为包含"手机号"。经核实,这些邮件中的手机号是产品联系方式,属于合法外发。
排查步骤:
- 查看 DLP 拦截日志
display content-filter log recent | include "block"
发现大量邮件因命中手机号正则被阻断。
- 分析误报根因
DLP 的正则规则
\\b1[3-9]\\d{9}\\b匹配了所有格式的 11 位手机号,包括: - 产品广告中的公开联系方式(合法)
- 客户报价单中的销售手机号(部分合法)
-
个人隐私手机号(应阻断)
-
解决方案
# 方案1: 精细化DLP规则(基于上下文判断)
content-filter profile dlp_refined
 sensitive-data-detect enable

 # 手机号检测增加上下文条件
 # 仅在以下场景阻断手机号:
 # - 配合姓名出现(个人通讯录特征)
 # - 配合身份证号出现
 # - 大量手机号出现在同一文档中(数据导出特征)
 sensitive-data-pattern phone_number
  context-rule 1
   co-occur-pattern id_card
   severity critical
  quit
  context-rule 2
   co-occur-count 10
   severity high
  quit
  # 单独出现一个手机号仅告警
  default-severity medium
 quit
quit

# 方案2: 配置部门级例外策略
# 市场部的产品宣传邮件不检测手机号
security-policy
 rule name Marketing_Exception
  source-zone trust
  destination-zone untrust
  source-user-group Marketing_Department
  action permit
  service smtp imap
  content-filter-profile dlp_marketing
  # dlp_marketing策略:不检测手机号
  log-action enable
 quit
quit

# 方案3: 配置DLP审批流程
content-filter profile dlp_with_approval
 sensitive-data-detect enable
 sensitive-data-pattern phone_number severity high
 # 不直接阻断,改为触发审批
 action require-approval severity high
 action block severity critical
 quit
quit

# 方案4: 结合黑白名单策略(联动第220篇)
# 对于已加入白名单的合作伙伴邮箱,放行
security-policy
 rule name Partner_White
  source-zone trust
  destination-zone untrust
  destination-address partner-email-group
  action permit
  service smtp
  # 对白名单合作伙伴不启用DLP
  content-filter disable
  log-action enable
 quit

 rule name DLP_Default
  source-zone trust
  destination-zone untrust
  action permit
  service smtp
  content-filter-profile dlp_strict
  log-action enable
 quit
quit
五、漏洞扫描与渗透测试实战
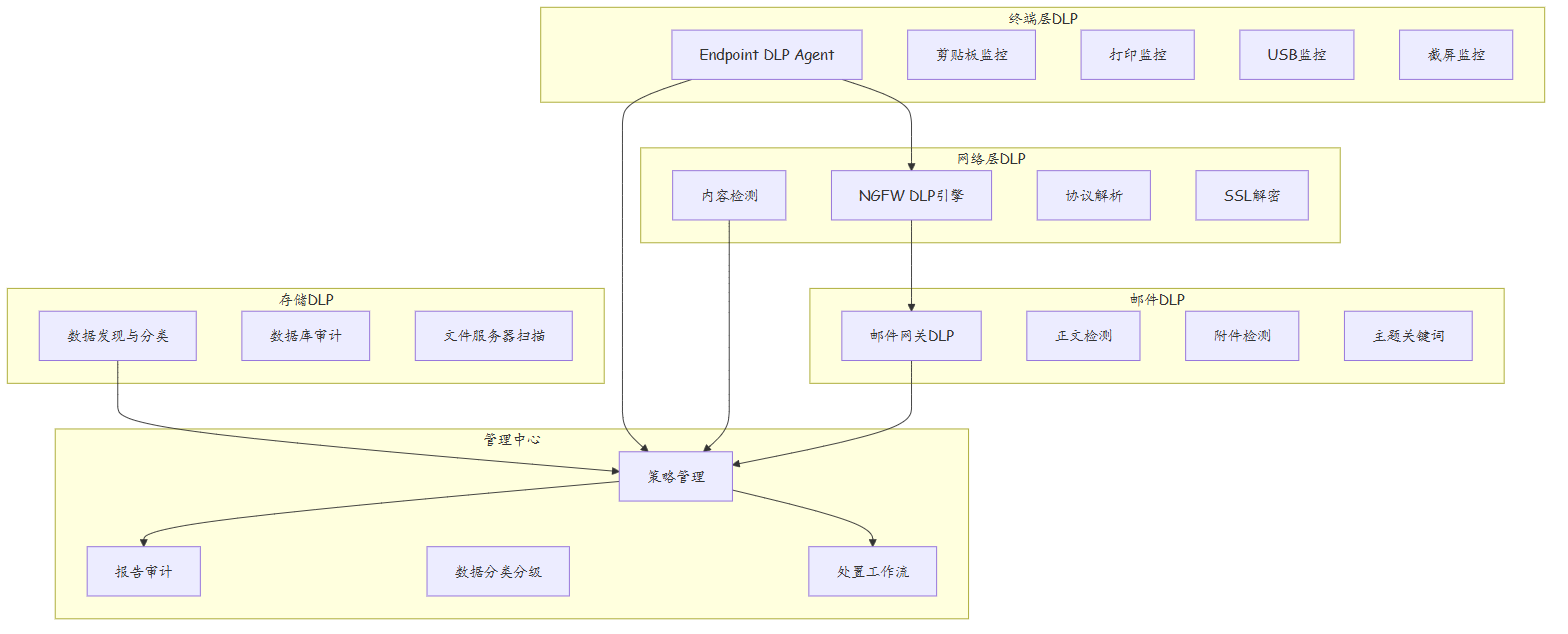
4.1 DLP部署架构Mermaid图
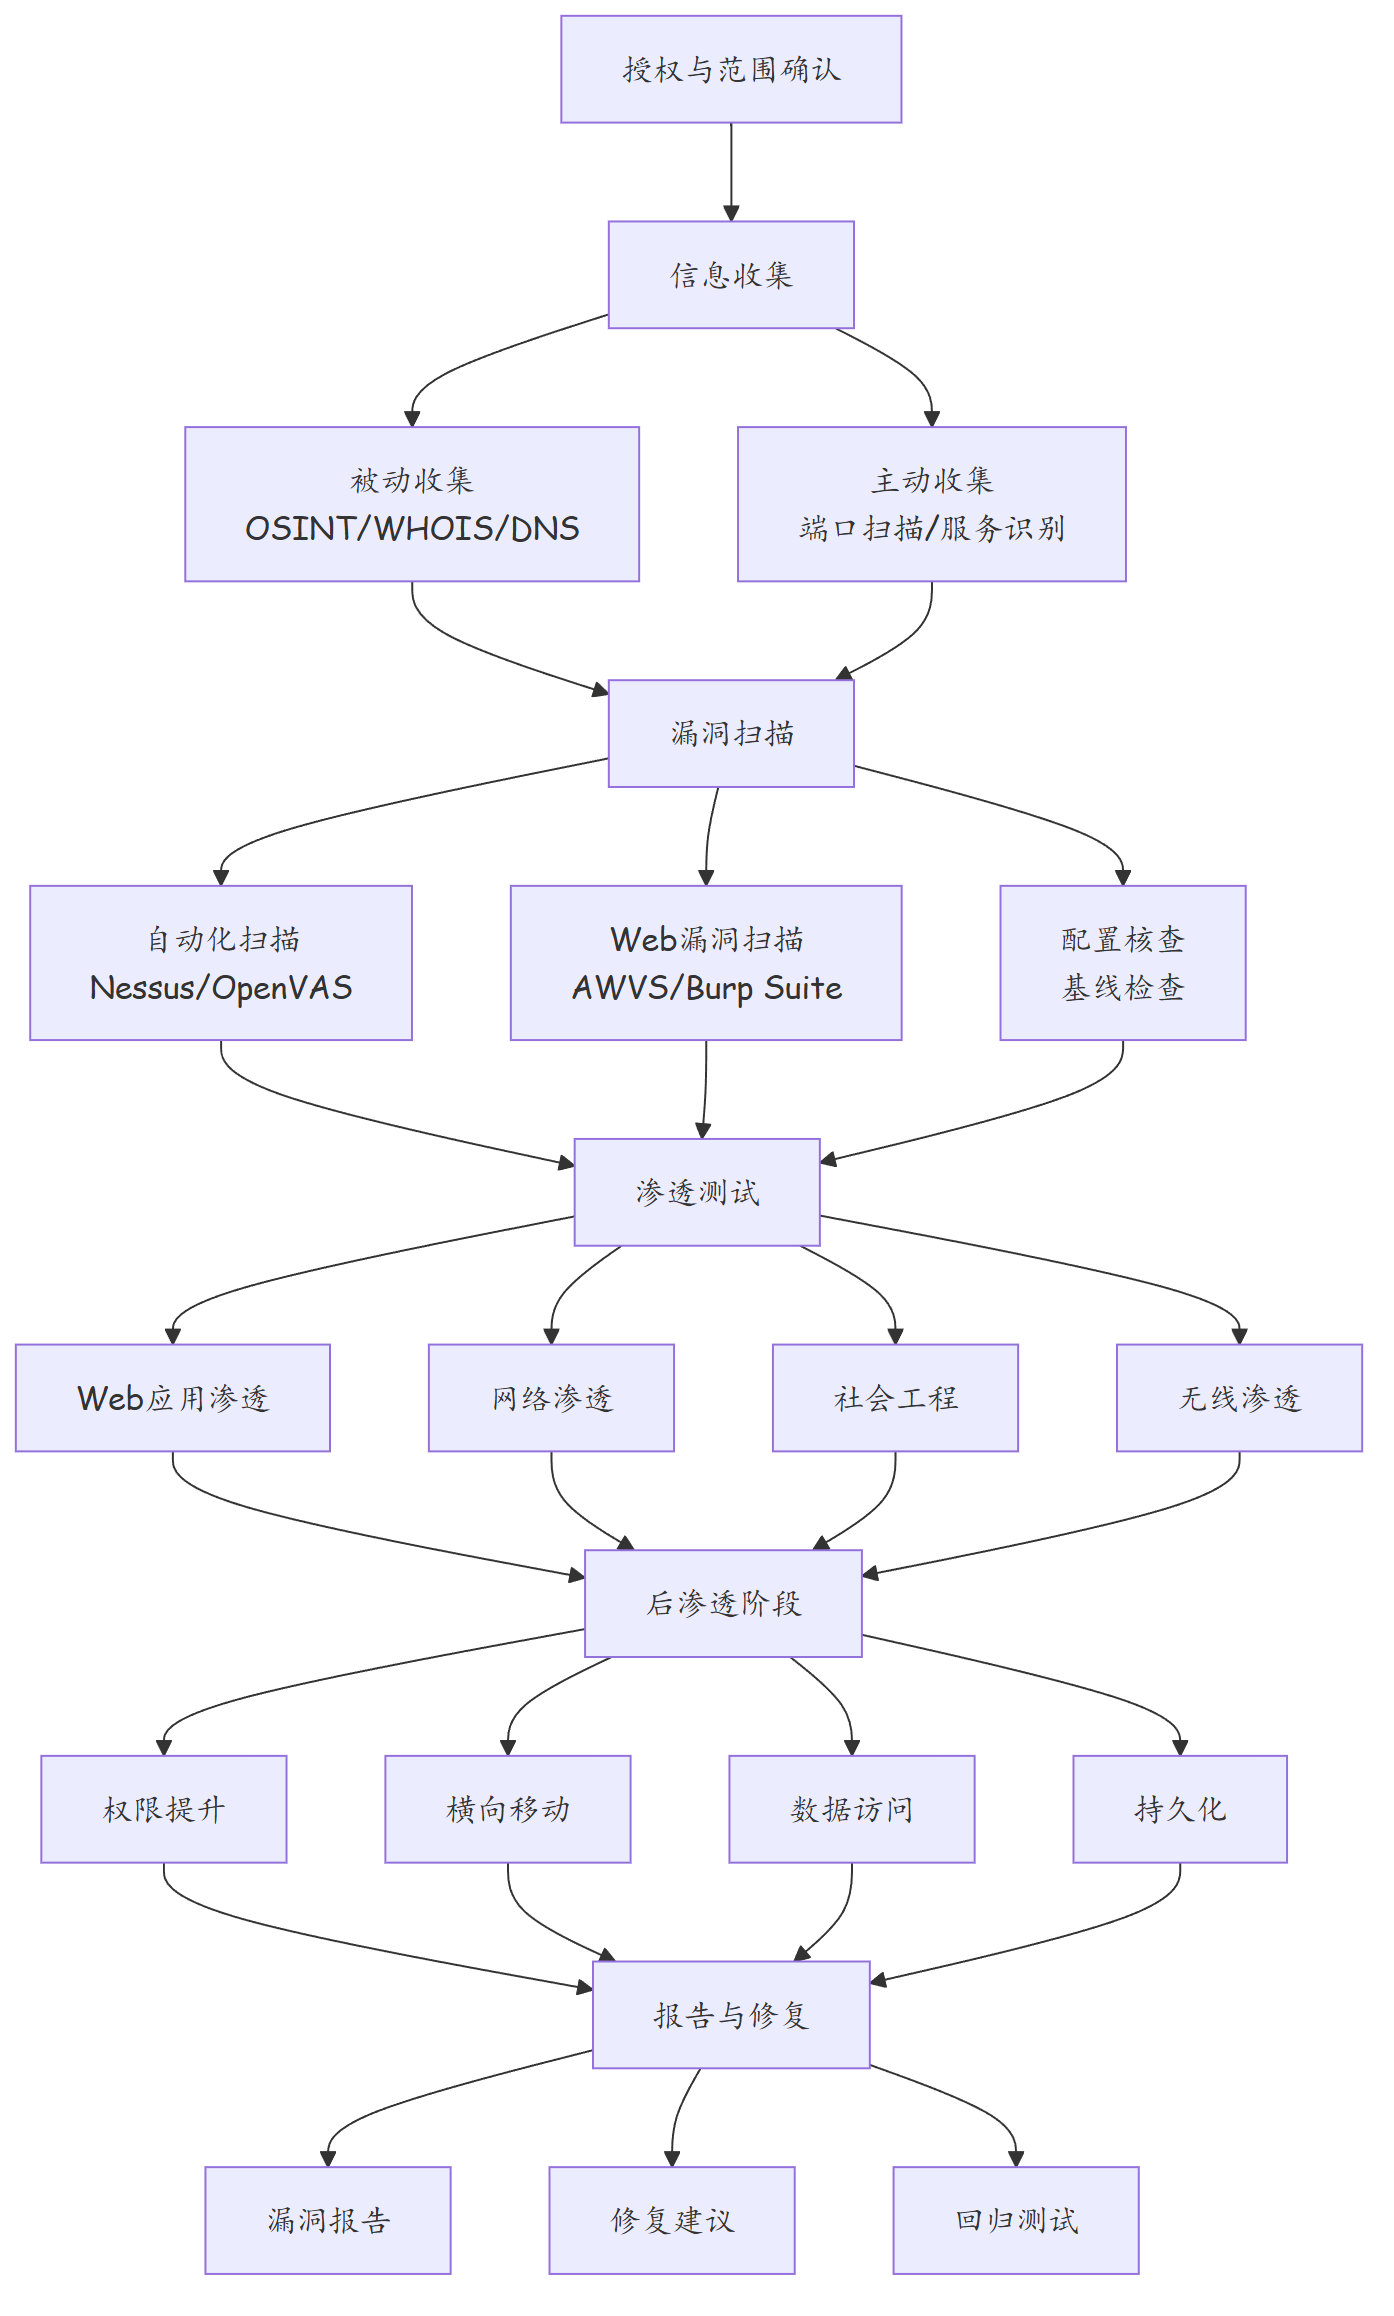
4.2 漏洞扫描与渗透测试流程
4.3 DLP策略配置模板
| 策略名称 | 检测对象 | 匹配规则 | 处置动作 | 适用用户组 |
|---|---|---|---|---|
| 身份证外发阻断 | 文本/文档/邮件 | 身份证正则(18位) | 阻断+告警+审计 | 全员 |
| 源代码外发检测 | 代码文件/压缩包 | 代码指纹+关键词 | 阻断+审批 | 开发部 |
| 财务数据外发 | 电子表格/文档 | 金额+银行账号组合 | 阻断+告警 | 财务部 |
| 客户信息外发 | 数据库导出/文档 | 手机号≥10条+姓名 | 阻断+告警 | 销售部 |
| 机密文档外发 | 文档/邮件附件 | 文档指纹匹配 | 阻断+告警+审计 | 全员 |
| 大文件外发 | 任意文件 | 文件大小>100MB | 告警+审计 | 全员 |
| 敏感关键词 | 文本/邮件正文 | 关键词列表(机密/绝密) | 告警+审计 | 全员 |
4.4 数据分类分级方案
| 分类 | 密级 | 示例 | 存储要求 | 传输要求 | 外发策略 |
|---|---|---|---|---|---|
| 商业机密 | 绝密 | 源代码、核心算法、并购计划 | 加密存储、独立服务器 | 加密传输、专线 | 严格审批、水印追踪 |
| 业务数据 | 机密 | 财务报表、客户列表、报价单 | 加密存储、访问控制 | 加密传输 | DLP阻断+审批 |
| 内部管理 | 内部 | 组织架构、通讯录、内部流程 | 访问控制 | 标准传输 | 告警+审计 |
| 公开信息 | 公开 | 官网内容、公开新闻、宣传材料 | 标准存储 | 标准传输 | 不检测 |
4.5 渗透测试工具链对比
| 工具 | 类别 | 适用场景 | 优点 | 缺点 |
|---|---|---|---|---|
| Nmap | 端口扫描 | 网络发现、服务识别 | 快速、灵活 | 深度有限 |
| Nessus | 漏洞扫描 | 系统漏洞扫描 | 全面、报告详细 | 商业授权 |
| OpenVAS | 漏洞扫描 | 开源漏洞扫描 | 免费、社区支持 | 配置复杂 |
| Burp Suite | Web渗透 | Web应用安全测试 | 功能强大 | 商业授权 |
| Metasploit | 渗透测试 | 漏洞利用、后渗透 | 利用模块丰富 | 学习曲线陡 |
| SQLMap | SQL注入 | 数据库注入测试 | 自动化程度高 | 仅SQL注入 |
| Wireshark | 流量分析 | 协议分析、取证 | 协议覆盖广 | 手动分析 |
| John the Ripper | 密码破解 | 离线密码破解 | 算法支持多 | 仅离线 |
| Aircrack-ng | 无线渗透 | WiFi安全测试 | WiFi专项 | 仅无线 |
六、总结
| 知识点 | 要点 |
|---|---|
| DLP 目标 | 防止敏感数据未经授权的流出 |
| 检测方式 | 正则匹配、指纹匹配、全文匹配、OCR |
| 处置动作 | 阻断、加密、替换、告警、审计、审批 |
| 数据分级 | 绝密/机密/内部/公开,差异化处置 |
| 黑白名单联动 | 黑名单优先阻断,白名单可例外 |
| 误报处理 | 上下文分析、部门例外、审批流程 |
| 华为方案 | USG 内容检测 + iMaster SecoManager |
| DLP架构 | 终端DLP、网络DLP、邮件DLP、存储DLP |
| 数据分类 | 绝密/机密/内部/公开四级分类分级 |
| 漏洞扫描 | Nmap扫描→Nessus扫描→渗透测试→报告修复 |
| 渗透测试 | Web/网络/社会工程/无线多维测试 |
思考
- DLP 在检测加密流量(HTTPS)时面临什么困难?如何解决?
- 员工需要将含客户信息的报价单发送给客户,DLP 应该如何平衡安全与业务?
- 正则表达式检测存在误报风险,如何结合机器学习提高 DLP 的检测精度?
下篇预告:第231篇:SSL解密与加密流量检测