第231篇:SSL 解密与加密流量检测
关键词:SSL解密、TLS解密、中间人检测、SSL Inspection、加密流量检测、证书管理、证书固定
一、引言
如第230篇DLP所述,网络侧DLP需要对HTTP/HTTPS流量做深度内容检测。然而,当前互联网流量中超过95%已通过TLS加密。加密流量成为安全检测的"黑箱":恶意软件下载、数据外泄、C2通信全部隐藏在HTTPS隧道中,传统基于特征匹配的安全设备束手无策。
SSL解密(SSL Inspection/Decryption)技术通过让防火墙充当"中间人"(MITM),对加密流量进行拦截、解密、检测、再加密,使NGFW恢复对HTTPS流量的深度检测能力。这是实现DLP加密流量检测的前提条件。
二、核心概念
2.1 SSL解密的工作原理
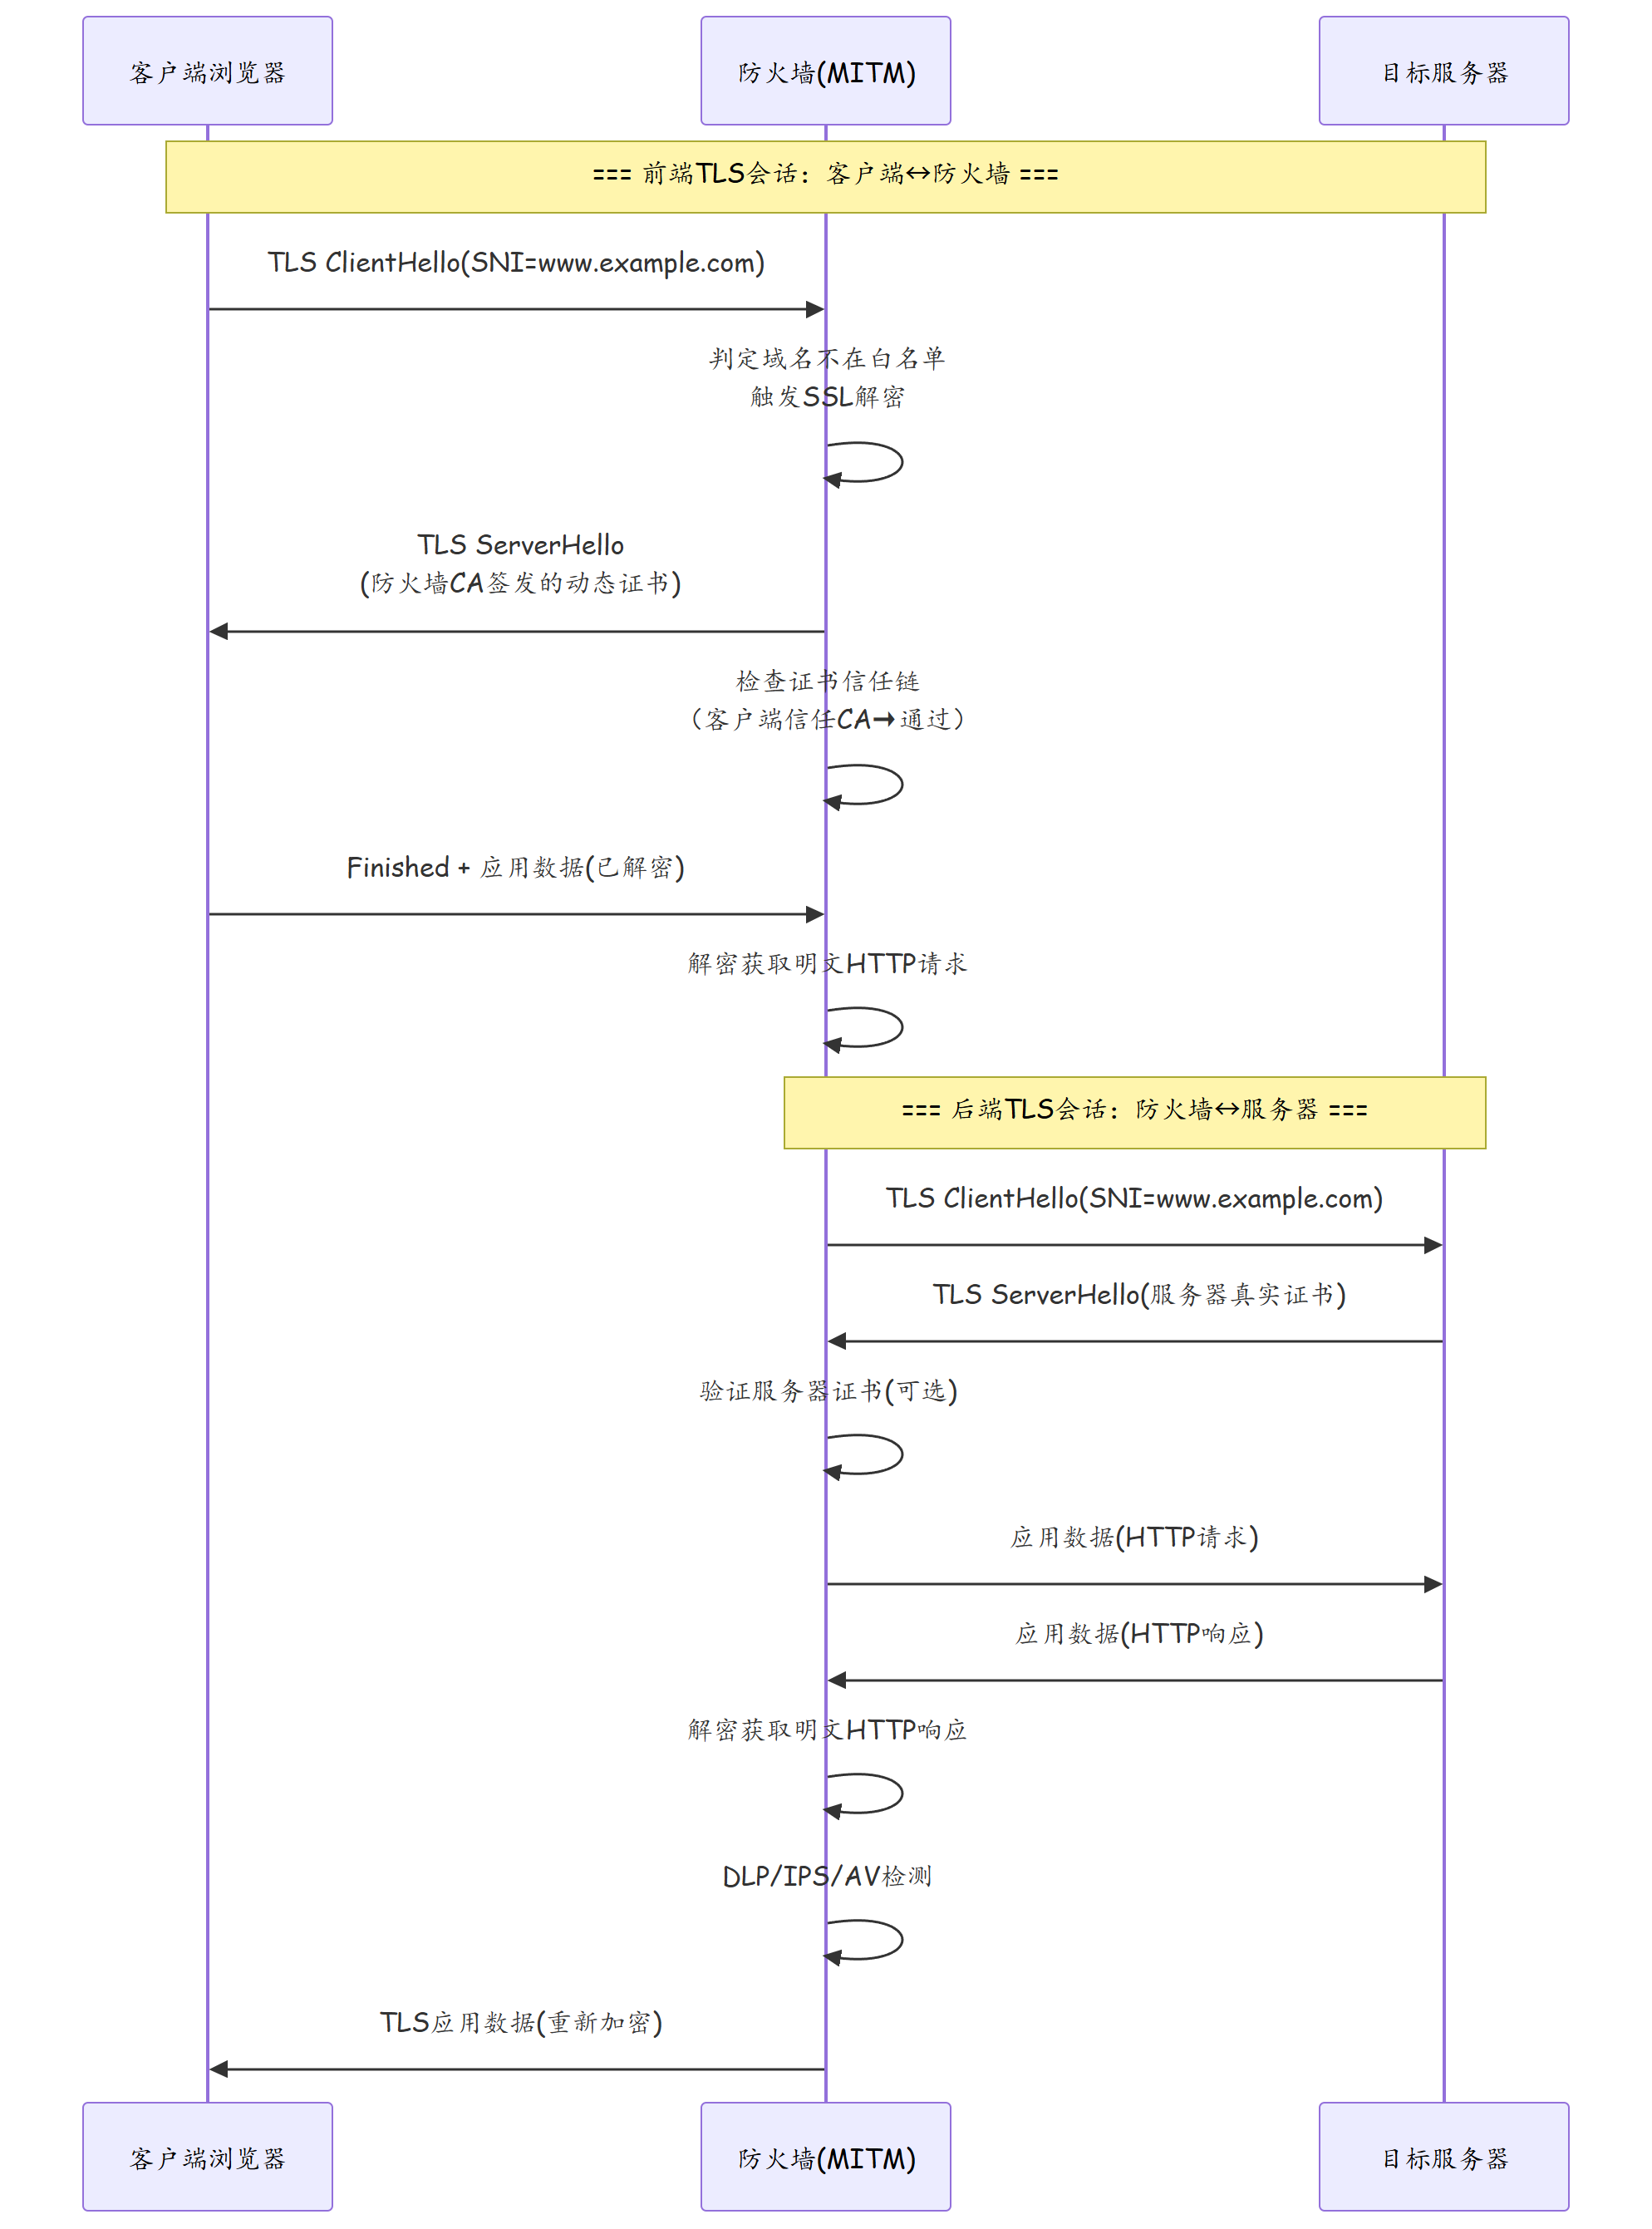
SSL解密在客户端与目标服务器之间插入防火墙,建立两条独立的TLS会话:
| 连接 | 方向 | 角色 | 说明 |
|---|---|---|---|
| 前端连接 | 客户端→防火墙 | 防火墙充当服务器 | 防火墙用自有CA签发动态证书响应客户端 |
| 后端连接 | 防火墙→服务器 | 防火墙充当客户端 | 防火墙以正常方式与目标服务器建立TLS |
前端连接中,客户端收到的证书由防火墙CA签发,证书Common Name与目标域名一致。只要客户端信任防火墙CA根证书,TLS握手即可正常完成,用户无感知。
2.2 SSL解密的模式对比
| 模式 | 检测深度 | 性能开销 | 部署复杂度 | 适用场景 |
|---|---|---|---|---|
| 完全解密 | 应用层全量检测 | 高 | 需部署CA证书 | DLP/IPS/URL过滤 |
| 被动解密 | 仅读取客户端侧明文 | 中 | 需网络分流 | 流量镜像场景 |
| SNI检测 | 仅提取域名 | 极低 | 无需额外配置 | 域名级黑白名单 |
| JA3指纹 | TLS握手特征分析 | 低 | 无需额外配置 | 恶意客户端识别 |
2.3 TLS版本与加密套件演进
| TLS版本 | 状态 | 安全性 | 建议 |
|---|---|---|---|
| SSLv3 | 已废弃 | 极低(POODLE攻击) | 禁用 |
| TLS 1.0 | 已废弃 | 低 | 禁用 |
| TLS 1.1 | 已废弃 | 中低 | 禁用 |
| TLS 1.2 | 支持 | 高 | 允许,要求前向安全套件 |
| TLS 1.3 | 推荐 | 最高 | 优先允许 |
TLS 1.3 的0-RTT和PSK机制减少了握手时延,但对SSL解密影响较大:0-RTT模式下客户端在握手完成前即可发送应用数据,防火墙难以在第一时间插入。
2.4 SSL解密的三种代理类型
| 类型 | 说明 | 优点 | 缺点 |
|---|---|---|---|
| 显式代理 | 终端配置代理服务器地址(PAC/GPO) | 可控性强 | 需要终端配合配置 |
| 透明代理 | 网络设备自动拦截443端口,用户无感知 | 部署简单,用户无感知 | 需防火墙支持SSL卸载 |
| DNS重定向 | 将特定域名DNS解析指向解密代理 | 灵活控制特定域名 | 仅适用于指定域名 |
2.5 证书管理部署流程
SSL解密的核心是企业CA证书的管理:
| 步骤 | 操作 | 说明 |
|---|---|---|
| 1. 搭建企业CA | 生成根CA证书和私钥 | 使用RSA 2048/4096位密钥 |
| 2. 分发到终端 | 通过GPO/MDM部署到"受信任根CA" | Windows GPO、macOS MDM、Android企业策略 |
| 3. 动态证书签发 | 防火墙拦截TLS时,用企业CA签发目标域名的动态证书 | 证书CN/SAN与目标域名一致 |
| 4. 客户端验证 | 客户端信任企业CA→信任代理签发的动态证书 | 若终端未安装CA证书,则证书告警 |
# 证书导出后通过组策略部署(Windows)
# gpedit.msc → 计算机配置 → 策略 → 控制台根节点 →
# Windows 设置 → 安全设置 → 公钥策略 →
# 受信任的根证书颁发机构 → 导入 .crt 文件

# macOS 通过 MDM(Jamf/Intune)推送配置文件
# Android 通过企业策略或自定义系统镜像安装
2.6 SSL解密范围控制策略
不应解密所有流量——需考虑隐私合规和性能开销:
| 解密策略 | 域名类别 | 处理方式 |
|---|---|---|
| 必须解密 | 企业内网应用、邮件Web端、文件下载 | 全面解密+DLP/IPS/AV检测 |
| 可选解密 | 社交网站、新闻网站、搜索引擎 | 仅IPS检测(不解密POST体) |
| 不解密 | 银行网站、医疗网站、支付网站 | SNI检测+JA3指纹(不解密) |
| 不解密 | 政府网站、员工个人邮箱/网盘 | SNI检测(保护隐私) |
三、技术细节
3.1 SSL解密完整交互流程
3.2 证书固定(Certificate Pinning)的挑战
证书固定是一种客户端安全机制,用于防止中间人攻击。客户端硬编码可信证书公钥或哈希,拒绝接受非预期证书。
| 类型 | 实现方式 | 影响 |
|---|---|---|
| HPKP | HTTP Public Key Pinning响应头 | 已被主流浏览器废弃 |
| 公钥固定 | 应用内硬编码公钥哈希 | 完全阻断SSL解密 |
| 证书固定 | 应用内硬编码证书序列号 | 完全阻断SSL解密 |
| TrustManager覆盖 | Android自定义TrustManager | 完全阻断SSL解密 |
3.3 加密流量检测技术栈
| 技术 | 说明 | 是否需要解密 |
|---|---|---|
| SNI提取 | 从ClientHello提取目标域名 | 否 |
| JA3/JA4指纹 | 基于Cipher Suites、Extensions等生成客户端指纹 | 否 |
| 流量特征分析 | 基于包大小、时序、间隔的模式识别 | 否 |
| 完整SSL解密 | 解密后DPI/DLP/IPS全量检测 | 是 |
| 服务端密钥日志 | 通过NSS Key Log获取服务器私钥 | 是(被动) |
3.4 ECH(加密ClientHello)的挑战
ECH(Encrypted Client Hello)是TLS 1.3的扩展,将ClientHello中的敏感信息(包括SNI)加密传输:
| 项目 | 传统TLS | ECH |
|---|---|---|
| SNI | 明文传输 | 加密传输 |
| 代理判断依据 | SNI域名匹配 | 无法看到SNI |
| 策略匹配 | 按域名精确匹配 | 要么全解,要么全不解 |
ECH的推广将使基于SNI的SSL解密策略完全失效。防火墙只能采取"全部解密"或"全部不解密"的二选一策略,大幅增加性能开销或降低安全检测覆盖。
3.5 合规与隐私要求
SSL解密涉及敏感法律问题,不同法规有不同要求:
| 法规 | 要求 |
|---|---|
| 个人信息保护法(PIPL) | 解密前需告知用户并获得同意 |
| 数据安全法 | 解密企业数据需明确安全目的 |
| GDPR | 解密员工个人通信需合理理由和透明告知 |
| HIPAA | 医疗数据禁止解密 |
| 最佳实践 | 说明 |
|---|---|
| 告知员工 | 在员工手册中明确SSL解密政策 |
| 选择性解密 | 只解密业务相关流量,不解密银行/医疗 |
| 数据保护 | 解密后的内容不做长期存储 |
| 定期审计 | 审计解密日志,确保合规使用 |
四、实战配置/案例分析
4.1 华为USG6000E SSL解密配置
# 1. 创建本地CA密钥和证书
pki local-key-pair usg-ca-key rsa 2048
quit

pki peer usg-ca
 encryption rsa
 public-key local usg-ca-key
 certificate self-issuance
  common-name "Huawei-USG-Root-CA"
  organization "Company Security Dept"
  validity 3650
  country cn
  province guangdong
  city shenzhen
 quit
quit

# 2. 配置SSL解密配置文件
ssl-profile decrypt-all
 # 启用SSL解密
 ssl decryption enable

 # 全面解密模式
 decryption-mode comprehensive

 # 最小TLS版本
 min-tls-version tls-v1.2

 # 解密白名单(不解密的域名)
 whitelist-domain *.bankofchina.com
 whitelist-domain *.alipay.com
 whitelist-domain *.payPal.com
 whitelist-domain *.apple.com
 whitelist-domain *.microsoft.com

 # 证书固定域名白名单
 whitelist-cert-pinning *.google.com
 whitelist-cert-pinning *.facebook.com

 # 仅SNI检测的域名(不解密但记录域名)
 sni-only-domain *.iot-platform.com

quit

# 3. 在安全策略中应用SSL解密
security-policy
 rule name SSL_Decompress_Trust_Untrust
  source-zone trust
  destination-zone untrust
  source-address internal-users
  service https
  action permit
  ssl-policy decrypt-all
  # 解密后进行IPS检测
  detect-policy ips-default
  # 解密后进行DLP检测(配合第230篇DLP配置)
  dlp-profile sensitive-data
 quit
quit

# 4. 导出CA证书(部署到终端)
display pki certificate usg-ca
# 通过AD组策略部署:
# gpedit → 计算机配置 → 策略 → 控制台根节点 →
# Windows设置 → 安全设置 → 公钥策略 →
# 受信任的根证书颁发机构
4.2 故障排查案例1:银行网站证书告警
故障现象:启用SSL解密后,用户访问网银时浏览器提示"NET::ERR_CERT_AUTHORITY_INVALID",部分APP直接闪退。
排查步骤:
- 查看SSL解密日志
display ssl-session statistics
display ssl-session log recent
日志显示银行网站和某金融APP的TLS握手被防火墙拦截。
-
分析根因 银行网站使用了HSTS+证书固定,金融APP内嵌了TrustManager。防火墙的中间人证书被客户端拒绝。
-
解决方案
# 将银行和金融APP域名加入白名单
ssl-profile decrypt-all
 whitelist-domain *.cmbchina.com
 whitelist-domain *.cebbank.com
 whitelist-domain *.ccb.com
 whitelist-domain *.icbc.com.cn
 whitelist-cert-pinning *.cmbchina.com
 quit
quit
4.3 故障排查案例2:SSL解密性能瓶颈
故障现象:部署SSL解密后,全网HTTPS访问延迟从200ms增加到2秒以上,部分视频流媒体卡顿。
排查步骤:
- 检查防火墙CPU和SSL吞吐
display device
display ssl statistics
CPU利用率95%,SSL解密会话数达到设备规格上限。
-
分析原因 全量解密模式对全部HTTPS流量进行加解密运算,且未启用硬件加速。视频流和下载流量被无效解密,浪费性能。
-
解决方案
# 方案1:对白名单域名仅做SNI检测,不解密
ssl-profile decrypt-all
 # 流媒体/CDN域名仅SNI
 sni-only-domain *.youtube.com
 sni-only-domain *.netflix.com
 sni-only-domain *.akamai.net
 sni-only-domain *.cloudfront.net
 # 大型文件下载域名不解密
 sni-only-domain *.download.com
 quit
quit

# 方案2:基于用户/应用分类差异化解密
security-policy
 # 仅对办公用户的Web浏览解密
 rule name SSL_Selective_Decrypt
  source-zone trust
  destination-zone untrust
  source-user-group office-users
  application-category web-browsing
  service https
  action permit
  ssl-policy decrypt-all
 quit
 # 其他用户仅SNI检测
 rule name SSL_SNI_Only
  source-zone trust
  destination-zone untrust
  service https
  action permit
  ssl-policy sni-only-policy
 quit
quit
五、SSL解密纵深防御架构设计
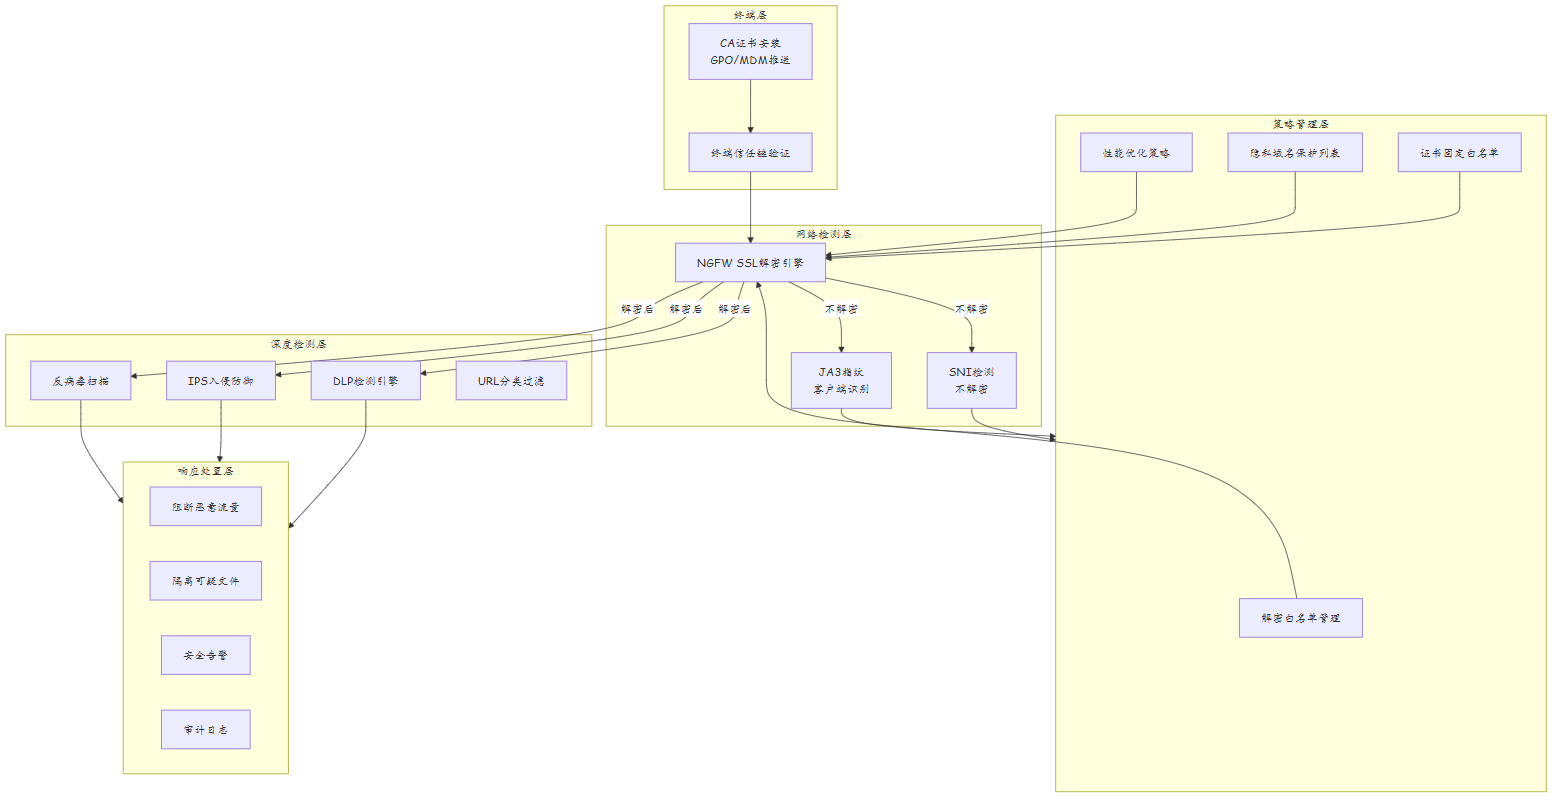
5.1 纵深防御层次模型
SSL解密不是孤立的安全能力,而是纵深防御体系中的一环。完整的加密流量安全架构应包含以下层次:
| 防御层次 | 安全能力 | 关键技术 | 覆盖范围 |
|---|---|---|---|
| L7 应用层 | DLP、IPS、AV检测 | SSL解密+DPI | 解密后的明文内容 |
| L6 会话层 | 证书固定检测、证书校验 | 证书链验证 | TLS握手阶段 |
| L5 传输层 | SNI检测、JA3指纹 | 不解密检测 | 明文TLS握手 |
| L4 网络层 | 流量特征分析、协议识别 | 包大小/时序分析 | 加密流量统计特征 |
| L3 链路层 | MAC地址绑定、802.1X | 终端认证 | 终端接入 |
| L2 终端层 | EDR、主机防火墙、证书管控 | 终端Agent | 端点防护 |
5.2 SSL解密架构设计图
5.3 各层安全措施清单
应用层检测措施(SSL解密后):
| 措施 | 配置要点 | 推荐策略 |
|---|---|---|
| DLP关键词检测 | 身份证号、银行卡号、源代码关键词 | 阻断+告警+审计 |
| DLP正则检测 | 手机号、邮箱、内部文档格式 | 告警+审计 |
| IPS签名检测 | 已知漏洞利用特征库 | 实时阻断 |
| AV引擎扫描 | 文件类型提取后病毒扫描 | 实时阻断 |
| URL分类过滤 | 按网站分类(赌博/色情/恶意) | 分类阻断 |
会话层安全措施(TLS握手阶段):
| 措施 | 配置要点 | 推荐策略 |
|---|---|---|
| TLS最低版本控制 | 禁用TLS 1.0/1.1 | 仅允许TLS 1.2+ |
| 加密套件白名单 | 仅允许前向安全套件 | ECDHE+AES-GCM |
| 证书有效性校验 | 检查证书过期、吊销状态 | 告警可疑证书 |
| 证书链完整性 | 验证证书颁发链 | 阻断无效链证书 |
传输层检测措施(不解密):
| 措施 | 配置要点 | 推荐策略 |
|---|---|---|
| SNI域名匹配 | 提取目标域名匹配策略 | 域名黑白名单 |
| JA3指纹匹配 | 识别C2工具、恶意客户端 | 阻断已知恶意指纹 |
| JA4指纹匹配 | 更细粒度的客户端识别 | 辅助JA3检测 |
| 流量时序分析 | 基于包间隔/大小的行为检测 | 异常告警 |
5.4 SSL解密性能优化策略
| 优化维度 | 方法 | 效果 |
|---|---|---|
| 硬件加速 | 启用SSL卸载卡、硬件加密引擎 | 吞吐量提升3-5倍 |
| 会话缓存 | 复用已解密的TLS会话(Session Resumption) | 减少50%握手开销 |
| 选择性解密 | 按域名/用户/应用分类差异化解密 | 减少无效解密 |
| 异步处理 | 解密与检测分离,流水线处理 | 降低处理延迟 |
| 流量分流 | 大流量(下载/视频)走旁路 | 节省CPU资源 |
# 华为USG性能优化配置示例
ssl-profile decrypt-all
 # 启用会话复用
 ssl-session-resume enable
 # 配置会话缓存大小
 ssl-session-cache-size 65536
 # 启用硬件加速(如果设备支持)
 ssl-hardware-acceleration enable
 # 配置解密并发线程数
 ssl-worker-threads 8
quit
5.5 合规检查清单
| 检查项 | 合规要求 | 配置验证 |
|---|---|---|
| 员工告知 | 员工手册中明确SSL解密政策 | 文档审核 |
| 隐私保护 | 银行/医疗/个人邮箱域名加入白名单 | 白名单审计 |
| 数据不落地 | 解密内容不做长期存储 | 日志策略检查 |
| 最小解密范围 | 仅解密必要流量 | 解密策略审计 |
| 证书安全管理 | CA私钥安全存储、定期轮换 | PKI管理审计 |
| 审计日志 | 记录所有解密操作和处置结果 | 日志完整性检查 |
六、SSL解密高级场景与排查
6.1 证书固定(Certificate Pinning)白名单管理
| 证书固定类型 | 检测方式 | 白名单方法 | 影响评估 |
|---|---|---|---|
| 公钥固定 | APP硬编码公钥哈希 | 加入SNI-only白名单 | APP功能不受影响 |
| 证书固定 | APP硬编码证书CN | 加入SNI-only白名单 | APP功能不受影响 |
| 链固定 | APP硬编码CA链 | 加入SNI-only白名单 | APP功能不受影响 |
# 常见需要证书固定的APP白名单
ssl-policy sni-only-policy
 sni-only-domain *.apple.com
 sni-only-domain *.google.com
 sni-only-domain *.wechat.com
 sni-only-domain *.bank*.com
 sni-only-domain *.alipay.com
 sni-only-domain *.qq.com
 sni-only-domain *.weibo.com
 sni-only-domain *.huawei.com
 sni-only-domain *.icbc.com.cn
 sni-only-domain *.cmbchina.com
 sni-only-domain *.constructionbank.com.cn
quit
6.2 SSL解密故障排查矩阵
| 故障现象 | 可能原因 | 排查命令 | 解决方法 |
|---|---|---|---|
| 浏览器证书告警 | 终端未安装CA根证书 | 检查终端证书存储 | GPO/MDM推送证书 |
| APP无法连接 | APP使用了证书固定 | 检查SNI日志 | 加入SNI-only白名单 |
| 解密后网站空白 | 网站使用了HSTS | 检查HTTP响应头 | 加入SNI-only白名单 |
| 解密性能下降 | 并发连接数过高 | display ssl session | 增加worker线程 |
| 解密吞吐量低 | 未启用硬件加速 | display ssl performance | 启用SSL硬件加速 |
| 间歇性解密失败 | 会话缓存溢出 | display ssl cache | 增大缓存大小 |
| 部分域名403 | 网站检测到SSL代理 | 检查User-Agent | 调整代理策略 |
6.3 加密流量威胁检测(不解密方案)
| 检测技术 | 原理 | 可检测威胁 | 误报率 |
|---|---|---|---|
| SNI检测 | 提取TLS握手Server Name | 恶意域名访问 | 极低 |
| JA3指纹 | 客户端TLS握手特征哈希 | C2通信、恶意客户端 | 低 |
| JA4指纹 | 更细粒度TLS客户端指纹 | 变种恶意客户端 | 低 |
| 证书分析 | 证书颁发机构/有效期/SAN | 自签名证书、过期证书 | 低 |
| 流量时序分析 | 包大小/间隔/方向特征 | DNS隧道、数据外泄 | 中 |
| 包大小分析 | 加密包大小分布特征 | 特定协议识别 | 中 |
# JA3指纹威胁检测配置
threat-intelligence
 # 启用JA3指纹检测
 ja3-fingerprint enable
 # 导入恶意JA3指纹库
 ja3-malicious-list file flash:/malicious_ja3.csv
 # JA3告警策略
 ja3-action alarm
quit
6.4 TLS 1.3 对 SSL 解密的影响
| TLS 1.3 特性 | 对SSL解密的影响 | 应对方案 |
|---|---|---|
| 简化握手(1-RTT) | 减少握手探测时间 | 更快的证书注入 |
| 0-RTT模式 | 客户端可在握手前发数据 | 不支持0-RTT解密 |
| PSK恢复 | 复用会话密钥 | 阻止PSK复用 |
| 强制前向安全 | 不支持静态RSA密钥交换 | 必须使用动态证书 |
| 移除弱套件 | 不支持RC4/3DES等 | 无影响(已不推荐) |
七、总结
| 知识点 | 要点 |
|---|---|
| SSL解密本质 | 防火墙作为MITM建立双TLS会话 |
| 先决条件 | 终端必须信任防火墙CA根证书 |
| 检测能力 | 解密后支持DLP/IPS/URL/AV全量检测 |
| 证书固定 | 完全阻断SSL解密,需加入白名单 |
| 性能影响 | 加解密运算消耗大量CPU和专用硬件资源 |
| 替代方案 | SNI检测、JA3指纹用于不解密场景 |
| TLS 1.3影响 | 0-RTT和PSK增加了SSL解密复杂度 |
| 合规要求 | 需告知用户并获取同意,满足GDPR等法规 |
| 纵深防御 | SSL解密是L7检测,需配合L4/L5不解密检测 |
| 性能优化 | 硬件加速、会话缓存、选择性解密 |
| 合规检查 | 员工告知、隐私保护、数据不落地 |
思考
- SSL解密本质上是一种"合法的中间人攻击",在企业网络中如何平衡安全防护与用户隐私?
- 为什么证书固定(Certificate Pinning)能完全阻断SSL解密?企业如何处理使用了证书固定的移动APP?
- SSL解密对防火墙性能影响有多大?如何设计合理的解密策略以平衡安全检测与性能开销?
下篇预告:第232篇:HTTPS 过滤原理与挑战