第209篇:SSL VPN 远程接入方案
关键词:SSL VPN、远程接入、Portal认证、Web-VPN、端口映射、虚拟网卡、远程办公、证书认证
一、引言
随着远程办公和移动办公成为常态,企业需要为分布在全球的远程用户提供安全、便捷的远程接入方案。SSL VPN(Secure Socket Layer Virtual Private Network)利用广泛支持的 SSL/TLS 加密协议,允许远程用户通过标准 Web 浏览器或轻量级客户端安全访问企业内部资源,无需在客户端安装复杂的 VPN 软件。
SSL VPN 与 IPsec VPN 的定位不同:SSL VPN 面向单个远程用户的接入需求,IPsec VPN 面向站点到站点的组网需求。理解 SSL VPN 的接入方式、认证机制和资源发布策略,是构建现代远程办公安全体系的基础。
二、核心概念
2.1 SSL VPN 的两种接入模式
| 接入模式 | 客户端要求 | 访问资源 | 适用场景 |
|---|---|---|---|
| Portal(Web-VPN) | 标准 Web 浏览器 | 基于 Web 的应用系统 | 临时接入、无需安装软件 |
| 插件客户端 | 轻量级 SSL VPN 客户端 | 任意 TCP/UDP 应用 | 长期远程办公、需要访问非Web应用 |
2.2 SSL VPN 的核心功能
| 功能 | 说明 |
|---|---|
| Portal 认证 | 基于 Web 的登录页面,支持多种认证方式 |
| URL 模式 | 将内网 Web 应用以 URL 方式发布给远程用户 |
| 端口映射模式 | 将内网 TCP/UDP 端口映射为远程用户的虚拟端口 |
| 虚拟网卡模式 | 为远程用户分配虚拟网卡,使其成为内网一员 |
| 多因素认证 | 支持用户名密码 + 动态令牌/生物特征 |
2.3 SSL VPN 与 IPsec VPN 对比
| 对比维度 | SSL VPN | IPsec VPN |
|---|---|---|
| 加密协议 | SSL/TLS | IPsec (ESP/AH) |
| 工作层级 | 应用层/传输层 | 网络层 |
| 客户端 | 浏览器或轻量客户端 | 系统级 VPN 客户端 |
| 穿透能力 | 强(443端口,NAT友好) | 弱(需UDP500/4500) |
| 精细控制 | 支持按用户/资源授权 | 粗放,整个网段互通 |
| 性能 | 相对较低(应用层加密) | 较高(内核级加速) |
三、技术细节
3.1 SSL VPN 接入流程
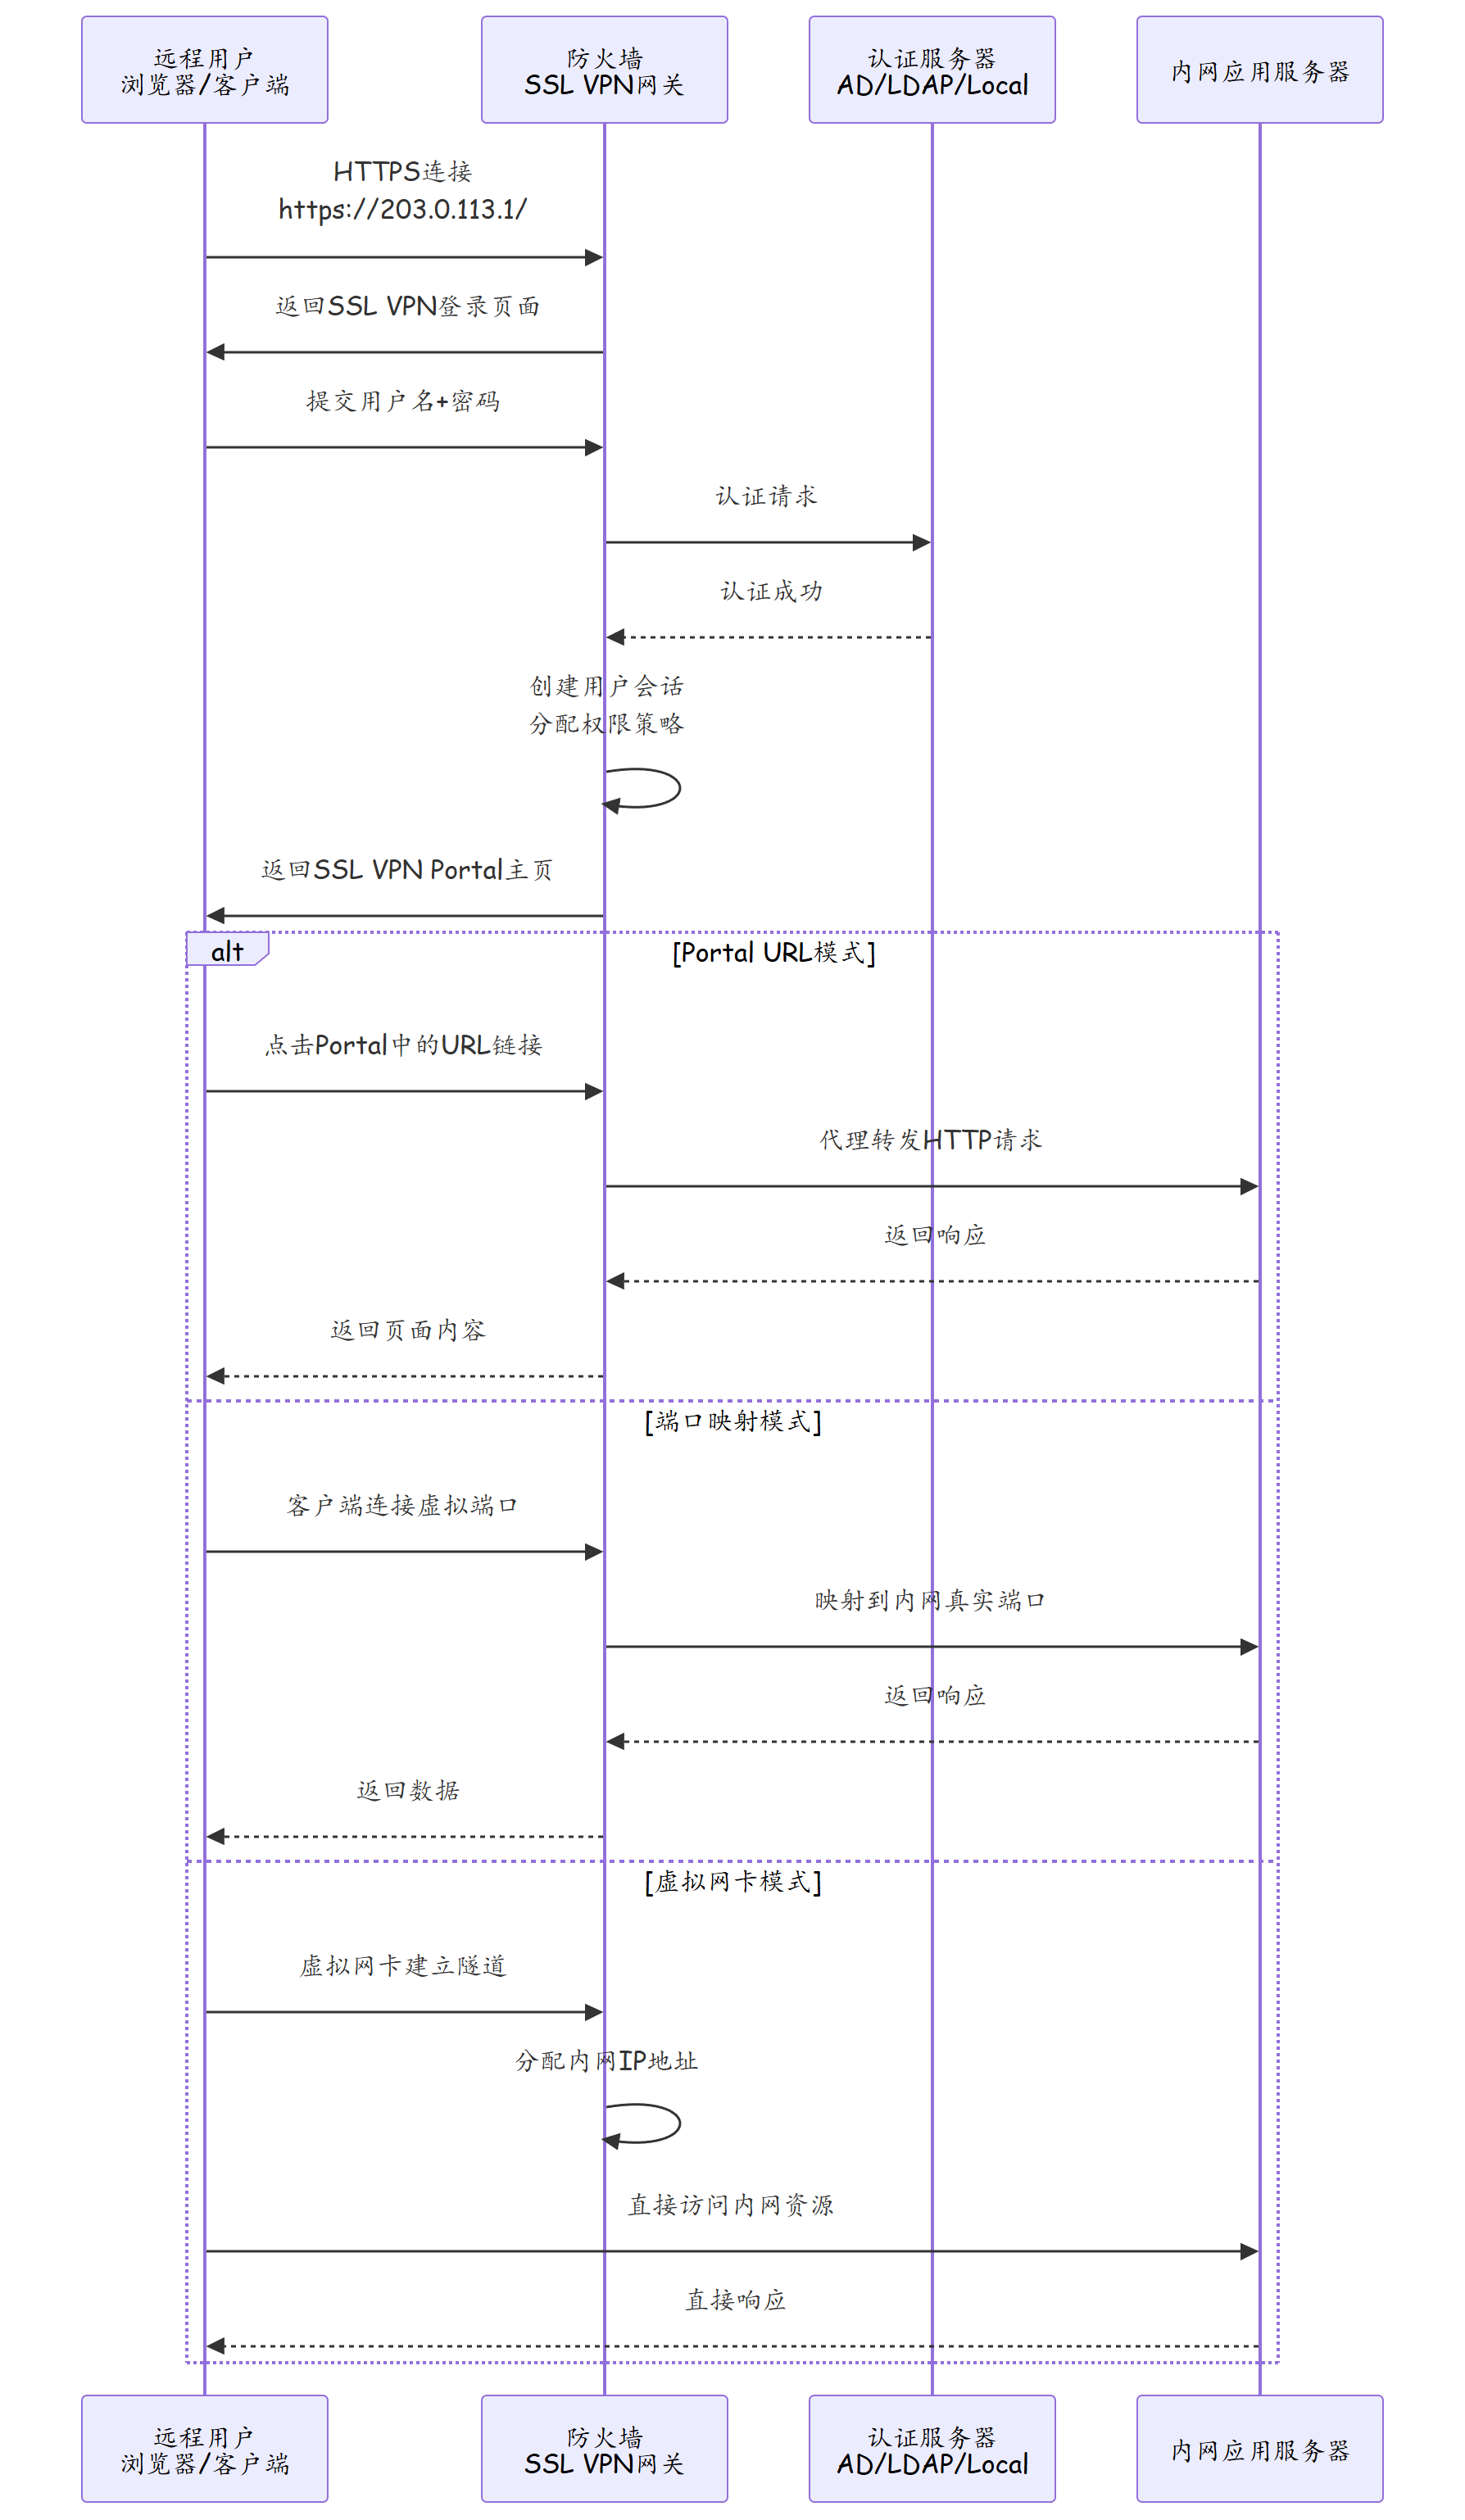
3.2 认证方式
SSL VPN 支持多种认证方式:
| 认证方式 | 说明 | 安全性 |
|---|---|---|
| 本地认证 | 用户名密码存储在防火墙本地 | 中等 |
| RADIUS 认证 | 对接 RADIUS 服务器 | 高 |
| LDAP/AD 认证 | 对接 Active Directory | 高 |
| 证书认证 | 客户端证书双向认证 | 最高 |
| 多因素认证 | 密码 + 动态令牌 | 最高 |
3.3 资源发布策略
SSL VPN 的资源发布遵循最小权限原则:
- URL 策略:定义哪些内网 Web 应用可以发布给远程用户
- 端口策略:定义哪些内网 TCP/UDP 端口可以映射
- IP 策略:定义远程用户可以访问的内网 IP 范围
- 用户绑定:将资源发布策略与用户/用户组绑定
四、实战配置/案例分析
4.1 SSL VPN 基础配置
# ============================================
# 步骤1:启用SSL VPN
# ============================================
system-view
sysname HQ-Firewall

# 启用SSL VPN功能
ssl vpn enable

# 配置SSL VPN参数
sslvpn
 # 设置Portal页面标题
 portal-name "HQ Remote Access Portal"
 # 设置会话超时时间(30分钟无操作自动登出)
 timeout 30
 # 设置最大并发用户数
 max-user 500
 quit

# ============================================
# 步骤2:配置SSL证书
# ============================================
# 生成RSA密钥对
pki local-cert vpn-cert rsa 2048

# 创建自签名证书(生产环境建议使用CA签发证书)
sslvpn certificate vpn-cert

# ============================================
# 步骤3:配置认证方式
# ============================================
# 方式1:本地用户认证
aa
 local-user vpn-user1 password cipher Remote@123
 local-user vpn-user1 service-type sslvpn
 local-user vpn-user1 privilege level 15
 quit

# 方式2:AD/LDAP认证(推荐)
aaa
 authentication-domain default
 authentication scheme ad-auth
 authorization scheme default
 accounting scheme default
 scheme-type ldap
 quit

ldap
 server-group ad-servers
 server 1 address 10.1.100.5 port 389
  username cn=admin,dc=company,dc=com
  password cipher Admin@123
 quit
 quit
4.2 URL 资源发布配置
# ============================================
# URL模式:发布内网Web应用
# ============================================
sslvpn
 # 定义URL资源
 ip pool vpn-pool start 10.255.0.100 end 10.255.0.200
 quit

 # 发布OA系统
 url-profile OA_System
  url http://10.1.50.10:8080/oa
  name "OA办公系统"
  quit

 # 发布邮件系统
 url-profile Mail_System
  url https://10.1.50.20/mail
  name "企业邮箱"
  quit

 # 发布ERP系统
 url-profile ERP_System
  url https://10.1.50.30/erp
  name "ERP系统"
  quit

 # 绑定URL资源到用户组
 user-group Sales_Team
  url-profile OA_System
  url-profile Mail_System
  quit

 user-group Finance_Team
  url-profile OA_System
  url-profile Mail_System
  url-profile ERP_System
  quit
quit
4.3 端口映射配置
# ============================================
# 端口映射模式:映射内网非Web应用
# ============================================
sslvpn
 # 映射RDP远程桌面(3389)
 tunnel-policy RDP_Access
  protocol tcp
  local-ip 10.1.100.50
  local-port 3389
  remote-port 3389
  quit

 # 映射SSH管理(22)
 tunnel-policy SSH_Access
  protocol tcp
  local-ip 10.1.100.0/24
  local-port 22
  remote-port 22
  quit

 # 映射数据库(3306)
 tunnel-policy MySQL_Access
  protocol tcp
  local-ip 10.1.200.10
  local-port 3306
  remote-port 3306
  quit

 # 绑定到运维组
 user-group IT_Ops
  tunnel-policy RDP_Access
  tunnel-policy SSH_Access
  tunnel-policy MySQL_Access
  quit
quit
4.4 安全案例:SSL VPN 暴力破解防护
事件描述:安全运营中心(SOC)监测到针对公司 SSL VPN 登录页面的大量登录失败告警,短时间内来自同一 IP 地址的失败尝试超过 1000 次。
分析:
# 查看SSL VPN登录日志
display sslvpn log
# 发现以下异常:
# 源IP: 185.220.101.45
# 失败尝试: 1,247次
# 尝试用户名: admin, root, administrator, zhangsan, lisi...
# 时间跨度: 5分钟
应急响应:
- 紧急封禁攻击源:
# 在防火墙上添加临时阻断策略
security-policy
 rule name Block_Brute_Force
  source-zone untrust
  destination-zone local
  source-address 185.220.101.45
  action deny
  log-action enable
 quit
- 启用登录防护:
sslvpn
 # 配置登录失败锁定
 login-lock
  # 5次失败后锁定账户
  max-fail 5
  # 锁定持续时间30分钟
  lock-time 30
  # 启用IP锁定(同一IP 20次失败后锁定IP 60分钟)
  ip-lock max-fail 20 lock-time 60
 quit

 # 启用图形验证码(第3次失败后弹出验证码)
 captcha enable threshold 3
 quit
- 加固认证:
# 启用多因素认证
sslvpn
 multi-factor-authentication enable
 # 对接Google Authenticator或华为eToken
 totp enable
 quit
经验总结:SSL VPN 作为暴露在 Internet 上的接入点,是暴力破解攻击的主要目标。防护措施应包含:账户锁定策略、IP 频率限制、图形验证码、多因素认证、Web 应用防火墙(WAF)防护。
五、总结
| 知识点 | 核心要点 |
|---|---|
| SSL VPN 定位 | 面向远程用户的单点接入方案 |
| Portal 模式 | 浏览器接入,发布Web应用URL |
| 端口映射 | 将内网TCP/UDP端口映射给远程用户 |
| 虚拟网卡 | 分配内网IP,远程用户成为内网一员 |
| 认证方式 | 本地/RADIUS/LDAP/证书/多因素认证 |
| 资源发布 | 按用户组绑定URL/端口/IP访问权限 |
| 安全加固 | 登录锁定、验证码、多因素认证、证书认证 |
| vs IPsec | SSL VPN更精细、穿透强;IPsec性能更高 |
思考
- SSL VPN 的 Portal URL 模式采用反向代理方式访问内网应用,与直接在防火墙上配置 DNAT 端口映射相比,安全性有何不同?
- 当 SSL VPN 采用虚拟网卡模式时,远程用户获得了内网 IP 地址,这是否意味着远程用户可以访问内网的任意资源?如何通过策略限制虚拟网卡用户的访问范围?
- 多因素认证(MFA)在 SSL VPN 中的部署增加了用户体验的复杂度,如何平衡安全性与易用性之间的关系?
下篇预告:第210篇:IPsec VPN 原理:IKEv1/v2 与 SA 建立