第208篇:防火墙反病毒与 URL 过滤
关键词:反病毒、AV、病毒特征库、URL过滤、URL过滤策略、威胁情报、恶意网站、云沙箱
一、引言
在企业的网络安全防护体系中,防火墙的反病毒(Anti-Virus, AV)和 URL 过滤功能是防御终端感染恶意软件和阻断用户访问危险网站的第一道屏障。传统的基于主机的反病毒软件只能保护已部署的终端,而防火墙级的反病毒和 URL 过滤可以在网络边界对所有经过的流量实施统一检测和控制。
随着威胁形态的不断演进,现代防火墙的反病毒和 URL 过滤能力已从简单的特征匹配发展为结合云端威胁情报、人工智能分析和沙箱检测的综合威胁防御体系。
二、核心概念
2.1 防火墙反病毒(AV)
防火墙反病毒功能通过深度扫描通过防火墙的文件传输流量,检测其中是否包含已知病毒、蠕虫、木马等恶意代码。
| 检测对象 | 支持协议 | 检测方式 |
|---|---|---|
| HTTP 下载 | HTTP/HTTPS | 内容扫描+沙箱分析 |
| 电子邮件附件 | SMTP/IMAP | 文件解包+特征匹配 |
| P2P 文件传输 | BT/eMule | 文件扫描 |
| FTP 传输 | FTP/SFTP | 实时流扫描 |
| 即时通讯文件 | IM 协议 | 附件扫描 |
2.2 URL 过滤分类体系
URL 过滤将互联网上的所有网站按照预定义的分类体系归类,管理员可以基于分类制定访问控制策略:
| URL 分类 | 示例 | 安全策略建议 |
|---|---|---|
| 恶意网站 | 挂马网站、钓鱼网站、C2服务器 | 强制阻断 |
| 色情暴力 | 成人内容网站 | 强制阻断 |
| 赌博诈骗 | 在线赌博、金融诈骗 | 强制阻断 |
| 社交媒体 | Facebook、微博、微信 | 限时或限速 |
| 视频娱乐 | YouTube、抖音、B站 | 限时或限速 |
| 工作相关 | 邮件、文档、开发工具 | 允许 |
| 新闻门户 | 新华网、BBC、CNN | 允许 |
2.3 云沙箱联动检测
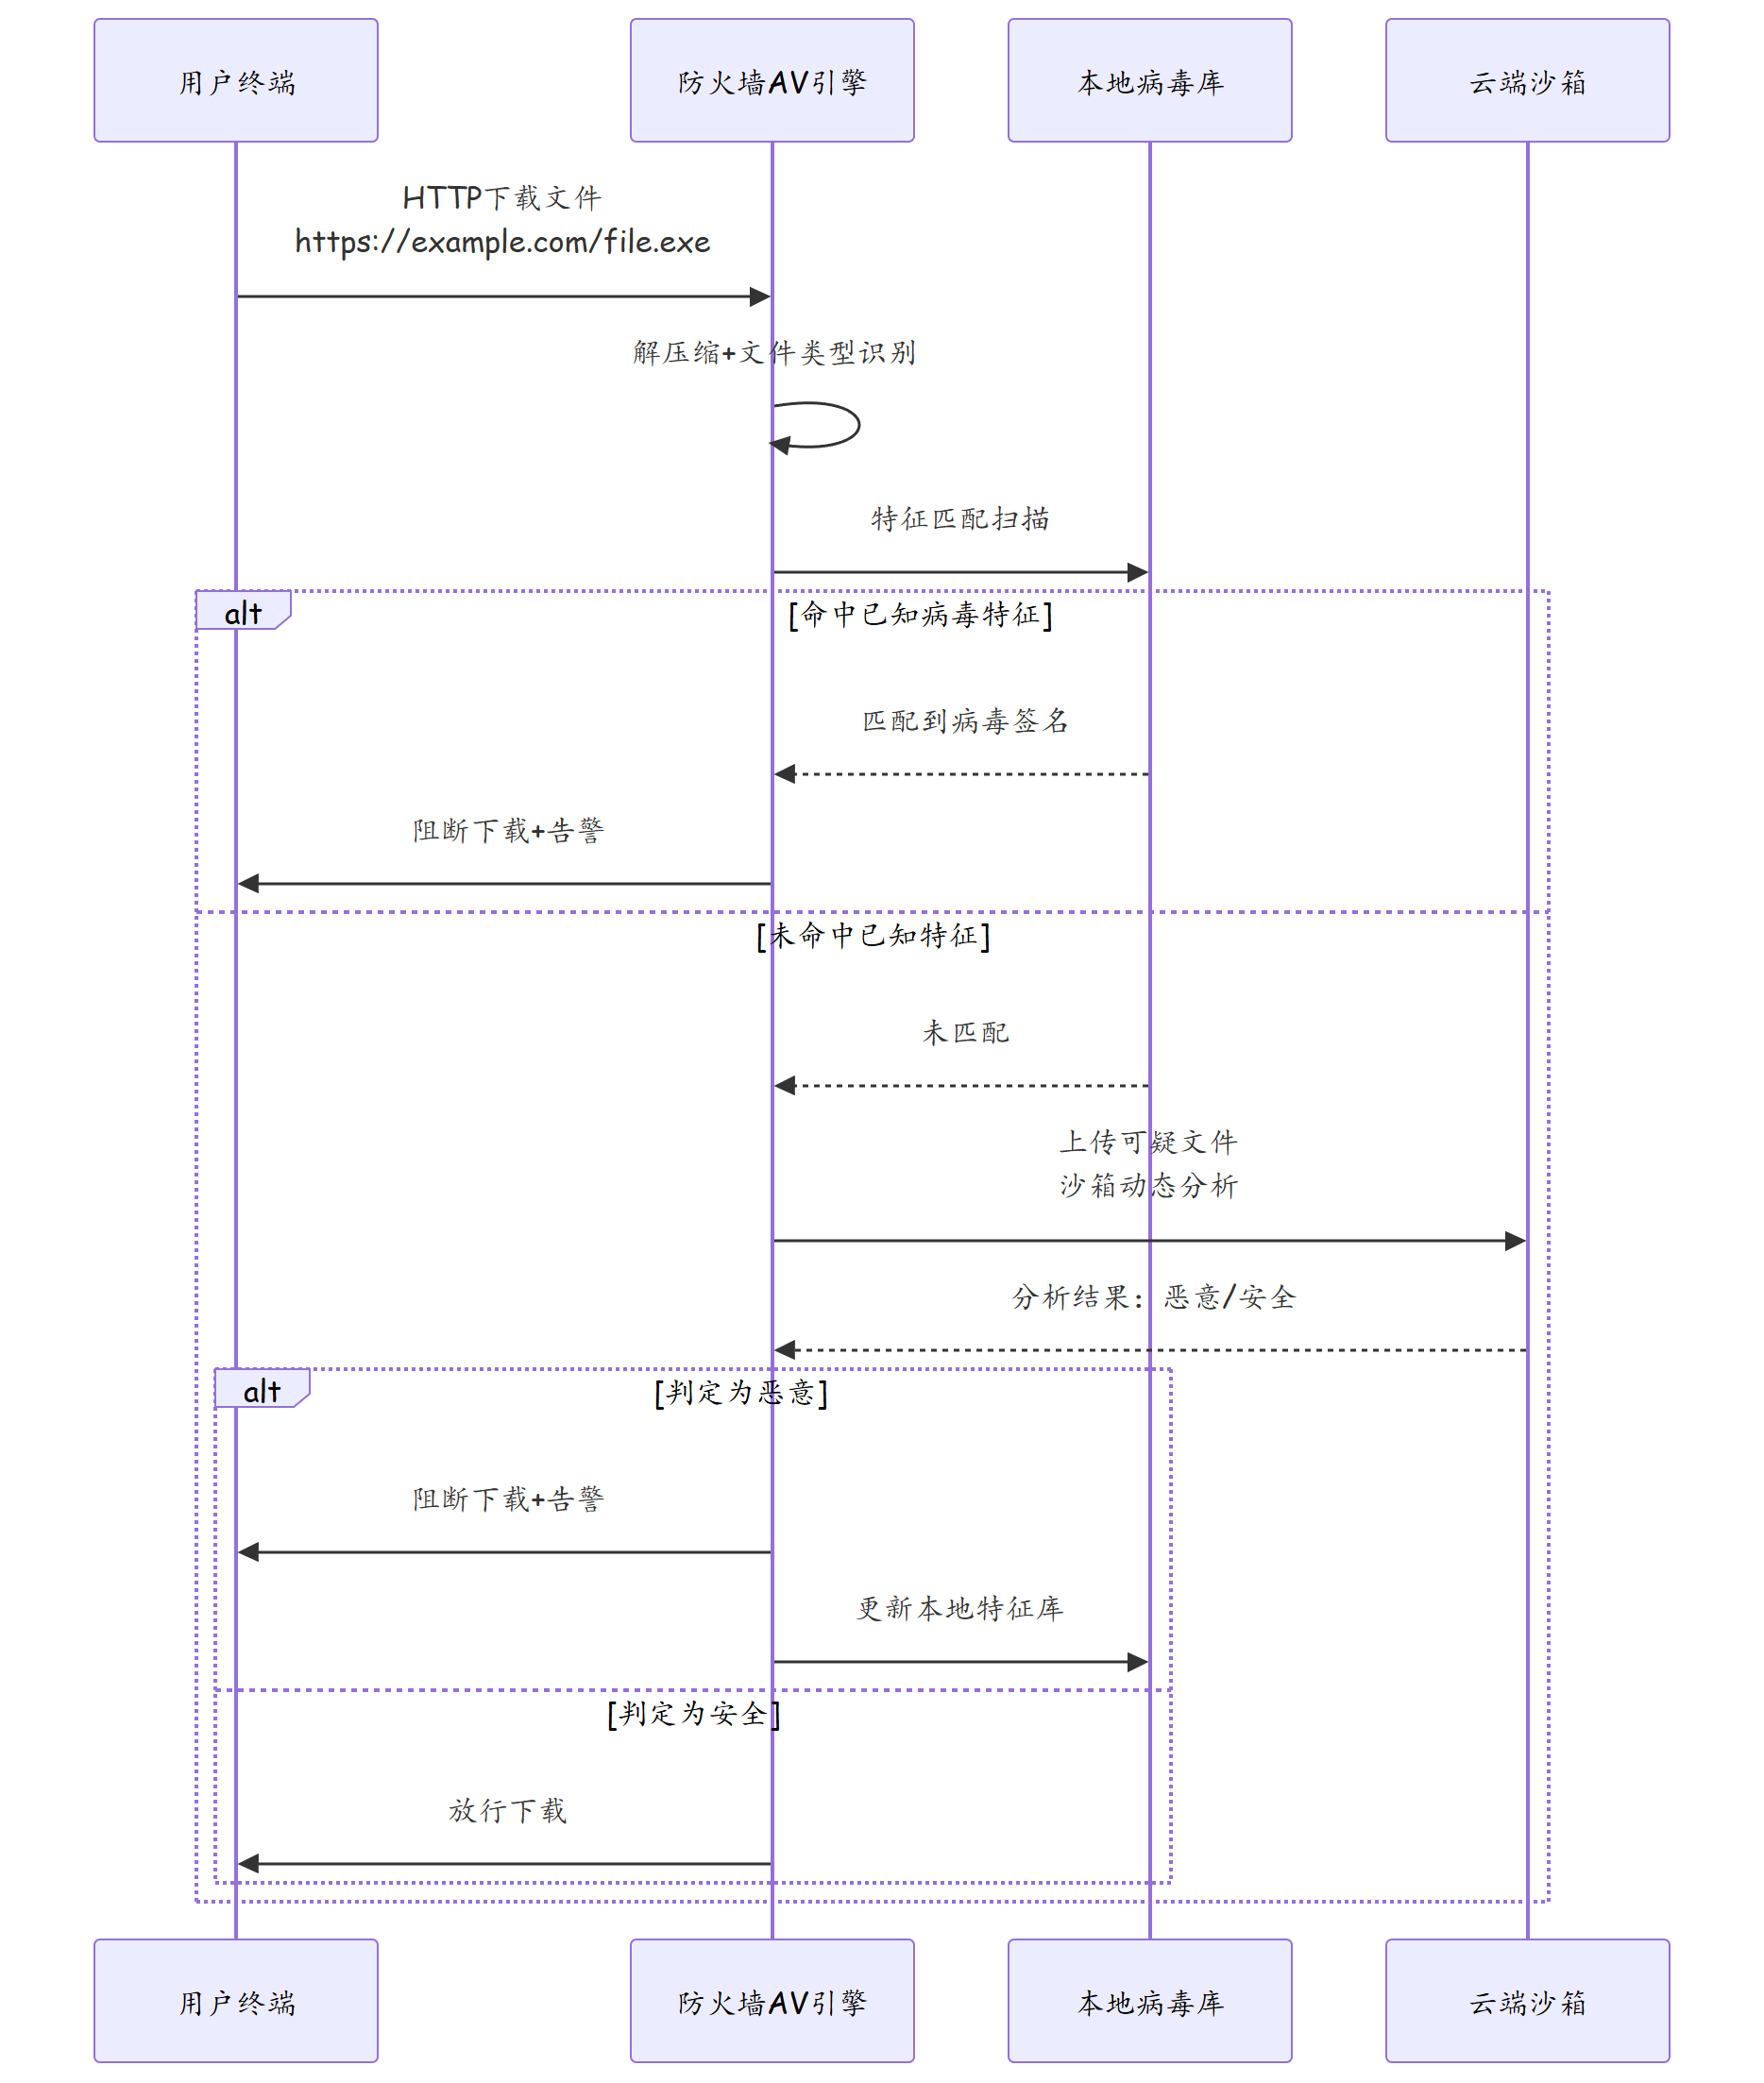
对于特征库尚未覆盖的未知威胁(零日攻击),防火墙通过与云沙箱联动实现深度检测:
- 防火墙拦截可疑文件
- 将文件上传至云端沙箱进行动态分析
- 沙箱在隔离环境中运行文件,观察其行为特征
- 分析结果返回防火墙,确认威胁后实时更新本地特征库
三、技术细节
3.1 反病毒检测流程
3.2 URL 过滤的工作机制
URL 过滤的匹配流程:
- 域名解析阶段:当用户发起 DNS 查询时,防火墙拦截 DNS 请求并检查目标域名是否在 URL 过滤库中
- 分类匹配阶段:将域名与 URL 分类库比对,确定该域名所属的分类
- 策略执行阶段:根据安全策略中对该分类的处置动作执行放行或阻断
- 缓存机制:已查询过的域名分类结果缓存在本地,降低查询延迟
3.3 HTTPS 流量检测的挑战
对于加密的 HTTPS 流量,防火墙的 AV 和 URL 过滤面临检测盲区:
| 检测方式 | 能否检测 HTTPS | 说明 |
|---|---|---|
| SSL 解密 | 能 | 防火墙作为中间人解密流量后检测 |
| SNI 检测 | 部分 | 仅能识别 TLS 握手阶段的服务器域名 |
| 证书指纹 | 部分 | 基于证书指纹识别已知恶意证书 |
| 流量行为分析 | 部分 | 基于流量大小、频率等特征识别异常 |
四、实战配置/案例分析
4.1 反病毒策略配置
# ============================================
# 步骤1:更新病毒特征库
# ============================================
# 查看当前病毒库版本
display av-virusdata version

# 通过Cloud更新
update virusdata server cloud

# 手动上传
update virusdata file flash:/av_data_20240901.pkg

# ============================================
# 步骤2:创建AV策略
# ============================================
av-policy
 # 创建严格AV策略
 policy name AV_Strict
  # 开启所有协议的AV检测
  protocol http action reset
  protocol smtp action reset
  protocol ftp action reset
  protocol imap action reset
  protocol p2p action alarm
  # 开启文件类型过滤
  file-type zip exe dll scr bat enable action reset
  # 开启沙箱联动
  sandbox enable
 quit

 # 创建宽松AV策略
 policy name AV_Loose
  protocol http action alarm
  protocol smtp action alarm
  # 仅告警不阻断
 quit
4.2 URL 过滤策略配置
# ============================================
# 步骤1:更新URL过滤库
# ============================================
update urlfilter-data server cloud

# ============================================
# 步骤2:创建URL过滤策略
# ============================================
urlfilter-policy
 # 创建企业URL过滤策略
 policy name URL_Enterprise
  # 强制阻断高危分类
  category malcode action block
  category phishing action block
  category porn action block
  category gambling action block
  # 限制非工作类网站
  category social-media action block
  category video-entertainment action block time 18:00-22:00
  category game action block time 08:30-18:00
  # 允许正常工作类网站
  category business action pass
  category news action pass
  category education action pass
 quit

 # 创建访客URL过滤策略(更严格)
 policy name URL_Guest
  category malcode action block
  category phishing action block
  category porn action block
  category gambling action block
  category social-media action block
  category video-entertainment action block
  category game action block
  category adult action block
  category proxy action block
  # 仅允许基础web浏览
  category business action pass
  category news action pass
 quit
4.3 与安全策略联动
# ============================================
# 安全策略中引用AV和URL过滤策略
# ============================================
security-policy
 rule name Trust_to_Internet_Web
  source-zone trust
  destination-zone untrust
  action permit
  service http https
  # 关联AV策略
  av-policy AV_Strict
  # 关联URL过滤策略
  urlfilter-policy URL_Enterprise
  log-action enable
 quit

 rule name Guest_to_Internet
  source-zone guest
  destination-zone untrust
  action permit
  service http https dns
  # 访客使用严格的AV和URL过滤
  av-policy AV_Strict
  urlfilter-policy URL_Guest
  log-action enable
 quit
4.4 安全案例:钓鱼网站应急响应
事件描述:某公司多名员工收到来自 "hr-notices.company.com" 的钓鱼邮件,邮件包含一个伪装成工资单的链接,点击后被引导至一个仿冒的公司内网登录页面。
应急响应步骤:
- 紧急阻断:
# 在URL过滤策略中添加黑名单
urlfilter-policy
 policy name URL_Enterprise
  black-list domain hr-notices.company.com action block
 quit

# 同时在全网 DNS 层面阻断
dns black-list domain hr-notices.company.com
- 病毒扫描:
# 检查是否有员工下载了钓鱼网站中的恶意附件
display av log
# 发现多个AV告警,涉及Trojan.GenericKD 病毒家族
# 受影响终端:15台
- 终端处置:
- 隔离受影响的15台终端
- 通过终端杀毒软件进行全盘扫描
-
重置受影响用户的域账号密码
-
长效防护:
# 将钓鱼域名加入全局黑名单
# 更新URL过滤策略,增加对仿冒域名的检测
# 启用SSL解密功能,检测HTTPS加密流量中的钓鱼内容
ssl decryption enable
ssl decryption policy Decrypt_All
五、反病毒与URL过滤扩展指南
5.1 威胁情报集成方案
| 情报来源 | 情报类型 | 更新频率 | 集成方式 |
|---|---|---|---|
| 华为 HiSec Insight | IP/域名/URL 威胁情报 | 实时 | 防火墙Cloud联动 |
| AlienVault OTX | IOC 指标(IP/URL/Hash) | 实时 | API 订阅 |
| Abuse.ch | 恶意 URL、恶意软件哈希 | 实时 | RSS/API |
| VirusTotal | 文件哈希信誉查询 | 实时 | API 查询 |
| MISP | 威胁情报共享平台 | 按需 | MISP Connector |
| 内部情报 | 历史攻击 IP、内部 IOC | 持续 | 自定义导入 |
# 华为防火墙威胁情报配置
threat-intelligence
 # 启用Cloud威胁情报
 cloud enable
 # 配置情报更新策略
 update-policy auto
  frequency hourly
  action update-and-restart
 quit
 # 导入自定义情报
 import file flash:/custom_ioc.csv
quit
5.2 AV+URL过滤策略矩阵
| 用户组 | AV策略 | URL策略 | SSL解密 | 说明 |
|---|---|---|---|---|
| 普通员工 | 严格(阻断) | 企业策略 | 全解密 | 最高安全 |
| 开发人员 | 严格(阻断) | 宽松策略 | 全解密 | 允许开发站点 |
| 访客 | 严格(阻断) | 访客策略 | 不解密 | 隐私保护 |
| 管理层 | 严格(阻断) | 宽松策略 | 选择性解密 | 允许社交媒体 |
| IoT设备 | 告警模式 | 白名单 | 不解密 | 兼容性优先 |
5.3 云沙箱检测能力说明
| 检测维度 | 检测内容 | 说明 |
|---|---|---|
| 文件行为 | 进程创建、文件操作、注册表修改 | 动态行为分析 |
| 网络行为 | DNS查询、HTTP请求、C2通信 | 网络流量分析 |
| 持久化 | 启动项、计划任务、服务安装 | 持久化机制检测 |
| 对抗技术 | VM检测、沙箱逃避、时间检测 | 高级对抗分析 |
| 沙箱环境 | 隔离Windows/Linux环境 | 跨平台检测 |
5.4 URL过滤误报处理流程
| 步骤 | 操作 | 说明 |
|---|---|---|
| 1. 确认误报 | 访问被阻断的URL验证是否为正常网站 | 确认非恶意 |
| 2. 查看分类 | 检查该URL被归入的危险分类 | display urlfilter-data |
| 3. 添加白名单 | 将URL加入白名单 | urlfilter whitelist |
| 4. 申诉纠错 | 向URL分类库供应商提交申诉 | 云端纠错 |
| 5. 分类调整 | 将该类URL策略调整为告警而非阻断 | 降低影响 |
# URL白名单配置
urlfilter whitelist
 entry 1 url https://internal-app.company.com action pass
 entry 2 url https://api.dev-tool.io action pass
 entry 3 url *.company.com action pass
quit
5.5 反病毒检测性能优化
| 优化项 | 方法 | 效果 |
|---|---|---|
| 文件类型过滤 | 仅扫描可疑文件类型(exe/dll/scr) | 减少50%扫描量 |
| 大小限制 | 跳过超大文件(>100MB) | 降低CPU占用 |
| 缓存命中 | 相同文件哈希命中缓存直接放行 | 降低重复扫描 |
| 协议选择 | 仅HTTP/FTP等协议启用AV | 避免不必要的检测 |
| 硬件加速 | 启用SecEngine硬件加速 | 吞吐量提升3倍 |
# AV性能优化配置
av-policy
 policy name AV_Strict
  # 仅扫描高危文件类型
  file-type zip exe dll scr bat ps1 vbs enable action reset
  file-type doc docx xlsx xlsm ppt pptm enable action reset
  # 跳过超大文件
  file-size-threshold 104857600
  # 启用文件哈希缓存
  hash-cache enable
  # 指定协议检测
  protocol http action reset
  protocol ftp action reset
  protocol smtp action reset
  # 不检测的协议
  protocol https action alarm
  protocol p2p action alarm
 quit
quit
六、总结
| 知识点 | 核心要点 |
|---|---|
| 反病毒功能 | 扫描HTTP/SMTP/FTP等协议中的恶意文件 |
| 病毒特征库 | 需定期更新,支持Cloud在线和手动离线更新 |
| URL 过滤 | 基于域名分类体系控制网站访问 |
| URL 分类 | 恶意/色情/赌博/社交/视频/工作/新闻等 |
| 云沙箱联动 | 检测未知威胁,动态分析可疑文件行为 |
| HTTPS 检测 | SSL解密实现完整检测,SNI提供部分检测 |
| 处置动作 | 阻断(block/reset)、告警(alarm)、放行(pass) |
| 最佳实践 | 内网用户启用AV+URL过滤,访客启用更严格策略 |
思考
- 防火墙反病毒功能在检测 HTTPS 加密流量时存在检测盲区,启用 SSL 解密功能可以解决这个问题,但会带来哪些新的安全风险和性能影响?
- URL 过滤依赖云端域名分类库的准确性,如果一个正常网站被错误分类为"恶意网站",应该通过什么途径进行申诉和纠正?
- 在部署防火墙反病毒功能时,如何平衡安全防护深度与网络性能之间的关系?对于高带宽场景有哪些优化建议?
下篇预告:第209篇:SSL VPN 远程接入方案