第140篇:园区网整网架构设计:接入→汇聚→核心
关键词:园区网架构、三层架构、接入层、汇聚层、核心层、高可用、堆叠、CSS、iStack、VRRP
一、引言
在前面数十篇文章中,我们从 VLAN、STP、VRRP、QoS、AAA 认证、WLAN 等多个角度学习了园区网的各种技术。现在,让我们把所有这些技术串联起来,从一个全局视角审视园区网的整体架构设计。
一个典型的企业园区网采用经典的三层架构:接入层、汇聚层、核心层。每一层有明确的功能定位,选择合适的设备规格和冗余方案,确保网络的性能、可靠性和可扩展性。
二、核心概念
2.1 经典三层架构
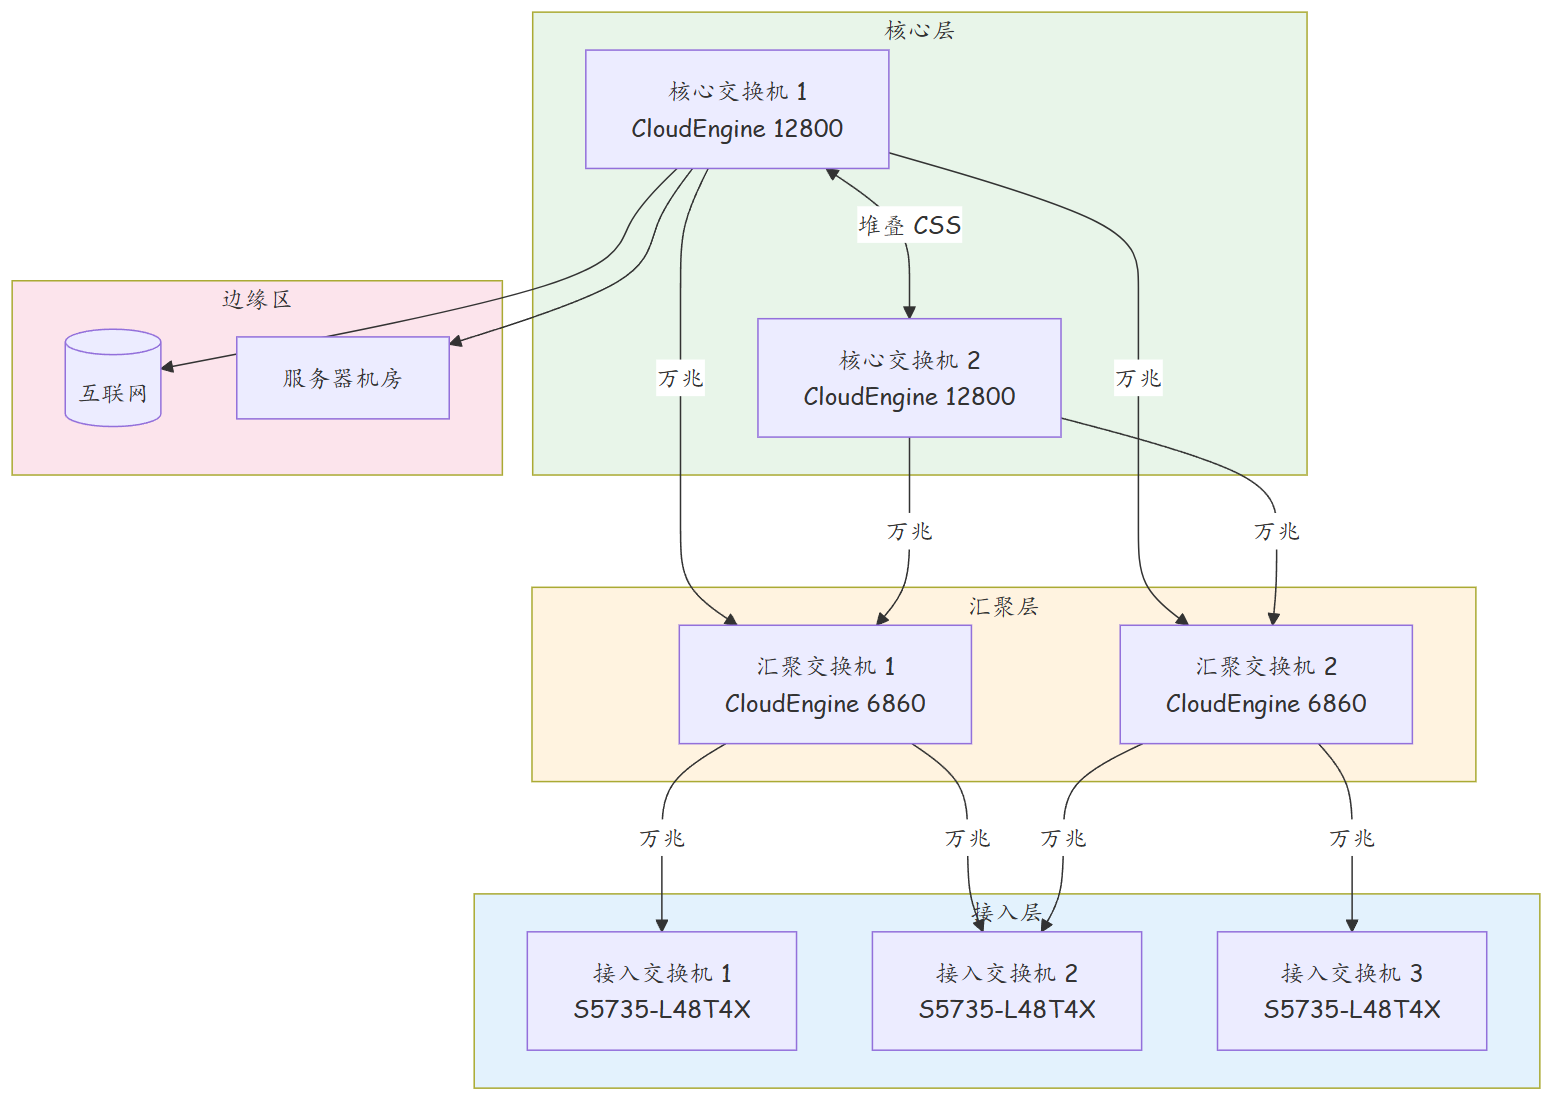
2.2 各层功能定位
| 层级 | 功能定位 | 关键特性 | 典型设备 |
|---|---|---|---|
| 核心层 | 高速转发、路由决策 | 高带宽、低延迟、高冗余 | CloudEngine 12800/8800 |
| 汇聚层 | 策略实施、协议终结 | 策略控制、路由聚合、ACL/QoS | CloudEngine 6860/5800 |
| 接入层 | 终端接入、安全控制 | 端口密度、PoE、安全功能 | S5735/S6730 |
2.3 各层详细功能
核心层
| 功能 | 说明 |
|---|---|
| 高速转发 | 万兆/十万兆线速转发,不成为瓶颈 |
| 路由决策 | OSPF/BGP 路由计算,路由聚合 |
| 高可用 | 堆叠(CSS)或 VRRP + 链路聚合 |
| 出口连接 | 连接互联网出口、数据中心、分支机构 |
汇聚层
| 功能 | 说明 |
|---|---|
| 协议终结 | 终结接入层 STP/VLAN,聚合路由 |
| 策略控制 | ACL 过滤、QoS 策略、流量限速 |
| 安全隔离 | 不同部门/不同区域的安全策略 |
| WLAN 管理 | AC 功能可部署在汇聚层交换机上 |
接入层
| 功能 | 说明 |
|---|---|
| 终端接入 | 提供 RJ45/Wi-Fi 接入端口 |
| PoE 供电 | 为 AP、IP 电话、摄像头供电 |
| 安全功能 | 802.1X、端口安全、DHCP Snooping |
| 智能边缘 | AI 识别终端类型、自动分配策略 |
三、技术细节
3.1 设备选型原则
| 层级 | 端口密度 | 上行带宽 | PoE | 管理功能 |
|---|---|---|---|---|
| 核心 | 低(万兆光口) | 40G/100G | 不需要 | 路由、VRRP、堆叠 |
| 汇聚 | 中(千兆 + 万兆光口) | 万兆上行 | 可选 | ACL、QoS、路由、AC |
| 接入 | 高(48 端口) | 双万兆上行 | PoE+/PoE++ | 802.1X、安全 |
3.2 链路冗余设计
| 冗余方式 | 说明 | 适用层级 |
|---|---|---|
| 设备堆叠(CSS/iStack) | 多台物理设备逻辑化为一个设备 | 核心层、汇聚层 |
| 跨设备 Eth-Trunk | 跨物理设备的链路聚合 | 核心-汇聚间 |
| VRRP + Eth-Trunk | 网关冗余 + 链路冗余 | 各层 |
| SmartLink | 快速链路切换(毫秒级) | 接入层 |
3.3 IP 地址规划
| 网段 | 用途 | 子网掩码 | VLAN |
|---|---|---|---|
| 10.0.0.0/24 | 设备管理 | 255.255.255.0 | VLAN 999 |
| 10.10.1.0/24 | 接入层互联 | 255.255.255.0 | VLAN 1 |
| 10.10.10.0/24 | 员工办公 | 255.255.255.0 | VLAN 10 |
| 10.10.20.0/24 | 服务器 | 255.255.255.0 | VLAN 20 |
| 10.10.100.0/24 | AP 管理 | 255.255.255.0 | VLAN 100 |
| 10.10.200.0/24 | STA 数据 | 255.255.255.0 | VLAN 200 |
| 10.10.1000.0/24 | 访客 | 255.255.255.0 | VLAN 1000 |
3.4 中小型企业简化架构
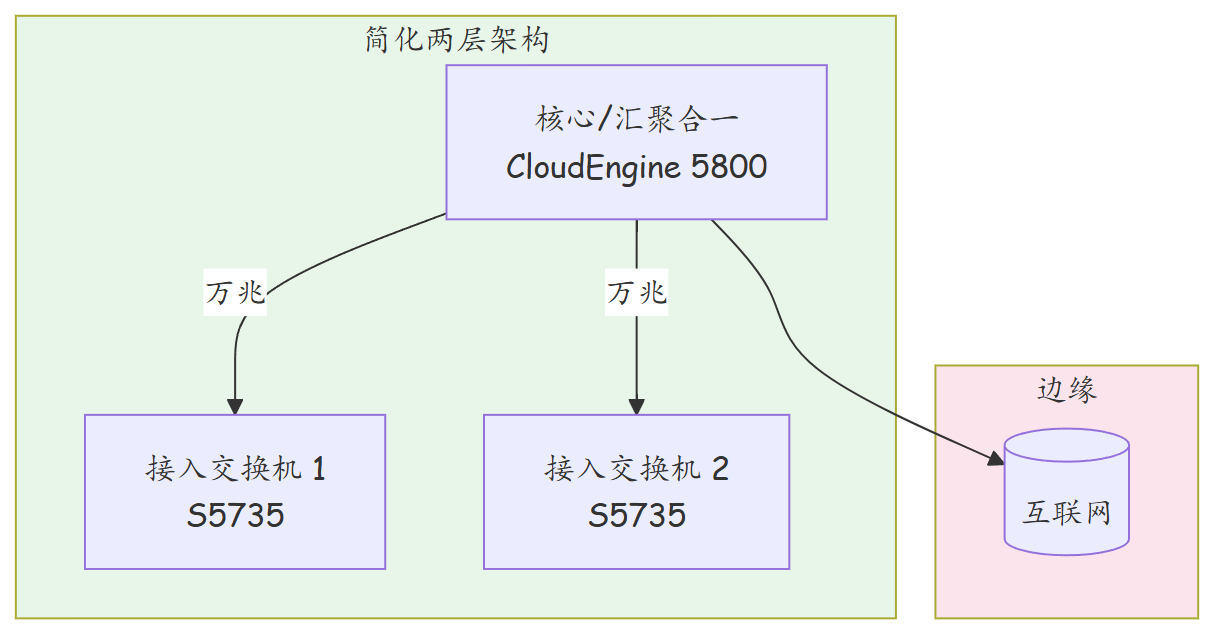
对于 50-200 人的中小企业,核心层和汇聚层可以合并为两层架构,核心交换机同时承担汇聚功能,降低部署成本。
四、实战配置/案例分析
4.1 核心层堆叠(CSS)配置
# ========== 核心层两台 CloudEngine 12800 堆叠 ==========

# 设备 1(优先级高,成为 Master)
[CE12800-1] sysname CORE-STACK
[CE12800-1] stack
[CE12800-1-stack] stack unit 1 priority 200
[CE12800-1-stack] quit

# 配置堆叠链路(40G 光口互联)
[CE12800-1] interface FortyGigE 1/0/1
[CE12800-1-FortyGigE1/0/1] port link-aggregation group 1
[CE12800-1] interface FortyGigE 1/0/2
[CE12800-1-FortyGigE1/0/2] port link-aggregation group 1

# 设备 2(优先级低,成为 Slave)
[CE12800-2] sysname CORE-STACK
[CE12800-2] stack
[CE12800-2-stack] stack unit 2 priority 100
[CE12800-2-stack] quit

[CE12800-2] interface FortyGigE 1/0/1
[CE12800-2-FortyGigE1/0/1] port link-aggregation group 1
[CE12800-2] interface FortyGigE 1/0/2
[CE12800-2-FortyGigE1/0/2] port link-aggregation group 1

# 堆叠完成后验证
[CE12800] display stack
# Unit 1: Master, Priority 200
# Unit 2: Slave,  Priority 100

# 核心层 VLAN 和路由
[CE12800] vlan batch 10 20 100 200 999

[CE12800] interface Vlanif 10
[CE12800-Vlanif10] ip address 10.10.10.1 24

[CE12800] interface Vlanif 100
[CE12800-Vlanif100] ip address 10.10.100.1 24

[CE12800] ospf 1 router-id 10.0.0.1
[CE12800-ospf-1] area 0
[CE12800-ospf-1-area-0.0.0.0] network 10.0.0.0 0.0.255.255
[CE12800-ospf-1-area-0.0.0.0] quit
[CE12800-ospf-1] quit
4.2 汇聚层配置
# ========== 汇聚层 CloudEngine 6860 ==========

[AGG-01] sysname AGG-01

# VLAN
[AGG-01] vlan batch 10 20 100 200 999

# 上联核心(万兆链路聚合,跨设备 Eth-Trunk)
[AGG-01] interface Ten-GigabitEthernet 1/0/47
[AGG-01-Ten-GigabitEthernet1/0/47] port link-aggregation group 10
[AGG-01] interface Ten-GigabitEthernet 1/0/48
[AGG-01-Ten-GigabitEthernet1/0/48] port link-aggregation group 10
[AGG-01] interface Bridge-Aggregation 10
[AGG-01-Bridge-Aggregation10] link-aggregation mode dynamic
[AGG-01-Bridge-Aggregation10] port link-type trunk
[AGG-01-Bridge-Aggregation10] port trunk allow-pass vlan all

# 下联接入交换机
[AGG-01] interface GigabitEthernet 1/0/1
[AGG-01-GigabitEthernet1/0/1] port link-aggregation group 1
[AGG-01] interface GigabitEthernet 1/0/2
[AGG-01-GigabitEthernet1/0/2] port link-aggregation group 1
[AGG-01] interface Bridge-Aggregation 1
[AGG-01-Bridge-Aggregation1] link-aggregation mode dynamic
[AGG-01-Bridge-Aggregation1] port link-type trunk
[AGG-01-Bridge-Aggregation1] port trunk allow-pass vlan 10 20 100 200

# OSPF 路由
[AGG-01] ospf 1 router-id 10.0.1.1
[AGG-01-ospf-1] area 0
[AGG-01-ospf-1-area-0.0.0.0] network 10.0.0.0 0.0.255.255
[AGG-01-ospf-1-area-0.0.0.0] quit
[AGG-01-ospf-1] quit

# QoS 策略(汇聚层实施)
[AGG-01] traffic classifier VOICE operator or
[AGG-01-traf-crs-VOICE] if-match car-dscp ef
[AGG-01-traf-crs-VOICE] quit

[AGG-01] traffic behavior VOICE-BEH
[AGG-01-traf-beh-VOICE-BEH] queue hq queue 0
[AGG-01-traf-beh-VOICE-BEH] quit

[AGG-01] traffic policy QOS-AT-AGG
[AGG-01-trafficpolicy-QOS-AT-AGG] classifier VOICE behavior VOICE-BEH
[AGG-01-trafficpolicy-QOS-AT-AGG] quit

[AGG-01] interface Bridge-Aggregation 10
[AGG-01-Bridge-Aggregation10] traffic-policy QOS-AT-AGG outbound
4.3 接入层配置
# ========== 接入层 S5735-L48T4X ==========

[ACCESS-F1-01] sysname ACCESS-F1-01

# VLAN
[ACCESS-F1-01] vlan batch 10 20 100 200 999

# 上联汇聚(双万兆链路聚合)
[ACCESS-F1-01] interface FortyGigE 1/0/1
[ACCESS-F1-01-FortyGigE1/0/1] port link-aggregation group 100
[ACCESS-F1-01] interface FortyGigE 1/0/2
[ACCESS-F1-01-FortyGigE1/0/2] port link-aggregation group 100
[ACCESS-F1-01] interface Bridge-Aggregation 100
[ACCESS-F1-01-Bridge-Aggregation100] link-aggregation mode dynamic
[ACCESS-F1-01-Bridge-Aggregation100] port link-type trunk
[ACCESS-F1-01-Bridge-Aggregation100] port trunk allow-pass vlan 10 20 100 200

# 员工接入端口(端口组批量配置)
[ACCESS-F1-01] port-group 1
[ACCESS-F1-01-port-group-1] group-member GigabitEthernet 1/0/1 to GigabitEthernet 1/0/24
[ACCESS-F1-01-port-group-1] port link-type access
[ACCESS-F1-01-port-group-1] port default vlan 10

# AP 接入端口
[ACCESS-F1-01] interface GigabitEthernet 1/0/25
[ACCESS-F1-01-GigabitEthernet1/0/25] port link-type trunk
[ACCESS-F1-01-GigabitEthernet1/0/25] port trunk allow-pass vlan 100 200
[ACCESS-F1-01-GigabitEthernet1/0/25] port trunk pvid vlan 100

# 安全功能
[ACCESS-F1-01] dhcp snooping enable
[ACCESS-F1-01] dhcp snooping trusted interface Bridge-Aggregation 100

# 端口安全
[ACCESS-F1-01] port-security enable
[ACCESS-F1-01] interface range GigabitEthernet 1/0/1 to GigabitEthernet 1/0/24
[ACCESS-F1-01-ifrange] port-security max-mac-num 2
[ACCESS-F1-01-ifrange] port-security protect-action shutdown

# STP 配置
[ACCESS-F1-01] stp mode mstp
[ACCESS-F1-01] stp priority 4096
[ACCESS-F1-01] interface Bridge-Aggregation 100
[ACCESS-F1-01-Bridge-Aggregation100] stp edged-port enable
4.4 故障案例:核心层单链路故障后的流量切换
场景:核心交换机到汇聚交换机的两条万兆链路中,一条光模块故障。
排查:
# 检查链路状态
[AGG-01] display eth-trunk 10
# Eth-Trunk10:
#   Ten-GigabitEthernet1/0/47   UP (Active)
#   Ten-GigabitEthernet1/0/48   DOWN (光模块故障)

# 检查流量
[AGG-01] display interface Bridge-Aggregation 10
# 带宽从 20G 降为 10G,流量正常转发
根因:光模块故障导致 Eth-Trunk 中一条成员链路 DOWN,Eth-Trunk 本身仍然 UP。
处理:更换故障光模块。Eth-Trunk 自动将流量重新均衡到双链路。
4.5 故障案例:接入层环路导致广播风暴
场景:某楼层用户私自接入小型交换机,形成环路,导致整个 VLAN 内用户无法上网。
排查:
# 1. 检查 CPU 利用率(广播风暴导致 CPU 满载)
[ACCESS-F1-01] display cpu-usage
# CPU: 98%

# 2. 检查广播包统计
[ACCESS-F1-01] display interface GigabitEthernet 1/0/15
# Input broadcast packets: 850000/s (异常)

# 3. STP 阻断端口
[ACCESS-F1-01] display stp brief
# Gi1/0/15 处于 Discarding 状态(STP 已阻断)
# 但 STP 收敛时间 30 秒内,大量广播已造成冲击
根因:用户私接交换机形成环路,STP 需要 30 秒收敛,在此期间广播风暴冲击网络。
处理: 1. 立即关闭故障端口:
[ACCESS-F1-01] interface GigabitEthernet 1/0/15
[ACCESS-F1-01-GigabitEthernet1/0/15] shutdown
- 部署 BPDU 保护和 Loopback-Detection 加速环路检测:
[ACCESS-F1-01] interface range GigabitEthernet 1/0/1 to GigabitEthernet 1/0/24
[ACCESS-F1-01-ifrange] bpdu-enable
[ACCESS-F1-01-ifrange] bpdu-protection
[ACCESS-F1-01-ifrange] loopback-detection enable
[ACCESS-F1-01-ifrange] loopback-detection shutdown enable
五、总结
| 项目 | 说明 |
|---|---|
| 三层架构 | 核心(转发)→ 汇聚(策略)→ 接入(终端) |
| 核心层 | 高带宽、高可用(堆叠/VRRP)、路由决策 |
| 汇聚层 | 策略实施(ACL/QoS/安全)、协议终结 |
| 接入层 | 端口密度、PoE、802.1X、端口安全 |
| 链路冗余 | Eth-Trunk(链路聚合)+ VRRP(网关冗余) |
| 设备冗余 | CSS/iStack(堆叠)或双机热备 |
| 小型企业 | 可简化为核心+接入两层架构 |
| IP 规划 | 按业务 VLAN 划分子网,管理 VLAN 独立 |
| STP 保护 | BPDU 保护、环路检测、Edge 端口 |
| 华为方案 | CloudEngine 核心 + CE6860 汇聚 + S5735 接入 |
思考
-
三层架构中,核心层只负责高速转发。但如果在核心层上配置了复杂的 ACL 策略,会不会影响转发性能?ACL 应该配置在哪一层?
-
堆叠(CSS)和 VRRP + Eth-Trunk 都能实现高可用。两种方案在故障切换时间、配置复杂度、扩展性方面各有何优劣?
-
接入交换机上联汇聚使用双万兆链路聚合。如果两台汇聚交换机也做了堆叠,是否还能实现跨设备链路聚合?如果不做堆叠,有什么替代方案?
下篇预告:第141篇:中小型企业网设计与设备选型