第141篇:中小型企业网设计与设备选型
关键词:中小企业网、设备选型、两层级架构、S5735、S6730、CloudEngine、成本控制、华为
一、引言
第140篇介绍了经典三层架构(接入→汇聚→核心),但在实际工程中,企业规模千差万别。对于50到500人的中小型企业,三层架构往往过于复杂,带来不必要的采购成本和管理负担。两层级架构(接入→核心,也称 Spine-Leaf 简化版或 Collapsed Core 架构)成为更务实的选择。
中小企业网设计的核心矛盾是:在有限的预算下,如何兼顾性能、可靠性和可维护性。本文将从需求评估、架构设计、设备选型到实战配置,完整展开中小型企业网的建设路径。
二、核心概念
2.1 中小企业规模分级
| 规模 | 人数 | 终端数(含IoT) | 架构建议 | 典型设备数 |
|---|---|---|---|---|
| 微型 | ≤ 20 | ≤ 50 | 单层交换机 + 路由器 | 2 ~ 3 台 |
| 小型 | 21 ~ 100 | 50 ~ 200 | 两层(接入→核心) | 4 ~ 8 台 |
| 中型 | 101 ~ 500 | 200 ~ 1500 | 两层(接入→核心) | 8 ~ 20 台 |
| 中大型 | 501 ~ 2000 | 1500 ~ 5000 | 两层或三层 | 20 ~ 50 台 |
2.2 两层级架构拓扑
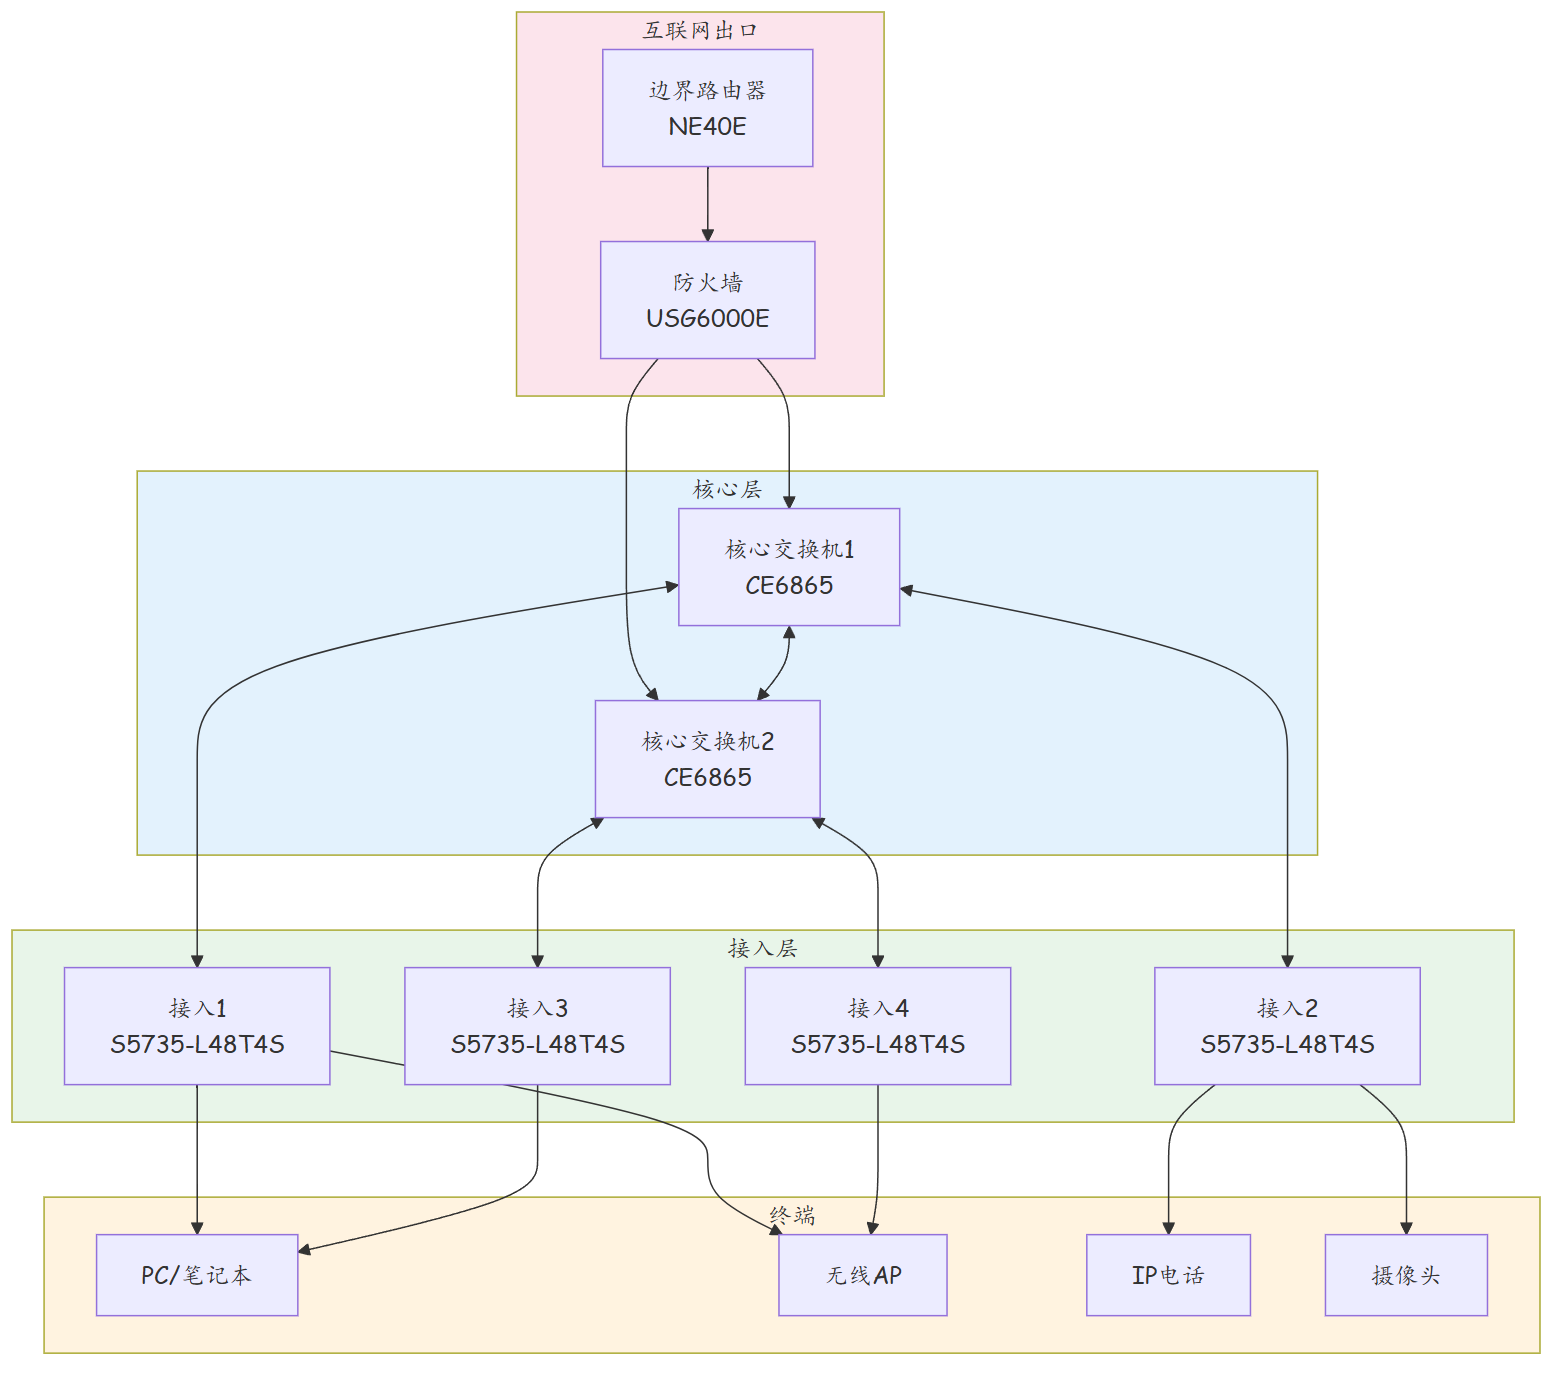
2.3 关键设计原则
- 收敛核心(Collapsed Core):汇聚层与核心层功能合并为一台(或两台)三层设备
- 扁平化网络:减少跳数,降低延迟
- 适度冗余:核心双机 + 链路聚合,接入层单归属
- 弹性扩展:预留接口和端口license,支持平滑扩容
- 统一运维:同系列产品优先,降低运维门槛
三、技术细节
3.1 设备选型矩阵
核心层设备选型
| 型号 | 交换容量 | 端口密度 | 定位 | 适用场景 |
|---|---|---|---|---|
| CloudEngine 6860-48T4CQ-E | 7.68Tbps | 48×25G + 4×100G | 中型核心 | 300人以内企业 |
| CloudEngine 6865-48TC | 19.2Tbps | 48×10G + 4×400G | 中大型核心 | 500人以内企业 |
| CloudEngine 5860-48T | 2.4Tbps | 48×10G + 4×40G | 小型核心 | 100人以内企业 |
接入层设备选型
| 型号 | 端口 | PoE | 定位 | 适用场景 |
|---|---|---|---|---|
| S5735-L48T4S-A | 48×1G + 4×10G | 非PoE | 普通办公接入 | 桌面PC、服务器 |
| S5735-L48P4X-A | 48×1G-PoE+ + 4×10G | 370W | AP/摄像头接入 | 无线覆盖、安防 |
| S5735-L24P4X-A | 24×1G-PoE+ + 4×10G | 370W | 小楼层接入 | 20个工位以下 |
出口设备选型
| 型号 | 吞吐量 | 特性 | 适用场景 |
|---|---|---|---|
| USG6546E | 12Gbps | 全威胁防护 | 中小型企业防火墙 |
| AR6280S | 10Gbps | 万兆广域网网关 | 小型企业出口 |
3.2 IP 地址规划
| 网段 | 用途 | 掩码 | 地址数量 |
|---|---|---|---|
| 10.1.0.0/16 | 企业内部私有地址空间 | - | - |
| 10.1.0.0/24 | 设备管理 VLAN | 255.255.255.0 | 254 |
| 10.1.10.0/24 | 办公 VLAN | 255.255.255.0 | 254 |
| 10.1.20.0/24 | 无线用户 VLAN | 255.255.255.0 | 254 |
| 10.1.30.0/24 | 服务器 VLAN | 255.255.255.0 | 254 |
| 10.1.40.0/24 | VoIP VLAN | 255.255.255.0 | 254 |
| 10.1.50.0/24 | 视频监控 VLAN | 255.255.255.0 | 254 |
| 10.1.255.0/24 | 设备互联 | 255.255.255.0 | 254 |
3.3 VLAN 规划与路由策略
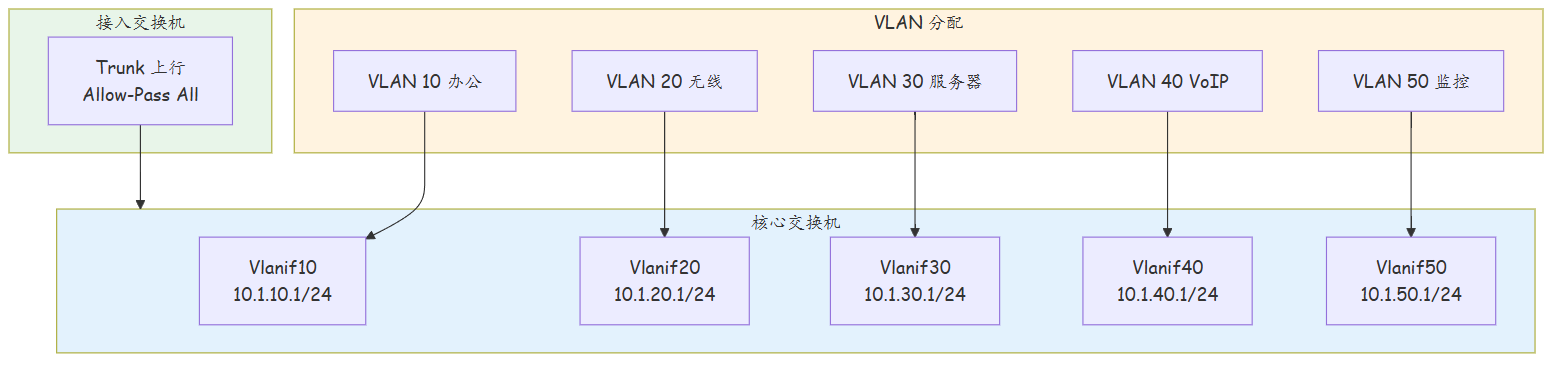
3.4 接入层单归属与双归属的权衡
| 方案 | 优点 | 缺点 | 成本对比 |
|---|---|---|---|
| 单归属 | 简单、成本低、故障域小 | 核心单点故障影响整栋楼 | 基准 |
| 双归属 | 高可用、无单点故障 | 配置复杂、需 M-LAG | + 40% ~ 60% |
对于中小企业,推荐接入层采用单归属架构,仅在核心层做双机冗余。当单台核心交换机故障时,对应该核心的接入层终端会中断,但另一台核心承载的终端继续服务,整体可用性达到 70% ~ 80%,对于多数中小企业已足够。
四、实战配置/案例分析
4.1 核心交换机完整配置
# ========== 核心交换机 CE-SW-01 ==========
[HUAWEI] sysname CE-SW-01

# --- 基础配置 ---
[CE-SW-01] dhcp enable
[CE-SW-01] ip route-static 0.0.0.0 0.0.0.0 10.1.0.254

# --- 管理 VLAN ---
[CE-SW-01] vlan batch 1 10 20 30 40 50 100
[CE-SW-01] interface Vlanif 1
[CE-SW-01-Vlanif1] ip address 10.1.0.1 255.255.255.0
[CE-SW-01-Vlanif1] description MGMT-VLAN

# --- 业务 VLAN 网关 ---
[CE-SW-01] interface Vlanif 10
[CE-SW-01-Vlanif10] ip address 10.1.10.1 255.255.255.0
[CE-SW-01-Vlanif10] dhcp select global
[CE-SW-01-Vlanif10] description OFFICE-VLAN

[CE-SW-01] interface Vlanif 20
[CE-SW-01-Vlanif20] ip address 10.1.20.1 255.255.255.0
[CE-SW-01-Vlanif20] dhcp select global
[CE-SW-01-Vlanif20] description WIRELESS-VLAN

[CE-SW-01] interface Vlanif 30
[CE-SW-01-Vlanif30] ip address 10.1.30.1 255.255.255.0
[CE-SW-01-Vlanif30] description SERVER-VLAN

[CE-SW-01] interface Vlanif 40
[CE-SW-01-Vlanif40] ip address 10.1.40.1 255.255.255.0
[CE-SW-01-Vlanif40] dhcp select global
[CE-SW-01-Vlanif40] description VOIP-VLAN

[CE-SW-01] interface Vlanif 50
[CE-SW-01-Vlanif50] ip address 10.1.50.1 255.255.255.0
[CE-SW-01-Vlanif50] dhcp select global
[CE-SW-01-Vlanif50] description CCTV-VLAN

# --- DHCP 地址池 ---
[CE-SW-01] ip pool OFFICE
[CE-SW-01-ip-pool-OFFICE] network 10.1.10.0 mask 255.255.255.0
[CE-SW-01-ip-pool-OFFICE] gateway list 10.1.10.1
[CE-SW-01-ip-pool-OFFICE] dns-list 114.114.114.114 8.8.8.8
[CE-SW-01-ip-pool-OFFICE] lease day 7

[CE-SW-01] ip pool WIRELESS
[CE-SW-01-ip-pool-WIRELESS] network 10.1.20.0 mask 255.255.255.0
[CE-SW-01-ip-pool-WIRELESS] gateway list 10.1.20.1
[CE-SW-01-ip-pool-WIRELESS] dns-list 114.114.114.114
[CE-SW-01-ip-pool-WIRELESS] lease day 1

# --- 核心互联 ---
[CE-SW-01] interface 400GE1/0/1
[CE-SW-01-400GE1/0/1] description TO-CE-SW-02
[CE-SW-01-400GE1/0/1] port link-mode bridge
[CE-SW-01-400GE1/0/1] port trunk allow-pass vlan 1

# --- 下行接入链路 ---
[CE-SW-01] interface 10GE1/0/10
[CE-SW-01-10GE1/0/10] description TO-ACC-SW-01
[CE-SW-01-10GE1/0/10] port link-mode bridge
[CE-SW-01-10GE1/0/10] port trunk allow-pass vlan 10 20 30 40 50

[CE-SW-01] interface 10GE1/0/11
[CE-SW-01-10GE1/0/11] description TO-ACC-SW-02
[CE-SW-01-10GE1/0/11] port link-mode bridge
[CE-SW-01-10GE1/0/11] port trunk allow-pass vlan 10 20 30 40 50
4.2 接入交换机配置
# ========== 接入交换机 ACC-SW-01 ==========
[HUAWEI] sysname ACC-SW-01

# --- VLAN 配置 ---
[ACC-SW-01] vlan batch 1 10 20 30 40 50

# --- 上行 Trunk ---
[ACC-SW-01] interface 10GE1/0/49
[ACC-SW-01-10GE1/0/49] description TO-CE-SW-01
[ACC-SW-01-10GE1/0/49] port link-mode bridge
[ACC-SW-01-10GE1/0/49] port trunk allow-pass vlan 10 20 30 40 50

# --- 办公用户端口 ---
[ACC-SW-01] port-group 1
[ACC-SW-01-port-group-1] group-member 10GE1/0/1 10GE1/0/24
[ACC-SW-01-port-group-1] port link-mode bridge
[ACC-SW-01-port-group-1] port default vlan 10
[ACC-SW-01-port-group-1] description OFFICE-PORTS

# --- 语音电话端口 ---
[ACC-SW-01] port-group 2
[ACC-SW-01-port-group-2] group-member 10GE1/0/25 10GE1/0/36
[ACC-SW-01-port-group-2] port link-mode bridge
[ACC-SW-01-port-group-2] port default vlan 40
[ACC-SW-01-port-group-2] description VOIP-PORTS

# --- 端口安全 ---
[ACC-SW-01] interface Range 10GE1/0/1 to 10GE1/0/24
[ACC-SW-01-Port-group1] port-security enable
[ACC-SW-01-Port-group1] port-security max-mac-num 2
[ACC-SW-01-Port-group1] port-security protect-action restrict
4.3 故障案例:DHCP 获取失败
场景:新接入的一栋办公楼层(约80个工位),PC 无法自动获取 IP 地址,手动设置静态 IP 后可以 Ping 通网关。
排查过程:
# 1. 在 PC 上检查
# ipconfig /all  →  显示 APIPA 地址 169.254.x.x

# 2. 在接入交换机上检查端口状态
[ACC-SW-03] display port 10GE1/0/5
# 端口 Up,VLAN 正确(VLAN 10)

# 3. 在核心交换机上检查 DHCP 池
[CE-SW-01] display ip pool name OFFICE
# Pool OFFICE: 10.1.10.0/24
# 已分配地址: 254/254  ← 地址池耗尽!

# 4. 检查 DHCP Snooping 绑定表
[CE-SW-01] display dhcp snooping binding
# 发现大量已释放但未回收的地址
根因:原地址池规划为 /24(254 个可用地址),而整个企业共用一个池。之前各楼层的 PC 更换后 IP 被重新分配,累积后地址池耗尽。
解决方案:
# 方案一:扩大地址池
[CE-SW-01] ip pool OFFICE-EXPANDED
[CE-SW-01-ip-pool-OFFICE-EXPANDED] network 10.1.10.0 mask 255.255.254.0
[CE-SW-01-ip-pool-OFFICE-EXPANDED] gateway list 10.1.10.1
[CE-SW-01-ip-pool-OFFICE-EXPANDED] dns-list 114.114.114.114
[CE-SW-01-ip-pool-OFFICE-EXPANDED] lease day 3
# /23 提供 510 个地址

# 方案二(推荐):按楼层划分独立地址池
# 楼层A: 10.1.10.0/24, 楼层B: 10.1.11.0/24
# 在对应 Vlanif 接口上绑定不同地址池
[CE-SW-01] interface Vlanif 10
[CE-SW-01-Vlanif10] dhcp select global
[CE-SW-01-Vlanif10] dhcp server OFFICE-F1

[CE-SW-01] interface Vlanif 110
[CE-SW-01-Vlanif110] ip address 10.1.11.1 255.255.255.0
[CE-SW-01-Vlanif110] dhcp select global
[CE-SW-01-Vlanif110] dhcp server OFFICE-F2
4.4 故障案例:PoE 供电不足
场景:二楼接入交换机 S5735-L48P4X-A 连接了 30 台 AP(AP2051DN,单台功耗约 12W)和 5 台摄像头(约 8W/台),部分 AP 频繁掉线。
排查过程:
# 检查 PoE 功率使用情况
[ACC-SW-02] display power-injection interface
# 总输出功率: 460W / 最大预算: 370W  ← 超功率!
# 端口 10GE1/0/15 ~ 10GE1/0/20 供电状态: Denied

# 检查 PoE 优先级
[ACC-SW-02] display power-injection priority
# 所有端口优先级均为 normal(默认)
根因:30 × 12W + 5 × 8W = 440W,超过交换机 370W 的 PoE 预算。超功率后,交换机按端口号顺序依次供电,端口号大的设备断电。
解决方案:
# 方案一:为关键 AP 设置高优先级
[ACC-SW-02] interface 10GE1/0/1
[ACC-SW-02-10GE1/0/1] power priority critical
[ACC-SW-02] interface 10GE1/0/2
[ACC-SW-02-10GE1/0/2] power priority critical
# ... 为所有关键 AP 设置 critical 优先级

# 方案二:增加一台 PoE 交换机分担负载
# 将部分 AP 迁移到新交换机,降低单台 PoE 负载
# 原交换机: 18 AP × 12W = 216W (OK)
# 新交换机: 12 AP × 12W + 5 CAM × 8W = 208W (OK)
五、总结
| 项目 | 说明 |
|---|---|
| 架构选型 | 中小企业推荐两层架构(接入→核心),简化运维 |
| 核心设备 | CloudEngine 6860 系列满足 300 人以内需求 |
| 接入设备 | S5735-L 系列,根据 PoE 需求选 P(PoE)或非 PoE 型号 |
| IP 规划 | /24 为基本单元,按部门/楼层独立分配 |
| DHCP 管理 | 按楼层划分独立地址池,避免池耗尽 |
| PoE 规划 | 计算总功耗,设置端口优先级保障关键设备 |
| 冗余策略 | 核心双机 + 链路聚合,接入层单归属 |
思考
-
一家 200 人的企业选择了两层架构,单台核心交换机。当核心交换机故障时全网中断。如果预算不允许增加第二台核心交换机,有哪些替代方案可以提升可用性?
-
S5735-L48P4X-A 的 PoE 预算为 370W。如果楼层有 40 个 AP(每台 15W 的 Wi-Fi 6 AP),一台交换机无法满足需求。不更换更大功率交换机的情况下,如何设计供电方案?
-
中小企业网 DHCP 地址池耗尽的故障在实际中非常常见。除了扩大地址池,还有哪些预防措施可以避免此类问题?
下篇预告:第142篇:大型校园网多出口设计