第283篇:ZTP(零接触部署)在数据中心的实践
关键词:ZTP、零接触部署、PXE、DHCP Option、自动配置、数据中心自动化、Onboarding
一、引言
ZTP(Zero Touch Provisioning,零接触部署)是数据中心网络自动化的核心能力之一。在新设备上电后,无需工程师现场登录每台设备进行手动配置,设备自动从网络中获取配置并上线运行。这一能力对于大规模数据中心(数百至上千台交换机)的部署和扩容至关重要。
第281篇介绍的CloudFabric方案和第282篇的Ansible自动化,都可以借助ZTP能力实现新设备的快速纳管。ZTP是自动化部署的前置环节:设备先通过ZTP完成初始化和角色识别,再由控制器或Ansible完成精细化配置。
二、ZTP 核心原理
2.1 ZTP 工作流程
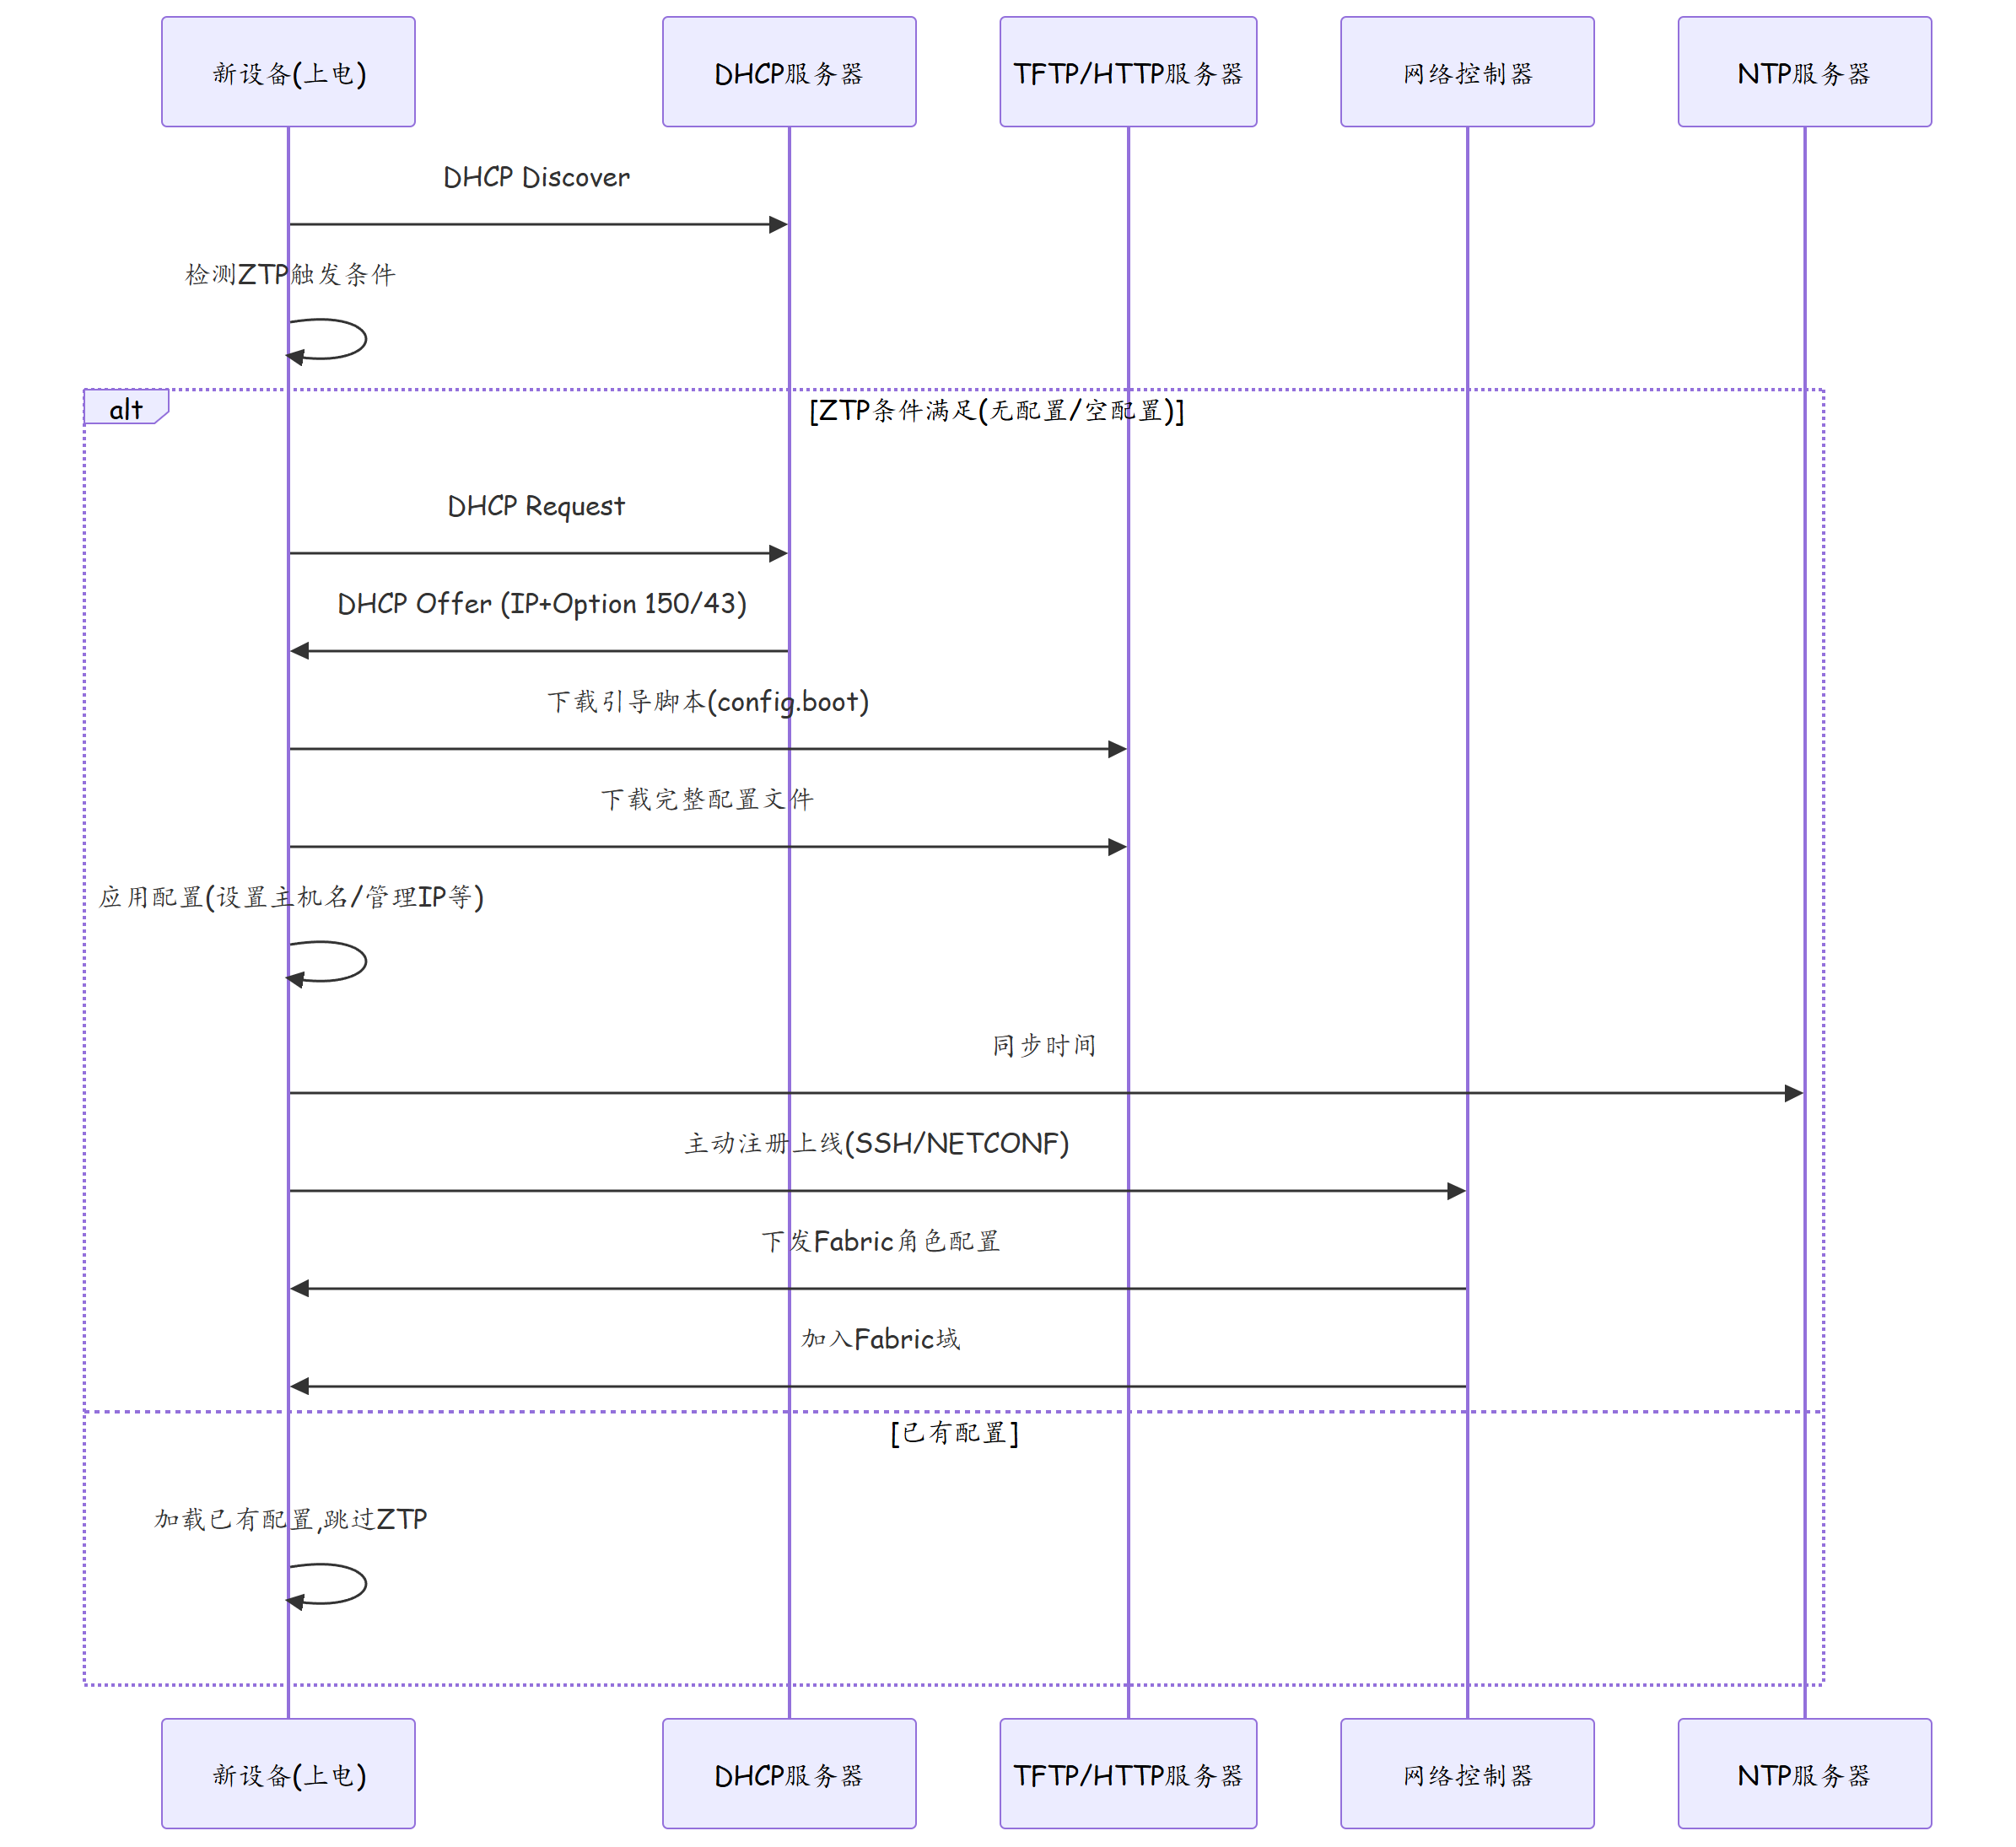
2.2 ZTP 触发条件
| 触发条件 | 说明 |
|---|---|
| 设备初次上电 | Flash中无任何配置文件 |
| 配置文件为空 | 配置文件存在但内容为空 |
| ztp enable 配置 | 手动在配置中启用ZTP |
| 管理口未配置IP | MEth/Management接口无IP地址 |
| 环境变量标志 | 设备环境变量ZTP_FLAG存在 |
2.3 ZTP 所需基础设施
| 组件 | 说明 | 协议 |
|---|---|---|
| DHCP Server | 分配管理IP,携带ZTP引导信息 | DHCP (Option 150/43/66) |
| TFTP/HTTP Server | 提供引导脚本和配置文件下载 | TFTP / HTTP(S) |
| DNS Server | 解析控制器和文件服务器域名 | DNS |
| NTP Server | 时间同步 | NTP |
| Network Controller | 接收设备注册,下发完整配置 | SSH/NETCONF/HTTPS |
2.4 DHCP Option 在 ZTP 中的作用
| Option | 名称 | 用途 |
|---|---|---|
| Option 150 | TFTP Server IP | 告诉设备TFTP服务器的地址 |
| Option 43 | Vendor Specific | 携带厂商私有ZTP参数 |
| Option 66 | TFTP/Boot Server | 引导服务器地址 |
| Option 67 | Bootfile Name | 引导文件名 |
| Option 128+ | 自定义 | 扩展ZTP参数 |
三、ZTP 技术实现细节
3.1 华为 CE 交换机 ZTP 流程
华为CloudEngine交换机的ZTP流程分为几个阶段:
| 阶段 | 操作 | 耗时 |
|---|---|---|
| 阶段1:引导检测 | 检测ZTP触发条件 | < 10秒 |
| 阶段2:DHCP获取 | 获取管理IP和文件服务器地址 | 2-5秒 |
| 阶段3:下载引导 | 下载ztp.cfg引导配置 | 5-10秒 |
| 阶段4:应用配置 | 加载引导配置,重启管理平面 | 30-60秒 |
| 阶段5:注册上线 | 主动联系控制器 | 5-10秒 |
| 阶段6:完整配置 | 控制器下发Fabric角色和完整配置 | 30-120秒 |
3.2 引导配置文件 (ztp.cfg)
ztp.cfg 示例:
# ===== ZTP Boot Configuration =====
# 此文件由TFTP服务器提供,设备首次上电下载并应用

# 1. 设置主机名(占位,后续由控制器更新)
sysname ZTP-DEVICE

# 2. 管理接口配置
interface MEth 0/0/0
 ip address 10.255.255.200 255.255.255.0
 description Management_via_ZTP

# 3. 默认路由(指向DHCP网关)
ip route-static 0.0.0.0 0.0.0.0 10.255.255.1

# 4. NTP配置
ntp server 10.255.255.10 version 4

# 5. SSH配置(供控制器连接)
stelnet server enable
ssh user admin authentication-type password
ssh user admin service-type terminal

# 6. 关闭ZTP标志(防止重启后重新触发)
undo ztp enable

# 7. 保存配置
save force
3.3 DHCP Server 配置(isc-dhcpd)
# /etc/dhcp/dhcpd.conf - 数据中心ZTP DHCP配置

subnet 10.255.255.0 netmask 255.255.255.0 {
    range 10.255.255.100 10.255.255.200;
    option routers 10.255.255.1;
    option domain-name-servers 10.255.255.10;
    option ntp-servers 10.255.255.10;

    # ZTP: TFTP服务器地址
    option tftp-server-name "10.255.255.50";

    # ZTP: 引导文件名
    filename "ztp.cfg";

    # 针对特定设备的固定IP分配
    host ce-spine-01 {
        hardware ethernet 00:E0:FC:12:34:01;
        fixed-address 10.255.255.101;
    }

    host ce-spine-02 {
        hardware ethernet 00:E0:FC:12:34:02;
        fixed-address 10.255.255.102;
    }
}
3.4 TFTP Server 配置
# /etc/xinetd.d/tftp - TFTP服务配置
service tftp
{
    socket_type     = dgram
    protocol        = udp
    wait            = yes
    user            = root
    server          = /usr/sbin/in.tftpd
    server_args     = -s /var/lib/tftpboot -c
    disable         = no
    per_source      = 11
    cps             = 100 2
    flags           = IPv4
}

# 目录结构
# /var/lib/tftpboot/
#   ztp.cfg              # 通用引导配置
#   ce16800_vrp.bin      # CE16800系统镜像
#   ce8800_vrp.bin       # CE8800系统镜像
#   ce6860_vrp.bin       # CE6860系统镜像
#   roles/
#     spine.cfg          # Spine角色配置
#     leaf.cfg           # Leaf角色配置
四、ZTP 高级功能与实战
4.1 基于 MAC 地址的角色自动分配
通过DHCP的host声明,可以根据设备的MAC地址分配不同的管理IP和配置文件,进而实现角色自动识别:
# dhcpd.conf - 基于MAC的角色分配

# Spine设备(CE16800)
host spine-ce16800-01 {
    hardware ethernet 00:E0:FC:AA:BB:01;
    fixed-address 10.255.0.1;
    option host-name "DC1-SPINE-01";
    # Option 43: 传递角色信息
    option vendor-encapsulated-options 00:01:00:53:70:69:6E:65;
    # "Spine" in binary
}

# Leaf设备(CE6860)
host leaf-ce6860-01 {
    hardware ethernet 00:E0:FC:CC:DD:01;
    fixed-address 10.255.1.1;
    option host-name "DC1-LEAF-01";
    option vendor-encapsulated-options 00:01:00:4C:65:61:66;
    # "Leaf" in binary
}
4.2 控制器自动发现与角色识别
当设备通过ZTP上线后,控制器需要自动识别设备角色并分配Fabric中的位置:
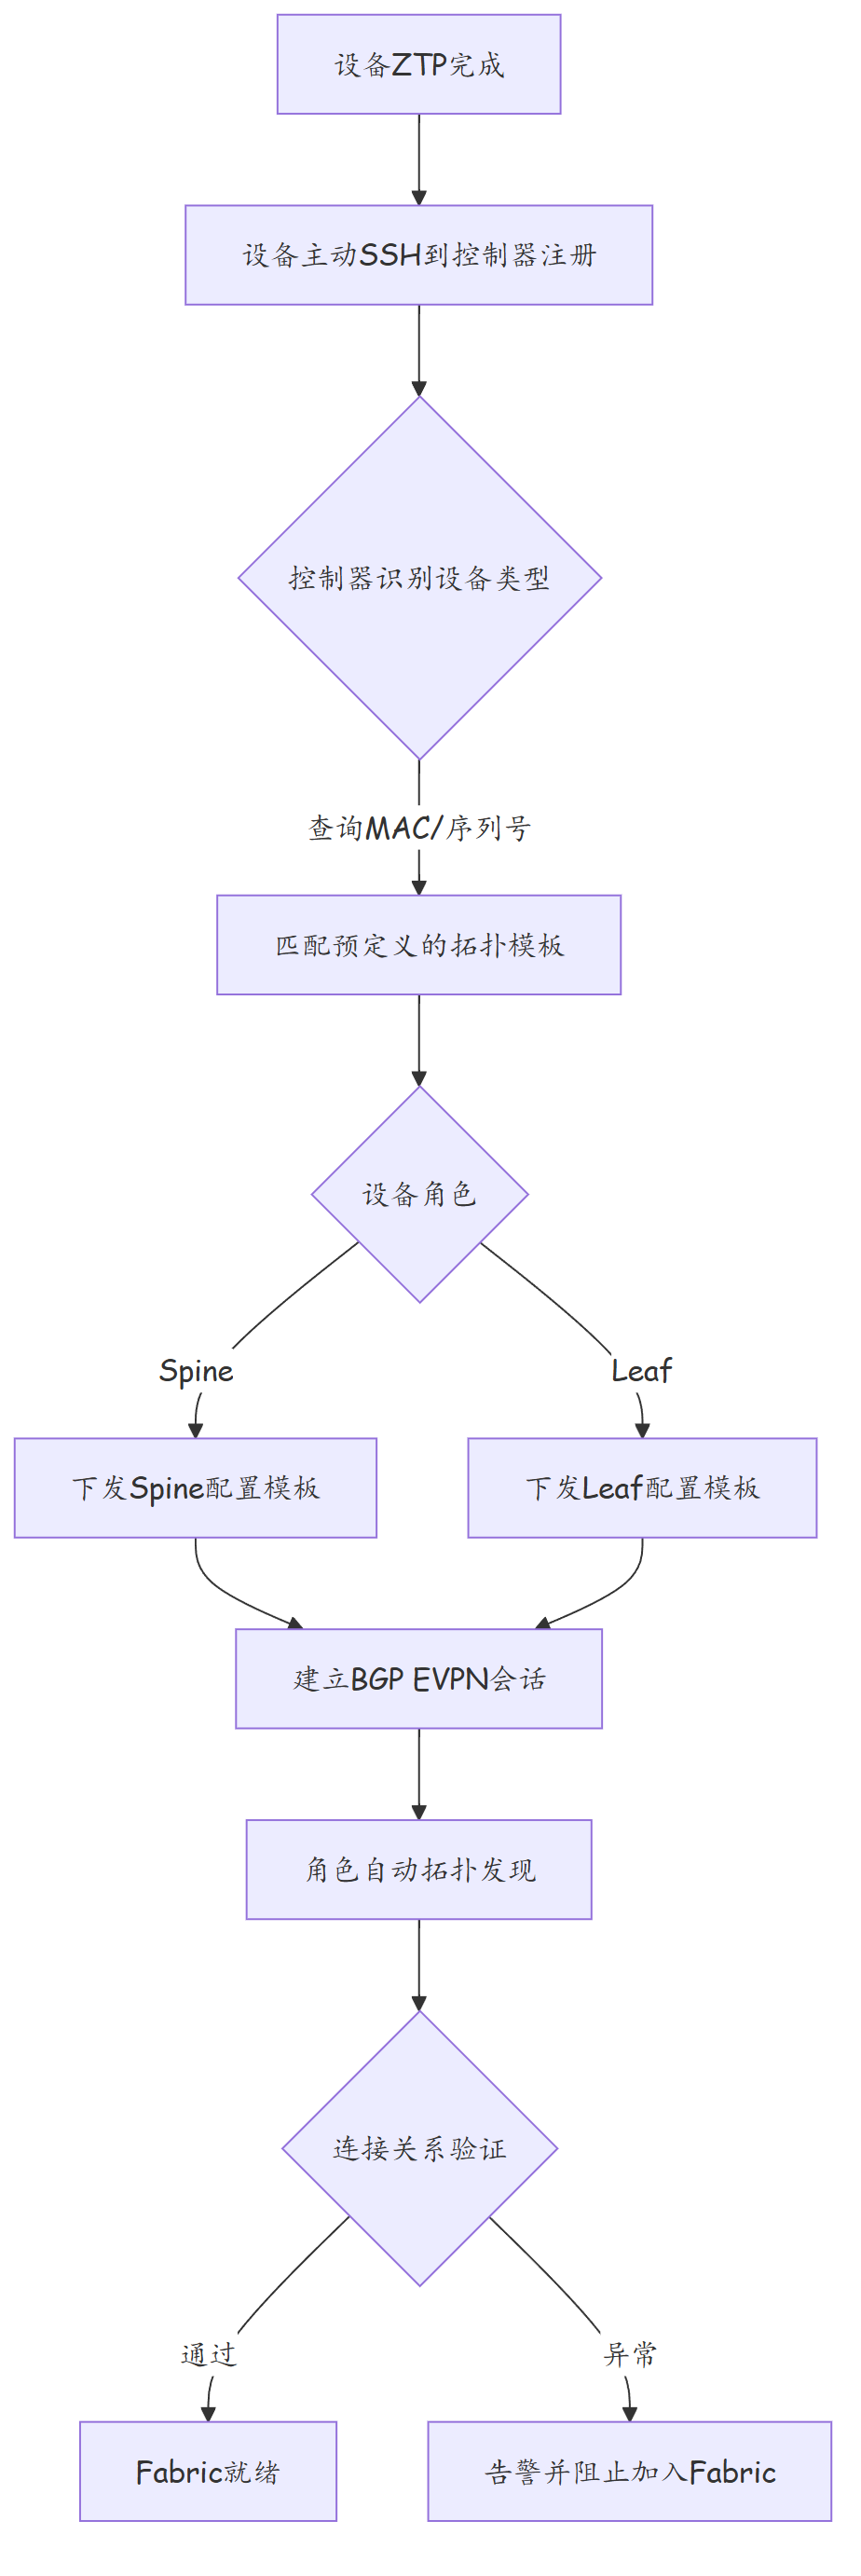
控制器角色识别脚本示例:
import json
from typing import Dict, List

class ZTPDeviceManager:
    """ZTP设备管理器"""

    def __init__(self, topology_template: Dict):
        self.template = topology_template
        self.registered_devices = []

    def register_device(self, device_info: Dict) -> Dict:
        """设备注册与角色识别"""
        mac = device_info.get("mac", "")
        hostname = device_info.get("hostname", "")
        model = device_info.get("model", "")
        serial = device_info.get("serial", "")

        # 根据预设模板匹配设备
        device_config = self._match_device_template(mac, model, serial)

        if not device_config:
            return {"status": "error", "message": "Device not in template"}

        self.registered_devices.append({
            "mac": mac,
            "hostname": device_config["hostname"],
            "role": device_config["role"],
            "vtep_ip": device_config["vtep_ip"],
            "mgmt_ip": device_info.get("mgmt_ip", ""),
            "model": model,
            "serial": serial
        })

        return {
            "status": "success",
            "config": device_config
        }

    def _match_device_template(self, mac: str, model: str, serial: str) -> Dict:
        """匹配设备模板"""
        for device in self.template.get("devices", []):
            if device.get("mac") == mac or device.get("serial") == serial:
                return device
        return {}


# 拓扑模板示例
topology_template = {
    "fabric_name": "DC1-Fabric",
    "asn": 65001,
    "devices": [
        {
            "mac": "00:E0:FC:AA:BB:01",
            "serial": "210235LKBAB0",
            "hostname": "DC1-SPINE-01",
            "role": "spine",
            "vtep_ip": "10.255.0.1",
            "mgmt_ip": "10.255.255.101",
            "model": "CE16800",
            "downlink_ports": ["100GE1/0/1", "100GE1/0/2", "100GE1/0/3"]
        },
        {
            "mac": "00:E0:FC:AA:BB:02",
            "serial": "210235LKBAB1",
            "hostname": "DC1-SPINE-02",
            "role": "spine",
            "vtep_ip": "10.255.0.2",
            "mgmt_ip": "10.255.255.102",
            "model": "CE16800",
            "downlink_ports": ["100GE1/0/1", "100GE1/0/2", "100GE1/0/3"]
        },
        {
            "mac": "00:E0:FC:CC:DD:01",
            "serial": "210235MKCAB0",
            "hostname": "DC1-LEAF-01",
            "role": "leaf",
            "vtep_ip": "10.255.1.1",
            "mgmt_ip": "10.255.255.111",
            "model": "CE6860",
            "uplink_ports": ["100GE1/0/1", "100GE1/0/2"],
            "server_ports": ["25GE1/0/49", "25GE1/0/50"]
        }
    ]
}
4.3 故障案例:ZTP 引导下载失败
现象:新设备上架上电后,无法完成ZTP自动部署,设备停留在初始引导界面。
排查过程:
# 1. 检查设备ZTP状态
display ztp status
# ZTP Status: Activated
# DHCP State: Bound
# IP Address: 10.255.255.105
# TFTP Server: 10.255.255.50
# Download Status: Failed

# 2. 检查TFTP连接
telnet 10.255.255.50 69
# Connection timed out - TFTP端口不可达

# 3. 检查防火墙
iptables -L -n | grep 69
# 无放行TFTP端口的规则

# 4. 修复防火墙
iptables -A INPUT -p udp --dport 69 -j ACCEPT
iptables-save > /etc/iptables/rules.v4

# 5. 验证TFTP服务
tftp 10.255.255.50 -c get ztp.cfg
# 文件下载成功

# 6. 重新触发设备ZTP
# 在设备上执行 reset ztp 重新触发
# 或清除设备配置后重启
根因:TFTP服务器所在机器的防火墙未放行UDP 69端口,导致设备无法下载ZTP引导配置文件。
解决: 1. 在TFTP服务器上放行UDP 69端口(或改用HTTP服务器,端口443) 2. 建议生产环境使用HTTPS替代TFTP,提高安全性 3. 在ZTP基础设施部署清单中,将防火墙规则纳入预检查项目
4.4 故障案例:DHCP Option 43 解析异常
现象:设备通过ZTP获取IP地址后,能够下载引导配置,但无法正确识别Fabric角色。
排查过程:
# 1. 检查设备DHCP获取的Option 43
display dhcp client interface MEth 0/0/0
# Option 43: 00 01 00 53 70 69 6E 65

# 2. 检查控制器解析逻辑
# 控制器解析Option 43时,子选项格式不匹配
# 期望格式: [length][type][value]
# 实际格式缺少了子选项类型字节

# 3. 修正DHCP服务器配置
# 正确的Option 43格式:
# 0x07 (length=7) 0x01 (type=1) "Spine"
# 或者更简单的格式直接传递角色字符串

# 在dhcpd.conf中修正:
# option vendor-encapsulated-options 07:01:53:70:69:6E:65;

# 4. 验证修正
# 重新DHCP请求后, Option 43正确解析为"Spine"角色
根因:DHCP Option 43的子选项编码格式与控制器解析逻辑不匹配,导致角色信息未能正确传递。
解决: 1. 统一Option 43编码格式,在部署文档中明确规范 2. 建议优先使用DNS反向解析或控制器预配置MAC-角色映射表,减少对DHCP Option的依赖 3. 在ZTP流程中加入角色验证环节,若角色解析失败则触发告警
五、ZTP vs Ansible 部署方式对比
| 维度 | ZTP | Ansible |
|---|---|---|
| 适用阶段 | 设备首次上线/扩容 | 已有网络变更/优化 |
| 自动化程度 | 全自动化(无人值守) | 半自动化(需要控制机) |
| 前置条件 | DHCP/TFTP/控制器基础设施 | SSH可达、Inventory文件 |
| 配置精细度 | 初始化配置 | 任意复杂度的配置 |
| 回滚能力 | 弱(需清除配置重启) | 强(backup+Git) |
| 网络要求 | 设备需接入管理网络 | 控制机可达目标设备 |
| 安全等级 | 较低(TFTP明文传输) | 高(SSH加密传输) |
| 厂商依赖 | 较高(需厂商ZTP支持) | 较低(标准SSH/NETCONF) |
| 最佳实践 | 说明 |
|---|---|
| ZTP+控制器组合 | ZTP完成初始纳管,控制器完成Fabric编排 |
| ZTP+Ansible组合 | ZTP完成后,Ansible接管精细配置管理 |
| HTTPS替代TFTP | 使用HTTP(S)替代TFTP,提升安全性 |
| MAC预注册 | 提前录入设备MAC到DHCP/控制器,实现精准部署 |
| ZTP回退方案 | 保留Console手动配置作为ZTP失败的应急手段 |
思考
- ZTP过程中设备通过DHCP获取IP,但如果DHCP服务器本身出现故障,有没有不依赖DHCP的ZTP方案?
- 华为CE交换机支持ZTP和HTTP引导两种方式,HTTP引导相比TFTP有哪些优势和限制?
- 在ZTP部署后,如何将设备的配置纳入版本控制?ZTP自动生成的配置如何与Ansible/Git工作流衔接?
下篇预告:第284篇:数据中心网络监控:Telemetry 与 gRPC