第277篇:Cilium eBPF 数据面与网络性能
关键词:Cilium、eBPF、XDP、内核旁路、网络性能、数据面、可观测性、零拷贝
一、引言
eBPF(extended Berkeley Packet Filter)是Linux内核的一项革命性技术,它允许在内核中安全地运行沙箱程序。Cilium创新性地将eBPF应用于容器网络,用eBPF程序替代了传统的iptables/netfilter数据面,带来了显著的性能提升和功能增强。
本文将深入解析eBPF在容器网络中的应用原理,分析其性能优势,并探讨eBPF数据面与传统iptables数据面的本质差异。
二、核心概念
2.1 eBPF 技术概述
eBPF的核心能力:
| 能力 | 说明 |
|---|---|
| 内核安全执行 | 在Linux内核中运行沙箱程序,无需修改内核代码 |
| Hook点丰富 | 可挂载到网络、追踪、安全等多个内核Hook点 |
| 零拷贝 | 直接从内核缓冲区操作数据包,无需用户空间拷贝 |
| 动态加载 | 运行时加载/卸载eBPF程序,无需重启 |
| 映射共享 | 通过eBPF Map在内核和用户空间共享数据 |
2.2 XDP(eXpress Data Path)
XDP是eBPF在网络数据包处理中的最早Hook点:
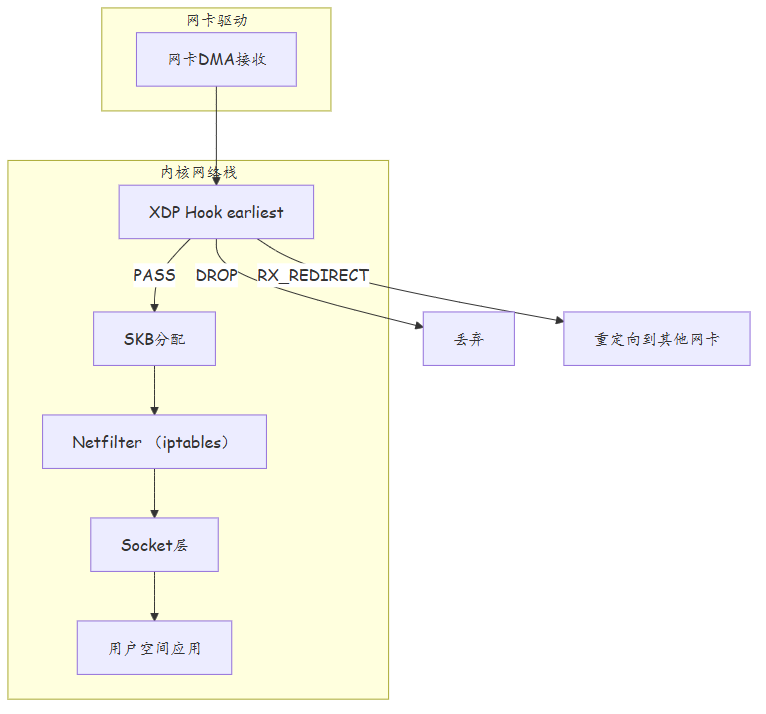
XDP的动作:
| 动作 | 说明 |
|---|---|
| XDP_PASS | 将报文传递给后续网络栈 |
| XDP_DROP | 直接丢弃报文(最高效的丢包方式) |
| XDP_TX | 将报文从同一网卡回送 |
| XDP_REDIRECT | 将报文重定向到其他网卡的发送队列 |
2.3 Cilium 的 eBPF 数据面架构
Cilium使用eBPF程序替代传统数据面组件:
| 传统组件 | Cilium eBPF替代 |
|---|---|
| iptables/netfilter | eBPF程序(LXC/SKB) |
| kube-proxy | Cilium kube-proxy replacement |
| ipvs | eBPF L7 Load Balancer |
| conntrack | eBPF conntrack |
| NAT | eBPF NAT |
2.4 eBPF 程序类型
| 类型 | Hook点 | Cilium用途 |
|---|---|---|
| XDP | 网卡驱动层 | 早期包过滤和重定向 |
| TC(eBPF) | Traffic Control | ingress/egress包处理 |
| cgroup-SKB | cgroup网络 | 容器网络策略 |
| Socket | Socket操作 | L7负载均衡 |
| Kprobe/Tracepoint | 内核函数 | 可观测性追踪 |
三、技术细节
3.1 eBPF vs iptables 性能对比
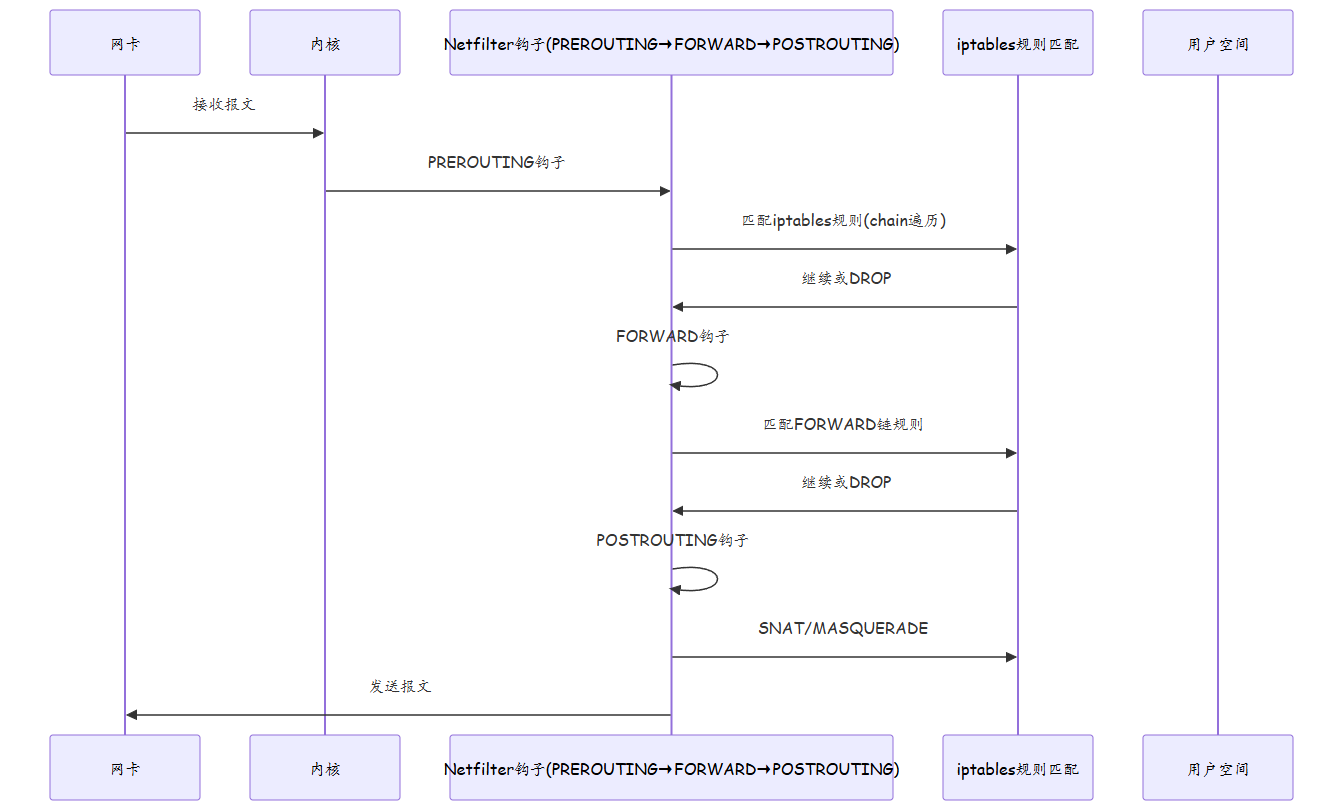
iptables的数据包处理路径:
eBPF的数据包处理路径:
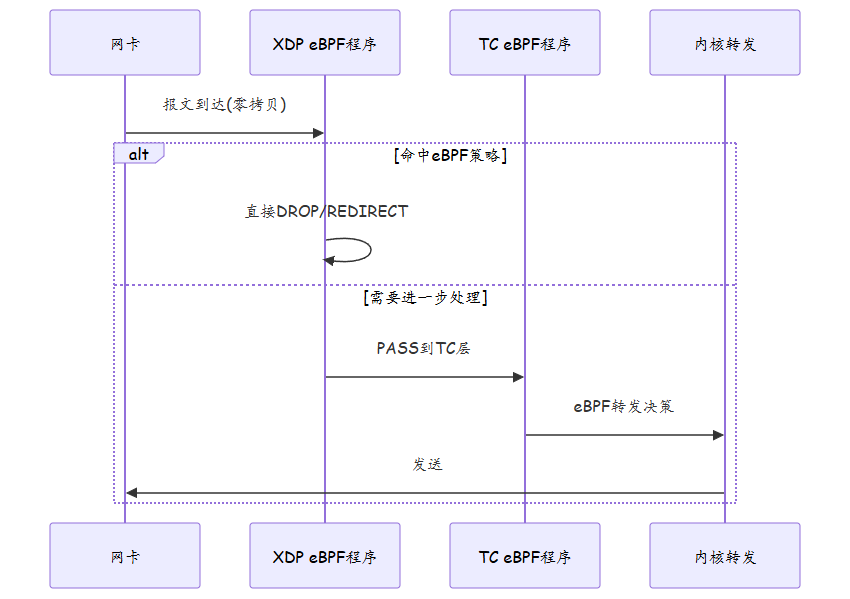
性能对比数据:
| 指标 | iptables | eBPF/XDP | 提升倍数 |
|---|---|---|---|
| 转发吞吐量 | 200万pps | 1000万+pps | 5x+ |
| CPU占用 | 高(链遍历) | 低(hash查找) | 3-5x |
| 规则匹配延迟 | 线性O(n) | 哈希O(1) | 显著 |
| 规则更新延迟 | 立即(全量加载) | 热更新(增量) | 即时 |
| 连接跟踪开销 | 高 | 低(eBPF Map) | 2x |
3.2 eBPF Map 在 Cilium 中的应用
eBPF Map是eBPF程序与用户空间共享数据的关键机制:
| Map类型 | Cilium用途 |
|---|---|
| Hash Map | 端点IP到标识的映射 |
| LPM Map | 最长前缀匹配(路由查找) |
| Array Map | 固定大小的配置数组 |
| Per-CPU Hash | 每CPU的计数器(性能统计) |
| LRU Map | 有容量限制的连接跟踪表 |
3.3 Cilium kube-proxy 替代
Cilium可以完全替代kube-proxy,通过eBPF程序实现Service负载均衡:
传统kube-proxy(iptables模式): - 每次Service/Endpoints变化,全量重新生成iptables规则 - 规则链遍历,性能随规则数线性下降 - 不支持L7负载均衡
Cilium kube-proxy replacement: - Service/Endpoints变化时,只更新受影响的eBPF Map条目 - 哈希查找,性能与规则数无关 - 支持L7感知负载均衡(基于HTTP头/路径)
3.4 eBPF 安全机制
eBPF程序在内核中运行,其安全性由以下机制保障:
| 安全机制 | 说明 | 作用 |
|---|---|---|
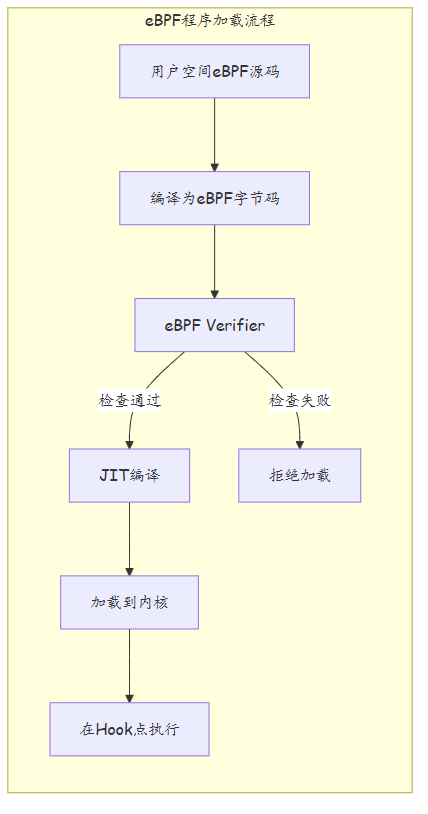
| Verifier(验证器) | 加载前静态分析eBPF字节码 | 防止无限循环/越界访问 |
| JIT编译器 | 将eBPF字节码编译为本地机器码 | 提升执行效率 |
| 沙箱隔离 | 限制eBPF程序的内存访问范围 | 防止内核数据泄露 |
| 资源限制 | 限制Map大小/程序指令数 | 防止资源耗尽 |
| 权限控制 | 需要CAP_BPF/CAP_PERFMON能力 | 限制加载权限 |
eBPF Verifier检查内容:
3.5 eBPF Map 高级应用
| Map特性 | 说明 | Cilium应用 |
|---|---|---|
| Map共享 | 多个eBPF程序共享同一Map | 端点信息全局共享 |
| Map持久化 | Map数据在内核中持久存储 | 连接跟踪表持久化 |
| Per-CPU Map | 每个CPU独立的Map副本 | 避免锁竞争,提升性能 |
| Map轮询 | 用户空间通过Ring Buffer读取 | 高效事件通知 |
| Map Size限制 | 防止Map过度膨胀 | 连接跟踪表容量控制 |
3.6 内核版本与eBPF兼容性
| 内核版本 | eBPF特性支持 | Cilium推荐 |
|---|---|---|
| 4.9+ | 基础eBPF/XDP | 最低要求 |
| 4.14+ | XDP_REDIRECT | 推荐 |
| 4.19+ | sockmap/sockops | kube-proxy替代推荐 |
| 5.2+ | 改进的Verifier | 更严格的验证 |
| 5.8+ | Struct Ops | 高级eBPF特性 |
| 5.15+ | 完整eBPF功能集 | 生产环境推荐 |
| 6.1+ | 最新eBPF特性 | 前沿功能支持 |
内核升级对Cilium的影响评估:
| 影响维度 | 说明 | 缓解措施 |
|---|---|---|
| eBPF API变更 | 新内核可能弃用旧API | 升级Cilium版本 |
| Verifier变更 | 新内核Verifier更严格 | 使用新版Cilium的eBPF程序 |
| 新功能支持 | 新内核解锁新eBPF功能 | 启用新特性 |
| 向后兼容 | eBPF程序通常向后兼容 | 旧Cilium可运行在新内核 |
四、实战配置/案例分析
4.1 Cilium eBPF 数据面配置
# Helm values 启用eBPF模式
# helm install cilium cilium/cilium --namespace kube-system \
#   --set bpf.masquerade=true \
#   --set tunnel=disabled \
#   --set routingMode=native \
#   --set kubeProxyReplacement=strict \
#   --set bpf.hostRouting=true \
#   --set xdp=true

apiVersion: cilium.io/v2
kind: CiliumClusterwideNetworkPolicy
metadata:
  name: allow-egress-dns
spec:
  endpointSelector: {}  # 匹配所有端点
  egress:
  - toEndpoints:
    - matchLabels:
        k8s:io.kubernetes.pod.namespace: kube-system
        k8s:k8s-app: kube-dns
    toPorts:
    - ports:
      - port: "53"
        protocol: ANY
4.2 查看 eBPF 程序统计
# 1. 查看eBPF程序状态
cilium status

# 2. 查看eBPF程序统计
cilium bpf lb list
cilium bpf nat list
cilium bpf ct list global

# 3. 查看XDP统计
cilium bpf xdp list

# 4. 使用bpftool查看eBPF程序
bpftool prog list
bpftool map list
4.3 Hubble 可观测性
# 1. 部署Hubble
helm install hubble cilium/cilium --namespace kube-system \
  --set hubble.relay.enabled=true \
  --set hubble.ui.enabled=true

# 2. 查看流量流日志
hubble observe --namespace default

# 3. 查看服务拓扑
hubble profile list
hubble flow get --verdict forwarded

# 4. 生成服务依赖图
hubble lens graph
4.4 故障案例:eBPF程序加载失败
现象:升级内核版本后,Cilium的eBPF程序加载失败,Pod网络中断。
排查过程:
# 1. 检查Cilium状态
cilium status
# 错误: eBPF programs failed to load

# 2. 检查eBPF日志
cilium bpf log dump
# 错误: eBPF verifier rejected the program
# 具体: R1 min value is outside of the allowed range

# 3. 检查内核版本
uname -r
# 内核版本从5.15升级到了6.1

# 4. 检查eBPF兼容性
# 新内核的eBPF验证器更严格, Cilium的eBPF程序需要适配
根因:内核升级后,eBPF验证器(Verifier)的规则发生变化。Cilium旧版本的eBPF程序使用了在新内核中被禁止的某些eBPF指令,导致加载失败。
解决: 1. 升级Cilium到支持新内核的版本 2. 临时降级内核或启用兼容模式 3. 在内核升级前,先在测试环境验证Cilium与新内核的兼容性
五、总结
| 特性 | iptables数据面 | eBPF数据面 |
|---|---|---|
| 数据包处理 | Netfilter钩子链 | XDP/TC/Socket Hook |
| 规则匹配 | 线性遍历O(n) | 哈希查找O(1) |
| 性能 | 规则越多越慢 | 与规则数无关 |
| 连接跟踪 | nf_conntrack | eBPF conntrack Map |
| L7能力 | 不支持 | 原生支持 |
| 可观测性 | 有限 | Hubble全面可观测 |
| 动态更新 | 全量重载 | 增量更新 |
| eBPF优势 | 说明 |
|---|---|
| 性能 | 5倍+吞吐量提升 |
| 灵活 | 运行时加载/更新 |
| 安全 | 内核沙箱隔离(Verifier) |
| 可观测 | 深度网络可观测性 |
| L7感知 | HTTP/gRPC策略 |
| 运维命令 | 说明 |
|---|---|
| cilium status | 查看Cilium整体状态 |
| cilium bpf lb list | 查看负载均衡表 |
| cilium bpf nat list | 查看NAT表 |
| cilium bpf ct list global | 查看连接跟踪表 |
| bpftool prog list | 查看eBPF程序 |
| bpftool map list | 查看eBPF Map |
| hubble observe | 实时流量观察 |
思考
- eBPF程序在内核中运行,如果eBPF程序存在bug,是否会影响内核稳定性?eBPF如何保证安全?
- XDP可以在网卡驱动层就丢弃报文,这对DDoS防护有什么意义?
- Cilium替代kube-proxy后,原有的iptables规则是否还会生效?两者能否共存?
- eBPF Verifier在加载eBPF程序时执行哪些检查?如果验证失败,应该如何排查?
- 不同内核版本对eBPF的支持差异有多大?生产环境应该选择什么内核版本?
下篇预告:第278篇:K8s Ingress 与 Service Mesh 网络