第221篇:应用层识别与深度包检测(DPI)
关键词:DPI、深度包检测、应用识别、L7识别、特征库、行为分析、应用控制
一、引言
传统防火墙基于 IP 地址、端口和协议进行访问控制,但随着应用加密化、端口复用和动态端口技术的普及,仅靠四元组已无法准确识别流量所属的应用。深度包检测(Deep Packet Inspection, DPI)技术通过解析报文应用层内容,实现对应用的精准识别与管控。
DPI 是现代安全设备实现应用识别的核心技术手段,它与第220篇中介绍的黑白名单策略紧密配合——黑白名单提供"谁"的管控维度,DPI 提供"做什么"的管控维度。
二、核心概念
2.1 DPI 的工作原理
DPI 通过多层解析报文内容来识别应用类型,主要采用以下几种匹配方式:
| 匹配方式 | 原理 | 识别精度 | 性能消耗 |
|---|---|---|---|
| 端口匹配 | 基于熟知端口(如 80=HTTP) | 低 | 极低 |
| 特征串匹配 | 匹配应用层报文中的特定字符串或正则表达式 | 高 | 中 |
| 行为分析 | 分析流量交互模式、包长分布、时序特征 | 高 | 高 |
| SSL 证书指纹 | 通过 SNI、证书字段识别加密应用 | 中高 | 低 |
| JA3 指纹 | 通过 TLS 握手参数生成客户端指纹 | 高 | 中 |
2.2 DPI 识别层次
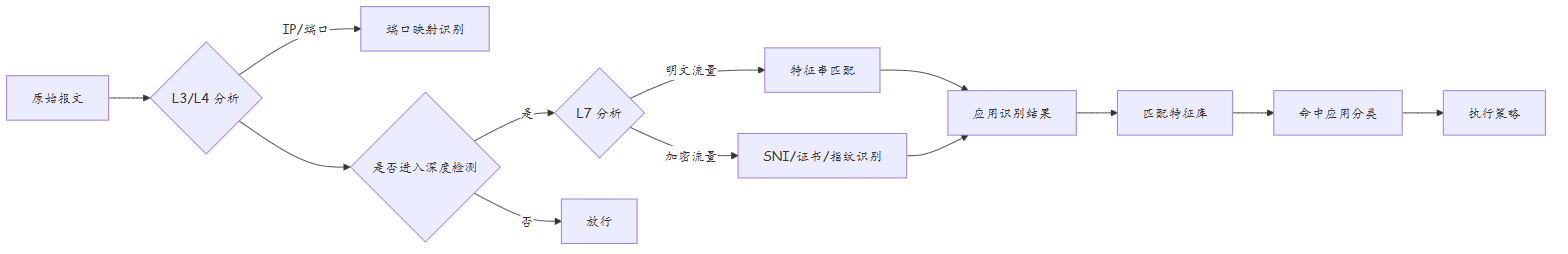
2.3 应用分类体系
华为 USG 防火墙内置了丰富的应用分类体系:
| 一级分类 | 二级分类 | 典型应用 |
|---|---|---|
| 办公协同 | 即时通讯 | WeChat、钉钉、企业微信 |
| 办公协同 | 视频会议 | Zoom、腾讯会议、Teams |
| 娱乐社交 | 在线视频 | 爱奇艺、Bilibili、YouTube |
| 娱乐社交 | 在线游戏 | LOL、王者荣耀 |
| 下载工具 | P2P 下载 | BT、迅雷 |
| 网页浏览 | 搜索引擎 | Google、百度 |
| 金融服务 | 网上银行 | 各大银行网银 |
| 云存储 | 网盘 | 百度网盘、OneDrive |
三、技术细节
3.1 特征库更新机制
DPI 的识别能力依赖特征库的持续更新:
| 更新类型 | 频率 | 内容 |
|---|---|---|
| 应用特征库 | 每周 | 新增应用特征、更新现有应用协议 |
| URL 分类库 | 每日 | 新增恶意 URL、更新 URL 分类 |
| 文件特征库 | 每周 | 新增恶意文件特征、加壳特征 |
| 僵尸网络特征库 | 每日 | 新增 C&C 服务器特征 |
3.2 DPI 与黑白名单策略联动
DPI 识别结果可与黑白名单策略联动,形成精细化的管控矩阵:
| 场景 | DPI 识别 | 黑白名单 | 处置动作 |
|---|---|---|---|
| 办公时间允许微信 | 识别为 WeChat | 办公网段在白名单 | 放行 |
| 非办公时间禁止微信 | 识别为 WeChat | 办公网段在白名单 | 根据时间段拦截 |
| 禁止P2P下载 | 识别为 BT/迅雷 | 全网黑名单 | 阻断并告警 |
| 加密应用识别 | SNI 匹配 YouTube | 无 | 限速或阻断 |
3.3 DPI 的性能影响
DPI 深度检测会消耗设备性能,需要合理配置检测范围:
| 优化策略 | 说明 |
|---|---|
| 选择性检测 | 仅对关键区域或可疑流量启用 DPI |
| 分流检测 | 将需要深度检测的流量镜像到专用检测设备 |
| 特征库裁剪 | 根据业务需求裁剪不需要的应用特征 |
| 缓存机制 | 对已识别的会话缓存识别结果,避免重复检测 |
四、实战配置/案例分析
4.1 华为 USG 应用识别与管控配置
# 1. 开启应用识别功能
application-identify enable

# 2. 更新应用特征库
update-application-signature url tftp://192.168.1.100/app-signature.dat

# 3. 配置应用识别安全策略
security-policy
 # 禁止办公网访问P2P下载应用
 rule name Block_P2P_Download
  source-zone trust
  destination-zone untrust
  application p2p
  action deny
  log-action enable
  statistics enable
 quit

 # 限制视频类应用带宽
 rule name Limit_Video
  source-zone trust
  destination-zone untrust
  application video-online
  action permit
  qinq-reference qinq-policy Video_Limit
 quit

 # 允许办公协同应用
 rule name Allow_Office
  source-zone trust
  destination-zone untrust
  application office-collaboration
  action permit
  application-identify enable
 quit

 # 默认策略
 rule name Default
  source-zone trust
  destination-zone untrust
  action permit
 quit
quit

# 4. 配置DPI流量重定向(用于独立DPI设备场景)
traffic classifier dpi-redirect
 if-match destination-ip 10.100.0.0 255.255.0.0
quit

traffic behavior dpi-redirect
 redirect ip-ntype dst-ip 192.168.100.1
quit

traffic policy dpi-redirect
 classifier dpi-redirect behavior dpi-redirect
quit

# 5. 配置应用识别日志
info-center source application-identify
 log-level informational
 log-channel logbuffer
4.2 故障排查案例:视频会议应用被误识别为 P2P 下载
故障现象:公司使用腾讯会议进行日常视频会议,但防火墙日志显示大量流量被标记为 P2P 下载并被阻断,导致视频会议频繁卡顿甚至中断。
排查步骤:
- 查看应用识别日志
display application-identify log recent | include "腾讯会议"
display application-identify log recent | include "p2p"
发现腾讯会议的流量被识别为 P2P 下载应用。
- 分析根因 腾讯会议使用了 P2P 加速技术(即参会者之间直接传输音视频数据以降低服务器负载),其流量特征与 P2P 下载存在相似性:
- 多连接并发
- 动态端口
- UDP 为主协议
-
大包连续传输
-
解决方案
# 方案1: 更新特征库(首选)
update-application-signature url tftp://192.168.1.100/app-signature.dat
# 最新特征库已区分视频会议P2P加速与下载类P2P

# 方案2: 手动添加应用识别白名单
application-identify policy-rule
 rule name Tencent_Meeting_White
  protocol udp
  destination-ip 58.246.47.0 255.255.255.0
  application-id tencent-meeting
 quit
quit

# 方案3: 修改P2P策略,排除视频会议
security-policy
 rule name Block_P2D_Download
  source-zone trust
  destination-zone untrust
  application p2p
  application-exclude tencent-meeting
  action deny
  log-action enable
 quit
quit
- 验证
# 查看应用识别统计
display application-identify statistics
# 确认腾讯会议流量不再被标记为P2P

# 查看会话信息
display firewall session-table application tencent-meeting
五、总结
| 知识点 | 要点 |
|---|---|
| DPI 原理 | 通过 L7 报文内容解析实现应用识别 |
| 匹配方式 | 端口、特征串、行为分析、SSL 指纹、JA3 指纹 |
| 特征库 | 定期更新以覆盖新应用和新协议 |
| 加密流量 | 通过 SNI、证书指纹、JA3 间接识别 |
| 与黑白名单联动 | DPI 管应用,黑白名单管地址/域名,两者结合形成完整管控 |
| 性能影响 | 选择性检测、缓存机制、特征库裁剪 |
| 误识别处理 | 更新特征库、应用白名单、策略排除 |
思考
- DPI 技术在面对全面加密流量(如 QUIC 协议、全域 HTTPS)时,还有哪些识别手段可用?
- 应用特征库频繁更新是否会带来误识别风险?如何平衡识别精度与更新频率?
- DPI 检测消耗大量 CPU 资源,在万兆线速场景下如何保障性能?
下篇预告:第222篇:带宽管理与应用限速