第212篇:IPsec VPN 野蛮模式与主模式
关键词:IKE Phase 1、主模式、Main Mode、野蛮模式、Aggressive Mode、身份认证、前向安全、IKE协商
一、引言
在第210篇和第211篇中,我们系统学习了 IPsec VPN 的工作原理、IKE 密钥协商流程、安全联盟建立以及隧道模式与传输模式的区别。IKE(Internet Key Exchange)协议是 IPsec VPN 的控制面协议,负责协商加密算法、生成共享密钥和建立安全联盟。
IKE Phase 1 协商决定了 IKE SA 的建立方式。IKEv1 定义了两种 Phase 1 协商模式:主模式(Main Mode)和野蛮模式(Aggressive Mode)。两者在消息交互次数、身份隐私保护和安全强度上存在显著差异。正确选择协商模式对 IPsec VPN 的部署效率和安全性至关重要。
二、核心概念
2.1 主模式(Main Mode)
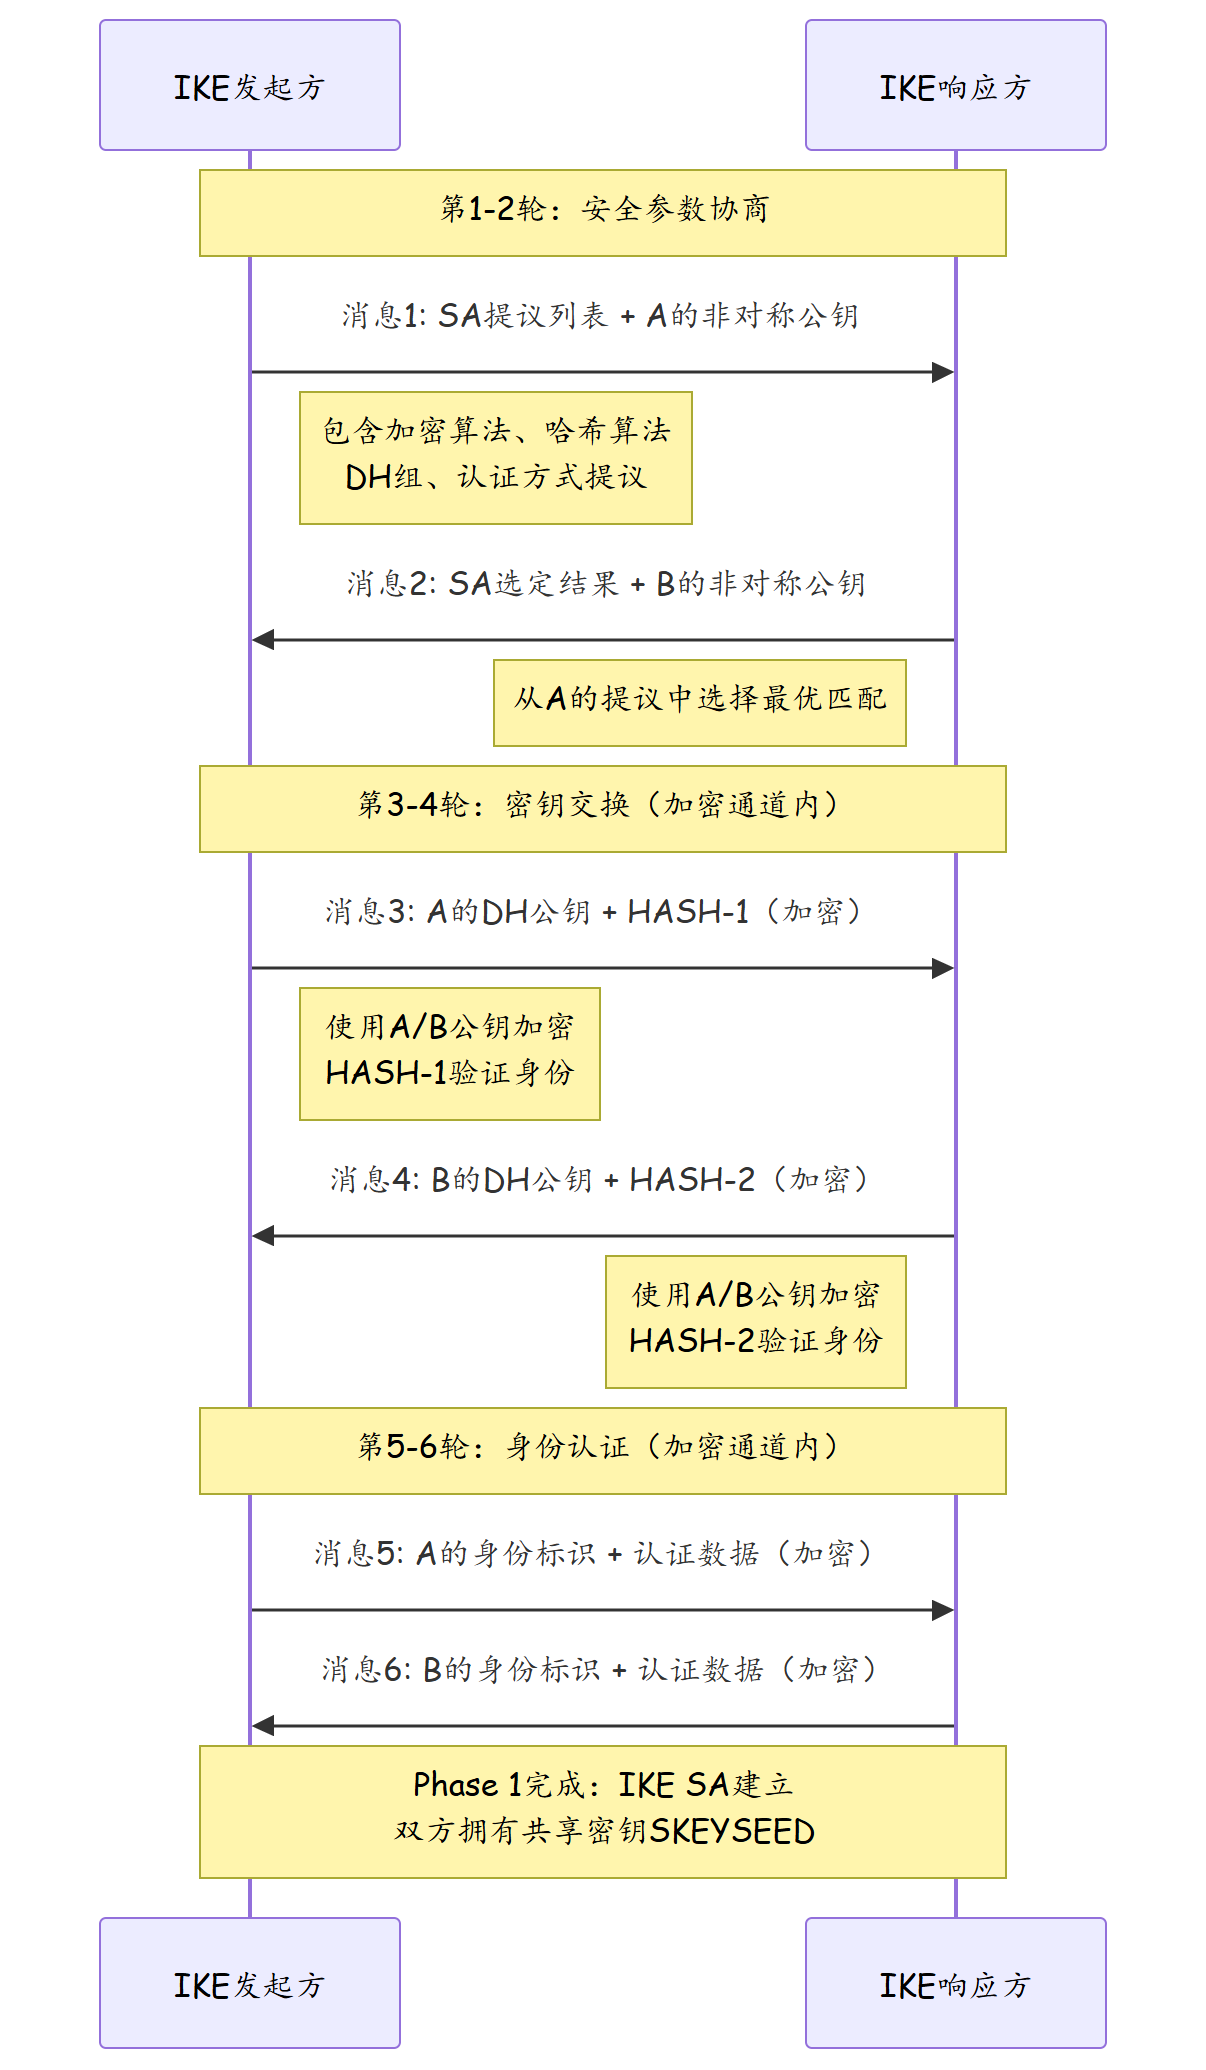
主模式是 IKEv1 Phase 1 的默认协商方式,通过 6 次消息交互完成 IKE SA 建立。其核心特点是身份认证信息在密钥交换完成后才发送,有效保护了通信双方的身份隐私。
2.2 野蛮模式(Aggressive Mode)
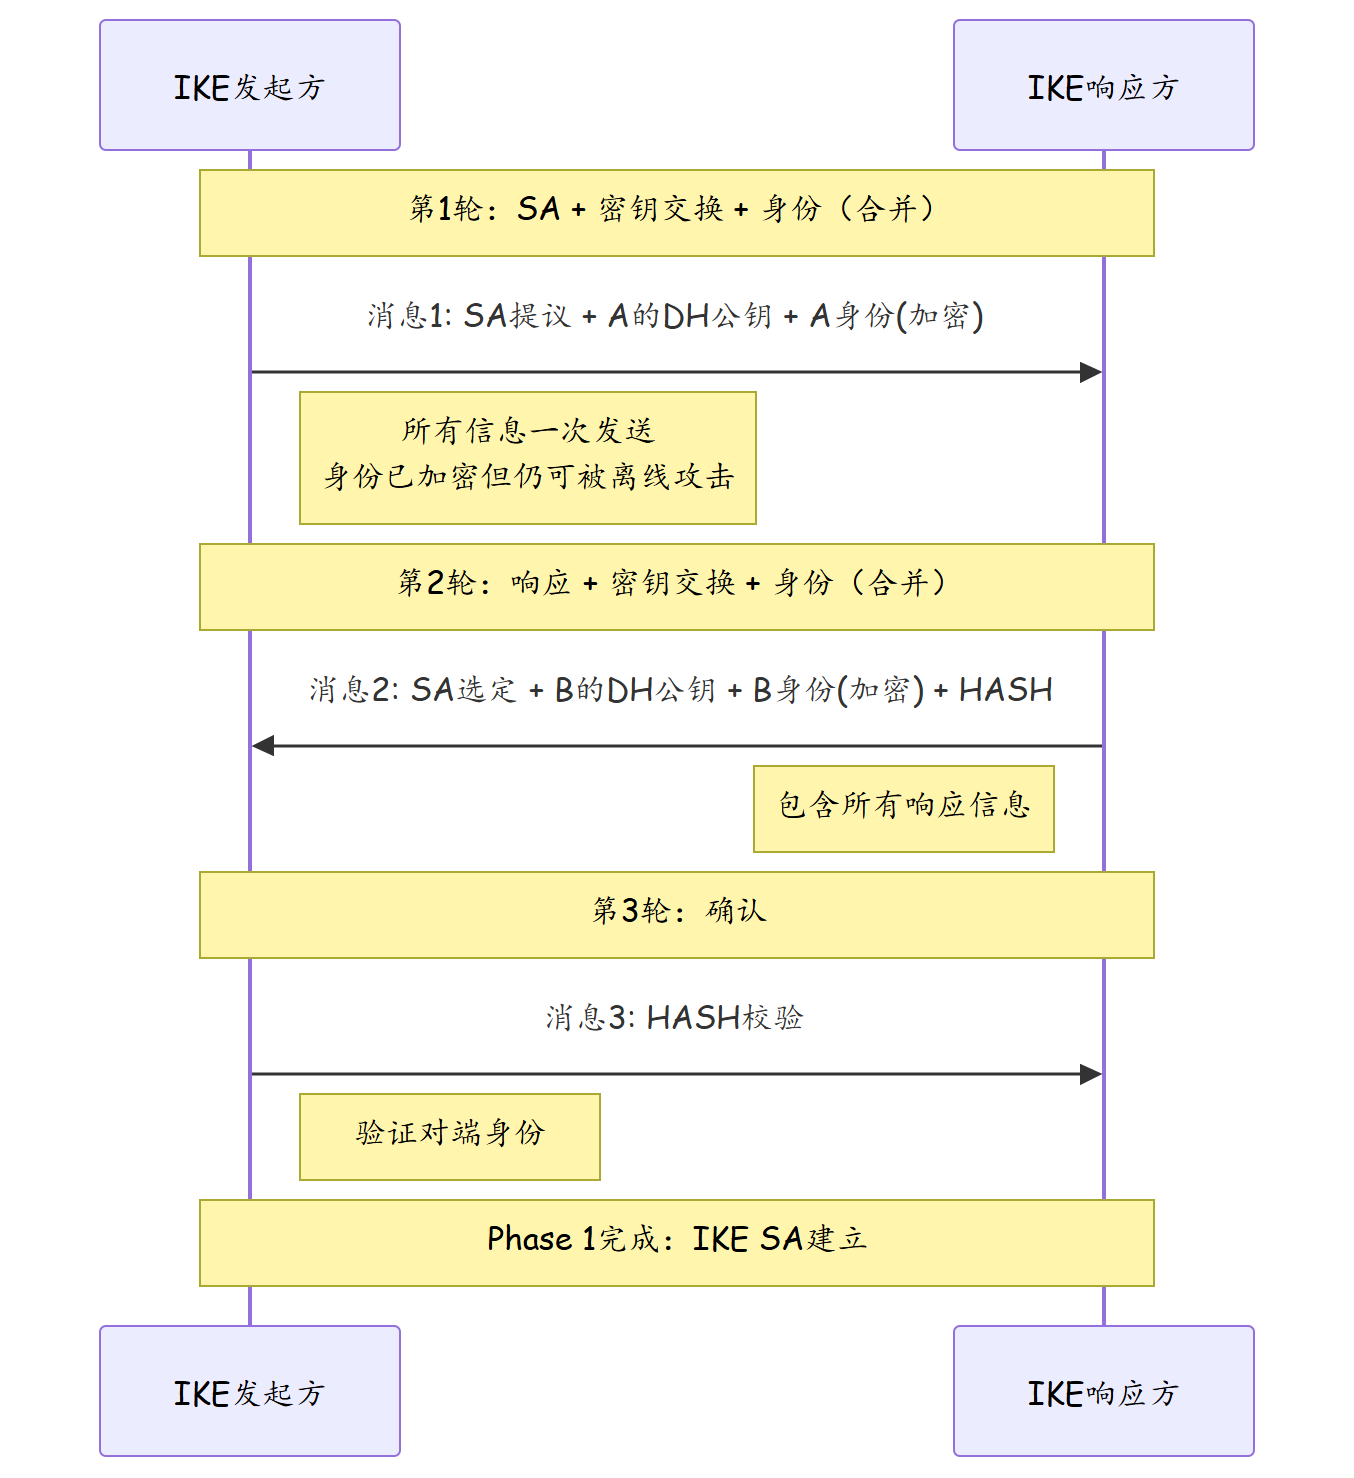
野蛮模式是 IKEv1 Phase 1 的快速协商方式,仅需 3 次消息交互即可完成 IKE SA 建立。它将密钥交换和身份认证合并到前几轮消息中,大幅减少了交互次数和协商延迟。与主模式不同,野蛮模式在首轮消息即发送身份信息(使用 DH 共享密钥加密),但攻击者可以截获协商报文后离线暴力破解预共享密钥,从而还原身份信息。
2.3 两种模式对比
| 对比维度 | 主模式(Main Mode) | 野蛮模式(Aggressive Mode) |
|---|---|---|
| 消息交互次数 | 6 次 | 3 次 |
| 协商延迟 | 较高(3个RTT) | 较低(1.5个RTT) |
| 身份隐私 | 受保护(密钥交换后发送) | 暴露(首轮消息即发送) |
| 前向安全性 | 支持(每次 DH 交换独立) | 有限(身份暴露影响安全性) |
| 多 SA 支持 | 一个 IKE SA 支持多个 IPsec SA | 一个 IKE SA 仅支持一个 IPsec SA |
| NAT 穿越 | 需额外检测 | 天然兼容 |
| 适用场景 | 公网环境、高安全要求 | NAT 后端、信任环境 |
| 安全性评级 | 高 | 中 |
三、技术细节
3.1 主模式 6 次交互详解
3.2 野蛮模式 3 次交互详解
3.3 野蛮模式的安全性分析
野蛮模式将身份信息与密钥交换合并发送,带来了以下安全风险:
-
身份泄露:虽然身份信息使用 Diffie-Hellman 共享密钥加密,但攻击者可以截获协商报文,离线尝试不同的预共享密钥进行暴力破解,一旦破解成功即可获知双方身份。
-
前向安全性受限:由于身份信息在协商早期即暴露,如果预共享密钥被泄露,攻击者可以回溯解密历史协商报文,获取更多网络拓扑信息。
-
单 SA 限制:野蛮模式下,一个 IKE SA 只能建立一个 IPsec SA。如果需要保护多对感兴趣流,必须建立多个 IKE SA,增加管理开销。
3.4 NAT 穿越与协商模式的关系
当 IPsec 网关位于 NAT 设备后方时,主模式存在一个已知问题:IKE 报文经过 NAT 后,源 IP 地址被改写,导致 IKE 的 COOKI 校验失败。野蛮模式由于消息交互更少、结构更紧凑,天然对 NAT 环境有更好的兼容性。
但在实际部署中,推荐使用 IKEv1 的 NAT-T 机制(UDP 4500)来解决主模式下的 NAT 穿越问题,而不是简单地将主模式改为野蛮模式。
四、实战配置/案例分析
4.1 华为 AR 路由器:主模式配置
# ========== 主模式配置(默认,推荐)==========
system-view
sysname Branch-GW

# IKE Proposal配置
ike proposal 1
  encryption-algorithm aes-256
  integrity-algorithm sha256
  dh-group group14
  authentication-method pre-share-key
quit

# IKE Peer配置 - 主模式(默认)
ike peer HQ-GW
  version v1
  address 203.0.113.2
  authentication-mode pre-shared-key
  pre-shared-key cipher Huawei@VPN2024
  proposal 1
  exchange-mode main
quit

# IPsec Proposal
ipsec proposal 1
  encapsulation-mode tunnel
  auth-algorithm sha256
  encrypt-algorithm aes-256
  dh-group group14
quit

# IPsec策略
ipsec policy vpn-policy 10 isakmp
 security-acquire-method ike
 proposal 1
 conn acl 3000
 peer HQ-GW
quit

# 应用策略
interface GigabitEthernet 0/0/1
 ipsec policy vpn-policy
 quit
4.2 华为 AR 路由器:野蛮模式配置
# ========== 野蛮模式配置(NAT后端场景)==========
ike peer HQ-GW-NAT
  version v1
  address 203.0.113.2
  authentication-mode pre-shared-key
  pre-shared-key cipher Huawei@VPN2024
  proposal 1
  exchange-mode aggressive
  # 野蛮模式需指定本地身份信息
  ikev1 local-identity type ip-v4-address address 10.10.1.1
  ikev1 peer-identity type ip-v4-address address 10.20.1.1
quit
4.3 故障排查案例:野蛮模式协商失败
故障现象:某企业分支通过 4G CPE 设备(位于运营商 NAT 后)与总部建立 IPsec VPN,使用主模式始终协商失败,切换为野蛮模式后成功。
排查步骤:
- 查看 IKE 协商日志
debugging ike packet
terminal debugging
输出显示主模式下,IKE 响应方在消息 3 阶段返回 INVALID_ID_INFORMATION 错误。
- 分析 NAT 穿越问题
display ike peer
display ip route 0.0.0.0 0.0.0.0
确认分支网关位于运营商 CGNAT 后,公网 IP 为运营商动态分配。
-
根因分析 主模式要求严格的消息匹配和身份验证流程。在 NAT 环境下,IKE 报文的源 IP 被 NAT 改写,导致消息 3 中的身份标识与对端期望的 IP 地址不匹配。野蛮模式由于将身份信息和密钥交换合并,对 IP 地址变化的容忍度更高。
-
解决方案
方案一:野蛮模式(快速恢复)
ike peer HQ-GW-NAT
  exchange-mode aggressive
quit
方案二(推荐):启用 NAT-T
ike peer HQ-GW-NAT
  exchange-mode main
  nat-traversal enable
quit
启用 NAT-T 后,IKE 协商使用 UDP 4500 端口,NAT 设备正常改写 UDP 报文中的 IP 地址,IKE 层通过 NAT-D 载荷检测 NAT 存在并调整协商参数。
实际处理结果:由于 CPE 设备固件版本较低,不支持完整的 NAT-T,最终采用野蛮模式方案。同时更换预共享密钥为 32 字节高强度随机密钥,弥补野蛮模式的安全性不足。
五、IPsec VPN 高级主题与 IKEv2 演进
5.1 IKEv1 vs IKEv2 全面对比
| 对比维度 | IKEv1 主模式 | IKEv1 野蛮模式 | IKEv2 |
|---|---|---|---|
| 消息交互 | 6 次 | 3 次 | 4 次 |
| 身份隐私 | 加密后发送 | 首轮即暴露 | 加密后发送 |
| 前向安全性 | ✅ 完整 | ⚠️ 有限 | ✅ 完整 |
| NAT 穿越 | 需 NAT-T | 天然兼容 | 原生支持 |
| 多 IPsec SA | ✅ 支持 | ❌ 不支持 | ✅ 支持 |
| 碎片处理 | ❌ 不支持 | ❌ 不支持 | ✅ 支持 |
| 快速重协商 | ❌ 需重新协商 | ❌ 需重新协商 | ✅ 快速重密钥 |
| 移动性支持 | ❌ | ❌ | ✅ MOBIKE 扩展 |
| 标准化程度 | RFC 2409(已废弃) | RFC 2409(已废弃) | RFC 7296 |
| 推荐程度 | ⚠️ 遗留兼容 | ❌ 不推荐 | ✅ 强烈推荐 |
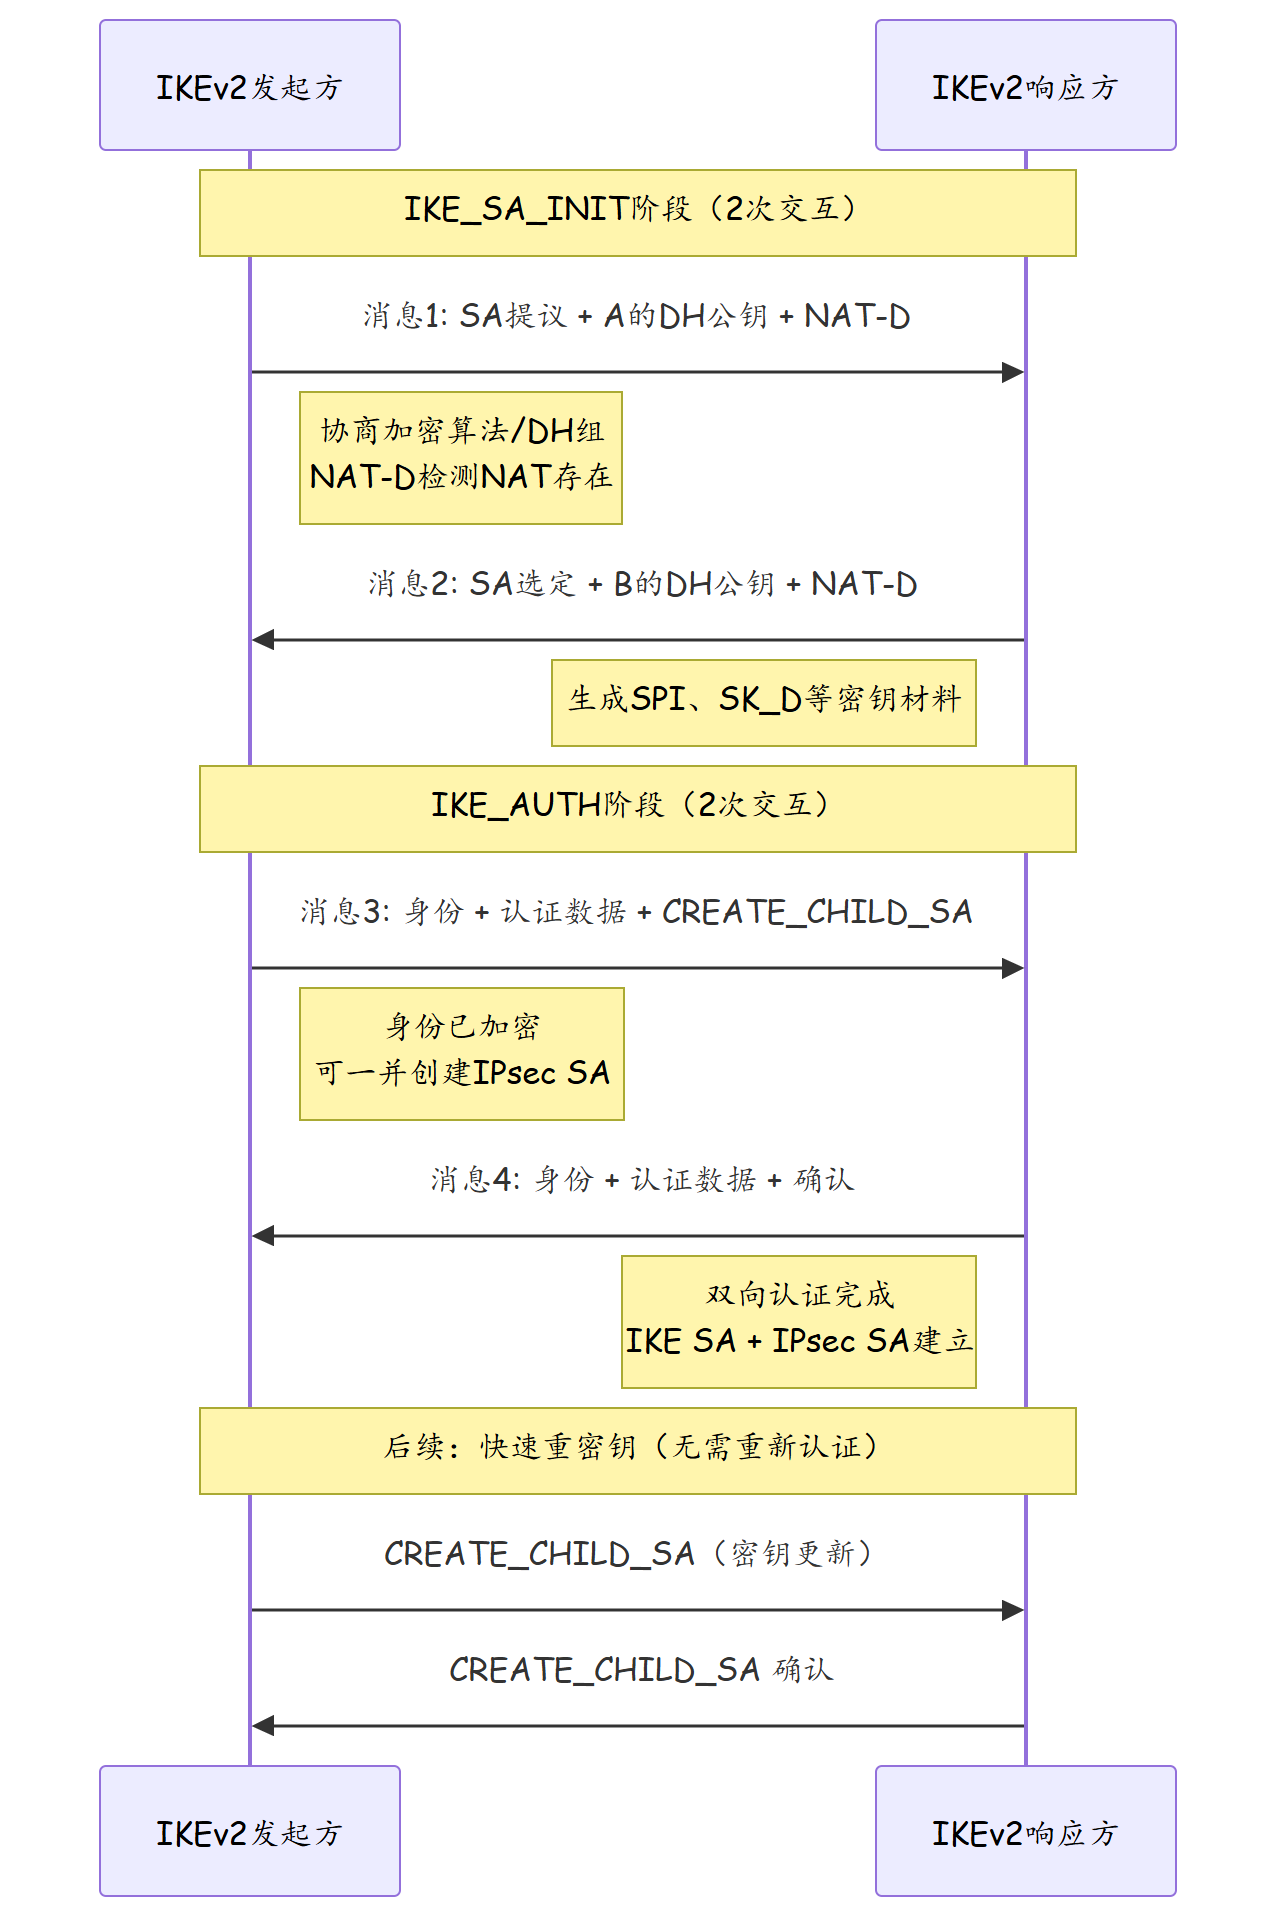
5.2 IPsec VPN 监控与运维
| 监控指标 | 命令/方式 | 告警阈值 | 说明 |
|---|---|---|---|
| 隧道状态 | display ipsec connection |
状态非UP | 隧道是否建立 |
| 加密流量 | display ipsec flow-statistics |
流量突降50% | 业务是否正常 |
| SA生命周期 | display ipsec security-acquisition |
剩余10% | 是否需要重协商 |
| 协商失败次数 | display ike peer statistics |
>3次/小时 | 配置或网络异常 |
| CPU利用率 | display device |
>80% | 加解密压力 |
| 隧道延迟 | ping/traceroute |
>200ms | 链路质量 |
# IPsec VPN日常巡检脚本
display ipsec connection                   # 隧道连接状态
display ike peer                          # IKE对等体状态
display ipsec flow-statistics             # 流量统计
display ipsec security-acquisition        # SA获取状态
display ike sa                            # IKE SA详情
display ipsec sa                          # IPsec SA详情
display device                            # 设备资源使用
5.3 IPsec VPN 故障排查决策树
| 症状 | 第一步检查 | 第二步检查 | 第三步检查 |
|---|---|---|---|
| IKE协商不发起 | 检查路由可达性 | 检查ACL匹配 | 检查IKE配置 |
| IKE协商失败 | 检查预共享密钥 | 检查IKE Proposal匹配 | 检查防火墙放行500/4500端口 |
| IPsec SA不建立 | 检查IPsec Proposal匹配 | 检查感兴趣流ACL | 检查模式(隧道/传输) |
| 隧道UP但无流量 | 检查路由(感兴趣流路由) | 检查ACL方向 | 检查NAT配置 |
| 隧道频繁中断 | 检查SA生命周期 | 检查链路稳定性 | 检查对端设备日志 |
| 隧道延迟高 | 检查物理链路质量 | 检查加密算法开销 | 检查MTU/分片 |
5.4 IPsec VPN 部署最佳实践
| 实践项 | 推荐配置 | 说明 |
|---|---|---|
| DH组选择 | group14(2048位)或以上 | group1-5已被认为不安全 |
| 加密算法 | AES-256-GCM | 认证加密,性能好 |
| 认证算法 | SHA-256 | 替代SHA-1 |
| SA生命周期 | 3600秒或1800MB | 平衡安全与性能 |
| PFS(完美前向保密) | 启用 | 每次IPsec SA独立DH交换 |
| 模式选择 | 隧道模式 | 隐藏内网拓扑 |
| NAT穿越 | 启用NAT-T | 应对运营商CGNAT |
| IKE版本 | IKEv2优先 | 原生NAT-T、移动性支持 |
# IKEv2 推荐配置示例(华为设备)
ike proposal 1
 encryption-algorithm aes-256-gcm16
 integrity-algorithm sha256
 dh-group group14
 authentication-method pre-share-key
 prf-algorithm sha256
quit

ike peer HQ-GW-V2
 version v2
 address 203.0.113.2
 authentication-mode pre-shared-key
 pre-shared-key cipher Huawei@VPN2024
 proposal 1
 # IKEv2 不需要指定 exchange-mode
 nat-traversal enable
quit

ipsec proposal 1
 encapsulation-mode tunnel
 auth-algorithm sha256
 encrypt-algorithm aes-256-gcm16
 dh-group group14
 perfect-privacy rekey interval 3600
quit
5.5 IPsec VPN 安全加固
| 加固项 | 方法 | 说明 |
|---|---|---|
| 禁用弱算法 | 禁用DES、3DES、MD5、SHA1 | 使用AES-GCM、SHA-256+ |
| DH组升级 | 使用group14/15/16/19 | 避免group1(768位) |
| 预共享密钥强度 | 32字节随机字符串 | 避免使用简单密码 |
| 启用PFS | perfect-privacy enable | 每次IPsec SA独立密钥 |
| 限制源IP | ike peer绑定对端IP | 防止IKE泛洪攻击 |
| 日志审计 | 启用IKE/IPsec日志 | 监控协商和流量异常 |
六、IPsec VPN高级配置与排查
6.1 IKEv1 与 IKEv2 详细对比
| 特性 | IKEv1 主模式 | IKEv1 野蛮模式 | IKEv2 |
|---|---|---|---|
| 消息数 | 6 | 3 | 4 |
| RTT | 3 | 1.5 | 2 |
| 身份隐私 | 加密保护 | 暴露 | 加密保护 |
| NAT-T | 需检测协商 | 天然支持 | 原生支持 |
| 移动性 | 不支持 | 不支持 | MOBIKE扩展 |
| 前向安全 | 支持 | 有限 | 强制支持 |
| 碎片处理 | 不支持 | 不支持 | 原生支持 |
| 多IPsec SA | 支持 | 不支持 | 支持 |
| 认证方式 | PSK/证书 | PSK/证书 | PSK/证书/EAP |
| 推荐度 | 逐步淘汰 | 仅在受限场景 | 强烈推荐 |
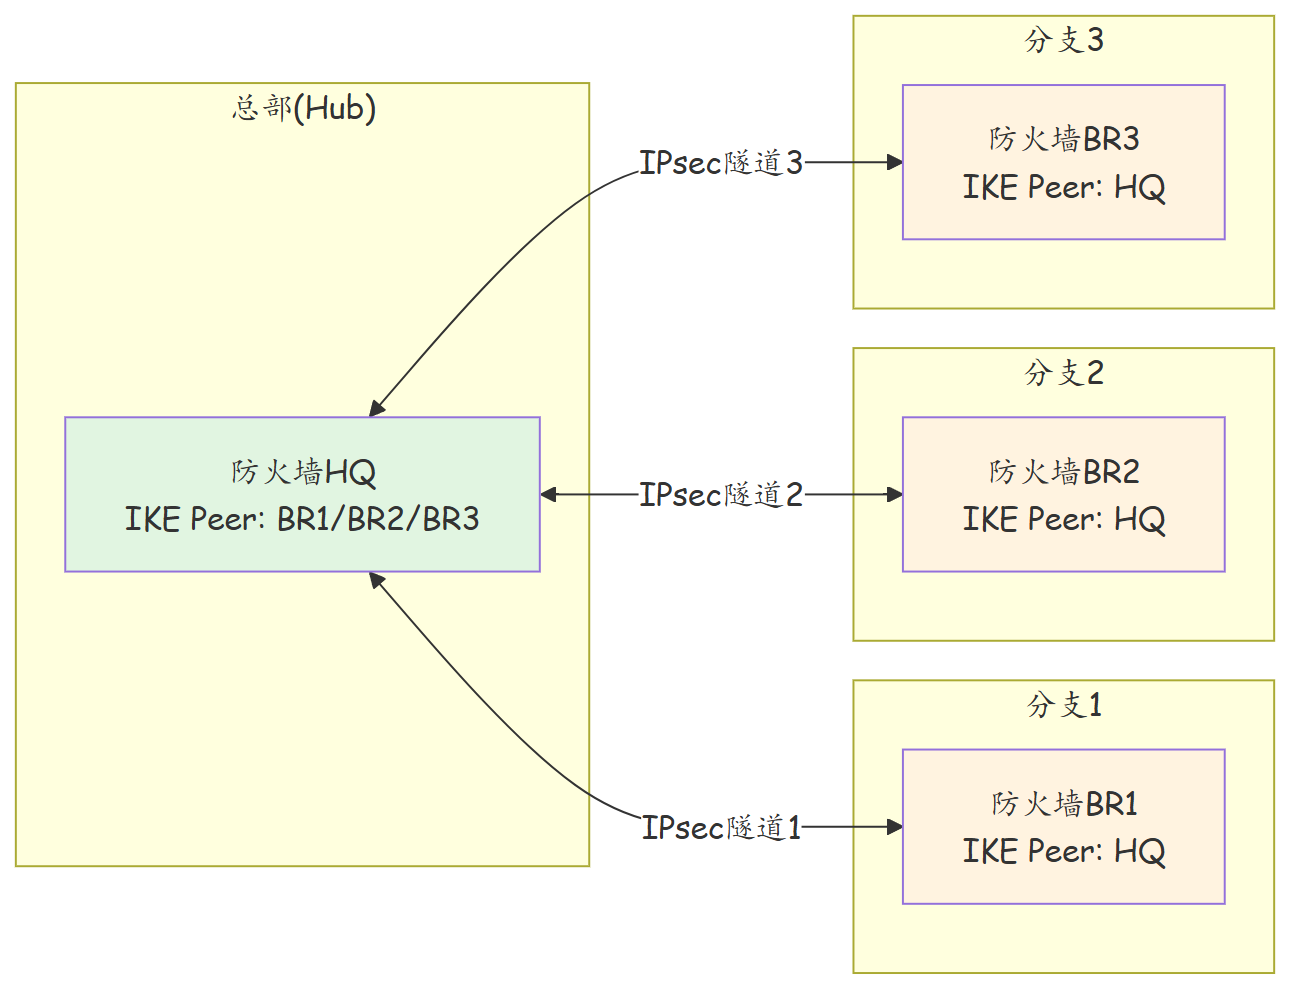
6.2 IPsec VPN多分支Hub-Spoke组网
| 组网模式 | 隧道数 | 路由复杂度 | 适用场景 |
|---|---|---|---|
| Hub-Spoke(星型) | N条(N分支) | 简单(集中路由) | 最常见场景 |
| Full-Mesh(全网状) | N×(N-1)/2条 | 复杂(全互联) | 分支互访频繁 |
| Hub-Spoke+Hub转发 | N条(经Hub) | 简单 | 分支互访经总部 |
| SD-WAN overlay | 动态隧道 | 极简 | 智能选路 |
6.3 IPsec 协商失败排查矩阵
| 故障代码 | 含义 | 常见原因 | 排查方向 |
|---|---|---|---|
| NO_PROPOSAL_CHOSEN | Proposal不匹配 | 加密/认证/DH组不一致 | 比对两端Proposal |
| AUTHENTICATION_FAILED | 认证失败 | 预共享密钥不一致 | 检查PSK |
| INVALID_ID_INFORMATION | 身份不匹配 | Local/Peer Identity配置错误 | 检查Identity |
| INVALID_MAJOR_VERSION | 版本不匹配 | IKE版本不一致 | 检查IKE版本 |
| SINGLE_PAIR_REQUIRED | 野蛮模式身份错误 | Local/Peer身份未配置 | 野蛮模式必填 |
| NO_PROTECTED_AUTH | 野蛮模式安全错误 | 野蛮模式身份验证失败 | 检查DH交换 |
| 连接超时 | 网络不可达 | 路由不通、防火墙拦截 | 检查连通性和500/4500端口 |
# IPsec VPN完整排查命令集
# 1. 检查IKE Peer状态
display ike peer

# 2. 检查IPsec SA状态
display ipsec session

# 3. 检查IPsec SA详情
display ipsec sa brief

# 4. 检查IKE SA
display ike sa

# 5. 开启IKE调试(排查协商过程)
terminal debugging
debugging ike error
debugging ike negotiation
# 观察协商过程中的错误信息
# 重点关注: Proposal交换、密钥交换、身份验证

# 6. 检查感兴趣流(traffic selector)
display ipsec policy

# 7. 检查路由(隧道建立后需要隧道路由)
display ip routing-table protocol direct
# 确认是否存在隧道接口路由
6.4 IPsec 隧道监控告警方案
| 监控项 | 阈值 | 告警级别 | 处置动作 |
|---|---|---|---|
| 隧道DOWN | 持续1分钟 | 紧急 | 检查链路+重协商 |
| 隧道流量为0 | 持续5分钟 | 高 | 检查业务侧连通性 |
| SA重协商频繁 | >5次/小时 | 中 | 检查SA生命周期配置 |
| 隧道延迟>100ms | 持续10分钟 | 中 | 检查物理链路质量 |
| 隧道丢包率>1% | 持续5分钟 | 高 | 检查链路质量+QoS |
| 加密吞吐>80% | 持续5分钟 | 中 | 考虑扩容或优化算法 |
# IPsec隧道监控脚本(每分钟执行)
#!/bin/bash
# 检查IPsec隧道状态
for peer in BR1 BR2 BR3; do
    status=$(display ike peer | grep "$peer" | grep -c "ESTABLISHED")
    if [ $status -eq 0 ]; then
        echo "ALERT: IPsec tunnel to $peer is DOWN"
        # 发送邮件告警
        mail -s "IPsec Tunnel Down: $peer" admin@company.com
    fi
done
七、总结
| 知识点 | 要点 |
|---|---|
| 主模式 | 6 次交互,身份隐私保护好,推荐公网环境使用 |
| 野蛮模式 | 3 次交互,协商快速,身份信息暴露,安全性较低 |
| 身份保护 | 主模式在 DH 交换后才发送身份;野蛮模式首轮即发送 |
| SA 复用 | 主模式一个 IKE SA 支持多个 IPsec SA;野蛮模式仅一个 |
| NAT 兼容 | 野蛮模式天然兼容;主模式需启用 NAT-T |
| 推荐策略 | 公网优先主模式 + NAT-T;受限设备才用野蛮模式 |
| 安全加固 | 野蛮模式必须使用高强度预共享密钥 |
| IKEv2演进 | 原生NAT-T、移动性支持、4次交互、推荐替代IKEv1 |
| 算法选择 | AES-256-GCM + SHA-256 + DH group14+ |
| 安全加固 | 禁用弱算法、启用PFS、限制源IP、日志审计 |
| 运维监控 | 隧道状态、流量统计、SA生命周期、协商失败 |
思考
- 野蛮模式虽然协商更快,但身份信息暴露。在什么具体的网络架构下,身份信息暴露不会构成实际安全风险?
- IKEv2 是否还存在主模式和野蛮模式的区分?如果没有,IKEv2 是如何解决 IKEv1 野蛮模式所解决的快速协商问题的?
- 野蛮模式要求配置
local-identity和peer-identity,而主模式不需要。为什么野蛮模式需要显式配置身份信息?
下篇预告:第213篇:分支与总部 IPsec VPN 组网