第206篇:防火墙的虚拟化:虚拟防火墙(VSYS)
关键词:虚拟防火墙、VSYS、多租户、资源隔离、管理平面、业务平面、VRP、分区隔离
一、引言
在企业网络日益复杂化的今天,一台物理防火墙需要同时为多个部门、多个业务系统甚至多个租户提供独立的安全防护。如果为每个部门配置一台独立防火墙,不仅硬件成本高昂,运维管理也极为繁琐。
虚拟防火墙(Virtual System, VSYS)技术将一台物理防火墙逻辑划分为多个独立的虚拟防火墙实例,每个实例拥有独立的配置、策略、接口和路由表。这种"一机多用"的虚拟化方案在降低成本的同时,实现了安全策略的严格隔离。
二、核心概念
2.1 VSYS 的架构模型
虚拟防火墙技术将物理防火墙划分为两个层级:
| 层级 | 名称 | 说明 |
|---|---|---|
| 管理平面 | VRP(Virtual Routing Platform) | 系统级管理平面,负责全局配置和资源分配 |
| 业务平面 | VSYS(Virtual System) | 业务级虚拟防火墙实例,每个 VSYS 独立运行 |
VRP 是防火墙的"根操作系统",负责设备的全局管理和 VSYS 的生命周期管理。每个 VSYS 相当于一个独立的"虚拟机",拥有自己的: - 安全区域和接口绑定 - 安全策略规则 - NAT 规则 - 路由表 - 地址对象和服务对象
2.2 VSYS 间的隔离边界
不同 VSYS 之间实现了严格的逻辑隔离:
| 隔离维度 | 隔离方式 | 说明 |
|---|---|---|
| 配置隔离 | 独立配置空间 | 各 VSYS 的配置互不影响 |
| 策略隔离 | 独立策略表 | 各 VSYS 的安全策略独立生效 |
| 路由隔离 | 独立路由表 | 各 VSYS 维护自己的路由信息 |
| 会话隔离 | 独立会话表 | 各 VSYS 的会话互不干扰 |
| 管理隔离 | 独立管理会话 | 登录不同 VSYS 需要独立认证 |
2.3 VSYS 间的通信方式
尽管 VSYS 间默认隔离,但在某些场景下需要跨 VSYS 通信。华为防火墙支持以下跨 VSYS 通信机制:
- 系统路由(System Route):在 VRP 层配置跨 VSYS 路由,通过系统接口实现 VSYS 间转发
- 共享安全区域:将物理接口同时分配给多个 VSYS 的安全区域(需特殊配置)
- 系统策略:在 VRP 层配置系统级安全策略,控制跨 VSYS 的流量
三、技术细节
3.1 VSYS 的创建与资源分配
创建 VSYS 时,需要分配以下资源:
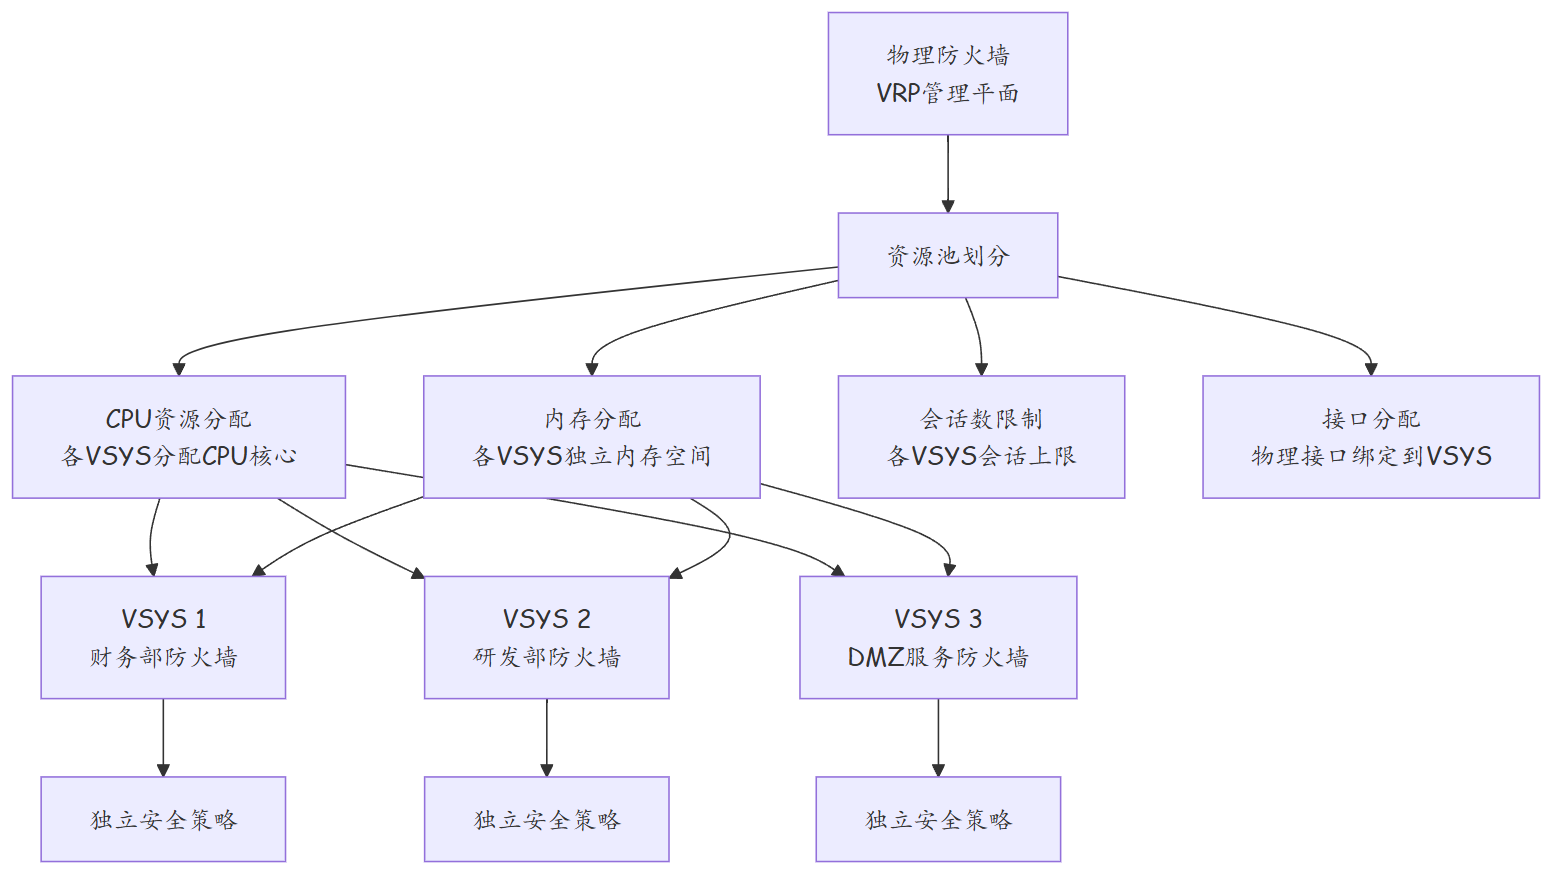
3.2 VSYS 接口分配规则
物理接口与 VSYS 的绑定遵循以下原则:
- 每个物理接口只能绑定到一个 VSYS
- 子接口可以分配到不同的 VSYS(VLAN 场景)
- 系统保留接口(如心跳接口、管理接口)不能分配给 VSYS
- VSYS 创建后,管理员进入该 VSYS 的视图配置业务
3.3 VSYS 间的流量转发路径
当流量需要在两个 VSYS 之间转发时,经过系统路由的完整路径:

四、实战配置/案例分析
4.1 VSYS 创建与基本配置
# ============================================
# VRP 层:全局配置
# ============================================
system-view
sysname HQ-Firewall

# 1. 创建VSYS
vsys vsys-finance name "Finance Department"
vsys vsys-rd name "R&D Department"
vsys vsys-dmz name "DMZ Services"

# 2. 分配接口到VSYS
firewall zone trust
 # 财务部门接口
 add interface GigabitEthernet 0/0/1 vsys vsys-finance
 quit

firewall zone trust
 # 研发部门接口
 add interface GigabitEthernet 0/0/2 vsys vsys-rd
 quit

firewall zone dmz
 # DMZ区域接口
 add interface GigabitEthernet 0/0/3 vsys vsys-dmz
 quit

firewall zone untrust
 # 外网接口(共享)
 add interface GigabitEthernet 0/0/0 vsys vsys-finance
 add interface GigabitEthernet 0/0/4 vsys vsys-rd
 quit

# 3. 配置系统接口(VSYS间通信)
interface System 1
 description To-vsys-finance
 quit

interface System 2
 description To-vsys-rd
 quit

# 4. 配置系统路由(VSYS间流量)
ip route-static 10.2.0.0 255.255.0.0 System 2 vsys vsys-finance
ip route-static 10.1.0.0 255.255.0.0 System 1 vsys vsys-rd
4.2 进入VSYS独立配置
# ============================================
# 进入财务部 VSYS
# ============================================
vsys vsys-finance

# 配置财务部安全策略
security-policy
 rule name Finance_to_Internet
  source-zone trust
  destination-zone untrust
  action permit
  service http https dns
  log-action enable
 quit

 rule name Finance_Admin
  source-zone trust
  destination-zone local
  action permit
  service ssh https
 quit
quit

# 配置财务部NAT
nat-policy
 rule name Finance_NAT
  source-zone trust
  destination-zone untrust
  action source-nat easy-ip
 quit
quit

# ============================================
# 进入研发部 VSYS
# ============================================
vsys vsys-rd

# 配置研发部安全策略(更宽松)
security-policy
 rule name RD_to_Internet
  source-zone trust
  destination-zone untrust
  action permit
 quit

 rule name RD_Admin
  source-zone trust
  destination-zone local
  action permit
  service ssh
 quit
quit

# ============================================
# 进入DMZ VSYS
# ============================================
vsys vsys-dmz

# 配置DMZ安全策略
security-policy
 rule name Internet_to_DMZ_Web
  source-zone untrust
  destination-zone dmz
  destination-address 10.100.0.10
  action permit
  service http https
  log-action enable
 quit

 rule name DMZ_to_Finance_DB
  source-zone dmz
  destination-zone system
  # 通过系统路由访问财务部VSYS的数据库
  destination-address 10.1.200.10
  action permit
  service tcp destination-port eq 3306
 quit
quit
4.3 VSYS 管理配置
# ============================================
# VRP 层:VSYS 管理配置
# ============================================

# 1. 配置VSYS管理用户
aa
 local-user finance-admin password cipher Admin@123
 local-user finance-admin service-type http telnet ssh
 local-user finance-admin assignment vsys vsys-finance
 local-user rd-admin password cipher Admin@456
 local-user rd-admin service-type http telnet ssh
 local-user rd-admin assignment vsys vsys-rd
 quit

# 2. 配置VSYS资源限制
vsys vsys-finance
 max-session 1000000
 max-policy 500
 quit

vsys vsys-rd
 max-session 2000000
 max-policy 1000
 quit

# 3. 查看VSYS状态
display vsys
# 输出示例:
# VSYS Name          State    Session    Policy
# vsys-finance       Active   45,230     23
# vsys-rd            Active   78,456     45
# vsys-dmz           Active   12,890     15
4.4 安全案例:多租户 VSYS 隔离
场景:某数据中心为三个租户提供托管服务,需要在一台防火墙上实现严格的多租户隔离。
设计要求: - 每个租户拥有独立的 VSYS - 租户间完全隔离,禁止跨租户通信 - 每个租户可独立管理自己的安全策略 - 运维团队可通过 VRP 全局监控所有 VSYS
拓扑实现:
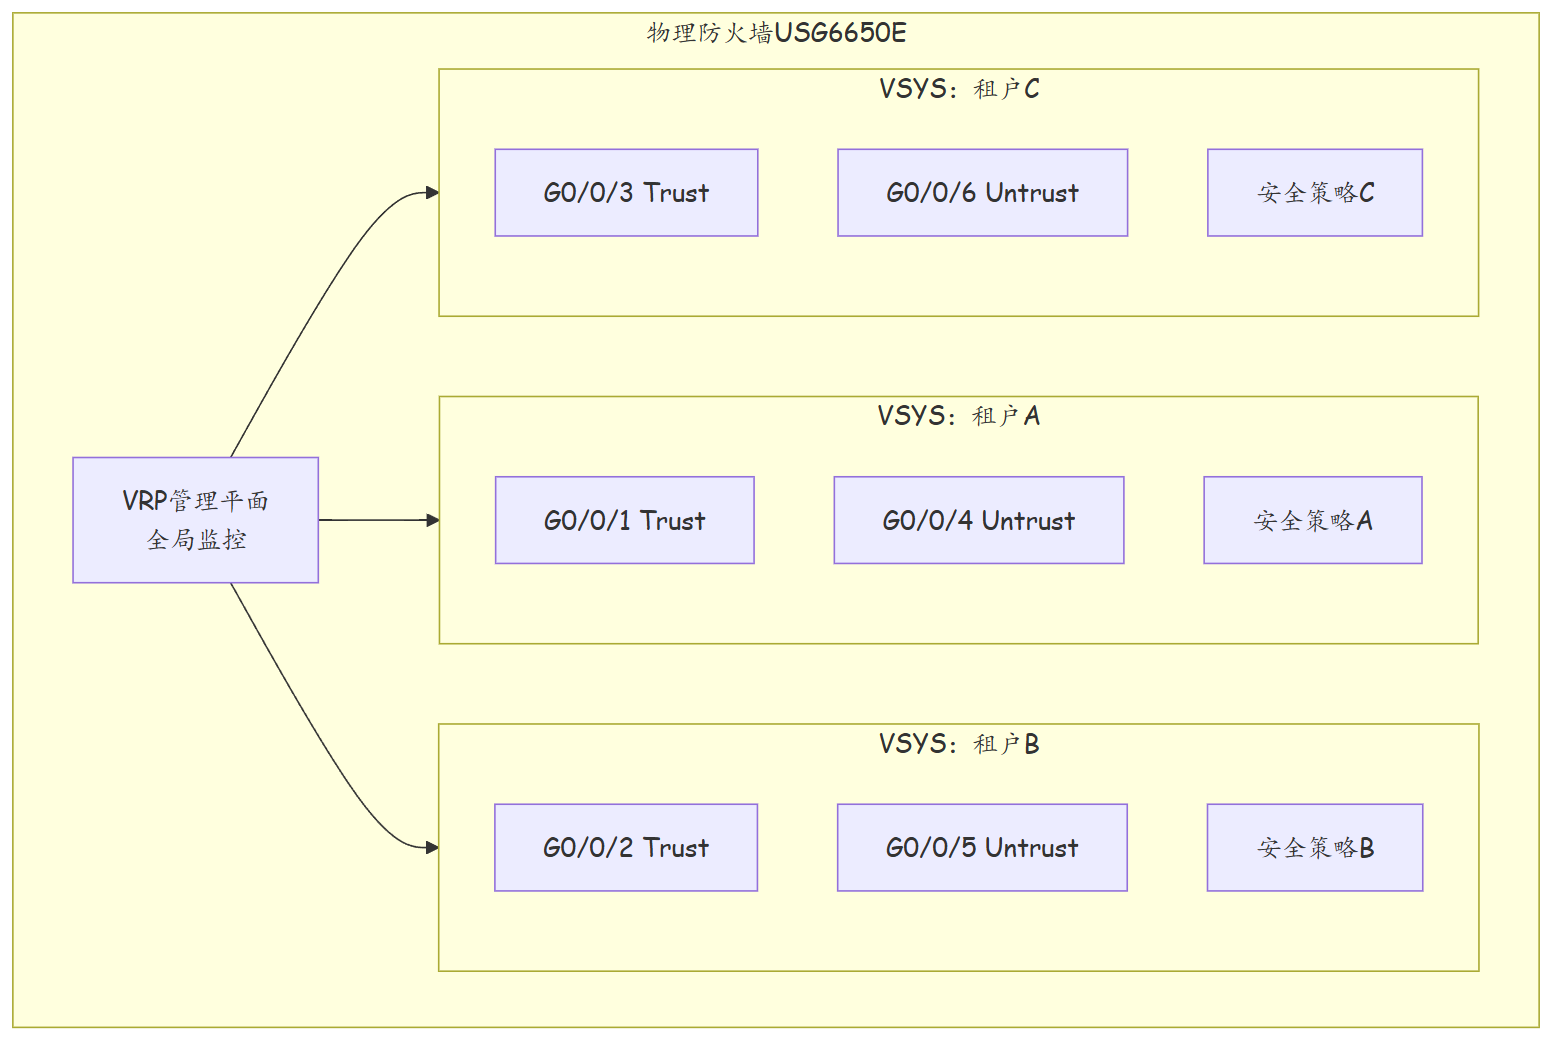
隔离保障: 1. 物理接口严格分配,无共享接口 2. VRP 层未配置任何跨 VSYS 系统路由 3. 各 VSYS 的安全策略仅管控本 VSYS 内流量 4. 管理用户绑定到指定 VSYS,租户管理员无法查看其他租户配置
五、总结
| 知识点 | 核心要点 |
|---|---|
| VSYS 概念 | 将一台物理防火墙划分为多个独立虚拟防火墙 |
| VRP 与 VSYS | VRP 为管理平面,VSYS 为业务平面 |
| 隔离能力 | 配置/策略/路由/会话/管理五维隔离 |
| 接口分配 | 物理接口绑定到VSYS,子接口可跨VSYS |
| 跨VSYS通信 | 通过系统接口+系统路由+系统策略实现 |
| 资源限制 | 可独立配置各VSYS的会话数和策略数上限 |
| 多租户场景 | VSYS是天生的多租户隔离方案 |
| 运维优势 | 一台设备承载多业务,降低硬件和管理成本 |
思考
- VSYS 之间的资源隔离是硬隔离还是软隔离?如果某个 VSYS 的会话数暴增占满物理设备的会话表上限,会对其他 VSYS 产生什么影响?
- 当需要在两个 VSYS 之间允许特定流量(如 DMZ 的 Web 服务器需要访问内网数据库)时,使用系统路由与使用共享安全区域相比,各有什么优缺点?
- 在多租户场景下,如何防止租户管理员通过某种方式获取其他 VSYS 的配置信息或流量数据?
下篇预告:第207篇:防火墙入侵防御(IPS)基础