第203篇:状态防火墙 vs 包过滤防火墙
关键词:状态防火墙、包过滤防火墙、Stateful、Stateless、深度包检测、ALG、应用层网关、Next-Gen Firewall
一、引言
防火墙的技术演进经历了从简单到复杂的漫长过程。早期的包过滤防火墙(Packet Filtering Firewall)仅基于 IP 头部信息做简单匹配,而现代状态防火墙(Stateful Firewall)则能够跟踪连接的完整生命周期,甚至深入应用层协议进行内容分析。
理解不同代际防火墙的核心差异,不仅有助于把握网络安全技术的发展脉络,更能帮助我们在实际组网中根据业务需求选择合适的防火墙方案和配置策略。本文将从底层处理机制出发,对比分析包过滤防火墙与状态防火墙的差异,并展望下一代防火墙的能力边界。
二、核心概念
2.1 包过滤防火墙(Stateless)
包过滤防火墙是最早期的防火墙实现方式,其核心特征是无状态:每个数据包独立处理,不关心该数据包所属连接的历史状态。
处理流程非常简单: 1. 提取数据包的五元组(源IP、目的IP、协议、源端口、目的端口) 2. 逐条匹配预配置的 ACL 规则 3. 匹配成功则转发,否则丢弃
# 包过滤防火墙的典型ACL配置(路由器实现)
# 入方向规则:允许内网访问外网HTTP
acl number 3001
 rule 5 permit tcp source 10.0.0.0 0.0.0.255 destination 0.0.0.0 255.255.255.255 destination-port eq 80
 rule 10 deny ip source any destination any

# 出方向规则:允许外网HTTP响应返回内网(必须手动配置!)
acl number 3002
 rule 5 permit tcp source 0.0.0.0 255.255.255.255 source-port eq 80 destination 10.0.0.0 0.0.0.255
 rule 10 deny ip source any destination any

# 应用在接口上
interface GigabitEthernet0/0/0
 traffic-filter inbound acl 3001     # 入方向过滤
interface GigabitEthernet0/0/1
 traffic-filter inbound acl 3002     # 出方向也必须配,否则回复报文被丢弃
关键问题:包过滤防火墙需要双向配置 ACL,运维人员经常忘记配置出方向规则,导致业务不通或安全漏洞。
2.2 状态防火墙(Stateful)
状态防火墙引入了连接跟踪机制,维护一个全局的会话状态表。每个新连接的首个数据包经过完整策略匹配并创建会话后,后续所有属于该连接的报文只需在会话表中查找即可放行。
状态防火墙的核心能力: - 连接状态跟踪:感知 TCP 三次握手、四次挥手等完整生命周期 - 响应报文自动放行:内网主机发起的 TCP 连接,服务器返回的响应报文无需额外配置策略 - 协议感知:通过应用层网关(ALG)理解 FTP、SIP 等动态端口协议 - 异常状态检测:丢弃不属于任何合法会话的数据包
2.3 下一代防火墙(NGFW)
下一代防火墙在状态检测的基础上进一步增加了应用层识别能力:
| 能力层 | 包过滤防火墙 | 状态防火墙 | 下一代防火墙 |
|---|---|---|---|
| L3/L4 包过滤 | 支持 | 支持 | 支持 |
| 状态检测 | 不支持 | 支持 | 支持 |
| 应用识别(DPI) | 不支持 | 不支持 | 支持 |
| IPS 入侵防御 | 不支持 | 可选 | 支持 |
| 反病毒扫描 | 不支持 | 可选 | 支持 |
| URL 过滤 | 不支持 | 不支持 | 支持 |
| 用户识别 | 不支持 | 可选 | 支持 |
| 沙箱联动 | 不支持 | 不支持 | 支持 |
三、技术细节
3.1 状态检测的核心优势:动态端口协议
状态防火墙最显著的优势体现在对动态端口协议的处理上。以 FTP 协议为例:
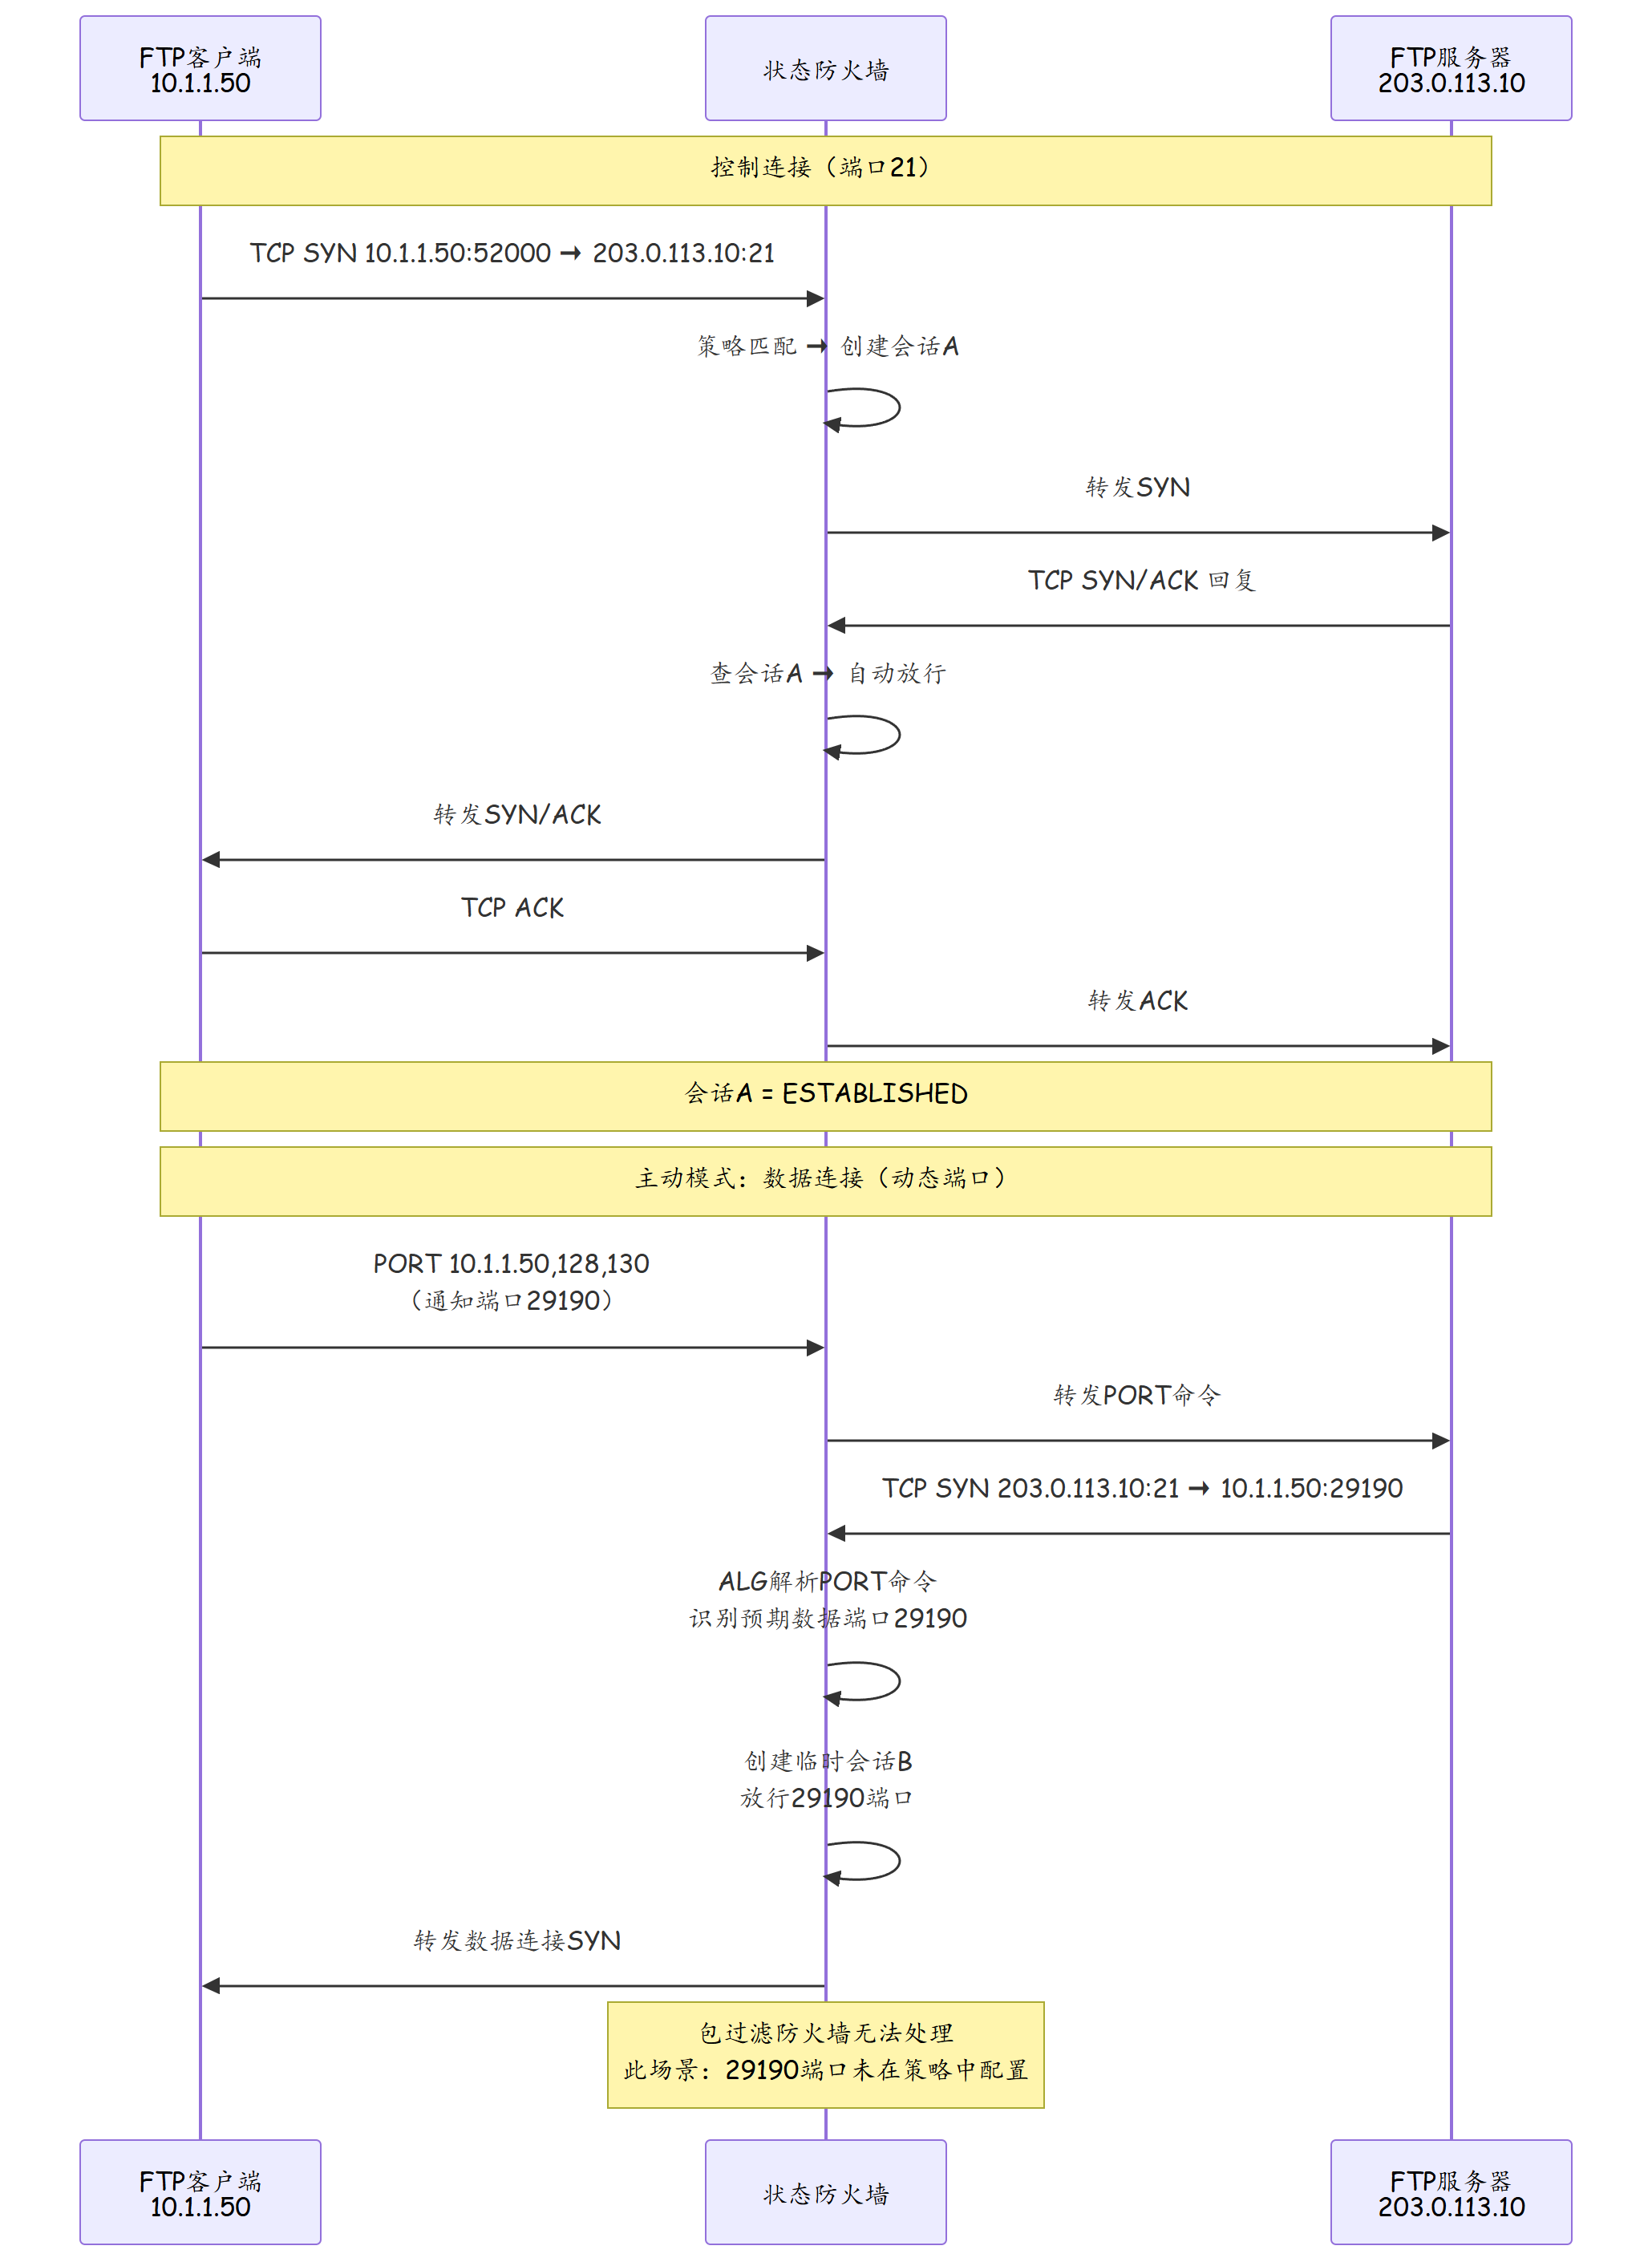
3.2 无状态防火墙的经典问题
包过滤防火墙面临三个无法绕过的核心问题:
问题一:响应报文策略冗余
在包过滤防火墙中,如果允许内网主机访问外部 Web 服务器,需要配置两条规则: 1. 允许 10.1.1.0/24 → 任意 IP 的 TCP 目的端口 80/443 2. 允许 任意 IP → 10.1.1.0/24 的 TCP 源端口 80/443
而状态防火墙只需配置第一条,第二条响应报文通过会话表自动放行。
问题二:半开连接无法防御
包过滤防火墙对每个数据包独立判断,无法感知 TCP 连接的状态。即使一个 TCP SYN 包通过了策略,后续的 SYN 泛洪攻击数据包同样会被放行,因为没有状态来检测连接是否真正建立。
问题三:非法状态数据包放行
包过滤防火墙可能放行以下非法数据包: - 没有对应 SYN 的 TCP ACK 包(可能是 IP 欺骗攻击) - ESTABLISHED 状态的 RST 包在连接关闭后到达(可能是会话劫持) - ICMP 应答包没有对应的请求包
3.3 状态检测的实现机制
状态防火墙通过维护会话表中的连接状态来识别非法数据包:
| TCP 标志组合 | 合法场景 | 状态表期望 |
|---|---|---|
| SYN | 新连接发起 | 无现有会话时允许创建 |
| SYN+ACK | 连接建立响应 | 必须有 SYN_SENT 状态的会话 |
| ACK | 数据传输 | 必须有 ESTABLISHED 状态的会话 |
| FIN | 连接关闭 | 必须有 ESTABLISHED/CLOSE_WAIT 状态的会话 |
| RST | 连接重置 | 对应有状态的会话 |
| 裸 ACK(无对应SYN) | 非法 | 丢弃(无匹配会话) |
四、实战配置/案例分析
4.1 状态检测相关配置(华为 USG)
# ============================================
# 状态检测基础配置
# ============================================

# 启用/关闭严格状态检测(默认启用)
firewall session enable strict

# 配置TCP状态检测超时
firewall session tcp established-timeout 120
firewall session tcp syn-sent timeout 180
firewall session tcp syn-received timeout 60
firewall session tcp fin-wait timeout 60
firewall session tcp time-wait timeout 30
firewall session tcp close-wait timeout 60
firewall session tcp closing timeout 60
firewall session tcp last-ack timeout 60

# ============================================
# ALG(应用层网关)配置
# ============================================
# 启用FTP ALG(处理动态端口)
nat server protocol ftp enable
ftp-alg enable

# 启用SIP ALG(处理VoIP信令中的动态端口)
sip-alg enable

# 启用H.323 ALG(视频会议)
h323-alg enable

# 启用TFTP ALG
tftp-alg enable

# ============================================
# 状态检测防护参数
# ============================================
# TCP Cookie(防御SYN Flood)
firewall tcp cookie enable

# 半开连接数限制(每IP最大半开连接数)
firewall tcp syncookie enable
firewall tcp syn-attack max-syn-flood-per-ip 50

# 无效状态检测:丢弃非法TCP标志组合
firewall invalid-packet-action drop
4.2 安全案例:状态防火墙拦截伪造报文
背景:某企业内部部署了状态防火墙。安全团队在一次渗透测试中尝试使用伪造的 TCP 报文绕过防火墙。
攻击过程:
攻击者构造了以下数据包试图访问内网的数据库服务器: 1. 构造一个 TCP 数据包:源 IP 为伪造地址,目的 IP 为内网数据库 10.1.200.10:3306 2. 数据包的 TCP 标志位设置为 ACK(而非 SYN),模拟已建立连接的数据传输 3. 序列号随机生成,试图欺骗防火墙认为这是一个合法连接的数据包
状态防火墙的行为: - 数据包到达防火墙 - 防火墙在五元组匹配 + TCP 状态检测中发现: - 该五元组在会话表中无记录 - TCP 标志为 ACK,期望存在 ESTABLISHED 状态会话 - 不满足状态检测条件 → 丢弃并记录日志
如果用包过滤防火墙: - 如果有一条"允许 Untrust 到 Trust 的 TCP 目的端口 3306"规则 - 该数据包会匹配规则并被放行 - 数据库服务器收到来自"伪造 IP"的 ACK 包,可能引发不可预期的行为
4.3 性能对比:状态检测的开销
# 查看防火墙性能指标
display device
display firewall session table statistics
display cpu-usage

# 典型性能数据(以华为USG6650E为例):
# 状态检测吞吐:150 Gbps
# 新建连接率:1.5 M CPS
# 会话表容量:5000万条
#
# 对比:同硬件级别包过滤吞吐可达 500 Gbps
# 状态检测的开销主要来自:
# 1. 会话表查找(哈希表):微小开销
# 2. 首包策略匹配(逐条比对):主要开销
# 3. 状态机更新(每包更新计数/状态):中等开销
# 4. ALG 深度解析:高开销
4.4 选型建议
| 场景 | 推荐类型 | 理由 |
|---|---|---|
| 数据中心内部东西向流量 | 状态防火墙 | 需要状态跟踪防横向移动 |
| 企业边界(Internet出口) | 下一代防火墙 | 需要应用识别+IPS+防病毒 |
| 服务器内部安全组 | 包过滤防火墙 | 规则固定、性能好、成本低 |
| IoT 设备隔离 | 状态防火墙 | UDP 状态跟踪防IoT蠕虫 |
| 高吞吐量骨干网 | 包过滤+专用防护设备 | 吞吐量优先,专用设备处理安全 |
4.5 升级案例:从路由器 ACL 到状态防火墙
某企业原使用核心路由器 ACL 作为边界防护,面临以下痛点:
| 痛点 | 说明 |
|---|---|
| 配置复杂 | 每次添加新应用,入方向和出方向都要改规则 |
| 运维疏漏 | 运维人员经常忘记配出方向规则,导致业务不通 |
| 安全漏洞 | 出方向 ACL 配了 permit any any,内网可访问任何外网资源 |
| 攻击防护不足 | 无法防御 SYN Flood,无法识别异常连接 |
| 日志缺失 | 无连接日志,无法满足等保合规审计要求 |
部署华为 USG 防火墙后的效果:
# 升级前:路由器 ACL(200+ 条规则,双向配置)
acl number 3001
 rule 5 permit tcp source 10.0.0.0 0.0.0.255 destination any destination-port eq 80
 rule 10 permit tcp source 10.0.0.0 0.0.0.255 destination any destination-port eq 443
 # ... 共200+ 条双向规则

# 升级后:状态防火墙安全策略(50 条规则,单向配置)
[USG] security-policy
[USG-security-policy] rule name HTTP_Access
[USG-security-policy-rule-HTTP_Access] source-zone trust
[USG-security-policy-rule-HTTP_Access] destination-zone untrust
[USG-security-policy-rule-HTTP_Access] source-address 10.0.0.0 8
[USG-security-policy-rule-HTTP_Access] service http
[USG-security-policy-rule-HTTP_Access] action permit
[USG-security-policy-rule-HTTP_Access] enable log-session
  # 只需配置入方向,出方向自动放行
  # 同时启用会话日志,满足审计要求

# 运维效果:
# 策略数量:200 条 → 50 条(减少 75%)
# 配置时间:每次变更 2 小时 → 15 分钟
# 安全事件检测:从 0 到日均 500+ 条
4.6 UDP 协议的状态检测
对于 UDP 这种无连接协议,状态防火墙通过超时机制实现伪状态跟踪:
# UDP 会话超时配置
firewall session udp timeout 180
  # UDP 会话在 180 秒无数据后自动超时删除

# UDP 状态检测机制:
# 1. 首包:10.1.1.100:5000 → 8.8.8.8:53(DNS查询)
# 2. 创建临时会话,设置 180s 超时
# 3. 响应包:8.8.8.8:53 → 10.1.1.100:5000(DNS响应)
# 4. 匹配会话表 → 放行,重置超时计时器
# 5. 180s 无新数据 → 会话自动删除

# 注意:UDP 状态检测无法像 TCP 一样验证连接状态
# 只能通过超时机制管理会话生命周期
# 对于 UDP Flood 攻击,需要配合 CPS 限速策略
firewall session udp max-per-ip 100
  # 限制每个 IP 的最大 UDP 会话数为 100
五、总结
| 对比维度 | 包过滤防火墙 | 状态防火墙 | 下一代防火墙 |
|---|---|---|---|
| 处理粒度 | 单包独立 | 连接级 | 应用级 |
| 响应包处理 | 需手动配策略 | 会话表自动放行 | 会话表自动放行 |
| 动态端口协议 | 不支持 | ALG支持 | ALG+DPI支持 |
| SYN Flood防护 | 弱 | TCP Cookie/半开连接限制 | 全链路防护 |
| 非法状态包 | 可能放行 | 自动丢弃 | 自动丢弃+日志 |
| 性能开销 | 极低 | 中等 | 较高 |
| 配置复杂度 | 低 | 中等 | 高 |
| 适用场景 | 简单ACL、高性能场景 | 企业边界、数据中心 | 综合安全防护 |
思考
- 状态防火墙的 ALG 功能在解析 FTP/SIP 等协议时,需要在防火墙深度解析应用层报文内容。这与 IPS 入侵防御的工作原理有何异同?
- 如果在防火墙上禁用了严格状态检测(strict mode),会对网络安全性产生哪些具体影响?在什么特殊场景下需要关闭严格模式?
- 对于 UDP 协议这种无连接协议,状态防火墙是如何实现"状态检测"的?它的检测能力与 TCP 相比有何局限性?
下篇预告:第204篇:NAT 在防火墙上的实现差异