第195篇:DS-Lite 轻量级双栈:IPv4 over IPv6
关键词:DS-Lite、IPv4 over IPv6、AFTR、B4、轻量级双栈、464XLTE、IPv4 地址枯竭、运营商IPv6演进、隧道技术
一、引言
在第194篇中,我们深入剖析了 CGNAT 的工作原理和端口分配策略。CGNAT 虽然暂时缓解了 IPv4 地址短缺,但引入了多层 NAT、端口耗尽、端到端连通性受损等一系列问题。
DS-Lite(Dual-Stack Lite,轻量级双栈)提出了一条截然不同的思路:不再在运营商网络侧做 NAT,而是将 IPv4 流量封装在 IPv6 隧道中传输,在网络的远端集中进行 NAT 转换。这样用户侧设备仍然可以获得完整的 IPv4 地址和端到端的 IPv4 连通性,同时运营商骨干网只需运行 IPv6,大幅简化了网络架构。
二、DS-Lite 架构组成
2.1 核心组件
DS-Lite 架构由三个核心组件构成:
| 组件 | 全称 | 位置 | 职责 |
|---|---|---|---|
| CPE(B4) | Basic Bridging Builder | 用户侧(光猫/路由器) | 将 IPv4 报文封装为 IPv6 隧道报文 |
| AFTR | Address Family Transition Router | 运营商网络(BRAS) | 接收 IPv6 隧道、解封装出 IPv4、执行 CGNAT |
| PFBR | Policy-Based Forwarding Router | 运营商网络(可选) | 分流 IPv4/IPv6 流量到不同路径 |
2.2 DS-Lite vs. 传统双栈
| 对比维度 | 传统双栈 | DS-Lite |
|---|---|---|
| CPE 地址 | IPv4 + IPv6 双地址 | 仅 IPv6 地址(IPv4 为保留地址 192.168.255.1) |
| 骨干网协议 | IPv4 + IPv6 双协议栈 | 仅 IPv6 |
| NAT 位置 | 分散在各 BRAS | 集中在 AFTR |
| IPv4 地址需求 | CPE 需要一个公网 IPv4 | CPE 不需要公网 IPv4 |
| 配置复杂度 | CPE 需双栈配置 | CPE 仅需获取 AFTR 的 IPv6 地址 |
2.3 DS-Lite 隧道封装格式
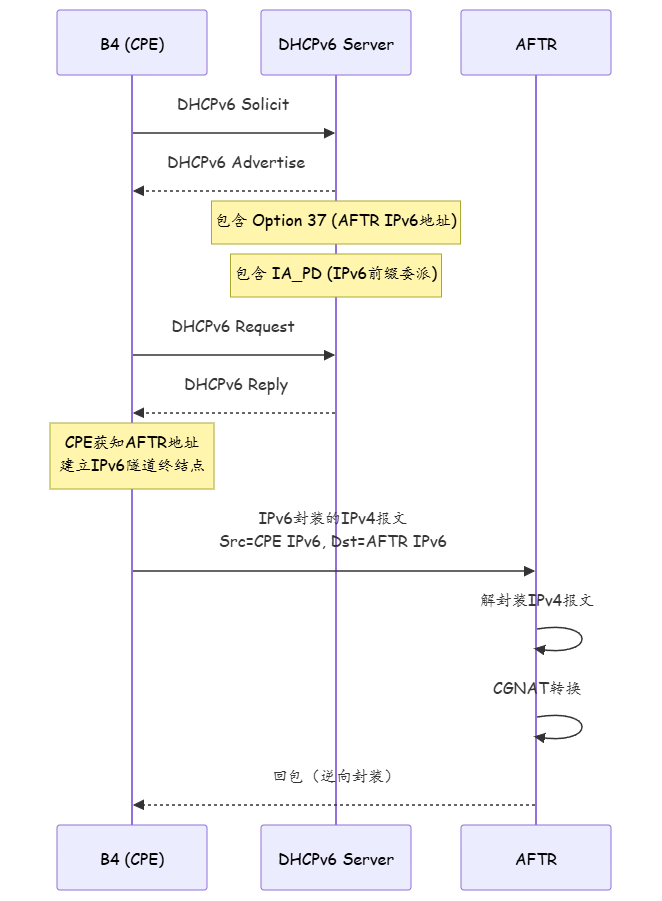
DS-Lite 使用 IPv6 封装 IPv4,外层 IPv6 头部的 Source 地址为 CPE 的 IPv6 地址,Destination 地址为 AFTR 的 IPv6 地址。IPv4 报文作为 IPv6 的载荷,协议号(Next Header)为 4(表示 IPv4)。
+---------------------+---------------------+---------------------+
|   IPv6 Header       |   IPv4 Header       |   Payload           |
| (Outer)             | (Inner)             | (Original Data)     |
+---------------------+---------------------+---------------------+
| Src: CPE IPv6       | Src: Client IPv4    |                     |
| Dst: AFTR IPv6      | Dst: Server IPv4    |                     |
| Next Header: 4      | Protocol: TCP/UDP   |                     |
| (Indicates IPv4)    |                     |                     |
+---------------------+---------------------+---------------------+
三、DS-Lite 工作原理
3.1 CPE 侧(B4)配置与初始化
B4 设备通过 DHCPv6 从运营商网络获取两个关键信息:
- CPE 的 IPv6 地址和前缀:用于 CPE 自身通信和下发给内网设备
- AFTR 的 IPv6 地址:通过 DHCPv6 Option 37(IPv4 Address/Prefix Delegation)携带
3.2 B4 配置示例(华为 VRP)
# CPE/B4 设备配置
<CPE> system-view
[CPE] sysname CPE-B4

# IPv6 接口配置(从运营商获取的 IPv6 地址)
[CPE] interface GigabitEthernet0/0/1
[CPE-GigabitEthernet0/0/1] ipv6 enable
[CPE-GigabitEthernet0/0/1] ipv6 address 2001:db8:1001::1 prefix-len 64
[CPE-GigabitEthernet0/0/1] quit

# 内网 IPv4 接口(CPE 侧固定使用 192.168.255.1)
[CPE] interface Virtual-Ether1
[CPE-Virtual-Ether1] ip address 192.168.255.1 255.255.255.0
[CPE-Virtual-Ether1] quit

# DS-Lite 隧道配置
[CPE] tunnel-interface Tunnel0
[CPE-Tunnel0] tunnel-protocol ipv6ip4
[CPE-Tunnel0] source 2001:db8:1001::1
[CPE-Tunnel0] destination 2001:db8:afff::1   # AFTR的IPv6地址
[CPE-Tunnel0] ipv6 enable
[CPE-Tunnel0] ipv6 address autolink-local
[CPE-Tunnel0] quit

# 默认路由:所有 IPv4 流量通过 DS-Lite 隧道
[CPE] ip route-static 0.0.0.0 0.0.0.0 Tunnel0
3.3 AFTR 配置示例(华为 VRP)
# AFTR 设备配置(部署在 BRAS 上)
<BRAS> system-view
[BRAS] sysname AFTR-1

# AFTR IPv6 地址配置
[AFTR-1] interface 100GE1/0/0
[AFTR-1-100GE1/0/0] ipv6 enable
[AFTR-1-100GE1/0/0] ipv6 address 2001:db8:afff::1 prefix-len 64
[AFTR-1-100GE1/0/0] quit

# DS-Lite B4 接口(虚拟接口,终结所有隧道)
[AFTR-1] interface B4IKE 1
[AFTR-1-B4IKE1] ipv6 enable
[AFTR-1-B4IKE1] ipv6 address 192.168.255.254 prefix-len 30
[AFTR-1-B4IKE1] quit

# DHCPv6 Server(下发 AFTR 地址给 CPE)
[AFTR-1] ipv6 pool CPE-PREFIX
[AFTR-1-ipv6pool-CPE-PREFIX] network-prefix 2001:db8:1001:: prefix-len 48
[AFTR-1-ipv6pool-CPE-PREFIX] quit

[AFTR-1] dhcpv6 server
[AFTR-1-dhcpv6] dhcpv6 pool CPE-PREFIX
[AFTR-1-dhcpv6] ipv6 address pool CPE-PREFIX
[AFTR-1-dhcpv6] option 37 suboption 1 ipv6-address 2001:db8:afff::1
[AFTR-1-dhcpv6] quit
[AFTR-1] quit

# CGNAT 配置(AFTR 解封装后的 IPv4 流量走 CGNAT)
[AFTR-1] nat address-group 1
[AFTR-1-nat-address-1] address object 59.43.1.1 59.43.1.64
[AFTR-1-nat-address-1] port 20000 60000
[AFTR-1-nat-address-1] quit

[AFTR-1] nat instance CGNAT-DS-LITE
[AFTR-1-nat-instance-CGNAT-DS-LITE] nat address-group 1
[AFTR-1-nat-instance-CGNAT-DS-LITE] quit

# NAT 策略应用到 B4IKE 接口
[AFTR-1] nat-policy
[AFTR-1-nat-policy] rule name DSLITE-NAT
[AFTR-1-nat-policy-rule-DSLITE-NAT] source-address 192.168.255.0 0.0.0.255
[AFTR-1-nat-policy-rule-DSLITE-NAT] action nat instance CGNAT-DS-LITE
[AFTR-1-nat-policy-rule-DSLITE-NAT] quit
[AFTR-1-nat-policy] quit

[AFTR-1] interface B4IKE 1
[AFTR-1-B4IKE1] nat-policy outbound DSLITE-NAT
[AFTR-1-B4IKE1] quit
四、464XLTE:移动网中的 DS-Lite
4.1 464XLTE 概述
464XLTE 是 DS-Lite 在 4G LTE 网络中的变体,名称来源于三个 IETF RFC 的编号组合: - RFC 4862:IPv6 无状态地址自动配置(SLAAC) - RFC 6296:DS-Lite 规范 - RFC 6888:464XLTE 在 LTE 网络中的部署规范
在 4G LTE 网络中,用户手机(UE)通过 PDP 上下文仅获取 IPv6 地址和默认路由,AFTR 的地址通过 DHCPv6 Option 37 下发给 P-GW(Packet Data Network Gateway),由 P-GW 代为建立 DS-Lite 隧道。
4.2 464XLTE 架构
4.3 DS-Lite vs. 464XLTE 对比
| 对比维度 | DS-Lite(固网) | 464XLTE(移动网) |
|---|---|---|
| 部署场景 | 家庭宽带(FTTH) | 4G/5G 移动通信 |
| B4 位置 | 用户 CPE(光猫) | P-GW(核心网网元) |
| AFTR 地址下发 | DHCPv6 Option 37 到 CPE | DHCPv6 Option 37 到 P-GW |
| 隧道建立 | CPE ↔ AFTR | P-GW ↔ AFTR |
| 用户感知 | 无感知(CPE 透明处理) | 无感知(核心网处理) |
| 信令交互 | PPPoE/DHCPv6 | PDP Context / PDN Connection |
五、DS-Lite 故障案例
5.1 案例:CPE 无法建立 DS-Lite 隧道
故障现象: 某小区部署 DS-Lite 后,部分用户无法访问 IPv4 互联网,但 IPv6 访问正常。
排查过程:
# 在 CPE 上检查隧道状态
<CPE> display tunnel-interface Tunnel0
Tunnel0 is down
  Tunnel Protocol: IPv6-IPv4
  Source: 2001:db8:1001::1
  Destination: 2001:db8:afff::1    # AFTR地址
  MTU: 1280

# 检查是否能 ping 通 AFTR
<CPE> ping -n 2001:db8:afff::1
# Request timeout!  无法ping通AFTR
根因分析: CPE 通过 DHCPv6 获取的 AFTR IPv6 地址(Option 37)不正确,或运营商 IPv6 网络到 AFTR 的路由不可达。
解决方案:
# 在 AFTR 侧检查 DHCPv6 Option 37 配置
<AFTR-1> display dhcpv6 pool CPE-PREFIX
Option 37: AFTR IPv6 Address = 2001:db8:afff::1

# 确认 AFTR 地址已下发到 CPE
<CPE> display dhcpv6 client gi0/0/1 detail
Option 37 Received: 2001:db8:afff::1  # ✓ 正确

# 检查 IPv6 路由
<CPE> display ipv6 routing-table 2001:db8:afff::1
# 无路由!添加静态路由
[CPE] ipv6 route-static 2001:db8:afff::1 128 2001:db8::1  # 指向运营商网关
5.2 案例:DS-Lite MTU 问题导致大报文被丢弃
故障现象: 用户能访问小网页但下载大文件时超时,ping 小包正常但大包不通。
排查过程:
# 测试 MTU
<CPE> ping -a 192.168.1.100 -s 1400 -f 8.8.8.8
# Success ✓

<CPE> ping -a 192.168.1.100 -s 1472 -f 8.8.8.8
# Request timeout ✗

# DS-Lite 隧道 MTU 检查
<CPE> display tunnel-interface Tunnel0
MTU: 1280   # IPv6 MTU通常为1280
根因分析: IPv6 的最小 MTU 为 1280 字节,加上外层 IPv6 头部(40 字节)和可选扩展头(可达 60+ 字节),留给内层 IPv4 报文的空间大幅缩减。当 IPv4 报文超过隧道 MTU 且 DF(Don't Fragment)位被设置时,报文被直接丢弃。
解决方案:
# 在 CPE 侧调整 PMTUD(路径 MTU 发现)
[CPE] interface Virtual-Ether1
[CPE-Virtual-Ether1] tcp adjust-mss 1220
[CPE-Virtual-Ether1] quit

# 在 AFTR 侧开启路径 MTU 发现代理
[AFTR-1] interface B4IKE 1
[AFTR-1-B4IKE1] ipv6 nd ra mtu 1280
[AFTR-1-B4IKE1] quit
六、总结
DS-Lite 代表了从 CGNAT 向 IPv6 演进的中间路线。它不消除 NAT,而是将 NAT 集中化、将用户侧 NAT 消除,为用户设备保留完整的 IPv4 地址和端到端连通性体验。
| 技术维度 | 传统 CGNAT | DS-Lite |
|---|---|---|
| 用户侧 IPv4 地址 | 公网 IP(共享) | 私有 IP(192.168.255.0/24) |
| 骨干网协议 | IPv4 | IPv6 |
| NAT 位置 | 分散在各 BRAS | 集中在 AFTR |
| 用户端到端连通性 | 受限(NAT 障碍) | 恢复(CPE 侧无 NAT) |
| 部署成本 | 低 | 中(需部署 AFTR) |
思考题:
- DS-Lite 架构中,为什么 CPE 的 IPv4 地址固定使用 192.168.255.1/30 这个特殊地址段?这个地址段与其他 RFC 1918 地址(如 192.168.1.0/24)有什么区别?
- 在 DS-Lite 隧道中,IPv4 报文被封装在 IPv6 头部中传输。如果运营商的 IPv6 骨干网中某台路由器不支持 DS-Lite 隧道(即不认识 Next Header = 4),会发生什么?
- DS-Lite 将 CGNAT 从分散式改为集中式,这在运维管理和故障排查方面带来了哪些新的优势和挑战?
下篇预告:第196篇《固网与移动网融合架构》将探讨运营商如何将家庭宽带(固网)与移动通信网(4G/5G)进行统一承载和管理,实现 FMC(Fixed Mobile Convergence)融合组网的架构设计与部署实践。