第182篇:SD-WAN 分支与总部组网案例
关键词:Hub-Spoke、SD-WAN组网、分支互联、策略编排、智能选路、NAT穿透、业务连续性
一、引言
在第181篇中,我们学习了 SD-WAN 控制面与数据面分离的基本概念。本节通过一个完整的企业组网案例,演示如何为一家拥有总部和多个分支机构的企业设计 SD-WAN 网络。该企业总部位于上海,在全国设有北京、广州、成都、武汉四个分支,各分支通过混合链路(MPLS + 互联网)连接总部,并需要支持分支间互访和云端应用接入。
二、核心概念
2.1 Hub-Spoke 组网模型
| 特性 | 说明 |
|---|---|
| Hub | 总部节点,集中策略管理,路由汇总 |
| Spoke | 分支节点,轻量配置,按需访问 |
| Hub-to-Hub | 多总部场景下,Hub 间全互联 |
| Spoke-to-Spoke | 分支间通过 Hub 转发(Hub 代理)或直接互联 |
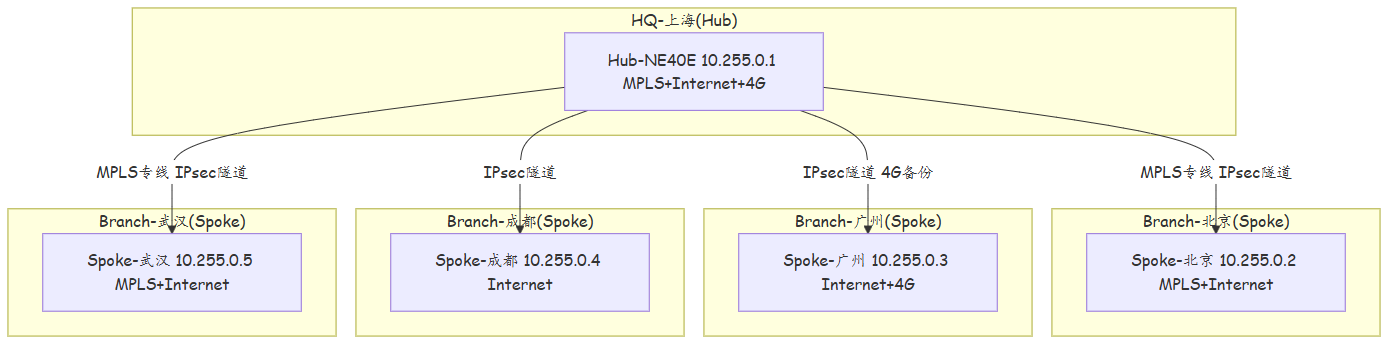
2.2 多链路混合组网设计
| 分支 | 主链路 | 备链路 | 设计意图 |
|---|---|---|---|
| 北京 | MPLS 100M | 互联网 200M | 关键业务 MPLS,大流量互联网分担 |
| 广州 | 互联网 200M | 4G 10M | 低成本互联网为主,4G 灾备 |
| 成都 | 互联网 100M | 无 | 远程办公为主,单链路即可 |
| 武汉 | MPLS 50M | 互联网 100M | 核心制造业务 MPLS 保障 |
2.3 业务流量分类
| 业务类型 | 带宽需求 | SLA要求 | 优选链路 |
|---|---|---|---|
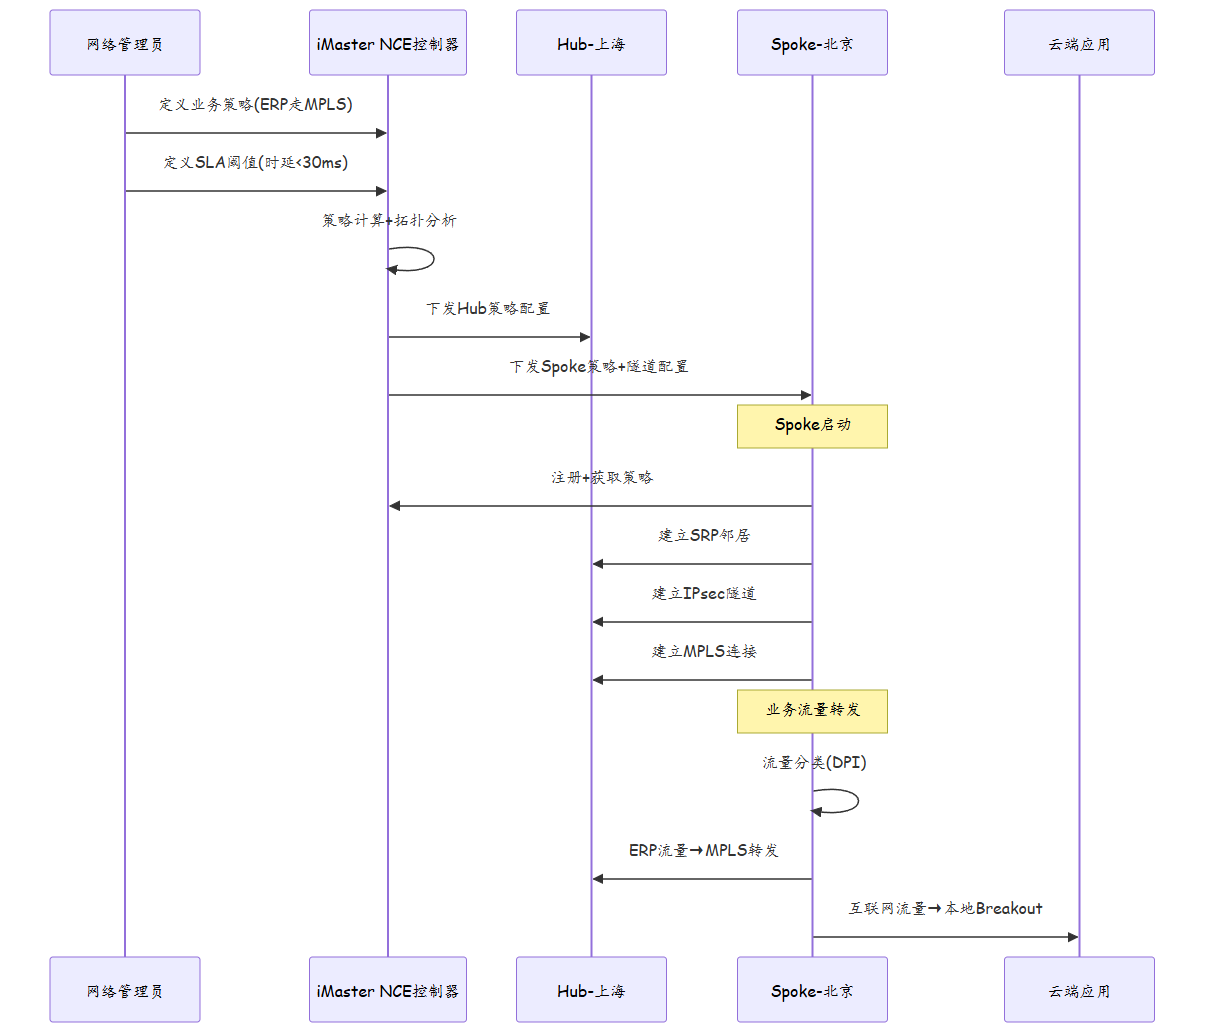
| ERP/财务系统 | 10Mbps | 时延<30ms, 丢包<0.1% | MPLS |
| VoIP 语音 | 2Mbps/路 | 时延<50ms, 抖动<10ms | MPLS |
| 视频会议 | 5Mbps/路 | 时延<150ms, 丢包<2% | MPLS+互联网负载分担 |
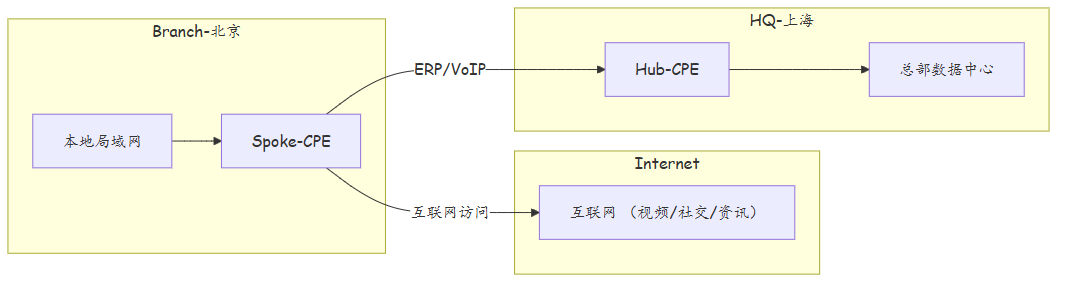
| 互联网访问 | 不限 | 无特殊要求 | 互联网直连(本地 breakout) |
| 文件传输 | 不限 | 高吞吐 | 多链路聚合 |
2.4 安全架构
| 安全机制 | 说明 |
|---|---|
| IPsec 隧道 | 互联网链路强制 IPsec 加密(AES-256-GCM) |
| Zone 隔离 | 各分支划分为独立安全域,Hub 控制互通策略 |
| 认证 | CPE 与控制器之间双向 RSA 认证 |
| 零信任 | 分支间访问需经 Hub 安全策略审计 |
三、技术细节
3.1 策略编排流程
3.2 分支间互访(Spoke-to-Spoke)
| 模式 | 路径 | 优缺点 |
|---|---|---|
| Hub 代理 | SpokeA → Hub → SpokeB | 简单集中,但 Hub 成为瓶颈 |
| Spoke 直接 | SpokeA → SpokeB(经 Hub 协商) | 低时延,但需额外隧道 |
| 混合模式 | 大流量直接,小流量代理 | 按需选择,复杂度中等 |
3.3 本地互联网出口(Local Breakout)
3.4 NAT 穿透技术
当分支 CPE 位于运营商 NAT 之后(如家庭宽带出口),SD-WAN 需要穿透 NAT 建立隧道:
| 技术 | 说明 | 适用场景 |
|---|---|---|
| UDP Hole Punching | 利用 UDP 双向打洞建立连接 | 对称 NAT |
| TCP Hole Punching | TCP 长连接穿透 | 严格 NAT |
| 中继转发 | 通过公网中继服务器中转 | 无法打洞时降级使用 |
四、实战配置/案例分析
4.1 Hub 节点完整配置
# ========== Hub-上海总部配置 ==========
< Huawei > system-view
[ Huawei ] sysname Hub-Shanghai

# --- LoopBack (SRP标识) ---
[ Hub-Shanghai ] interface LoopBack 0
[ Hub-Shanghai-LoopBack0 ] ip address 10.255.0.1 32

# --- MPLS专线接口(北京/武汉) ---
[ Hub-Shanghai ] interface GigabitEthernet 0/0/0
[ Hub-Shanghai-GigabitEthernet0/0/0 ] ip address 10.1.1.1 30
[ Hub-Shanghai-GigabitEthernet0/0/0 ] description To-BJ-MPLS

[ Hub-Shanghai ] interface GigabitEthernet 0/0/1
[ Hub-Shanghai-GigabitEthernet0/0/1 ] ip address 10.1.2.1 30
[ Hub-Shanghai-GigabitEthernet0/0/1 ] description To-WH-MPLS

# --- 互联网接口 ---
[ Hub-Shanghai ] interface GigabitEthernet 0/0/2
[ Hub-Shanghai-GigabitEthernet0/0/2 ] ip address 203.0.113.1 24
[ Hub-Shanghai-GigabitEthernet0/0/2 ] description To-Internet

# --- iHub连接控制器 ---
[ Hub-Shanghai ] ihub
[ Hub-Shanghai-ihub ] controller 10.254.0.1
[ Hub-Shanghai-ihub ] authentication-mode rsa
[ Hub-Shanghai-ihub ] local-ip 10.255.0.1

# --- SRP配置 ---
[ Hub-Shanghai ] srp
[ Hub-Shanghai-srp ] system-as 65001
[ Hub-Shanghai-srp ] ipv4-family unicast
[ Hub-Shanghai-srp ] domain 1
[ Hub-Shanghai-srp-domain-1 ] connect-interface LoopBack 0

# --- IPsec配置(互联网隧道) ---
[ Hub-Shanghai ] ipsec policy wan-ipsec 10 isakmp
[ Hub-Shanghai-ipsec-policy-10 ] security acl 3000
[ Hub-Shanghai-ipsec-policy-10 ] proposal huawei-1
[ Hub-Shanghai-ipsec-policy-10 ] peer 198.51.100.2
[ Hub-Shanghai-ipsec-policy-10 ] quit

[ Hub-Shanghai ] interface GigabitEthernet 0/0/2
[ Hub-Shanghai-GigabitEthernet0/0/2 ] ipsec policy wan-ipsec
4.2 Spoke 节点配置
# ========== Spoke-北京配置 ==========
< Huawei > system-view
[ Huawei ] sysname Spoke-Beijing

# --- LoopBack ---
[ Spoke-Beijing ] interface LoopBack 0
[ Spoke-Beijing-LoopBack0 ] ip address 10.255.0.2 32

# --- MPLS专线 ---
[ Spoke-Beijing ] interface GigabitEthernet 0/0/0
[ Spoke-Beijing-GigabitEthernet0/0/0 ] ip address 10.1.1.2 30
[ Spoke-Beijing-GigabitEthernet0/0/0 ] description To-SH-MPLS

# --- 互联网 ---
[ Spoke-Beijing ] interface GigabitEthernet 0/0/1
[ Spoke-Beijing-GigabitEthernet0/0/1 ] ip address 198.51.100.2 24
[ Spoke-Beijing-GigabitEthernet0/0/1 ] description To-Internet

# --- SRP ---
[ Spoke-Beijing ] srp
[ Spoke-Beijing-srp ] system-as 65002
[ Spoke-Beijing-srp ] ipv4-family unicast
[ Spoke-Beijing-srp ] domain 1
[ Spoke-Beijing-srp-domain-1 ] connect-interface LoopBack 0
[ Spoke-Beijing-srp-domain-1 ] hub 10.255.0.1

# --- 智能选路策略 ---
[ Spoke-Beijing ] smart-policy
[ Spoke-Beijing-smart-policy ] name Branch-To-HQ-Policy

# 分类器: ERP流量
[ Spoke-Beijing-smart-policy ] classifier erp-traffic
[ Spoke-Beijing-smart-policy-classifier-erp-traffic ] if-match destination-ip 10.10.0.0 0.0.255.255
[ Spoke-Beijing-smart-policy-classifier-erp-traffic ] quit

# 分类器: VoIP
[ Spoke-Beijing-smart-policy ] classifier voice-traffic
[ Spoke-Beijing-smart-policy-classifier-voice-traffic ] if-match dscp ef
[ Spoke-Beijing-smart-policy-classifier-voice-traffic ] quit

# 行为: 优选MPLS
[ Spoke-Beijing-smart-policy ] behavior mpls-primary
[ Spoke-Beijing-smart-policy-behavior-mpls-primary ] apply link-preference primary mpls secondary internet
[ Spoke-Beijing-smart-policy ] apply classifier erp-traffic behavior mpls-primary
[ Spoke-Beijing-smart-policy ] apply classifier voice-traffic behavior mpls-primary
4.3 故障排查:广州分支4G链路切换失败
故障场景:广州分支互联网链路中断后,4G 备份链路未能接管业务。
# Step 1: 检查链路状态
<Spoke-Guangzhou> display smart-link summary
  Link Internet(GE0/0/0): Down
  Link 4G(Cellular0/0/0): Up
  Status: No-switch

# Step 2: 检查4G链路SLA
<Spoke-Guangzhou> display smart-link sla-statistics cellular 0/0/0
  Link Cellular0/0/0:
  Latency: 85ms
  Loss: 3.2%
  # 丢包率超过阈值(2%), SLA不达标, 未切换

# Step 3: 检查策略配置
<Spoke-Guangzhou> display smart-policy Branch-To-HQ-Policy
  Link-Preference: primary internet, secondary mpls
  # 问题: 4G链路未被配置为备份链路

# Step 4: 修正策略
[Spoke-Guangzhou-smart-policy] behavior mpls-primary
[Spoke-Guangzhou-smart-policy-behavior-mpls-primary] apply link-preference primary mpls secondary internet backup 4g
[Spoke-Guangzhou-smart-policy-behavior-mpls-primary] sla-threshold loss-rate 5
  # 放宽4G链路丢包率阈值到5%

# Step 5: 验证切换
<Spoke-Guangzhou> display smart-link summary
  Link Internet(GE0/0/0): Down
  Link 4G(Cellular0/0/0): Up
  Status: Active(4G)
  # 切换成功, 业务通过4G链路恢复
五、总结
| 项目 | 要点 |
|---|---|
| Hub-Spoke 模型 | 总部 Hub 集中管理,分支 Spoke 按需接入 |
| 混合链路 | MPLS 保障关键业务,互联网承载大流量,4G 作为灾备 |
| 智能选路 | 基于应用类型 + SLA 指标,动态选择最优链路 |
| 本地 Breakout | 互联网流量本地出口,减少 Hub 压力和回传时延 |
| NAT 穿透 | 解决分支位于运营商 NAT 后的隧道建立问题 |
| 安全架构 | IPsec 加密互联网隧道,Zone 隔离控制分支间访问 |
思考
- Hub-Spoke 模型中,如果某个 Spoke 到 Hub 的所有链路同时中断(MPLS + 互联网 + 4G),该 Spoke 的本地业务(如局域网内打印)是否受影响?为什么?
- 广州分支的 4G 链路延迟高(85ms)且丢包率高(3.2%),即使降低了 SLA 阈值切换到 4G,视频会议业务体验会怎样?如何优化?
- Spoke-to-Spoke 通信采用 Hub 代理模式。如果北京分支与广州分支之间需要频繁传输大文件,Hub 上海的带宽瓶颈如何解决?
下篇预告:第183篇:SR-MPLS 基本概念与 Segment List