第164篇:MP-BGP 在 L3VPN 中的角色
关键词:MP-BGP、VPNv4、地址族、NLRI、Extended Community、Next-Hop、Label Attribute
一、引言
MP-BGP(Multiprotocol BGP,多协议 BGP)是 L3VPN 的控制平面核心。标准 BGP 只能承载 IPv4 单播路由,而 MP-BGP 通过扩展 AFI/SAFI(地址族标识符/子地址族标识符),使 BGP 能够同时承载 IPv4 Unicast、VPNv4、IPv6 等多种地址族。在 L3VPN 中,MP-BGP 负责在 PE 之间传递 VPNv4 路由、VPN 标签和 Extended Community 属性,是实现跨域 VPN 互通的基础。
二、核心概念
2.1 MP-BGP 地址族(AFI/SAFI)
MP-BGP 通过 AFI/SAFI 对来区分不同的路由类型:
| AFI | SAFI | 名称 | 用途 |
|---|---|---|---|
| 1 (IPv4) | 1 | IPv4 Unicast | 公网 IPv4 路由 |
| 1 (IPv4) | 2 | IPv4 Multicast | 组播路由 |
| 1 (IPv4) | 64 | VPNv4 | L3VPN IPv4 路由(RD+IPv4) |
| 2 (IPv6) | 1 | IPv6 Unicast | 公网 IPv6 路由 |
| 2 (IPv6) | 65 | VPNv6 | L3VPN IPv6 路由(RD+IPv6) |
2.2 VPNv4 NLRI 结构
VPNv4 的 NLRI(Network Layer Reachability Information)由 128 位组成:
| 字段 | 长度 | 说明 |
|---|---|---|
| RD | 64位 | 路由区分器 |
| IPv4 前缀长度 | 8位 | 掩码长度 |
| IPv4 前缀 | 32位 | 客户网络前缀 |
| 保留 | 24位 | 保留字段 |
示例:RD=10.1.1.1:100, 前缀=10.1.1.0/24
- VPNv4 NLRI = 0x0A01010100000064 + 0x18 + 0x0A010100 + 0x000000
2.3 MP-BGP Next-Hop 处理
在 L3VPN 中,MP-BGP 的 Next-Hop 属性有特殊含义:
| 属性 | 说明 |
|---|---|
| Next-Hop 值 | 发布 PE 的 LoopBack IP 地址 |
| Next-HOP 解析 | 接收 PE 通过公网 IGP/LDP 解析到发布 PE 的 LSP |
| Recursive Lookup | 二层标签查找:公网 LDP 标签(外层)+ VPN 标签(内层) |

2.4 Extended Community 属性
Extended Community 是 MP-BGP 的扩展属性,在 L3VPN 中承载重要信息:
| 类型 | 格式 | 说明 |
|---|---|---|
| Route Target (RT) | Transitive, Type=2 | VPN 路由导入/导出控制 |
| Route Distinguisher | N/A | 在 NLRI 中而非 Extended Community |
| OSPF Opaque | Type=4 | 用于跨 AS VPN(Option A) |
| Color | Type=5 | 用于 VPN 内部路由策略区分 |
三、技术细节
3.1 MP-BGP Session 建立
PE 之间的 MP-BGP Session 通常基于公网 IGP 的 LoopBack 地址建立:
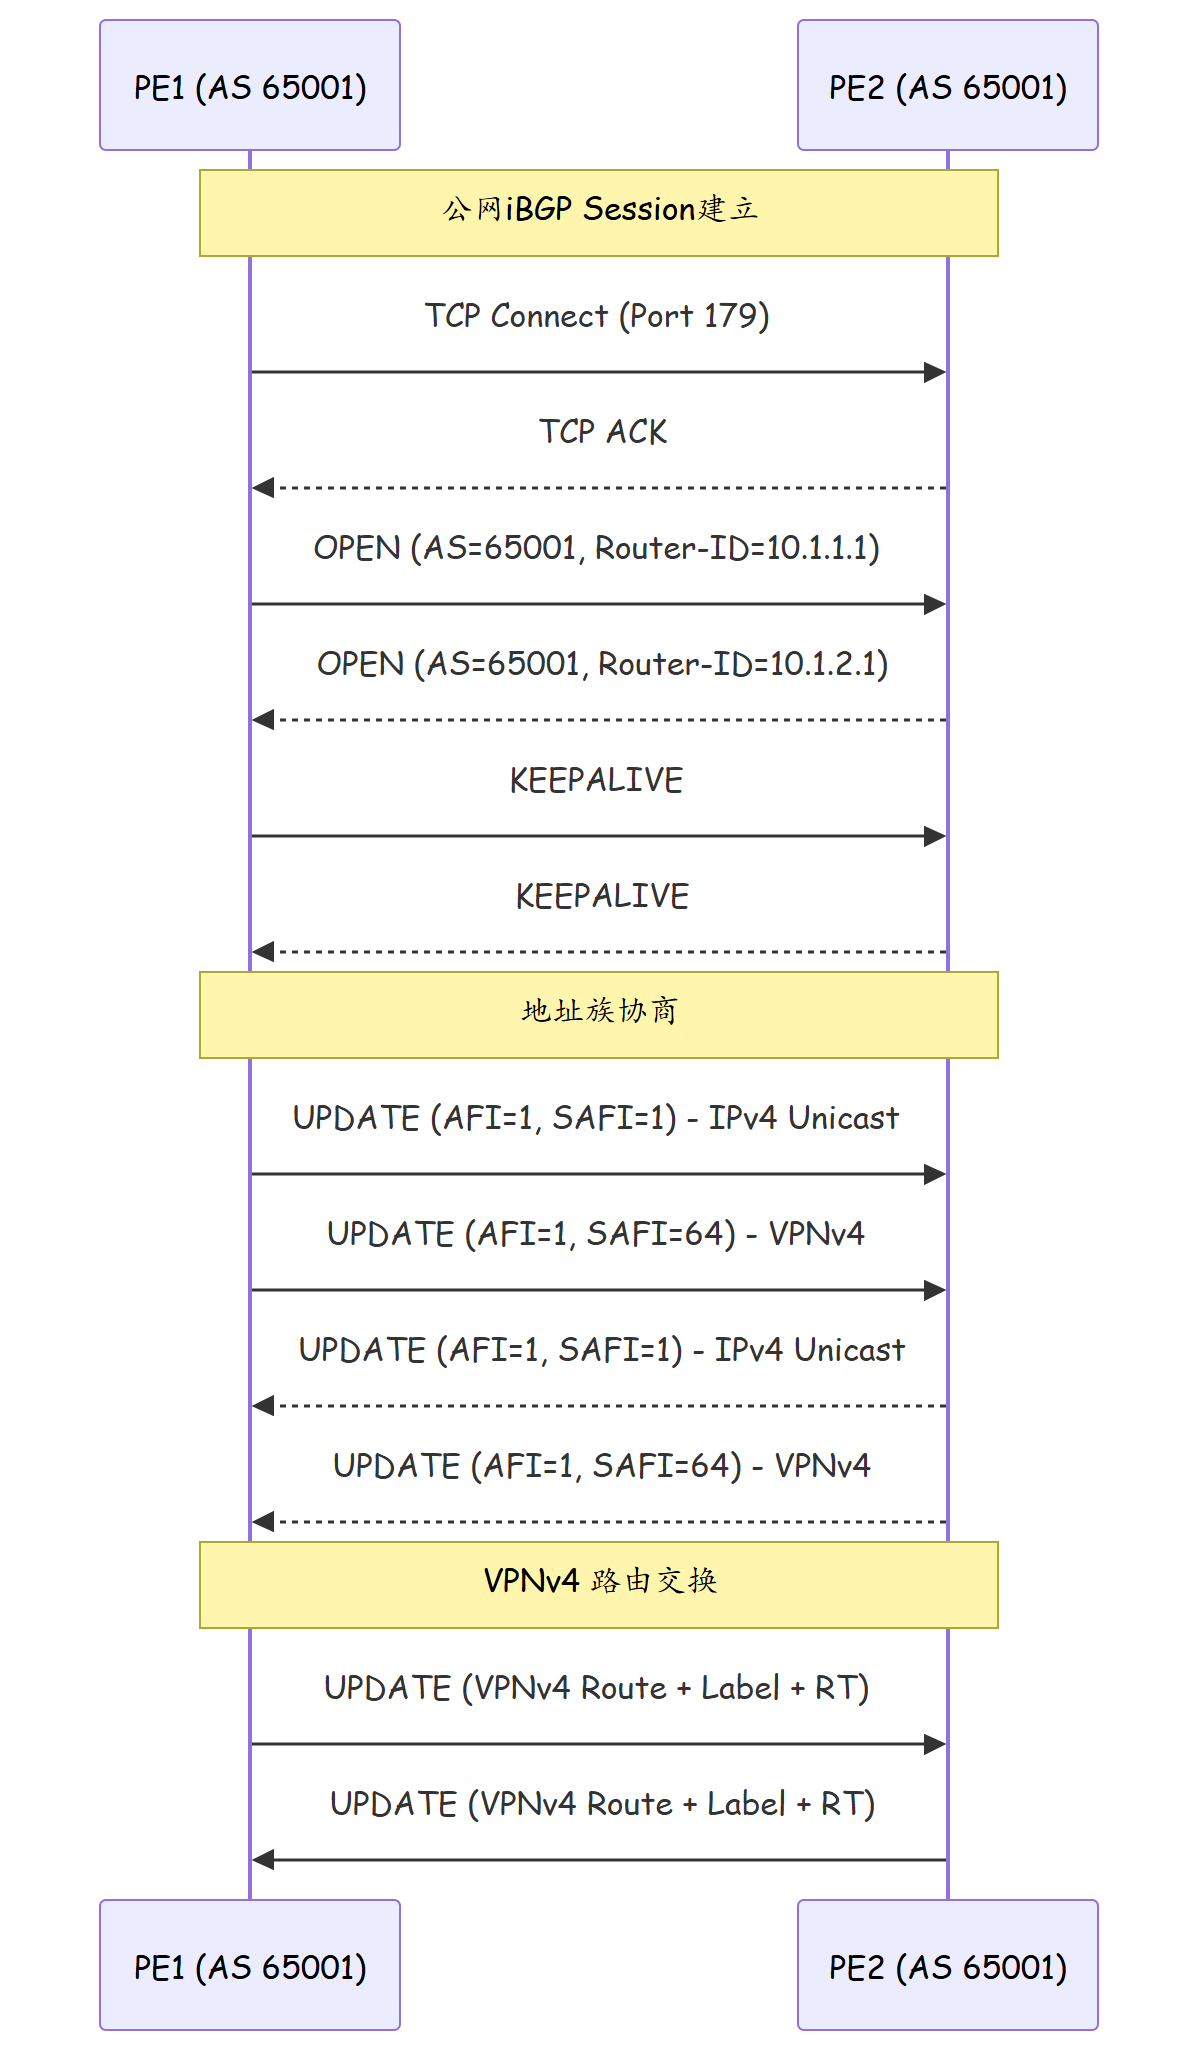
3.2 MP-BGP Route-Reflector 在 L3VPN 中的应用
在大规模 L3VPN 网络中,PE 数量众多,全互联 iBGP 不可行。Route-Reflector(RR)模型被广泛采用:
| 拓扑 | 连接数 | 收敛速度 | 部署复杂度 |
|---|---|---|---|
| 全互联 iBGP | O(n²) | 快 | 高 |
| Route-Reflector | O(n) | 快 | 低 |
RR 在 L3VPN 中的特殊处理: - RR 反射 VPNv4 路由时,需要正确处理和继承 Next-Hop 属性 - RR 需要维护各 VRF 的 RD 和 RT 映射关系 - RR 的 Cluster-ID 需正确配置以避免路由环路
3.3 MP-BGP 标签分发
MP-BGP 为 VPNv4 路由分发 VPN 标签的方式有两种:
| 方式 | 说明 |
|---|---|
| Per-VRF | 每个 VRF 内的每个前缀分配独立标签 |
| Per-NH(Next-Hop) | 同一 VRF 的同一 Next-Hop 共享标签(路由聚合场景) |
四、实战配置/案例分析
4.1 MP-BGP L3VPN 完整配置
# ========== PE1 配置 ==========
[PE1] bgp 65001
[PE1-bgp-65001] router-id 10.1.1.1

# 公网iBGP邻居 (IPv4 Unicast)
[PE1-bgp-65001] peer 10.1.2.1 as-number 65001
[PE1-bgp-65001] peer 10.1.2.1 connect-interface LoopBack 0
[PE1-bgp-65001] peer 10.1.2.1 next-hop-local
[PE1-bgp-65001] peer 10.1.2.1 route-reflector-client

# VPNv4地址族
[PE1-bgp-65001] address-family vpnv4
[PE1-bgp-65001-vpnv4] peer 10.1.2.1 enable
[PE1-bgp-65001-vpnv4] peer 10.1.2.1 route-policy VPN-EXPORT export
[PE1-bgp-65001-vpnv4] peer 10.1.2.1 route-policy VPN-IMPORT import

# 引入VRF路由到BGP VPNv4
[PE1-bgp-65001-vpnv4] import-route direct vpn-instance VPN-A
[PE1-bgp-65001-vpnv4] import-route ospf 1 vpn-instance VPN-A

# 配置Route-Policy (Export)
[PE1] route-policy VPN-EXPORT permit node 10
[PE1-route-policy-VPN-EXPORT-10] apply mpls vpn-label

# ========== RR配置 ==========
[RR] bgp 65001
[RR-bgp-65001] router-id 10.1.0.1
[RR-bgp-65001] rr-client-auto
[RR-bgp-65001] address-family vpnv4
[RR-bgp-65001-vpnv4] peer 10.1.1.1 enable
[RR-bgp-65001-vpnv4] peer 10.1.1.1 reflect-client
[RR-bgp-65001-vpnv4] peer 10.1.2.1 enable
[RR-bgp-65001-vpnv4] peer 10.1.2.1 reflect-client
4.2 验证 MP-BGP VPNv4
# 查看 VPNv4 地址族邻居
<PE1> display bgp vpnv4 all peer
  Total: 1 peer, 1 established

  Peer: 10.1.2.1, AS: 65001
    State: Established
    Address Family VPNv4:
      Message: Upd=15, KeepAlive=200, Total=215
      Received: Msg=12, Prefix=5
      Sent: Msg=10, Prefix=5

# 查看 VPNv4 路由详细信息
<PE1> display bgp vpnv4 all routing-table 10.1.2.1:100:10.1.2.0 24 verbose
  Network: 10.1.2.1:100:10.1.2.0/24
  NextHop: 10.1.2.1
  MED: 0
  Label: 16015
  LocPrf: 100
  Path: i
  Community: 100:100 (RT)

# 查看 VPN 标签转发表
<PE1> display mpls lsp vpn
  VPN LSP:
    RD: 10.1.2.1:100
    Prefix: 10.1.2.0/24
    Inner Label: 16015 (from PE2)
    Outer Label: 1025 (LDP to PE2)
4.3 故障排查:MP-BGP VPNv4 路由未学习
故障场景:MP-BGP Session 建立成功,但 VPNv4 路由未交换。
# Step 1: 检查 VPNv4 地址族是否启用
<PE1> display bgp vpnv4 all peer 10.1.2.1
  Address Family VPNv4:
    Sent: Msg=0, Prefix=0
    # 未发送任何VPNv4路由

# Step 2: 检查VRF路由是否导入BGP
<PE1> display bgp vpnv4 all routing-table
  # 无路由条目

# Step 3: 检查import-route配置
<PE1> display current-configuration | include import-route
  # 发现: import-route ospf 1 vpn-instance VPN-A 缺失

# Step 4: 添加配置
[PE1-bgp-65001-vpnv4] import-route ospf 1 vpn-instance VPN-A

# Step 5: 如果仍然未学习,检查Route-Policy
<PE1> display current-configuration | include route-policy
  # 确认export policy中分配了VPN标签

# Step 6: 检查RD唯一性
<PE1> display vpn-instance VPN-A
  RD: 10.1.1.1:100
<PE2> display vpn-instance VPN-A
  RD: 10.1.2.1:100
  # RD不同, 正常
四(续)、高级主题
4.4 MP-BGP VPNv4 路由传播验证
# 完整的路由传播链路验证

# Step 1: 检查CE→PE路由(PE侧VRF)
<PE1> display ip routing-table vpn-instance VPN-A
  10.1.1.0/24  OSPF    10.1.1.2   GE1/0/0  10
  192.168.1.0/24 OSPF   10.1.1.2   GE1/0/0  10
  # CE的路由已注入VRF

# Step 2: 检查VRF→VPNv4(本地MP-BGP表)
<PE1> display bgp vpnv4 all routing-table 10.1.1.1:100
  *> 10.1.1.1:100:10.1.1.0/24
     NextHop: 127.0.0.1 (本地注入)
     Label: 16012
     RT: 100:100
  # 本地VRF路由已转换为VPNv4

# Step 3: 检查PE-PE路由传播(对端PE接收)
<PE2> display bgp vpnv4 all routing-table 10.1.1.1:100
  *> 10.1.1.1:100:10.1.1.0/24
     NextHop: 10.1.1.1
     Label: 16012
     RT: 100:100
     Path: i (从PE1接收)
  # PE2已学习到PE1发布的VPNv4路由

# Step 4: 检查PE2→CE路由发布
<PE2> display ip routing-table vpn-instance VPN-A
  10.1.1.0/24  BGP     10.1.1.2   GE1/0/0  255
  # PE2已将VPNv4路由注入本地VRF并发布给CE
4.5 MP-BGP VPNv4 路由聚合
在大规模 L3VPN 网络中,路由聚合减少 MP-BGP 表项数量:
# PE侧: 配置VPNv4路由聚合
[PE1] bgp 65001
[PE1-bgp-65001] address-family vpnv4
[PE1-bgp-65001-vpnv4] aggregate 10.1.0.0 16 as-set detail-suppressed
  # 聚合10.1.0.0/16下的明细路由
  # as-set: 保留AS_PATH属性
  # detail-suppressed: 不发布明细路由

# 验证聚合效果
<PE1> display bgp vpnv4 all routing-table 10.1.0.0 16
  *> 10.1.1.1:100:10.1.0.0/16 (Aggregated)
     AS_Path: (65100 65200)
     # 聚合路由, 包含明细的AS_PATH信息
4.6 MP-BGP Route-Map 策略在 L3VPN 中的应用
| 策略场景 | 方向 | Route-Policy 作用 |
|---|---|---|
| 控制 VPN 路由发布 | PE→PE (Export) | 过滤、修改属性、分配标签 |
| 控制 VPN 路由接收 | PE←PE (Import) | 基于 RT 过滤、调整优先级 |
| 控制 CE 路由注入 | CE→PE | 前缀列表过滤、标记 Community |
| 控制 CE 路由发布 | PE→CE | 默认路由发布、路由过滤 |
# 示例: 基于Community标记关键业务路由
[PE1] route-policy KEY-SERVICE permit node 10
[PE1-route-policy-KEY-SERVICE-10] if-match ip-prefix KEY-PREFIX
[PE1-route-policy-KEY-SERVICE-10] apply community 65001:100 additive

[PE1-bgp-65001-vpnv4] import-route ospf 1 vpn-instance VPN-A policy KEY-SERVICE
  # 只有匹配KEY-PREFIX的路由才会携带Community 65001:100
4.7 MP-BGP VPNv4 运维 Checklist
| 检查项 | 命令 | 预期结果 |
|---|---|---|
| VPNv4 地址族状态 | display bgp vpnv4 all peer |
所有 Peer Established |
| VPNv4 路由数量 | display bgp vpnv4 all routing-table \| counting |
与 VRF 路由数匹配 |
| 路由属性 | display bgp vpnv4 all routing-table <RD> verbose |
正确的 Next-Hop、Label、RT |
| Next-Hop 可达 | display ip routing-table <next-hop> |
IGP 可达 |
| 标签绑定 | display mpls lsp vpn |
内层+外层标签正确 |
| RD 唯一性 | display vpn-instance |
全局唯一 |
| RT 匹配 | display vpn-instance |
Import/Export RT 正确 |
五、总结
| 项目 | 要点 |
|---|---|
| MP-BGP | 多协议 BGP,通过 AFI/SAFI 支持 VPNv4 地址族 |
| VPNv4 NLRI | 64位 RD + 8位掩码 + 32位 IPv4 前缀 = 128位全局唯一 |
| Next-Hop | PE LoopBack 地址,通过公网 LDP 解析 LSP |
| 标签分发 | MP-BGP 为 VPNv4 路由携带 VPN 标签属性 |
| RR 应用 | 大规模网络使用 RR 反射 VPNv4 路由,降低连接数 |
思考
- MP-BGP 的 VPNv4 Next-Hop 是 PE 的 LoopBack 地址。如果 LoopBack 地址变更,对已建立的 VPN 业务有什么影响?
- VPNv4 路由的 MED 和 Local Preference 属性在 L3VPN 中有何作用?它们与公网 BGP 的这些属性是否独立?
- 为什么 PE 之间需要用 iBGP(而非 eBGP)传递 VPNv4 路由?使用 eBGP 会有什么影响?
下篇预告:第165篇:PE-CE 路由协议选择:静态/OSPF/BGP