第134篇:访客网络与员工网络隔离方案
关键词:访客网络、网络隔离、VLAN 隔离、MUX-VLAN、Guest Network、Portal 认证、防火墙策略、安全域
一、引言
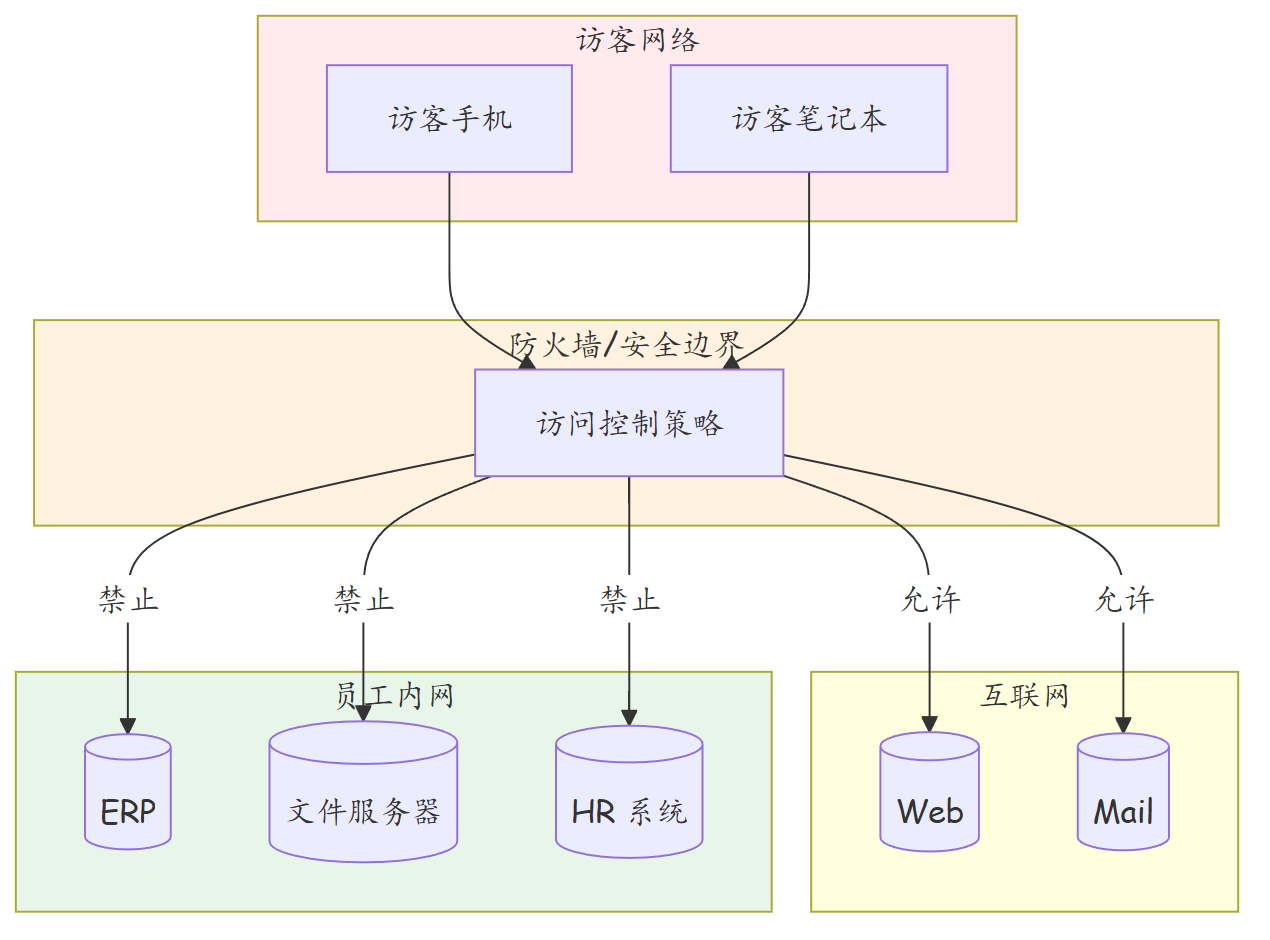
在园区网中,访客(客户、合作伙伴、临时工作人员)不可避免地需要接入网络使用互联网。但访客网络必须与员工内网严格隔离:访客不应访问内部服务器(ERP、财务、邮件系统),不应扫描内网设备,也不应成为攻击内网的跳板。
访客网络方案需要平衡两个目标:安全隔离(访客与内网完全隔离)和便利接入(访客快速、自助地获得上网能力)。
二、核心概念
2.1 访客网络的安全需求
| 安全需求 | 说明 |
|---|---|
| 与内网隔离 | 访客无法访问员工网络(IP 段/VLAN) |
| 访客间隔离 | 访客之间互相不可访问(防横向攻击) |
| 互联网访问 | 允许访问公开互联网(可限速/审计) |
| 接入认证 | 自助注册或审批流程后接入 |
| 时长/带宽限制 | 自动过期、带宽限速 |
| 审计日志 | 记录访客上网行为 |
2.2 访客网络架构方案对比
| 方案 | 实现方式 | 隔离粒度 | 复杂度 | 适用场景 |
|---|---|---|---|---|
| VLAN 隔离 | 访客使用独立 VLAN,防火墙策略限制 | VLAN 级别 | 低 | 基础隔离 |
| MUX-VLAN | 主 VLAN 通网关,从 VLAN 互相隔离 | 端口级别 | 中 | 二层隔离访客间通信 |
| VRF 隔离 | 独立路由实例 | 路由级别 | 高 | 大规模园区 |
| 防火墙安全域 | 访客独立安全域,策略控制 | 策略级别 | 中 | 精细化控制 |
| 无线隔离 | AP 客户端隔离(Wireless Isolation) | 无线级别 | 低 | 访客 Wi-Fi |
2.3 Portal 认证
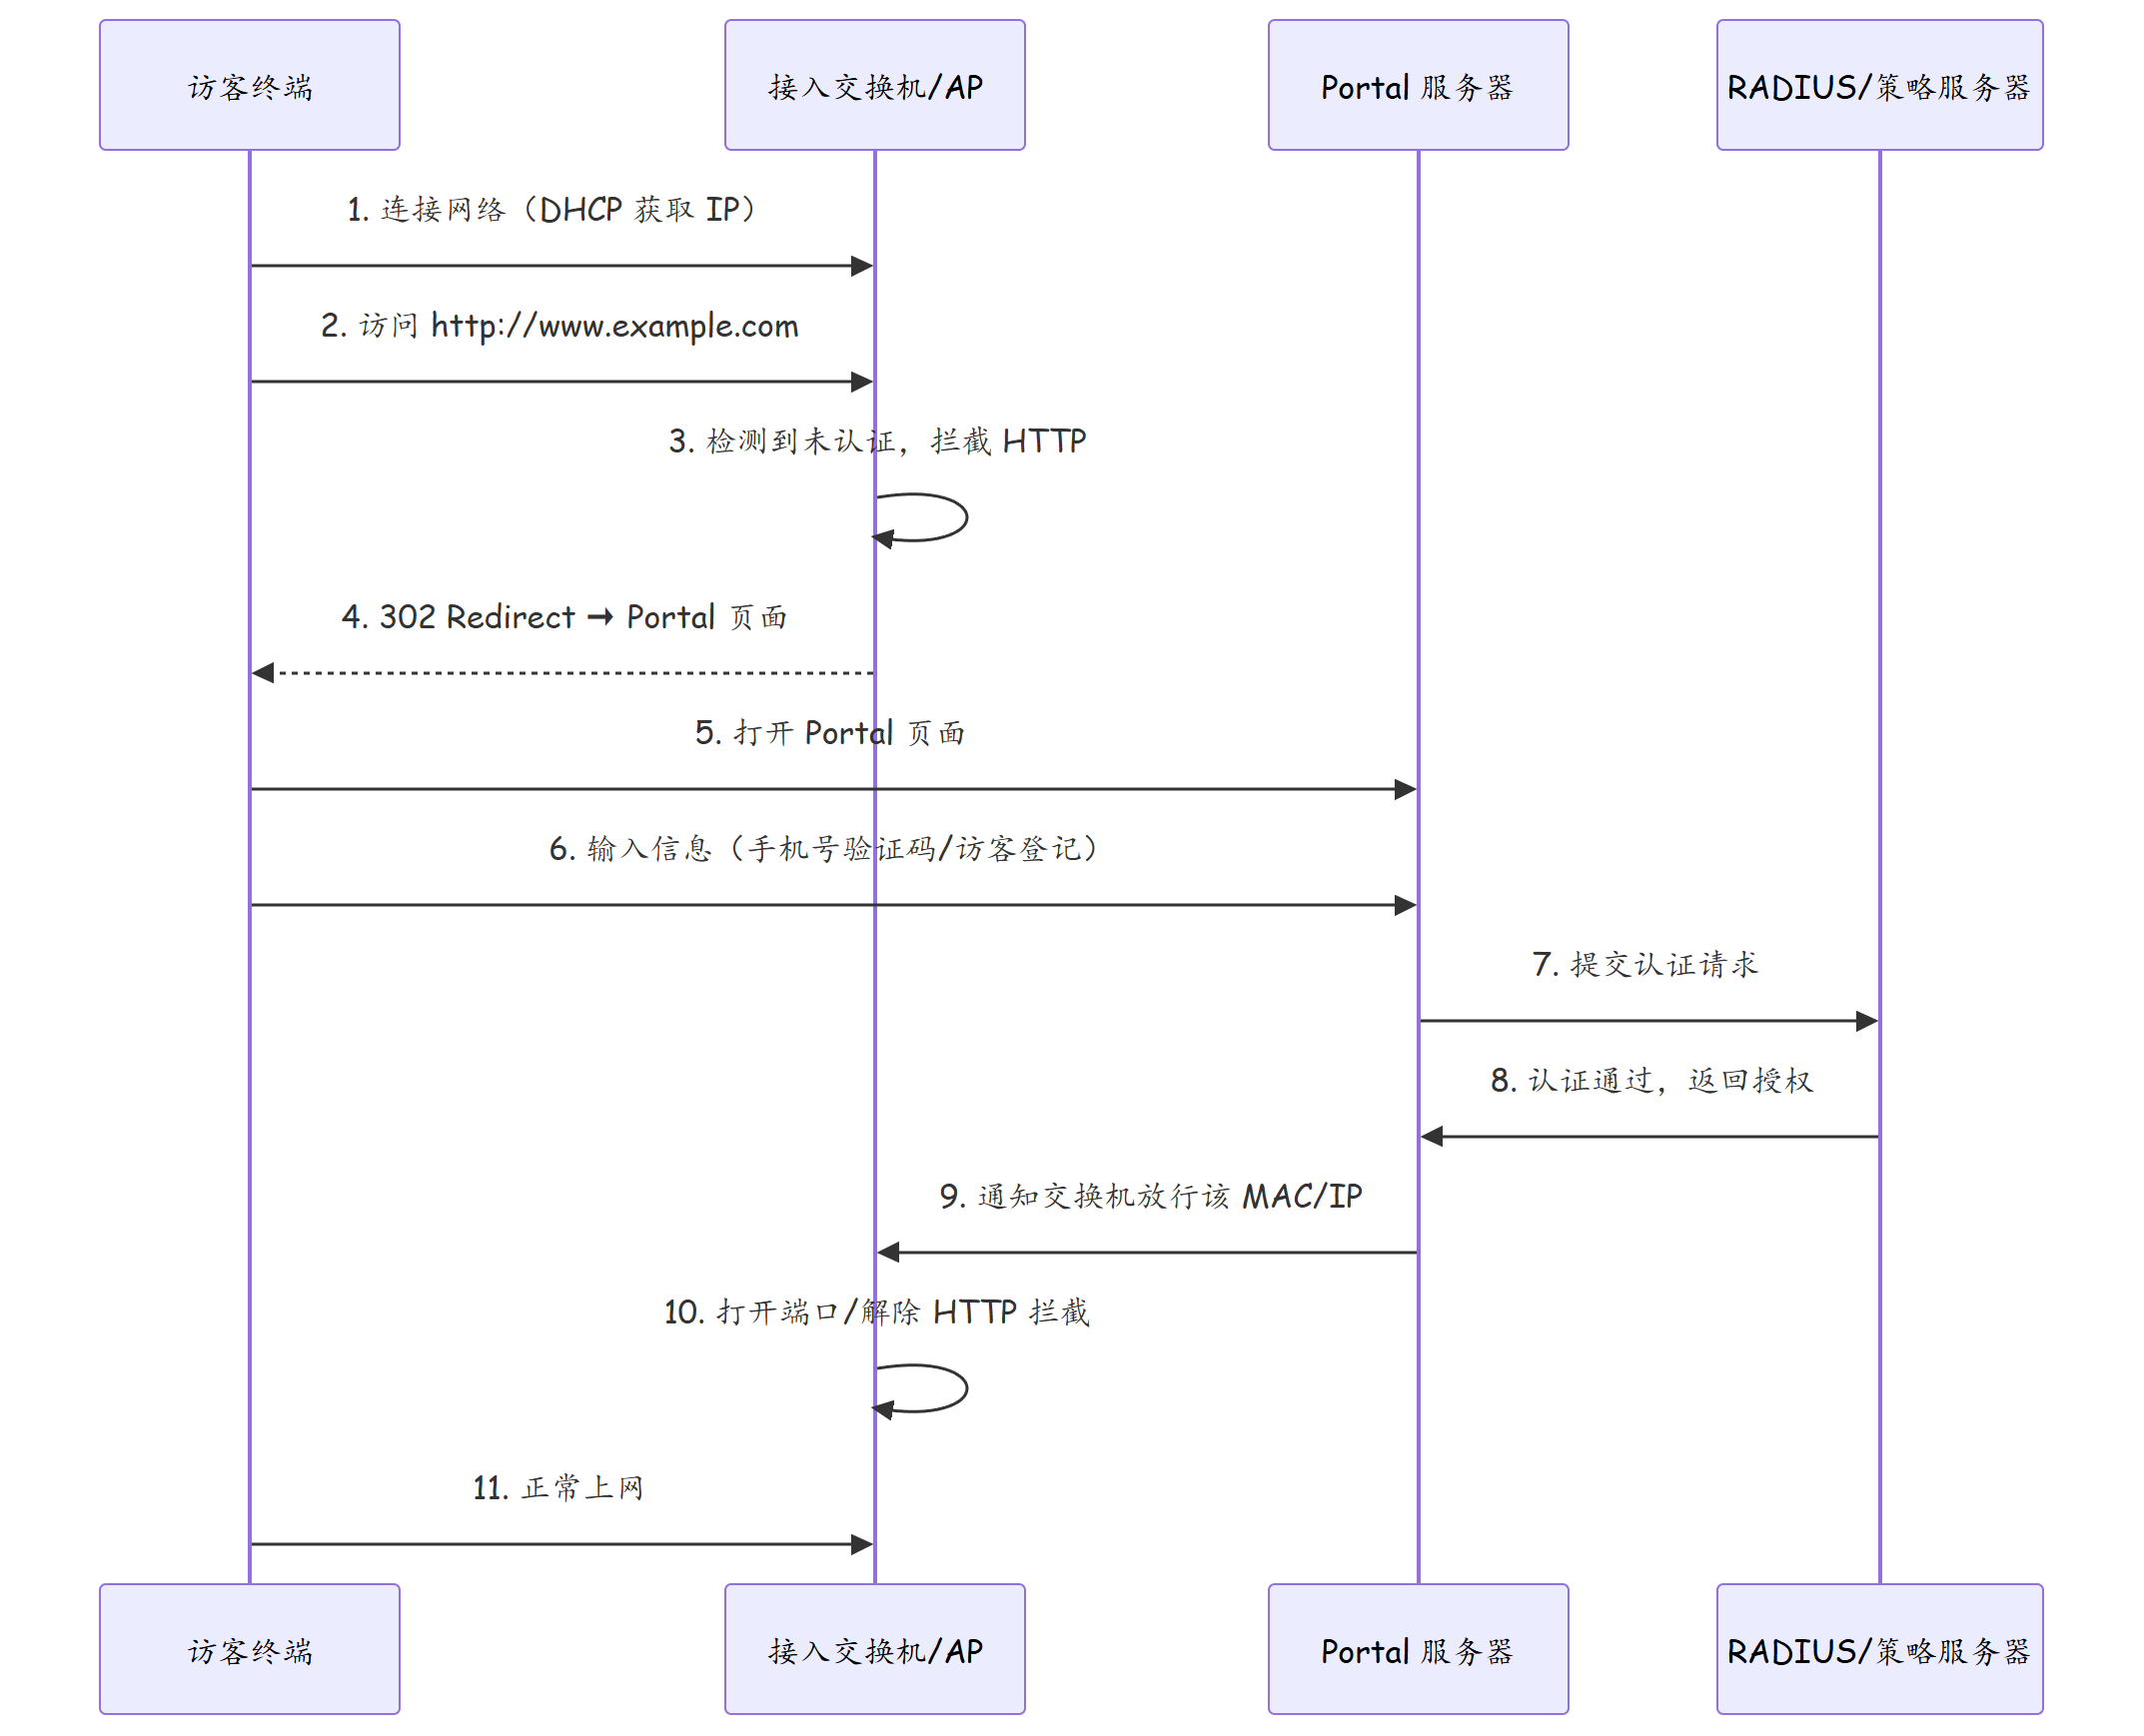
Portal 认证是访客网络最常用的接入方式:用户连接网络后被重定向到一个认证页面,输入信息(或接受条款)后放行。
三、技术细节
3.1 MUX-VLAN 访客隔离
MUX-VLAN(第106篇已介绍)是实现二层隔离的理想方案:
| 角色 | VLAN | 说明 |
|---|---|---|
| 主 VLAN(Principal VLAN) | VLAN 100 | 所有从 VLAN 可访问主 VLAN 的网关 |
| 隔离从 VLAN(Isolate) | VLAN 101 | 隔离组内端口互相不可通信 |
| 组从 VLAN(Group) | VLAN 102 | 组内端口可互相通信(可选) |
3.2 Portal 认证流程详解
| 阶段 | 说明 | 关键技术 |
|---|---|---|
| 前置 | DHCP 获取 IP,默认网关指向 Portal 设备 | DHCP Relay + DHCP Option 60 |
| 检测 | 未认证用户访问任意 HTTP 被重定向 | HTTP Redirect(端口 80 拦截) |
| 认证 | 用户在 Portal 页面提交认证信息 | 短信验证码/微信认证/访客码 |
| 授权 | Portal 通知网络设备放行 | Portal-Device 间通信(UDP 1814) |
| 维持 | 定时心跳维持会话 | Keepalive(默认 5 分钟) |
| 过期 | 会话超时自动下线 | 在线时长/空闲超时 |
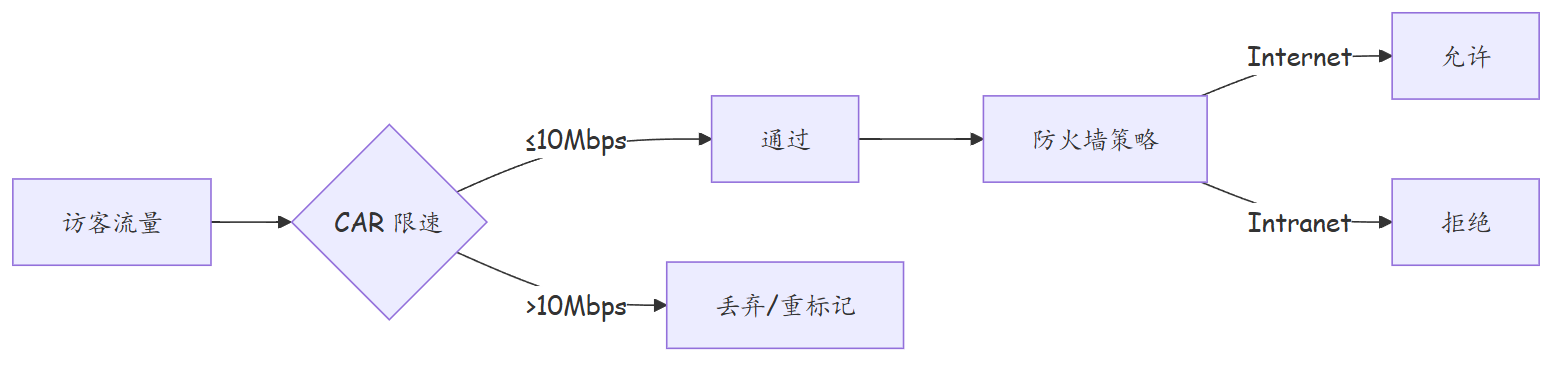
3.3 访客网络限速策略
四、实战配置/案例分析
4.1 VLAN + 防火墙策略隔离方案
# ========== 场景:访客 VLAN 与员工 VLAN 隔离,通过防火墙控制访问 ==========

# ---- Step 1: 创建 VLAN ----
[HUAWEI] vlan batch 10 20 100
[HUAWEI] vlan 10
[HUAWEI-vlan10] description Employee-VLAN
[HUAWEI-vlan10] quit
[HUAWEI] vlan 20
[HUAWEI-vlan20] description Server-VLAN
[HUAWEI-vlan20] quit
[HUAWEI] vlan 100
[HUAWEI-vlan100] description Guest-VLAN
[HUAWEI-vlan100] quit

# ---- Step 2: 配置 VLANIF 接口 ----
[HUAWEI] interface Vlanif 10
[HUAWEI-Vlanif10] ip address 10.10.10.1 24
[HUAWEI-Vlanif10] description Employee-Gateway

[HUAWEI] interface Vlanif 100
[HUAWEI-Vlanif100] ip address 10.10.100.1 24
[HUAWEI-Vlanif100] description Guest-Gateway

# ---- Step 3: 接入端口配置 ----
# 员工端口
[HUAWEI] interface GigabitEthernet 0/0/1
[HUAWEI-GigabitEthernet0/0/1] port link-type access
[HUAWEI-GigabitEthernet0/0/1] port default vlan 10

# 访客端口
[HUAWEI] interface GigabitEthernet 0/0/2
[HUAWEI-GigabitEthernet0/0/2] port link-type access
[HUAWEI-GigabitEthernet0/0/2] port default vlan 100

# ---- Step 4: 在防火墙上配置安全域和策略 ----
# 防火墙侧(以 USG 为例)
[USG] security-zone name Guest-Zone
[USG-security-zone-Guest-Zone] add interface GigabitEthernet 0/0/0

[USG] security-zone name Trust-Zone
[USG-security-zone-Trust-Zone] add interface GigabitEthernet 0/0/1

[USG] security-policy
[USG-security-policy] rule name Guest-To-Internet
[USG-security-policy-rule-Guest-To-Internet] source-zone Guest-Zone
[USG-security-policy-rule-Guest-To-Internet] destination-zone Untrust
[USG-security-policy-rule-Guest-To-Internet] action permit

[USG] security-policy
[USG-security-policy] rule name Guest-To-Trust-Deny
[USG-security-policy-rule-Guest-To-Trust-Deny] source-zone Guest-Zone
[USG-security-policy-rule-Guest-To-Trust-Deny] destination-zone Trust-Zone
[USG-security-policy-rule-Guest-To-Trust-Deny] source-ip address 10.10.100.0 24
[USG-security-policy-rule-Guest-To-Trust-Deny] action deny
[USG-security-policy-rule-Guest-To-Trust-Deny] log
4.2 MUX-VLAN 访客隔离方案
# ========== 场景:访客间二层隔离,仅允许访问网关和互联网 ==========

# ---- Step 1: 配置 MUX-VLAN ----
[HUAWEI] vlan batch 100 101

# 主 VLAN 100(网关所在)
[HUAWEI] vlan 100
[HUAWEI-vlan100] mux-vlan principal
[HUAWEI-vlan100] sub-vlan isolate 101
[HUAWEI-vlan100] quit

# 隔离从 VLAN 101(访客端口,互相隔离)
[HUAWEI] vlan 101
[HUAWEI-vlan101] mux-vlan isolate
[HUAWEI-vlan101] quit

# ---- Step 2: 配置主 VLAN 网关 ----
[HUAWEI] interface Vlanif 100
[HUAWEI-Vlanif100] ip address 10.10.100.1 24

# ---- Step 3: 接入端口配置 ----
# 访客 1 端口(隔离端口 1)
[HUAWEI] interface GigabitEthernet 0/0/1
[HUAWEI-GigabitEthernet0/0/1] port link-type access
[HUAWEI-GigabitEthernet0/0/1] port default vlan 101
[HUAWEI-GigabitEthernet0/0/1] mux-vlan

# 访客 2 端口(隔离端口 2,与端口 1 二层隔离)
[HUAWEI] interface GigabitEthernet 0/0/2
[HUAWEI-GigabitEthernet0/0/2] port link-type access
[HUAWEI-GigabitEthernet0/0/2] port default vlan 101
[HUAWEI-GigabitEthernet0/0/2] mux-vlan

# ---- Step 4: 访客限速 ----
[HUAWEI] traffic classifier GUEST operator or
[HUAWEI-traf-crs-GUEST] if-match vlan 100
[HUAWEI-traf-crs-GUEST] quit

[HUAWEI] traffic behavior GUEST-LIMIT
[HUAWEI-traf-beh-GUEST-LIMIT] car cir 10240 cbr 10240
[HUAWEI-traf-beh-GUEST-LIMIT] car action cir green permit
[HUAWEI-traf-beh-GUEST-LIMIT] car action red drop
[HUAWEI-traf-beh-GUEST-LIMIT] quit

[HUAWEI] traffic policy GUEST-POLICY
[HUAWEI-trafficpolicy-GUEST-POLICY] classifier GUEST behavior GUEST-LIMIT
[HUAWEI-trafficpolicy-GUEST-POLICY] quit

[HUAWEI] interface Vlanif 100
[HUAWEI-Vlanif100] traffic-policy GUEST-POLICY inbound
4.3 Portal 认证配置
# ========== 场景:访客 Portal 认证接入 ==========

# ---- Step 1: 配置 Portal 服务器地址 ----
[HUAWEI] portal server template GUEST-PORTAL
[HUAWEI-portal-server-GUEST-PORTAL] address primary 10.100.1.200 http 8080
[HUAWEI-portal-server-GUEST-PORTAL] password cipher Huawei@Portal
[HUAWEI-portal-server-GUEST-PORTAL] device-type switch
[HUAWEI-portal-server-GUEST-PORTAL] device-ip 10.10.100.1
[HUAWEI-portal-server-GUEST-PORTAL] quit

# ---- Step 2: 配置 Portal 方案 ----
[HUAWEI] portal profile GUEST-PROFILE
[HUAWEI-portal-GUEST-PROFILE] portal server GUEST-PORTAL
[HUAWEI-portal-GUEST-PROFILE] portal pre-auth GUEST-PORTAL
[HUAWEI-portal-GUEST-PROFILE] portal authorization
[HUAWEI-portal-GUEST-PROFILE] portal free-domain huawei.com
[HUAWEI-portal-GUEST-PROFILE] idle-timeout 120
[HUAWEI-portal-GUEST-PROFILE] online-timeout 480
[HUAWEI-portal-GUEST-PROFILE] quit

# ---- Step 3: 配置 AAA ----
[HUAWEI] aaa
[HUAWEI-aaa] local-user guest01 password irreversible-cipher Guest@123
[HUAWEI-aaa] local-user guest01 service-type http
[HUAWEI-aaa] quit

# ---- Step 4: 在接口应用 Portal ----
[HUAWEI] interface Vlanif 100
[HUAWEI-Vlanif100] portal enable
[HUAWEI-Vlanif100] portal apply profile GUEST-PROFILE

# ---- 验证 ----
[HUAWEI] display portal statistics
[HUAWEI] display portal online-user
4.4 故障案例:Portal 重定向失败
场景:访客连接网络后无法弹出 Portal 认证页面,直接访问互联网。
排查:
# 1. 检查 Portal 状态
[SW] display portal server
# Portal server 状态为 down(无法连接 Portal 服务器)

# 2. Ping Portal 服务器
[SW] ping -a 10.10.100.1 10.100.1.200
# 不通 —— Portal 服务器在其他网段,路由不可达

# 3. 检查路由
[SW] display ip routing-table 10.100.1.200
# 无路由到达 Portal 服务器网段
根因:接入交换机到 Portal 服务器之间缺少路由。
处理:添加静态路由或确认三层路由可达。
4.5 故障案例:访客可 Ping 通内网设备
场景:访客网络连接后,发现可以 Ping 通员工内网服务器的 IP 地址。
排查:
# 1. 检查 ARP 表
[SW] display arp | include 10.10.10
# 发现访客 VLAN 100 的 ARP 表中出现了员工 VLAN 10 的 IP 地址

# 2. 检查 VLAN 间路由
[SW] display ip routing-table
# VLAN 100 和 VLAN 10 都在同一台交换机上,VLANIF 间默认允许路由

# 3. 检查 ACL
[SW] display acl all
# 未配置 VLAN 间访问控制的 ACL
根因:同一台三层交换机上,不同 VLANIF 之间默认允许三层路由转发,缺少隔离 ACL。
处理:
# 在 Vlanif 100 上应用 ACL,禁止访问内网网段
[HUAWEI] acl number 3000
[HUAWEI-acl-adv-3000] rule 5 deny ip destination 10.10.0.0 0.0.255.255
[HUAWEI-acl-adv-3000] rule 10 permit ip
[HUAWEI-acl-adv-3000] quit

[HUAWEI] interface Vlanif 100
[HUAWEI-Vlanif100] traffic-filter inbound acl 3000
五、总结
| 项目 | 说明 |
|---|---|
| 访客网络核心 | 安全隔离 + 便利接入 |
| 隔离方式 | VLAN 隔离(基础)、MUX-VLAN(二层)、防火墙策略(精细化) |
| 接入方式 | Portal 认证(主流)、短信验证码、微信认证、访客码 |
| 限速建议 | 访客限速 5-10Mbps,避免占用带宽 |
| 会话管理 | 在线时长(默认 8 小时)、空闲超时(默认 30 分钟) |
| 审计要求 | 记录访客 MAC/IP/在线时长/访问内容 |
| 无线隔离 | AP 客户端隔离(Wireless Isolation),AP 层隔离访客间通信 |
| 华为方案 | MUX-VLAN + Portal + CAR 限速 + 防火墙策略 |
思考
-
MUX-VLAN 实现了二层隔离,但如果访客使用 ARP 欺骗攻击,能否绕过 MUX-VLAN 的隔离?如何防御?
-
Portal 认证通过 HTTP Redirect 拦截用户访问。如果访客使用 HTTPS 访问网站,Portal 重定向还能生效吗?如何解决?
-
访客网络通常需要 NAT 转换。NAT 应该在防火墙侧还是交换机侧执行?两种方案各有何优劣?
下篇预告:第135篇:无线 LAN 基础:AP、AC、CAPWAP 隧道