第125篇:NTP 时间同步:网络设备的时钟校准
关键词:NTP、时间同步、Stratum、时钟校准、日志时间戳、SNTP、NTP 认证、华为设备时钟
一、引言
网络设备的时间同步看似不起眼,却是网络运维的基石。当故障发生时,运维人员需要依靠各设备日志的时间戳来还原事件序列;当进行安全审计时,需要精确的时间戳来追踪攻击路径;当运行 NVRAM 备份、DHCP 租约、证书校验等功能时,设备时间必须准确。
如果设备时间不同步,日志分析将变得无从下手,安全事件的时间线将无法还原,证书校验可能因为时间偏差而失败。NTP(Network Time Protocol,网络时间协议)运行在 UDP 123 端口,是网络设备时钟校准的标准方案。
二、核心概念
2.1 NTP 层级结构(Stratum)
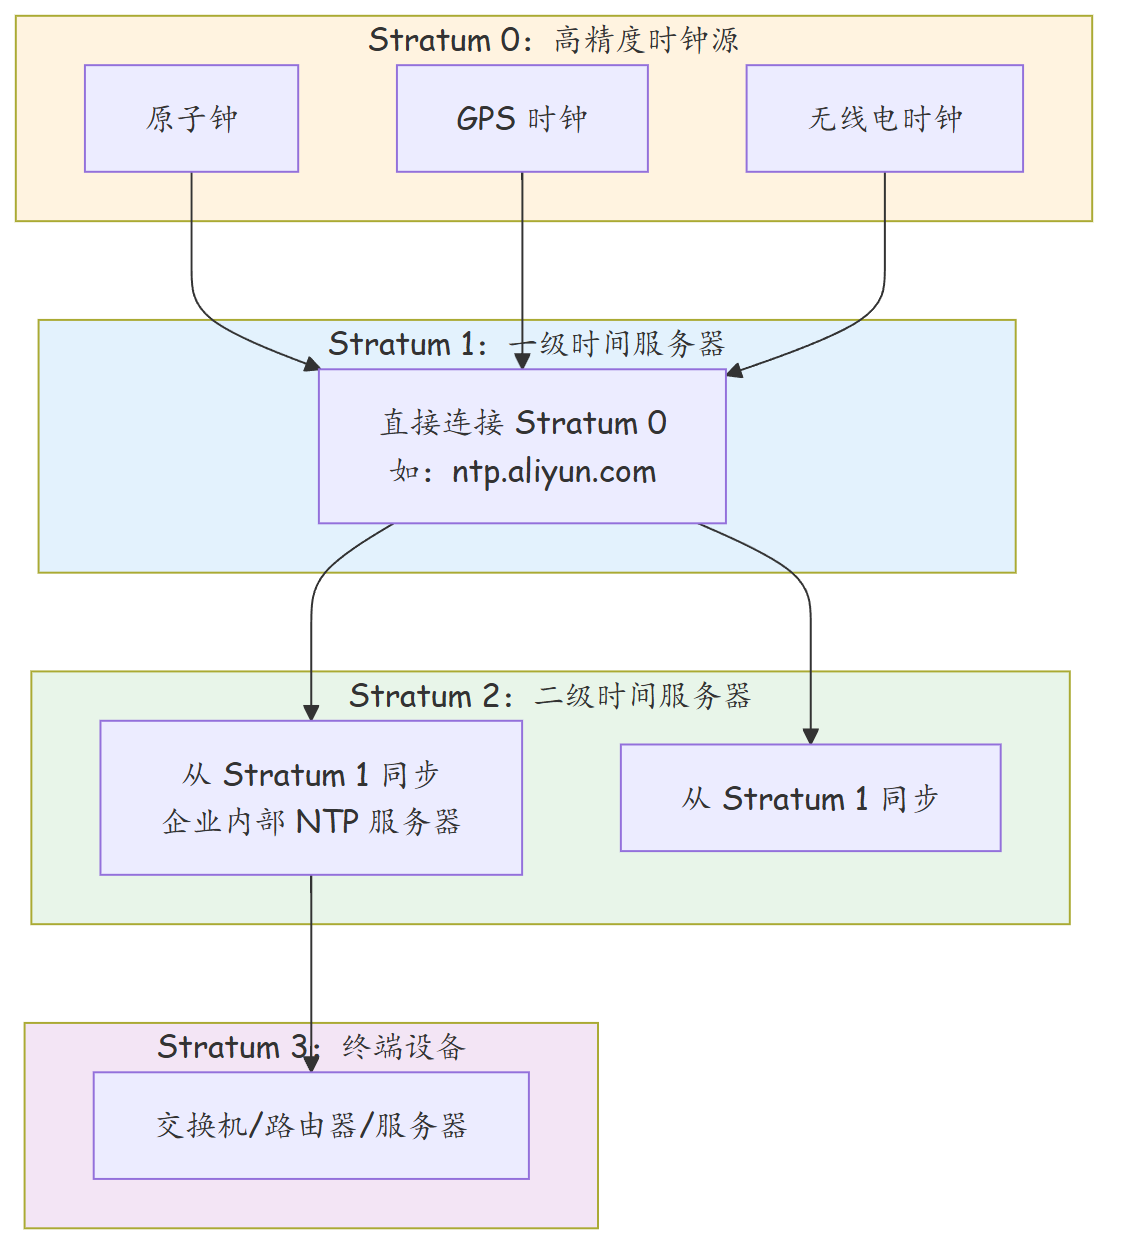
NTP 采用分层架构来逐级分发时间:
| Stratum | 说明 | 典型精度 | 示例 |
|---|---|---|---|
| 0 | 高精度物理时钟(原子钟、GPS、铷钟) | 纳秒级 | NIST 原子钟 |
| 1 | 直接连接 Stratum 0 的服务器 | 微秒级 | ntp.aliyun.com、time.windows.com |
| 2 | 从 Stratum 1 同步的服务器 | 亚毫秒级 | 企业内部 NTP 服务器 |
| 3+ | 更下层的客户端设备 | 毫秒~秒级 | 交换机、路由器、终端服务器 |
2.2 NTP 报文类型
| 模式(Mode) | 数值 | 说明 |
|---|---|---|
| Symmetric Active | 1 | 对称主动模式(双方平等协商) |
| Symmetric Passive | 2 | 对称被动模式(等待对方发起) |
| Client | 3 | 客户端模式(最常用,单向查询) |
| Server | 4 | 服务器模式(响应客户端) |
| Broadcast | 5 | 广播模式(服务器周期性广播) |
| Control Message | 6 | 控制报文 |
2.3 NTP 与 SNTP 对比
| 特性 | NTP | SNTP |
|---|---|---|
| 协议 | RFC 5905 | RFC 4330 |
| 端口 | UDP 123 | UDP 123 |
| 精度 | 高(多轮往返校准 + 滤波算法) | 低(单次请求响应) |
| 对等体选择 | 自动选择最优对等体 | 无自动选择 |
| 开销 | 中(多轮交互) | 低(单次交互) |
| 适用场景 | 时间服务器、高精度需求 | 终端设备、低精度需求 |
三、技术细节
3.1 NTP 时间校准原理(四次时间戳算法)
NTP 通过四次时间戳精确计算网络往返延迟和时钟偏移:
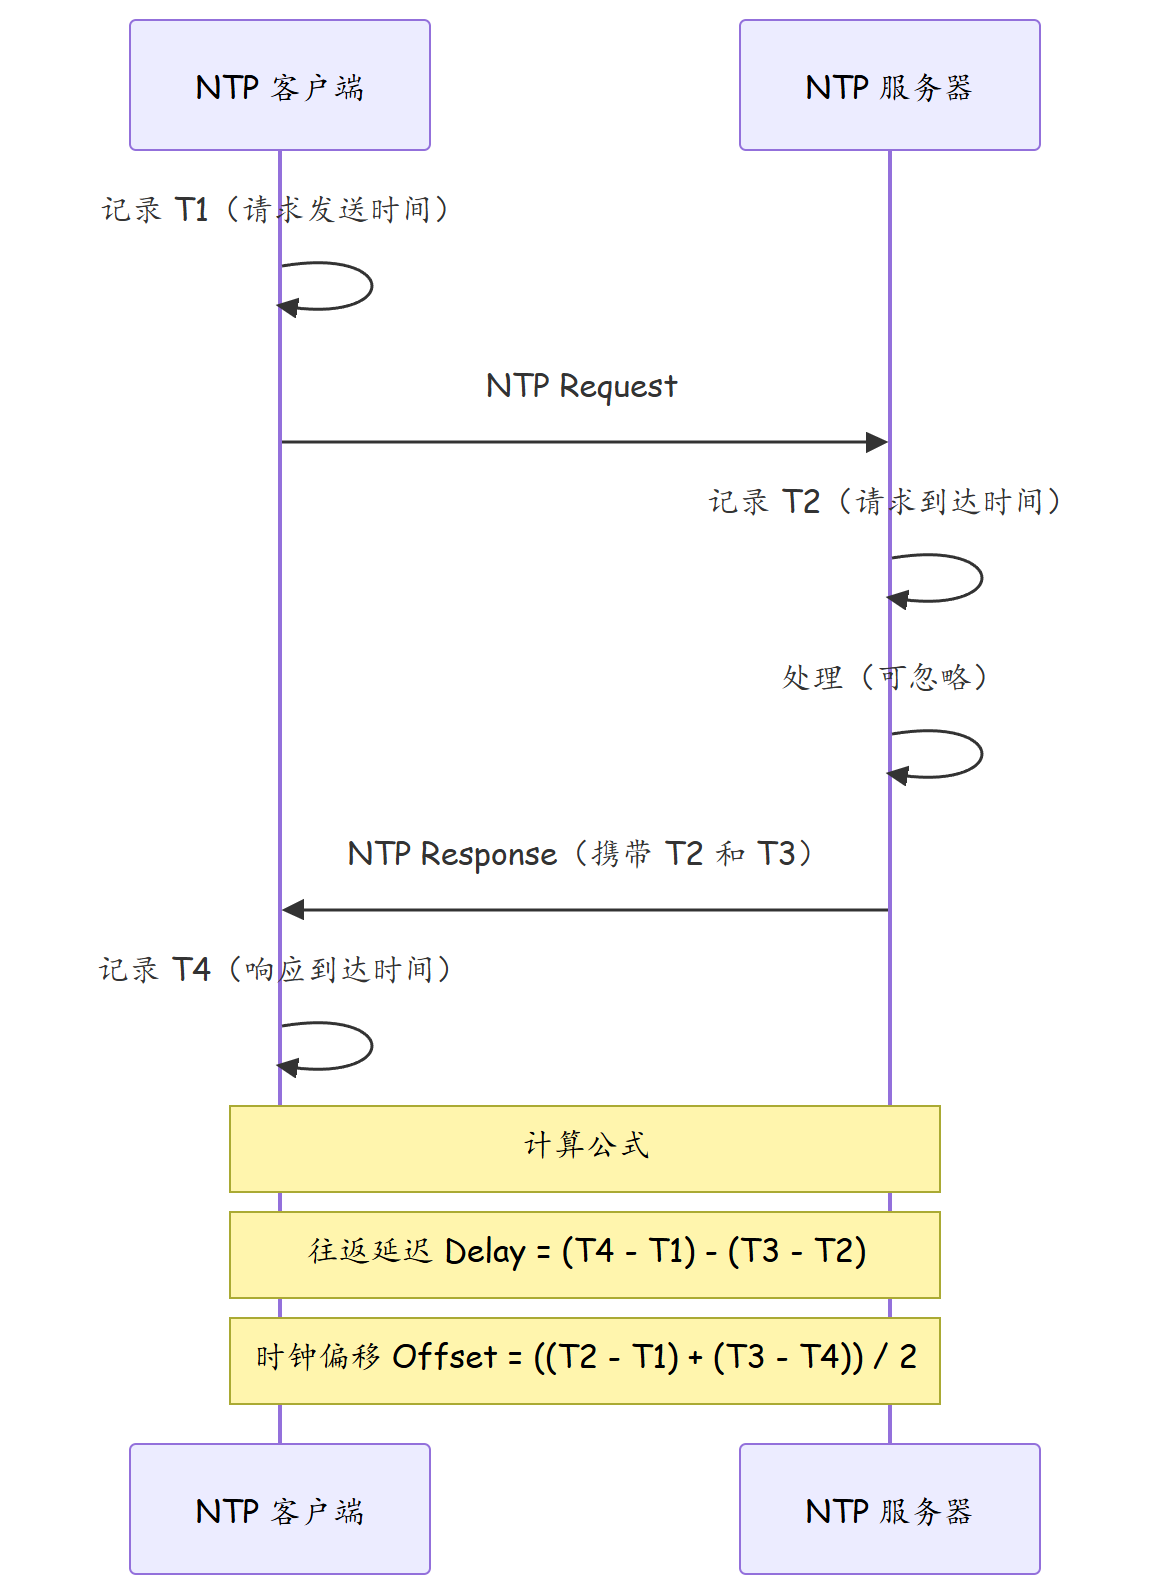
- 往返延迟(Delay):报文从客户端到服务器再返回的总时间
- 时钟偏移(Offset):客户端与服务器之间的时间差,客户端据此调整本地时钟
3.2 NTP 认证
NTP 支持 MD5 认证,防止时间欺骗攻击(恶意服务器提供错误时间):
| 认证方式 | 说明 | 安全等级 |
|---|---|---|
| 无认证 | 默认,任何服务器都可被信任 | ❌ 低 |
| MD5 认证 | 使用共享密钥验证 NTP 报文完整性 | ✅ 推荐 |
| Autokey | 基于公钥基础设施(PKI),部署复杂 | 较少使用 |
3.3 NTP 时钟调整方式
| 调整方式 | 说明 | 适用场景 |
|---|---|---|
| 平滑调整(Slew) | 逐步调整时钟速率,逐渐对齐目标时间 | 生产环境推荐 |
| 立即跳变(Step) | 直接将时钟跳到目标时间 | 时间偏差较大时 |
四、实战配置/案例分析
4.1 华为设备 NTP 客户端配置
# ========== 基础 NTP 客户端配置 ==========
<HUAWEI> system-view
[HUAWEI] sysname Branch-SW

# 启用 NTP 功能
[Branch-SW] ntp enable

# 配置首选 NTP 服务器(prefer 标记表示优先使用)
[Branch-SW] ntp-server 10.100.0.10 prefer

# 配置备用 NTP 服务器
[Branch-SW] ntp-server 10.100.0.11

# 配置第三个 NTP 服务器(增加可靠性)
[Branch-SW] ntp-server 10.100.0.12

# ========== 配置时区 ==========
# 设置东八区(UTC+8),日志时间戳显示本地时间
[Branch-SW] clock timezone CST add 28800

# ========== 配置 NTP 认证(可选但推荐)==========
# 启用 NTP 认证
[Branch-SW] ntp authentication-enable

# 配置密钥(Key ID 1,MD5 算法)
[Branch-SW] ntp key 1 md5 HuaweiNTP2024Secure

# 在 NTP 服务器关联中指定密钥
[Branch-SW] ntp-server 10.100.0.10 key 1

# ========== 查看 NTP 状态 ==========
[Branch-SW] display ntp-status
# NTP status information:
#   NTP version          : 4
#   NTP mode             : Client
#   Stratum              : 4
#   Reference clock      : 10.100.0.10
#   Precision            : -18
#   Frequency            : 0.000 ppm
#   Root delay           : 0.5 ms
#   Root dispersion      : 1.2 ms
#   System time          : 2024-01-15 14:30:45 CST
#   Sync status          : Synchronized ✅

[Branch-SW] display ntp peers
# PeerIP             Stratum  Stat  Reach  Delay  Offset  Dispersion
# 10.100.0.10        2        *     377    0.5    +0.3    1.2
# 10.100.0.11        3        .     0      0      0       0
4.2 NTP 服务器配置
# ========== 华为设备 NTP 服务器配置 ==========
<HUAWEI> system-view
[HUAWEI] sysname NTP-Server

# 启用 NTP 功能
[NTP-Server] ntp enable

# 启用 NTP 服务器功能
[NTP-Server] ntp-service enable

# 配置上游 NTP 服务器(同步外部时间)
[NTP-Server] ntp-service unicast-server 203.107.6.88 prefer
# 国家授时中心 NTP 服务器

[NTP-Server] ntp-service unicast-server 10.100.0.1
# 备用上游

# 允许向下游提供 NTP 服务
[NTP-Server] ntp-service source interface LoopBack 0
# 指定源接口为 LoopBack 0(稳定性高)

[NTP-Server] ntp-service serve
# 启用 NTP 服务器功能

# 限制 NTP 服务范围(仅允许内网设备同步)
[NTP-Server] acl number 2000
[NTP-Server-acl-basic-2000] rule 5 permit source 10.0.0.0 0.255.255.255
[NTP-Server-acl-basic-2000] quit
[NTP-Server] ntp-service filter-policy 2000
# 只允许 10.0.0.0/8 网段的设备同步时间

# ========== 查看 NTP 服务器状态 ==========
[NTP-Server] display ntp-service status
# NTP server information:
#   NTP version       : 4
#   NTP mode          : Server
#   Stratum           : 2
#   Sync status       : Synchronized
#   Client count      : 15
4.3 故障案例:时间不同步导致 SSL 证书校验失败
场景描述
某企业园区部署了 HTTPS 管理系统,所有设备通过证书认证。某天运维人员报告多台交换机无法登录 HTTPS 管理页面,提示"证书过期"。但证书的有效期明明还有两年。
排查过程
# 步骤一:检查证书有效期
[SW-01] display certificate all
# 证书有效期:2024-01-01 ~ 2026-12-31
# 证书状态正常

# 步骤二:检查设备系统时间
[SW-01] display clock
# Current date and time : 2023-06-15 10:30:00 CST
# 设备时间显示为 2023 年 6 月,但实际当前为 2024 年 1 月!

# 步骤三:检查 NTP 同步状态
[SW-01] display ntp-status
# NTP status information:
#   Sync status : UnSynchronized ❌
#   Reference clock : None
根因
设备时间仍停留在 2023 年 6 月(上次配置后未同步),证书校验发现设备时间早于证书有效期起始日(2024-01-01),判定证书尚未生效。
处理
# 立即配置 NTP 同步
[SW-01] ntp enable
[SW-01] ntp-server 10.100.0.10 prefer
[SW-01] clock timezone CST add 28800

# 等待 NTP 同步(通常几秒到几分钟)
[SW-01] display ntp-status
# Sync status : Synchronized ✅
# System time : 2024-01-15 14:35:00 CST

# 验证证书状态恢复正常
# 证书校验通过,HTTPS 登录恢复正常
4.4 故障案例:NTP 服务器宕机导致全网时间漂移
场景描述
某大型园区网仅配置了一台 NTP 服务器。该服务器因硬件故障宕机后,所有终端设备无法同步时间,数天后各设备时间相差数小时,日志分析完全失效。
排查
# 多台设备检查 NTP 状态
[SW-A] display ntp-status
# Sync status : UnSynchronized
# NTP 服务器不可达

[SW-B] display clock
# 2024-01-15 08:30:00 CST(慢了 2 小时)

[SW-C] display clock
# 2024-01-15 12:45:00 CST(快了 30 分钟)
处理
# 临时方案:手动校正时间
[SW-A] clock datetime 14:30:00 2024-01-15

# 长期方案:部署冗余 NTP 服务器
# 主 NTP 服务器
[NTP-Primary] ntp-service unicast-server 203.107.6.88 prefer
[NTP-Primary] ntp-service serve

# 备 NTP 服务器
[NTP-Backup] ntp-service unicast-server 203.107.6.88 prefer
[NTP-Backup] ntp-service serve

# 终端设备配置多个 NTP 服务器
[SW-A] ntp-server 10.100.0.10 prefer
[SW-A] ntp-server 10.100.0.11
[SW-A] ntp-server 203.107.6.88
五、总结
| 项目 | 说明 |
|---|---|
| NTP 本质 | UDP 123 协议,分层时间同步 |
| Stratum | 层级结构,Stratum 1 最高精度,Stratum 15 为同步上限 |
| 校准原理 | 四次时间戳计算延迟和偏移,平滑或跳变调整时钟 |
| 认证 | MD5 认证防止时间欺骗攻击 |
| 华为推荐 | 所有设备配置 NTP + 统一时区 + 多台 NTP 服务器冗余 |
| NTP 与日志 | 时间同步是日志分析、安全审计、证书校验的前提 |
| NTP vs SNTP | 服务器用 NTP,简单终端可用 SNTP |
思考
-
NTP 使用 UDP 协议传输。UDP 是不可靠传输,NTP 报文丢失会影响时间同步吗?NTP 客户端在多次查询失败后会如何处理?
-
NTP 的 Stratum 层级最高到 15。如果一个设备的 Stratum 显示为 16,说明什么?设备还能作为 NTP 客户端使用吗?
-
在隔离网络(物理隔离,无法访问外部 NTP 服务器)中,如何保证设备时间同步?是否可以利用 GPS 时钟模块作为内部 Stratum 1 时间源?
下篇预告:第126篇:SNMP v1/v2c/v3:网络管理协议演进