第113篇:MAC 地址漂移检测与处理
关键词:MAC 地址漂移、MAC Flapping、环路检测、生成树、Eth-Trunk、端口安全、网络排错
一、引言
在前一篇第112篇中,我们学习了端口安全如何通过 MAC 地址绑定限制非法设备接入。然而,即使没有非法接入,MAC 地址在交换机端口之间的异常变化(MAC 地址漂移)仍然是网络运维中最常见的问题之一。
MAC 地址漂移指的是同一个 MAC 地址在交换机的不同端口之间反复变化。正常情况下,一台终端的 MAC 地址应该稳定出现在一个端口上。当 MAC 地址在多个端口间频繁切换时,不仅会导致报文转发混乱,还可能是二层环路的前兆。
二、核心概念
2.1 MAC 地址漂移的定义
当交换机的 MAC 地址表发现同一个 MAC 地址在不同端口之间变化时,就发生了 MAC 地址漂移。例如,MAC 地址 00e0-fc12-3456 先是出现在 GE0/0/1 端口,然后出现在 GE0/0/2 端口,然后又回到 GE0/0/1 端口,如此反复。
| 现象 | 说明 | 严重性 |
|---|---|---|
| 偶尔漂移 | MAC 地址偶尔在不同端口出现,如终端更换端口 | 低 |
| 频繁漂移(Flapping) | MAC 地址在多个端口间快速切换 | 高 |
| 持续漂移 | MAC 地址持续在两个端口间切换 | 极高,通常是环路 |
2.2 MAC 地址漂移的成因
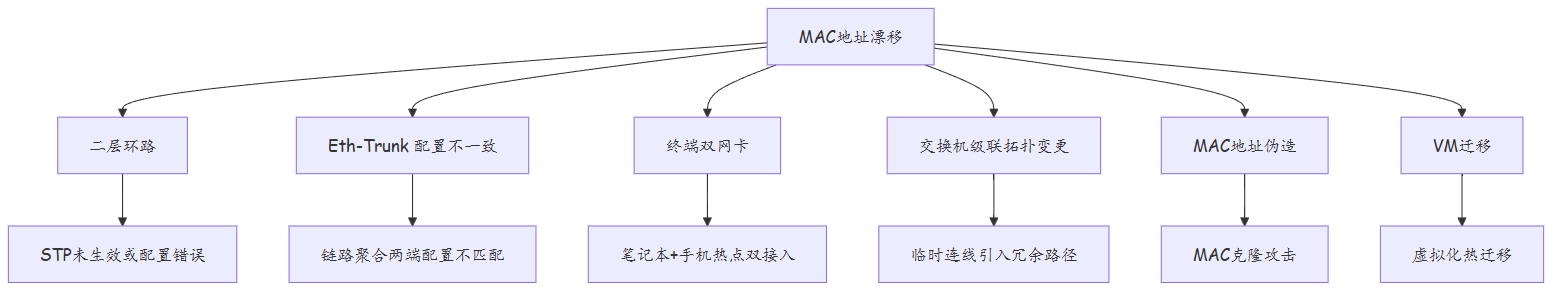
2.3 MAC 地址漂移的危害
| 危害 | 描述 |
|---|---|
| 报文转发错误 | 交换机 MAC 表不断更新,报文被转发到错误端口 |
| 网络性能下降 | MAC 表频繁更新消耗 CPU 资源,转发效率降低 |
| 广播风暴 | 如果漂移由环路引起,可能引发广播风暴 |
| 业务中断 | 严重的 MAC 漂移导致终端无法通信 |
2.4 漂移检测机制
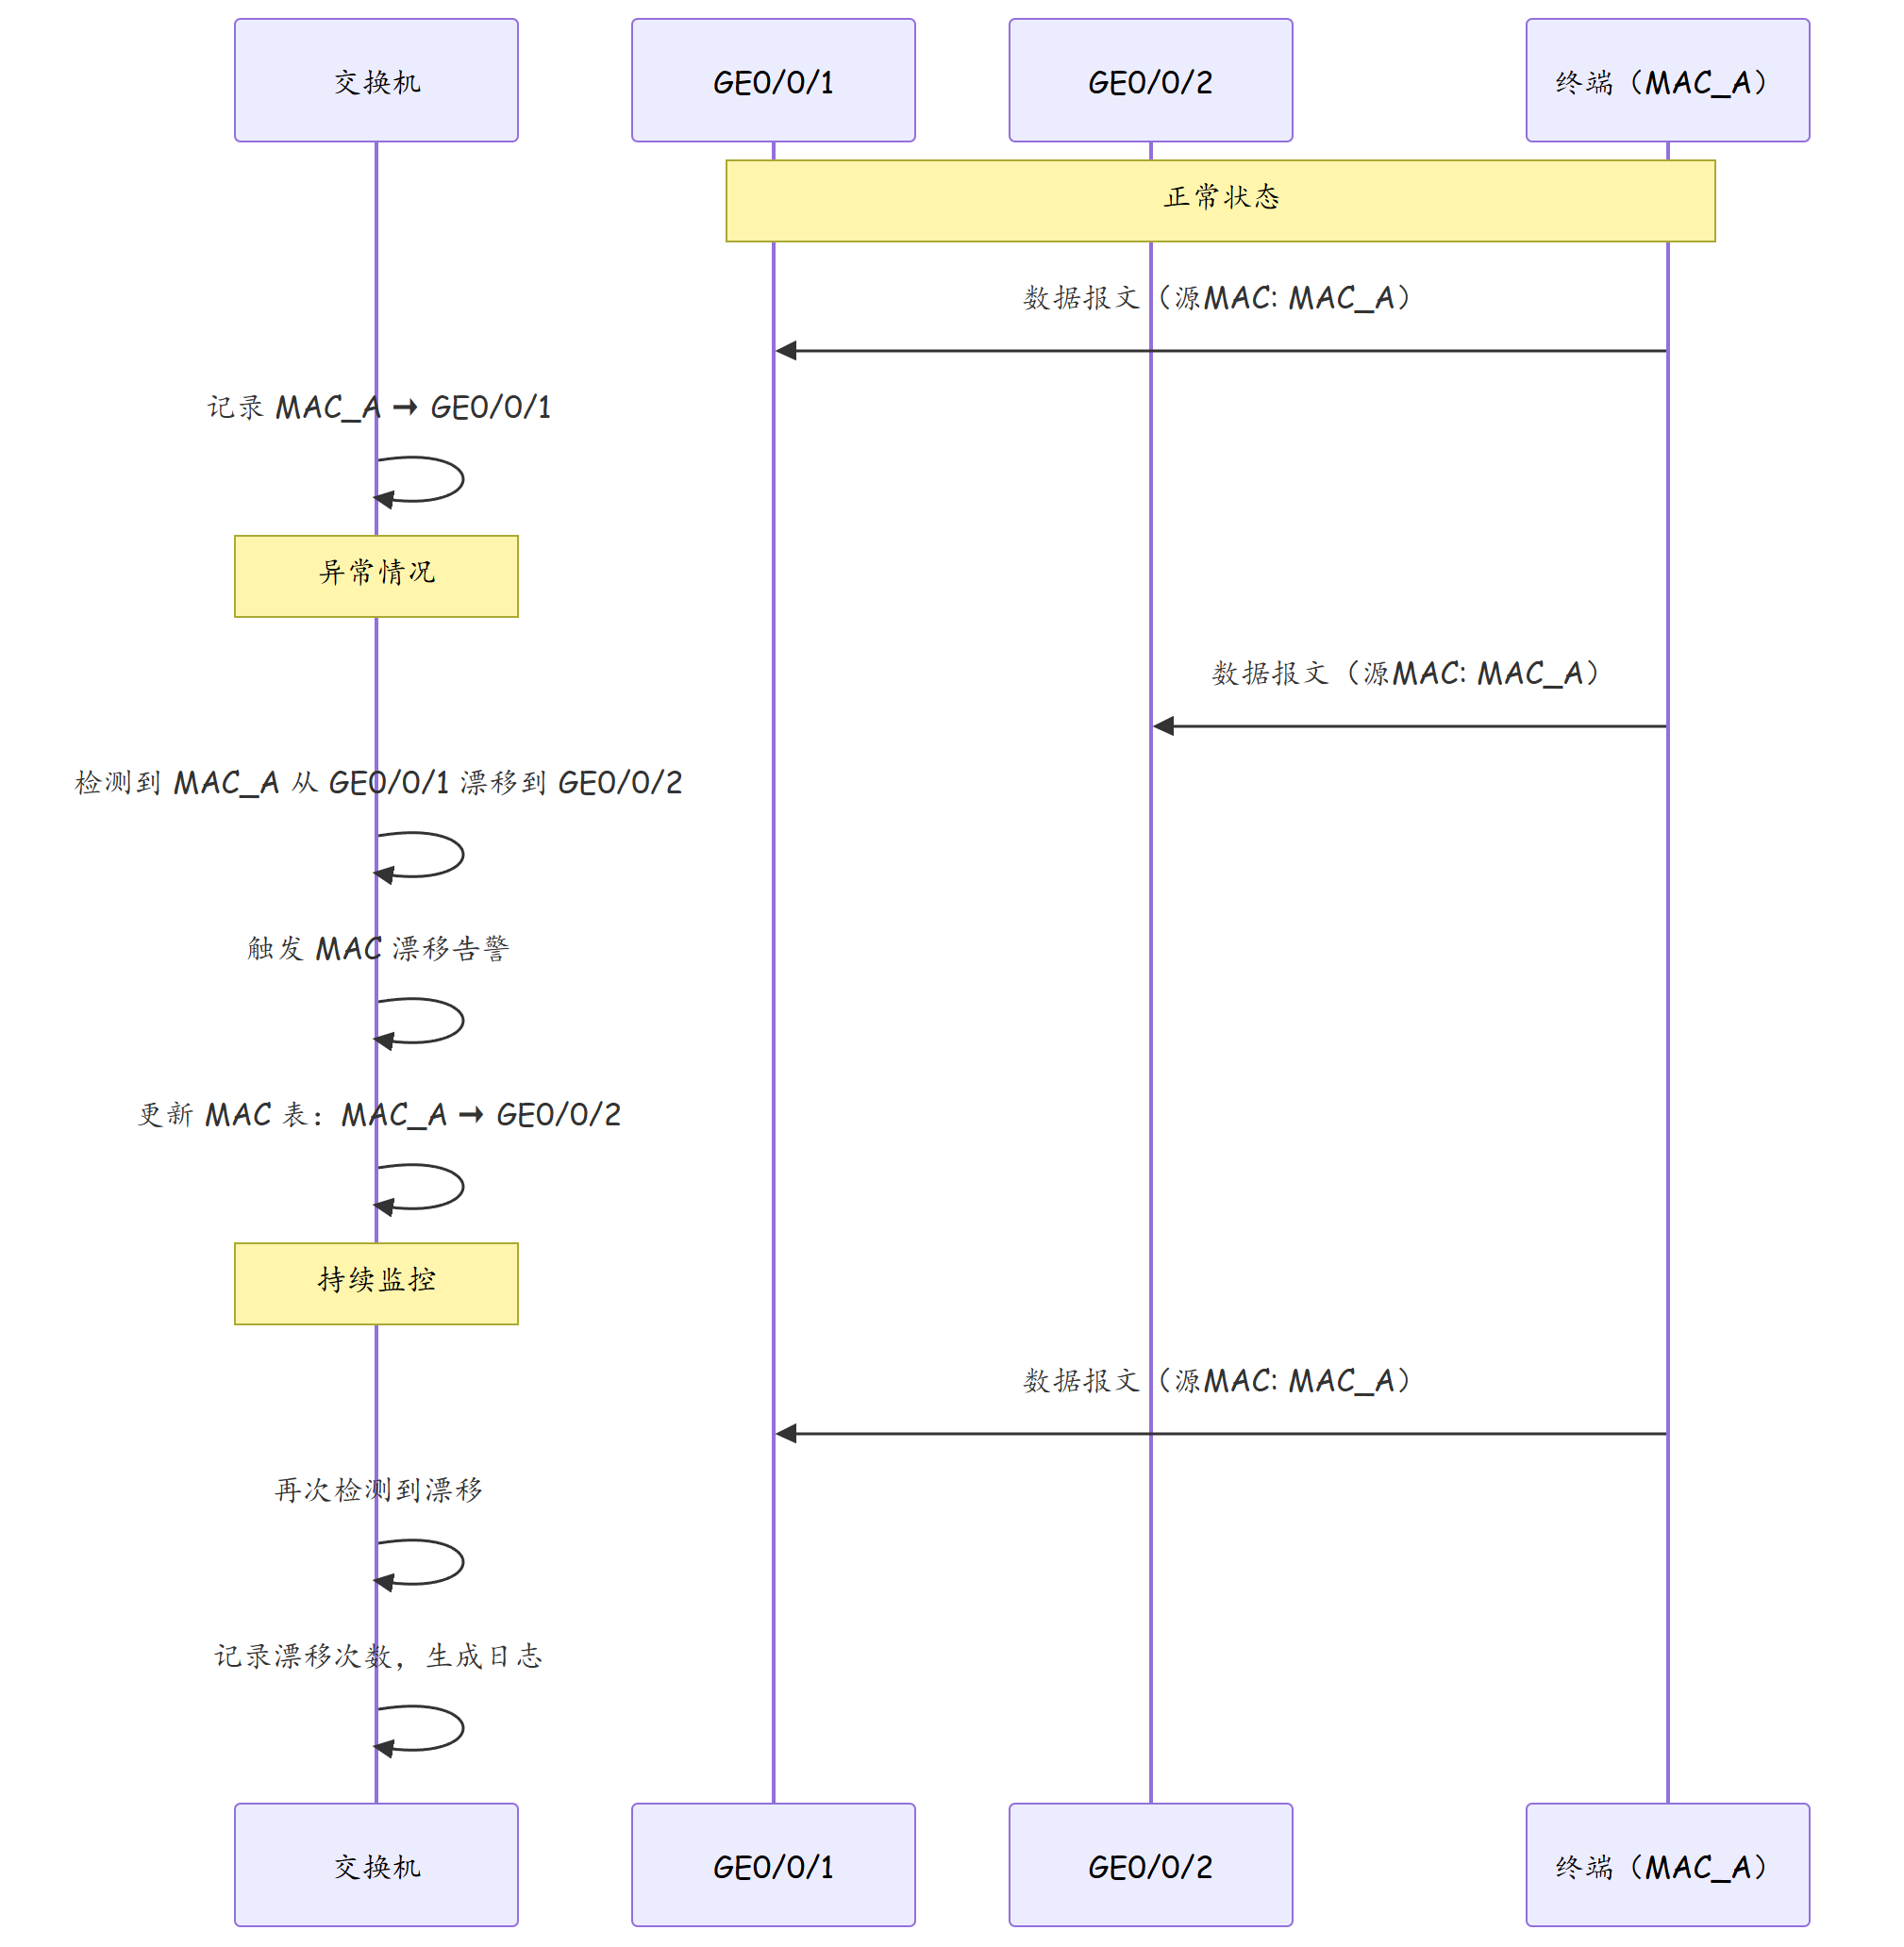
三、技术细节
3.1 MAC 地址漂移的常见场景
场景一:二层环路
二层环路是 MAC 地址漂移最常见的原因。当网络中存在物理环路且 STP(生成树协议)未正确工作时,同一个 MAC 地址的报文会从环路的不同路径到达交换机,造成漂移。
场景二:Eth-Trunk 配置不一致
当 Eth-Trunk(链路聚合)的两端配置不一致时,部分报文从聚合组中的不同成员链路发送,导致对端交换机看到同一 MAC 地址从不同端口到达。
| 不一致项 | 影响 |
|---|---|
| 聚合模式不匹配(LACP vs Manual) | 部分链路无法正确聚合 |
| 成员端口哈希算法不同 | 报文分布不均 |
| 两端端口角色不一致 | 某些链路被阻塞 |
场景三:虚拟机热迁移
在虚拟化环境中,虚拟机在不同物理服务器之间迁移时,其 MAC 地址也会随之变化,导致接入交换机检测到 MAC 漂移。
3.2 MAC 地址漂移告警配置
| 配置项 | 说明 |
|---|---|
| MAC 漂移告警使能 | 开启后,检测到漂移时生成告警日志 |
| MAC 漂移检测周期 | 检测漂移的时间间隔 |
| 漂移抑制 | 检测到漂移后,可配置自动关闭新端口 |
| 漂移日志 | 记录漂移的 MAC、源端口、目的端口和时间 |
3.3 环路检测与 MAC 漂移的关系
| 特性 | 说明 |
|---|---|
| STP/RSTP/MSTP | 通过阻塞冗余端口消除环路,从根本上避免 MAC 漂移 |
| Loopback Detection | 检测回环报文,发现环路后关闭端口 |
| MAC 漂移检测 | 检测 MAC 地址变化,定位环路位置 |
四、实战配置/案例分析
4.1 华为交换机 MAC 漂移检测配置
# ========== 启用 MAC 地址漂移告警 ==========

# 1. 全局启用 MAC 漂移检测
[HUAWEI] mac-address flapping detect enable

# 2. 配置漂移检测日志
[HUAWEI] info-center source MACDET channel 1 log level information
[HUAWEI] info-center source MACDET loghost level information

# 3. 配置 MAC 漂移抑制(可选)
# 当检测到 MAC 漂移时,自动 shutdown 新出现的端口
[HUAWEI] mac-address flapping detect action shutdown

# ========== 查看漂移信息 ==========
[HUAWEI] display mac-address flapping record
# 显示最近的 MAC 漂移记录

[HUAWEI] display mac-address flapping statistics
# 显示漂移统计信息
4.2 故障案例:MAC 漂移导致网络瘫痪
场景描述:某企业园区网,接入层交换机 S5735-S24 频繁产生 MAC 漂移告警,随后用户反映网络时断时续,访问速度极慢。
排查过程:
- 查看 MAC 漂移记录:
[SW-ACC] display mac-address flapping record
# 记录如下:
# MAC Address      VLAN   Port                Old Port
# 00e0-fc12-3456   10     GE0/0/1             GE0/0/2
# 00e0-fc12-3456   10     GE0/0/2             GE0/0/1
# 漂移频率:每 2 秒一次
- 检查 GE0/0/1 和 GE0/0/2 的用途:
[SW-ACC] display interface GigabitEthernet 0/0/1 brief
[SW-ACC] display interface GigabitEthernet 0/0/2 brief
# GE0/0/1:连接楼层配线间交换机 SW-Floor2
# GE0/0/2:连接楼层配线间交换机 SW-Floor3
- 检查 STP 状态:
[SW-ACC] display stp brief
# 发现 GE0/0/2 处于 Forwarding 状态,没有端口被阻塞
- 根因确认:楼层配线间的用户私自用网线将 SW-Floor2 和 SW-Floor3 连接起来,形成物理环路。STP 由于配置问题(端口优先级相同,未正确选举),未能阻塞冗余端口,导致环路产生。
处理措施:
# 第一步:紧急断开环路
[SW-ACC] interface GigabitEthernet 0/0/2
[SW-ACC-GigabitEthernet0/0/2] shutdown

# 第二步:排查并拆除私接网线
# (通知楼层管理员检查配线间,找到并拆除私接网线)

# 第三步:修复 STP 配置
[SW-ACC] stp mode mstp
[SW-ACC] stp enable
[SW-ACC] interface GigabitEthernet 0/0/1
[SW-ACC-GigabitEthernet0/0/1] stp port-cost 20000
[SW-ACC-GigabitEthernet0/0/1] quit
[SW-ACC] interface GigabitEthernet 0/0/2
[SW-ACC-GigabitEthernet0/0/2] stp port-cost 20000
[SW-ACC-GigabitEthernet0/0/2] undo shutdown

# 第四步:启用环路检测作为第二道防线
[SW-ACC] loopback-detection enable
[SW-ACC] interface range GigabitEthernet 0/0/1 to GigabitEthernet 0/0/24
[SW-ACC-ifurange] loopback-detection enable
[SW-ACC-ifurange] loopback-detection action shutdown
4.3 故障案例:Eth-Trunk 配置不一致引发 MAC 漂移
场景描述:两台 S5735 交换机通过 Eth-Trunk 1 互联,启用后持续出现 MAC 漂移告警。
排查过程:
- 查看 Eth-Trunk 状态:
[SW-A] display eth-trunk 1
# SW-A 侧:Eth-Trunk 1 有 2 个成员端口(GE0/0/23, GE0/0/24)
# LACP 模式,Loadbalancing:目的MAC

[SW-B] display eth-trunk 1
# SW-B 侧:Eth-Trunk 1 有 2 个成员端口
# 手动负载分担模式(Manual),无 LACP
- 根因确认:两端 Eth-Trunk 聚合模式不一致。SW-A 使用 LACP 模式,SW-B 使用手动模式。LACP 模式下,只有协商成功的端口才会转发数据;手动模式下所有端口都转发。这种不一致导致报文从不同物理链路发出,对端看到同一 MAC 从不同端口到达。
处理措施:
# 统一两端 Eth-Trunk 配置为 LACP 模式
[SW-B] interface Eth-Trunk 1
[SW-B-Eth-Trunk1] mode lacp-static
[SW-B-Eth-Trunk1] lacp preempt enable

# 验证两端 Eth-Trunk 状态
[SW-A] display eth-trunk 1
[SW-B] display eth-trunk 1
# 确认两端均为 LACP 模式,所有成员端口状态为 Selected
4.4 故障案例:虚拟机热迁移导致的 MAC 漂移
场景描述:数据中心虚拟化平台进行虚拟机热迁移时,接入交换机频繁产生 MAC 漂移告警。
排查过程:
- 查看漂移记录:
[SW-ACC] display mac-address flapping record
# 发现多个虚拟机的 MAC 地址在不同端口间漂移
# 这些端口分别连接到不同的物理服务器
- 根因分析:虚拟机热迁移时,虚拟网卡从一台物理服务器迁移到另一台,其 MAC 地址随之出现在新的交换机端口上。这是正常的虚拟化行为,不应作为故障处理。
处理措施:
# 方案一:对虚拟化端口关闭 MAC 漂移告警(推荐)
[SW-ACC] interface GigabitEthernet 0/0/1
[SW-ACC-GigabitEthernet0/0/1] undo mac-address flapping detect enable

# 方案二:配置 MAC 地址漂移白名单
# 将虚拟化 MAC 地址段加入白名单,不触发告警

# 方案三:缩短 MAC 地址老化时间
[SW-ACC] mac-address aging-time 5
# 设置较短的老化时间,加快 MAC 表的更新
五、总结
| 项目 | 说明 |
|---|---|
| MAC 漂移本质 | 同一 MAC 地址在不同端口间反复变化 |
| 常见原因 | 二层环路、Eth-Trunk 配置不一致、VM 迁移、MAC 伪造 |
| 危害 | 转发错误、性能下降、广播风暴、业务中断 |
| 检测手段 | MAC 漂移检测 + STP + Loopback Detection |
| 处理方法 | 定位根因(环路/配置/虚拟化),针对性修复 |
| 华为推荐 | 全局启用漂移检测 + STP 正确配置 + 关键端口启用环路检测 |
思考
-
MAC 地址漂移告警和 STP 端口阻塞之间,哪个能更快地阻止环路带来的危害?为什么?
-
在数据中心环境中,虚拟机热迁移频繁,如何平衡 MAC 漂移检测的准确性和虚拟化灵活性?
-
如果 MAC 漂移是由恶意攻击(MAC 克隆)引起的,仅靠 MAC 漂移检测能否阻止攻击?还需要配合哪些安全措施?
下篇预告:第114篇:NDP 与 IPv6 邻居发现协议