关键词:BGP、AS规划、路由反射器、RR层级、大规模网络、层次化设计、iBGP扩展
第98篇:BGP 大规模网络设计:AS 规划与 RR 层级
一、引言
在企业园区、数据中心或运营商网络中,BGP 路由器数量可能达到数百甚至数千台。传统的 iBGP 全互联模式(N*(N-1)/2 条邻接关系)在大规模场景下完全不可行。即使是路由反射器(RR),当单台 RR 的 Client 数量过大时,也会面临会话管理、内存消耗和故障域等挑战。
大规模 BGP 网络设计需要解决的核心问题包括:AS 号规划、RR 层级结构、故障域隔离、路由收敛优化等。本文从架构层面探讨大规模 BGP 网络的设计方法。
二、核心概念
2.1 AS 号规划
| AS 类型 | 范围 | 用途 |
|---|---|---|
| 公网 AS(2字节) | 1-64511 | 运营商、大型互联网络 |
| 公网 AS(4字节) | 1-4294967294 | 未来扩展,超大型网络 |
| 私网 AS(2字节) | 64512-65534 | 企业内部、测试环境 |
| 私网 AS(4字节) | 4200000000-4294967294 | 超大规模企业内部 |
2.2 RR 层级设计原则
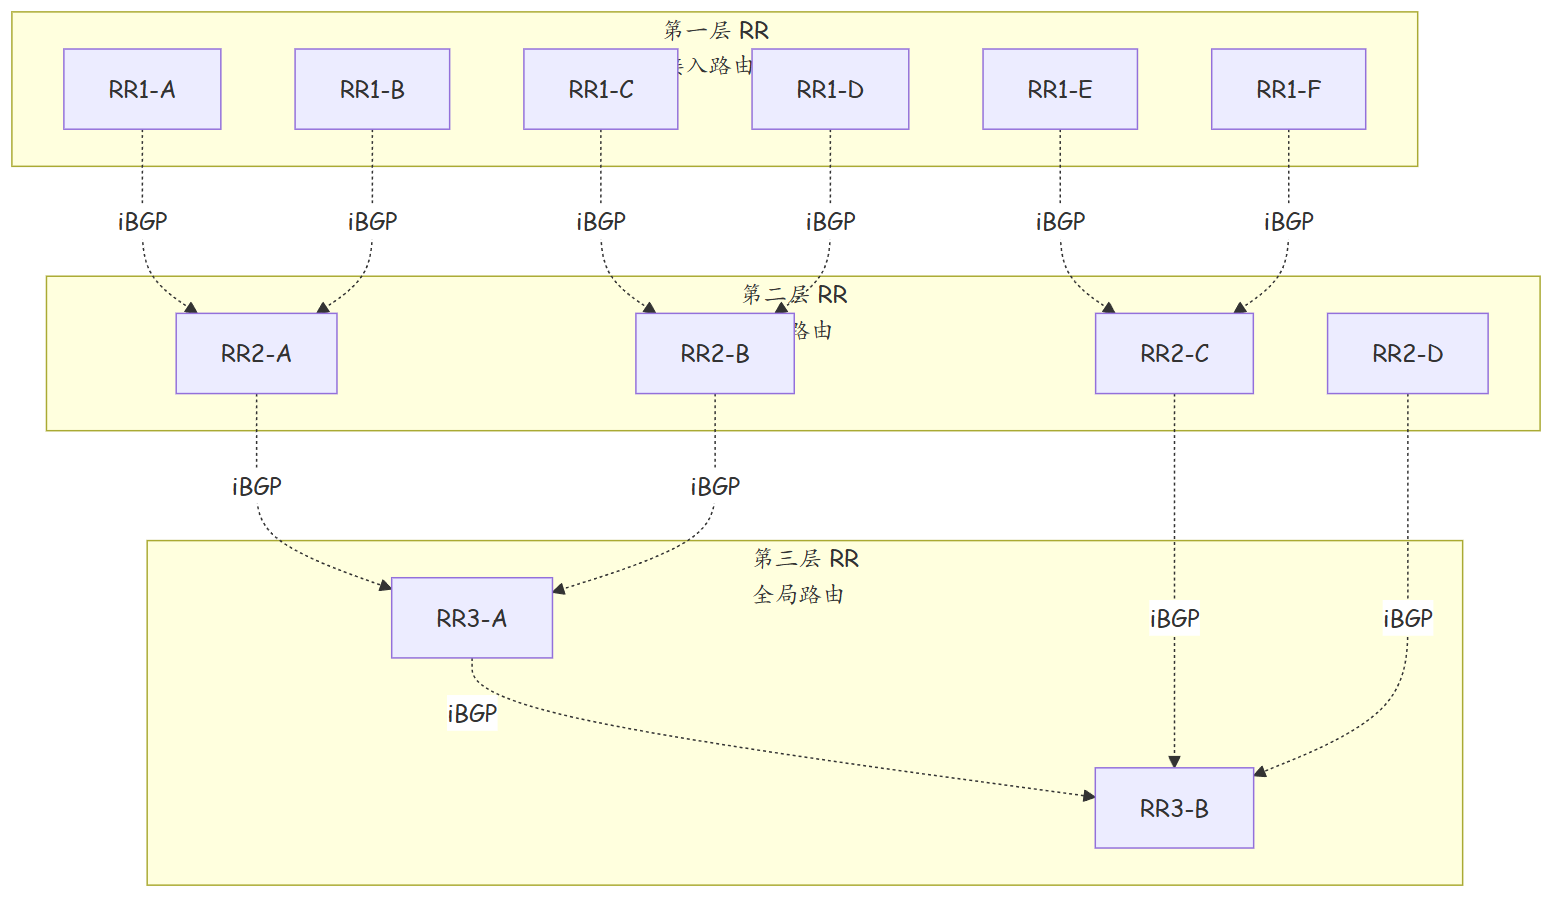
2.3 层次化 RR 设计优势
| 维度 | 扁平化 RR | 层次化 RR |
|---|---|---|
| 单点故障影响 | 大(一台 RR 故障影响所有 Client) | 小(故障局限在本层级) |
| 路由表规模 | 大(RR 看到所有路由) | 可控制(上层 RR 只看到汇总路由) |
| 收敛时间 | 长(全局重新收敛) | 短(局部收敛) |
| 设计复杂度 | 低 | 高 |
| 适用规模 | < 100 台 iBGP Speaker | 100+ 台 iBGP Speaker |
三、技术细节
3.1 AS 号分配策略
策略一:按功能分配 AS
| 功能域 | AS 号范围 | 说明 |
|---|---|---|
| 核心域 | 65000 | 核心路由器使用同一 AS |
| 区域1 | 65001 | 区域1内部使用独立 AS |
| 区域2 | 65002 | 区域2内部使用独立 AS |
| 接入域 | 65010-65050 | 每个接入区域独立 AS |
策略二:按地理位置分配 AS
| 地域 | AS 号 | 说明 |
|---|---|---|
| 总部 | 65000 | 核心 AS |
| 华东 | 65100 | 华东区域 AS |
| 华南 | 65200 | 华南区域 AS |
| 华北 | 65300 | 华北区域 AS |
3.2 两级 RR 设计
设计目标:200 台 iBGP Speaker,每台 RR 管理不超过 50 个 Client。
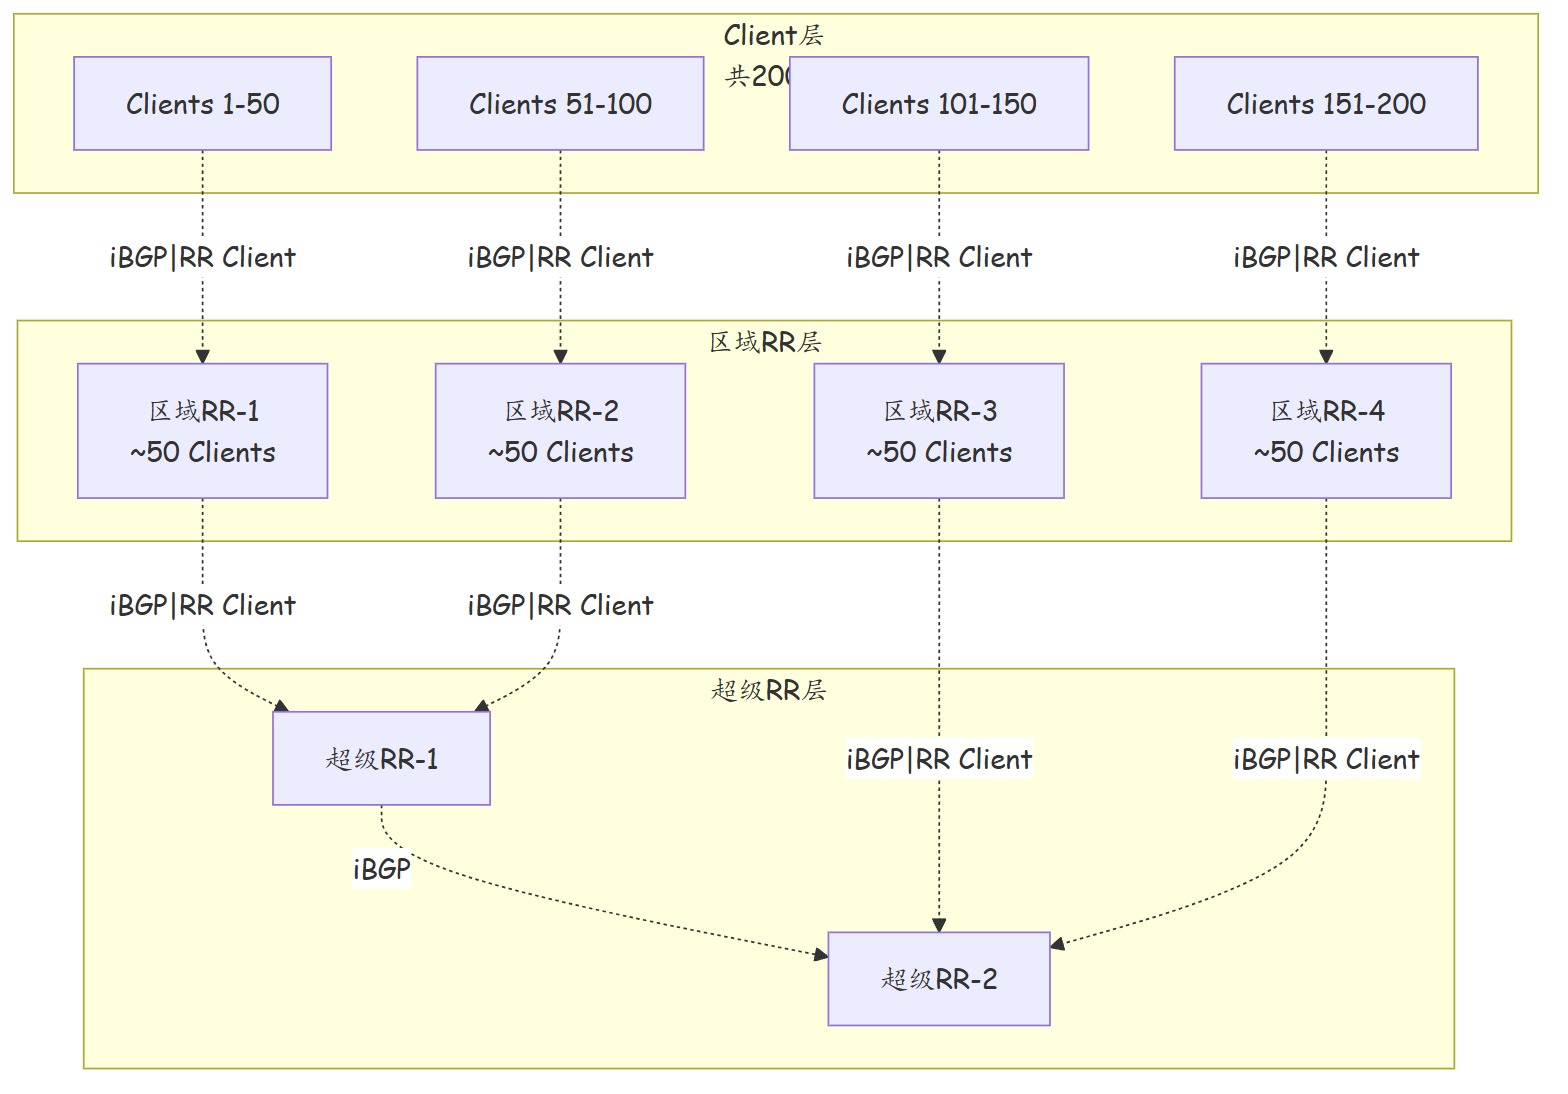
3.3 RR 的配置方法
# === 区域 RR(下层)===
bgp 65001
 router-id 10.255.1.1
 route-reflector
 peer 10.255.1.2 as-number 65001
 peer 10.255.1.2 route-reflector-client
 peer 10.255.1.3 as-number 65001
 peer 10.255.1.3 route-reflector-client
 # ... 更多 clients
 peer 10.255.0.1 as-number 65000
 # 与超级 RR 建立 eBGP 会话(不同 AS 间使用 eBGP,实现域间路由隔离)

# === 超级 RR(上层)===
bgp 65000
 router-id 10.255.0.1
 route-reflector
 peer 10.255.0.2 as-number 65000
 peer 10.255.0.2 route-reflector-client
 peer 10.255.1.1 as-number 65001
 # 与区域 RR 建立 eBGP 会话(不同 AS 间使用 eBGP,支持域间路由聚合与过滤)
 peer 10.255.2.1 as-number 65002
3.4 Cluster-ID 配置
Cluster-ID 用于 RR 冗余部署中的防环和负载分担:
# 配置 Cluster-ID(冗余 RR 共享同一个 Cluster-ID)
bgp 65000
 route-reflector cluster-id 10.255.0.100
# 两台冗余 RR 配置相同的 cluster-id

# 使用环回口作为 Cluster-ID(推荐)
interface LoopBack100
 ip address 10.255.0.100 255.255.255.255
| Cluster-ID 用途 | 说明 |
|---|---|
| 防环 | Cluster-ID 记录在 Cluster_List 中,防止 RR 间环路 |
| 冗余 | 多台 RR 共享同一 Cluster-ID 实现主备/负载分担 |
| 选路 | Cluster_List 较短的路由优先 |
3.5 RR 层级间的路由过滤
在层次化 RR 设计中,上层 RR 通常不需要看到所有明细路由:
# === 区域 RR 向上级 RR 只通告聚合路由 ===
bgp 65001
 aggregate 10.1.0.0 8
 aggregate 10.2.0.0 8
 peer 10.255.0.1 route-policy UPWARD-EXPORT export

# 向上只发送聚合路由
route-policy UPWARD-EXPORT permit node 10
 if-match ip-address prefix-list AGGREGATED
 apply community 65001:AGGREGATE additive

route-policy UPWARD-EXPORT deny node 20
# 拒绝发送明细路由给上层

ip prefix-list AGGREGATED seq 10 permit 10.1.0.0 8
ip prefix-list AGGREGATED seq 20 permit 10.2.0.0 8
四、实战配置/案例分析
4.1 场景一:大型数据中心 BGP 设计
需求:数据中心有 500 台服务器接入交换机、100 台叶脊交换机和 10 台核心路由器,全部运行 BGP。
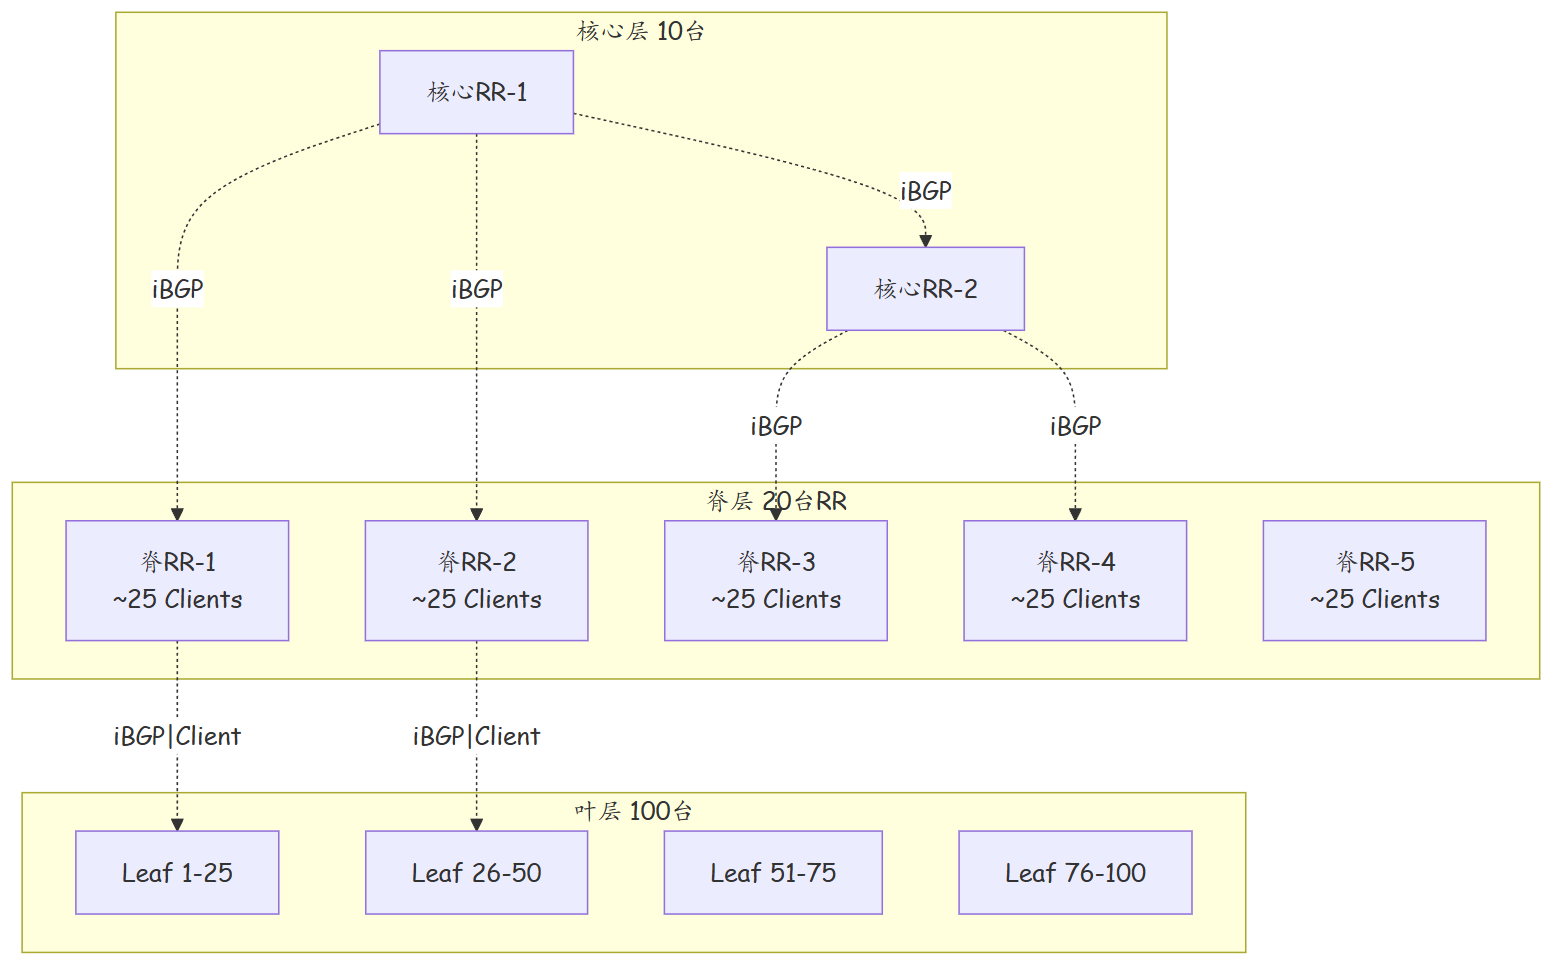
配置:
# === 核心 RR ===
bgp 65100
 router-id 10.255.0.1
 route-reflector cluster-id 10.255.0.100
 peer 10.255.0.2 as-number 65100
 peer 10.255.0.2 route-reflector-client
 # 与脊层 RR 建立 iBGP
 peer 10.255.1.1 as-number 65100
 peer 10.255.2.1 as-number 65100
 peer 10.255.3.1 as-number 65100
 peer 10.255.4.1 as-number 65100
 peer 10.255.5.1 as-number 65100
 # 启用 Graceful Restart
 graceful-restart
 # 启用 BFD 快速检测
 peer 10.255.1.1 bfd enable

# === 脊层 RR ===
bgp 65100
 router-id 10.255.1.1
 route-reflector cluster-id 10.255.1.100
 # Leaf 作为 Client
 peer 10.255.1.2 as-number 65100
 peer 10.255.1.2 route-reflector-client
 peer 10.255.1.3 as-number 65100
 peer 10.255.1.3 route-reflector-client
 # ... 更多 Leaf Clients
 # 与核心 RR 建立 iBGP(非 Client)
 peer 10.255.0.1 as-number 65100
 peer 10.255.0.2 as-number 65100
4.2 场景二:运营商跨域 BGP 设计
需求:运营商有 3 个地理域(华东、华南、华北),每个域内独立 AS,域间通过 eBGP 互联。
# === 域间互联 ===
# 华东域 AS 65100
bgp 65100
 router-id 10.1.0.1
 route-reflector
 # 域内 RR 配置
 peer 10.1.0.2 as-number 65100
 peer 10.1.0.2 route-reflector-client
 # 域间 eBGP
 peer 10.100.0.2 as-number 65200  # 到华南域
 peer 10.200.0.2 as-number 65300  # 到华北域
 # 域间路由策略
 peer 10.100.0.2 route-policy DOMAIN-IMPORT import
 peer 10.200.0.2 route-policy DOMAIN-IMPORT import

# === 域间路由聚合 ===
# 华东域只向其他域通告聚合路由
bgp 65100
 aggregate 10.0.0.0 8 attribute-policy AGG-ATTR
 peer 10.100.0.2 route-policy DOMAIN-EXPORT export
 peer 10.200.0.2 route-policy DOMAIN-EXPORT export

route-policy DOMAIN-EXPORT permit node 10
 if-match ip-address prefix-list EAST-AGG
 apply community 65100:EAST additive

route-policy DOMAIN-EXPORT deny node 20
# 不向域外发送明细路由
4.3 故障案例:RR 层级设计导致的收敛延迟
故障现象:某区域 RR 故障后,该区域的路由收敛时间超过 60 秒。
根因分析: 1. 区域 RR 没有部署冗余,单点故障 2. 上层 RR 没有 BFD 快速检测机制 3. Client 路由器同时尝试与多台 RR 建立会话,造成短暂路由震荡
修复方案:
# 1. 部署 RR 冗余(同一 Cluster-ID)
bgp 65100
 route-reflector cluster-id 10.255.1.100
# 两台 RR 配置相同 cluster-id

# 2. 启用 BFD 快速检测
bgp 65100
 peer 10.255.1.1 bfd enable
 peer 10.255.1.1 bfd min-tx-interval 300 min-rx-interval 300 multiplier 3
# BFD 检测间隔 300ms,3 次超时即判定故障(约 900ms)

# 3. Client 同时连接多台 RR
bgp 65100
 peer 10.255.1.1 route-reflector-client
 peer 10.255.1.2 route-reflector-client
# Client 同时连接到两台 RR,一台故障时自动切换
五、总结
| 设计要素 | 扁平化设计 | 层次化设计 |
|---|---|---|
| RR 数量 | 少(2-4 台) | 多(按层级部署) |
| 单 RR Client 数 | 多(可能 > 100) | 少(≤ 50) |
| 故障域 | 大 | 小 |
| 收敛时间 | 长 | 短 |
| 设计复杂度 | 低 | 高 |
| 适用规模 | < 100 台 | > 100 台 |
大规模 BGP 设计建议: 1. 按功能或地理域划分 AS,实现故障隔离 2. RR 层级不超过 3 层,避免过度复杂 3. 每台 RR 管理的 Client 数控制在 50 以内 4. RR 必须部署冗余(相同 Cluster-ID) 5. 启用 Graceful Restart 和 BFD 提高收敛速度 6. 层次间使用聚合路由,控制上层路由表规模
思考
- RR 层级越多,路由收敛时间越长还是越短?为什么?
- 在同一 Cluster 中部署多台 RR 时,Client 路由器如何决定将路由反射到哪台 RR?
- 层次化 RR 设计中,如果上层 RR 只接收聚合路由,当某个 Client 的明细前缀发生变化时,上层 RR 如何感知?
下篇预告:第99篇:路由重分发原理:OSPF 与 BGP 互引